
首届广西网络安全技术大赛初赛通关攻略_管理员的技能非常强悍,你如果乱说话,就让你提交不了
公元前一百年,在罗马处上了一位对世界影响巨大的人物,他是当时罗马三巨头之一。在执政生涯中,传言他率先使用了一种简单的加密函,因此这种加密方法以他的名字命名。以下密文被解开后可以获得一个有意义的单词,你可以用这个相同的加密向量加密附件中的密文,作为答案进行提交:FRPHEVGL。答案为非常规形式。
附件中的密文:ComeChina
解法
这一题是非常简单的,稍微学过密码学就知道,这一题的加密方式是偏移。FRPHEVGL每个字的ASCII码+13,溢出的部分从’A’再数,就得到:SECURITY。
得到结果之后只要使用相同的办法加密一次,就能够得到结果。100分到手。
第二题 其实很简单(500分)
题目描述
在学习了凯撒大帝使用的神奇密码后,密码前辈们有创造出了更为奇异的加密方法。本题出题者喜欢用helloworld当密钥,密文如下:dlpcsegkshrij,请破解后提交。附录是一张似乎有用的表。答案为非常规形式。
附件:

解法
这题很简单,一看就知道这个附件是一张置换表,按照这个表将密文再反着置换一遍,就能够得到明文。500分到手。
第三题 还原大师(300分)
题目描述
我们得到了一串神秘字符串:TASC?O3RJMV?WDJKX?ZM,问号部分是未知大写字母,为了确定这个神秘字符串,我们通过了其他途径获得了这个字串的32位MD5码。但是我们获得它的32位MD5码也是残缺不全,E903???4DAB???08???51?80??8A?,请猜出神秘字符串的原本模样,并且提交这个字串的32位MD5码作为答案。
解法
这题也是特别简单,题目告诉我们:问号部分是未知大写字母。那么我们直接给问号部分填大写字母,把所有的MD5求出来,然后和**E903???4DAB???08???51?80??8A?**进行比较,只要匹配非问号部分就行了。300分到手。
第四题 Alice与Bob(200分)
题目描述
密码学历史中,有两位知名的杰出人物,Alice和Bob。他们的爱情经过置换和轮加密也难以混淆,即使是没有身份认证也可以知根知底。就像在数学王国中的素数一样,孤傲又热情。下面是一个大整数:98554799767,请分解为两个素数,分解后,小的放前面,大的放后面,合成一个新的数字,进行md5的32位小写哈希,提交答案。
解法
太简单了,把98554799767拿去做素数分解,得到两个数,然后按照它的要求进行MD5加密,就得到结果。甚至比前面的几题都要简单,读题+解题+提交2分钟不到,200分到手。
第二类:安全杂项
第一题 wireshark(100分)
题目描述
黑客通过wireshark抓到管理员登陆网站的一段流量包(管理员的密码即是答案)
解法
下载wireshark,分析流量。里面有好多流量,注意到题目说是登录网站,我们就专注于寻找GET和POST。发现一个GET里有password=XXXX,可以猜测这个就是密码,提交就好了,100分到手。
第二题 小明的保险箱(200分?)
题目描述
小明有一个保险箱,里面珍藏了小明的日记本,他记录了什么秘密呢?。。。告诉你,其实保险箱的密码四位纯数字密码。(答案格式:flag{答案},只需提交答案)
题目附件
(这里显示的图片可能会被处理过,导致丢失一些信息,想测试的最好是去云盘下载吧)
解法
这个很简单了。还记得我小时候,CCTV1都针对这类加密方式做过特别报道呢。看到之后立马想到是图片后面追加内容。百度一下jpeg的图片格式,确定jpeg图片本身的大小,多余的部分就是追加的文件。追加文件的前4个字节一般是对文件格式的描述,对于这个文件,是’RAR!’,是一个加密过的rar压缩文件。题目说密码是4位纯数字。我们简单写一个bat脚本,用WinRAR自带的unrar.exe进行暴力破解。我的机器比较慢,每秒好像只能测试2个密码~不过很快就解出来了。解出来之后,里面有个文本文件,其中的内容就是答案。
第三题 间谍启示录(300分?)
题目描述
在城际公路的小道上,罪犯G正在被警方追赶。警官X眼看他正要逃脱,于是不得已开枪击中了罪犯G。罪犯G情急之下将一个物体抛到了前方湍急的河流中,便头一歪突然倒地。警官X接近一看,目标服毒身亡。数分钟后,警方找到了罪犯遗失物体,是一个U盘,可惜警方只来得及复制镜像,U盘便报废了。警方现在拜托你在这个镜像中找到罪犯似乎想隐藏的秘密。(答案为flag{}形式,提交{}内内容即可)
解法
附件是一个ISO文件,用什么打开都可以。里面有个WinRAR的自解压包,不要让它自解压,我们直接右键用WinRAR打开,就可以看到flag.exe。运行之后它就吐出一个flag.txt了。
第四题 静静听这么好听的歌(388分)
题目描述
小明喜欢听歌,更喜欢收集音乐。一天小明收集到了一份据说是从上世纪七十年代保存下来的音频文件,该文件被认为是某次特殊行动的秘密文件。然而令人费解的是这么多年了它一直是破损的无法正常打开,而随音乐附带的一段神秘歌词更是让音乐界百思不得其解。曲子作者是一个叫L.S.B的上校,据称此人的一切痕迹都被抹去了,所以查不到任何信息。现在已经2015年了,你是否能找出四十多年前的秘密?(答案为flag{}形式,提交{}内内容即可)
附件里有一段代码:
fid=fopen('33.wav','rb');
a=fread(fid,inf,'uchar');
n=length(a)-44;
fclose(fid);
io=imread('kkk.bmp');
[row col]=size(io);
wi=io(:);
if row\*col>n
 error('文件太小');
end
watermarkedaudio=a;
watermarklength=row\*col;
for k=1:row\*col
 watermarkedaudio(44+k)=bitset(watermarkedaudio(44+k),1,wi(k));
end
figure;
subplot(2,1,1);plot(a);
subplot(2,1,2);plot(watermarkedaudio);
fid = fopen('2.wav', 'wb');
fwrite(fid,watermarkedaudio,'uchar');
fclose(fid);
解法
附件里有一段代码,还有一个音频文件。一看就知道这是matlab代码,不过具体是什么代码不重要,反正这些代码都是一看就懂的。代码是解题的切入口。代码之中出现了3个文件,我们可以推测我们得到的音频文件(假设它是data.wav吧)可能是代码中的33.wav或者是2.wav。仔细想想就能知道,我们的音频文件应该是代码中的2.wav。简单分析一下代码,我们就可以知道:kkk.bmp是一个二值图像,这个代码将二值图像的内容嵌入33.wav中,得到2.wav,也就是我们现在手上拿到的这个音频文件。这样我们就可以尝试恢复两个文件。
我先恢复的是33.wav,恢复的方法是根据你的经验,修改wav头部的一些信息。至于其他位置的信息就无关紧要了,对于音频来说,那点点偏差我们是听不出来的。恢复的结果是一首再正常不过的歌曲,而且还不是上世纪七十年代的歌曲~~~里面也没有flag。
这样的话我们就得恢复kkk.bmp。
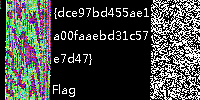
从代码中我们可以看出,bmp中的重要信息:长和宽丢失了。为了解决这个问题,我们可以把所有可能的长和宽全部尝试一遍。如果这个图像是一副有意义的图像,那么正确的长和宽显示的图像应该是我们一眼就看得出来的图像。我的方法是先用简单的高亮工具测试一下这幅图像的宽度,很容易得出图像的正确宽度为100。最终这幅图像还原之后是一串Flag:
点评
这一题是我觉得比较好玩的题目。附件中的代码给出了明确的解题思路,而丢失一些重要信息,例如图像的长、宽会让解密过程变得更加扑朔迷离、丰富多彩。
第三类:WEB安全
第一题 管理员的愤怒 (100分)
题目描述
阿水是某部门的网站管理员,一天他发现自己管理的网站被挂上了暗链,链接指向了一个IP。阿水非常愤怒,表示一定要给点对方颜色看看,但是这小子没学过渗透。下面给各位这个IP,看大家如何进入坏蛋的网站获得flag为阿水报仇。
解法
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。
深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!
因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。


既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,基本涵盖了95%以上网络安全知识点,真正体系化!
由于文件比较大,这里只是将部分目录大纲截图出来,每个节点里面都包含大厂面经、学习笔记、源码讲义、实战项目、讲解视频,并且后续会持续更新
如果你觉得这些内容对你有帮助,可以添加VX:vip204888 (备注网络安全获取)

还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!
王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。
对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!
【完整版领取方式在文末!!】
93道网络安全面试题


内容实在太多,不一一截图了
黑客学习资源推荐
最后给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
😝朋友们如果有需要的话,可以联系领取~
1️⃣零基础入门
① 学习路线
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

② 路线对应学习视频
同时每个成长路线对应的板块都有配套的视频提供:

2️⃣视频配套工具&国内外网安书籍、文档
① 工具

② 视频

③ 书籍

资源较为敏感,未展示全面,需要的最下面获取


② 简历模板

因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!

.cn/111f5462e7df433b981dc2430bb9ad39.png#pic_center)
② 简历模板
因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
[外链图片转存中…(img-wIhUScar-1712932403765)]
更多推荐


 25
 0
- 0


 已为社区贡献4条内容

所有评论(0)