
零基础自学网络安全,半年分阶段学习路线规划
从零开始的网络安全进阶之路
网络安全并非孤立存在的“黑科技”,而是建立在扎实计算机基础之上的上层应用技术。对于完全零基础的新手而言,最忌讳的就是还没搞懂网络协议就直接去跑扫描工具,那样很容易陷入“知其然不知其所以然”的困境。一个合格的安全工程师需要做到攻守兼备:既要理解“红队”的攻击视角(如渗透测试),也要掌握“蓝队”的防御思维(如安全运营)。无论未来选择哪个细分方向,系统化的学习路线都是节省时间成本的最佳方案。本文将把半年的自学过程拆解为四个核心阶段,帮助你从入门走向进阶。
第一阶段:夯实基石,构建知识体系
入门的第一步不是急着去“黑”进某个网站,而是沉下心来补齐计算机基础。这一阶段建议耗时约 2-3 个月,重点在于理解底层逻辑。
首先是操作系统与网络基础。你需要熟练掌握 Linux 操作系统,包括文件权限管理、常用命令(如 ls, cp, grep, chmod)以及 Shell 脚本编写,因为大多数安全工具都运行在 Linux 环境下。同时,计算机网络是重中之重,必须深入理解 TCP/IP 协议栈、HTTP/HTTPS 工作原理、DNS 解析过程以及子网掩码等概念。
其次是 Web 开发基础。不懂代码就无法理解漏洞。你需要了解 HTML/CSS 构建页面结构,掌握 JavaScript 处理前端逻辑,并熟悉至少一种后端语言(如 PHP 或 Python)及其对应的数据库操作(MySQL)。这一阶段的目标是能够独立搭建一个简单的动态网站,理解数据是如何从前端传递到后端并存入数据库的。只有明白了正常的数据流转,才能后续理解数据是如何被篡改的。
第二阶段:渗透实战,掌握攻防利器
在具备基础后,进入核心的 渗透测试阶段。这一阶段主要聚焦于 Web 安全,建议分配 2-3 个月 时间,重点攻克常见漏洞原理与工具使用。
核心知识点围绕 OWASP Top 10 展开。你需要深入理解 SQL 注入 的形成原理,学会手动构造 Payload 获取数据库信息;掌握 XSS(跨站脚本攻击) 的反射型、存储型和 DOM 型区别及利用方式;此外,CSRF(跨站请求伪造)、SSRF(服务端请求伪造)、文件上传漏洞、文件包含漏洞以及远程代码执行(RCE)也是必考内容。不仅要懂攻击原理,更要懂得如何从代码层面进行防御。
工欲善其事,必先利其器。这一阶段需熟练掌握主流安全工具:
- Burp Suite:Web 渗透的神器,用于抓包、改包和重放。
- Sqlmap:自动化 SQL 注入工具。
- Nmap:端口扫描与服务识别。
- AWVS/Nessus:漏洞扫描系统。
- Shodan/Fofa:互联网资产搜索引擎。
建议利用 DVWA、Pikachu 等开源靶场进行反复练习,严禁对未授权的真实目标进行测试。
第三阶段:安全管理,迈向职业化
当你能够独立完成小型站点的渗透测试后,若想从“脚本小子”进阶为专业工程师,就需要接触 安全管理与合规 相关内容。这一阶段可根据职业规划选择性深入学习。
核心内容包括 渗透测试报告编写,能够清晰地将技术风险转化为业务风险,并给出可行的修复建议。此外,还需了解 网络安全等级保护 2.0 标准、应急响应 流程(如服务器被入侵后的溯源与止损)、代码审计 方法以及数据安全治理。这部分知识主要针对企业安全建设、合规检查及安全运维岗位,是通往安全经理或高级顾问的必经之路。
第四阶段:高阶提升,深耕底层架构
对于希望成为安全架构师或从事逆向分析的同学,提升阶段 是必不可少的深水区。这一阶段难度较大,涉及到底层原理与算法。
- 密码学:理解对称/非对称加密、哈希算法、数字签名及其在实际协议中的应用。
- 编程语言深化:深入学习 C/C++ 以理解内存管理与缓冲区溢出,掌握 Java 或 Go 以应对企业级应用审计。
- 逆向工程:学习 Windows/Android 逆向,掌握汇编语言、调试工具(如 OD, IDA Pro),能够分析恶意软件或破解保护机制。
- CTF 竞赛:通过参加夺旗赛(Capture The Flag)锻炼综合解题能力,涵盖杂项、密码、逆向、Pwn 等多个维度。
关于网络安全技术储备
网络安全是当今信息时代中非常重要的一环。无论是找工作还是感兴趣(黑客),都是未来职业选择中上上之选,为了保护自己的网络安全,学习网络安全知识是必不可少的。
如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
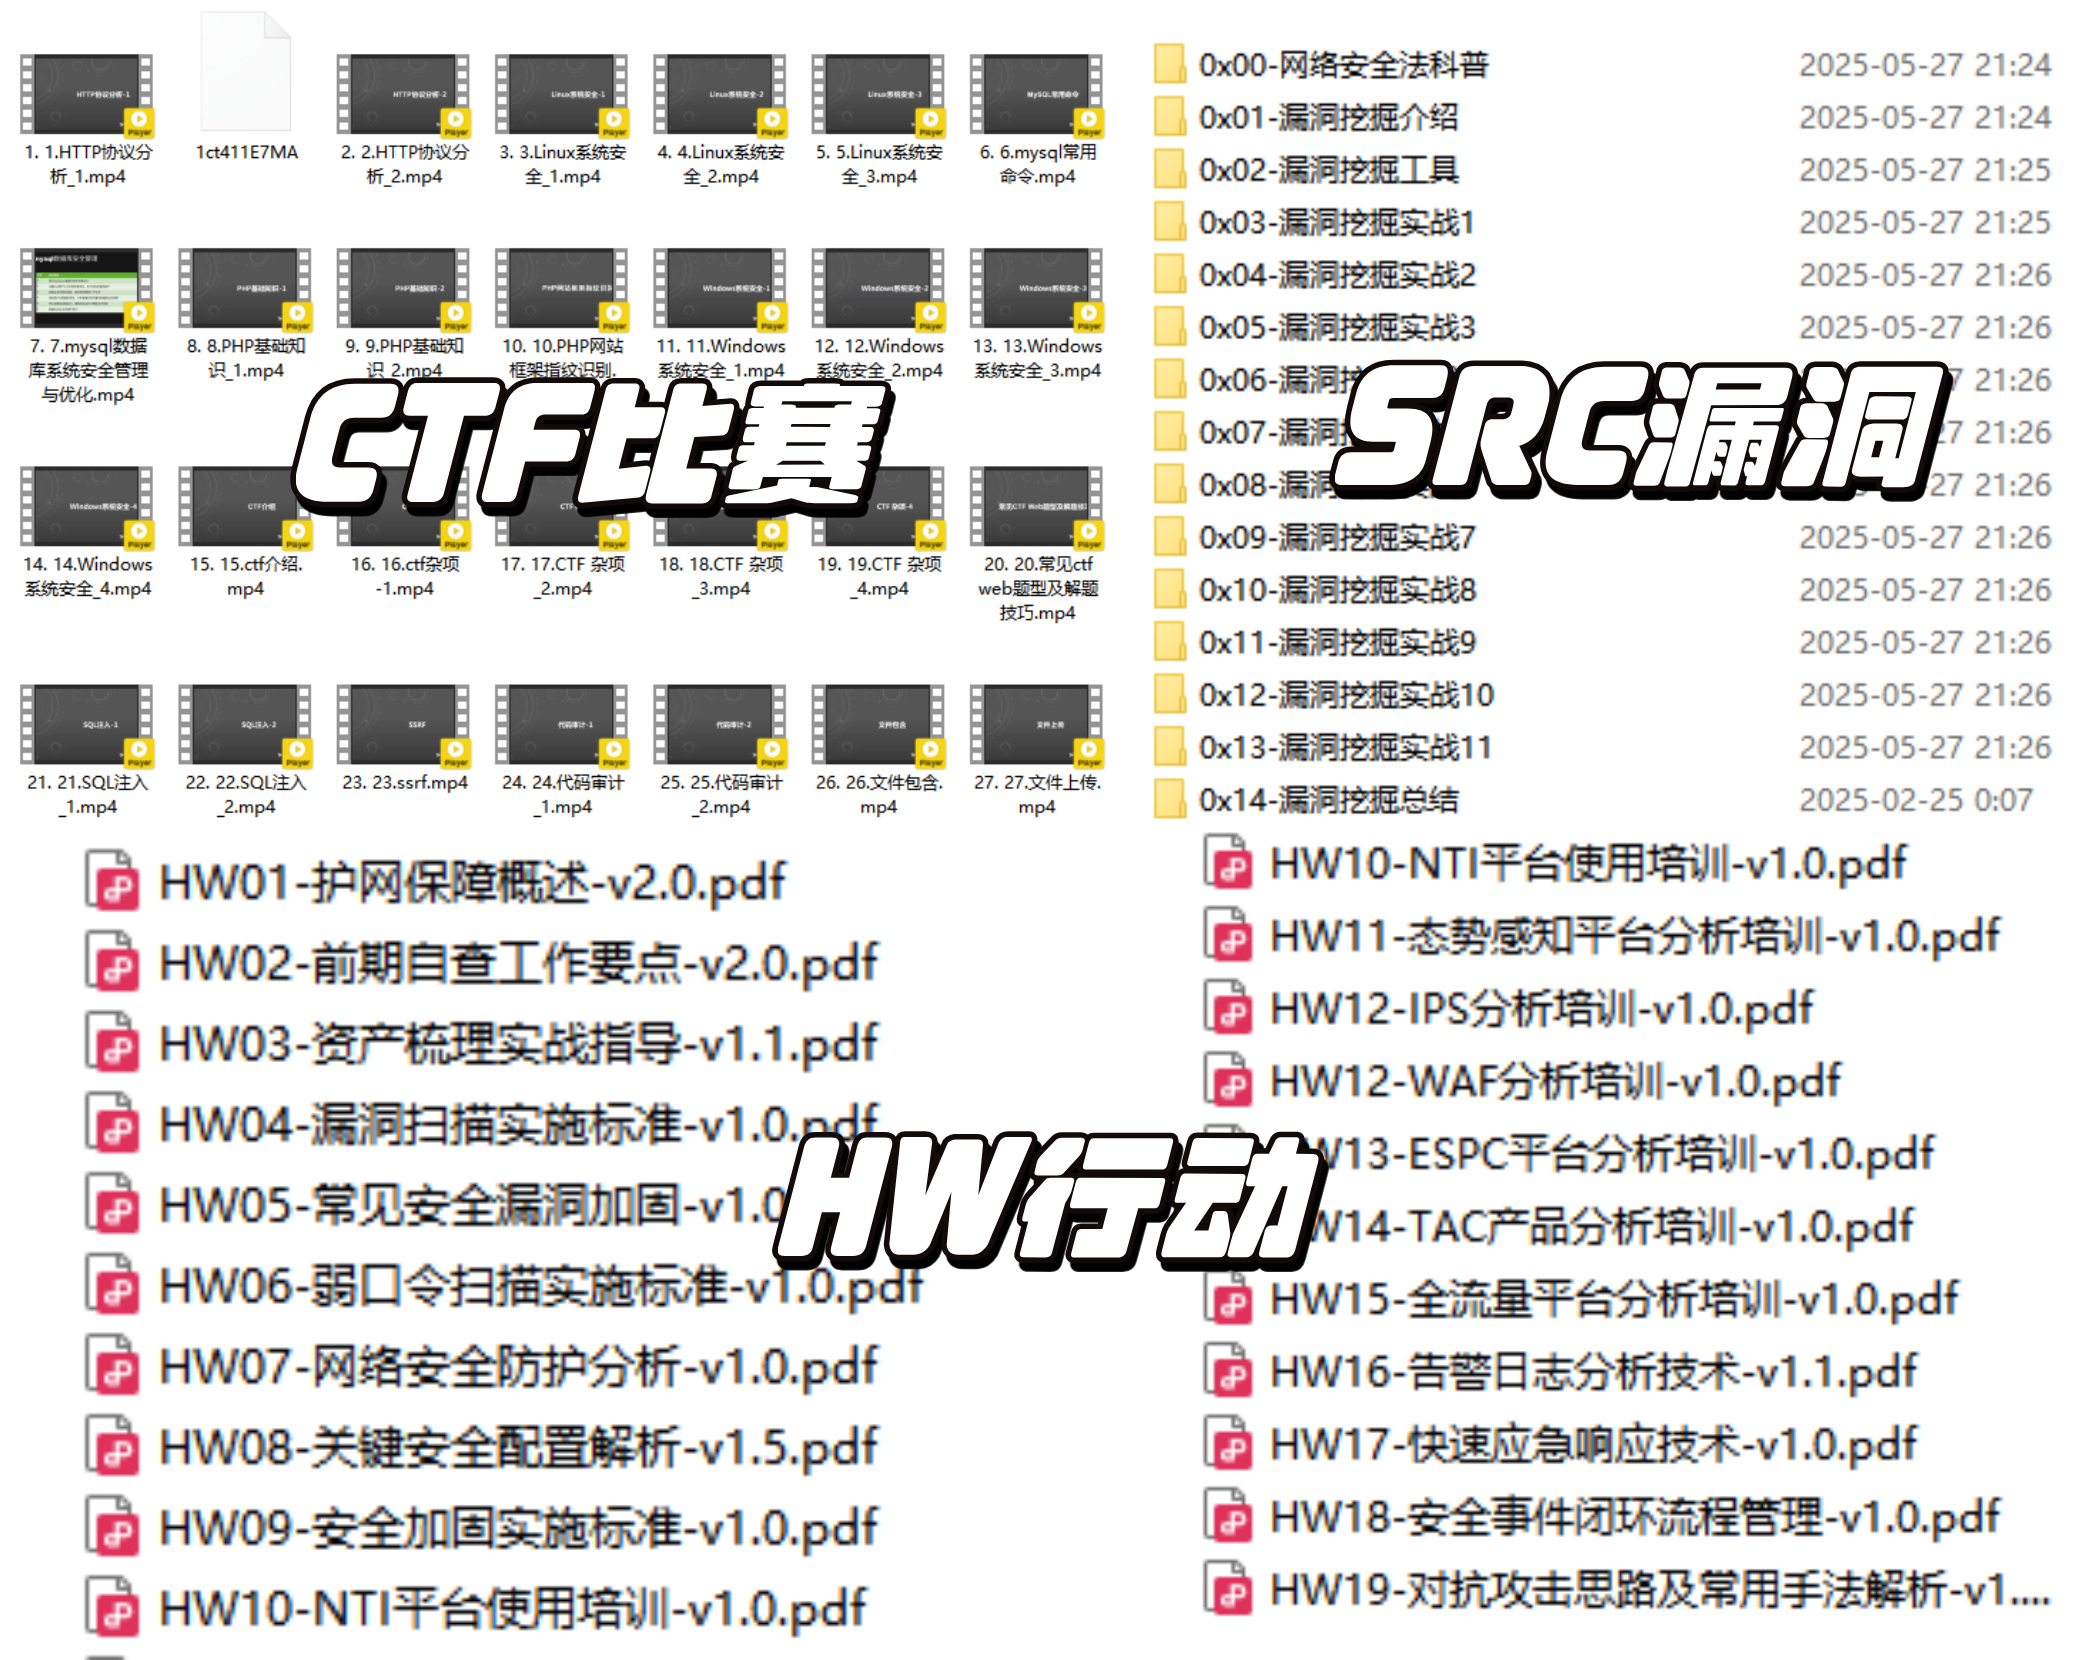
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
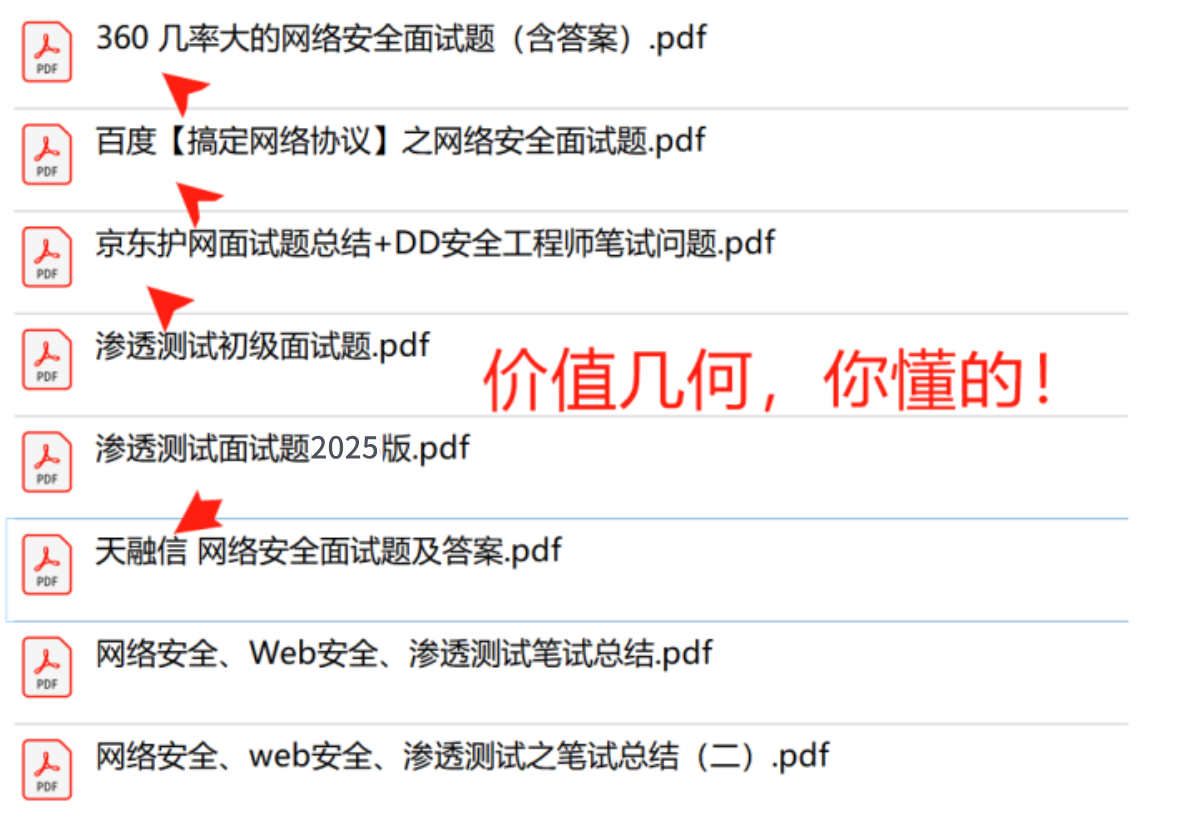
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐

 6
 0
- 0


 已为社区贡献18条内容

所有评论(0)