
收藏!网络安全入门必背面试题(100+核心考点汇总)
收藏!网络安全入门必背面试题(100+核心考点汇总)
本文汇总了网络安全全维度核心面试知识点,涵盖基础概念、协议原理、常见攻防手段、Web安全漏洞、防护方案及合规标准等内容,适合零基础小白入门、程序员备考面试,快速掌握核心要点。
- 什么是网络安全?
答案:网络安全是指保护网络系统中的硬件、软件、数据及服务,免受未经授权的访问、窃取、篡改、破坏、中断等威胁,确保网络系统的可用性、保密性、完整性的技术和管理措施总和。
- 网络安全的三大核心目标是什么?
答案:CIA三元组——保密性(Confidentiality)、完整性(Integrity)、可用性(Availability)。保密性指数据不被未授权访问;完整性指数据不被篡改;可用性指服务持续正常提供。
- TCP/IP协议分几层?各层的核心功能是什么?
答案:分4层(面试优先说4层,避免混淆OSI 7层):① 网络接口层:负责物理传输,如网卡、网线,类比快递车;② 网络层:通过IP协议确定数据传输路线,类比快递路线;③ 传输层:TCP/UDP负责数据拆包/拼包,类比快递分拣;④ 应用层:提供具体服务,如HTTP、FTP,类比收件人信息。
- OSI参考模型分几层?各层名称是什么?
答案:分7层,从下到上依次是:物理层、数据链路层、网络层、传输层、会话层、表示层、应用层。
- TCP和UDP的区别是什么?
答案:① TCP:面向连接、可靠传输、面向字节流、有确认机制、慢启动,适合文件传输、网页访问等(需稳定);② UDP:无连接、不可靠传输、面向报文、速度快、无确认机制,适合视频直播、游戏等(需实时)。
- 什么是防火墙?它能防住所有攻击吗?
答案:防火墙是网络的“守门人”,位于内外网之间,按预设规则过滤数据包,控制进出网络的流量。它不能防住所有攻击,比如黑客利用80、443等正常端口传输恶意数据,或内部员工误点钓鱼链接,防火墙无法识别;下一代防火墙(NGFW)可识别应用层攻击,防护能力更强。
- 防火墙的常见类型有哪些?
答案:① 包过滤防火墙(工作在网络层,基于IP、端口过滤);② 应用代理防火墙(工作在应用层,代理用户访问,隐藏内网);③ 状态检测防火墙(结合包过滤和连接状态,更智能);④ 下一代防火墙(NGFW,支持应用识别、入侵检测)。
- 什么是IDS和IPS?两者的区别是什么?
答案:IDS(入侵检测系统):被动监测网络流量,发现异常攻击行为后报警,不阻断攻击;IPS(入侵防御系统):主动监测,发现攻击后立即阻断,阻止攻击扩散。核心区别:是否能主动阻断攻击。
- HTTP和HTTPS的核心区别是什么?HTTPS如何保证安全?
答案:核心区别:HTTP是明文传输,无加密,网址无“小绿锁”;HTTPS基于SSL/TLS加密,传输数据为乱码,有第三方证书验证。HTTPS保证安全的核心:① 证书认证(证明网站合法性);② 对称加密(传输数据,速度快)+ 非对称加密(交换密钥,安全性高)结合。
- HTTPS的SSL/TLS握手过程是什么?
答案:① 客户端向服务器发送SSL/TLS版本、加密套件等请求;② 服务器返回数字证书、自身公钥;③ 客户端验证证书合法性,生成随机密钥,用服务器公钥加密后发送给服务器;④ 服务器用私钥解密,获取随机密钥;⑤ 双方用随机密钥进行对称加密通信。
- 什么是DNS?DNS的作用是什么?
答案:DNS(域名系统),作用是将域名(如www.baidu.com)解析为IP地址,让用户无需记忆复杂的IP,只需输入域名即可访问网站。
- DNS劫持是什么?如何防范?
答案:DNS劫持是攻击者篡改DNS解析记录,将域名解析到恶意IP,导致用户访问虚假网站(如钓鱼网站)。防范:① 使用可靠的DNS服务器(如114.114.114.114);② 开启DNS加密(DoH/DoT);③ 定期检查DNS解析记录。
- 什么是ARP协议?ARP欺骗的原理是什么?
答案:ARP(地址解析协议),作用是将IP地址解析为MAC地址。ARP欺骗:攻击者伪造ARP响应包,将网关的MAC地址伪装成自己的MAC,使内网设备的流量都经过攻击者,实现流量监听或劫持。
- 什么是子网掩码?作用是什么?
答案:子网掩码是用于划分网络地址和主机地址的32位二进制数,与IP地址配合使用,确定某个IP属于哪个网络,以及该网络内的可用主机数量。
- 什么是VLAN?VLAN的作用是什么?
答案:VLAN(虚拟局域网),将一个物理的局域网在逻辑上划分成多个不同的广播域。作用:① 隔离广播风暴;② 提高网络安全性(不同VLAN之间默认无法通信);③ 便于网络管理。
- 什么是端口?常见的端口号及对应服务是什么?
答案:端口是计算机与外界通信的“门户”,用于区分不同的网络服务,范围0-65535(0-1023为知名端口)。常见端口:80(HTTP)、443(HTTPS)、22(SSH)、21(FTP)、23(Telnet)、3389(Windows远程桌面)、1433(SQL Server)、3306(MySQL)。
- 什么是端口扫描?常见的端口扫描工具是什么?
答案:端口扫描是通过发送数据包,检测目标主机的端口是否开放、开放端口对应的服务版本,为后续攻击做准备。常见工具:Nmap、Masscan、Zmap。
- 什么是Ping命令?作用是什么?原理是什么?
答案:Ping是网络诊断命令,作用是检测目标主机是否可达、网络延迟和丢包率。原理:基于ICMP协议,向目标主机发送echo请求包,目标主机返回echo响应包,通过响应情况判断网络连通性。
- 什么是Traceroute命令?作用是什么?
答案:Traceroute(Windows系统为tracert),作用是追踪数据包从本地到目标主机的传输路径,显示每一跳的路由器IP,用于排查网络故障(如确定故障节点)。
- 什么是网络攻击?常见的网络攻击类型有哪些?
答案:网络攻击是指攻击者利用网络漏洞,对网络系统、设备或数据进行恶意破坏、窃取、篡改的行为。常见类型:拒绝服务攻击(DoS/DDoS)、注入攻击(SQL注入、XSS)、劫持攻击(DNS劫持、ARP欺骗)、暴力破解、钓鱼攻击等。
- DoS和DDoS攻击的区别是什么?原理是什么?
答案:① DoS(拒绝服务攻击):单个攻击者利用单一设备,向目标发送大量请求,耗尽目标服务器资源(CPU、带宽),导致服务不可用;② DDoS(分布式拒绝服务攻击):攻击者控制大量“僵尸机”(肉鸡),同时向目标发送请求,攻击威力更大,更难防御。原理:都是通过耗尽目标资源,阻止合法用户访问服务。
- 如何防范DDoS攻击?
答案:① 提升服务器带宽,增强抗攻击能力;② 使用DDoS防护服务(如阿里云、腾讯云的高防IP);③ 配置防火墙、IPS,限制单IP请求频率;④ 隐藏真实IP(如使用CDN);⑤ 定期检测网络流量,及时发现异常。
- 什么是MAC地址?作用是什么?
答案:MAC地址(物理地址),是网络设备的唯一标识(由厂商烧制,全球唯一),长度为48位,作用是在局域网内标识不同的设备,用于数据链路层的通信。
- 什么是VPN?VPN的作用是什么?常见类型有哪些?
答案:VPN(虚拟专用网络),通过公用网络(如互联网)建立加密的专用通道,实现远程设备与内网的安全连接。作用:① 远程办公人员访问内网资源;② 隐藏IP,保护隐私;③ 绕过地域限制。常见类型:IPsec VPN、SSL VPN、PPTP VPN。
- 什么是加密?加密的目的是什么?
答案:加密是将明文数据(可直接读取)通过加密算法,转换为密文数据(不可直接读取)的过程。目的:保护数据的保密性,防止数据被未授权访问、窃取。
- 对称加密和非对称加密的区别是什么?各有哪些代表算法?
答案:① 对称加密:加解密使用同一密钥,速度快、效率高,适合大数据量加密;代表算法:AES、DES、3DES、SM4;② 非对称加密:加解密使用不同密钥(公钥加密、私钥解密),安全性高,适合密钥交换、数字签名;代表算法:RSA、ECC、SM2。
- 什么是数字签名?作用是什么?
答案:数字签名是用发送方的私钥对数据的哈希值进行加密,生成的一段字符串。作用:① 保证数据的完整性(篡改后签名失效);② 确认发送方身份(只有发送方私钥能生成签名);③ 不可否认性(发送方无法否认自己发送的数据)。
- 什么是数字证书?作用是什么?
答案:数字证书是由第三方权威机构(CA)颁发的,包含发送方公钥、身份信息、CA签名的文件。作用:① 验证公钥的合法性(证明公钥属于发送方);② 防止公钥被篡改,保障加密通信的安全性(如HTTPS中的证书)。
- 什么是哈希函数?作用是什么?常见的哈希算法有哪些?
答案:哈希函数是将任意长度的输入数据,转换为固定长度输出(哈希值)的函数。作用:① 验证数据完整性(数据篡改后哈希值会变化);② 密码加密存储(如用户密码存储为哈希值,不存储明文)。常见算法:MD5、SHA-1、SHA-256、SHA-512。
- MD5哈希算法的特点是什么?为什么不适合用于密码存储?
答案:特点:固定输出128位哈希值、不可逆(无法从哈希值反推明文)、碰撞概率低(不同明文可能生成相同哈希值)。不适合密码存储:因为MD5可通过彩虹表破解,现在已被SHA-256等更安全的算法替代。
- 什么是访问控制?常见的访问控制模型有哪些?
答案:访问控制是指限制用户对网络资源、数据的访问权限,确保只有授权用户才能访问对应资源。常见模型:① DAC(自主访问控制):用户可自主授予他人权限;② MAC(强制访问控制):由系统统一分配权限,用户无法自主更改;③ RBAC(基于角色的访问控制):按角色分配权限(如管理员、普通用户)。
- 什么是最小权限原则?作用是什么?
答案:最小权限原则是指给用户、程序或设备分配的权限,仅满足其正常工作所需的最小权限,多余权限一律不分配。作用:降低权限泄露、滥用带来的安全风险,减少攻击面。
- 什么是弱口令?如何防范弱口令攻击?
答案:弱口令是指容易被猜测、破解的密码(如123456、admin、123abc)。防范:① 强制密码复杂度(长度≥8位,包含大小写、数字、特殊符号);② 定期更换密码;③ 禁止使用与个人信息相关的密码(如手机号、生日);④ 启用双因素认证(2FA)。
- 什么是暴力破解?如何防范暴力破解攻击?
答案:暴力破解是攻击者通过枚举所有可能的密码组合,尝试登录目标账户的攻击方式。防范:① 限制登录失败次数(如连续5次失败锁定账户);② 启用验证码、双因素认证;③ 强制密码复杂度;④ 隐藏登录入口,减少攻击目标暴露。
- 什么是社会工程学攻击?常见的社会工程学攻击方式有哪些?
答案:社会工程学攻击是攻击者利用人的心理弱点(如信任、贪婪、恐惧),诱导用户泄露敏感信息(如密码、验证码)或执行恶意操作的攻击方式。常见方式:钓鱼邮件、钓鱼网站、 pretexting( pretext诈骗)、尾随入侵、恶意USB掉落等。
- 如何防范社会工程学攻击?
答案:① 加强员工安全培训,提高安全意识;② 警惕陌生邮件、链接、电话,不随意点击、透露敏感信息;③ 验证请求者的身份(如打电话确认);④ 规范内部流程,禁止随意泄露用户信息。
- 什么是缓冲区溢出攻击?原理是什么?
答案:缓冲区溢出攻击是攻击者向程序的缓冲区写入超过其容量的数据,导致多余数据覆盖程序的返回地址、函数指针等关键信息,从而执行恶意代码,获取系统权限。原理:程序未对输入数据的长度进行校验,导致缓冲区被写满后溢出。
如何防范缓冲区溢出攻击?
答案:① 对输入数据进行长度校验,限制输入大小;② 使用安全的编程语言(如Java、Python,自带内存管理);③ 启用编译器的安全机制(如栈保护、地址随机化ASLR);④ 定期更新程序补丁,修复已知漏洞。
- 什么是跨站请求伪造(CSRF)?原理是什么?
答案:CSRF(跨站请求伪造),攻击者诱导已登录的用户,在不知情的情况下点击恶意链接或访问恶意页面,向目标网站发送伪造的请求,执行非本意的操作(如转账、修改密码)。原理:利用用户的登录状态(Cookie),绕过身份验证,发送伪造请求。
如何防范CSRF攻击?
答案:① 生成随机的CSRF Token,每次请求携带Token,服务器验证Token合法性;② 验证Referer头(确认请求来自合法来源);③ 关键操作(如转账)启用二次验证(如验证码、密码确认);④ 限制Cookie的作用域,启用HttpOnly属性。
- 什么是网络嗅探?常见的网络嗅探工具是什么?如何防范?
答案:网络嗅探是攻击者通过工具捕获网络中的数据包,分析数据包中的敏感信息(如密码、账号、聊天记录)。常见工具:Wireshark、tcpdump、Sniffer。防范:① 使用加密通信(HTTPS、SSH);② 划分VLAN,隔离广播域;③ 使用防嗅探工具,检测网络中的嗅探行为。
- 什么是蜜罐?作用是什么?
答案:蜜罐是一种故意暴露的、模拟真实系统的“陷阱”,用于吸引攻击者攻击,记录攻击者的攻击行为、工具和方法。作用:① 收集攻击情报,分析攻击趋势;② 转移攻击者的注意力,保护真实系统;③ 辅助安全人员制定防御策略。
- 什么是安全漏洞?常见的漏洞分级有哪些?
答案:安全漏洞是指网络系统、软件、硬件中存在的设计缺陷或错误,攻击者可利用这些缺陷获取未授权访问、篡改数据等。常见分级(CVSS评分):Critical(严重,9.0-10.0)、High(高,7.0-8.9)、Medium(中,4.0-6.9)、Low(低,0.1-3.9)、None(无,0.0)。
- 什么是漏洞扫描?常见的漏洞扫描工具是什么?
答案:漏洞扫描是通过工具自动检测网络设备、软件中的安全漏洞,生成漏洞报告,为漏洞修复提供依据。常见工具:Nessus、OpenVAS、AWVS、AppScan。
- 什么是补丁?补丁的作用是什么?
答案:补丁是软件厂商针对软件中的安全漏洞、功能缺陷,发布的修复程序。作用:修复已知漏洞,防止攻击者利用漏洞攻击系统,提升软件的安全性和稳定性。
- 为什么要定期更新系统和软件补丁?
答案:因为系统和软件在使用过程中,会不断被发现新的安全漏洞,攻击者会利用这些未修复的漏洞发起攻击;定期更新补丁,能及时修复漏洞,减少安全风险,保障系统和数据安全。
- 什么是网络隔离?常见的网络隔离方式有哪些?
答案:网络隔离是将不同安全等级的网络(如内网、外网、DMZ区)分开,限制不同网络之间的通信,防止攻击扩散。常见方式:① 物理隔离(完全独立的网络设备、线路);② 逻辑隔离(VLAN、防火墙、访问控制列表)。
- 什么是DMZ区?作用是什么?
答案:DMZ区(隔离区),是位于内网和外网之间的一个中间网络,用于部署对外提供服务的服务器(如Web服务器、邮件服务器)。作用:隔离外网和内网,即使DMZ区的服务器被攻击,也不会直接影响内网的安全。
- 什么是访问控制列表(ACL)?作用是什么?
答案:ACL是路由器、防火墙等设备上的一种安全策略,通过定义规则(允许/拒绝特定IP、端口、协议的流量),控制数据包的进出。作用:限制网络流量,防止未授权访问,提升网络安全性。
- 什么是SSH?SSH的作用是什么?如何保障安全?
答案:SSH(安全外壳协议),用于远程登录服务器,替代不安全的Telnet(明文传输)。作用:通过加密通信,保护远程登录过程中的账号、密码等敏感信息。保障安全:① 使用密钥登录(替代密码登录,更安全);② 禁用root用户远程登录;③ 更改默认SSH端口(22端口);④ 限制登录IP。
- 什么是FTP?FTP的安全隐患是什么?如何防范?
答案:FTP(文件传输协议),用于在客户端和服务器之间传输文件。安全隐患:明文传输账号、密码,容易被嗅探窃取;缺乏身份验证和权限控制。防范:① 使用SFTP(SSH FTP)替代FTP,加密传输;② 限制FTP登录IP和用户;③ 设置复杂密码,定期更换。
- 什么是Telnet?为什么不推荐使用Telnet?
答案:Telnet是远程登录协议,用于远程控制服务器。不推荐使用:因为Telnet采用明文传输,账号、密码等敏感信息会被网络嗅探捕获,安全性极低,已被SSH替代。
- 什么是ICMP协议?作用是什么?
答案:ICMP(互联网控制消息协议),是TCP/IP协议族的一部分,作用是在网络设备之间传递控制消息(如 ping的echo请求/响应、路由错误、超时通知),用于网络诊断和故障排查。
- 什么是端口转发?作用是什么?
答案:端口转发(端口映射),是将外部网络的某个端口请求,转发到内网的指定设备和端口。作用:① 让外网用户访问内网的服务(如内网Web服务器);② 隐藏内网设备IP,提升安全性。
- 什么是网络安全审计?作用是什么?
答案:网络安全审计是对网络系统的日志、行为、流量等进行记录、分析和审查,发现安全隐患、攻击行为和违规操作。作用:① 追溯攻击源头,定位安全事件;② 排查违规操作,规范网络使用;③ 满足合规要求(如等保)。
- 常见的网络安全合规标准有哪些?
答案:① 等保(网络安全等级保护,我国核心合规标准,分1-5级);② GDPR(欧盟通用数据保护条例,针对个人数据保护);③ HIPAA(美国健康保险流通与责任法案,针对医疗数据);④ ISO 27001(信息安全管理体系标准)。
- 什么是Web安全?Web安全的核心威胁有哪些?
答案:Web安全是指保护Web应用程序(网站、接口)免受恶意攻击,确保Web应用的可用性、保密性、完整性。核心威胁:SQL注入、XSS、CSRF、文件上传漏洞、路径遍历、远程代码执行等。
- 什么是SQL注入攻击?原理是什么?
答案:SQL注入是攻击者将恶意SQL语句插入到Web应用的输入框(如用户名、密码框),通过拼接SQL语句,改变原始SQL的执行逻辑,获取数据库中的敏感数据(如账号密码)、篡改数据或执行恶意操作。原理:Web应用未对用户输入进行过滤、转义,直接将输入拼接至SQL语句中执行。
- SQL注入的常见类型有哪些?
答案:① 按注入方式:手动注入、工具注入(如SQLMap);② 按数据类型:字符型注入、数字型注入;③ 按回显情况:显错注入、盲注(布尔盲注、时间盲注)、堆叠注入。
- 如何利用时间盲注获取数据?
答案:时间盲注适用于页面无明确回显但SQL语句可正常执行的场景,通过条件判断结合时间延迟函数,逐位获取数据。示例语句:’ AND IF(ASCII(SUBSTR((SELECT database()),1,1))>100, SLEEP(5), 0)-- ,判断数据库名称第一个字符的ASCII码是否大于100,若是则延迟5秒响应,逐位推断完整数据。
- 如何防范SQL注入攻击?
答案:① 使用参数化查询(预处理语句),避免手动拼接SQL语句;② 对用户输入进行严格过滤、转义(过滤特殊字符,如’、"、union、select);③ 限制数据库用户权限(最小权限原则,禁止数据库用户拥有管理员权限);④ 定期审计数据库操作日志;⑤ 使用WAF(Web应用防火墙)拦截注入攻击。
- 什么是XSS(跨站脚本攻击)?原理是什么?
答案:XSS是攻击者将恶意JavaScript脚本注入到Web页面中,当用户访问该页面时,脚本在用户浏览器中执行,窃取用户Cookie、账号密码、会话信息等敏感数据,或执行恶意操作(如伪造用户请求)。原理:Web应用未对用户输入进行过滤、编码,直接将输入内容输出到页面中。
- XSS的常见类型有哪些?区别是什么?
答案:① 存储型XSS:恶意脚本被存储到服务器数据库中(如评论区、留言板),所有访问该页面的用户都会触发脚本执行,危害最大;② 反射型XSS:恶意脚本通过URL参数注入,用户点击恶意URL后,脚本才会执行,危害较小;③ DOM型XSS:通过篡改页面DOM结构,执行恶意脚本,不经过服务器,仅在客户端执行。
- XSS与CSRF的区别与联系是什么?
答案:区别:① 攻击方式:XSS是注入客户端脚本,劫持用户会话;CSRF是伪造用户请求,执行非本意操作;② 注入位置:XSS注入到网站可信内容,返回到用户浏览器;CSRF通过诱使用户点击恶意链接触发;③ 依赖条件:XSS需要找到输入注入点;CSRF需要用户处于登录状态;④ 防御方式:XSS需输入过滤、输出编码;CSRF需Token验证。联系:XSS可获取用户Cookie/Token,为CSRF攻击提供条件。
- 如何防范XSS攻击?
答案:① 对用户输入进行严格过滤(过滤
- 什么是文件上传漏洞?原理是什么?
答案:文件上传漏洞是Web应用允许用户上传文件,但未对上传文件的类型、后缀、内容进行严格校验,攻击者上传恶意文件(如.php、.jsp后门文件),通过访问该文件执行恶意代码,获取服务器权限。原理:文件上传功能缺乏有效校验,导致恶意文件被成功上传并执行。
- 如何防范文件上传漏洞?
答案:① 校验文件类型(结合后缀名、MIME类型、文件头校验,避免仅校验后缀名);② 限制文件上传大小;③ 对上传文件进行重命名(随机命名,避免攻击者猜测文件路径);④ 将上传文件存储在非Web可访问目录,或禁止执行上传目录的脚本文件;⑤ 对上传文件进行病毒扫描。
- 什么是路径遍历漏洞?原理是什么?
答案:路径遍历漏洞(目录遍历),是攻击者通过输入特殊字符(如…/、…/…/),绕过Web应用的路径限制,访问或读取服务器上的敏感文件(如/etc/passwd、Windows系统的boot.ini)。原理:Web应用未对用户输入的路径进行过滤,直接将输入拼接为文件路径,导致路径被篡改。
- 如何防范路径遍历漏洞?
答案:① 对用户输入的路径进行严格过滤,禁止使用…/、…/…/等特殊字符;② 使用绝对路径,避免相对路径拼接;③ 限制文件访问范围,仅允许访问指定目录下的文件;④ 禁止暴露文件的真实路径。
- 什么是远程代码执行(RCE)漏洞?原理是什么?
答案:RCE漏洞是攻击者通过输入恶意代码,让Web应用或服务器执行该代码,获取服务器权限(如执行系统命令、篡改文件)。原理:Web应用未对用户输入进行过滤,直接将输入作为代码执行(如使用eval、system等危险函数)。
- 常见的RCE漏洞场景有哪些?
答案:① 代码执行函数滥用(如PHP的eval、system、exec,Java的Runtime.exec);② 框架漏洞(如Struts2、Spring Boot的远程代码执行漏洞);③ 命令注入(如通过输入系统命令拼接,执行恶意操作);④ 反序列化漏洞导致的RCE。
- 如何防范远程代码执行漏洞?
答案:① 禁止使用危险的代码执行函数(如eval、system),若必须使用,需对输入进行严格过滤;② 对用户输入进行白名单校验,仅允许合法输入;③ 定期更新框架、组件,修复已知RCE漏洞;④ 限制Web应用的运行权限,采用最小权限原则。
- 什么是反序列化漏洞?原理是什么?
答案:反序列化是将序列化后的对象(二进制数据、JSON、XML等),转换为内存中的对象的过程。反序列化漏洞是攻击者构造恶意的序列化对象,当应用程序对其进行反序列化时,执行恶意代码,导致远程代码执行。原理:序列化对象中包含恶意代码,反序列化过程未对对象进行校验,直接执行代码。
- 常见的反序列化漏洞场景有哪些?
答案:① Java反序列化漏洞(如Apache Commons Collections漏洞);② PHP反序列化漏洞;③ Python pickle反序列化漏洞;④ XML反序列化漏洞(XXE漏洞可结合反序列化)。
- 如何防范反序列化漏洞?
答案:① 对序列化对象进行校验(如校验对象的签名、完整性);② 限制反序列化的类范围,禁止反序列化危险类;③ 使用安全的序列化方式(如JSON,避免使用Java原生序列化);④ 定期更新依赖组件,修复已知反序列化漏洞。
- 什么是XXE(XML外部实体注入)漏洞?原理是什么?
答案:XXE漏洞是攻击者通过构造恶意XML文件,定义外部实体,让XML解析器加载外部资源(如本地文件、远程URL),从而读取本地敏感文件、发起SSRF攻击或执行恶意代码。原理:XML解析器默认允许加载外部实体,未对外部实体进行限制。
- 如何利用XXE漏洞实现服务器文件读取和SSRF?
答案:① 文件读取:构造恶意外部实体 <!ENTITY xxe SYSTEM "file:///etc/passwd">,在XML文档中引用该实体 &xxe;,通过返回数据或错误信息查看文件内容;② SSRF:构造实体 <!ENTITY xxe SYSTEM "http://169.254.169.254/latest/meta-data/">,利用服务器发起请求,访问内部资源。
- 如何防范XXE漏洞?
答案:① 禁用XML解析器的外部实体解析功能(如Java禁用External Entity,PHP禁用libxml_disable_entity_loader);② 使用安全的XML解析器,避免使用默认配置;③ 对XML输入进行严格校验,过滤外部实体相关的标签;④ 禁止XML解析器访问敏感资源。
- 什么是WAF?WAF的作用是什么?常见的WAF类型有哪些?
答案:WAF(Web应用防火墙),是部署在Web应用前端的安全设备/软件,用于拦截针对Web应用的恶意攻击。作用:拦截SQL注入、XSS、CSRF、文件上传等攻击,保护Web应用安全。常见类型:① 云WAF(如阿里云WAF、腾讯云WAF);② 硬件WAF;③ 软件WAF(如ModSecurity)。
- 如何绕过WAF进行SQL注入?
答案:常见绕过技术:① 注释混淆(//、/!12345/、内联注释);② 空白符替换(用Tab、换行符、//代替空格);③ 字符编码(URL编码、Unicode编码、十六进制编码);④ 大小写变换(如SEL//ECT、UNI//ON);⑤ 参数污染(同一参数多次出现,利用WAF与后端解析差异);⑥ 非常规HTTP方法;⑦ multipart/form-data编码(WAF可能无法正确解析)。
- 什么是Session?Session的作用是什么?如何保障Session安全?
答案:Session是服务器为每个登录用户创建的会话对象,用于存储用户的登录状态、会话信息(如用户ID、权限)。作用:维持用户的登录状态,避免用户每次请求都需要重新登录。保障安全:① 给Session设置合理的过期时间;② 避免SessionID泄露(如通过HTTPS传输、设置HttpOnly Cookie);③ 对SessionID进行加密;④ 禁止Session固定攻击(登录后重新生成SessionID)。
- 什么是Cookie?Cookie的作用是什么?Cookie的安全属性有哪些?
答案:Cookie是服务器发送给客户端浏览器的小型文本文件,用于存储用户的会话信息、偏好设置等。作用:维持用户登录状态、记录用户偏好、跟踪用户行为。安全属性:① HttpOnly:禁止JavaScript脚本访问Cookie,防止XSS窃取;② Secure:仅允许HTTPS协议传输Cookie;③ SameSite:限制Cookie的跨域访问,防范CSRF;④ Expires/Max-Age:设置Cookie的过期时间。
- 什么是Session固定攻击?原理是什么?如何防范?
答案:Session固定攻击是攻击者先获取一个合法的SessionID,诱导用户使用该SessionID登录,登录后攻击者利用该SessionID,冒充用户访问系统。原理:用户登录时,服务器未重新生成SessionID,导致攻击者可复用之前的SessionID。防范:① 用户登录后,重新生成SessionID;② 给Session设置较短的过期时间;③ 检测Session的IP、浏览器信息,发现异常立即失效。
- 什么是HTTP请求走私?原理是什么?
答案:HTTP请求走私是攻击者利用HTTP协议的解析差异(如服务器与中间件对请求长度、边界的解析不同),构造恶意HTTP请求,绕过安全控制(如WAF),实现走私请求、窃取数据或执行恶意操作。原理:不同设备对HTTP请求的解析规则不一致,导致攻击者可构造“歧义”请求,被不同设备解析为不同的请求内容。
- 如何防范HTTP请求走私?
答案:① 统一HTTP协议的解析规则,确保服务器、中间件、WAF的解析一致;② 禁用HTTP/1.1的Transfer-Encoding: chunked编码(若无需使用);③ 对HTTP请求的长度、边界进行严格校验;④ 定期更新服务器、中间件,修复已知的解析漏洞。
- 什么是Web中间件?常见的Web中间件有哪些?可能存在哪些漏洞?
答案:Web中间件是用于部署、运行Web应用的软件,负责处理HTTP请求、解析脚本、连接数据库等。常见中间件:① Web服务器:Apache、Nginx、IIS;② 应用服务器:Tomcat、JBoss、WebLogic;③ 脚本解释器:PHP、Python、Node.js;④ 数据库:MySQL、Oracle、Redis。常见漏洞:路径遍历、任意文件读取、远程代码执行、反序列化漏洞等。
- Apache服务器的常见安全漏洞有哪些?如何防范?
答案:常见漏洞:① 路径遍历漏洞(如…/目录遍历);② 解析漏洞(如.php.xxx文件被解析为PHP脚本);③ 心脏出血漏洞(OpenSSL漏洞,影响Apache的HTTPS服务)。防范:① 定期更新Apache版本,修复已知漏洞;② 配置Apache,禁止目录浏览,限制文件解析规则;③ 禁用不必要的模块;④ 启用HTTPS,使用安全的OpenSSL版本。
- Nginx服务器的常见安全漏洞有哪些?如何防范?
答案:常见漏洞:① 路径遍历漏洞;② 解析漏洞(如.jpg.php文件被解析为PHP脚本);③ 缓冲区溢出漏洞;④ 配置错误导致的信息泄露。防范:① 定期更新Nginx版本;② 正确配置Nginx,限制文件解析、禁止目录浏览;③ 隐藏Nginx版本信息;④ 限制请求频率,防止DoS攻击。
- Tomcat服务器的常见安全漏洞有哪些?如何防范?
答案:常见漏洞:① 远程代码执行漏洞(如Ghostcat漏洞、反序列化漏洞);② 管理后台弱口令;③ 目录遍历漏洞;④ 信息泄露(如版本信息、错误页面泄露)。防范:① 定期更新Tomcat版本,修复已知漏洞;② 修改默认管理后台账号密码,禁用不必要的管理功能;③ 隐藏Tomcat版本信息;④ 限制Tomcat的运行权限,采用最小权限原则。
- 什么是WebShell?WebShell的作用是什么?常见的WebShell类型有哪些?
答案:WebShell是攻击者上传到Web服务器的恶意脚本文件(如.php、.jsp、.asp),用于控制服务器(执行系统命令、读取文件、篡改数据)。作用:长期控制服务器,窃取敏感信息,发起进一步攻击。常见类型:① 一句话木马(如<?php @eval($_POST['cmd']);?>);② 小马(功能简单,用于上传大马);③ 大马(功能全面,支持文件管理、命令执行、数据库操作)。
- 如何检测和清除WebShell?
答案:检测:① 定期扫描服务器文件,查找可疑脚本(如包含eval、system、exec函数的文件);② 监控Web服务器的访问日志,发现异常访问(如频繁访问可疑文件);③ 使用WebShell检测工具(如D盾、河马WebShell查杀)。清除:① 删除可疑WebShell文件;② 检查服务器是否存在其他漏洞(如文件上传、RCE),修复漏洞,防止再次上传;③ 重置服务器密码、Session,清除攻击者留下的后门。
- 什么是API安全?API安全的核心威胁有哪些?
答案:API安全是指保护API接口(如RESTful API、接口调用)免受恶意攻击,确保API的可用性、保密性、完整性。核心威胁:未授权访问、API密钥泄露、注入攻击(SQL注入、命令注入)、参数篡改、越权访问、API滥用(如高频调用导致DoS)。
- 如何保障API安全?
答案:① 对API进行身份认证(如API密钥、Token认证、OAuth2.0);② 对API请求进行权限控制,防止越权访问;③ 对API参数进行严格校验,防止注入攻击、参数篡改;④ 限制API的调用频率,防止滥用和DoS攻击;⑤ 对API传输的数据进行加密(如HTTPS);⑥ 记录API访问日志,定期审计。
- 什么是OAuth2.0?OAuth2.0的作用是什么?
答案:OAuth2.0是一种授权协议,用于第三方应用获取用户在目标平台的授权,无需获取用户的账号密码。作用:实现第三方应用的授权登录(如微信登录、QQ登录),保障用户账号安全,避免密码泄露。
- 什么是JWT?JWT的作用是什么?如何保障JWT安全?
答案:JWT(JSON Web Token),是一种用于身份认证的令牌,由Header(头部)、Payload(负载)、Signature(签名)三部分组成,用于在客户端和服务器之间传递身份信息。作用:替代Session,实现无状态身份认证,适合分布式系统。保障安全:① 对JWT进行签名(使用密钥或公钥/私钥),防止篡改;② 设置合理的过期时间;③ 加密Payload中的敏感信息;④ 妥善保管签名密钥,避免泄露。
- 什么是越权访问?越权访问的常见类型有哪些?
答案:越权访问是攻击者通过某种方式,获取超出自己权限的访问能力,访问或操作未授权的资源(如查看其他用户的个人信息、修改管理员数据)。常见类型:① 水平越权(同级别用户之间的越权,如用户A查看用户B的数据);② 垂直越权(低级别用户访问高级别用户的资源,如普通用户访问管理员后台)。
- 如何防范越权访问?
答案:① 对每个请求进行权限校验,确认用户是否有权限访问该资源;② 使用会话中的用户ID,而非客户端传递的用户ID,避免参数篡改;③ 采用RBAC(基于角色的访问控制),按角色分配权限;④ 对敏感操作进行二次验证(如管理员操作需输入密码确认);⑤ 记录越权访问日志,及时发现异常。
- 什么是密码加盐?作用是什么?
答案:密码加盐是在用户密码的基础上,添加一段随机字符串(盐值),再对组合后的字符串进行哈希加密,存储到数据库中。作用:防止彩虹表破解,即使两个用户的密码相同,由于盐值不同,哈希值也不同,提升密码存储的安全性。
- Web应用的安全开发规范有哪些?
答案:① 输入校验:对所有用户输入进行严格过滤、转义,避免注入攻击;② 输出编码:对输出到页面的内容进行编码,防止XSS;③ 权限控制:实现细粒度的权限管理,遵循最小权限原则;④ 加密传输:使用HTTPS传输所有敏感数据;⑤ 安全存储:敏感数据(如密码)需加密存储,避免明文存储;⑥ 漏洞修复:定期更新依赖组件,修复已知漏洞;⑦ 日志审计:记录所有敏感操作和异常行为。
- 什么是点击劫持?原理是什么?如何防范?
答案:点击劫持是攻击者通过创建透明的恶意页面,覆盖在合法页面之上,诱导用户点击恶意页面的按钮(如转账、确认),执行非本意的操作。原理:利用CSS的opacity、z-index属性,将恶意页面隐藏在合法页面之下,用户点击合法页面时,实际点击的是恶意页面。防范:① 启用X-Frame-Options响应头(禁止页面被嵌入iframe);② 使用CSRF Token验证;③ 对敏感操作进行二次验证。
- 什么是恶意爬虫?如何防范恶意爬虫?
答案:恶意爬虫是攻击者使用程序,批量爬取Web网站的内容(如数据、图片、用户信息),导致网站带宽耗尽、服务器压力增大,或窃取敏感数据。防范:① 检测爬虫行为(如通过User-Agent、IP访问频率、Cookie验证);② 限制IP访问频率,禁止高频访问;③ 使用验证码、滑块验证,区分人机;④ 对敏感数据进行加密,防止爬虫爬取;⑤ robots协议(告知爬虫哪些页面可爬取,哪些不可爬取)。
- 什么是Log4j2漏洞?原理是什么?如何防范?
答案:Log4j2漏洞(CVE-2021-44228)是Log4j2日志框架的远程代码执行漏洞。原理:Log4j2在处理日志信息时支持Lookup功能,可引用外部输入数据,攻击者构造恶意输入,通过JNDI从LDAP服务器获取恶意代码,Log4j2渲染日志时执行恶意代码,完全控制目标服务器。防范:① 更新Log4j2版本至安全版本(如2.17.0及以上);② 禁用Log4j2的JNDI Lookup功能;③ 过滤日志中的恶意输入(如${jndi:}相关内容)。
- 什么是Spring Boot远程代码执行漏洞?常见的漏洞编号有哪些?
答案:Spring Boot远程代码执行漏洞是Spring Boot框架存在的安全漏洞,攻击者通过构造恶意请求,执行远程代码,获取服务器权限。常见漏洞编号:CVE-2022-22965(Spring Cloud Gateway RCE)、CVE-2021-43797(Spring Cloud Config RCE)、CVE-2020-5410(Spring Cloud Config RCE)。
- 如何防范Spring Boot框架的安全漏洞?
答案:① 定期更新Spring Boot、Spring Cloud版本,修复已知漏洞;② 禁用不必要的功能和端点(如Actuator端点,若无需使用则关闭);③ 对Actuator端点进行权限控制,设置密码或限制访问IP;④ 对用户输入进行严格校验,防止恶意请求;⑤ 启用HTTPS,加密传输数据。
#网络安全 #信息安全 #学习 #面试题 #网络安全面试题
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
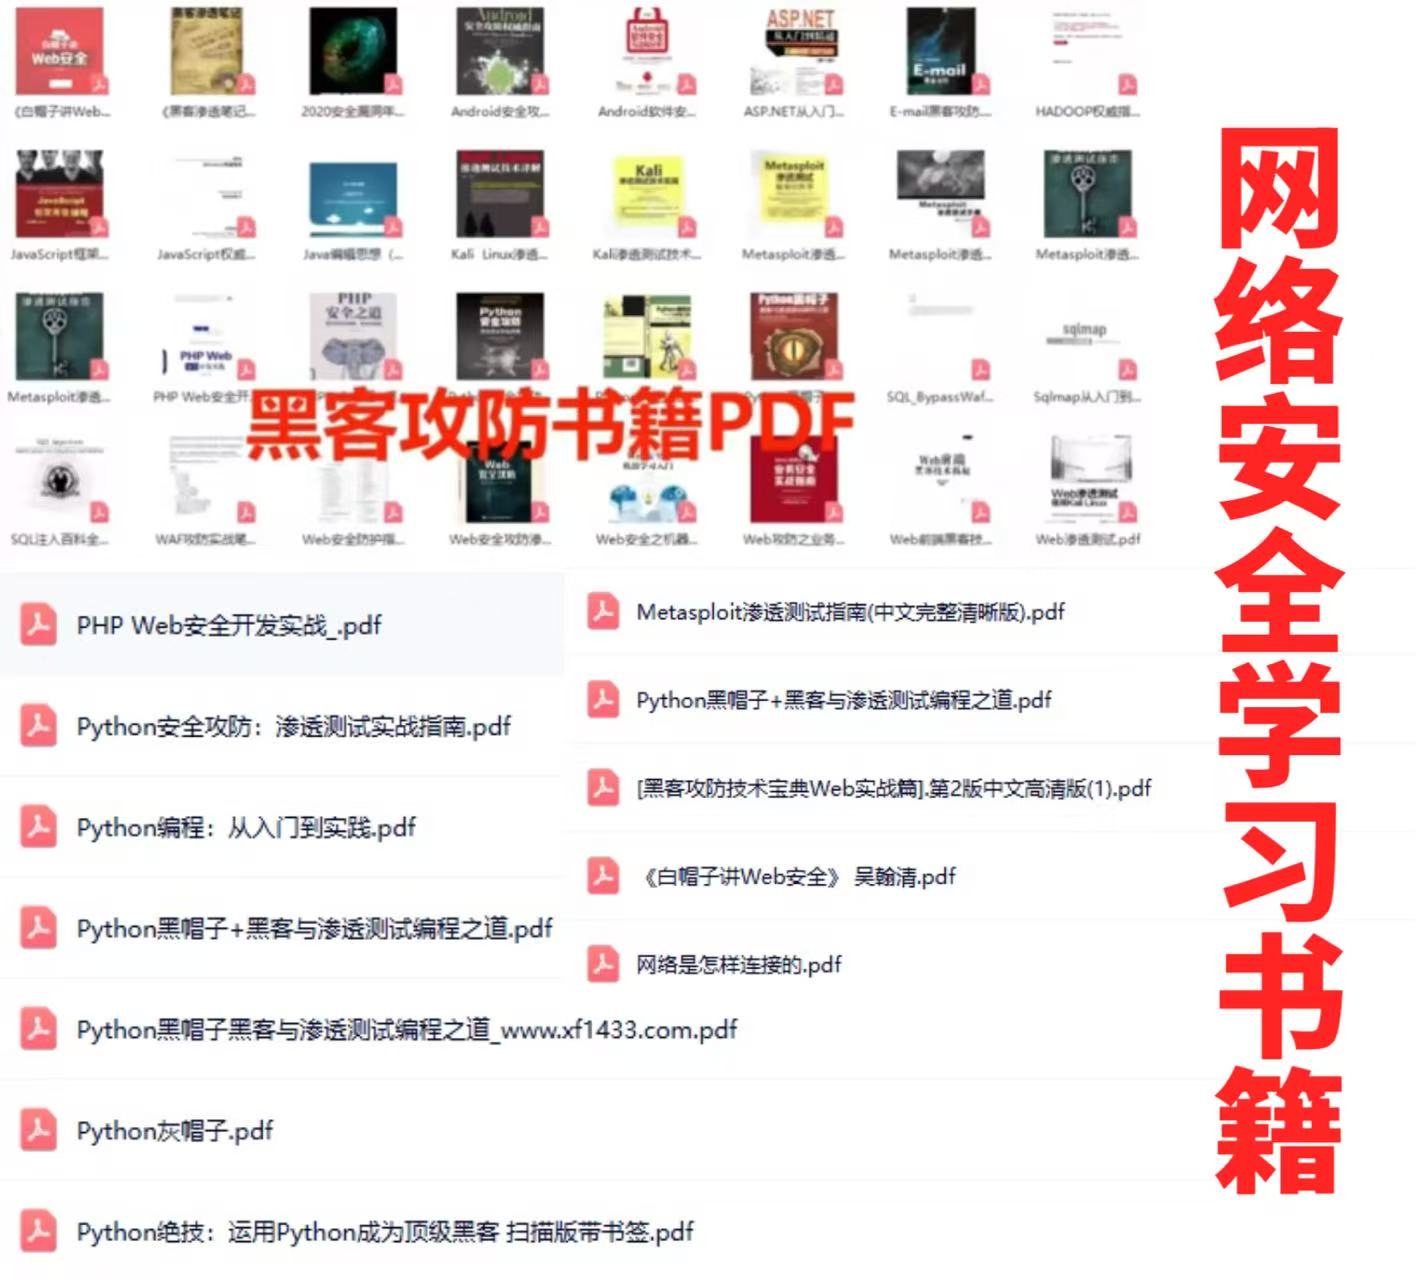
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
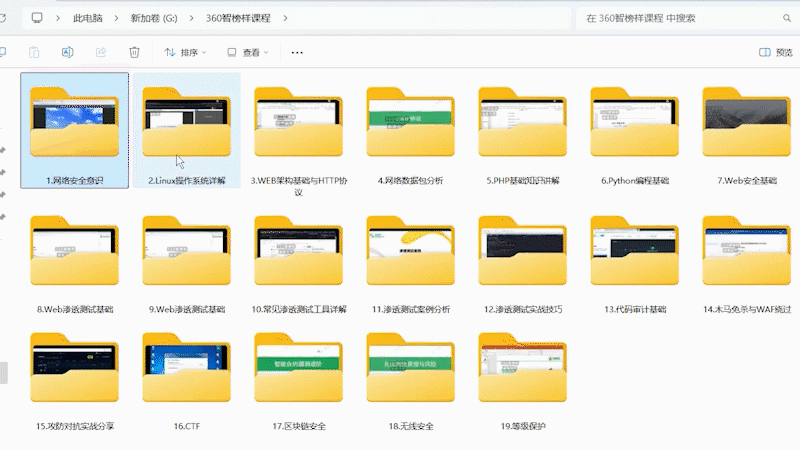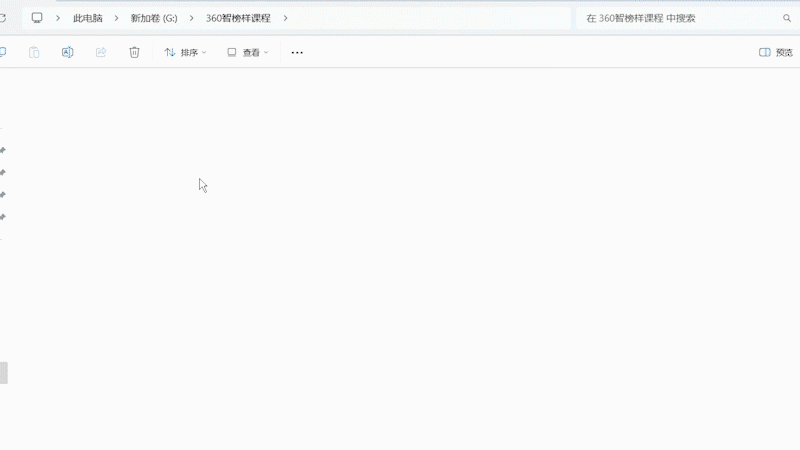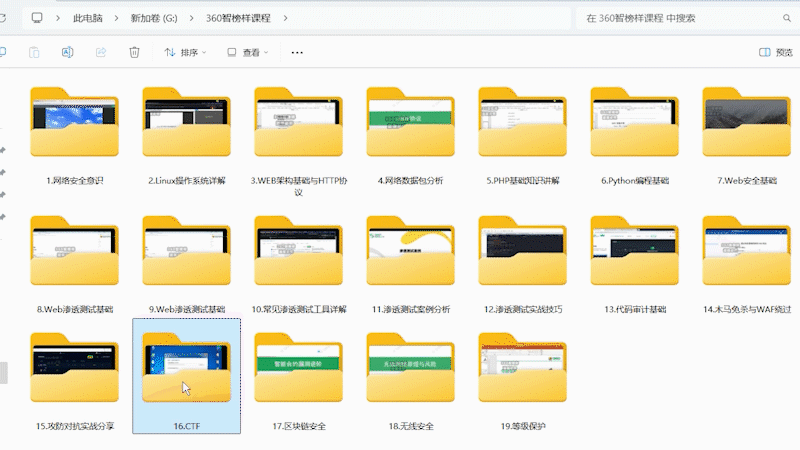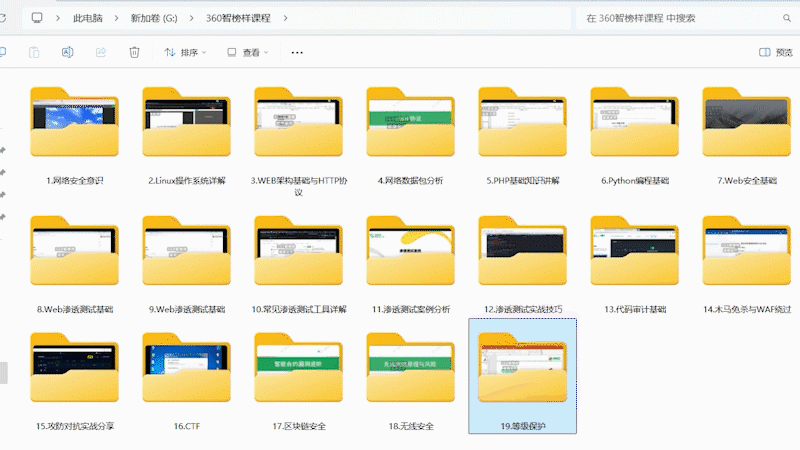
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
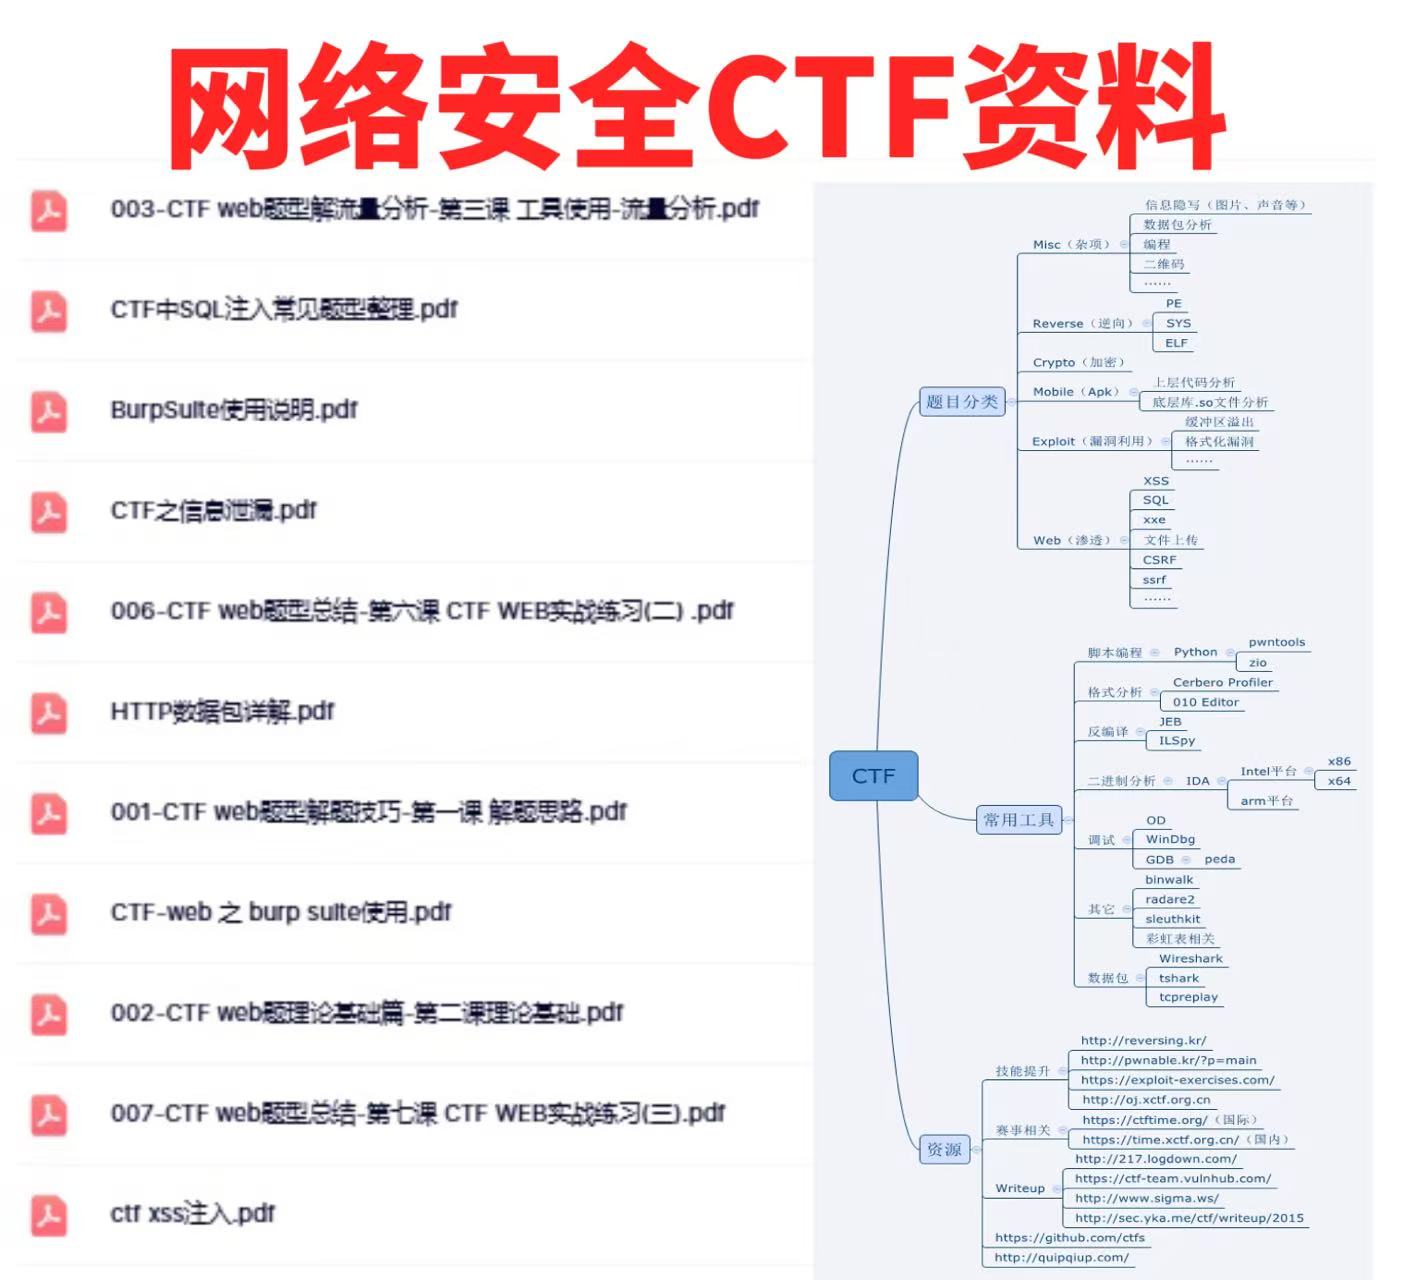
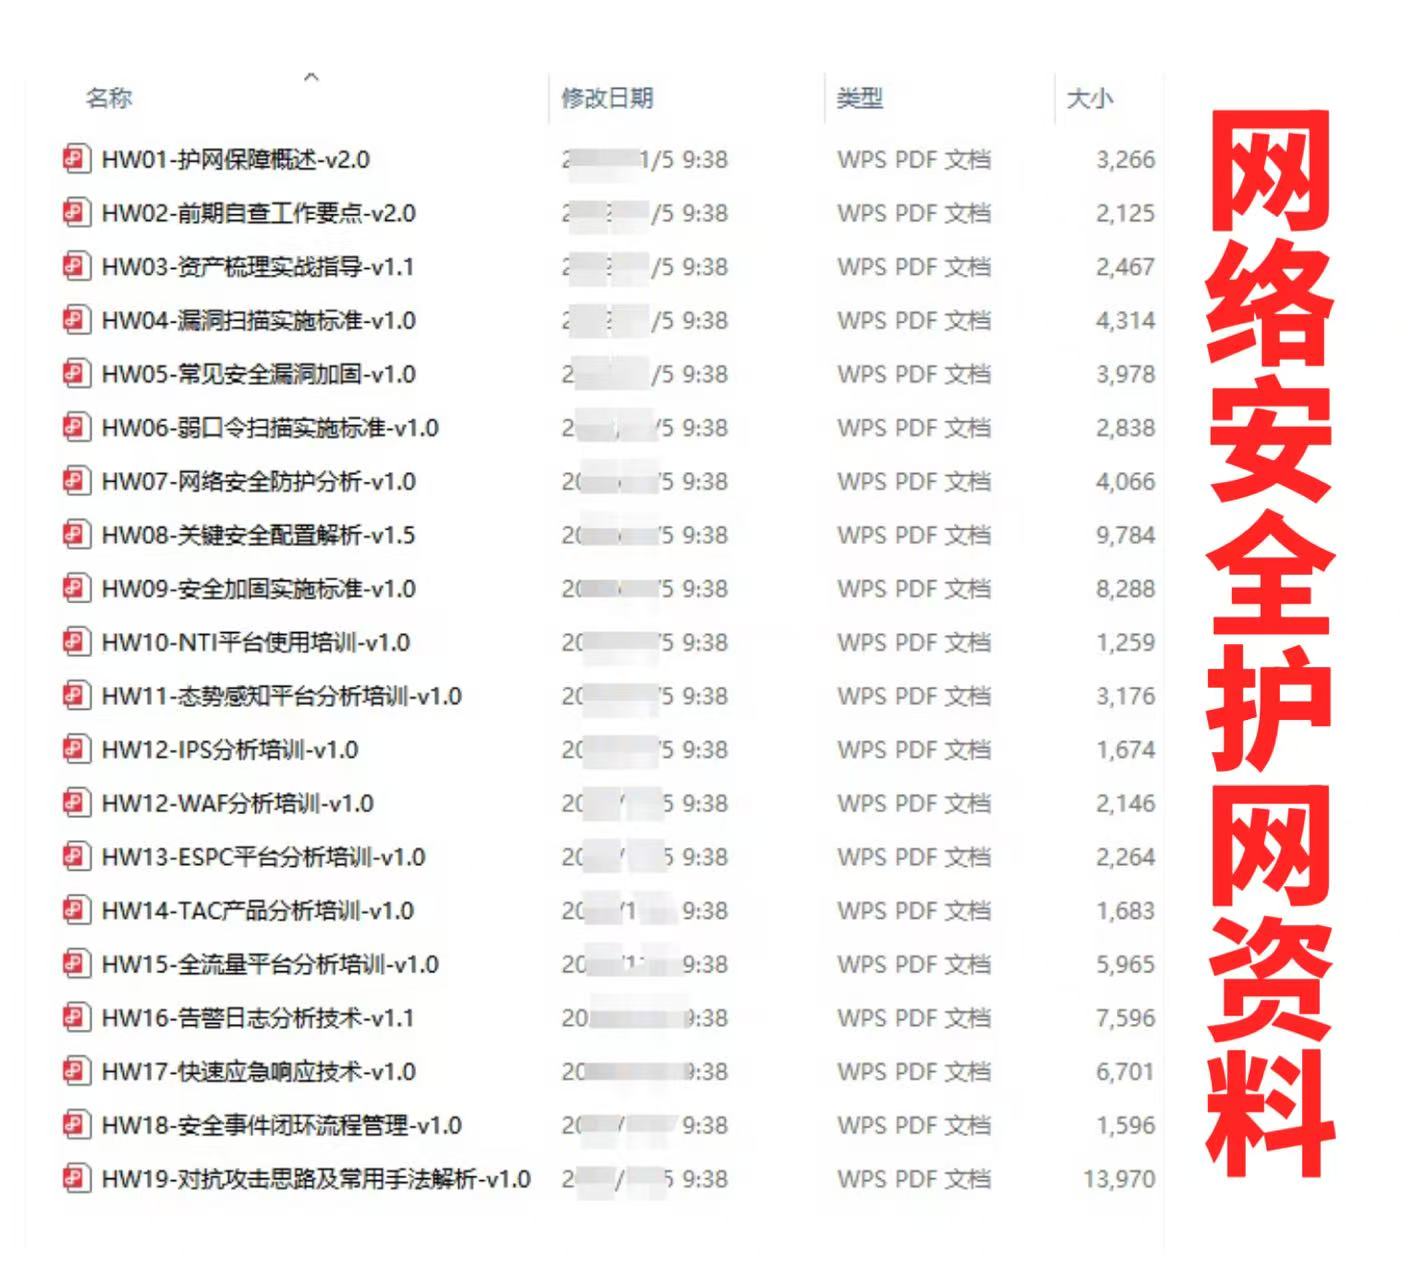
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
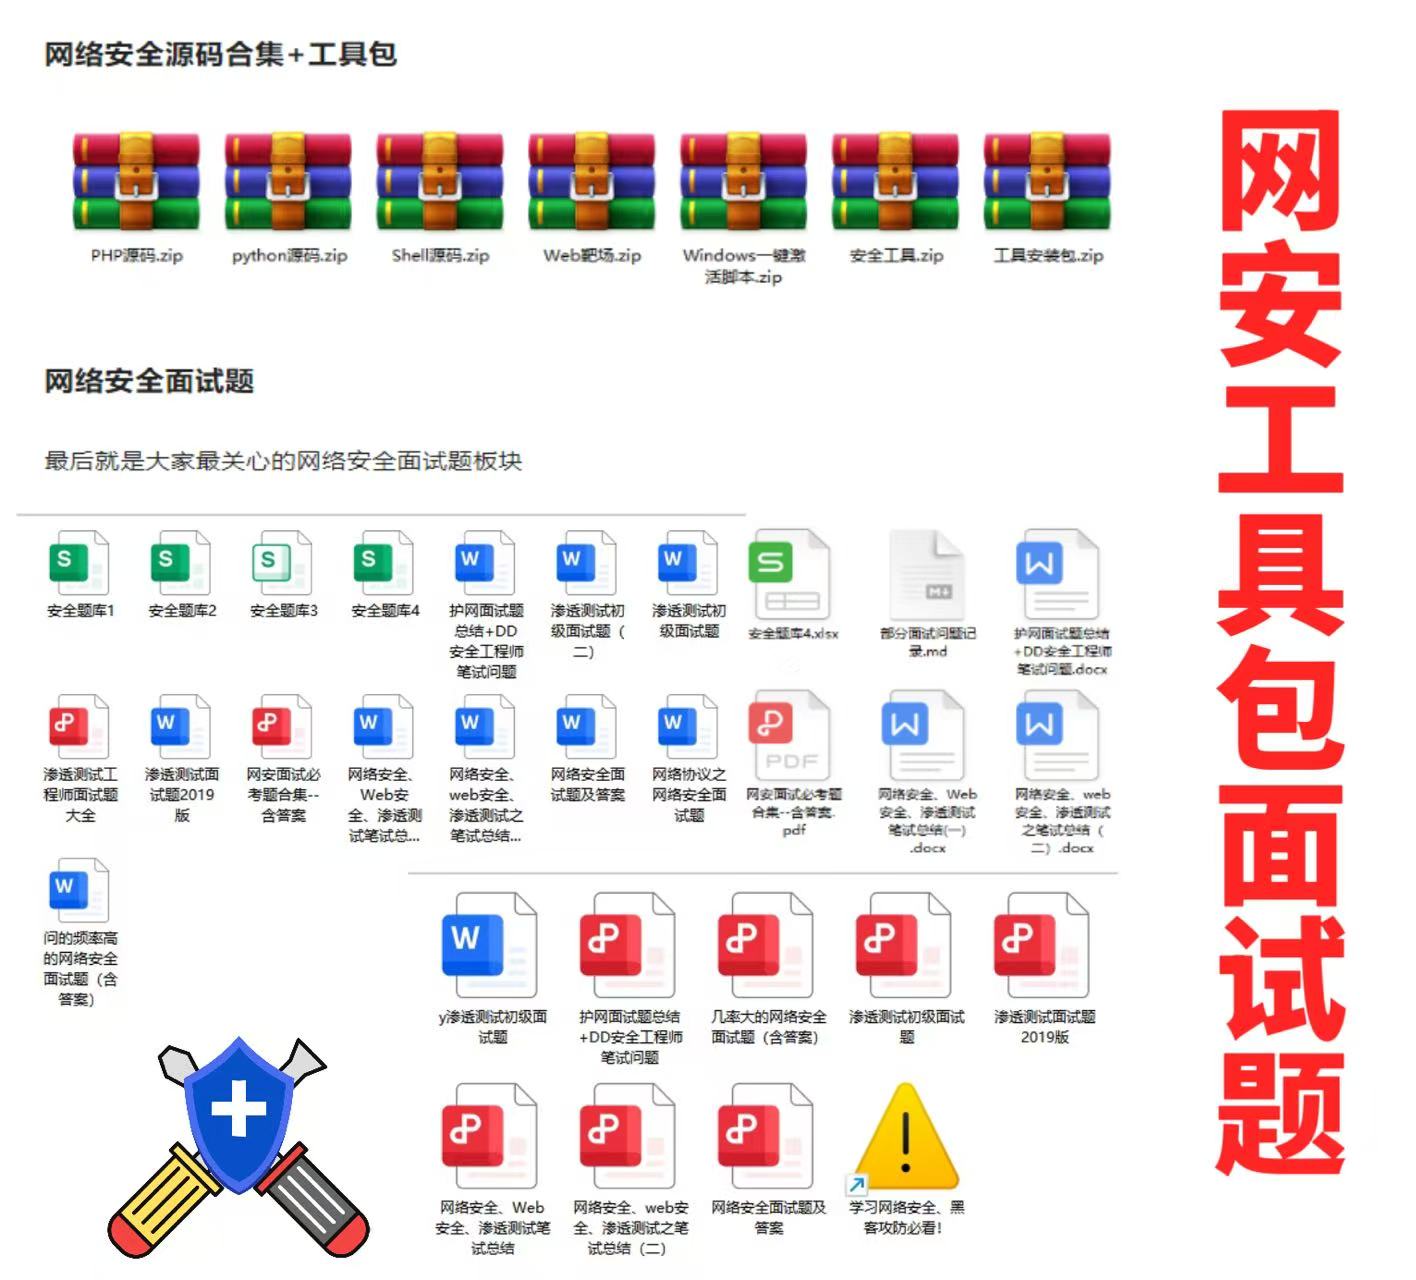
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
文章来自网上,侵权请联系博主
文章来自网上,侵权请联系博主
更多推荐



 6
 0
- 0


 已为社区贡献29条内容

所有评论(0)