
ISO 26262实际应用(二):确定功能安全人员后应做的“准备工作”
摘要
在上一篇文章中,我们解释了在开始开展符合 ISO 26262(汽车功能安全标准)的活动之前应该了解的“风险”,以及该标准的范围以及如何确定发起人。
本期,我想解释一下在确定了负责功能安全的人员之后所进行的“准备”工作。
点击阅读:ISO 26262实际应用(一):遵守ISO26262之前,需了解的事项
成立推广机构
一旦确定了发起人,该人将最终在公司内部全面开展功能安全活动。此时,我们希望管理层注意以下几点。
首先,有必要明确发起人的地位和权限,并在公司内部予以公认。ISO 26262 第 2 部分(功能安全管理)包含一个名为“5.4.2 安全文化”的条款,其中规定:“5.4.2.8 组织应确保执行或支持安全活动的人员被赋予足够的权限来履行其职责。”
如前所述,ISO 26262 是一项涵盖产品开发全生命周期的大型标准。因此,功能安全推广人员必须与众多组织、部门和人员进行协商和协调。如果推广人员在公司内部的职位和权限不明确,与各部门的协调就会变得困难,有效的应对措施也可能无法实施。在最糟糕的情况下,这可能导致与研发现场发生冲突,并造成认知差距,最终导致相关活动流于形式,而未能充分考虑实际情况。
通常,项目发起人倾向于认为他们的工作主要是技术性的,例如理解标准并将要求融入内部流程。然而,实际上,他们最终会花费大量时间和精力与各个内部部门协调,并汇总各部门之间的需求。
为了减轻这一负担,有必要 明确负责人的“权限”,并明确表示他们背后有管理层的支持。
同时,也需要明确各相关部门的接口,例如联系人和决策者是谁。这将防止发起人孤立无援,并有助于高效、顺利地推进功能安全活动。请理解,这项活动的成败取决于发起人能否积极投入。
确保晋升所需的资源
下一步是为推广组织分配必要的资源,特别是人力资源。即使授予了推广所需的权限,如果没有相应的资源来执行,也是毫无意义的。关于这一点,ISO 26262 第 2 部分(功能安全管理)“5.4.2 安全文化”要求“5.4.2.6 组织应提供实现功能安全所需的资源”。
这里提到的资源不仅包括人力资源,还包括开发支持工具。然而,或许最棘手的挑战在于如何获取人力资源。在国内企业中,功能安全活动往往被视为外部压力(来自欧美)带来的“额外工作”,并被认为“并非核心业务”。自然,当功能安全活动被视为“非核心业务”时,就很难获得“必要的资源”。然而,对于安全相关产品而言,功能安全活动绝非额外工作,而是产品开发过程中不可或缺的一部分。虽然确实增加了一些不熟悉的工作要求,例如“确认措施”,但这些要求是融合以往领域经验的结果,应被视为创造安全产品的诀窍(方法),并积极主动地加以运用。首要前提是,必须持续消除功能安全活动是“额外工作”的观念。
然而,即便我们消除了功能安全是“无关紧要的工作”这种观念,要确保功能安全活动所需的人力资源仍然极其困难。一种可行的方案是让员工负责协调活动和做出决策等重要任务,并在某些情况下利用外部资源来完成其他任务。
从推广机构的成立到应用功能安全的产品开发,构建一套支持功能安全的流程,无论在数量还是质量上,都是一项艰巨的任务。目前,似乎有相当多的案例都采用了外部资源来完成这项任务。当然,由了解标准的专家来负责流程的创建工作效率更高。然而,如果流程完全外包,那么创建的流程将与开发现场的实际情况相去甚远,即便流程设计精良且符合标准,现场也很难将其应用。这就好比“造佛却不赋予其灵魂”。
为避免这种情况,需要注意的是,在使用外部资源时,公司内部有经验、了解理想和现实(内部情况)的人员的深度参与是先决条件。
制定活动政策和计划
推广机构成立后,首要任务是制定行动方针、战略和行动计划。行动计划并非宏大之作,它仅仅是指确定实现近期目标的步骤和战略的总体框架。以下我们将列出制定此计划时需要确定的基本事项,并将其分为三个类别。
(1)确定基础流程
“基础流程”指的是作为进一步定义功能安全活动基础的流程,许多公司似乎都以已实施的质量管理流程为基础来构建其流程。任何从事质量和可靠性相关工作的人员都会熟悉这一流程,而且由于功能安全标准也假定存在“质量管理体系”,因此它适合作为基础流程。然而,由于这些标准是面向组织的管理标准,它们与ISO 26262第2部分(功能安全管理)和第8部分(支持流程)等管理流程兼容,但与第4部分(系统)、第5部分(硬件)和第6部分(软件)等工程流程兼容则需要一些创造性。
另一方面,许多重视软件开发的公司采用符合 CMU/SEI CMMI(能力成熟度模型集成)或欧洲汽车行业正在推广的 ASPICE 标准的流程,并且有很多案例表明这些流程资产已被用作基础。在欧洲,流程构建策略似乎是从如何利用过去的活动资产和经验的角度出发的,例如长期活跃于软件领域的罗伯特·博世公司采用基于 CMMI 的流程,以及积极推广 ASPICE 的大陆集团公司采用基于 ASPICE 的流程。
特别是,ASPICE 在欧洲被广泛应用,其许多要求与 ISO 26262(表 1 )重叠,使其成为解决功能安全问题的理想基础流程。鉴于此,目前正兴起一股开发集成 SPICE的潮流,旨在扩展 ASPICE 的功能安全特性。
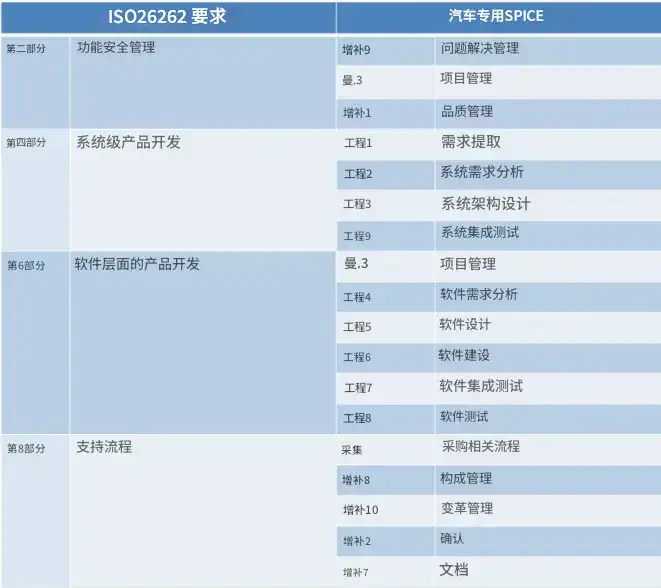
表1、ISO 26262与ASPICE的关系
(2)功能安全活动的角色分配
ISO 26262 标准规定了“安全经理”这一角色,负责产品开发中的功能安全活动。由于其工作内容与项目管理类似,项目经理也可以兼任安全经理。然而,项目经理面临着降低成本和按时交付的压力,同时还要承担安全经理的职责,而安全经理必须将安全放在首位,这种做法可能带来的负面影响需要充分考虑。
除了安全经理之外,功能安全活动还需要专家在产品开发的每个阶段承担重要任务,即确认措施,例如进行确认审查的审查员、进行功能安全审查的审核员以及进行功能安全评估的评估员。
如前所述,安全经理的职责与之前的项目管理角色类似,只是他们负责安全。
另一方面,许多组织正努力应对诸如确认审查、功能安全审计和功能安全评估等新职责(表2),例如,哪些经验适合该角色,需要哪些技能,以及未来应该掌握哪些技能。这一点,连同下文讨论的组织结构问题,应在充分理解标准要求的目标之后仔细考虑。
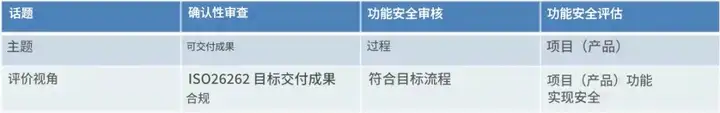
表2、验证措施概述(部分摘自 ISO 26262 第 2 部分)
(3)功能安全活动的组织结构(确保独立性)
这些保障措施所需的独立性取决于所开发产品的汽车安全完整性等级 (ASIL) 以及保障措施的目标。对于 ASIL D 级产品(需要最严格的安全等级),许多保障措施必须由独立于产品开发组织的机构执行。换言之,在承担新的功能安全责任时,不仅需要考虑执行人员的技能,还需要考虑组织结构方面的问题,例如需要何种组织结构才能确保这些活动的高度独立性,以及应建立何种指挥链。
我认为确认措施的目的可以概括为以下两点。
通过客观的角度和不同的视角(从交付成果或流程的角度)进行检查,您可以发现开发人员自己可能忽略的事情。
确保所有发现的安全疏忽都能得到解决,不受业务压力(成本或期限)的影响。
诸如应指派谁负责功能安全活动、应建立何种组织以及该组织应承担哪些职能等问题,只能根据各公司的具体情况来制定。然而,无论采取何种措施,都必须理解本标准所要求活动的具体目标。否则,即便形式上符合标准要求,这些活动本身也可能毫无效果,而仅仅沦为符合标准的幌子。
例如,如果核查措施只是敷衍了事地检查,很少发现安全疏漏,那么对于实施者和被实施者来说都将是不幸的。
关键在于识别产品开发过程中众多验证活动中遗漏的安全隐患。实施能够充分利用组织特点和优势的应对措施,是取得切实成效的捷径。
差距分析
差距分析是识别流程之间差距的过程,例如当前流程在多大程度上符合 ISO 26262 的要求,以及哪些方面不符合。本文中,差距分析被描述为在规划之后进行,但在许多情况下,差距分析并未进行,因为事先已知满足功能安全要求的流程很少。相反,一种“边做边回顾”的方法正变得越来越普遍,在这种方法中,流程定义在确定是否符合标准和确认方向的同时进行。
此外,最近已经开始进行需要符合功能安全要求的产品开发,并且出现了类似于“确认审查”的工作请求,以检查在那里开发的工作成果(如技术安全要求和系统设计文件)是否符合标准。
如何将实际产品开发项目融入流程构建工作取决于各公司的战略和计划,因此最好据此规划差距分析和符合性评估。我们将在“流程实施”部分讨论符合性评估。
训练
功能安全培训有时是为了使参与功能安全活动的人员掌握相应的知识,有时是为了满足 ISO 26262 第 2 部分(功能安全管理)“5.4.3 能力管理”的要求,该标准规定:“5.4.3.1 组织应确保参与安全生命周期的人员具备与其职责相符的足够技能、能力和资质。” 表 3 展示了一个旨在提供资质的培训课程示例(以 DNV Business Assurance Japan 为例)。
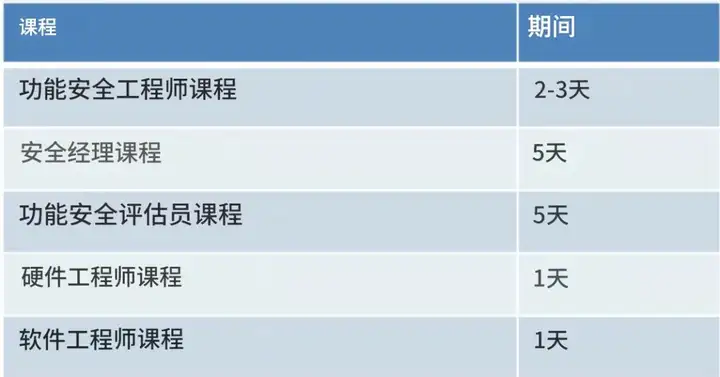
表3、培训课程示例
安全经理和功能安全评估员的培训通常持续五天左右。由于许多学员的主要工作是产品开发,占用他们五天时间可能会对开发流程产生重大影响。因此,必须尽早做好充分的准备工作。
这种通过“能力管理”和“教育项目”来授予资质的做法,是基于西方社会环境的。在西方社会,工程师的流动性很高,很多人对日本强调日常工作中“人本发展”的思维方式感到不适应。我个人也怀疑这种思维方式是否真的能给日本企业带来多少好处。然而,现实情况是,为了国际化,我们别无选择,只能接受这种做法。
下一期我们将讲解“流程实施”。
更多推荐



 3
 0
- 0


 已为社区贡献5条内容

所有评论(0)