
网络安全行业深度解析:35+转行友好,人才缺口327万的稳途
网络安全行业深度解析:35+转行友好,人才缺口327万的稳途
35+的你,是不是正被这些焦虑裹挟:行业内卷严重,晋升通道变窄;体力拼不过年轻人,随时面临被优化的风险;想转行又怕门槛太高,更怕年龄成为“硬伤”?
其实,有一个行业早已向35+群体敞开怀抱,不仅不拼体力只重经验,还坐拥百万级人才缺口,薪资水平远超同级别IT岗位——它就是网络安全。今天这篇深度解析,结合最新权威数据、可直接落地的入行步骤和精准避坑指南,帮你看清这条35+转行的“稳途”,少走弯路快速入局。
先抛一组扎心又振奋的数据,让你直观感受行业潜力:据行业报告显示,2025年国内网络安全人才缺口已达327万,预计2026年全球缺口将攀升至480万,而国内每年安全专业应届毕业生仅有3万余人,供需矛盾极为突出。反映到就业市场上,猎聘等平台数据显示,网络安全相关岗位常年开放,入门级安全运维工程师月薪普遍在8-15K,有3-5年经验的渗透测试工程师月薪可达15-30K,资深安全架构师年薪更是突破30-60万。更关键的是,这行35-45岁才是黄金年龄,企业宁愿花高薪请有经验的“安全老兵”,也不愿选只会敲代码的毛头小子。
为什么网络安全对35+转行如此友好?核心原因有两个:一是行业属性,网络安全重经验、重逻辑,35+群体多年积累的项目思维、风险预判能力,都是稀缺优势;二是政策驱动,《网络安全法》《数据安全法》等法规实施进入深水区,金融、能源、交通等全行业都在加大安全投入,2026年国内网络安全产业规模预计将突破2500亿元,刚性需求带来稳定就业保障。
一、35+转行网络安全:4步落地入行步骤,零基础也能走通
很多人觉得网络安全是“技术玄学”,怕自己零基础学不会。其实只要找对路径,6-9个月就能完成从入门到就业的过渡。这4个步骤经过大量转行案例验证,可直接照搬:
- 筑基阶段(1-3个月):搞定核心基础,避免走偏。重点学习计算机系统与网络基础,比如TCP/IP模型、OSI七层模型、IP地址、DNS等核心概念,这是理解安全漏洞的前提;同时入门Linux系统常用命令(ls、cd、grep等),因为绝大多数安全工具都基于Linux运行;再掌握Python基础语法,不用精通,能看懂简单脚本、解决基础问题即可。推荐资源:《网络是怎样连接的》(图解易懂)、廖雪峰Python3教程(免费)、B站“韩立刚计算机网络”视频课。
- 进阶阶段(4-6个月):学习漏洞原理+工具使用。聚焦Web安全核心,了解HTML、CSS、JavaScript前端基础和SQL数据库基础,系统学习OWASP Top 10常见漏洞(SQL注入、XSS、CSRF等)的成因、利用方式和防御方法;同时掌握3个核心工具:Burp Suite(抓包分析)、Nmap(网络扫描)、Wireshark(流量分析)。这个阶段可以搭配《白帽子讲Web安全》这本书,配合Web for Pentester实验环境实操,效果更佳。
- 实战阶段(7-9个月):靶场演练+证书加持。网络安全是“实战为王”的行业,一定要在合法环境下积累经验。推荐从DVWA、bWAPP等基础靶场入手,逐步挑战Vulnhub虚拟机靶场;也可以参与攻防世界、CTFshow等平台的CTF比赛,锻炼综合解题能力。同时考取1个高性价比证书,零基础推荐CISP(国家注册信息安全专业人员),有一定基础后可冲刺OSCP(国际认可的实操认证),证书能大幅提升简历通过率,部分企业甚至将其作为入职门槛。
- 求职阶段:精准投递+扬长避短。35+转行要突出“经验迁移”优势,比如把之前行业的项目管理、风险管控经验,和网络安全的“风险防御”核心结合起来写进简历;投递方向优先选择安服、驻场运维等入门岗位,这类岗位需求量大、上手快,2年后可再转型渗透测试、安全顾问等高薪岗位。可以关注企业官网、猎聘、BOSS直聘的安全岗位,也可以通过安全客、FreeBuf等行业社区的招聘板块获取机会。
二、避坑指南:35+转行必看,守住钱袋子+规避法律风险
转行路上陷阱多,尤其是网络安全培训领域,很多机构盯着“高薪焦虑”收割韭菜。这3个坑一定要避开:
-
**警惕“包就业、高薪速成”骗局。**凡是宣传“3个月速成安全工程师,月薪3万起”“包就业、内推头部企业”的机构,直接pass。网络安全需要长期积累,正规机构只会承诺“提供就业指导、推荐面试机会”,绝不会做刚性高薪承诺。另外要避开“培训贷”陷阱,不要轻信“先学习后付款”,签字前一定要核实是否涉及贷款,避免莫名背负债务。
-
拒绝“山寨证书”和“无效培训”。报名前先登录国家相关主管部门官网,核实机构宣传的证书是否为正规认可证书;同时通过“国家企业信用信息公示系统”查询机构资质,成立时间不足1年、有多次投诉记录的机构坚决避开。建议先试听课程,确认内容是否为网上拼凑的免费资料,避免花高价买“无效知识”。
-
严守法律红线,避免踩雷。这是网络安全行业的底线!绝对不能用学到的技术攻击任何未经授权的网站或系统,哪怕是“测试一下”也不行,这属于违法行为。发现第三方漏洞时,要通过CNVD、CNNVD等官方平台负责任披露,不要公开炫耀或恶意利用;也不要加入所谓“黑客群”,警惕那些传授违法技术的人。
最后想跟35+的转行伙伴说:
年龄从来不是转行的障碍,关键是选对赛道。网络安全行业的“经验红利”,恰好契合35+群体的核心优势,327万的人才缺口,更是给了我们从容转型的空间。
不用怕零基础,不用怕年龄大,只要按照科学的步骤稳步学习,避开行业陷阱,把过往的经验转化为新赛道的优势,你完全可以在网络安全行业找到属于自己的稳途。从今天开始迈出第一步,9个月后,你可能就会感谢现在勇敢转型的自己。
互动时间:你正在考虑35+转行吗?在网络安全学习或求职中遇到了哪些问题?欢迎在评论区留言分享,我们一起交流解决~ 也可以说说你了解的网络安全行业现状,给更多伙伴参考!
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
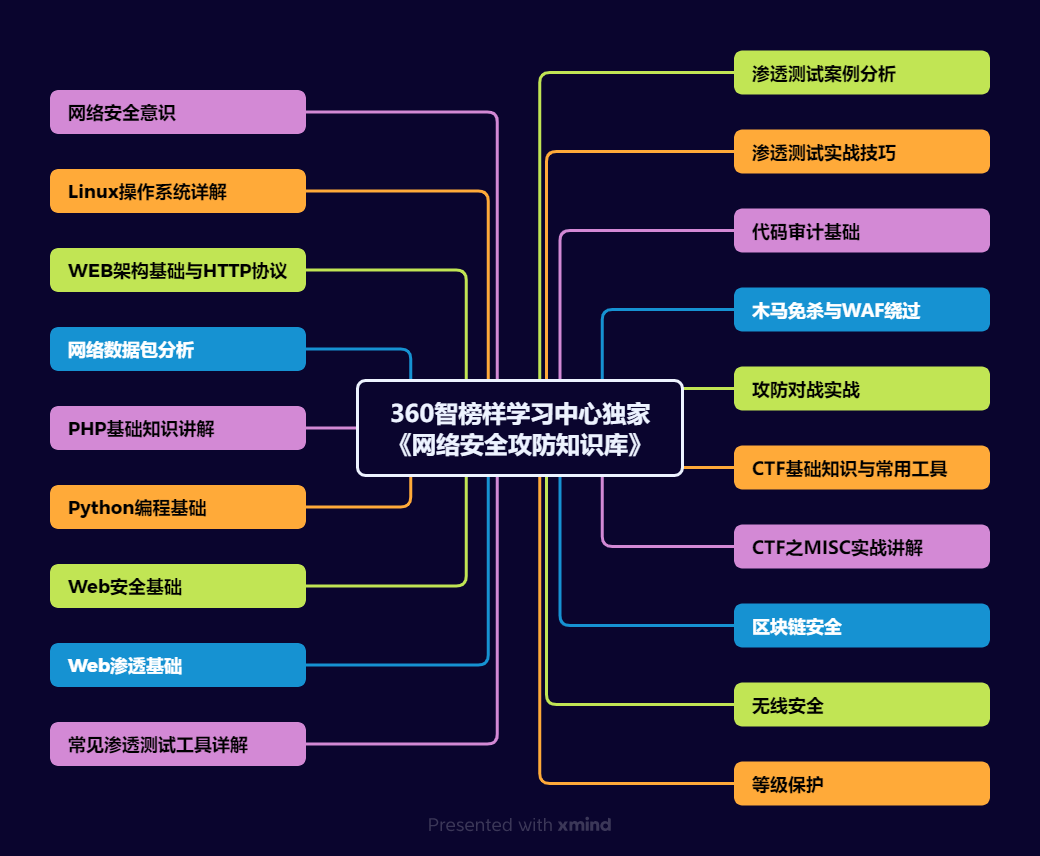
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
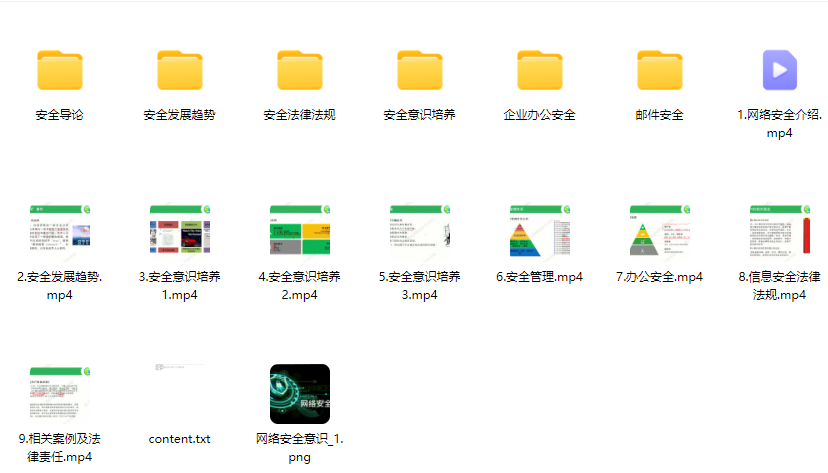
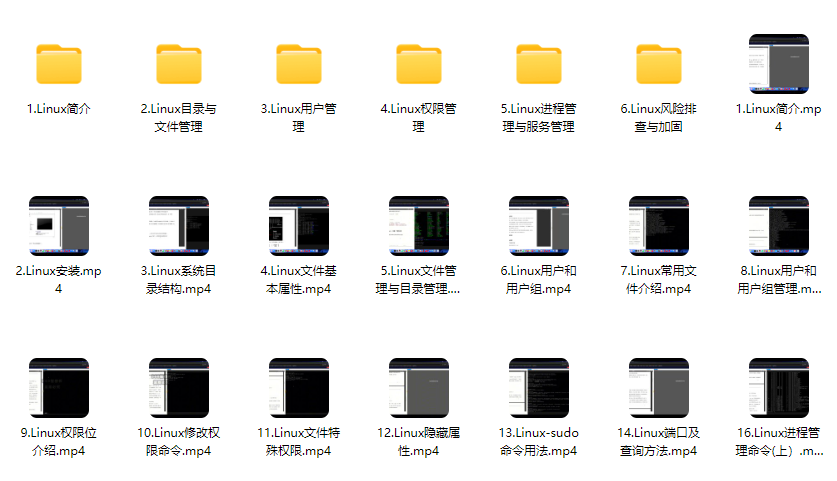
2、Linux操作系统
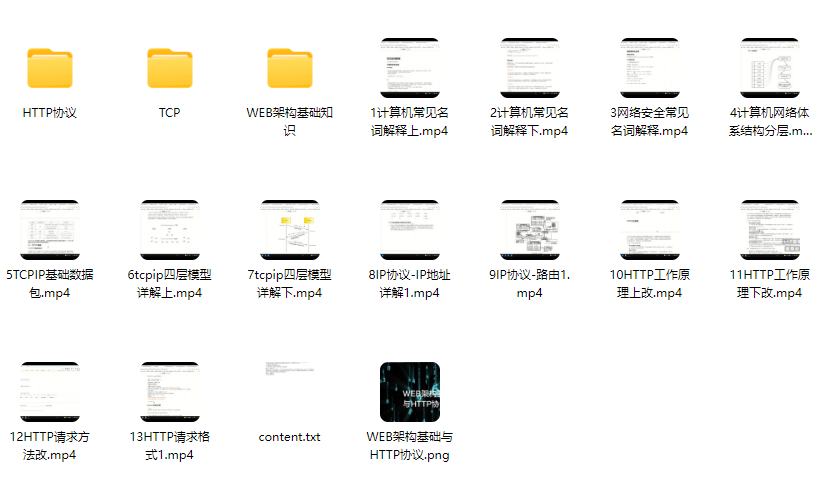
3、WEB架构基础与HTTP协议
4、Web渗透测试
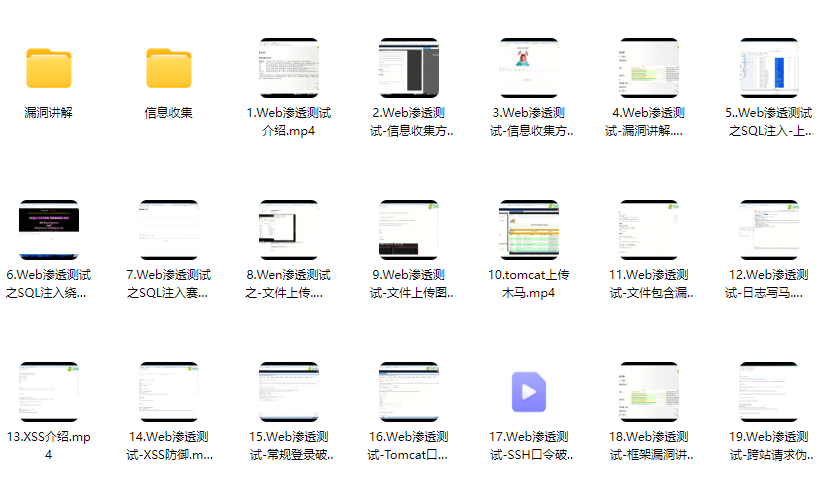
5、渗透测试案例分享
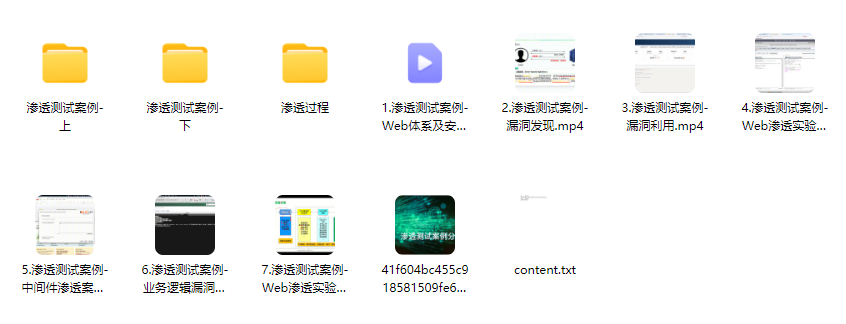
6、渗透测试实战技巧
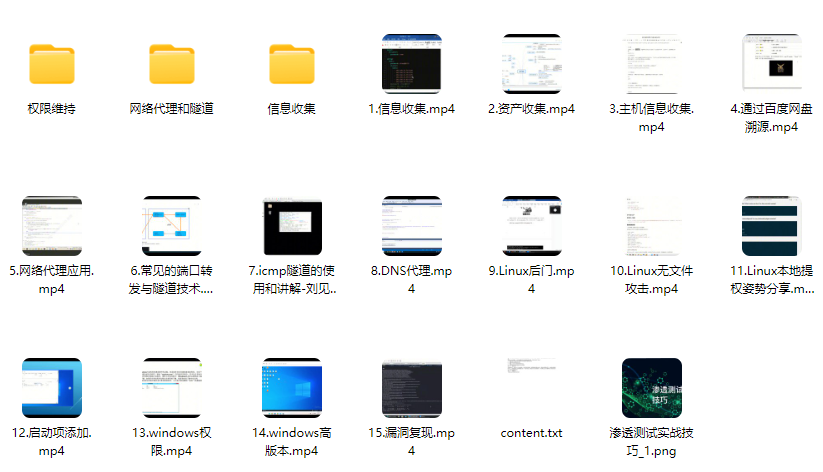
7、攻防对战实战
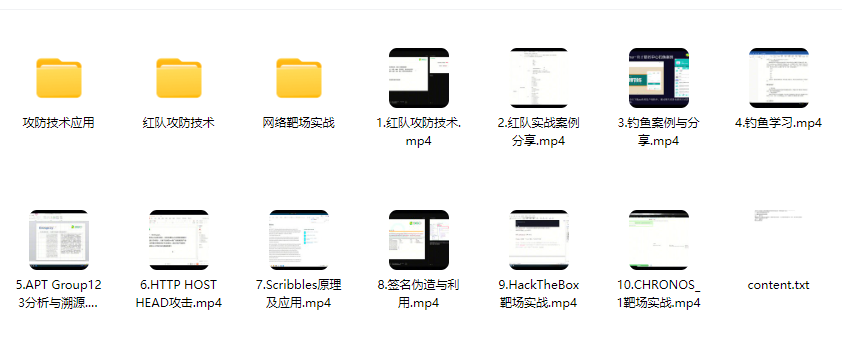
8、CTF之MISC实战讲解
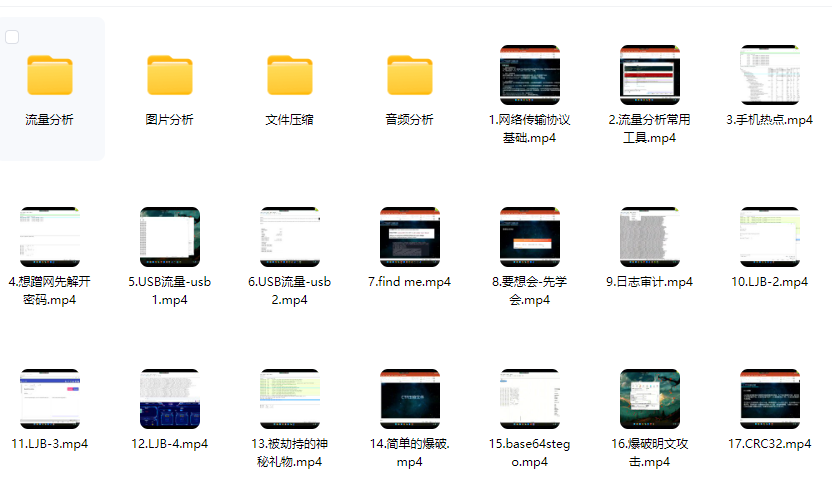
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐


 7
 0
- 0


 已为社区贡献18条内容

所有评论(0)