
2025版网络安全零基础入门指南:渗透测试全流程学习路线图,熬夜整理建议收藏!
2025年想转行网络安全?被各种“七天速成”搞得眼花缭乱?别慌!本文结合当前技术趋势,为你量身定制一份零基础友好、体系完整、可直接落地的渗透测试学习路线图。内容涵盖渗透测试标准流程、2025年热门漏洞详解、自动化工具使用、内网渗透思路、等级保护2.0合规要求以及独家面试宝典。文末有老罗独家整理的2025学习大礼包,记得看到最后!
一、 开篇碎碎念:2025年的网络安全,还值得入坑吗?
兄弟们,我是老罗。转眼到了2025,AI写代码、自动化攻击都快成标配了,很多小伙伴心里直打鼓:现在学渗透测试,还来得及吗?
这里我给大家吃一颗定心丸:不仅来得及,而且正当时!
为什么?因为攻击工具越智能,企业对能理解攻击原理、进行深度防御和应急响应的高级安全人才需求就越迫切。AI能替代的是重复性操作,但替代不了你的攻防思维和架构视野。网络安全这条路,远没有到头,反而进入了“精耕细作”的时代。
当然,2025年入门,我们的学习路径也必须升级,不能再死磕那些早已过时的技术栈。今天这份路线图,就是帮你精准发力,高效入门!
安全声明2.0: 本文所有技术内容仅用于合法授权的安全测试、教学研究和企业安全建设!任何未授权的渗透行为均属违法,《网络安全法》和《数据安全法》的铁拳不是闹着玩的!请务必在虚拟机隔离环境中进行所有练习,争做一名受人尊敬的白帽子黑客!
二、 2025渗透测试学习路线图(零基础保姆级详解)
我们将整个学习过程分为四个核心阶段,预计持续4-6个月。别被时间吓到,打牢基础才能走得更远。
第一阶段:筑基篇(约1个月)—— 工欲善其事,必先利其器
这个阶段的目标是搭建知识框架和实验环境,培养“网安思维”。
第1周:思想与环境准备
- 法规先行: 精读《网络安全法》、《数据安全法》、《关键信息基础设施安全保护条例》核心条款。这不是走过场,它能帮你理解甲方的合规需求(等保2.0/关保),未来面试是加分项!
- 环境搭建(2025版):
- 虚拟化选择: 主流仍是 VMware Workstation Pro 和 VirtualBox。但2025年,强烈建议了解 Docker 基础,很多漏洞环境已容器化,搭建更快捷。
- 攻击机: Kali Linux 依然是王者,务必熟练其包管理、服务启动和常用工具目录。
- 靶场矩阵搭建:
- 基础漏洞靶场: DVWA, bWAPP, SQLi-Labs(永远的神)。
- 综合渗透靶场: 在Github上搜索诸如
VulnHub上的各种镜像,或HackTheBox的退役机器离线版。 - 2025年新特色: 寻找集成常见 AI应用漏洞(如API滥用、模型投毒)和 云安全漏洞(如K8s错误配置、对象存储桶公开)的靶场,紧跟趋势。
新手搭建环境最容易劝退,尤其是配置网络和依赖库。别担心,我已将2025年最新、最全的渗透测试环境搭建手册(含VMware/Kali/Docker三种方式)和所有主流靶场的下载链接与安装视频打包好了。点击文末名片扫石马领取即可
第2-4周:计算机基础速成
- 网络基础(重中之重): 不仅理解TCP/IP模型,更要深入了解 HTTP/1.1/2/3 协议细节、HTTPS/TLS握手过程、DNS解析全过程。这些是Web安全的根本。用 Wireshark 抓包分析一切。
- 操作系统:
- Linux: 文件权限、用户组、进程管理、日志分析(/var/log/)、防火墙(iptables/ufw)必须熟练。这是你未来最主要的工作环境。
- Windows: 重点理解 域环境(AD)、组策略(GPO)、注册表、PowerScript基础。内网渗透的核心。
- 编程基础(2025版要求):
- Python 是核心,重点学习 requests, socket, scapy 等网络库,用于编写自动化脚本和POC。
- Bash/Shell脚本 用于Linux自动化。
- 额外建议: 了解 Go语言 基础,很多新兴安全工具(如 nuclei)用Go编写,未来趋势。
第二阶段:核心突破篇(约2个月)—— 掌握Web安全与系统漏洞利用
这是形成战斗力的关键阶段,按照 PTES(渗透测试执行标准) 流程来学。
第1-3周:信息收集与漏洞扫描(2025进化)
- 子域名挖掘: 熟练使用
subfinder,amass,OneForAll等工具。 - 资产发现与指纹识别: 使用
Nmap进行端口扫描,使用Wappalyzer,WhatWeb识别CMS、中间件、框架。2025年重点: 关注 API接口 识别与管理平台(如Swagger)的发现。 - 漏洞扫描: 使用
Nessus,Goby,Xray等工具,但要理解其原理和误报,不能完全依赖。
第4-7周:Web漏洞原理与利用(OWASP Top 10 2025版)
这是硬核内容,每个漏洞都要在靶场亲手验证:
- SQL注入: 掌握联合查询、报错、布尔/时间盲注外,学习 堆叠注入 和 二次注入,了解 NoSQL注入 原理。
- 跨站脚本(XSS): 反射型、存储型、DOM型。重点研究 CSP(内容安全策略) 的绕过。
- CSRF & SSRF: SSRF是当前和未来的重点,利用它攻击内网、云元数据服务。
- 文件操作漏洞: 文件上传(解析漏洞、内容校验绕过)、文件包含(LFI/RFI)、路径遍历。
- 组件漏洞: 理解 供应链攻击,学会使用
dependency-check等工具扫描项目依赖漏洞。 - 业务逻辑漏洞: 越权访问(水平/垂直)、密码重置缺陷、验证码绕过等。这类漏洞扫描器扫不出,最考验思维。
工具进阶: 深度使用 Burp Suite 的每一个模块,特别是 Repeater, Intruder, Scanner,并学习编写简单的 Burp Extension 来扩展功能。
Web漏洞千变万化,但底层原理相通。我整理了一份超详细的《OWASP Top 10 2025漏洞详解与实战手册》和一套自制的Burp Suite从入门到精通视频教程,里面包含大量实战案例和技巧。点击名片扫石马 可免费获取
第三阶段:纵深拓展篇(约1个月)—— 内网渗透与代码审计
第1-2周:内网渗透初探
- 权限提升: Windows(MS16-032等内核漏洞、服务路径权限、令牌窃取)和 Linux(SUID、sudo配置错误、内核漏洞)的提权方法。
- 横向移动: 了解 PTH(Pass the Hash)、PTT(Pass the Ticket)、Kerberoasting 等攻击手法。学习使用 Mimikatz, BloodHound, Impacket 等神器。
- 持久化控制: 学习创建隐藏后门、计划任务、服务等。
第3-4周:源码审计与安全开发
- PHP代码审计: 从DVWA的源码看起,追踪漏洞根源。学习 白盒审计 的基本方法和常见危险函数。
- 安全开发意识: 了解 SDLC(安全开发生命周期),知道在编码阶段如何避免SQL注入、XSS等问题。这是从“黑客”向“安全架构师”转变的关键一步。
第四阶段:综合实践与职业规划(约0.5-1个月)
- 综合靶场实战: 在 VulnHub 或 HackTheBox 上选择中低难度的机器,尝试独立完成从信息收集到获取flag的全过程。
- 撰写渗透报告: 学习编写专业的渗透测试报告,包括概述、漏洞详情、复现步骤、风险评级、修复建议。这是价值的最终体现。
- 知识拓展:
- 等级保护2.0: 了解测评流程和基本要求,这是国内安全从业者的必备常识。
- 新兴领域: 了解 云安全(AWS/Azure/阿里云)、容器安全(Docker/K8s)、AI安全 的基本概念,拓宽视野。
三、 2025年,如何求职与持续成长?
- 证书选择: 国内认可度高的有 CISP系列(如CISP-PTE/PTS),国际上有 OSCP(实操能力强,极具挑战性)。按需考取。
- 项目经验: 将打靶过程写成技术博客,在Github上提交漏洞POC或工具,参与 SRC(安全应急响应中心) 的漏洞挖掘,这些都是你简历上的亮点。
- 保持学习: 定期浏览 安全客、Seebug、FreeBuf、奇安信威胁情报中心 等平台,关注 CVE、CNVD 最新漏洞动态。
【资源支持方介绍 | 湖南省网安基地科技有限公司】
作为本学习资源包的技术支持单位,湖南省网安基地科技有限公司在网络安全领域具有独特优势:
🏢 公司背景
成立于2020年6月,是国家新一代自主安全计算系统产业集群的重点项目单位和官方指定人才培养基地,具备"技术攻关+人才培养"双重使命。
🔧 核心业务
1.网络安全技术服务
-
提供安全防护预警系统、基线检测系统等解决方案
-
省级"护网"攻防演习"优秀技术支撑单位"
-
多地市应急演练"优秀队伍"
2.教育实训平台开发
-
建设CTF竞赛仿真平台、漏洞演练靶场
-
承办"网安湘军杯"网络安全精英挑战赛(2023-2025)
-
采用"理论+实践+实网"实战化赛制
3.认证与人才培养
-
国家信息安全水平考试(NISP)授权考点
-
入选四川省教育厅"产学协同育人优秀案例"
-
与多所高校共建人才培养基地
🏆 权威认可
-
国家级:先进制造业集群重点项目单位
-
省级:省委网信办、公安厅技术支撑单位
-
教育领域:与衡阳师院、永州职院等高校合作项目通过省级认定
🤝 生态协同
开创"政企校"协同模式,与政府部门、高校、企业深度合作,实现从技术研发到人才培养的完整闭环。
路线图很长,一个人学习很容易迷茫。
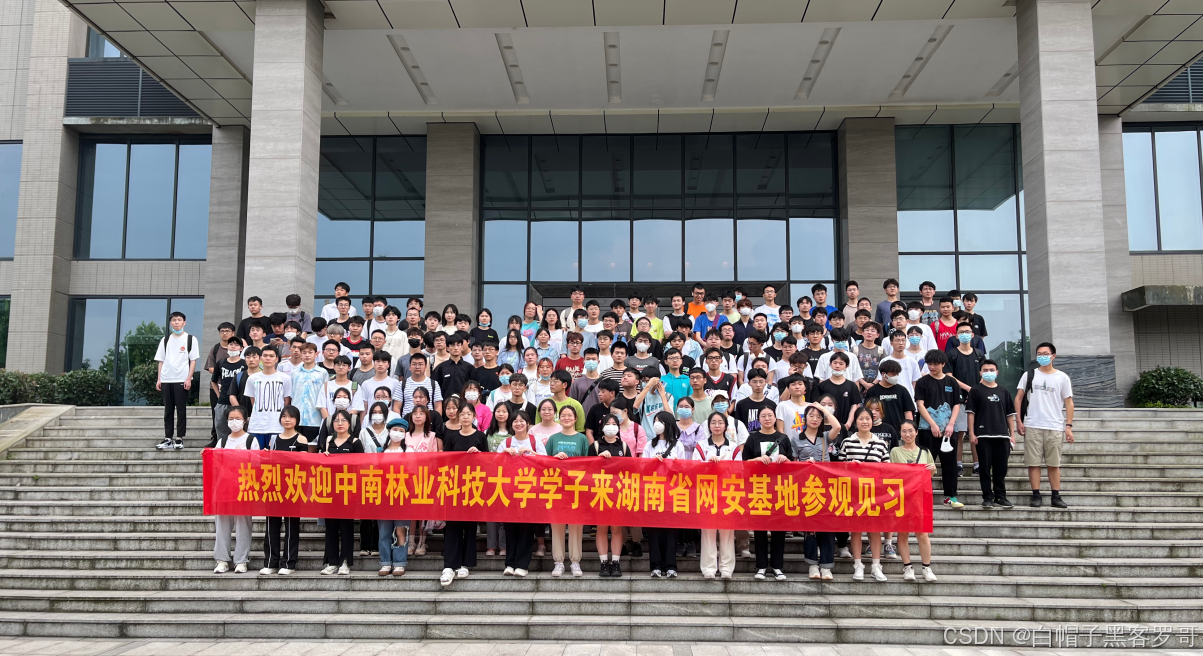
湖南网安基地与30+企业签订人才输送合作协议 
湖南网安基地在省级市级连续几年荣获“优秀支撑单位” 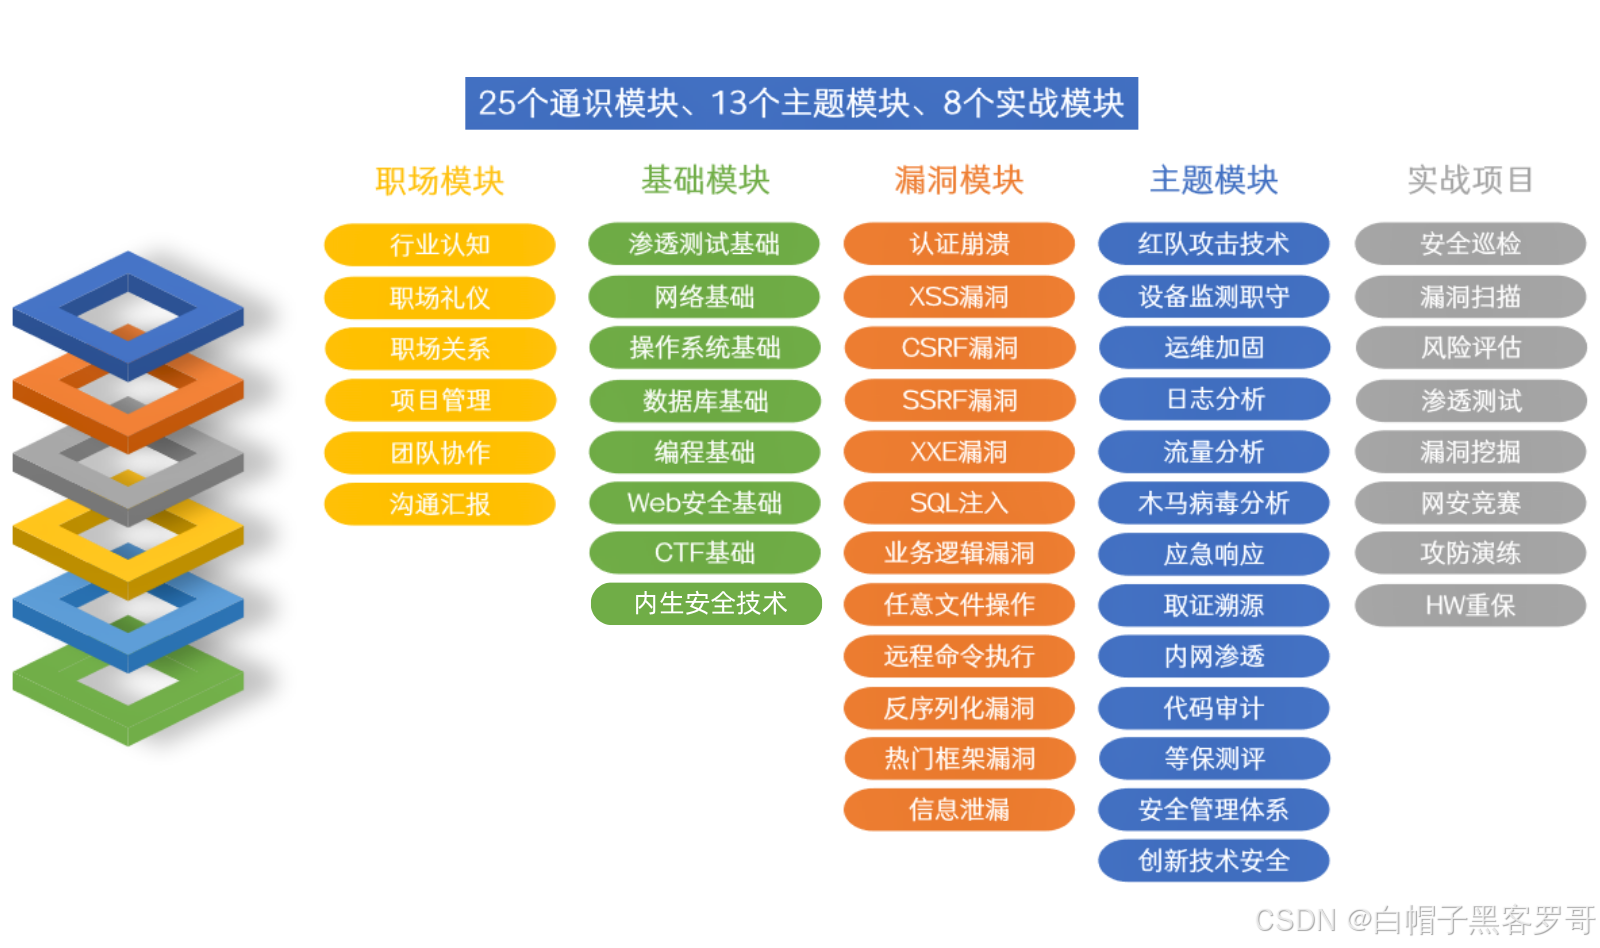
湖南网安基地六维模块
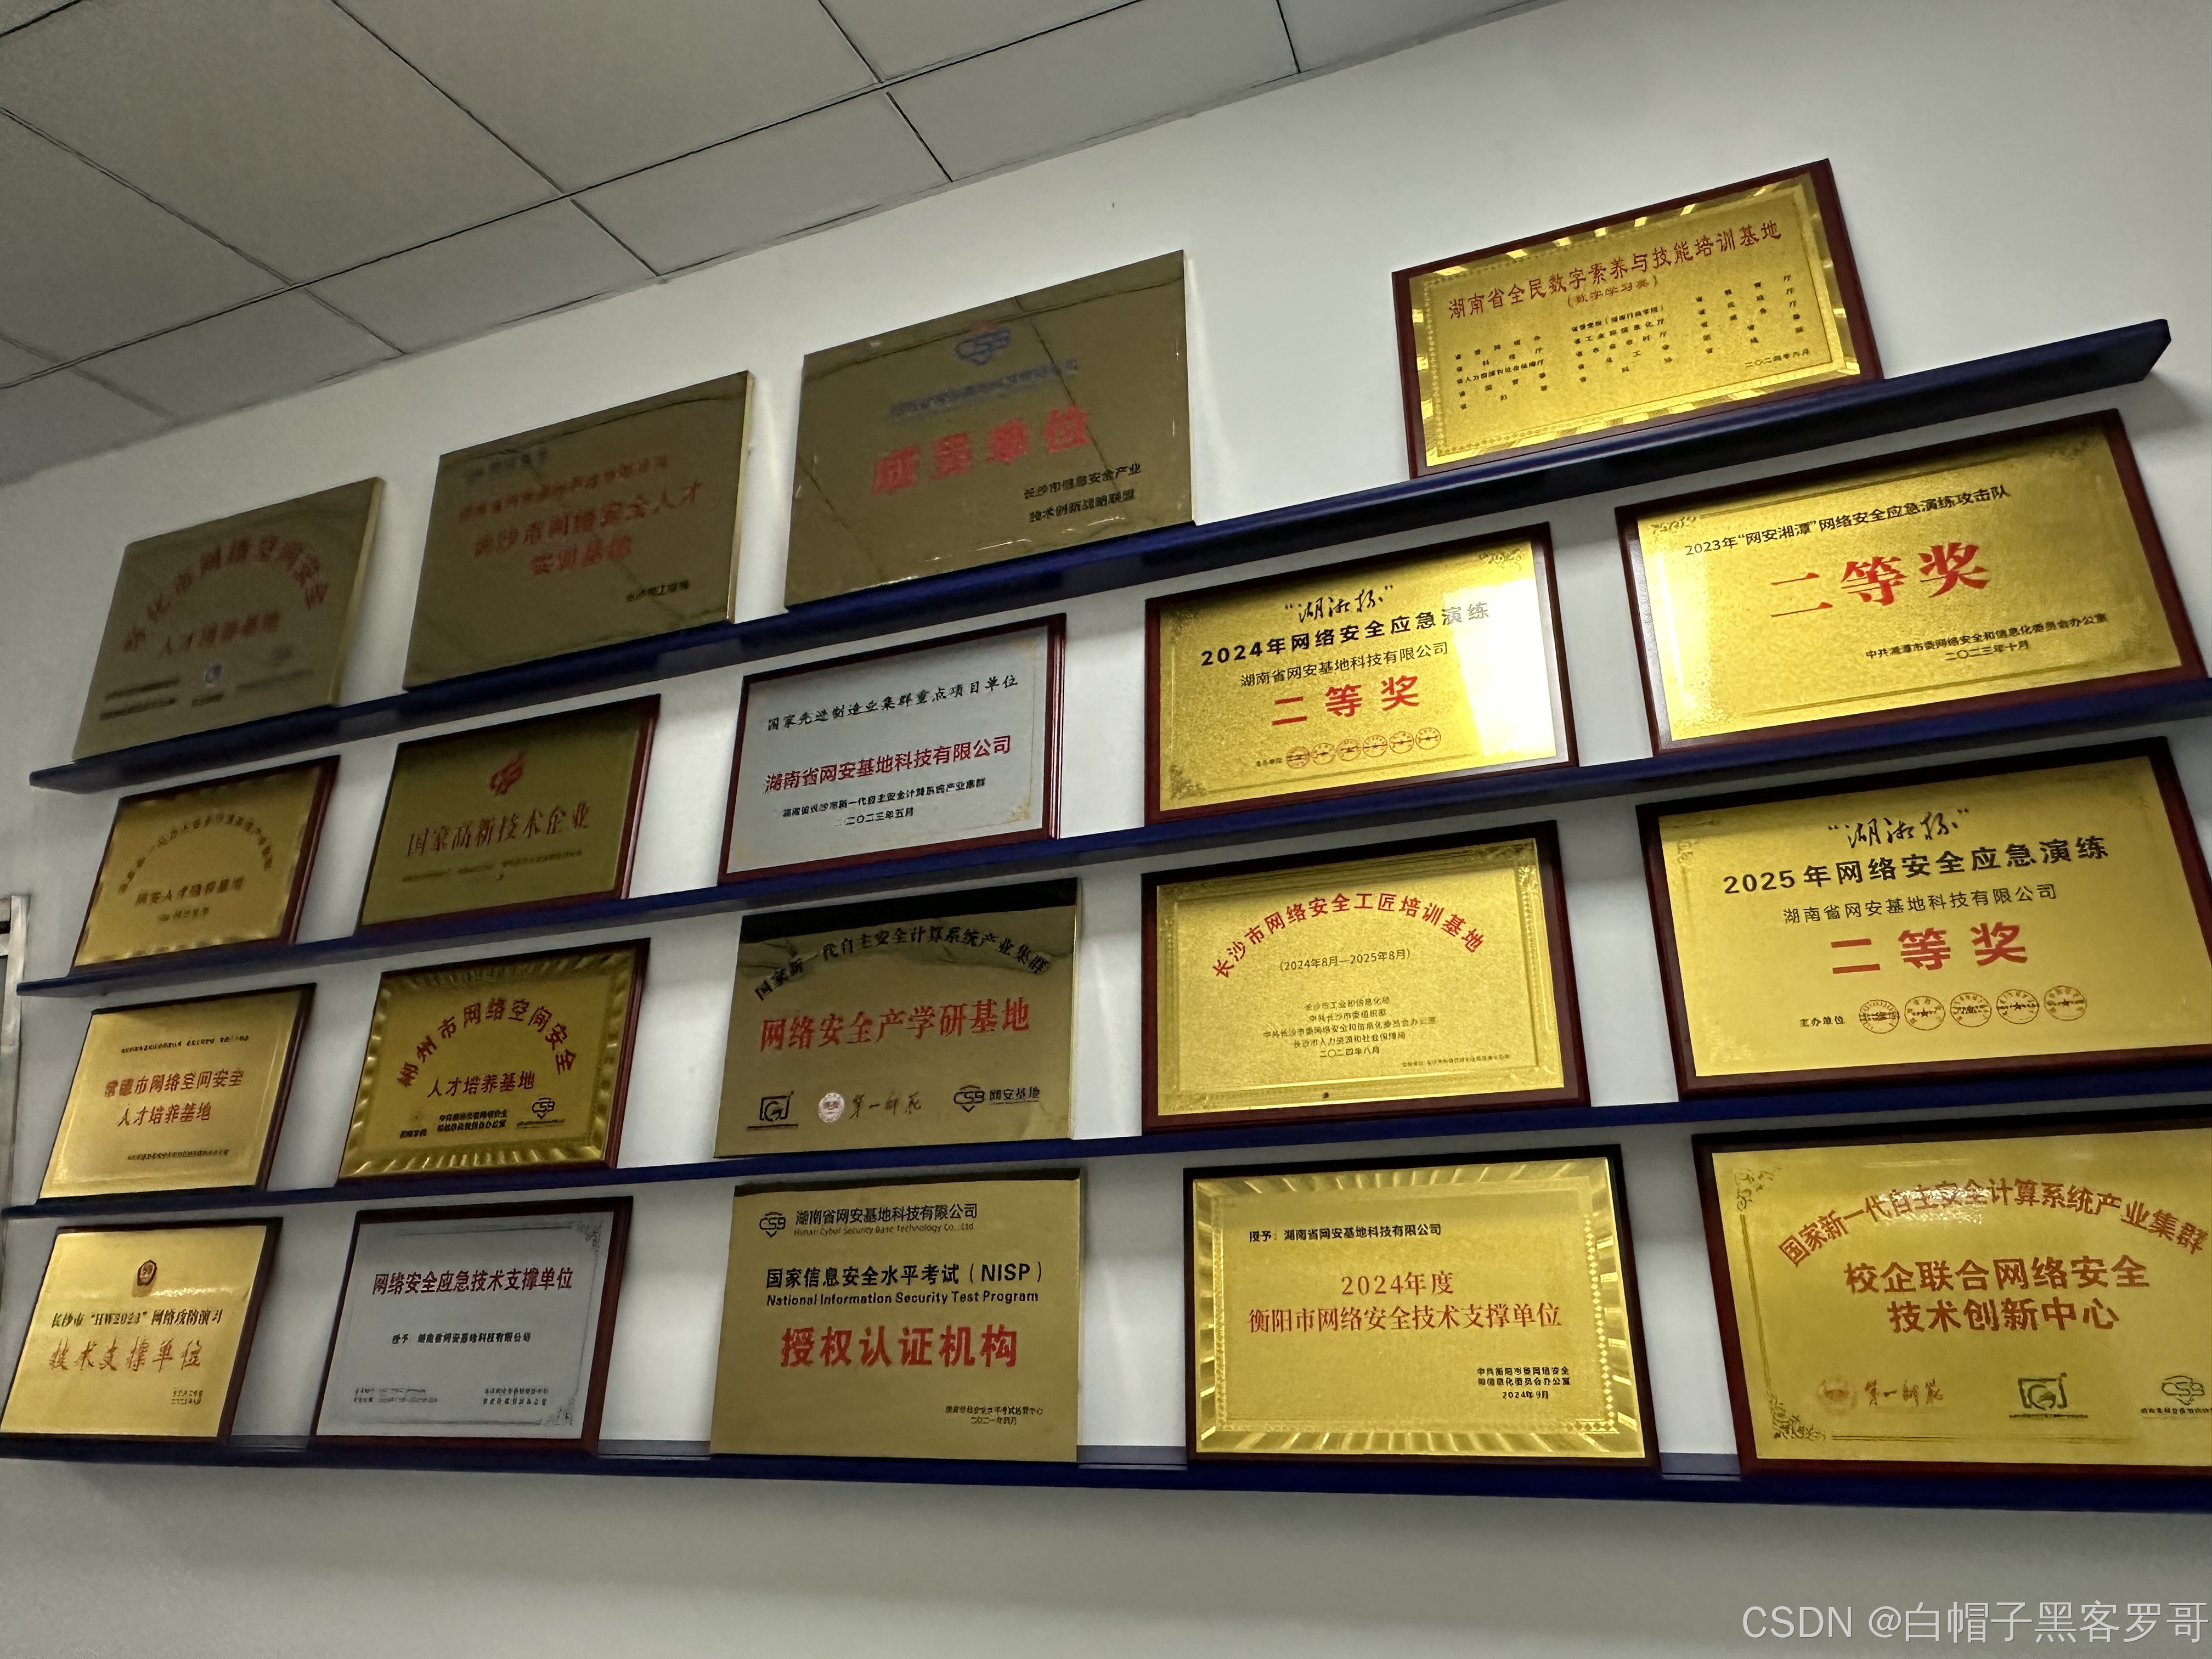
四、 携手湖南网安基地,共筑网安人才成长生态
作为国家战略布局的重要一环,湖南省网安基地科技有限公司正以其独特的"四位一体"发展模式,在网络安全领域展现出强大的综合实力:
🔐 技术引领,实战为本
公司深度参与国家级安全计算系统攻关,并将前沿技术转化为护网行动、CTF竞赛等实战资源,为网安学习者搭建了从理论到实践的桥梁。
🎯 产教融合,精准育人
通过"政企校"协同创新模式,公司构建了技术研发、教育实训、认证评价的完整人才培养链条,为网安产业输送具备实战能力的新生力量。
🌐 生态共建,价值共享
从技术支撑到赛事承办,从平台开发到认证服务,公司正在打造一个多方共赢的网安生态圈,让每一位学习者都能在这个生态中找到成长路径。
————————————
致每一位网安学习者:
网络安全的学习之路需要正确的方向、优质的资源和实战的机会。正是因为有湖南网安基地这样深耕技术与教育一线的专业机构支持,我们才能够为大家提供更加系统、贴近实战的学习资源。
现在,就让我们一起开启这场充满挑战与收获的网安学习之旅吧!
更多推荐
 25
 0
- 0


 已为社区贡献4条内容

所有评论(0)