
Linux安装zookeeper集群环境以及配置
环境准备
1.确保所有节点已经安装jdk(建议jdk8或以上版本)下附官网
https://www.oracle.com/java/technologies/downloads/?er=221886
2.准备至少三台服务器,这里使用VMware,Linux版本为Centos7版本
具体安装操作,可参考
3.安装终端工具,这里使用final shell,方便后续文件传输以及可视化。
安装地址:https://dl.hostbuf.com/finalshell3/finalshell_windows_x64.exe
Zookeeper安装
1.下载Zookeeper包
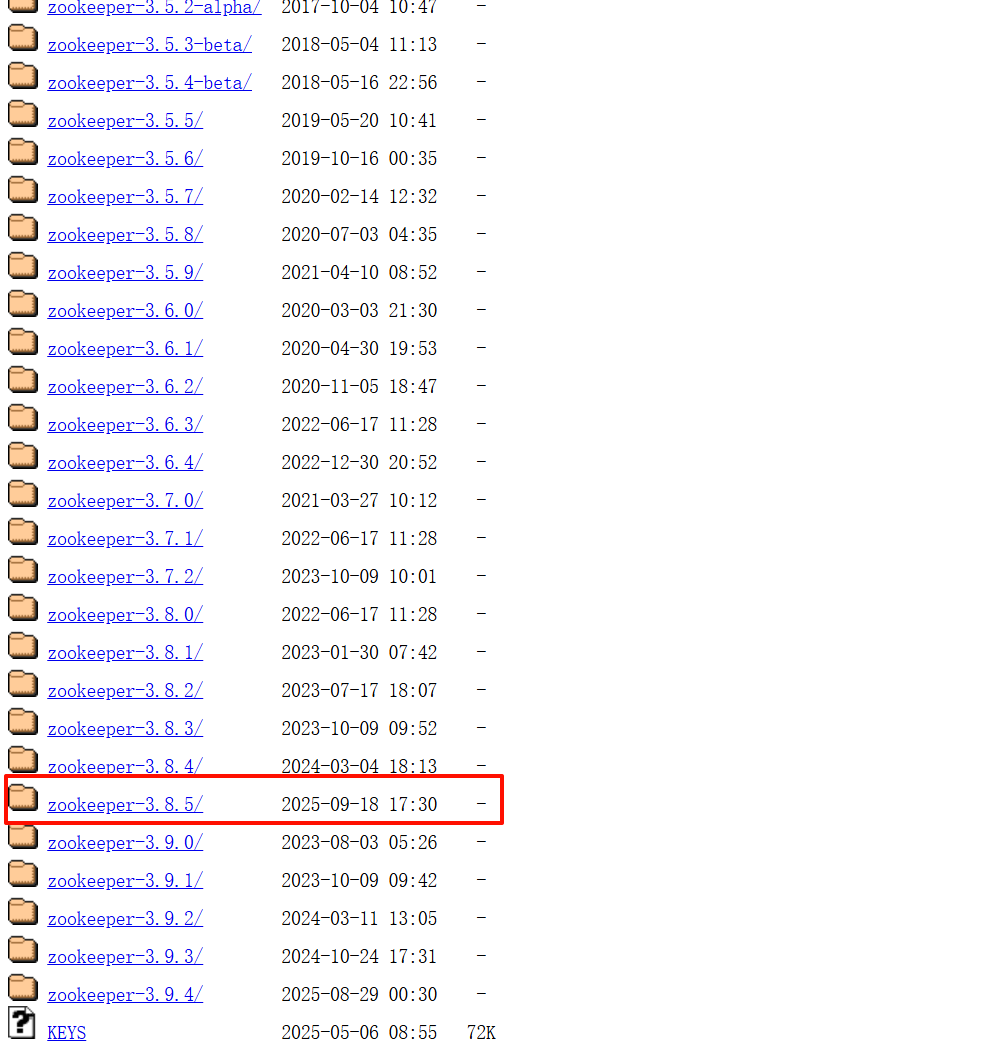
前往官网进行安装,这里选择zookeeper-3.8.5安装
2.解压安装包到指定目录
2.1安装final shell
使用ssh链接,配置好对应IP,如下(建议三台Linux系统采用静态ip)

2.2导入安装包
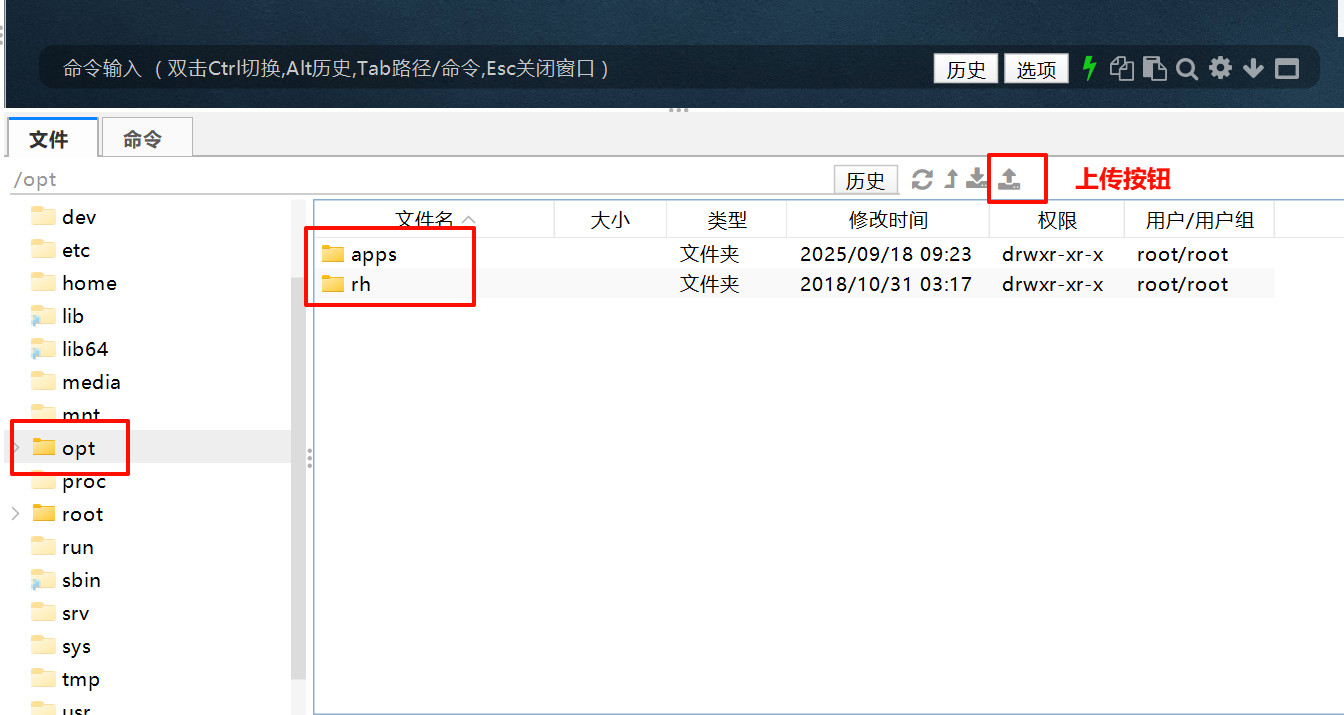
在下方文件中选择想要导入安装包的目录,这里是/opt/apps/可以直接拖拽导入,或点击上传按铃进行上传。
2.3解压文件
导入成功后进入终端,输入如下指令(不同路径环境需视情况做出改变)
转到对应文件地址
# 转到Zookeeper安装包所在位置
cd /opt/apps/解压文件
tar -zxvf apache-zookeeper-3.8.5-bin.tar.gz方便后续文件管理对解压后文件进行重命名
mv apache-zookeeper-3.8.5-bin zookeeper3.zookeeper集群配置
在zookeeper目录下创建数据目录和日志目录
mkdir /opt/apps/zookeeper/data
mkdir /opt/apps/zookeeper/logs
3.1修改配置文件
转到对应位置
cd /opt/apps/zookeeper/conf重新备份zoo.cfg
cp zoo_sample.cfg zoo.cfg打开zoo.cfg,输入i进入编辑模式
vim zoo.cfg对原文做出如下修改
tickTime=2000

initLimit=10

syncLimit=5

#修改:改为先前创建的数据目录data
dataDir=/opt/apps/zookeeper/data

#添加:添加创建的日志目录logs
dataLogDir=/opt/apps/zookeeper/logs

clientPort=2181

#添加集群:ip地址需要根据实际情况更改
server.1=192.168.211.143:2888:3888
server.2=192.168.211.144:2888:3888
server.3=192.168.211.145:2888:3888
3.2集群配置
将zookeeper文件夹拷贝至剩follower节点中.(注意:ip与文件地址需与自己的实际情况相符合)
注意:确保目标节点的 /opt/apps 目录存在,若不存在可先在目标节点创建:mkdir -p /opt/apps。
scp -r /opt/apps/zookeeper 192.168.211.144:/opt/apps/scp -r /opt/apps/zookeeper 192.168.211.145:/opt/apps/在每个节点的数据目录下创建一个myid文件
# 节点1
echo 1 > /opt/apps/zookeeper/data/myid
# 节点2
echo 2 > /opt/apps/zookeeper/data/myid# 节点3
echo 3 > /opt/apps/zookeeper/data/myid4.zookeeper启动
4.1运行启动
转到zookeeper的bin目录进行启动
cd /opt/apps/zookeeper/bin启动命令
./zkServer.sh start如下图所示即为启动成功
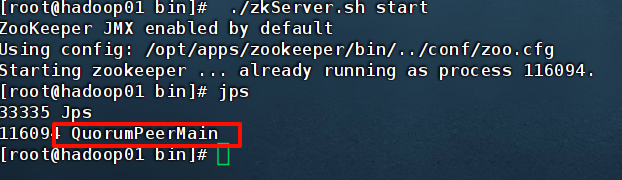
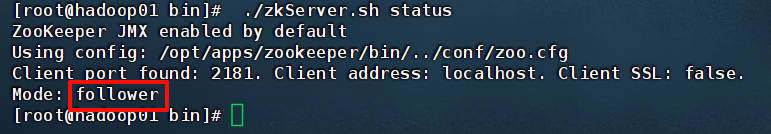
不同节点可以使用./zkServer.sh status来查看是 leader 还是 follower
./zkServer.sh status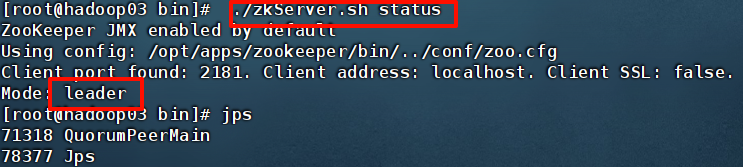
4.2异常情况处理
在运行时若出现如下情况,可能是端口未开放,下面提供几种解决办法

方法一: 暂时关闭防火墙(重启后无效)
systemctl stop firewalld方法二: 永久关闭防火墙(重启后依旧处于关闭状态)适用于CentOS7以上等系统
systemctl stop firewalld
systemctl disable firewalld
方法三:开放相对应端口
# 开放 2181 端口
firewall-cmd --zone=public --add-port=2181/tcp --permanent
# 开放 2888 端口
firewall-cmd --zone=public --add-port=2888/tcp --permanent
# 开放 3888 端口
firewall-cmd --zone=public --add-port=3888/tcp --permanent
# 重新加载防火墙规则使配置生效
firewall-cmd --reload
安装成功
更多推荐



 38
 0
- 0


 已为社区贡献1条内容

所有评论(0)