
网络安全中的“两高一弱”,你知道多少?
引言
在数字化时代,网络安全已成为企业和个人必须面对的重要议题。其中,“两高一弱”是网络安全领域中最为突出的三个风险点,它们分别是高危漏洞、高危端口和弱口令。本文将详细解释“两高一弱”,并探讨有效的防范措施。
一、“两高一弱”的定义
“两高一弱”是指网络安全领域中三个主要的风险点,它们是:
1、高危漏洞:指网络系统中存在的、可能被黑客利用以进行非法访问、数据窃取或系统破坏的严重安全缺陷。
2、高危端口:在网络通信中容易被黑客利用进行攻击的端口,开放的高危端口为黑客提供了攻击入口。
3、弱口令:设置过于简单、容易被猜测或破解的密码,使得黑客能够通过暴力破解等方式轻松获取用户账号权限。
二、“两高一弱”的具体内容
1、高危漏洞
- 系统漏洞:操作系统、应用程序中的安全缺陷,如缓冲区溢出、SQL注入等。
- 配置错误:由于配置不当导致的安全问题,如未正确设置权限、服务暴露等。
- 第三方组件漏洞:依赖的第三方库或框架中的安全问题。
2、高危端口
- 开放端口:如HTTP(80端口)、HTTPS(443端口)等,若未正确配置,可能被用于攻击。
- 未授权访问:某些端口如FTP(21端口)、SSH(22端口)等,若未限制访问,可能被黑客利用。
3、弱口令
- 简单密码:如“123456”、“password”等,容易被猜解。
- 常见词汇:使用生日、姓名等容易被关联的词汇作为密码。
- 无定期更换:长时间不更换密码,增加了被破解的风险。
三、“两高一弱”的防范措施
1、高危漏洞的防范
- 定期更新:及时更新操作系统和应用程序,修补已知漏洞。
- 安全审计:定期进行系统和应用的安全审计,发现并修复潜在的安全问题。
- 最小权限原则:限制用户和程序的权限,只授予必要的访问权限。
2、高危端口的防范
- 端口管理:合理配置端口,关闭不必要的服务端口。
- 防火墙配置:使用防火墙限制不必要的入站和出站流量。
- 入侵检测系统:部署入侵检测系统(IDS)和入侵防御系统(IPS)来监控和阻止恶意流量。
3、弱口令的防范
- 强密码策略:强制使用复杂度较高的密码,包括大小写字母、数字和特殊字符的组合。
- 定期更换密码:定期更换密码,减少密码被破解的风险。
- 多因素认证:除了密码外,增加如手机验证码、生物识别等第二因素认证。
结语
“两高一弱”是网络安全中不可忽视的风险点,它们的存在极大地威胁着信息系统的安全。通过采取有效的防范措施,可以显著降低这些风险,保护企业和个人的数据安全。网络安全是一个持续的过程,需要不断地评估、更新和改进安全措施,以应对不断变化的威胁。
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
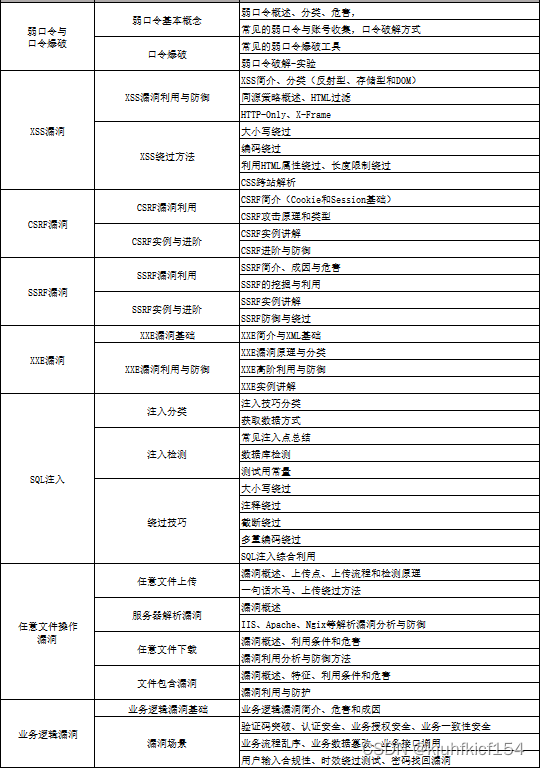
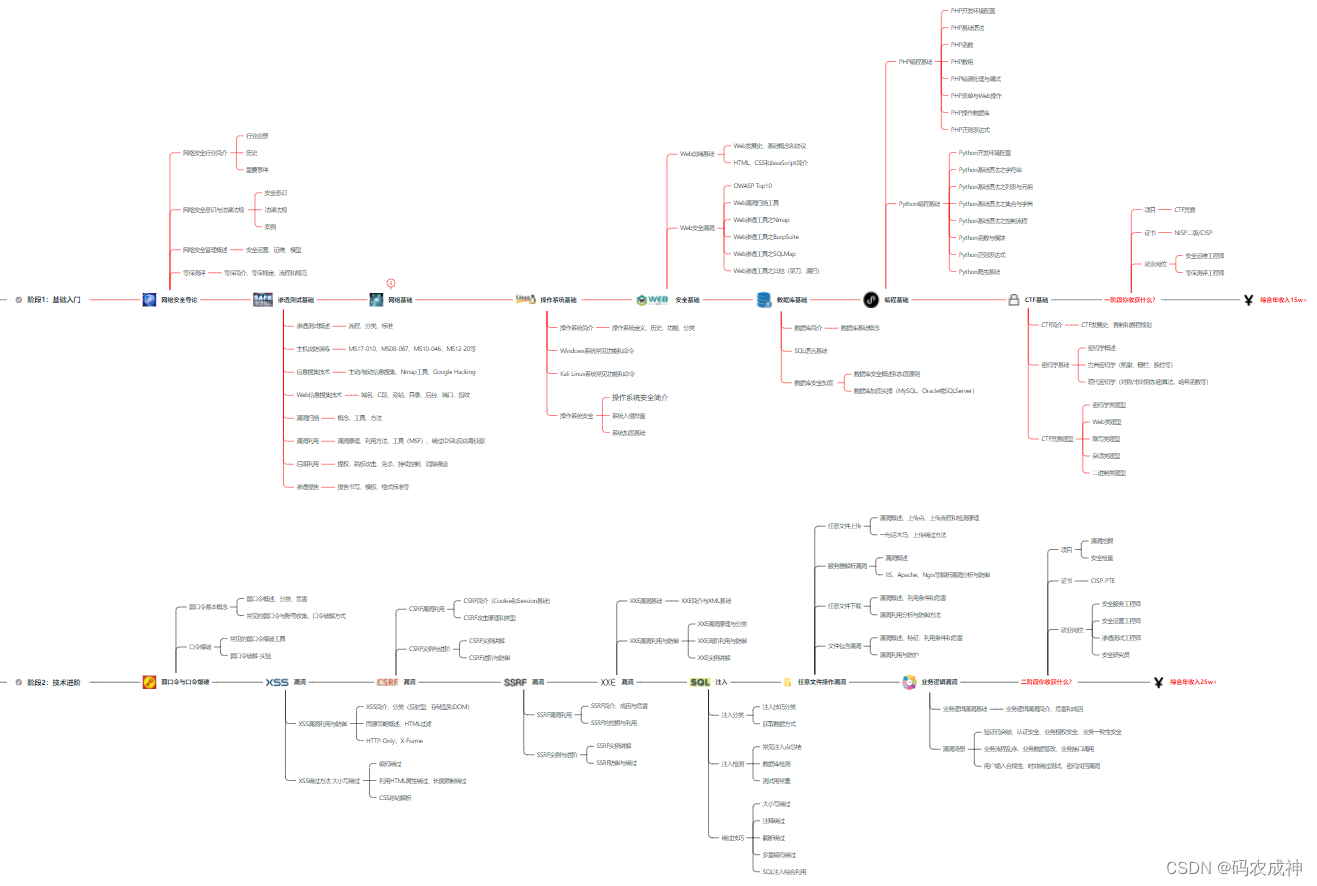
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐

 13
 0
- 0


 已为社区贡献17条内容

所有评论(0)