
解决Java Web跨域问题的CORS Filter使用指南

简介:本文介绍了解决Java Web开发中由于浏览器同源策略导致的跨域问题的方法。通过CORS Filter库的引入和配置,可以允许不同源之间的请求通信,解决Ajax及其他HTTP资源请求的跨域难题。文章详细阐述了如何在Tomcat服务器上设置过滤器,使得所有请求能够跨域接受,并指出了在生产环境中进行安全性和性能优化的必要性。 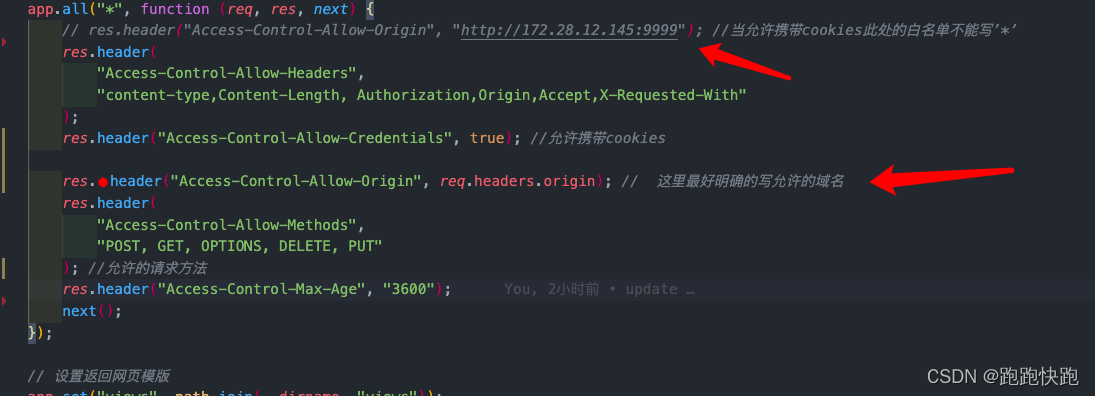
1. 同源策略限制和跨域问题
1.1 同源策略与网络安全
同源策略是浏览器的一种安全机制,旨在限制一个源的文档或脚本如何与另一个源的资源进行交互。"源"通常由协议、域名和端口号定义。出于安全考虑,同源策略阻止了恶意网站获取其他网站的敏感数据。
1.2 跨域问题的挑战
当Web应用需要访问不同源的资源时,就会遇到跨域问题。尽管有Flash和JSONP等技术作为解决手段,但由于安全和功能的局限性,这些技术并不总是可行。因此,CORS(跨源资源共享)应运而生,它提供了一种更为安全、可靠的方式来处理跨域请求。
1.3 CORS的原理和优势
CORS通过在HTTP头中添加新的字段,允许服务器声明哪些源被允许访问资源。当浏览器检测到CORS策略时,会进行预检请求,确保资源的安全共享。这种方法的优势在于它在保持同源策略的基础上,增加了灵活性,允许开发者在遵守安全准则的前提下,执行跨域请求。
graph LR;
    A[发起跨域请求] -->|浏览器安全检查| B{CORS策略检查};
    B -->|允许| C[执行请求];
    B -->|拒绝| D[返回错误];
    C -->|接收响应| E[处理跨域数据];
以上流程图展示了CORS在处理跨域请求时的决策过程。下一章我们将详细介绍CORS Filter的配置和应用。
2. CORS Filter配置和应用
在现代的Web应用开发中,随着前后端分离架构的流行,跨域资源共享(CORS)已经成为一个无法回避的话题。而CORS Filter作为解决跨域问题的一种常用工具,在配置和应用上拥有灵活性和强大的功能。本章将深入探讨CORS Filter的配置方法和应用案例。
2.1 CORS基本概念解析
2.1.1 同源策略与CORS关系
同源策略是浏览器的一种安全机制,它限制了不同源的文档或脚本间的交互。CORS是解决这一问题的一种机制,它通过在HTTP响应头中添加特定字段来实现跨域通信。
同源策略的核心要点
- 源的定义:协议、域名和端口号都相同的地址视为同源。
- 限制跨源请求:同源策略限制了跨源的AJAX请求和Cookie的传输。
- 原因:防止恶意网站读取敏感数据。
CORS如何绕过同源策略
- 服务端设置
Access-Control-Allow-Origin响应头。 - 前端发起预检请求(Options)以确定是否允许跨域请求。
- 配置适当的HTTP方法、头部信息和凭证(cookies)。
2.1.2 CORS请求类型和响应头
请求类型
- 简单请求:使用GET、HEAD或POST之一,且头信息不超过几种特定字段。
- 预检请求(Options):其他所有请求,浏览器会先发送预检请求确认服务器的意图。
- 带凭证的请求:在请求中携带cookies或授权头部。
常见的CORS响应头
-
Access-Control-Allow-Origin:指定哪个源可以访问资源。 -
Access-Control-Allow-Methods:允许的HTTP方法列表。 -
Access-Control-Allow-Headers:允许的头部字段列表。 -
Access-Control-Allow-Credentials:是否允许携带cookies。 -
Access-Control-Expose-Headers:指示哪些响应头可以被暴露给客户端。
2.2 CORS Filter的安装与配置
2.2.1 Filter的引入与安装步骤
CORS Filter通常以库的形式存在于Java项目中,它提供了一种在web.xml中配置filter的方式来实现跨域请求的控制。
CORS Filter引入的步骤
- 将CORS相关的jar包添加到项目的依赖库中。
- 在web.xml文件中添加相应的filter配置。
<filter>
  <filter-name>CorsFilter</filter-name>
  <filter-class>org.apache.catalina.filters.CorsFilter</filter-class>
  <init-param>
    <param-name>cors.allowed.origins</param-name>
    <param-value>*</param-value>
  </init-param>
  <!-- 其他参数配置 -->
</filter>
<filter-mapping>
  <filter-name>CorsFilter</filter-name>
  <url-pattern>/*</url-pattern>
</filter-mapping>
2.2.2 配置文件详解及示例
配置文件是实现CORS策略的重中之重。通过详细配置CORS Filter,开发者可以对跨域请求进行精细的控制。
关键配置参数的解释
-
cors.allowed.origins:允许哪些域进行跨域请求。 -
cors.allowed.methods:允许的HTTP方法。 -
cors.allowed.headers:允许的请求头。 -
cors.exposed.headers:暴露的响应头。 -
cors.support.credentials:是否支持凭证。 -
cors.preflight.maxage:预检请求结果缓存的最大秒数。
实际配置示例
<filter>
  <filter-name>CorsFilter</filter-name>
  <filter-class>org.apache.catalina.filters.CorsFilter</filter-class>
  <init-param>
    <param-name>cors.allowed.origins</param-name>
    <param-value>***</param-value>
  </init-param>
  <init-param>
    <param-name>cors.allowed.methods</param-name>
    <param-value>GET,POST,HEAD,OPTIONS,PUT</param-value>
  </init-param>
  <init-param>
    <param-name>cors.allowed.headers</param-name>
    <param-value>Content-Type,X-Requested-With,accept,Authorization</param-value>
  </init-param>
  <init-param>
    <param-name>cors.exposed.headers</param-name>
    <param-value>Access-Control-Allow-Origin,Access-Control-Allow-Credentials</param-value>
  </init-param>
  <init-param>
    <param-name>cors.support.credentials</param-name>
    <param-value>true</param-value>
  </init-param>
  <init-param>
    <param-name>cors.preflight.maxage</param-name>
    <param-value>10</param-value>
  </init-param>
</filter>
<filter-mapping>
  <filter-name>CorsFilter</filter-name>
  <url-pattern>/*</url-pattern>
</filter-mapping>
2.3 CORS Filter的实际应用案例
2.3.1 常见跨域场景分析
在不同场景下应用CORS策略时,开发者可能会面临各种挑战,比如来自不同子域名的请求、不同端口的情况、或者在生产环境中将前端部署在CDN的情况。
跨子域名场景
当需要跨子域名时,可以将 cors.allowed.origins 参数设置为 *.*** ,这样所有子域名都可进行跨域请求。
<init-param>
  <param-name>cors.allowed.origins</param-name>
  <param-value>*.***</param-value>
</init-param>
不同端口与CDN部署
如果前后端部署在不同的端口上,或者前端部署在CDN上,CORS Filter同样能够胜任,只要在配置中包含相应的源地址。
<init-param>
  <param-name>cors.allowed.origins</param-name>
  <param-value>***</param-value>
</init-param>
2.3.2 实际部署中的问题处理
部署时可能会遇到的安全警告、网络延迟或者CORS相关的错误。
处理安全警告
浏览器会显示跨域请求相关的安全警告,如果CORS配置正确,这些警告可以通过用户教育和优化配置解决。
解决网络延迟问题
预检请求可能增加网络延迟,合理配置 cors.preflight.maxage 可以缓存预检结果。
<init-param>
  <param-name>cors.preflight.maxage</param-name>
  <param-value>3600</param-value> <!-- 缓存一个小时 -->
</init-param>
CORS错误的调试
当遇到CORS错误时,可以通过浏览器的开发者工具查看具体的错误信息,并针对错误信息调整CORS配置。
// 示例代码:在Java后端添加日志输出,帮助调试CORS错误
logger.error("CORS Error: Origin " + request.getHeader("Origin") + " not allowed");
在本节中,我们讨论了CORS的基本概念、CORS Filter的安装和配置,以及针对实际部署场景的问题处理。CORS Filter为跨域请求提供了一种可靠的解决方案,但其配置的灵活性和复杂性要求开发者具备一定的理解和实践技巧。随着对CORS Filter的深入了解,开发者能够更有效地解决Web应用中的跨域问题,确保前后端分离架构的顺利运作。
3. Java Web应用跨域通信实现
Java Web应用在现代的互联网架构中占据重要地位,其在处理跨域通信时,面临许多挑战和解决方案。本章将深入探讨Java Web中处理跨域请求的方法,以及如何应对前后端分离架构中的跨域问题。
3.1 跨域问题的Java Web视角
3.1.1 Java Web中跨域请求的处理方式
在Java Web应用中,跨域请求主要指的是在不同的域名、协议或端口下,前端代码试图访问后端资源。由于浏览器安全策略的限制,这些请求默认是不被允许的。为了解决这一问题,开发者可以采取以下几种方法:
-
动态添加响应头 :对于支持的浏览器,可以在Java代码中动态地为响应添加相应的CORS响应头。例如,在Servlet中,可以使用
response.setHeader("Access-Control-Allow-Origin", "*")来允许所有域的跨域请求。 -
过滤器(Filter) :通过创建一个过滤器,在请求到达后端资源之前对其进行拦截,然后在过滤器中设置好CORS相关的响应头。
-
代理服务器 :在前端和后端之间部署一个代理服务器,将前端的请求转发到后端,然后将后端的响应返回给前端。这样,跨域问题就被转化为了同源请求问题,从而规避了浏览器的同源策略。
-
CORS支持的Web框架 :许多流行的Java Web框架,如Spring MVC、Play Framework等,都已经集成了对CORS的支持。开发者可以利用这些框架提供的配置选项来简化跨域问题的处理。
3.1.2 前后端分离架构中的跨域挑战
前后端分离架构中,前端和后端通常部署在不同的域名或IP地址下,这导致了跨域请求的频繁出现。解决这一问题成为了前后端分离架构中不可或缺的一部分。在这种架构下,处理跨域问题的挑战主要体现在:
-
接口版本管理 :随着业务的迭代更新,后端接口可能会发生变化。保持接口的向后兼容并妥善处理版本更新是必须解决的问题。
-
认证和授权 :在前后端分离的情况下,如何安全地进行用户认证和授权,同时又能支持跨域,是一个难题。
-
性能考虑 :解决跨域问题可能会引入额外的网络延迟,比如代理服务器的使用可能会增加响应时间。
-
配置复杂性 :随着系统的增长,配置跨域策略可能会变得越来越复杂。合理地管理和维护这些策略配置,是保持系统可维护性的关键。
3.2 Spring MVC中的跨域解决方案
Spring MVC作为一个成熟的Java Web框架,提供了一套完整的跨域解决方案,包括注解配置和Java配置类设置。
3.2.1 使用注解配置CORS
在Spring MVC中,可以使用 @CrossOrigin 注解来简化跨域配置。这是一个在控制器方法上添加注解来允许跨域请求的方式。例如:
@RestController
public class MyController {
    @CrossOrigin(origins = "***")
    @GetMapping("/data")
    public ResponseEntity<String> getData() {
        // ...
    }
}
在上述代码中, @CrossOrigin(origins = "***") 允许来自 *** 的跨域请求。
3.2.2 通过Java配置类设置跨域
对于不想使用注解,或者需要全局配置跨域策略的场景,可以创建一个配置类来实现跨域配置。Spring MVC提供了 WebMvcConfigurer 接口,通过实现该接口的 addCorsMappings 方法可以设置跨域映射:
@Configuration
public class WebConfig implements WebMvcConfigurer {
    @Override
    public void addCorsMappings(CorsRegistry registry) {
        registry.addMapping("/**")
                .allowedOrigins("***")
                .allowedMethods("GET", "POST", "PUT", "DELETE")
                .allowedHeaders("*")
                .allowCredentials(true)
                .maxAge(3600);
    }
}
在该配置类中,我们配置了所有路径 /** 允许来自 *** 的GET、POST、PUT、DELETE请求,并且设置了允许携带凭证,最大缓存时间为3600秒。
3.3 实践中的跨域处理技巧
在实际的项目开发中,正确处理跨域问题需要考虑许多实际情况。以下是一些实用的技巧:
3.3.1 避免简单请求与复杂请求的误区
在CORS协议中,根据请求是否需要预检(OPTIONS)被分为简单请求和复杂请求。简单请求不需要预检,因此配置较为简单。然而复杂请求则需要额外的配置。如果配置不当,可能会导致一些简单请求被错误地处理为复杂请求,从而引起性能问题。因此,在配置跨域策略时,要根据实际请求类型合理配置,以避免不必要的预检请求。
3.3.2 接口文档与前后端沟通协作
跨域问题的处理不仅是一个技术问题,更是一个协作问题。为了减少因跨域问题引起的沟通成本,前后端开发者应该建立清晰的接口文档,并在开发过程中密切协作。接口文档应明确指出哪些接口需要跨域支持,以及它们的CORS配置需求。
在实际的项目开发和部署过程中,对于复杂的跨域场景,双方应进行充分的讨论和沟通,确保跨域策略的一致性和正确实施。此外,制定统一的开发规范和跨域配置指南,也能有效提高项目的开发效率和质量。
总结,Java Web应用的跨域问题是一个复杂但不可忽视的问题。通过使用注解、Java配置类以及其他高级技术,可以有效地解决跨域问题。在实践过程中,理解和避免常见的误区,以及建立良好的协作机制是至关重要的。
在下一章中,我们将探讨Tomcat服务器如何配置跨域策略,包括其与CORS的关联和全局与单个应用配置的差异。
通过以上内容,我们已经详细介绍了Java Web应用跨域通信实现的相关知识,现在我们转向第四章,深入探讨Tomcat服务器如何配置跨域策略。
4. Tomcat服务器配置跨域策略
4.1 Tomcat配置跨域请求概述
在Web开发中,服务器配置跨域策略是一个重要的环节,以确保Web应用能够正常地从前端接收和发送跨域请求。本节将详细介绍如何在Apache Tomcat服务器上配置和管理跨域策略。
4.1.1 Tomcat服务器与CORS的关联
Apache Tomcat是一个开源的Servlet容器,用于运行Java Servlet和JavaServer Pages (JSP)。由于Tomcat本身只是一个Servlet容器,它并不直接处理CORS(跨源资源共享)策略。然而,我们可以通过配置Tomcat来集成CORS支持,这通常涉及使用filter来拦截跨域请求并添加适当的HTTP响应头。
为了实现这一点,我们需要在 web.xml 中添加一个CORS filter配置,或者在Spring Boot等现代Java Web应用中使用注解配置CORS。这允许我们定义哪些源可以访问服务器资源,从而允许跨域请求的发起和处理。
4.1.2 全局配置与单个应用配置的区别
在Tomcat中,跨域请求的配置可以是全局的,也可以是针对单个应用的。
-
全局配置 :适用于整个Tomcat服务器中的所有应用。通过在
conf目录下的context.xml文件中进行配置,可以为所有部署的应用设置CORS策略。xml <Context crossContext="true"> <Valve className="org.apache.catalina.filters.CorsFilter" /> </Context> -
单个应用配置 :只对特定的Web应用有效。在每个Web应用的
WEB-INF/web.xml中,可以添加一个<filter>和<filter-mapping>来配置CORS。
xml <filter> <filter-name>CorsFilter</filter-name> <filter-class>org.apache.catalina.filters.CorsFilter</filter-class> <init-param> <param-name>cors.allowed.origins</param-name> <param-value>*</param-value> </init-param> <!-- 其他配置参数 --> </filter> <filter-mapping> <filter-name>CorsFilter</filter-name> <url-pattern>/*</url-pattern> </filter-mapping>
这种区分允许管理员和开发者根据需要调整CORS策略,实现灵活的跨域请求管理。
4.2 Tomcat中CORS Filter的集成
CORS Filter的集成是通过在Tomcat中部署一个filter来实现的,该filter将负责拦截所有进来的HTTP请求并添加相应的CORS响应头。
4.2.1 Filter集成前的准备工作
在集成CORS filter之前,需要确保Tomcat服务器的版本兼容filter的要求,并且有权限进行相应的配置修改。准备工作包括:
- 下载CORS Filter :可以使用已经成熟的第三方CORS filter库,例如
org.apache.catalina.filters.CorsFilter。 - 添加到Tomcat lib目录 :将下载的filter JAR文件放入Tomcat的
lib目录,确保所有应用都能加载该filter。 - 权限验证 :确保有权限修改Tomcat配置文件。
4.2.2 配置文件编写与测试验证
在Tomcat中进行CORS配置,主要涉及修改 conf/web.xml 文件和各个应用的 web.xml 文件。以下是一个简单的配置示例:
<filter>
    <filter-name>CorsFilter</filter-name>
    <filter-class>org.apache.catalina.filters.CorsFilter</filter-class>
    <init-param>
        <param-name>cors.allowed.origins</param-name>
        <param-value>***</param-value>
    </init-param>
    <init-param>
        <param-name>cors.allowed.methods</param-name>
        <param-value>GET,POST,HEAD,OPTIONS,PUT</param-value>
    </init-param>
    <!-- 其他参数,例如允许的头部等 -->
</filter>
<filter-mapping>
    <filter-name>CorsFilter</filter-name>
    <url-pattern>/*</url-pattern>
</filter-mapping>
测试验证可以通过多种工具进行,例如Postman或cURL。测试跨域请求,以确保CORS filter被正确执行,响应头中包含预期的 Access-Control-Allow-Origin 等字段。
4.3 Tomcat中的高级跨域配置
随着应用的复杂度增加,对于跨域策略的需求也会更加高级。下面将讨论如何在Tomcat中实现一些特定场景的跨域配置。
4.3.1 针对特定域名的跨域设置
在某些情况下,可能需要对特定的域名设置不同的跨域策略。Tomcat允许通过设置不同的filter参数来实现这一需求。可以将域名添加到 cors.allowed.origins 参数中:
<init-param>
    <param-name>cors.allowed.origins</param-name>
    <param-value>***</param-value>
</init-param>
使用逗号分隔符来区分不同的域名。需要注意的是,应该避免设置为 * ,因为它允许任何域名发起跨域请求,这可能引入安全风险。
4.3.2 多端口部署下的跨域策略配置
当在Tomcat服务器上部署多个应用,且每个应用运行在不同的端口上时,跨域策略配置需要特别注意。在这种情况下,应该在每个应用的 web.xml 中进行配置,并确保正确设置 <filter-mapping> 的 <url-pattern> 元素。
<filter-mapping>
    <filter-name>CorsFilter</filter-name>
    <url-pattern>/*</url-pattern>
</filter-mapping>
如果使用全局配置,需要确保 context.xml 中的配置能够覆盖所有端口上的应用。如果一个端口上的应用需要特殊的CORS策略,那么需要在对应端口的 web.xml 中特别设置。
在实际操作中,通常建议避免全局配置,而是针对每个应用单独配置,以便更好地控制和维护。
在下一章节中,我们将探讨在配置跨域策略时的安全性和性能考量,以确保应用的稳定运行和数据安全。
5. 安全性和性能在跨域配置中的考量
5.1 跨域配置的安全性问题
5.1.1 CORS中的安全漏洞和防御措施
CORS(Cross-Origin Resource Sharing,跨源资源共享)虽然为Web应用提供了便利,但也带来了一些安全风险。例如,攻击者可能会利用CORS策略中的漏洞发起跨站请求伪造(CSRF)攻击。为了减少这些风险,开发者可以采取以下防御措施:
- 限制特定域的访问 :在CORS配置中仅允许信任的域进行跨域请求。
- 使用安全传输层协议 :通过HTTPS协议传输数据,确保数据在传输过程中的安全性。
- 维护最新的安全补丁 :及时更新服务器软件和相关依赖包,修补已知的安全漏洞。
5.1.2 最佳安全实践与常规检查点
以下是一些在配置跨域时应遵循的最佳安全实践:
- 明确指定允许的方法 :只允许需要的HTTP方法(如GET、POST、PUT等)。
- 限制可接受的头信息 :仅列出明确需要传递的HTTP请求头信息,减少潜在的攻击面。
- 敏感头信息处理 :将自定义头、授权头等敏感头信息的传递控制在安全范围内。
- 日志记录与监控 :监控跨域请求的行为,记录日志以便在出现问题时能够迅速响应。
5.2 跨域配置对性能的影响
5.2.1 配置不当导致的性能下降分析
CORS配置不当会直接影响到Web应用的加载时间和响应速度。以下是几种配置可能导致性能问题的情况:
- 允许过多的域名访问 :如果CORS策略允许过多不受信任的域名进行请求,可能会导致服务器处理过多无效或恶意的请求。
- 宽松的CORS规则 :过于宽松的CORS规则可能会导致浏览器缓存过多的跨域资源共享信息,从而影响性能。
- 缺少缓存控制 :正确使用缓存控制头(如
Access-Control-Max-Age)可以减少CORS的性能负担。
5.2.2 性能优化策略和最佳实践
为了确保CORS配置不会对Web应用的性能造成负面影响,可以遵循以下策略和最佳实践:
- 严格控制CORS策略 :仅允许必要的域名和HTTP方法。
- 使用缓存控制头 :合理设置
Access-Control-Max-Age和Vary: Origin等响应头,以提高性能。 - 服务器端缓存 :使用服务器端缓存减少对后端资源的访问,间接减少跨域请求的负载。
5.3 跨域问题的未来展望
5.3.1 CORS的未来发展方向
随着Web技术的不断发展,CORS也在逐渐进化以满足新的安全和性能需求。未来CORS可能会有以下几个发展方向:
- 自动化和智能化配置 :未来可能会有更多的工具和库能够智能地为开发者提供安全的CORS配置。
- 性能优化集成 :CORS配置将更深入地与浏览器性能优化结合,实现更高效的资源加载。
5.3.2 如何为后端系统做好准备
为了适应未来CORS的发展和保障系统的安全性能,后端开发者应该:
- 持续关注CORS标准的更新 :了解最新的CORS安全实践和性能优化技术。
- 加强测试和监控 :对现有的CORS策略进行定期测试,确保其安全性和性能满足当前的需求。
- 教育和培训团队成员 :确保整个开发团队对CORS配置有充分的理解,并能够正确实施。
通过上述章节的深入分析,我们对CORS配置中的安全性与性能考量有了全面的认识,同时也对未来的趋势和准备工作有了初步的规划。这些理解和规划将帮助IT专业人员更好地应对跨域资源共享带来的挑战。
简介:本文介绍了解决Java Web开发中由于浏览器同源策略导致的跨域问题的方法。通过CORS Filter库的引入和配置,可以允许不同源之间的请求通信,解决Ajax及其他HTTP资源请求的跨域难题。文章详细阐述了如何在Tomcat服务器上设置过滤器,使得所有请求能够跨域接受,并指出了在生产环境中进行安全性和性能优化的必要性。
更多推荐


 5
 0
- 0


 已为社区贡献13条内容

所有评论(0)