
基于ensp的中大型企业网络安全解决方案的设计与实施_ensp中大型企业方案(1)
| — | — | — | — |
| 部门 | 地址空间 | 所属vlan | 网关 |
| 财务部 | 10.0.10.0/24 | Vlan10 | 10.0.10.254/24 |
| 销售部 | 10.0.20.0/24 | Vlan20 | 10.0.20.254/24 |
| 人事部 | 10.0.30.0/24 | Vlan30 | 10.0.30.254/24 |
| 市场部 | 10.0.40.0/24 | Vlan40 | 10.0.40.254/24 |
| 员工宿舍 | 10.0.50.0/24 | Vlan50 | 10.0.50.254/24 |
| 内部服务器 | 10.0.100.0/24 | Vlan100 | 10.0.100.254/24 |
拓扑如下:

三、配置过程
1、接入层实现
对于接入层根据规划,分别设置为vlan10、vlan20、vlan30、vlan40、vlan50,
接入用户的端口加入相关VLAN,上行端口打通trunk口允许相关vlan通过。分公司接入层同理。另在接入层交换机上配置MSTP多实例生成树,将相关vlan加入不同的实例。
stp region-configuration //进入MSTP模式
region-name huawei //配置域名为huawei
instance 1 vlan 10 20 //将vlan10,vlan20加入实例1中
instance 2 vlan 30 40 //将vlan30,vlan40加入实例2中
active region-configuration //激活配置
2、核心层实现
(1)DHCP实现
核心交换机上部署DHCP
配置DHCP:
dhcp enable //打开DHCP功能
ip pool vlan10 //创建 IP 地址池取名为vlan10
network 10.0.10.0 mask 255.255.255.0 //配置地址池网段
gateway-list 10.0.10.1 //配置该地址池地址的网关地址
excluded-ip-address 10.0.10.2 10.0.10.3 //配置排除地址
dhcp select global //定义dhcp为全局模式
(2)MSTP+VRRP:
stp instance 1 root primary //指定本交换机为主根桥
stp instance 2 root secondary //指定本交换机为备份根桥
2)VRRP关键代码,其他网关配置同理:
interface Vlanif10
ip address 10.0.10.2 255.255.255.0
//创建VRRP备份组10,并配置VRRP备份组的虚拟IP地址10.0.10.1
vrrp vrid 10 virtual-ip 10.0.10.1
//设置交换机A在VRRP备份组10中的优先级为120,高于交换机B的优先级100
vrrp vrid 10 priority 120
(3)链路聚合
在两个核心交换机间设置链路聚合,关键代码如下:
interface eth-trunk 1 //创建ID为1的Eth-Trunk接口
mode lacp //配置链路聚合模式为LACP模式
interface g0/0/6
eth-trunk 1 //将接口加入Eth-Trunk 1
//设置接口链路类型为trunk
interface eth-trunk 1
port link-type trunk
3、网络出口实现
(1)部署NAT:
NAT关键代码如下:
//创建内网需要上网的源地址到外网的安全策略:
security-policy
rule name nat
source-zone trust
destination-zone untrust
action permit
//创建需要上网的源地址的安全NAT策略:
nat-policy
rule name nat
source-zone trust
destination-zone untrust
action source-nat easy-ip
4、路由协议实现
核心交换机通过双上行与出口设备相连,通过三层OSPF路由技术
//此配置 其他设备 均相同 宣告各自直连网段即可
[Core-A-ospf-1]area 0
[Core-A-ospf-1-area-0.0.0.0]network 10.0.0.0 0.255.255.255
5、双机热备功能实现
在FW上配置VGMP组监控上下行业务接口。
[FW_A] hrp track interface GigabitEthernet 1/0/0
[FW_A] hrp track interface GigabitEthernet 1/0/1
[FW_A] hrp adjust ospf-cost enable //根据VGMP状态调整OSPF Cost值功能
在FW上指定心跳口并启用双机热备功能。
[FW_A] hrp interface GigabitEthernet 0/0/6 remote 10.10.10.1
[FW_A] hrp enable
[FW_B] hrp standby-device
[FW_B] hrp enable
6、内网安全配置
访问控制,拒绝访问财务部
[SW-A]acl 3000
[SW-A-acl-adv-3000]description deny_cw
[SW-A-acl-adv-3000]rule deny ip source 10.0.0.0 0.0.255.255 destination 10.0.10.0 0.0.0.255 //拒绝其他网络访问财务
[SW-A]traffic-filter inbound acl 3000 //全局调用
DHCP的安全控制 ,配置上行接口为信任dhcp报文,即只能从上行接口收到DHCP应答报文才是正常行为。
interface Ethernet0/0/1
dhcp snooping enable
dhcp snooping trusted
return
[SW1-Ethernet0/0/1]int e0/0/2
[SW1-Ethernet0/0/2] dhcp snooping enable
[SW1-Ethernet0/0/2] dhcp snooping trusted
开启财务部门的接入安全配置:
[SW1-Ethernet0/0/3]port-security enable //开启接口安全
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。
深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!
因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。
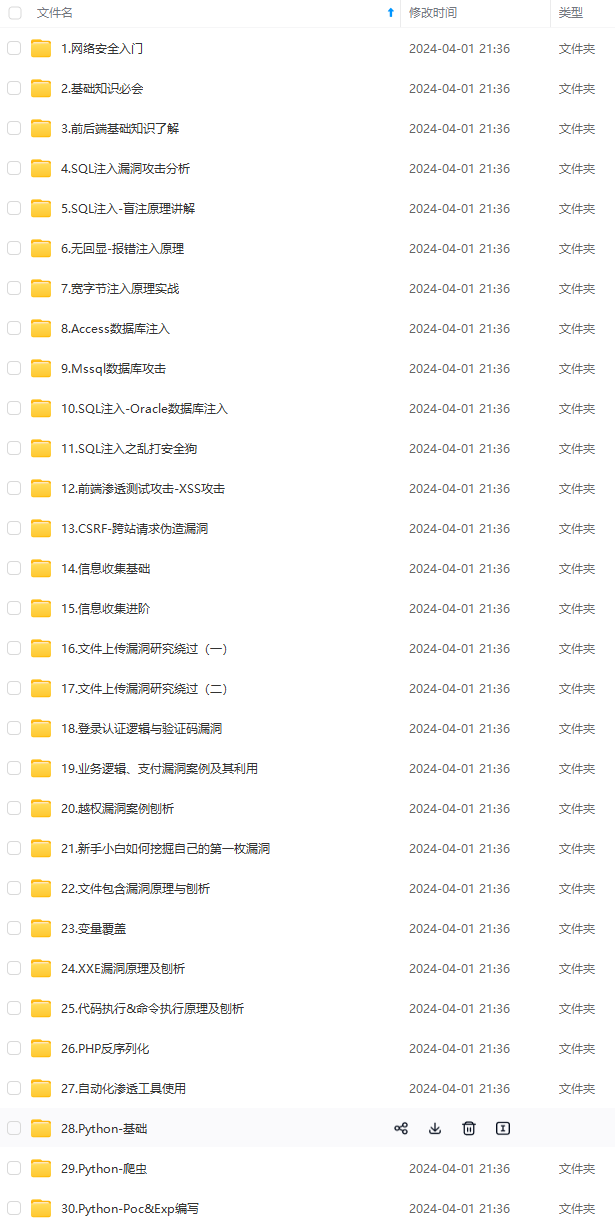
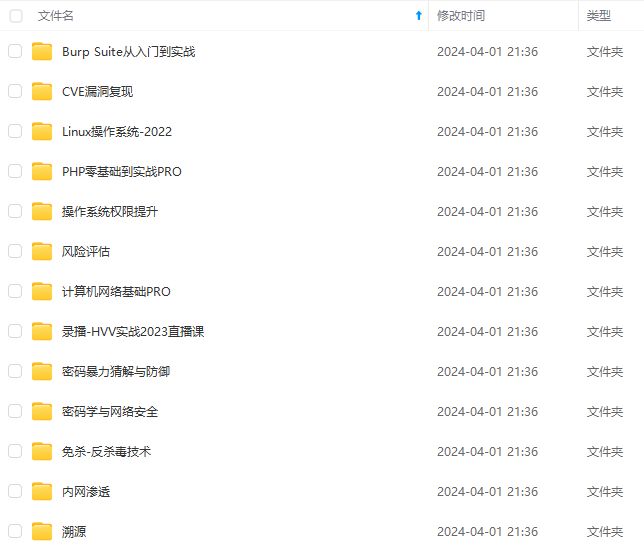
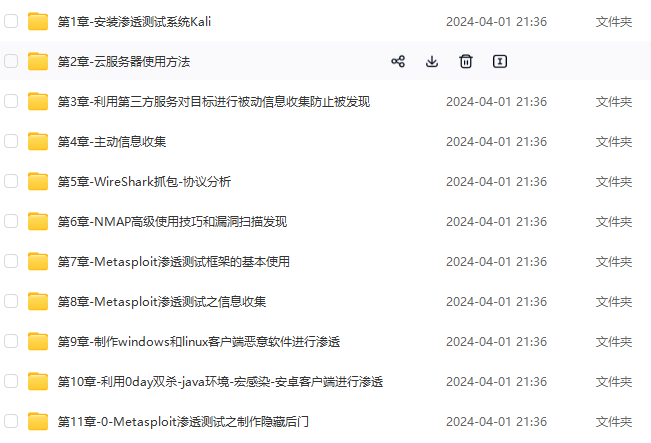
既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,基本涵盖了95%以上网络安全知识点,真正体系化!
由于文件比较大,这里只是将部分目录大纲截图出来,每个节点里面都包含大厂面经、学习笔记、源码讲义、实战项目、讲解视频,并且后续会持续更新
如果你觉得这些内容对你有帮助,可以添加VX:vip204888 (备注网络安全获取)
本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。
最近遍览了各种网络安全类的文章,内容参差不齐,其中不伐有大佬倾力教学,也有各种不良机构浑水摸鱼,在收到几条私信,发现大家对一套完整的系统的网络安全从学习路线到学习资料,甚至是工具有着不小的需求。
最后,我将这部分内容融会贯通成了一套282G的网络安全资料包,所有类目条理清晰,知识点层层递进,需要的小伙伴可以点击下方小卡片领取哦!下面就开始进入正题,如何从一个萌新一步一步进入网络安全行业。

学习路线图
其中最为瞩目也是最为基础的就是网络安全学习路线图,这里我给大家分享一份打磨了3个月,已经更新到4.0版本的网络安全学习路线图。
相比起繁琐的文字,还是生动的视频教程更加适合零基础的同学们学习,这里也是整理了一份与上述学习路线一一对应的网络安全视频教程。

网络安全工具箱
当然,当你入门之后,仅仅是视频教程已经不能满足你的需求了,你肯定需要学习各种工具的使用以及大量的实战项目,这里也分享一份我自己整理的网络安全入门工具以及使用教程和实战。

项目实战
最后就是项目实战,这里带来的是SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~

面试题
归根结底,我们的最终目的都是为了就业,所以这份结合了多位朋友的亲身经验打磨的面试题合集你绝对不能错过!
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
战,这里带来的是SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
面试题
归根结底,我们的最终目的都是为了就业,所以这份结合了多位朋友的亲身经验打磨的面试题合集你绝对不能错过!
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
[外链图片转存中…(img-PK74hb3z-1712896275761)]
更多推荐
 16
 0
- 0


 已为社区贡献3条内容

所有评论(0)