
[超细讲解]使用ohttps自动部署ssl证书
ohttp 链接🔗
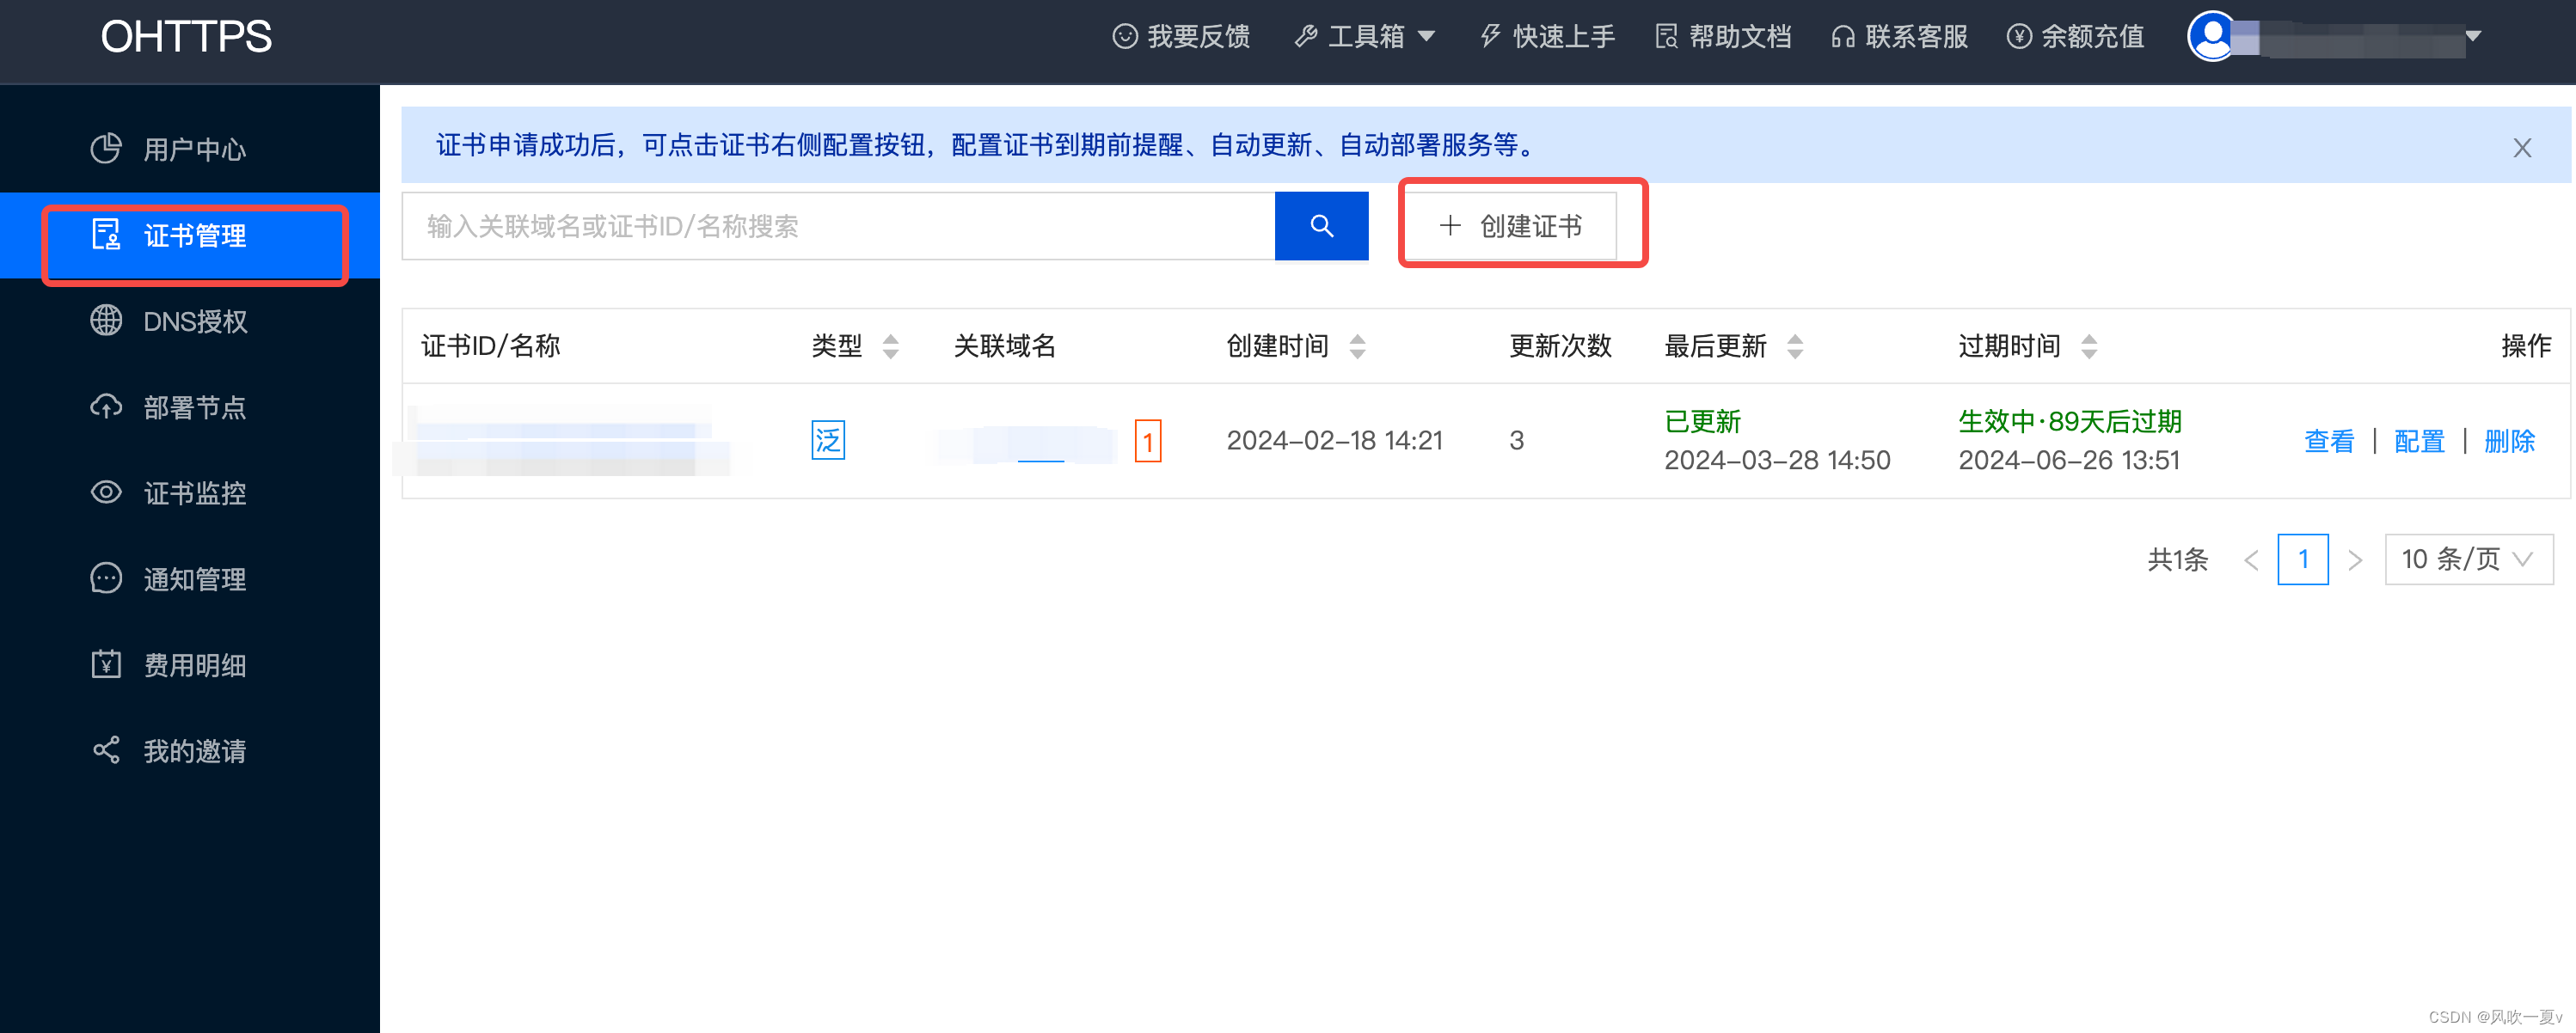
【一】首先需要注册登录ohttps网址,然后点击证书管理->创建证书
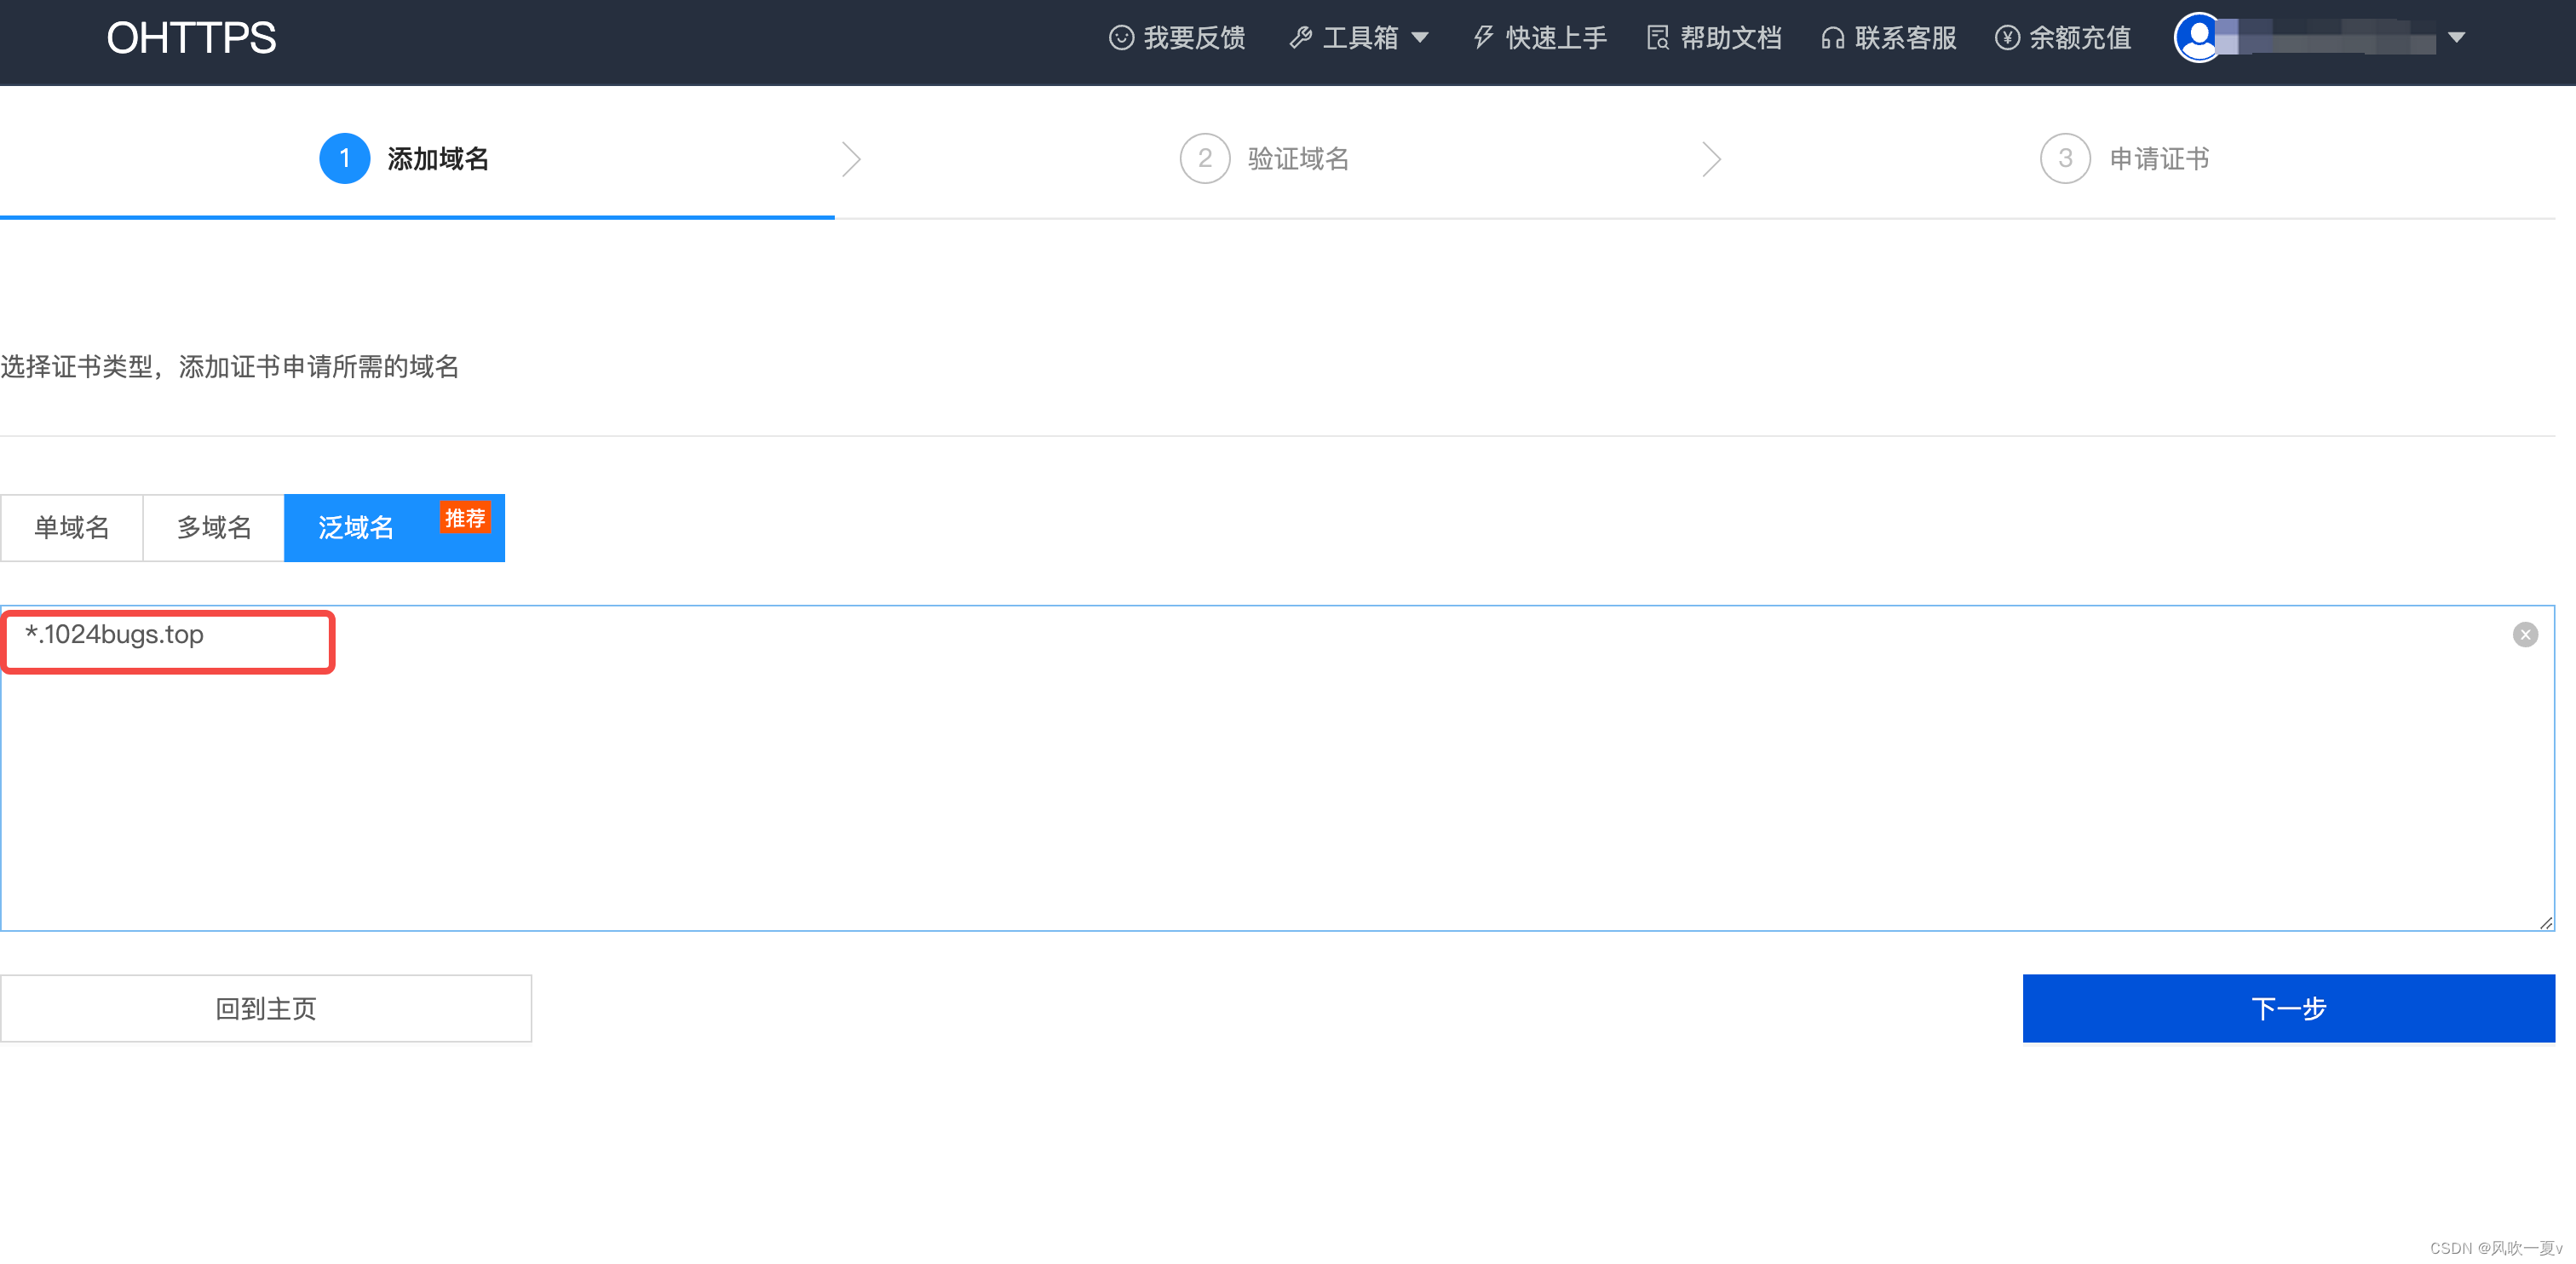
【二】接下来输入自己购买的域名, 拿我的域名1024bugs.top为例, 选择泛域名 输入 *.1024bugs.top 就是自己的域名加上*.
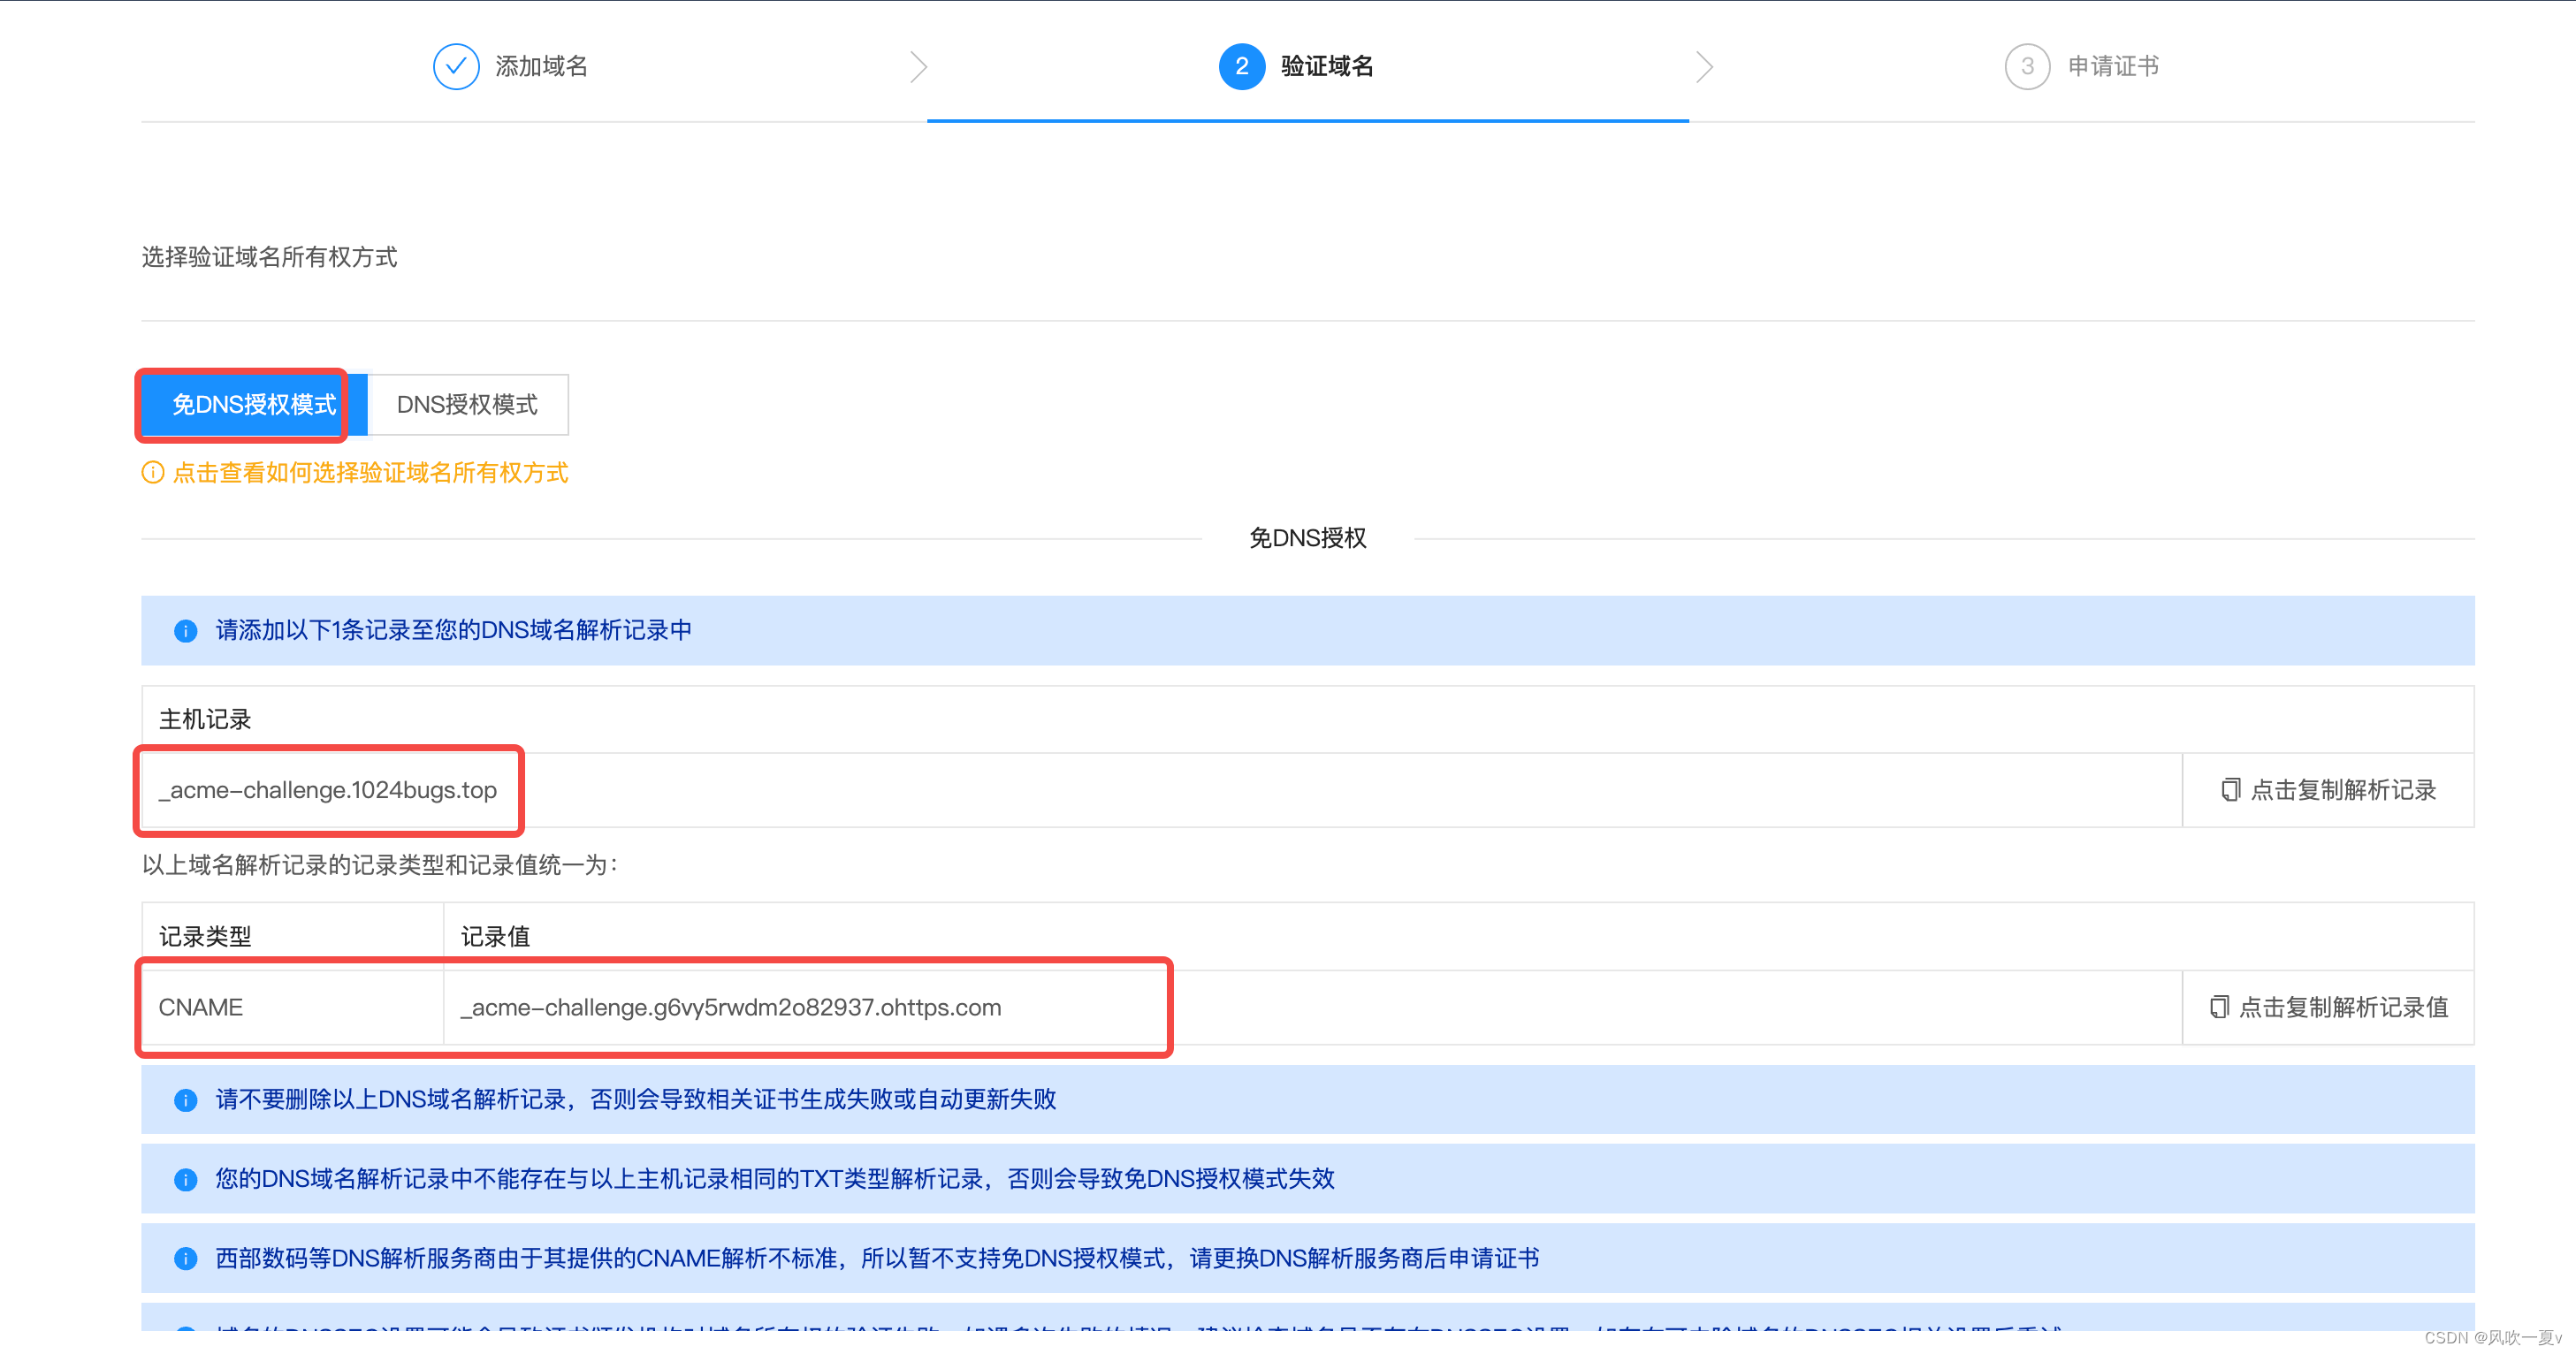
【三】进入到下一步, 这一步获取到域名授权信息, 然后进入自己的域名解析
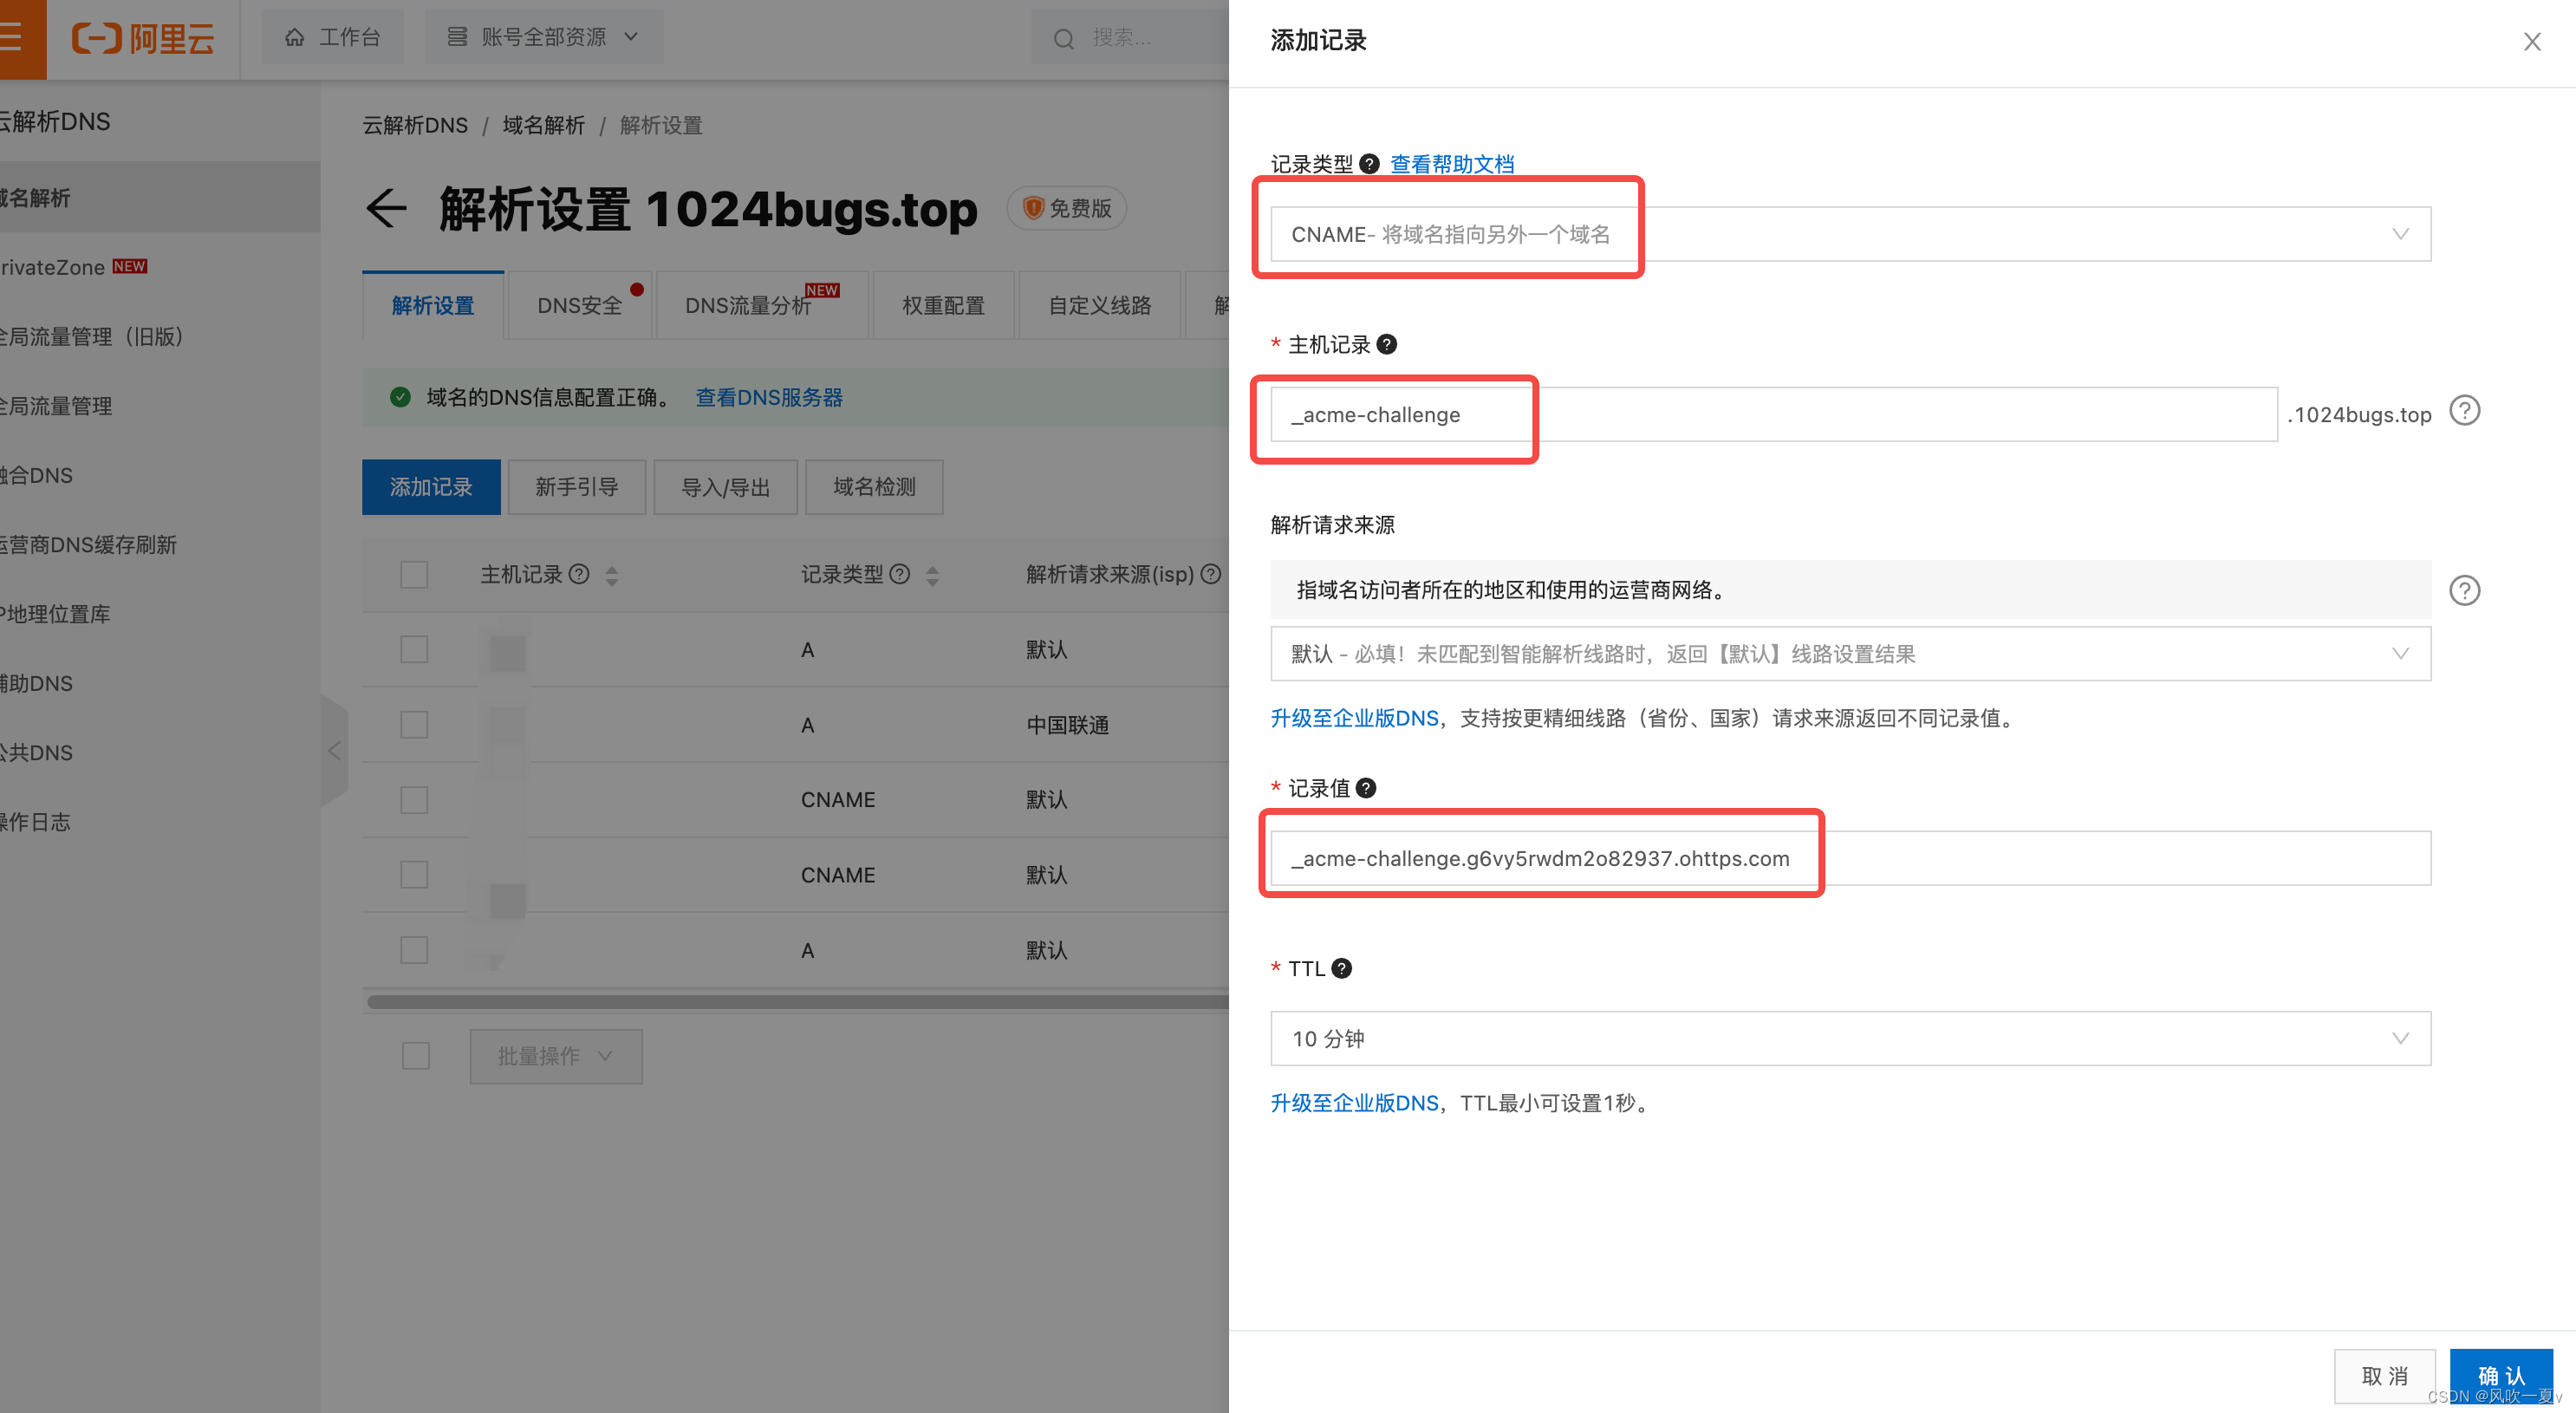
在自己的域名解析中加入ohttps中的记录📝
验证通过后点击 创建证书 证书申请需要等待片刻
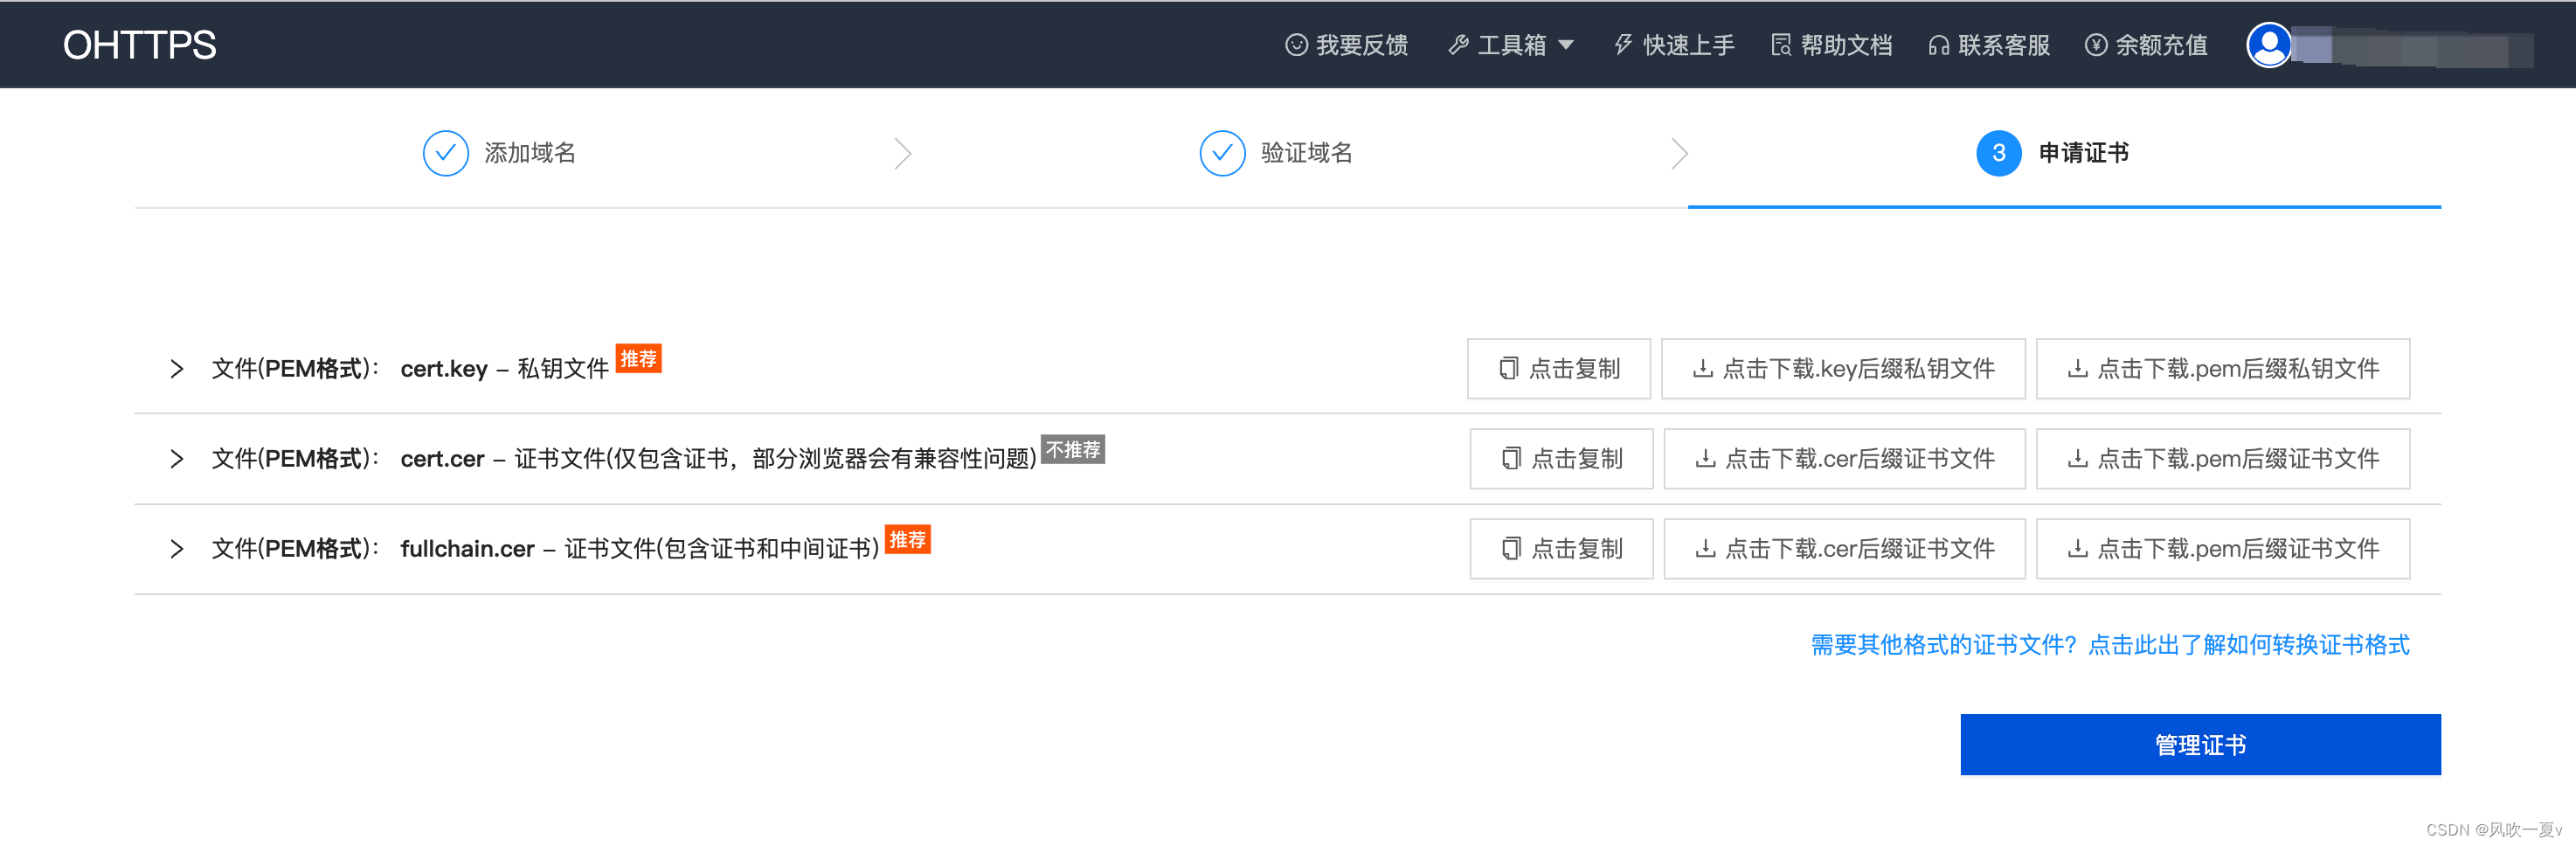
然后就是申请完成
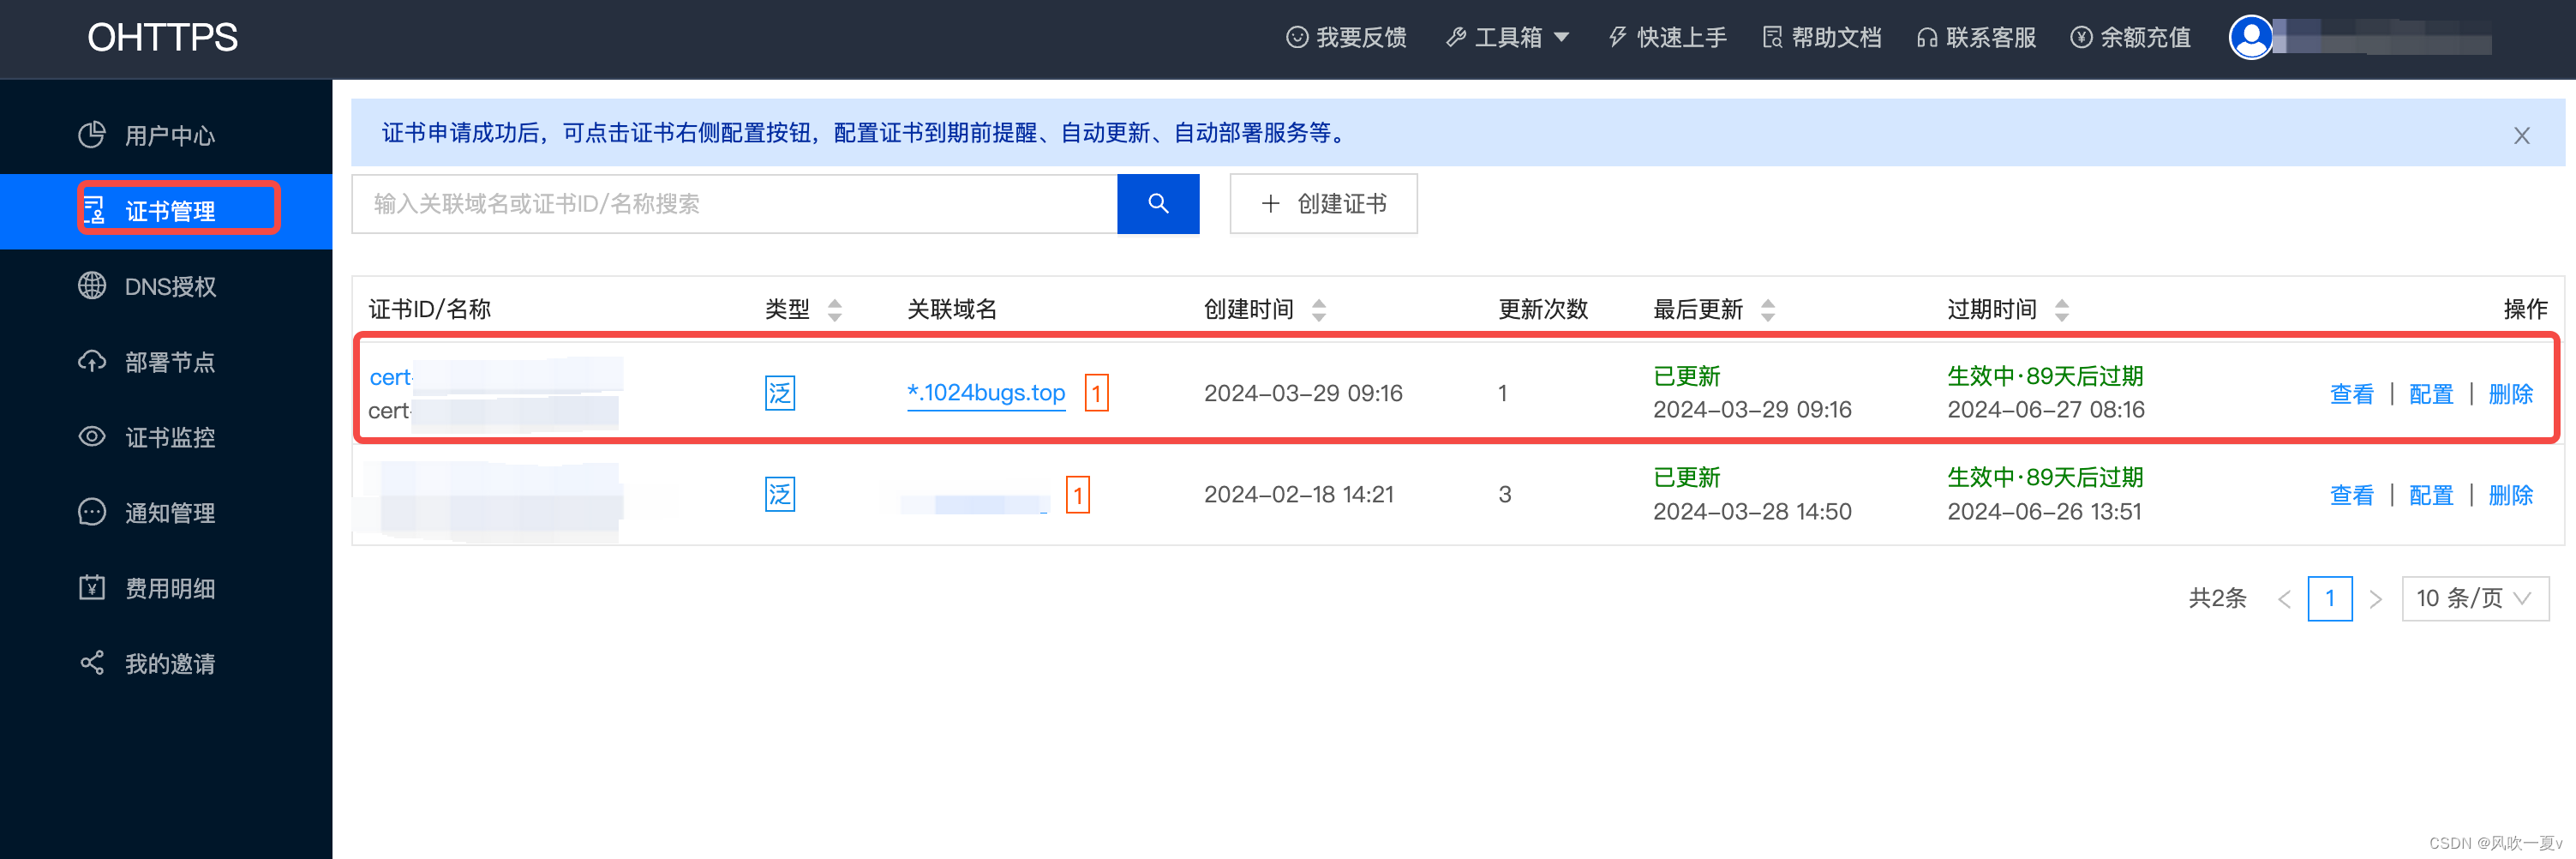
然后进入证书管理页查看自己刚才申请的证书
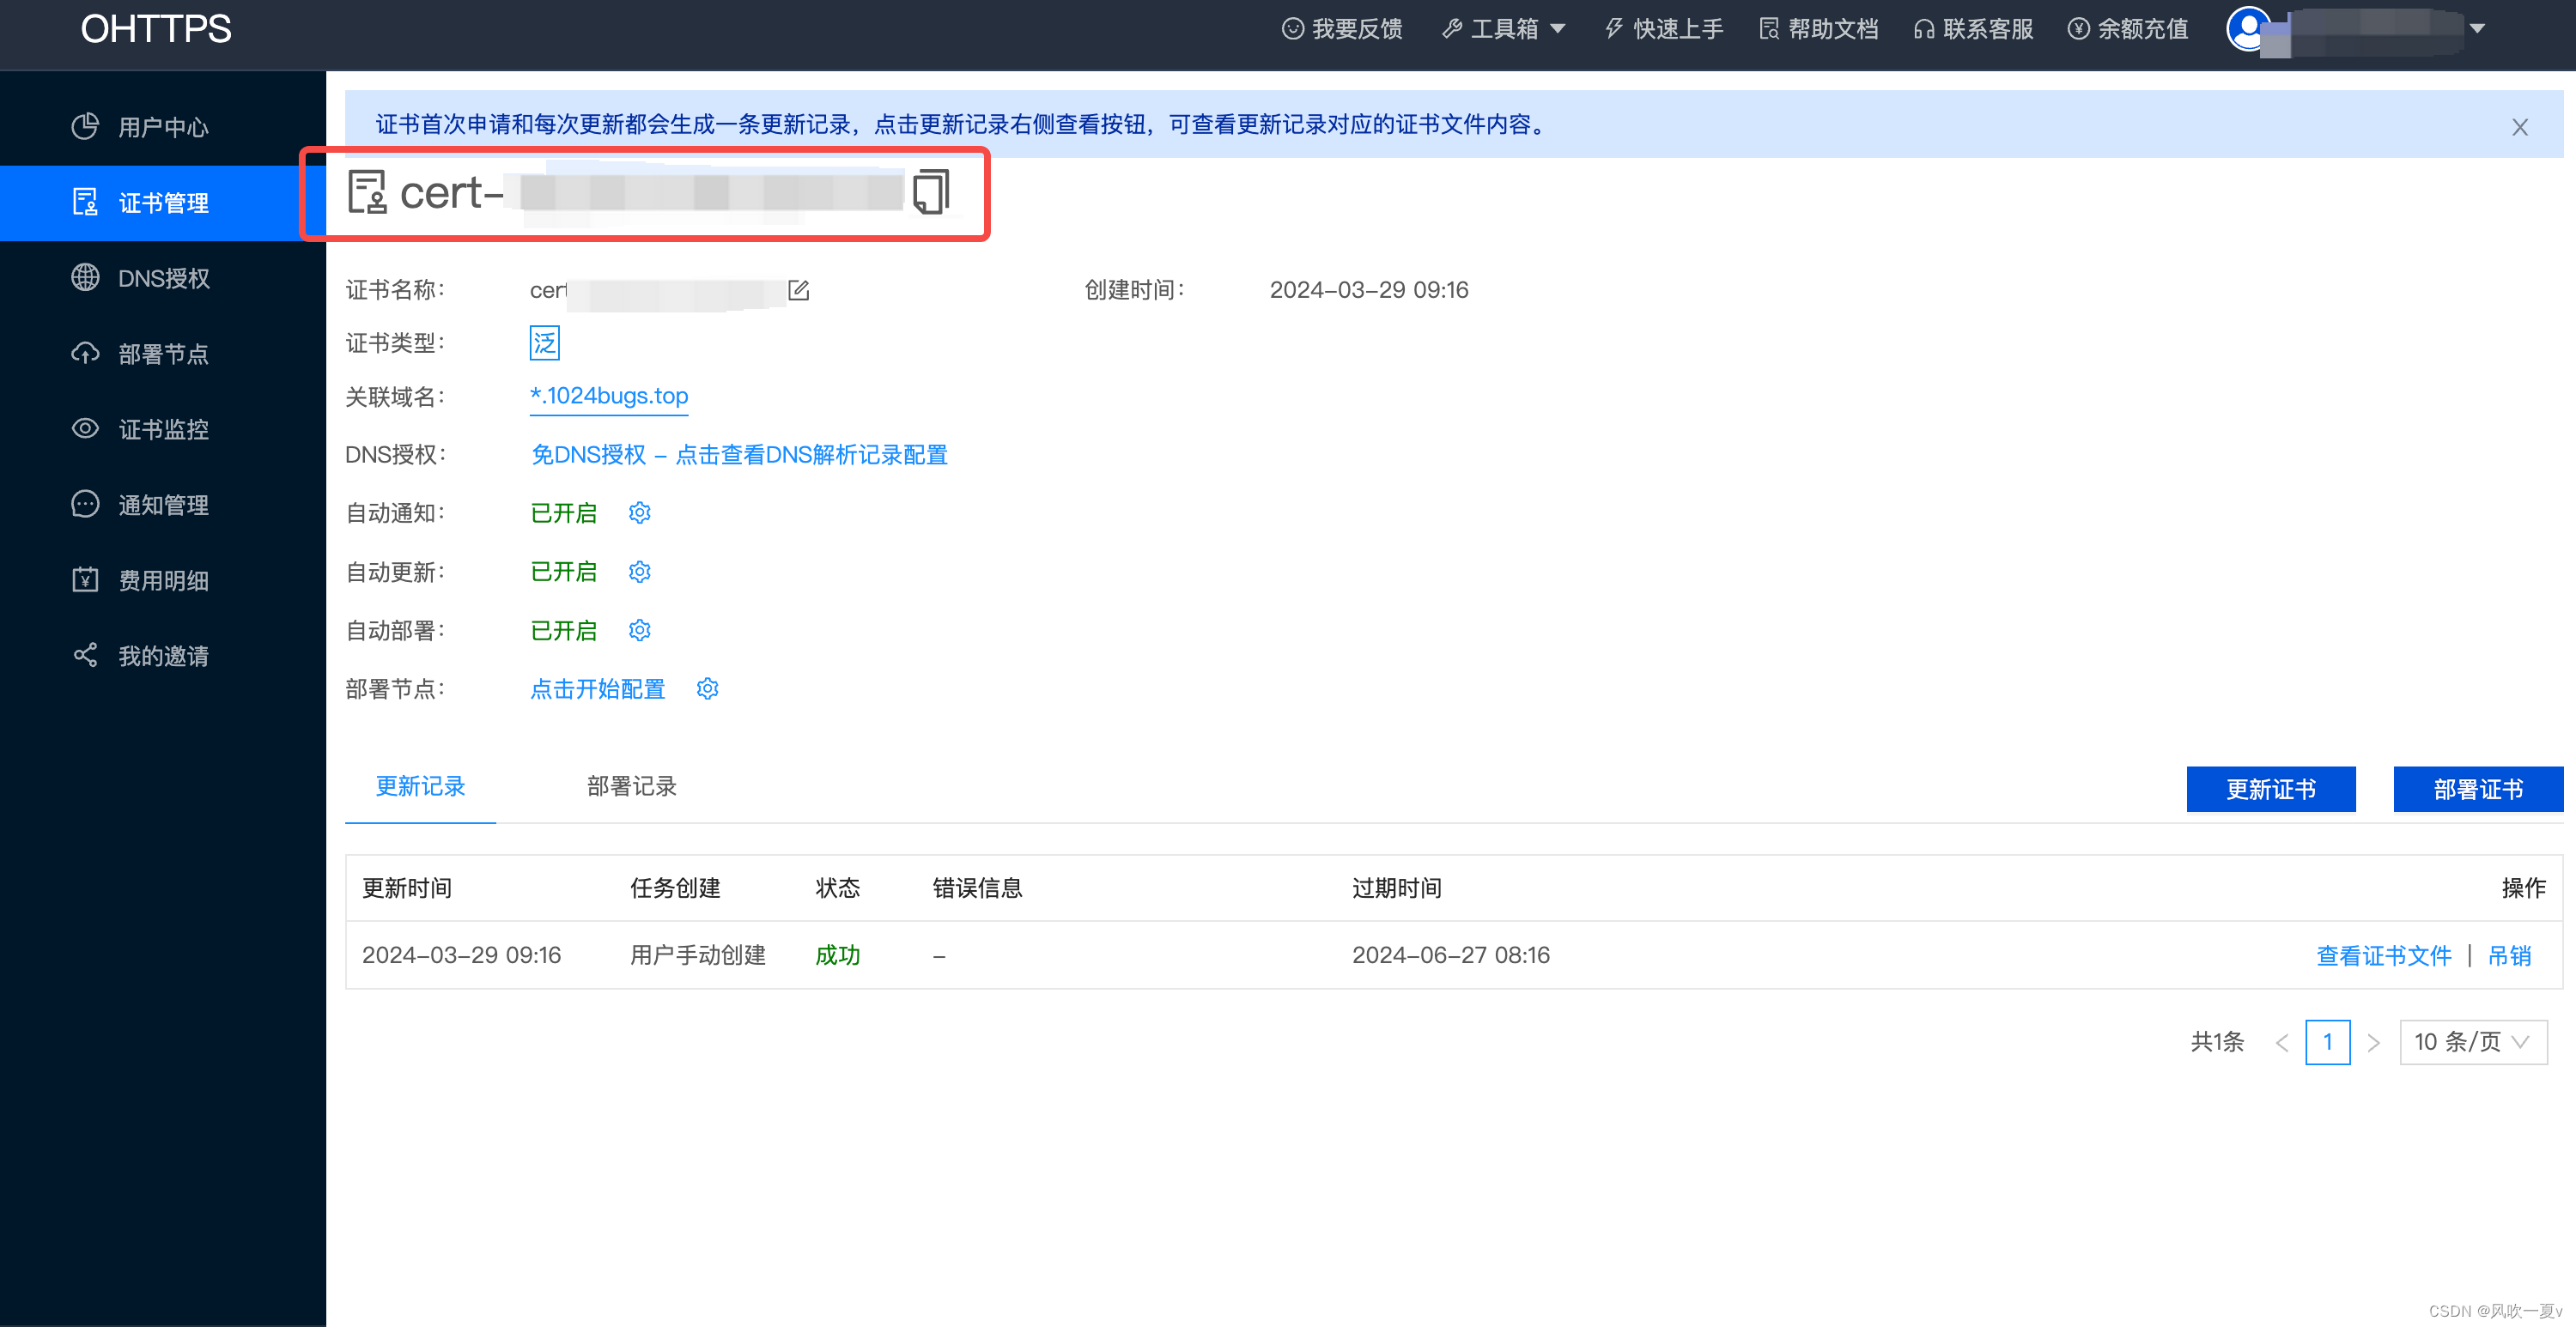
点击查看可以在里面看证书名称 cert-xxx 这个后面需要用到
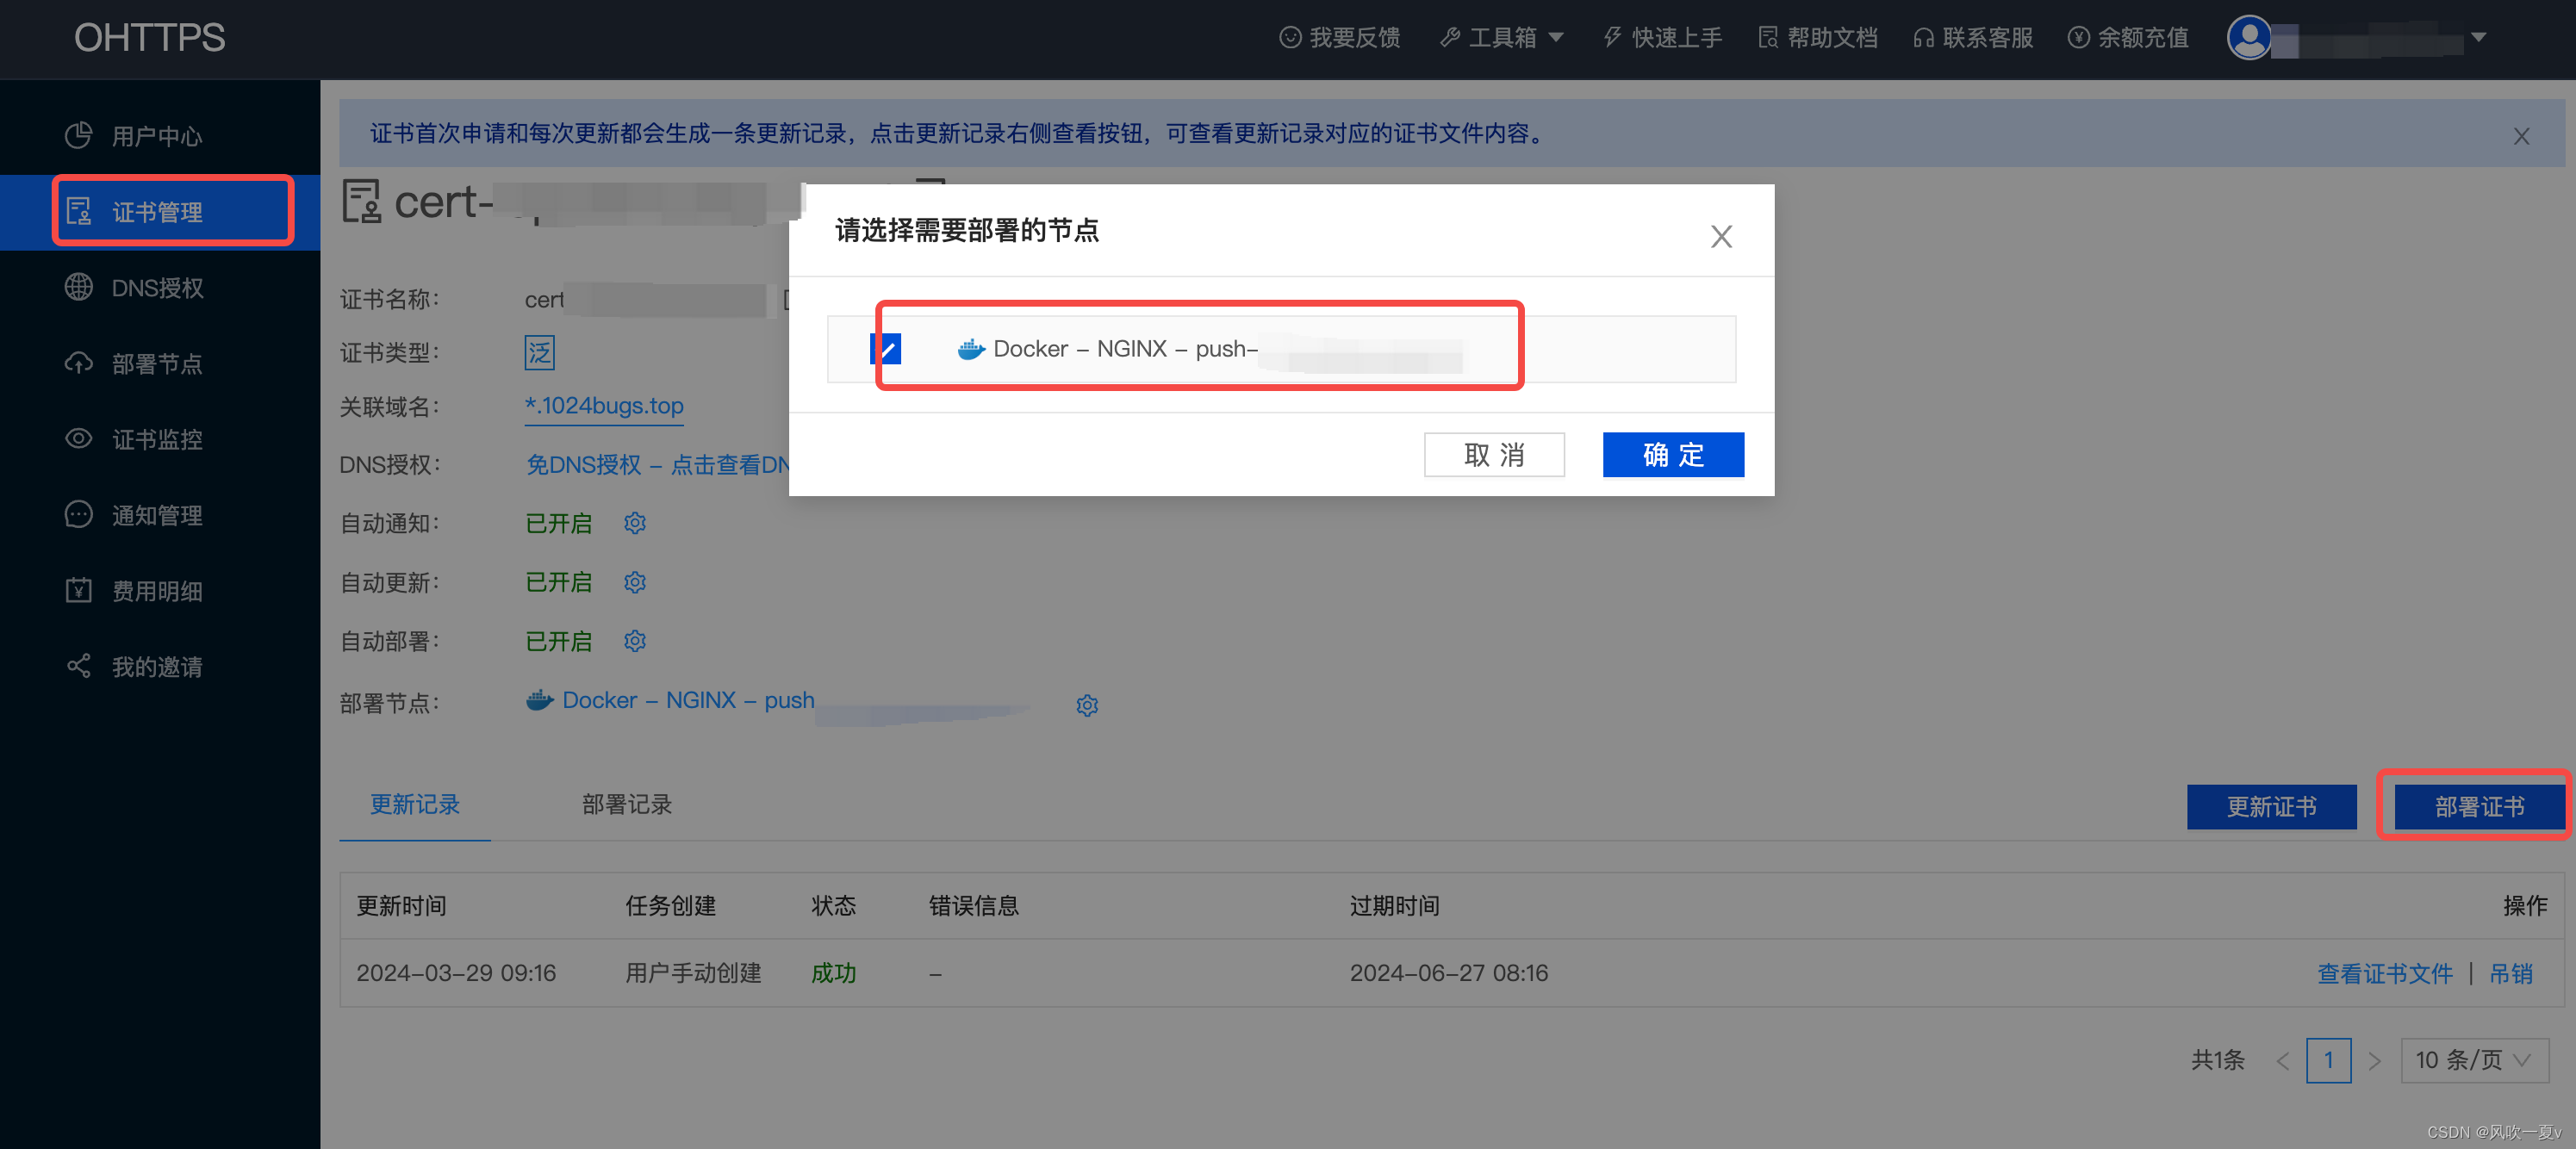
【四】然后点击部署证书 添加部署节点

进入后选择docker然后点击生成=>生成令牌, 此令牌需要自己存一下,后面需要用,点击下一步
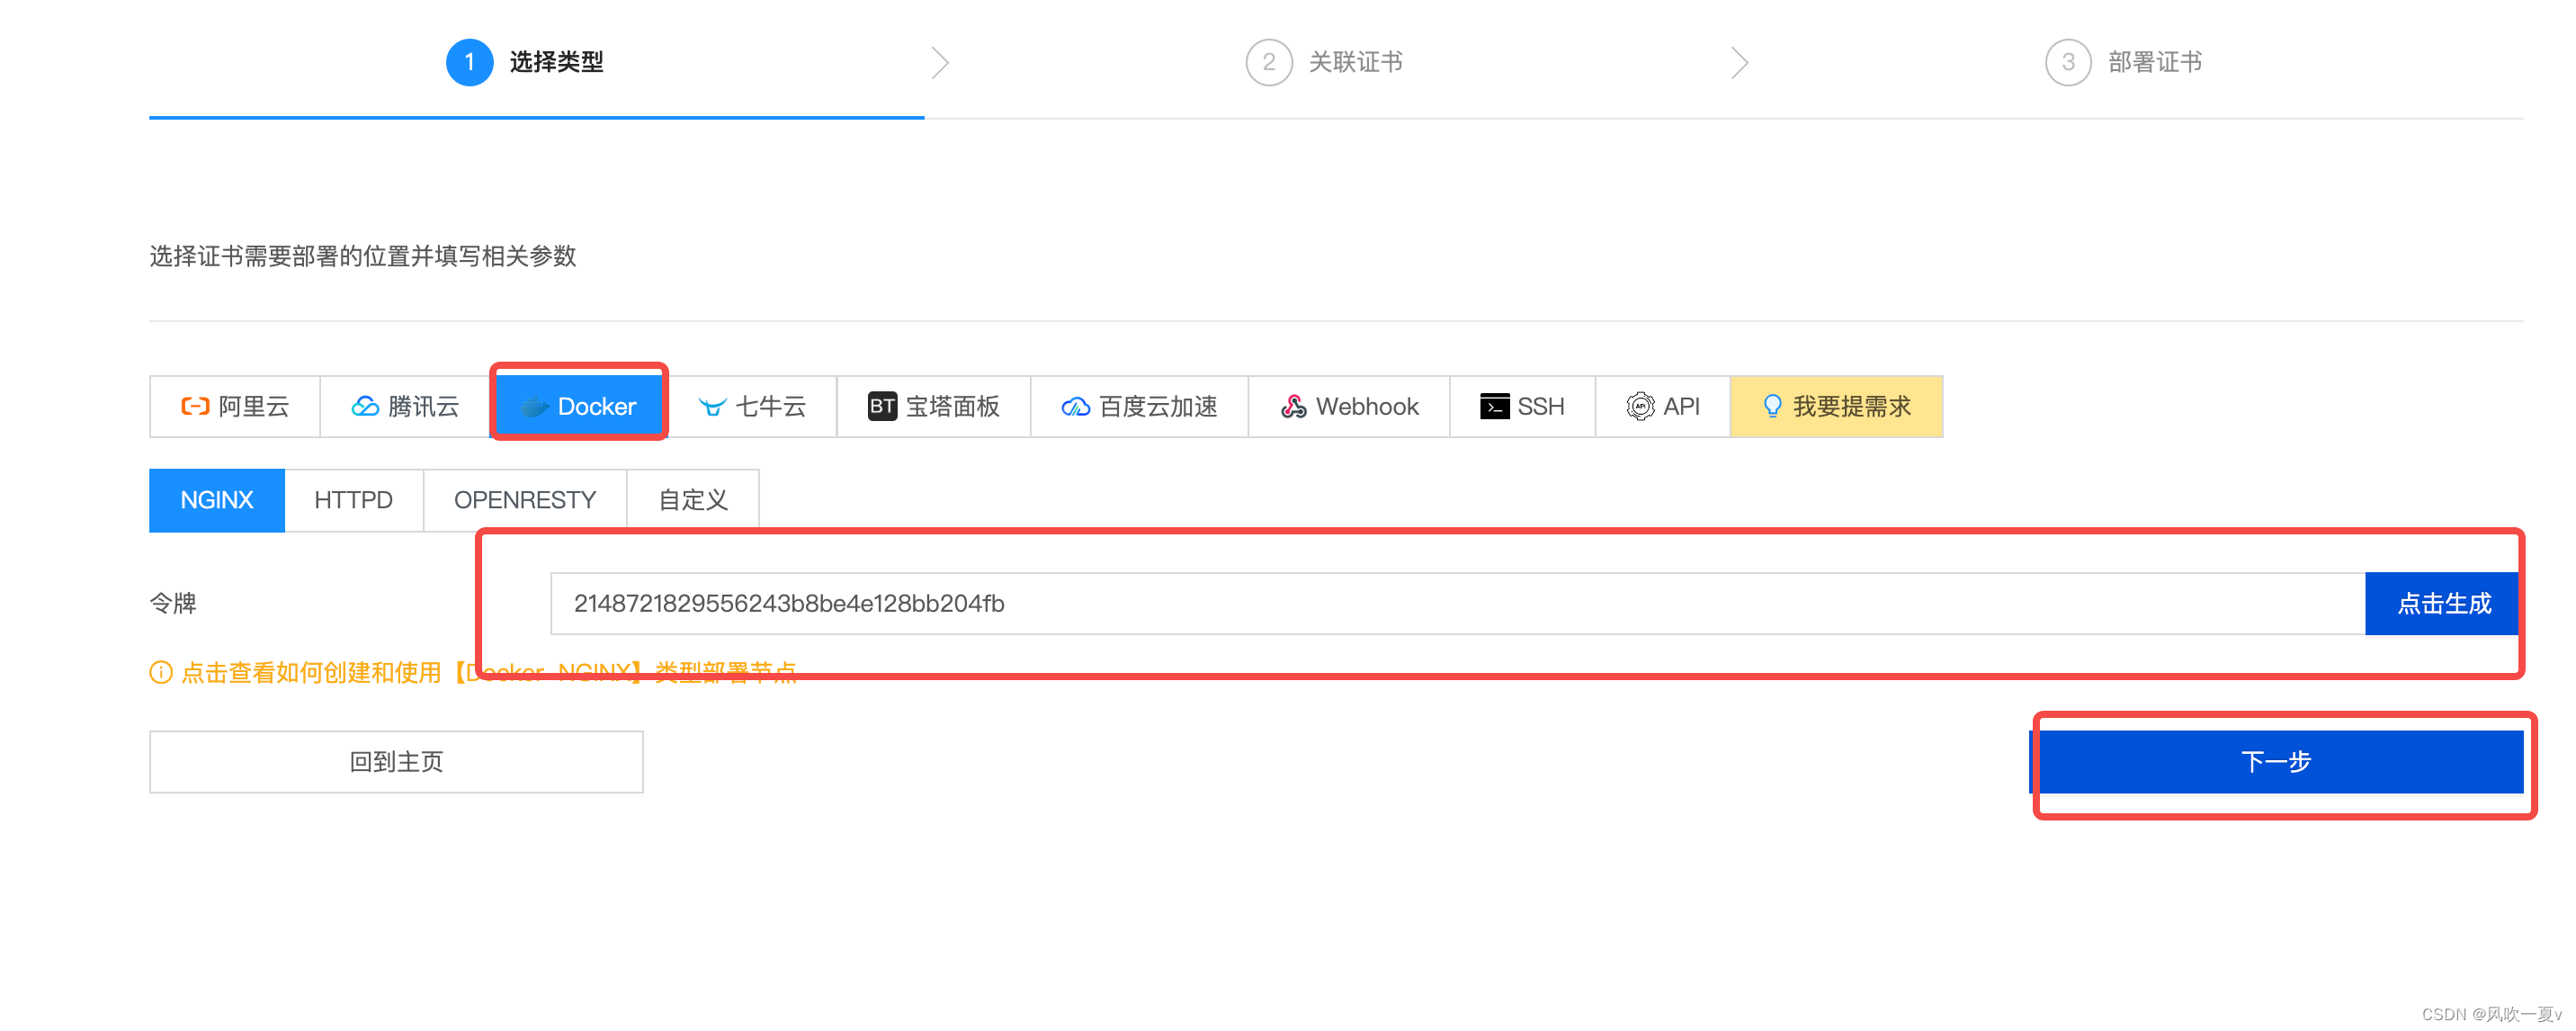
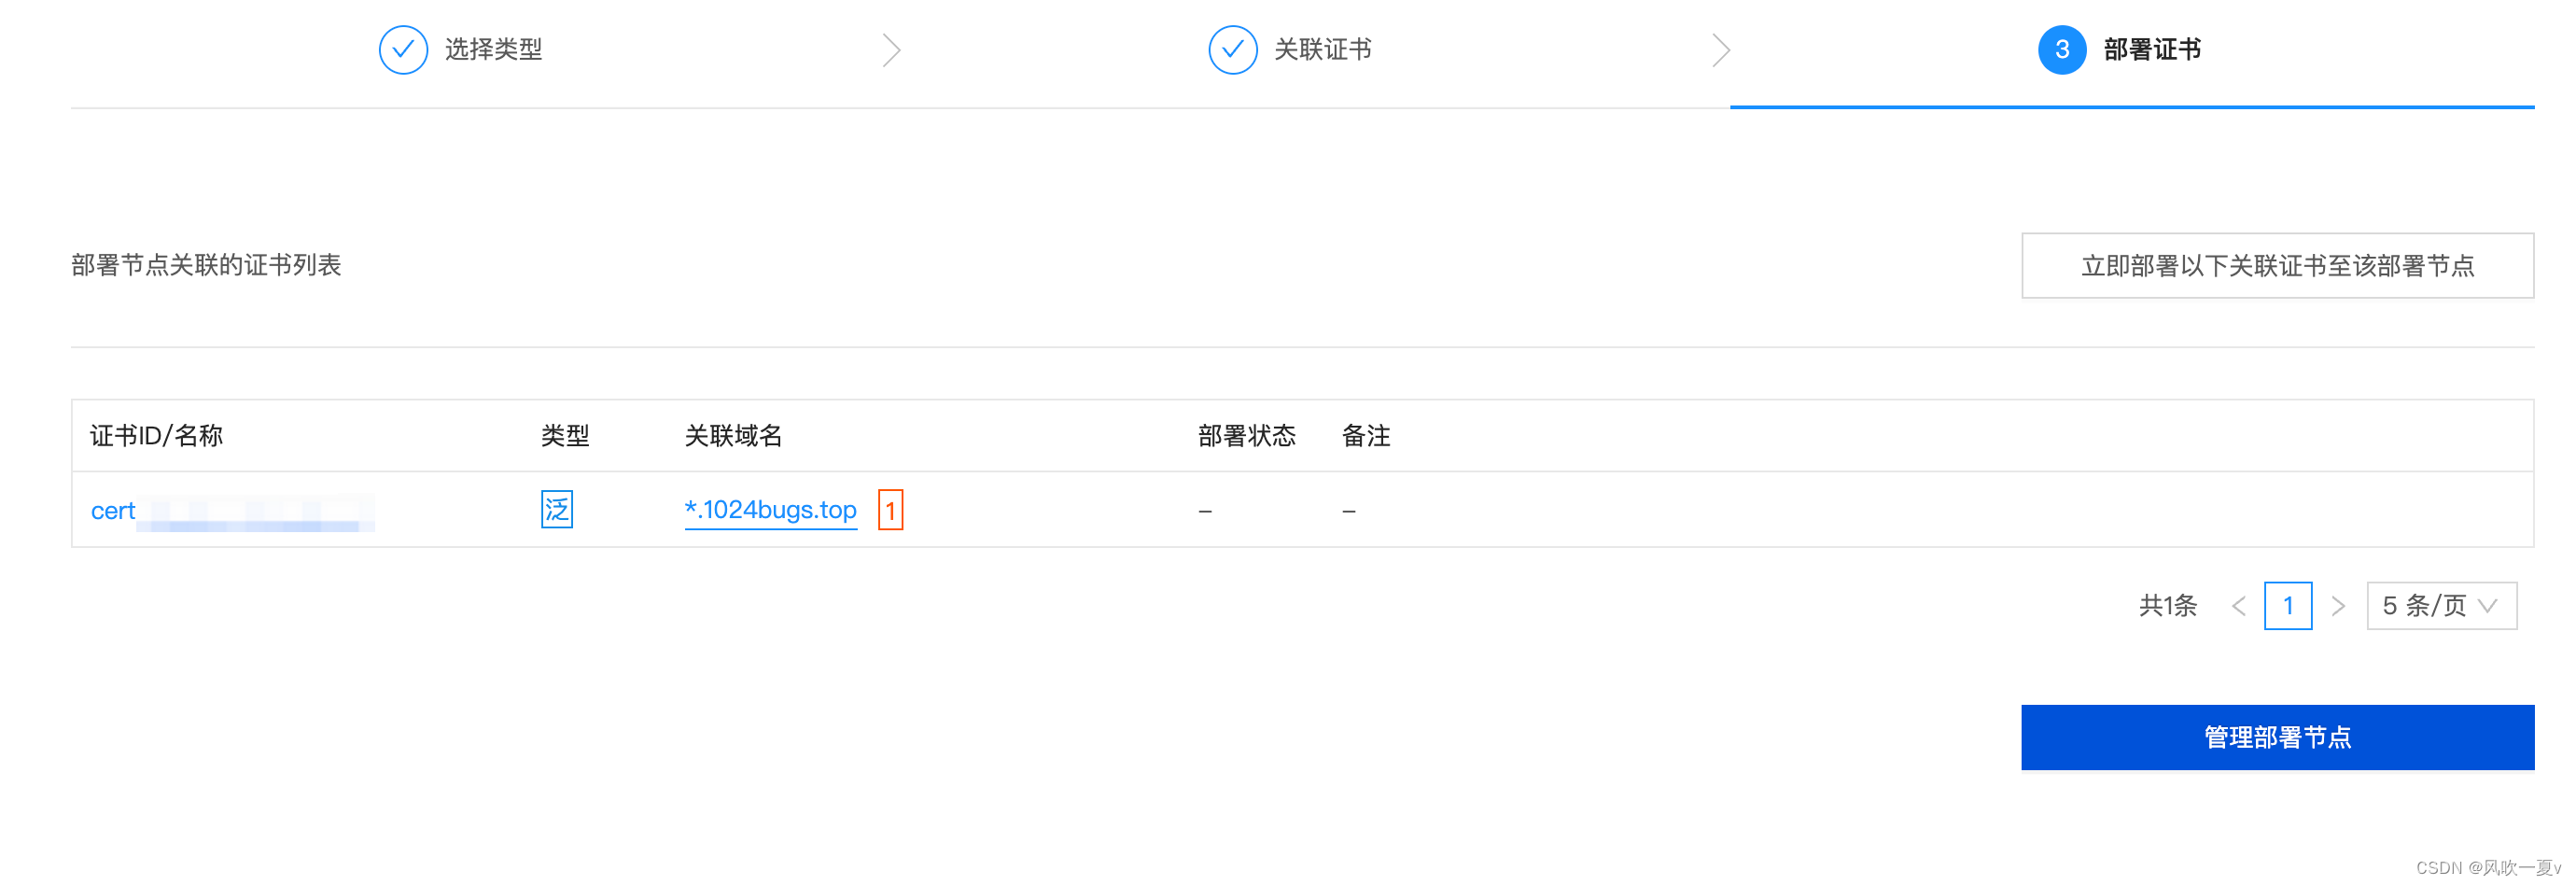
然后选择 关联证书,选择自己申请的域名证书,然后 创建部署节点

然后就是关联完成
【五】登录自己的云服务器
云服务器需要的配置有 Nginx, docker, docker-compose,本文不再介绍Nginx的安装
安装docker
【1】安装Docker先设置阿里云作为yum源,可以提高下载速度
sudo yum-config-manager --add-repo http://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo
【2】安装Docker
sudo yum install -y docker-ce
【3】查看安装的Docker版本
docker -v
【4】启动Docker服务
systemctl start docker
【5】查看本地镜像
docker images
然后安装docker-compose
【1】安装docker-compose
sudo curl -L "https://github.com/docker/compose/releases/latest/download/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
【2】授予docker-compose可执行权限
sudo chmod +x /usr/local/bin/docker-compose
【3】验证安装是否成功
docker-compose --version
接下来是介绍一些基本命令[了解]
docker-compose up // 该命令会在当前目录下查找docker-compose.yml文件,并启动所定义的所有服务
docker-compose up -d // 使用该命令启动容器,并将其放在后台运行。
docker-compose stop // 该命令用于停止当前正在运行的所有容器,但并不会删除这些容器。
docker-compose down // 该命令会停止并删除当前正在运行的所有容器
docker-compose build // 使用该命令可以构建或重新构建定义在docker-compose.yml中的服务的容器镜像。
docker-compose logs // 该命令会显示当前正在运行的所有服务的日志输出。
docker-compose ps // 该命令会列出当前正在运行的所有容器的相关信息
docker-compose run <service_name> <command> // 使用该命令可以在指定的服务容器中执行单个命令。
当Nginx, docker和docker-compose安装完成后,进行下一步
【六】下载证书
本文我的证书存放文件在 /ssl 你可以根据自己的习惯存放;
-
目录
/ssl中创建docker-compose.yml文件
创建命令如下:vim docker-compose.yml -
在
docker-compose.yml文件中输入version: "2" services: nginx: container_name: ohttps-nginx_ssl image: ohttps/ohttps-nginx restart: always ports: - "3032:3032" environment: PUSH_NODE_ID: "push-xxxx" PUSH_NODE_TOKEN: "xxxx" volumes: - $PWD/certificates:/etc/nginx/certificates上面的ports 端口号需要选择没有使用的端口
PUSH_NODE_ID就是自己部署节点的名称push-xxx
PUSH_NODE_TOKEN就是部署节点的令牌,
不明白可以看下面的图解!!!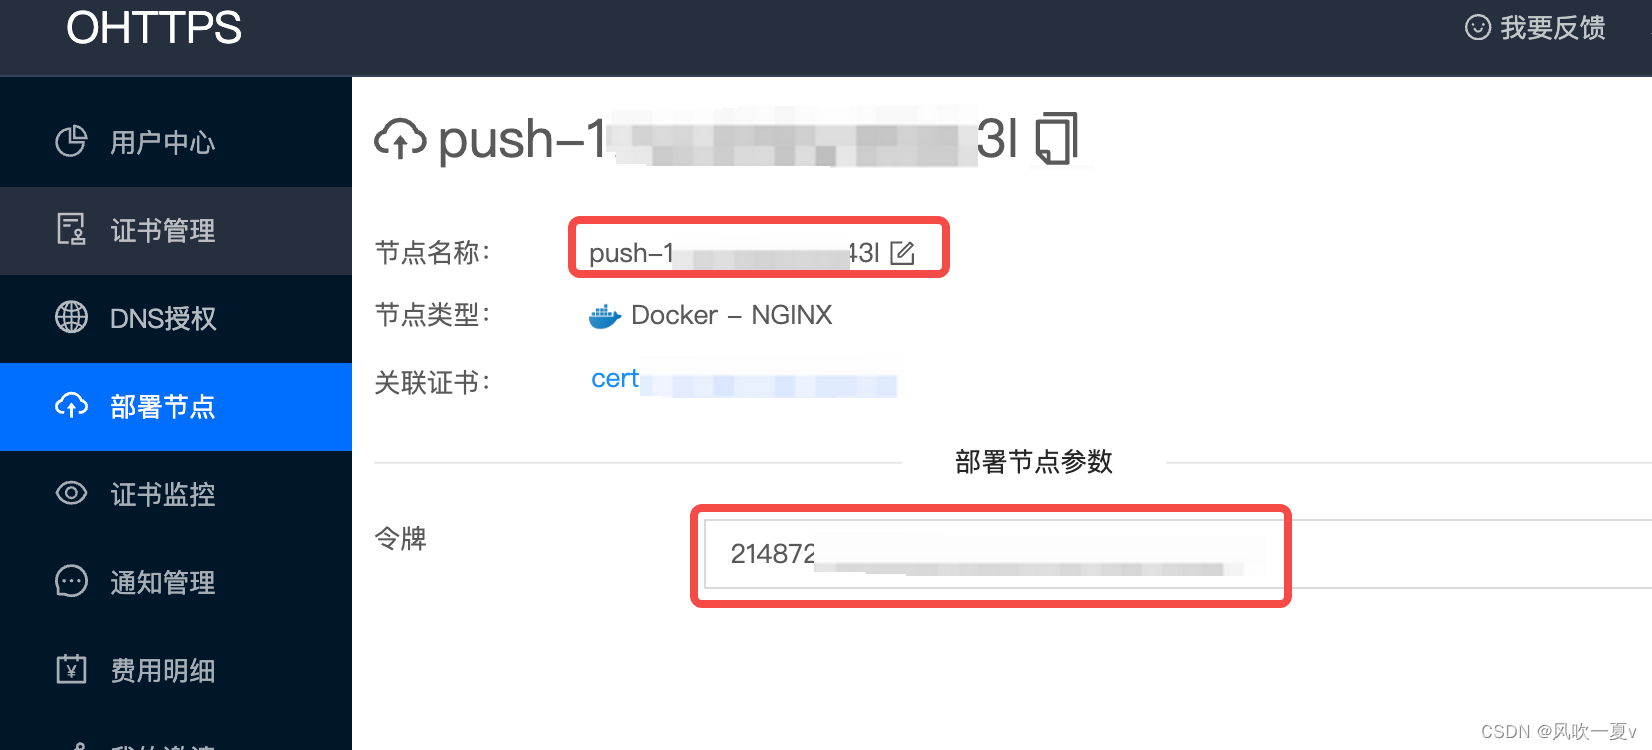
-
在
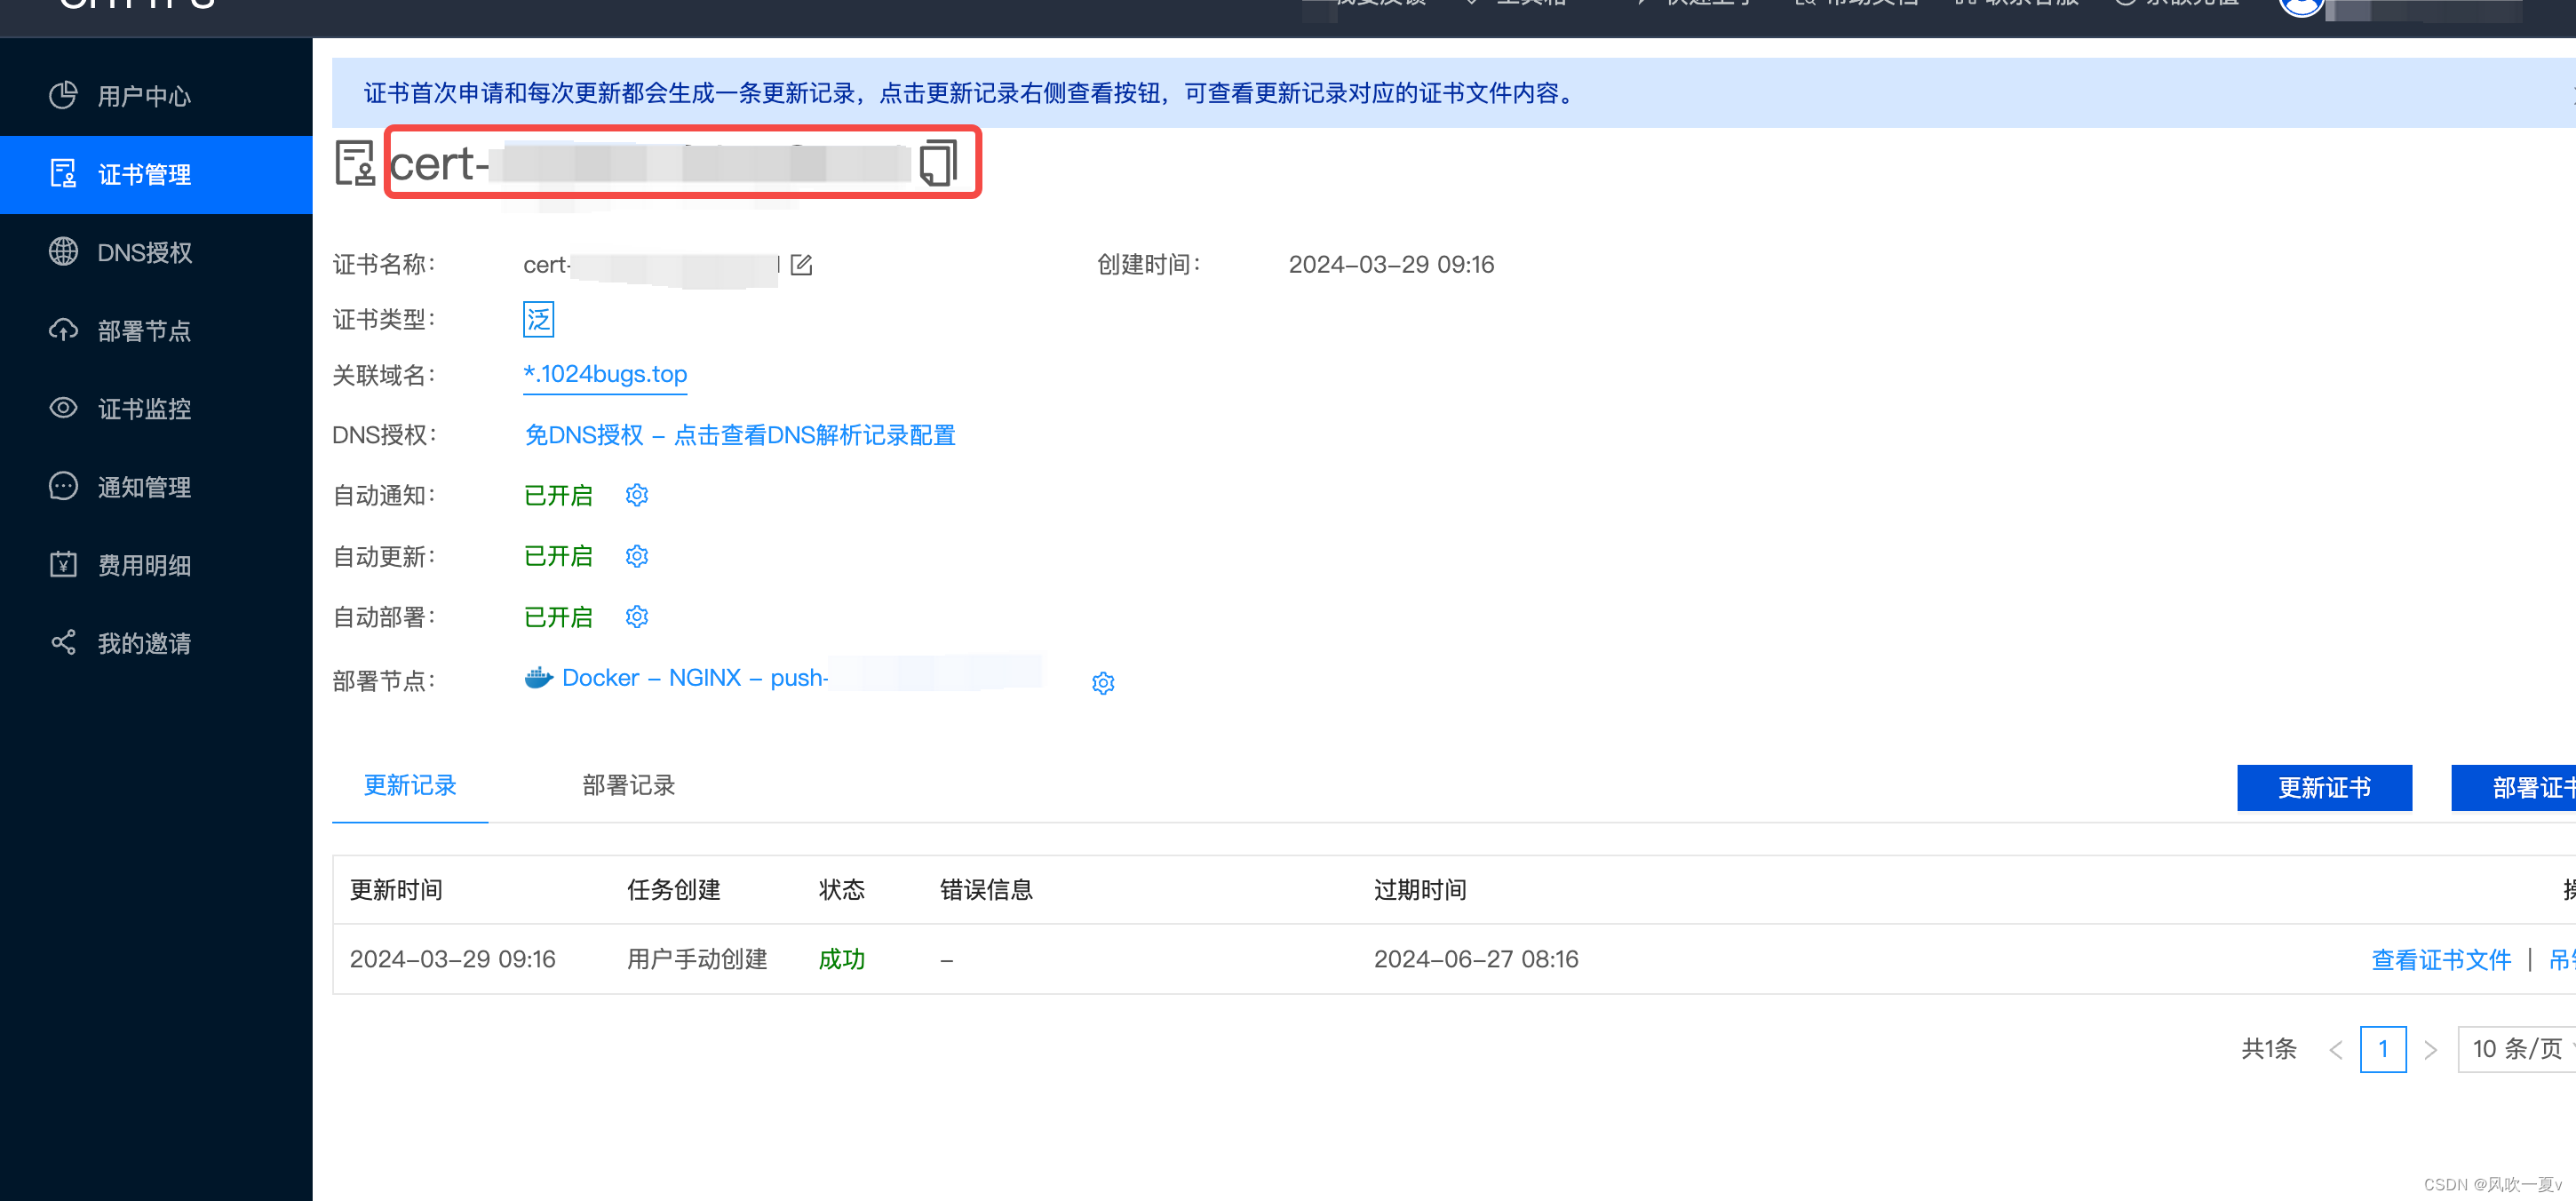
/ssl创建certificates文件,然后进入certificates文件夹创建cert-xxxx文件
创建文件夹命令mkdir certificatescert-xxx这个xxx就是自己申请的证书名称,可以看下图
现在的目录结构应该是├─ ssl │ └── certificates │ └── cert-xxxx │ └── docker-compose.yml然后在
/ssl目录下执行下面命令来拉取ssl证书docker-compose -f docker-compose.yml up -d拉取成功后的证书目录结构是
├─ ssl
│  └── certificates
│      └── cert-xxxx
│          └── cert.key
│          └── fullchain.cer
│  └── docker-compose.yml
最终使用ohttps自动部署https证书就大功告成了✿✿ヽ(°▽°)ノ✿, 接下来你只需要使用这个证书就可以了
当然你也可以主动从ohttps自动部署证书,参考以下步骤
更多推荐


 15
 0
- 0


 已为社区贡献1条内容

所有评论(0)