
网络安全与渗透:内网dns劫持——ettercap(三)此生无悔入华夏,男儿何不带吴钩
·
中华人民共和国网络安全法
阅读本文前,请熟读并遵守中华人民共和国网络安全法:
http://gkhy.jiujiang.gov.cn/zwgk_228/jc/zcwj/202006/P020200618385401918830.pdf
简介
略。。。
ettercap
ettercap 是一款中间人攻击工具
它能够进行arp欺骗,dns劫持等常见的中间人攻击
详解界面内容可以参考:https://blog.csdn.net/weixin_45412794/article/details/105861884
1.起一个钓鱼服务
如果有现成的钓鱼服务可以用现成的,直接跳到第二步
如果没有的话可以用系统的
首选修改/var/www/html下的index.html文件
这里随便写点内容
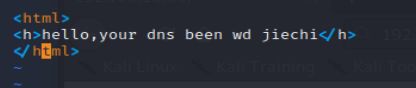
然后启动apache2服务
systemctl start apache2
打开浏览器可以看到
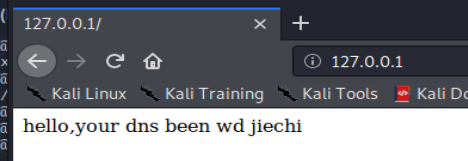
2.修改ettercap配置
vim /etc/ettercap/etter.dns
注释掉默认的三行,添加下面的两行,这里指定百度的域名,后面ip为自己的ip
或者直接将前面的地址设置为*,表示匹配所有地址
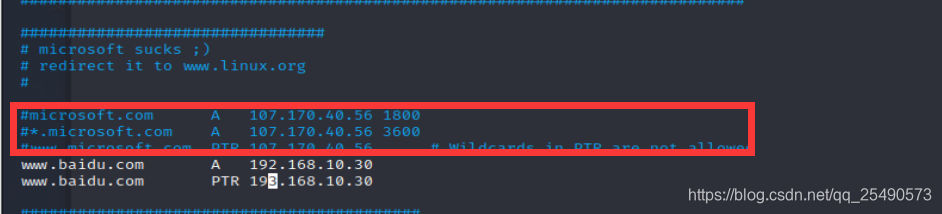
修改保存文件,终端运行ettercap
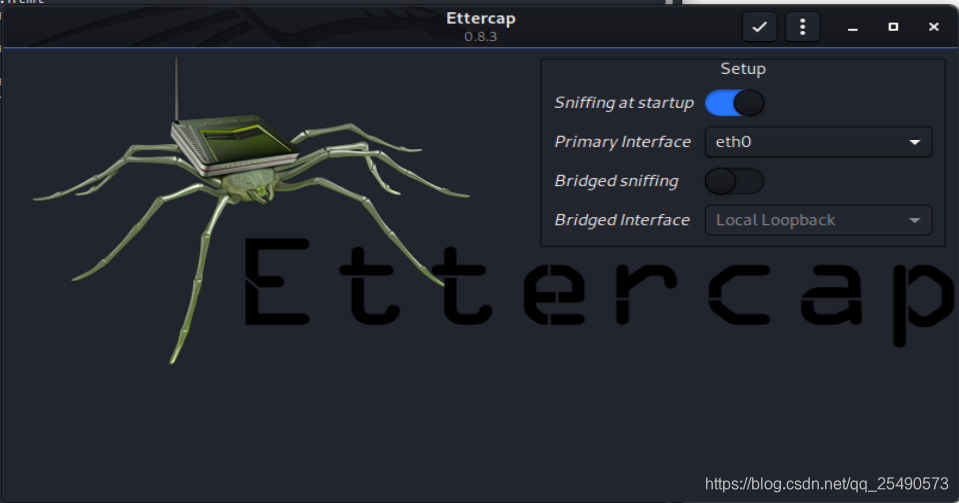
ettercap -G
选择eth0网卡后,点击右上角的对勾,进入操作
3.简单操作
- 点击hosts->scan for host 扫描主机,下方输出提示扫描到了若干主机
- 点击hostlist,查看主机列表,
- 把网关地址 add to target 1 目标主机 add to garget 2
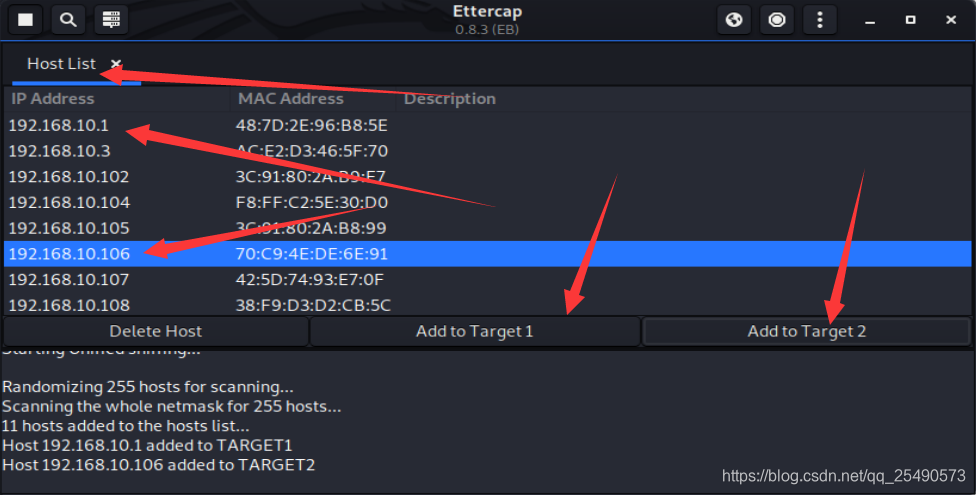
- 选择plugins,设置为dns_spoof
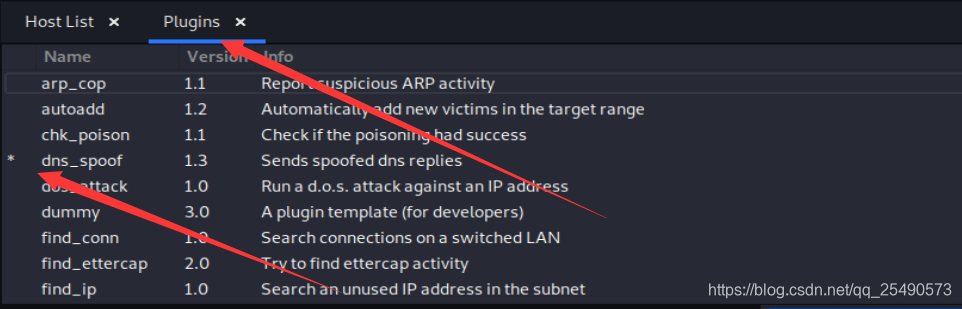
- 选择arp 欺骗,两个全选上,确定
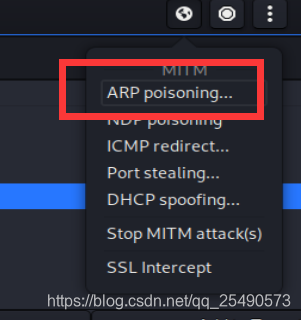
此时ettercap设置为运行状态,此时,目标主机的dns将被劫持。
注意,如果目标主机的dns解析为外网服务,如114或者8,将不受本地dns解析影响。
更多推荐


 1
 0
- 0


 已为社区贡献3条内容

所有评论(0)