
网络安全大赛 CTF 全攻略:从入门到求职,一文打通实战成长路径
在网络安全领域,CTF(Capture The Flag)绝对是绕不开的核心实战场景。对于学生、入门者而言,它不是单纯的竞赛游戏,更是快速积累攻防经验、提升技术实力的练兵场;对于求职者来说,CTF 经历和奖项,早已成为大厂网安岗简历的硬核加分项。
本文将从 CTF 基础认知、题型拆解、入门路径到求职价值,全方位拆解,帮你快速搞定 CTF 学习逻辑。
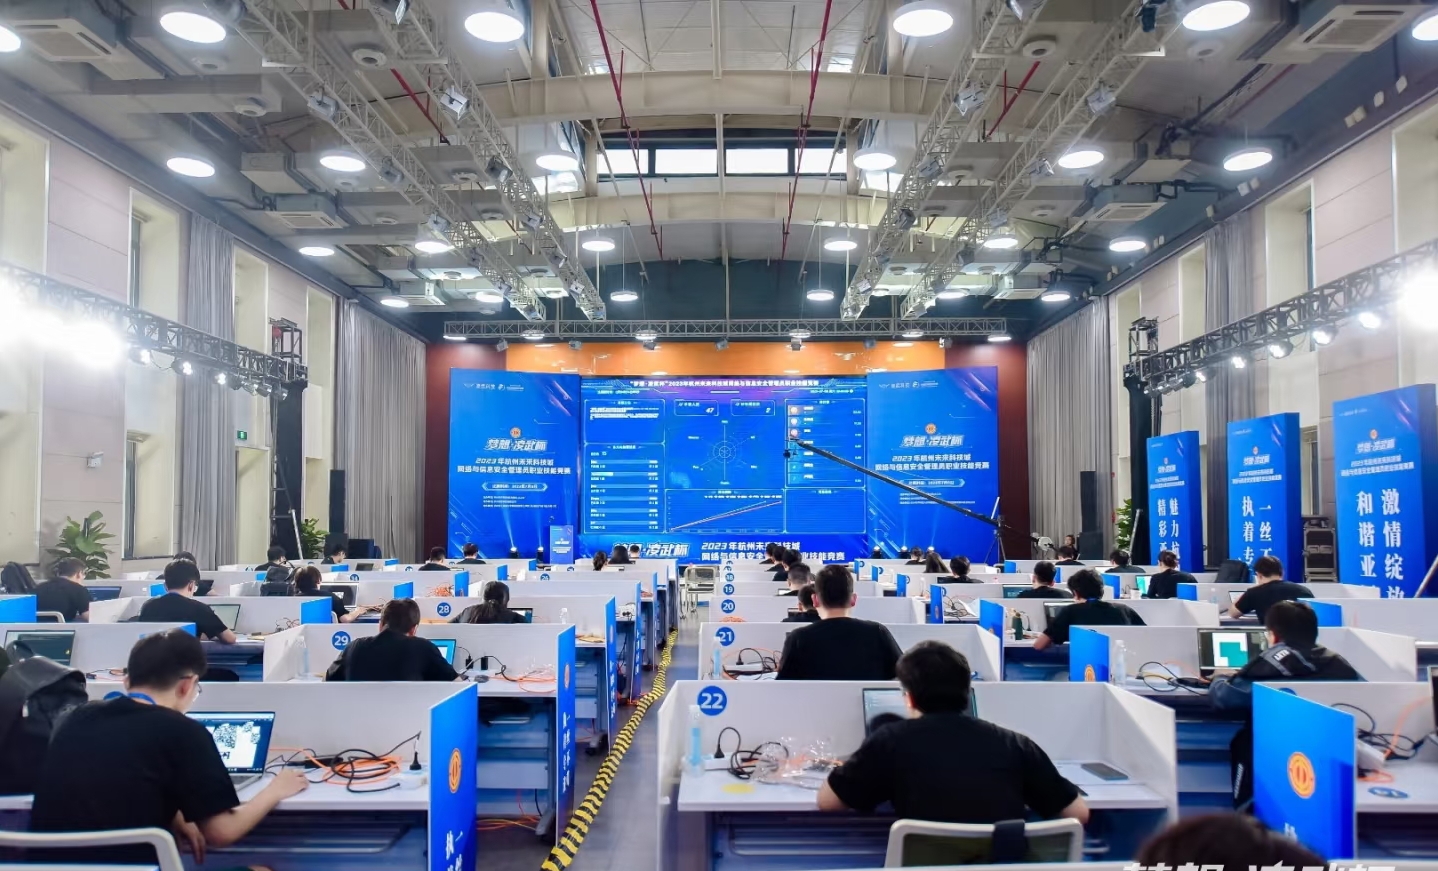
一、CTF 是什么?不止是比赛,更是网安实战训练场
CTF 直译 “夺旗赛”,是网络安全领域的实战型竞赛。核心规则是:参赛选手通过破解题目获取隐藏在其中的 “Flag”(一串特定格式的字符串),累计得分排名决出名次。
与传统理论学习不同,CTF 的核心价值在于 “以赛代练”:题目均模拟真实网络安全场景,从漏洞挖掘、代码逆向到密码破解,覆盖网安核心技能,能让学习者在解题过程中直接掌握 “攻防实战能力”—— 这也是为什么企业 HR 在招聘渗透测试、安全攻防等岗位时,会优先关注 CTF 经历。
二、CTF 常见题型拆解:明确方向,针对性突破
CTF 题目主要分为 5 大核心题型,不同题型对应不同技术方向,入门者可根据兴趣和基础选择侧重:
1. Web 安全(最热门入门题型)
- 考察重点:SQL 注入、XSS 跨站脚本、文件上传漏洞、命令执行、逻辑漏洞等 Web 常见漏洞的挖掘与利用。
- 核心工具:Burp Suite(抓包改包)、Nmap(端口扫描)、SQLmap(自动化注入)、Chrome 开发者工具。
- 适合人群:零基础入门者,无需深厚编程基础,上手快、实战性强。
2. PWN(二进制漏洞利用)
- 考察重点:缓冲区溢出、格式化字符串漏洞、堆溢出等二进制程序漏洞的挖掘与利用,需掌握汇编语言、内存管理知识。
- 核心工具:GDB(调试)、pwntools(漏洞利用脚本编写)、IDA Pro(反编译)。
- 适合人群:有 C/C++ 基础、对底层原理感兴趣的学习者,技术门槛较高但薪资上限高。
3.逆向工程(Reverse)
- 考察重点:将编译后的二进制程序(exe、elf 文件等)还原为源代码,分析程序逻辑,找到漏洞或 Flag。
- 核心工具:IDA Pro、Ghidra(反编译工具)、OllyDbg(动态调试)。
- 适合人群:喜欢 “拆代码”、逻辑思维强的学习者,是恶意代码分析、病毒查杀岗位的核心技能。
4.密码学(Crypto)
- 考察重点:古典密码(凯撒、栅栏)、现代密码(RSA、AES)的加密解密原理,以及密码算法的漏洞分析。
- 核心工具:Python(编写解密脚本)、Crypto 库、在线密码破解平台。
- 适合人群:数学基础较好、耐心细致的学习者,在数据加密、隐私保护场景中应用广泛。
5.杂项(Misc)
- 考察重点:跨领域综合题型,涵盖隐写术(图片 / 音频藏 Flag)、流量分析、编码转换、社工库查询等。
- 核心工具:Wireshark(流量分析)、StegSolve(图片隐写)、Base64/URL 编码工具。
- 适合人群:兴趣广泛、擅长 “找线索” 的学习者,能锻炼综合问题解决能力。
三、CTF 入门路径:0 基础也能落地的 3 阶段计划
很多人觉得 CTF 门槛高,其实只要按阶段推进,3-6 个月就能实现从 “新手” 到 “能解基础题” 的突破:
阶段 1:基础筑基(1-2 个月)
- 必备知识:计算机网络(TCP/IP 协议、HTTP 协议)、Linux 基础命令(文件操作、权限管理)、Python 基础(简单脚本编写)。
- 工具准备:熟练使用 Burp Suite 抓包改包、Nmap 端口扫描、Wireshark 流量分析,掌握基础编码 / 解码方法。
- 学习资源:B 站 “CTF 入门教程”、《Web 安全权威指南》基础章节、Linux 命令速查手册。
阶段 2:题型突破(2-3 个月)
- 聚焦 1-2 个题型:优先从 Web 或 Misc 入手,这两类题型入门快、成就感强。
- 刷题平台:CTFHub(新手友好)、Bugku(基础题多)、TryHackMe(英文平台,场景化练习)。
- 学习方法:每道题先独立思考,卡壳后查看 WriteUp(题解),重点总结 “漏洞原理 + 解题思路”,避免只抄脚本。
阶段 3:实战进阶(1-2 个月)
- 参加小型比赛:注册攻防世界、CTFtime 平台,报名校内赛、区域赛(如 XCTF、ISCC),积累团队协作和限时解题经验。
- 复盘总结:比赛后整理错题,补充薄弱知识点(如 Web 题常卡 XSS,就专门练 XSS 绕过技巧)。
- 加入社区:知乎 CTF 话题、GitHub CTF 仓库、高校网安社团,交流解题思路,获取最新比赛信息。
四、CTF 的求职价值:大厂网安岗的加分利器
对于网安求职者而言,CTF 的价值远不止 “获奖证书”:
- 实战经验背书:HR 更看重 “能落地的能力”,CTF 解题经历比单纯的 “会基础工具” 更有说服力,能证明你具备漏洞挖掘、问题排查的实战能力。
- 岗位适配度高:CTF 涉及的 Web 攻防、逆向工程、漏洞利用等技能,直接匹配渗透测试工程师、安全研究员、应急响应工程师等岗位需求。
- 人脉与机会:参加大型 CTF 比赛(如全国大学生信息安全竞赛),能接触到企业安全团队负责人,甚至获得内推机会;很多大厂会直接从 CTF 获奖者中 “抢人”。
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。
总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)

1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
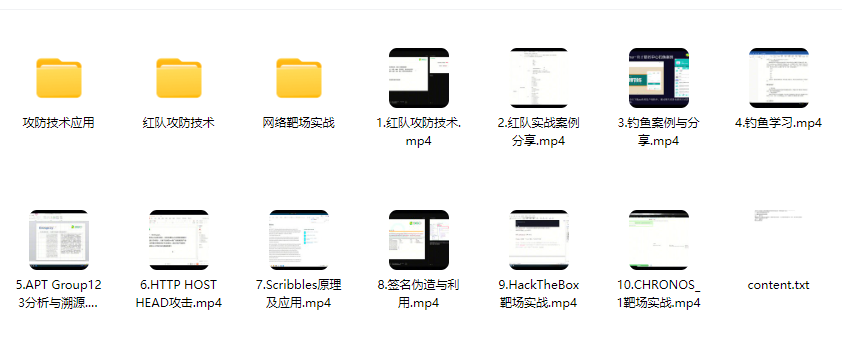
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
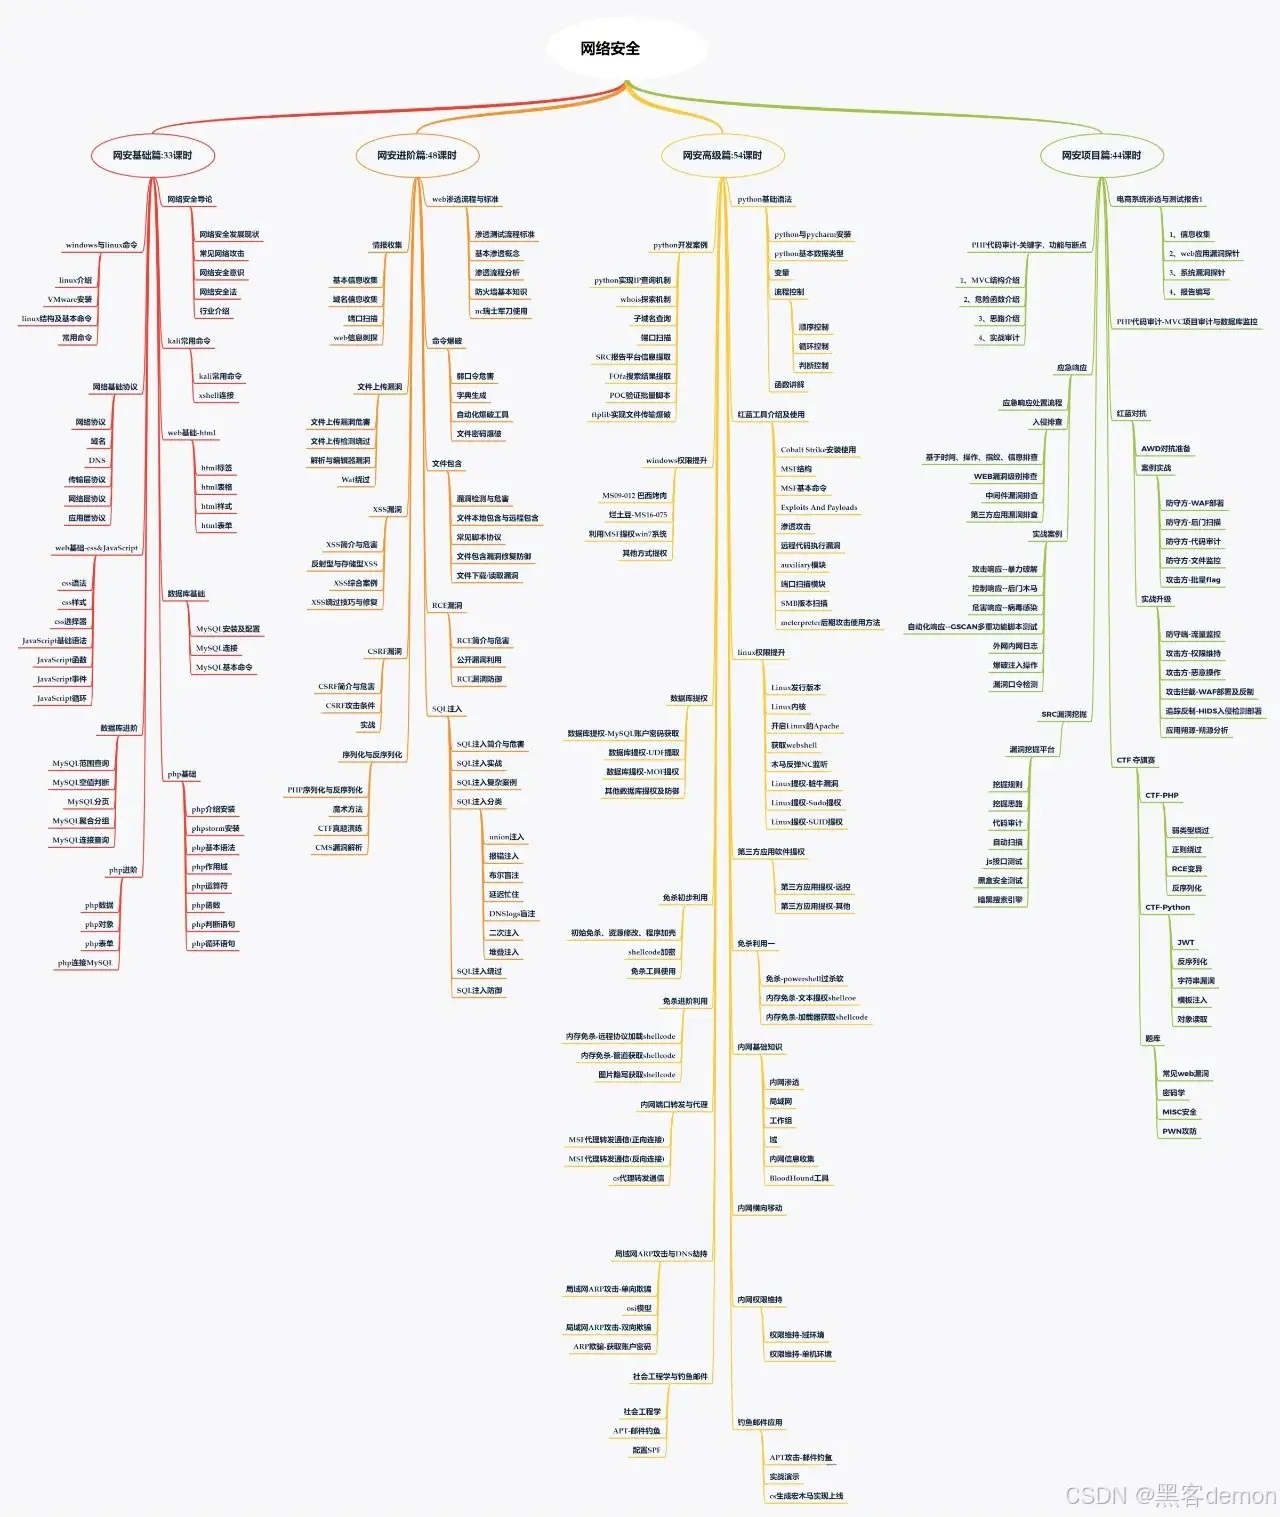
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
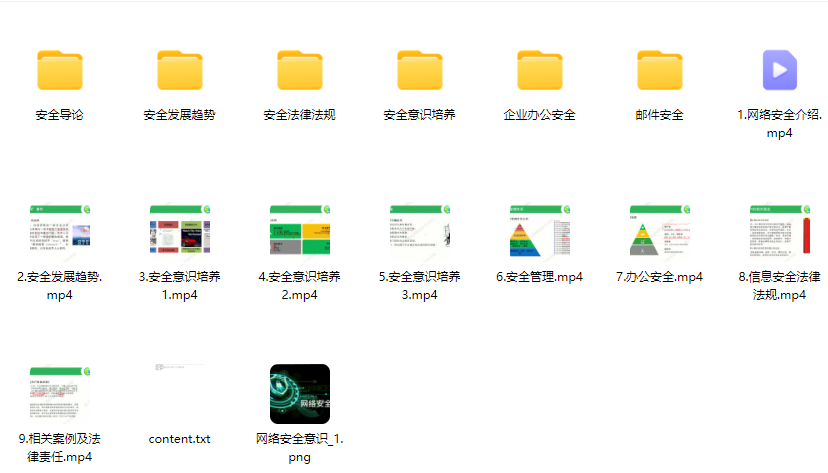
1、网络安全意识
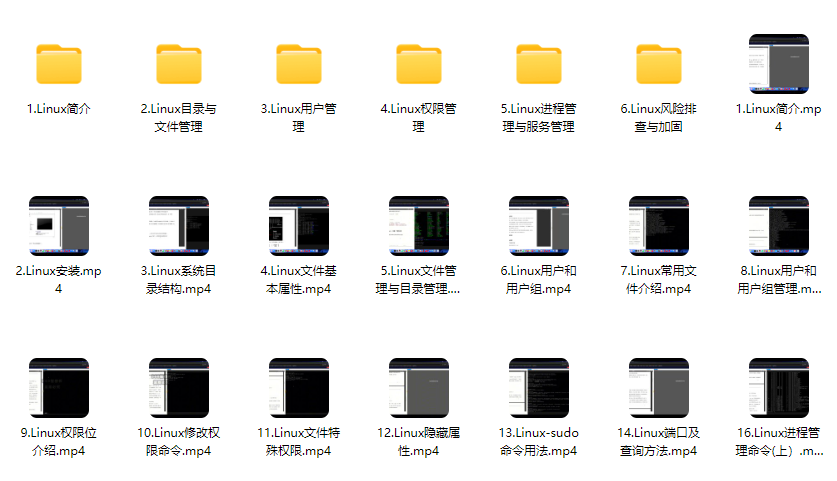
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
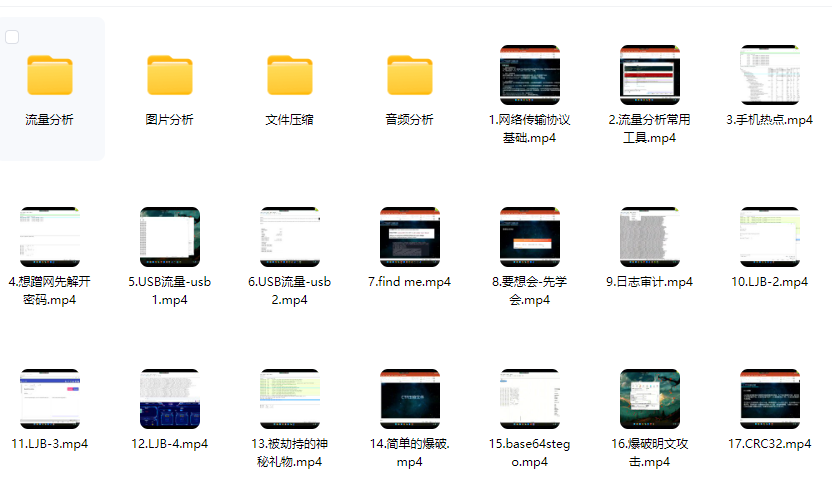
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,戳下面拿:
更多推荐



 8
 0
- 0


 已为社区贡献30条内容

所有评论(0)