
黑客大佬私藏!这20款神级工具,小白也能玩转网络安全?
黑客大佬私藏!这20款神级工具,小白也能玩转网络安全?
听说黑客都是用这些工具搞事情?今天一次性给你扒干净!
大家好呀!今天给大家整点硬核的干货!作为一个混迹安全圈的老油条,经常被朋友问:“你们搞安全的平时都用啥软件啊?是不是跟电影里一样,啪啪啪敲几下键盘就能黑进五角大楼?”
emmm…电影确实夸张了点,但专业的工具,咱是真的有!今天就给大家盘点一下圈内公认的20款神级工具,建议先收藏再看,免得以后找不到了!
🌐 网络分析篇:想看网络在“说”什么?
🦈 Wireshark —— 网络世界的“透视眼”
这绝对是抓包工具里的“扛把子”!能把网线上跑的数据包一个个抓下来给你看。
怎么玩?
打开软件,选个网卡开始抓包,然后你就可以看到满屏乱码一样的十六进制数据…别慌!重点是用过滤器!比如想看某个IP的流量,输入 ip.addr == 192.168.1.1,瞬间过滤出来!
适用场景:网页打不开?怀疑电脑在“偷传”数据?抓包看一眼就知道!
🔗 Maltego —— “关系户”调查员
这工具太适合吃瓜了!它能把各种信息之间的联系画成一张网。
怎么玩?
输入一个邮箱或域名,点一下“Run”,它会自动去各大公开数据源扒拉相关信息,然后画出一张关系图——哇,原来这个账号和那个网站还有这层关系!
适用场景:查查骗子的微信号背后有啥线索,或者单纯满足一下好奇心。
📡 Nmap —— 网络界的“敲门探路”
想不想知道你隔壁的设备开了哪些“门”(端口)?Nmap就是干这个的。
怎么玩?
打开终端(别怕,没那么难),输入 nmap -sP 192.168.1.0/24,瞬间扫出你局域网里有哪些设备在线。再输入 nmap -sV 192.168.1.1,连人家路由器跑了啥服务都能摸清!
适用场景:排查网络设备、看看自己家有没有被蹭网!
💥 攻击渗透篇:来啊,互相伤害啊!(请合法使用!)
⚠️ 警告:以下工具仅供学习测试,请勿用于非法用途!否则警察叔叔会请你喝茶!
📶 Aircrack-ng —— WiFi密码“破解专家”
很多人的黑客梦就是从破解WiFi开始的…
怎么玩?
先让无线网卡进入“监听模式”,抓取目标WiFi的数据包。抓到足够多之后,用字典去跑密码。如果密码是“12345678”,几秒钟就破出来了。
真相是:现在WiFi都有防暴力破解机制,破解WPA2-PSK基本靠猜弱密码。所以,赶紧检查一下你家WiFi密码够不够强!
💣 Metasploit —— 黑客的“瑞士军刀”
圈内简称MSF,是一个集成了数千种漏洞利用工具的“武器库”。
怎么玩?
输入 msfconsole 进入控制台,search 搜一下想用的漏洞,use 选一个,set RHOSTS 设置目标IP,最后敲个 exploit… 砰!如果目标没打补丁,就进去了!
真相是:没那么夸张,这玩意儿主要是安全测试人员用来验证系统有没有漏洞的。
🎯 Burp Suite —— Web黑客的“抓包神器”
搞网站渗透的,基本人手一个Burp。
怎么玩?
设置浏览器代理指向Burp(127.0.0.1:8080),然后访问网站。Burp会拦截你的请求,你可以随意修改里面的参数——比如把商品价格从100改成1,看看能不能提交成功…
适用场景:测试网站支付漏洞、登录框能不能暴力破解、有没有SQL注入等。
🕷️ ZAP —— 穷人的Burp
功能类似Burp,但开源免费,对新手极其友好。
怎么玩?
装好后设置代理,然后正常浏览网站。ZAP会在后台默默记录,自动检测潜在问题。点一下“Active Scan”,它会疯狂向网站发请求测试漏洞。
适用场景:想学Web安全但买不起Burp专业版的同学。
🛡️ 防御监控篇:护盾开起来!
🐽 Snort —— 网络世界的“看门狗”
这家伙能在网络上嗅来嗅去,一发现可疑行为就嗷嗷叫。
怎么玩?
装好之后写几条规则,比如“谁想用爆破登录SSH,就给我报警!”然后启动Snort,它就开始默默监视网络流量。一旦有人攻击,立马记录日志。
适用场景:企业网络安全防护、监控内网有没有人被入侵。
🔥 pfSense —— 开源防火墙的“扛把子”
这玩意儿能把一台旧电脑变成企业级防火墙/路由器。
怎么玩?
下载镜像安装到虚拟机或旧电脑上,然后通过网页界面配置。想封哪个IP?想限制某台电脑的上网时间?几秒钟搞定!
适用场景:家里有矿的可以用它搭建专业网络环境,或者公司不想买几万块的硬件防火墙。
🦠 ClamAV —— Linux下的“杀毒小卫士”
别以为Linux就不会中毒!ClamAV就是Linux平台的免费杀毒软件。
怎么玩?
sudo apt install clamav 装上,然后 sudo freshclam 更新病毒库。最后 clamscan -r /home/用户名/下载 扫描下载文件夹有没有病毒。
适用场景:Linux服务器防病毒、邮件服务器杀毒。
🔬 取证与逆向工程篇:拆开软件看个透!
🧩 Radare2 —— 黑客界的“瑞士军刀2.0”
命令行版的逆向工具,酷炫又强大,装X利器!
怎么玩?
r2 ./某个程序 打开文件,输入 aaaa 让它自动分析,然后 s main 跳到main函数,pdf 查看反汇编代码。满屏汇编代码看不懂?那可能需要补补课了…
适用场景:分析恶意软件、研究软件破解。
🎮 OllyDbg —— 老一辈的“调试神器”
Windows平台的经典调试器,当年多少软件破解教程用的都是它!
怎么玩?
打开要调试的exe,按F9运行,F2下断点。程序执行到断点就会暂停,然后按F7/F8一步一步跟踪代码执行流程。
适用场景:破解软件验证机制、分析病毒行为。
🏛️ Ghidra —— NSA“国家队”出品
美国国家安全局开源的逆向工具,自带反编译器,能把汇编代码变成C语言!
怎么玩?
创建项目,导入exe文件,双击打开。找到main函数,点一下“反编译”按钮,哇!汇编代码变成了可读的伪代码!比纯看汇编舒服多了!
适用场景:逆向工程新手入门、分析复杂的恶意软件。
🆕 x64dbg —— OllyDbg的“接班人”
界面友好的现代化调试器,支持64位程序,谁用谁知道!
怎么玩?
打开软件,可以附加到正在运行的进程,或者直接打开exe。F2下断点,F7单步步入,F8单步步过,操作和OllyDbg类似但界面更现代化。
适用场景:Windows平台恶意软件分析、软件逆向。
☕ dnSpy —— .NET程序的“照妖镜”
专门针对C#等.NET程序的逆向神器,不但能反编译,还能直接改代码!
怎么玩?
把.NET写的exe拖进去,立马看到完整的C#源代码!右键点个“Edit Method”,直接修改代码逻辑,保存!程序就被你“魔改”了!
适用场景:破解.NET写的软件、研究别人写的代码。
🔐 加密工具篇:秘密藏起来!
🔑 OpenSSL —— 加密界的“瑞士军刀”
密码学领域的全能工具,生成证书、加密文件、计算哈希…啥都能干!
怎么玩?
想加密一个文件?openssl enc -aes-256-cbc -salt -in 重要文件.txt -out 重要文件.enc,然后输两遍密码。文件就加密好了!想解密也简单,把参数改改就行。
适用场景:生成HTTPS证书、加密敏感文件。
📦 VeraCrypt —— 你的“秘密保险箱”
TrueCrypt的后继者,可以在电脑里创建一个加密的“保险箱”。
怎么玩?
创建一个加密容器文件,设置密码。然后加载这个容器,电脑上就会出现一个新盘符。往里放文件,放完卸载盘符,文件就锁进去了。别人就算拿到你的电脑,也打不开这个“保险箱”!
适用场景:存放隐私照片、重要文档、密码本等。
好啦,今天就先介绍到这里!这20款工具涵盖了网络安全的主要领域,每一款拿出来都能写一篇长篇教程。
温馨提示:工具只是工具,重要的是使用工具的人!建议大家在合法合规的前提下,搭建自己的实验环境学习。
如果对这些工具的安装和使用有疑问,欢迎留言交流!
最后,如果你想入门学习网络安全这个行业而没有门路,那正好,我这里刚好有,希望你能喜欢网络安全这个行业!
学习资源

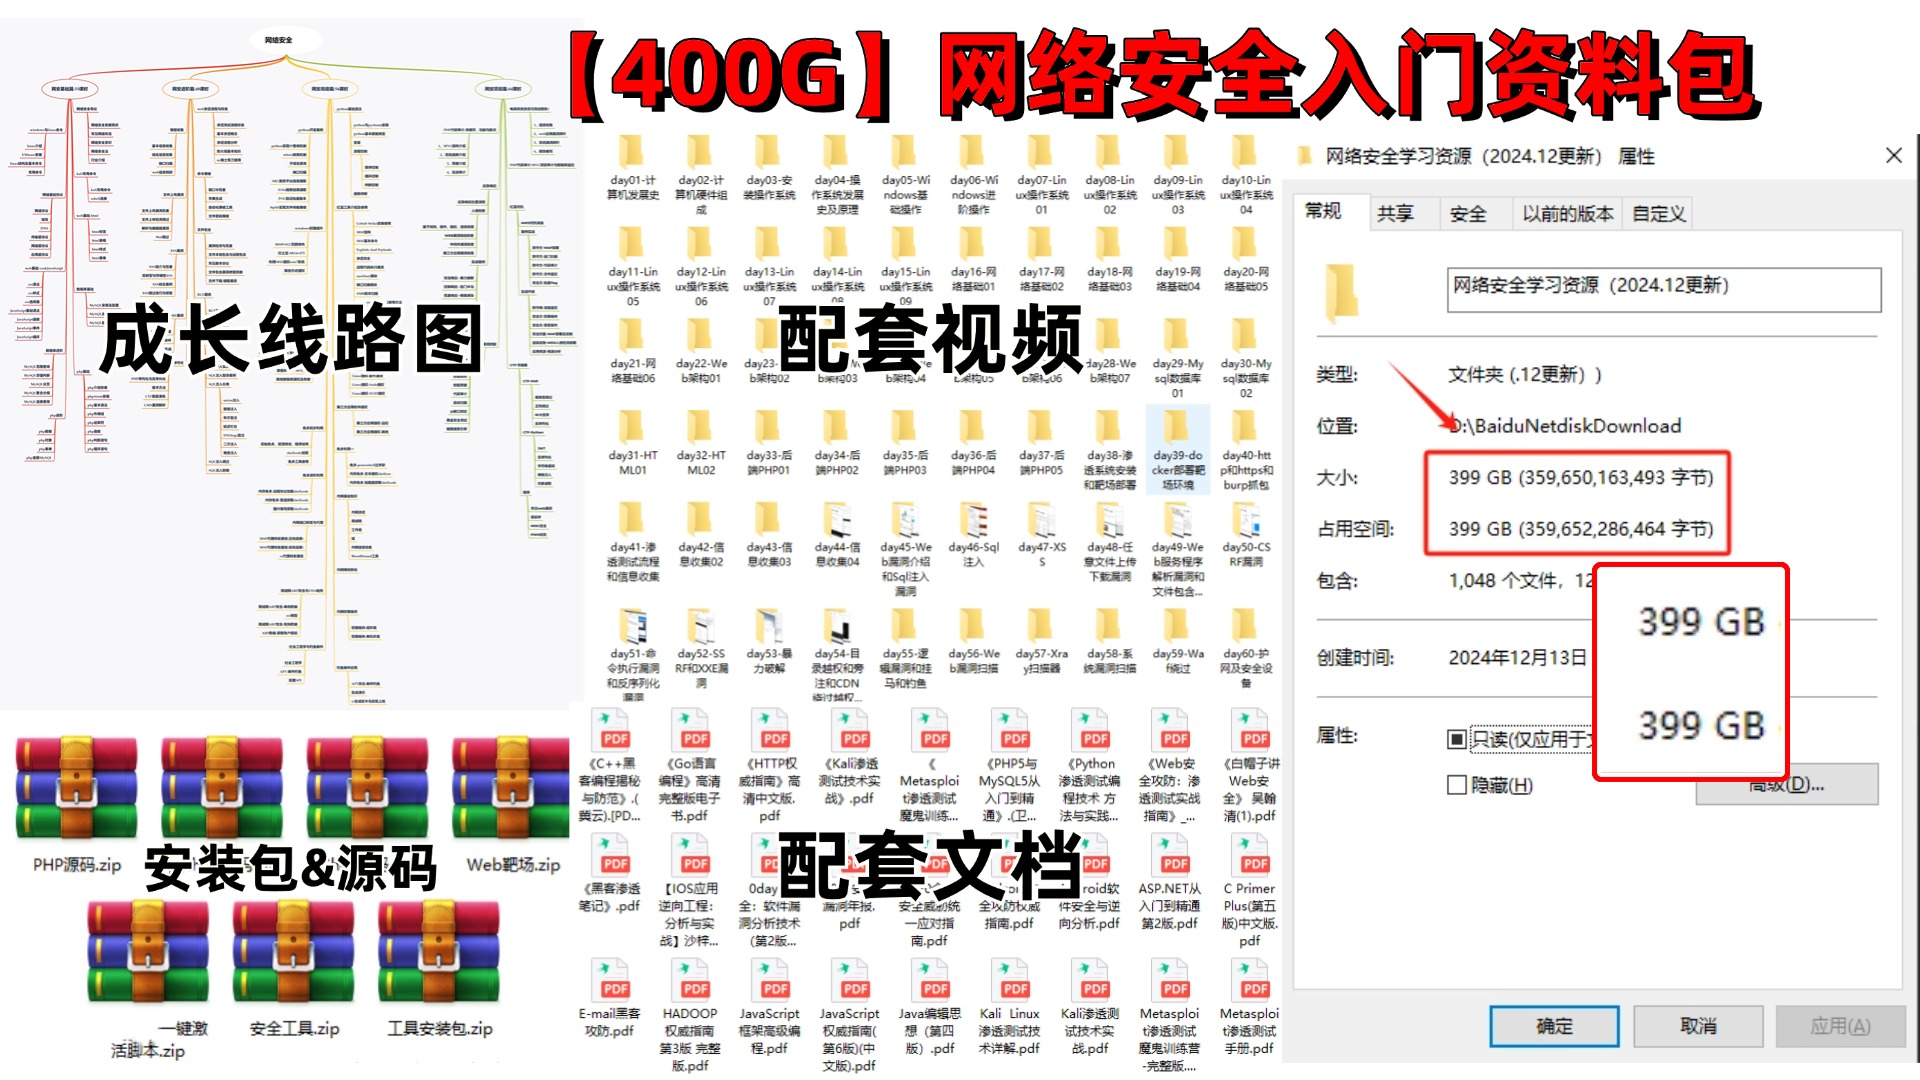
为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
大纲
首先要找一份详细的大纲。
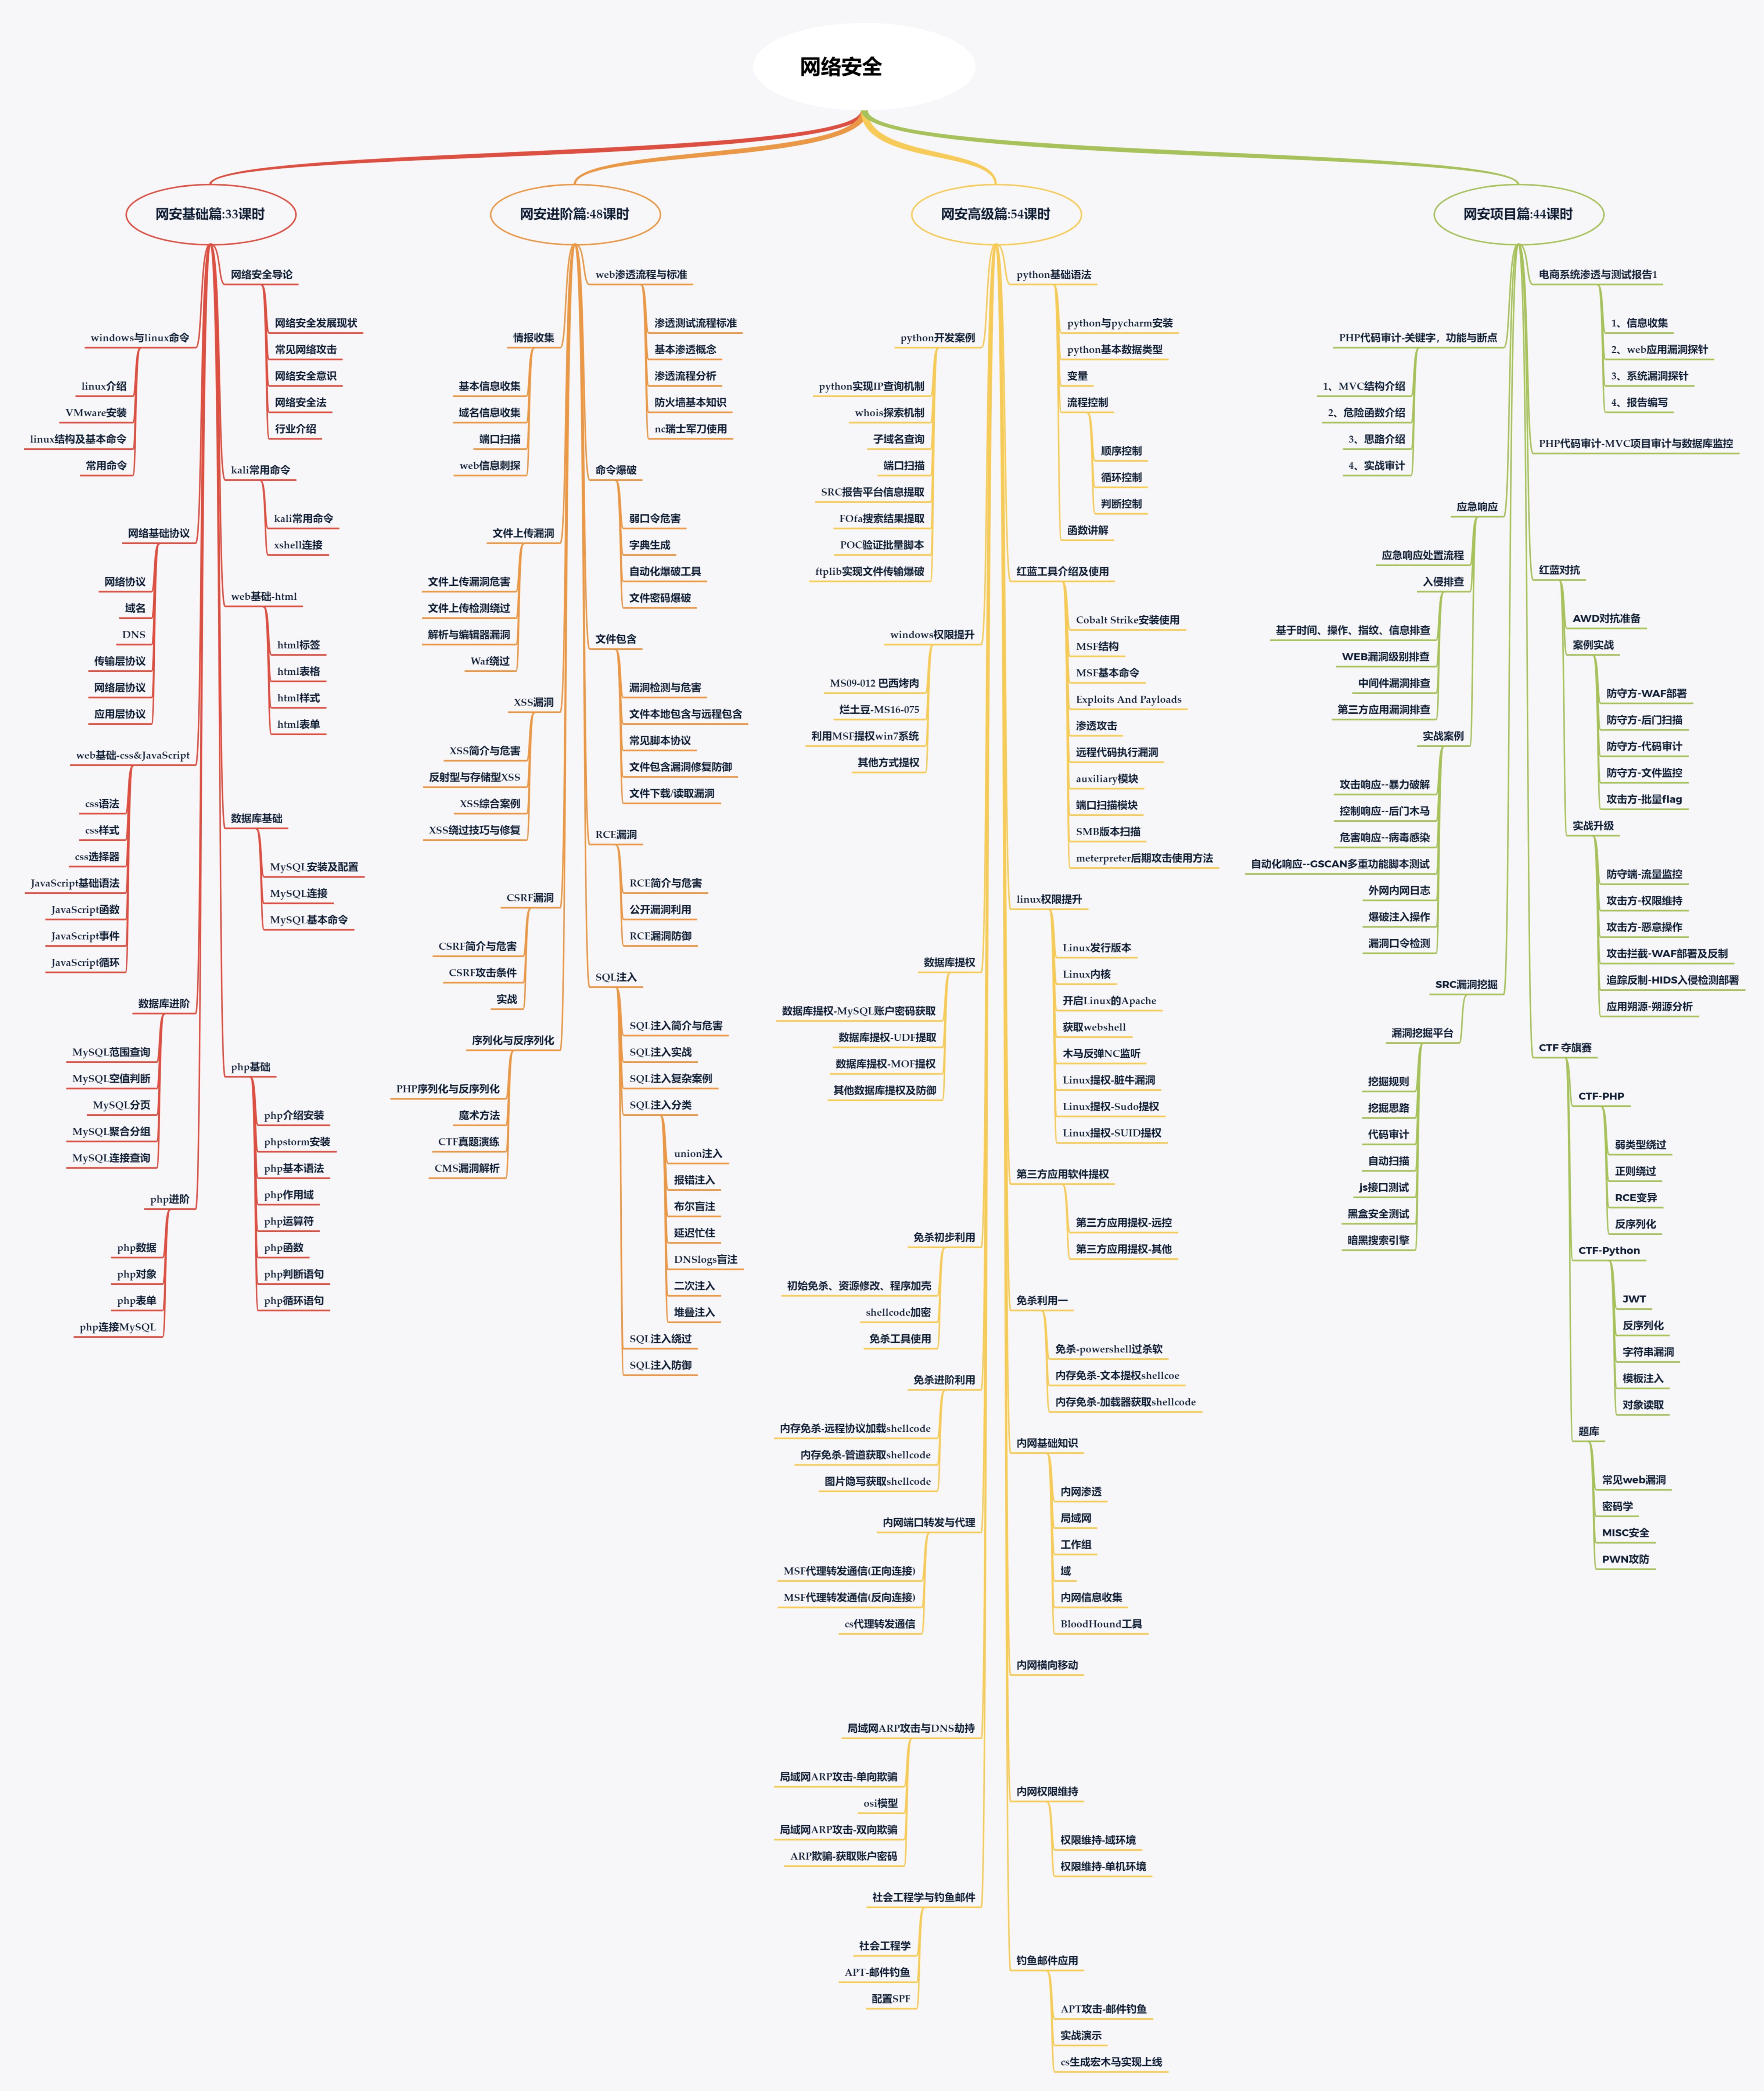
学习教程
第一阶段:零基础入门系列教程
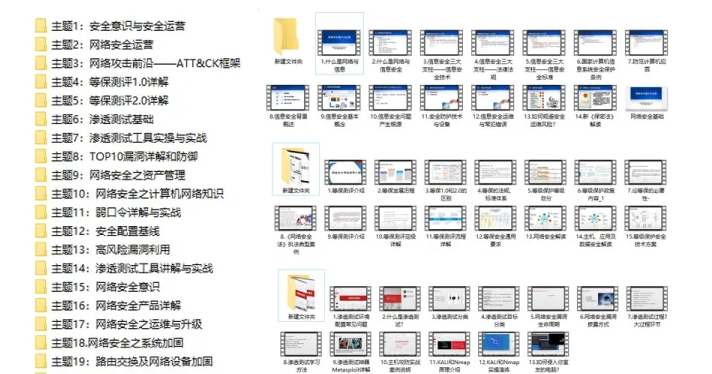
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是“如何行动”,其实是“无法开始”。
几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
文章来自网上,侵权请联系博主
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
本文转自 https://blog.csdn.net/yy1715713348/article/details/159577678?spm=1001.2014.3001.5502,如有侵权,请联系删除。
更多推荐


 16
 0
- 0


 已为社区贡献10条内容

所有评论(0)