
渗透测试面试必看!10道高频面试题(含标准答案+延伸思考)
渗透测试面试中,面试官最看重的是“技术基础+实战能力”,很多面试题都是高频出现的,今天整理了10道渗透测试高频面试题,包含标准答案和延伸思考,帮你快速备战面试,轻松拿下offer!
一、高频面试题(含标准答案,直接背)
面试题1:什么是渗透测试?渗透测试的标准流程是什么?
标准答案:渗透测试是一种在合法授权范围内,模拟黑客攻击的方式,对目标系统(网站、服务器、APP等)进行安全测试,发现系统中的安全漏洞,并提供修复建议,从而提升系统安全性的过程。
标准流程:信息收集 → 端口扫描 → 漏洞探测 → 漏洞利用 → 权限提升 → 痕迹清理 → 报告输出。
延伸思考:渗透测试和黑客攻击的区别?(核心:渗透测试是合法授权、有明确范围、不进行破坏性操作;黑客攻击是非法、无范围限制、可能进行破坏性操作)。
考点分析:基础概念,考察求职者对渗透测试的基本理解,必考题。
面试题2:SQL注入漏洞的原理是什么?如何防御?
标准答案:原理:开发者编写SQL语句时,未对用户输入的参数进行严格过滤,导致用户输入的恶意SQL语句被当作合法SQL语句执行,从而获取敏感信息或控制服务器。
防御方案:1. 对用户输入进行严格过滤,转义特殊字符;2. 使用参数化查询(预编译SQL);3. 数据库账号权限最小化;4. 部署WAF防护。
延伸思考:SQL注入的分类有哪些?(字符型、数字型、报错注入、联合查询注入、盲注等)。
考点分析:核心漏洞,考察求职者对SQL注入的理解和防御能力,高频考题。
面试题3:Burp Suite的核心模块有哪些?各自的作用是什么?
标准答案:核心模块有4个:
-
Proxy(代理):抓包、拦截请求和响应,是所有操作的基础;
-
Intruder(入侵者):用于暴力破解、字典攻击(如后台登录、API爆破);
-
Repeater(中继器):重复发送请求,修改参数,测试漏洞;
-
Scanner(扫描器):自动化漏洞扫描,检测常见Web漏洞(需专业版)。
延伸思考:Burp Suite如何抓HTTPS请求?(配置浏览器代理、安装Burp证书)。
考点分析:工具使用,考察求职者对核心工具的掌握程度,必考题。
面试题4:什么是XSS漏洞?XSS漏洞分为哪几类?如何防御?
标准答案:XSS(跨站脚本攻击)原理:未对用户输入的脚本内容进行过滤,导致恶意脚本被注入到网页中,被其他用户访问时执行,从而窃取cookie、伪造登录等。
分类:存储型XSS(恶意脚本被存储到数据库,如评论区、留言板)、反射型XSS(恶意脚本在URL中,仅单次执行)、DOM型XSS(通过修改DOM结构执行恶意脚本)。
防御:1. 对用户输入进行过滤,转义特殊字符(如<、>、script等);2. 开启CSP(内容安全策略);3. 设置cookie的HttpOnly属性,防止脚本窃取cookie。
考点分析:核心漏洞,考察求职者对XSS漏洞的理解,高频考题。
面试题5:如何进行子域名收集?常用工具和方法有哪些?
标准答案:子域名收集是信息收集的核心步骤,目的是发现目标的所有关联域名,扩大测试范围。
常用工具:OneForAll、Layer子域名挖掘机、Sublist3r、Amass;
常用方法:1. 工具扫描;2. 搜索引擎搜索(如Google、百度,使用site:xxx.com);3. 证书查询(如crt.sh);4. DNS解析记录查询;5. 第三方平台查询(如爱站、站长工具)。
延伸思考:子域名收集的意义是什么?(可能发现目标的测试环境、后台管理系统、未防护的子域名,从而找到漏洞)。
考点分析:实战能力,考察求职者的信息收集能力,高频考题。
面试题6:什么是CSRF漏洞?如何防御?
标准答案:CSRF(跨站请求伪造)原理:攻击者利用用户已登录的身份,诱导用户点击恶意链接,发送恶意请求,从而执行用户权限范围内的操作(如修改密码、转账)。
防御:1. 验证Referer字段(判断请求来源);2. 使用CSRF Token(随机生成的令牌,每次请求携带,服务器验证);3. 开启SameSite Cookie属性。
面试题7:渗透测试中,如何提升权限?(Linux/Windows)
标准答案:Linux权限提升:1. 查看SUID文件(find / -perm -u=s -type f 2>/dev/null),利用SUID文件提权;2. 查看sudo权限(sudo -l),利用可sudo执行的命令提权;3. 利用系统漏洞(如脏牛漏洞)提权。
Windows权限提升:1. 查看系统漏洞(如MS17-010),利用漏洞提权;2. 查找敏感文件(如密码文件、配置文件),获取管理员密码;3. 利用计划任务提权;4. 利用注册表提权。
面试题8:什么是后门?常见的后门类型有哪些?
标准答案:后门是攻击者在入侵系统后,为了后续方便再次访问系统,留下的恶意程序或配置(隐藏性强,不易被发现)。
常见类型:1. 一句话木马(Web后门,如PHP一句话、ASP一句话);2. 远控后门(如木马病毒、NC反弹shell);3. 系统后门(如修改注册表、添加隐藏账号);4. 工具后门(如修改常用工具,植入恶意代码)。
面试题9:渗透测试报告应该包含哪些内容?
标准答案:核心内容:1. 测试概述(测试目标、范围、时间、人员);2. 测试环境(硬件、软件、网络环境);3. 测试方法(工具、流程);4. 漏洞详情(漏洞名称、等级、位置、利用方法、危害);5. 修复建议(具体、可落地);6. 测试总结(整体安全性评估、风险等级)。
面试题10:你在渗透测试中,遇到过最棘手的问题是什么?如何解决的?
标准答案:(结合自身实战经历,重点体现解决问题的思路)示例:遇到过无回显的SQL盲注,无法直接获取漏洞信息,解决方法:1. 使用时间盲注,通过延迟判断条件真假;2. 利用DNSlog外带数据,将数据库信息发送到自己的DNS服务器,从而获取敏感信息;3. 结合Burp插件,自动化猜解,提升效率。
考点分析:实战能力和问题解决能力,考察求职者的临场应变能力,必考题。
二、面试注意事项(加分项)
-
回答问题时,要条理清晰,先讲核心答案,再讲延伸内容,体现自己的技术深度;
-
尽量结合自身实战经历,比如讲漏洞时,说自己在SRC挖洞或靶场练习中遇到的案例;
-
熟悉常用工具的使用,能说出核心命令(如nmap、sqlmap、Burp);
-
了解最新的安全漏洞和技术趋势(如最新的OWASP Top10、新型漏洞利用方式);
-
强调合法合规意识,说明渗透测试必须在授权范围内进行,体现职业素养。
总结:渗透测试面试,核心是“基础扎实+实战丰富+思路清晰”,以上10道面试题覆盖了基础概念、漏洞原理、工具使用、实战能力等核心考点,背会标准答案,结合自身经历延伸,就能轻松应对大部分面试场景。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
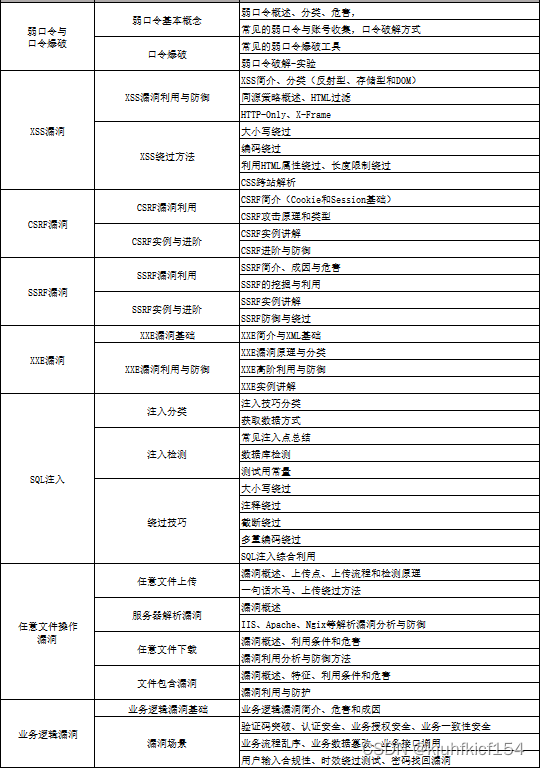
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
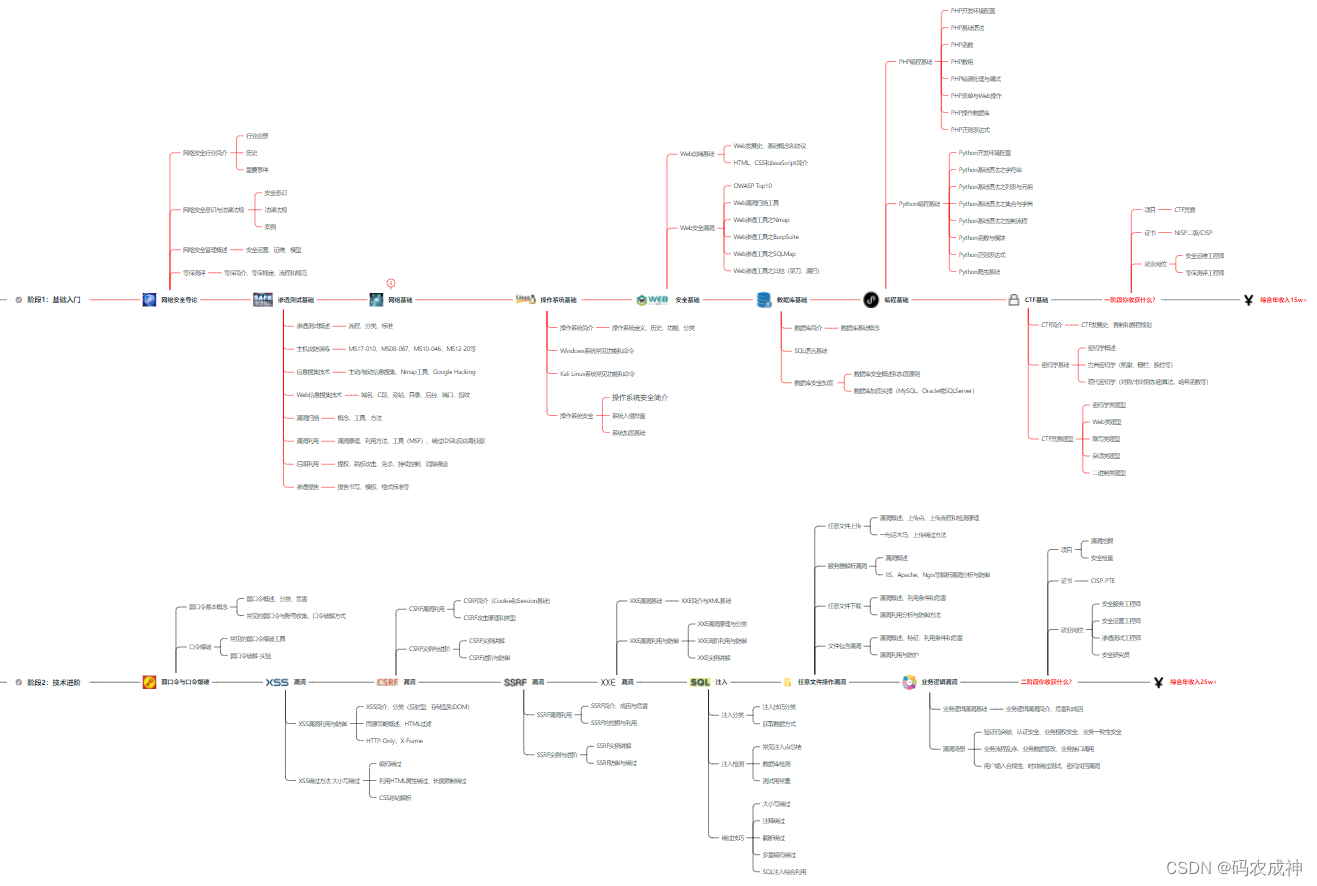
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
更多推荐


 7
 0
- 0


 已为社区贡献20条内容

所有评论(0)