
网络安全中级阶段学习笔记(二):网络安全暴力破解学习重点笔记
目录
网络安全暴力破解学习重点笔记
本文为暴力破解相关学习的重点梳理笔记,涵盖基础概念、攻击原理、工具实操、实战练习及防御措施,采用表格、流程图等形式汇总核心知识点,便于快速回顾与应用。
一、基础概念:暴力破解核心定义
| 核心要点 | 具体说明 |
|---|---|
| 定义 | 又称字典攻击、枚举测试、穷举法测试,通过自动化脚本枚举所有可能的用户名/密码组合,匹配正确结果以攻击账户 |
| 攻击目的 | 窃取用户个人信息、获取网站管理权限等 |
| 攻击对象 | 网站用户账户、带密码保护的文档等(如Office文档) |
二、攻击基础:产生原因与工作原理
2.1 攻击产生原因
-
Web应用开发时用户身份认证存在逻辑漏洞
-
用户身份识别策略不严格或设置不当
-
未对用户名/密码设置强制性复杂度限制
-
未对异常登录地址进行访问处理
-
身份认证方式有缺陷或权限分配不合理
2.2 工作原理(流程图)
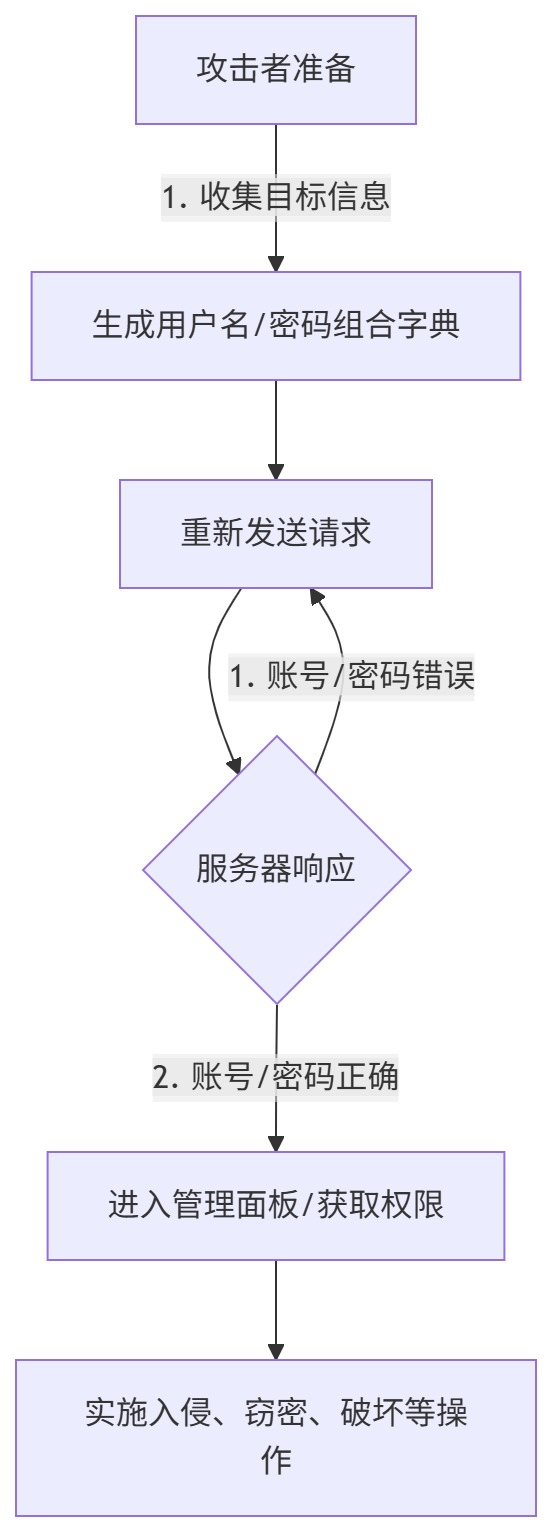
三、暴力破解分类
| 分类类型 | 核心特征 |
|---|---|
| 简单暴力破解 | 无验证码等防护,直接枚举账号密码组合 |
| 前端JS检测验证码 | 验证码仅在前端验证,后端不校验,可绕过验证码直接爆破 |
| 后端服务器检测验证码 | 验证码需后端校验,若校验后未重置,可复用有效验证码爆破 |
| Token防爆破检测 | 服务端生成Token,前端需携带Token请求,需动态获取并携带有效Token爆破 |
四、爆破准备工作
| 准备项 | 具体说明 |
|---|---|
| 靶场 | 用于练习的漏洞平台(如Pikachu) |
| 字典 | 包含用户名、密码、常用备份文件名等的文本集合,常见类型见下表 |
| 爆破工具 | 核心工具:Burp Suite(需安装Java环境) |
4.1 常用字典汇总
| 字典类型 | 代表文件 | 用途 |
|---|---|---|
| 密码字典 | Password-Top10W.txt、3位字母数字+常用密码.txt | 枚举可能的密码 |
| 用户名字典 | Username-Top500.txt、Webmanage-Username.txt | 枚举可能的用户名 |
| 特殊字典 | 常见身份证后六位字典、高效手机号码.txt | 针对个人信息相关的账号密码爆破 |
| 路径/备份字典 | 高效网站后台目录字典、常见网站备份文件字典 | 查找网站后台地址或备份文件 |
五、核心工具:Burp Suite详解
5.1 Burp Suite核心功能
集成化Web攻击平台,核心模块包括Target、Proxy、Intruder等,所有工具共享HTTP消息处理、认证、日志等框架,暴力破解核心使用Intruder(入侵)模块。
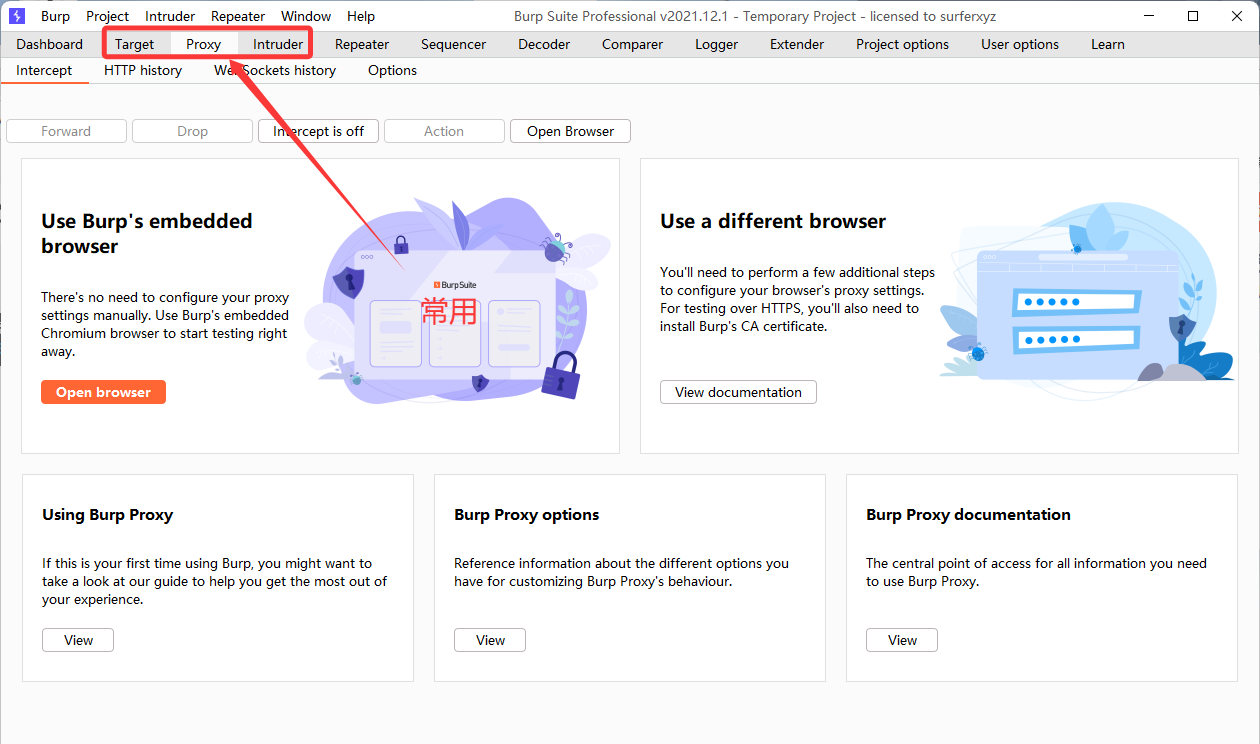
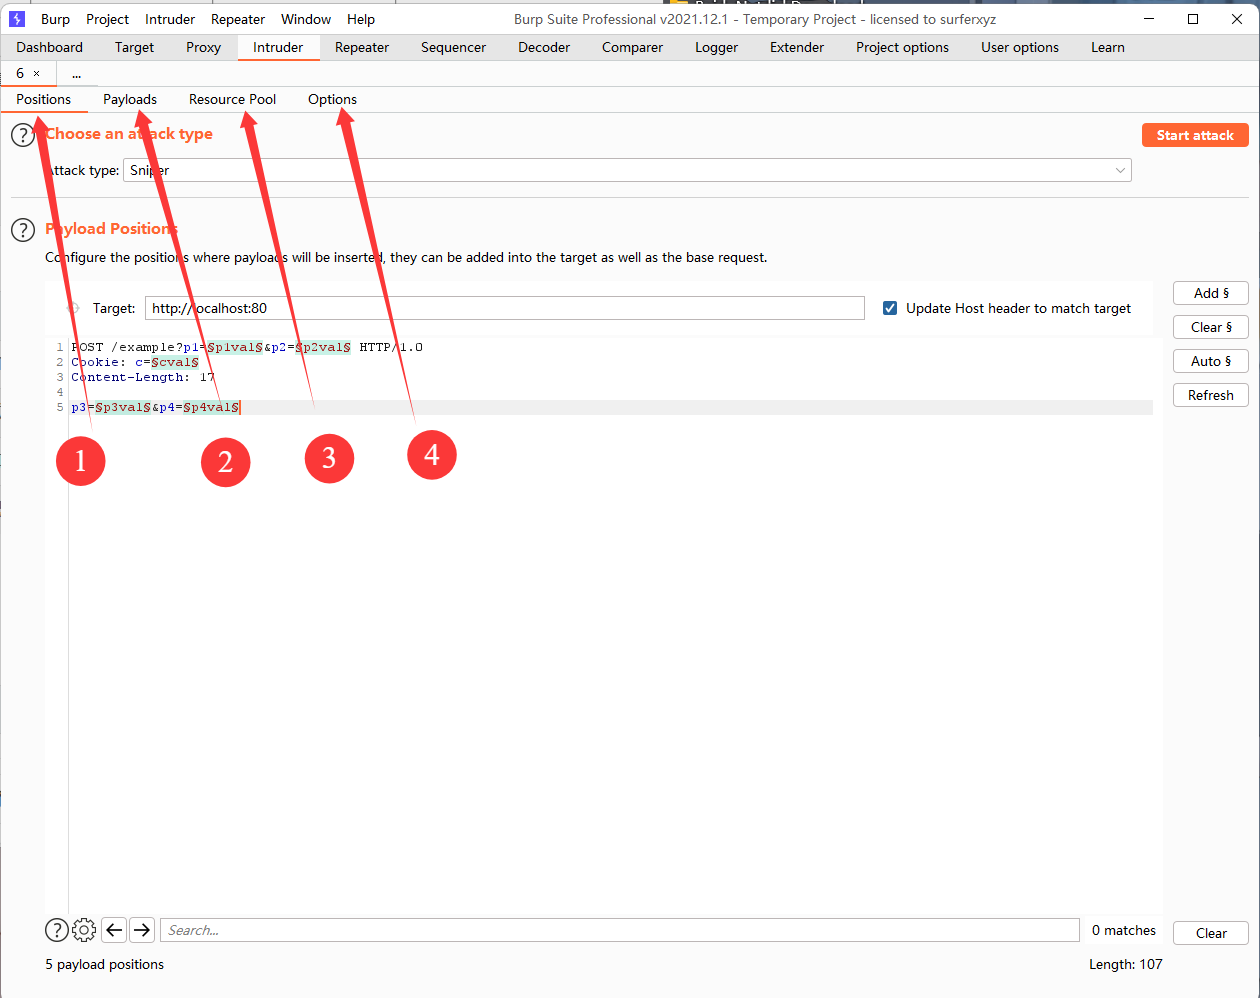
5.2 Intruder模块核心组成(4大模块)
| 模块名称 | 核心功能 |
|---|---|
| Target | 配置攻击目标信息:目标IP/主机名、端口、是否使用HTTPS |
| Positions | 设置Payload插入点、选择攻击模式(核心:4种攻击模式) |
| Payloads | 配置Payload(字典)、设置Payload处理规则(编码、加密等) |
| Options | 配置发包细节(线程、超时重试)、结果存储、响应匹配/提取等 |
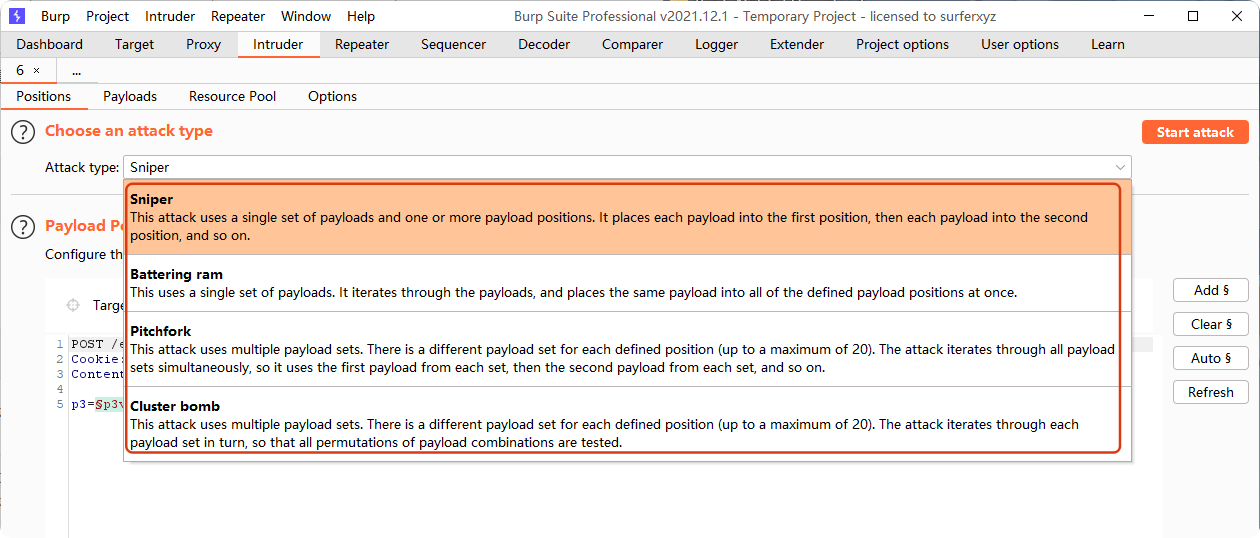
5.3 关键配置:Positions攻击模式
| 攻击模式 | 核心逻辑 | 适用场景 | 执行次数 |
|---|---|---|---|
| Sniper(狙击手) | 对多个插入点依次爆破,固定一个点遍历另一个点 | 已知用户名,爆破密码 | 单个点:字典长度;两个点:2×字典长度 |
| Battering ram(工程锤) | 多个插入点使用同一个Payload同时爆破 | 账号密码相同的场景(如默认账号密码) | 字典长度 |
| Pitchfork(叉子) | 多个插入点对应多个字典,按索引一一匹配爆破 | 已知账号与密码一一对应的场景 | 最短字典的长度 |
| Cluster bomb(集束炸弹) | 多个插入点对应多个字典,生成所有组合(笛卡尔积) | 未知账号密码,枚举所有组合 | 字典1长度×字典2长度 |
5.4 关键配置:Payloads模块
| 配置项 | 核心功能 |
|---|---|
| Payload Sets | 设置Payload数量,选择Payload类型(常用:Simple list-简单字典、Recursive grep-递归提取) |
| Payload Processing | 对Payload预处理:添加前缀/后缀、编码(URL/Base64)、加密(Hash)、截取等 |
| Payload Encoding | 对指定字符(如=、<、>)进行URL编码,确保HTTP传输安全 |
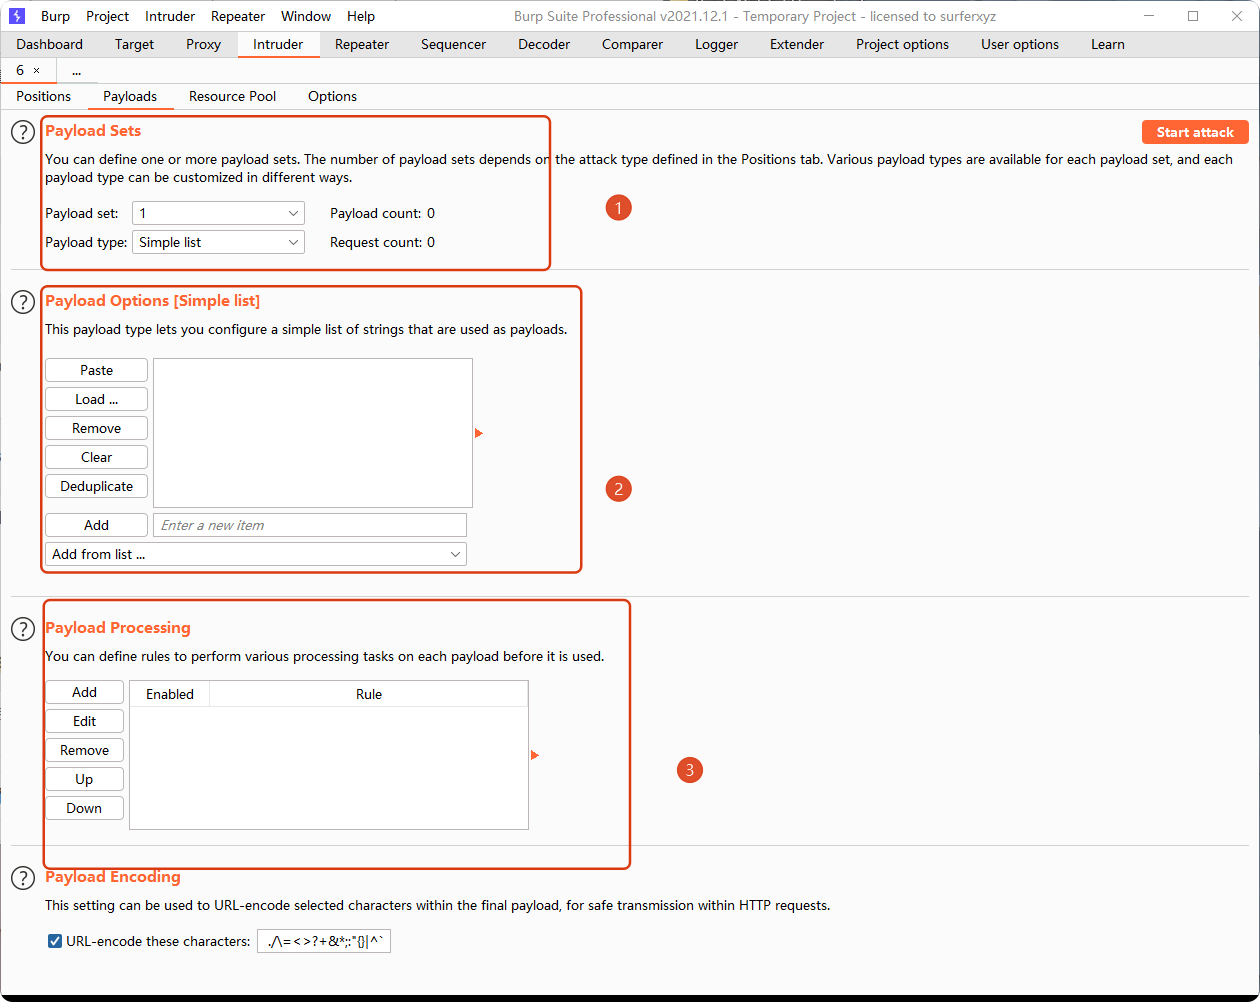
5.5 关键配置:Options模块核心项
| 配置分类 | 核心设置 | 作用 |
|---|---|---|
| Request Engine | 线程数、网络故障重试次数、重试等待时间、发包延迟 | 控制发包效率,避免触发防护或网络异常 |
| Grep - Match | 设置匹配关键词(如error、fail、login success) | 快速筛选出有效响应(如登录成功的结果) |
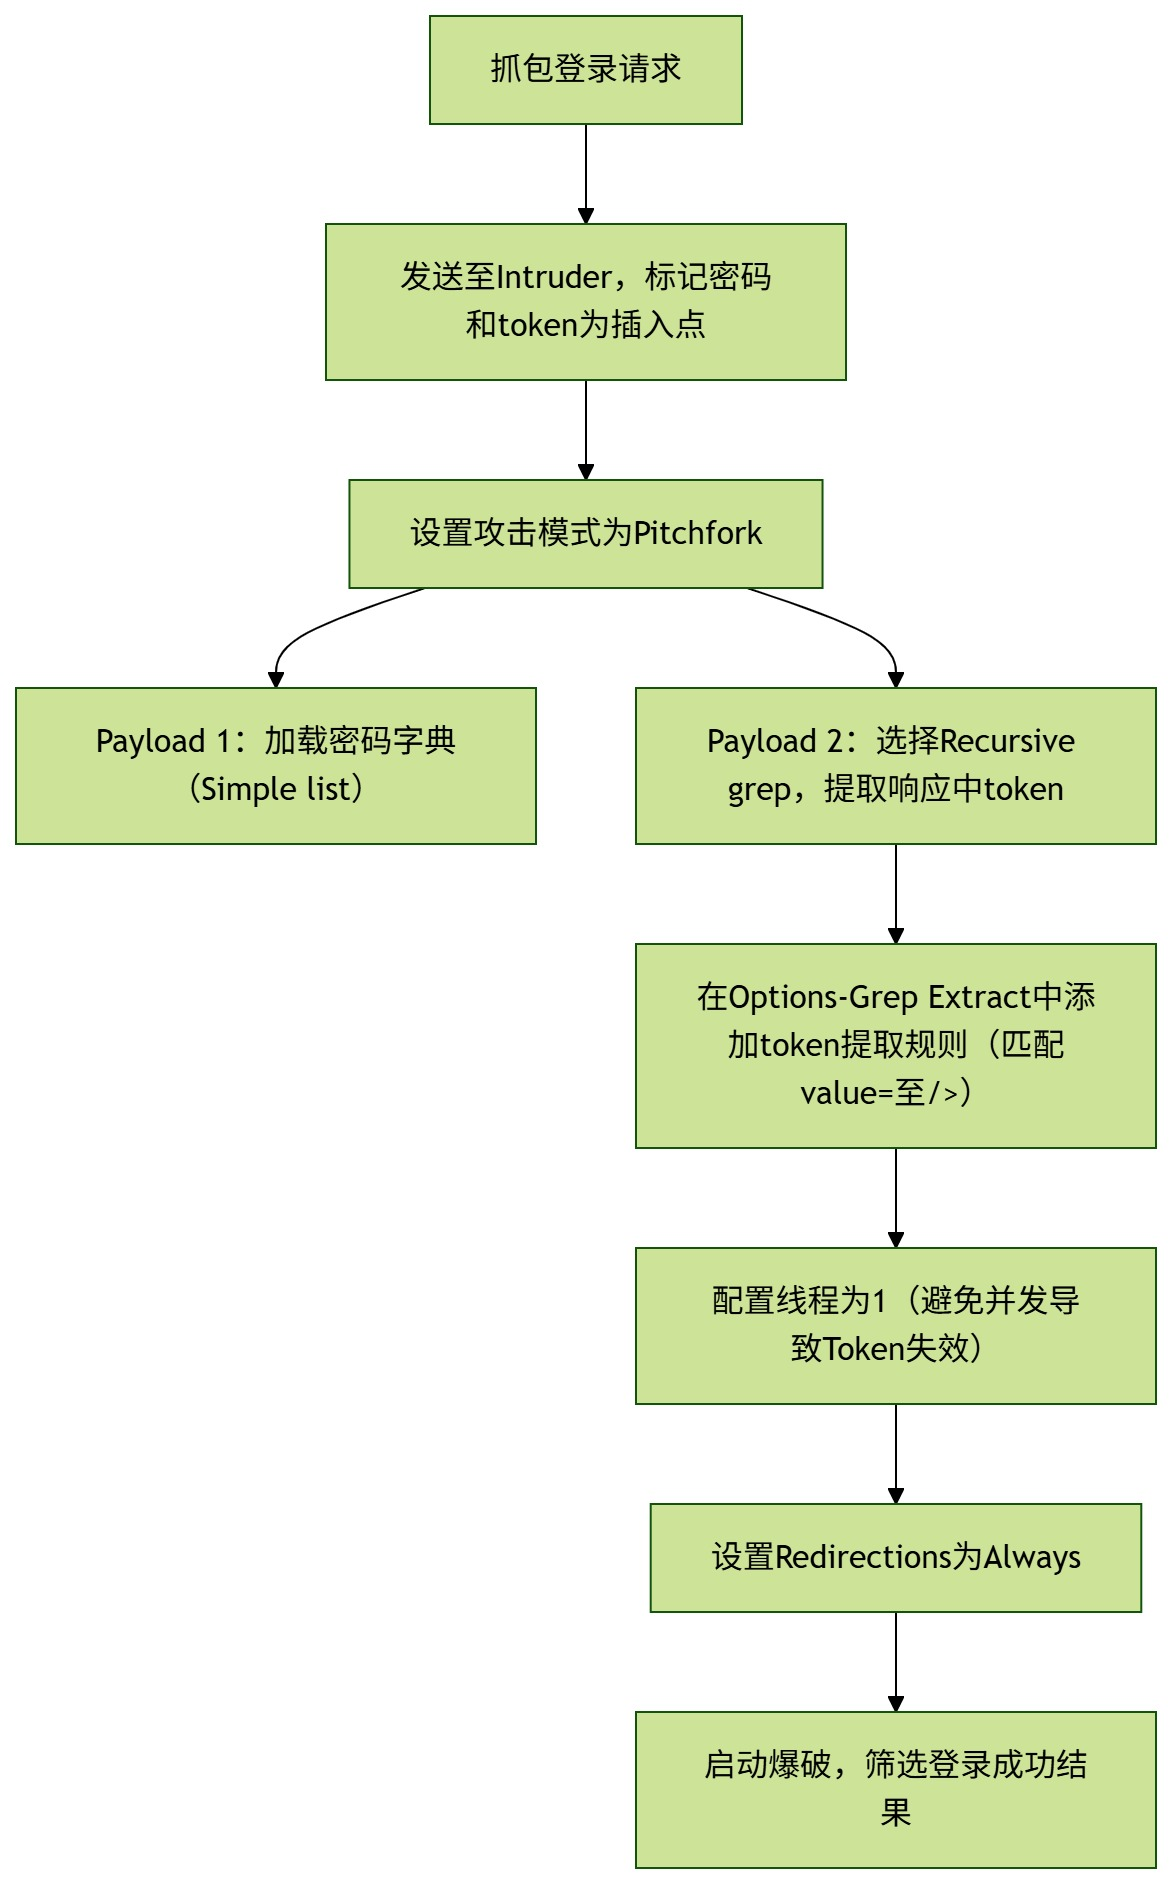
| Grep - Extract | 通过正则提取响应中的关键信息(如Token) | 用于Token防爆破,动态获取有效Token |
| Redirections | 设置是否跟随重定向(常用:Always) | 确保获取完整的登录响应结果 |
六、实战练习:Pikachu靶场案例
6.1 前端JS检测验证码绕过
-
核心原理:验证码仅在前端JS验证,后端不校验
-
操作步骤: 抓包发送至Intruder,仅标记用户名和密码为Payload插入点(忽略验证码)
-
选择攻击模式(如Cluster bomb),加载用户名/密码字典
-
配置Options(如Grep - Match匹配“login success”),启动爆破
-
通过响应长度或匹配关键词筛选正确账号密码
6.2 后端服务器检测验证码绕过
-
核心原理:后端校验验证码后未重置,可复用有效验证码
-
操作步骤: 获取有效验证码(正常访问登录页获取),抓包时携带该验证码
-
标记用户名和密码为插入点,验证码字段固定为有效值
-
后续配置同前端验证绕过,启动爆破
6.3 Token防爆破(高级别)
七、暴力破解防御措施
| 防御层面 | 具体措施 |
|---|---|
| 用户层面 | 避免使用弱口令(如admin、姓名拼音、键盘连续字符),设置复杂密码(字母+数字+特殊符号) |
| 服务端层面 | 1. 对多次登录失败的账户/IP进行锁定;2. 使用短信/语音验证码(超过阈值触发);3. 采用复杂验证码(图形、滑动验证)增加攻击成本;4. 验证码校验后及时重置;5. 合理设置Token有效期,动态更新 |
八、Burp Suite其他模块简介
| 模块名称 | 核心功能 |
|---|---|
| Target | 显示目标网站目录结构 |
| Proxy | 拦截HTTP/S请求,查看/修改数据流(抓包核心) |
| Spider | 智能爬虫,枚举网站内容和功能 |
| Scanner | 自动发现Web应用安全漏洞 |
| Repeater | 手动触发单个HTTP请求,分析响应 |
| Sequencer | 分析会话令牌的随机性 |
| Decoder | 对数据进行编码/解码(URL、Base64等) |
总结
暴力破解的核心是“枚举匹配”,关键在于字典质量和工具配置;防御的核心是“增加攻击成本”和“阻断枚举路径”。学习重点需掌握Burp Suite Intruder模块的4种攻击模式、Payload配置及不同场景下的爆破技巧,同时理解各类防护措施的原理,做到“知攻知防”。
更多推荐



 22
 0
- 0


 已为社区贡献5条内容

所有评论(0)