
基于渗透测试的网络安全解决方案
基于渗透测试的网络安全解决方案
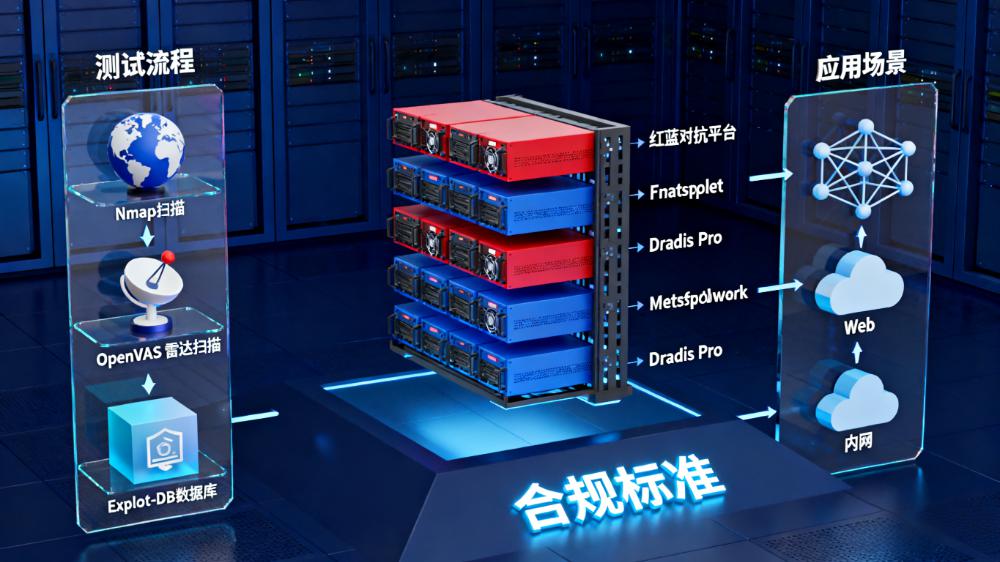
渗透测试是网络安全的 “实战体检”—— 通过模拟攻击者的视角,主动发现网络、系统、应用中的漏洞,评估安全风险,为企业提供 “可落地的防御方案”。基于渗透测试的网络安全解决方案,核心是 “以攻促防”:通过渗透测试暴露风险,针对性制定加固措施,形成 “测试 - 整改 - 验证” 的闭环。本文将从渗透测试的全流程切入,拆解如何基于渗透测试输出安全解决方案,帮助企业解决实际安全问题,提升整体防护能力。
一、核心认知:渗透测试与安全解决方案的关系
渗透测试不是 “一次性的漏洞扫描”,而是安全解决方案的 “输入源”—— 通过渗透测试发现的漏洞与风险,为解决方案提供 “精准靶向”,避免企业盲目投入资源做 “无用防护”。两者的关系如下:
-
渗透测试:发现风险:模拟攻击者的攻击路径(信息收集→漏洞挖掘→漏洞利用→后渗透),输出《渗透测试报告》,明确 “漏洞位置、风险等级、影响范围”;
-
安全解决方案:解决风险:基于渗透测试报告,制定 “技术加固 + 管理优化” 的措施,明确 “整改责任人、整改时间、验证方法”,并跟踪落地;
-
闭环验证:解决方案落地后,再次进行渗透测试(回归测试),验证漏洞是否修复,风险是否降低,确保解决方案有效。
例如:某电商企业通过渗透测试,发现 “用户登录接口存在 SQL 注入漏洞(高危)、员工弱密码比例达 40%(中危)”,基于这些风险,解决方案针对性制定 “修复 SQL 注入漏洞、强制密码复杂度” 等措施,最终通过回归测试验证,漏洞全部修复。
二、基于渗透测试的安全解决方案全流程
第一阶段:渗透测试实施(输出风险清单)
目标:通过标准化的渗透测试,全面发现企业的安全风险,为解决方案提供依据。渗透测试需覆盖 “网络层、系统层、应用层、数据层”,核心流程如下:
- 信息收集
-
内容:收集企业网络拓扑、服务器 IP、域名、开放端口、应用版本等信息;
-
工具:nmap(端口扫描)、Amass(子域名枚举)、WhatWeb(网站指纹识别);
-
输出:《信息收集报告》,包含 “IP 网段清单、域名清单、开放端口清单”。
- 漏洞挖掘
-
内容:针对网络设备(路由器 / 防火墙)、服务器(Linux/Windows)、应用(Web/APP/ 物联网设备)挖掘漏洞;
-
方法:
-
网络层:测试防火墙规则是否可绕过、路由器是否存在默认密码;
-
系统层:测试服务器是否存在未修复的高危漏洞(如 Log4j2、永恒之蓝)、弱密码;
-
应用层:测试 Web 应用是否存在 SQL 注入、XSS、文件上传漏洞,APP 是否存在 API 未授权访问;
-
数据层:测试数据库是否存在未授权访问、敏感数据未加密;
-
工具:Burp Suite(Web 漏洞挖掘)、SQLMap(SQL 注入检测)、Metasploit(漏洞利用)、Nessus(漏洞扫描);
-
输出:《漏洞清单》,按风险等级(高危 / 中危 / 低危)排序,示例如下:
| 漏洞名称 | 风险等级 | 影响资产 | 漏洞描述 | 验证方法 |
|---|---|---|---|---|
| Web 登录接口 SQL 注入 | 高危 | 电商网站(www.xxx.com) | 登录接口的 username 参数存在 SQL 注入,可获取数据库所有用户数据 | 输入admin’ OR ‘1’=‘1’–,成功登录 |
| 服务器弱密码 | 中危 | 数据库服务器(192.168.1.100) | root 账号密码为 “123456”,可直接 SSH 登录 | 使用 Hydra 暴力破解,成功登录 |
| 物联网摄像头未授权访问 | 高危 | 智能摄像头(192.168.1.200) | 无需密码即可访问 RTSP 视频流 | 访问rtsp://192.168.1.200:554/stream,成功观看视频 |
- 漏洞利用与后渗透
-
内容:验证漏洞的可利用性,尝试获取服务器权限、横向移动、窃取敏感数据,评估实际危害;
-
示例:利用 Web 登录接口的 SQL 注入漏洞,获取数据库账号密码,进而 SSH 登录数据库服务器,下载用户支付数据;
-
输出:《漏洞利用报告》,明确 “漏洞可造成的实际危害”(如数据泄露、系统被控制)。
- 报告输出
- 最终输出《渗透测试总报告》,包含:信息收集结果、漏洞清单、漏洞利用过程、风险评估、临时应急措施、整改建议。
第二阶段:解决方案制定(针对性整改)
目标:基于渗透测试报告的漏洞与风险,制定 “技术 + 管理” 双维度的解决方案,明确整改措施与责任人。解决方案需遵循 “优先级原则”:先修复高危漏洞,再处理中低危漏洞。
- 技术加固方案(核心)
-
针对网络层漏洞:
-
漏洞:防火墙规则可绕过、路由器默认密码;
-
措施:重新配置防火墙规则(仅开放必要端口,如 80/443)、修改路由器默认密码(长度≥12 位,含特殊字符)、启用防火墙日志审计;
-
责任人:网络管理员;
-
整改时间:7 天。
-
针对系统层漏洞:
-
漏洞:服务器存在 Log4j2 漏洞、弱密码;
-
措施:更新服务器 JDK 版本(修复 Log4j2 漏洞)、部署 “密码复杂度强制策略”(长度≥10 位,含大小写 + 数字 + 特殊字符)、禁用 root 远程登录;
-
责任人:系统管理员;
-
整改时间:高危漏洞 3 天内,中危漏洞 15 天内。
-
针对应用层漏洞:
-
漏洞:Web 登录接口 SQL 注入、APP API 未授权访问;
-
措施:
-
修复 SQL 注入:使用参数化查询替代 SQL 拼接,部署 WAF(如阿里云 WAF),配置 SQL 注入防护规则;
-
修复 API 未授权:所有 API 添加 Token 认证,敏感 API(如订单查询)额外添加 IP 白名单;
-
责任人:开发工程师;
-
整改时间:10 天。
-
针对数据层漏洞:
-
漏洞:数据库未加密、敏感数据明文存储;
-
措施:数据库启用 SSL 加密(参考文章 2 的 MySQL 配置)、用户密码用 BCrypt 加密存储、敏感数据(手机号 / 身份证号)脱敏展示(如 “138****1234”);
-
责任人:数据库管理员;
-
整改时间:15 天。
-
针对物联网设备漏洞:
-
漏洞:智能摄像头未授权访问、固件存在命令注入;
-
措施:摄像头启用密码认证(强密码)、更新设备固件(修复命令注入漏洞)、将摄像头划分至独立 VLAN,禁止与核心服务器通信;
-
责任人:物联网运维工程师;
-
整改时间:7 天。
- 管理优化方案(易被忽视但关键)
-
漏洞:员工安全意识薄弱(弱密码、点击钓鱼邮件)、缺乏安全管理制度;
-
措施:
-
安全培训:每月开展 1 次安全培训,内容包括 “弱密码危害、钓鱼邮件识别、漏洞修复流程”,培训后进行考核,考核不通过需重学;
-
制度建设:制定《网络安全管理制度》《漏洞管理流程》《应急响应预案》,明确 “谁负责漏洞发现、谁负责整改、整改超时如何处理”;
-
定期测试:每季度开展 1 次渗透测试,每年开展 1 次红队演练,持续发现新风险;
-
责任人:安全管理员;
-
整改时间:制度建设 30 天内,培训每月持续进行。
第三阶段:解决方案落地与跟踪
目标:确保解决方案的措施 “真正落地”,避免 “纸上整改”。核心是建立 “跟踪机制”,明确整改进度与验证方法:
- 建立整改跟踪表:
-
内容:包含 “漏洞名称、整改措施、责任人、计划完成时间、实际完成时间、验证结果”;
-
示例:
| 漏洞名称 | 整改措施 | 责任人 | 计划完成时间 | 实际完成时间 | 验证结果 |
|---|---|---|---|---|---|
| Web 登录接口 SQL 注入 | 使用参数化查询,部署 WAF | 张工 | 2024-06-10 | 2024-06-08 | 已验证,注入失败 |
| 服务器弱密码 | 强制密码复杂度,重置弱密码 | 李工 | 2024-06-15 | 2024-06-15 | 已验证,弱密码比例降至 5% |
-
定期跟踪会议:每周召开整改进度会议,由安全管理员汇报整改情况,未按时完成的需说明原因,制定补充计划。
-
技术验证:整改完成后,由安全团队进行 “内部验证”,如:
-
测试 SQL 注入漏洞:用 Burp Suite 重新发送注入 Payload,验证是否被拦截;
-
测试弱密码:用 Hydra 重新扫描服务器,验证是否仍存在弱密码;
-
测试物联网设备:尝试访问摄像头 RTSP 流,验证是否需要密码。
第四阶段:回归渗透测试(验证解决方案有效性)
目标:通过再次渗透测试,验证漏洞是否彻底修复,风险是否降低,确保解决方案有效。回归测试需遵循 “与原测试相同的范围与方法”,避免遗漏:
-
测试范围:与原渗透测试一致,覆盖相同的 IP、域名、应用;
-
测试方法:使用原测试中的漏洞验证方法,如原测试用admin’ OR ‘1’=‘1’–测试 SQL 注入,回归测试仍用相同 Payload;
-
验收标准:
-
高危漏洞:100% 修复,无新增高危漏洞;
-
中危漏洞:修复率≥90%,剩余未修复的需有 “风险接受证明”(如业务原因暂时无法修复,需制定临时防护措施);
-
低危漏洞:修复率≥80%。
- 输出《回归测试报告》:明确 “已修复漏洞清单、未修复漏洞原因、风险残留评估”,若满足验收标准,解决方案正式落地;若不满足,需继续整改,直至通过测试。
三、实战案例:某中小企业基于渗透测试的安全解决方案
1. 渗透测试发现的核心风险
某制造企业的渗透测试报告显示,核心风险包括:
-
高危:ERP 系统存在 Log4j2 漏洞(可远程代码执行)、工业 PLC 设备未授权访问(可修改生产参数);
-
中危:员工弱密码比例达 35%、文件服务器未开启访问控制(任意员工可访问财务文件);
-
低危:路由器未启用防火墙、Web 服务器版本过旧。
2. 安全解决方案制定
(1)技术加固措施
| 风险 | 整改措施 | 责任人 | 整改时间 |
|---|---|---|---|
| ERP 系统 Log4j2 漏洞 | 更新 ERP 系统 JDK 至 1.8.0_321,部署 WAF 拦截 Log4j2Payload | 王工(ERP 运维) | 3 天 |
| PLC 未授权访问 | 为 PLC 添加密码认证,配置工业防火墙,仅允许中控室 IP 访问 | 刘工(工控运维) | 7 天 |
| 员工弱密码 | 域控中配置密码策略(长度≥10 位,含特殊字符),强制弱密码用户重置 | 赵工(系统管理员) | 5 天 |
| 文件服务器未授权 | 启用文件服务器的 NTFS 权限,财务文件仅允许财务部门访问 | 孙工(IT 管理员) | 10 天 |
| 路由器未启用防火墙 | 启用路由器防火墙,仅开放 80/443/3389 端口 | 赵工(系统管理员) | 2 天 |
| Web 服务器版本过旧 | 更新 Web 服务器至 Apache 2.4.54,修复已知漏洞 | 王工(Web 运维) | 5 天 |
(2)管理优化措施
-
安全培训:每月开展工控安全、Log4j2 漏洞防护培训,考核通过率需达 100%;
-
制度建设:制定《工控设备安全管理制度》《漏洞管理流程》,明确 PLC 设备的操作权限与漏洞修复流程;
-
定期测试:每季度对 ERP 系统、PLC 设备进行漏洞扫描,每半年开展 1 次渗透测试。
3. 解决方案落地与验证
-
整改跟踪:通过每周会议跟踪,所有高危漏洞 3 天内修复,中低危漏洞 10 天内全部修复;
-
回归测试:1 个月后开展回归测试,Log4j2 漏洞无法利用,PLC 需密码登录,弱密码比例降至 5%,文件服务器权限正常,解决方案通过验证。
四、解决方案的长期优化:持续提升安全能力
基于渗透测试的安全解决方案不是 “一次性项目”,而是企业安全体系的 “起点”。需通过以下措施持续优化:
-
定期渗透测试:每半年至 1 年开展 1 次全面渗透测试,发现新的漏洞与风险;
-
威胁情报联动:结合最新威胁情报(如新型漏洞、攻击手法),更新解决方案,如发现新的物联网设备漏洞,及时添加到整改清单;
-
安全团队能力建设:培养内部渗透测试人才,提升自主发现漏洞的能力,减少对外部机构的依赖;
-
业务协同:将安全解决方案融入业务流程,如新系统上线前必须通过 “安全测试”,避免新增漏洞。
五、总结
基于渗透测试的网络安全解决方案,核心是 “精准、可落地、闭环验证”—— 通过渗透测试发现真实风险,针对性制定措施,避免企业 “盲目防护”;通过跟踪与回归测试,确保措施真正落地,风险有效降低。对中小企业而言,这种解决方案能以 “最低成本” 解决核心安全问题,避免资源浪费;对大型企业而言,能帮助其构建 “持续优化” 的安全体系,应对日益复杂的攻击威胁。
在网络安全对抗日益激烈的今天,基于渗透测试的安全解决方案已成为企业提升防护能力的 “必选项”—— 只有主动发现风险,才能主动防御风险,真正构建起 “牢不可破” 的安全防线。
网络安全学习资料分享
为了帮助大家更好的学习网络安全,我把我从一线互联网大厂薅来的网络安全教程及资料分享给大家,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,朋友们如果有需要这套网络安全教程+进阶学习资源包,可以扫码下方二维码限时免费领取(如遇扫码问题,可以在评论区留言领取哦)~
更多推荐



 5
 0
- 0


 已为社区贡献9条内容

所有评论(0)