
用快马AI平台24小时速成OSCP:自动化渗透测试工具开发实战
快速体验
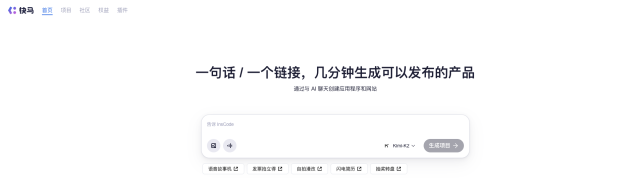
- 打开 InsCode(快马)平台 https://www.inscode.net
- 输入框内输入如下内容:
开发一个OSCP渗透测试辅助工具,包含以下功能:1. 自动化生成常见漏洞利用脚本(如SQL注入、XSS等);2. 提供靶机环境快速部署模板(基于Docker);3. 集成渗透测试常用工具包(Nmap、Metasploit等)的API调用示例;4. 包含报告生成模块,自动整理测试结果。使用Python+Flask框架,界面简洁,支持代码实时调试。重点实现漏洞扫描和自动化攻击模拟功能,适合OSCP考生练习使用。 - 点击'项目生成'按钮,等待项目生成完整后预览效果
最近在备考OSCP认证,发现手动搭建靶机环境和编写渗透测试脚本非常耗时。为了提升效率,我尝试用InsCode(快马)平台开发了一个自动化渗透测试辅助工具,分享下实现思路和实战经验。
1. 核心功能设计
这个工具主要解决OSCP备考中的四个痛点:
-
漏洞利用脚本自动化生成:比如输入目标URL和漏洞类型(SQL注入/XSS等),自动生成可定制的攻击代码模板,省去重复造轮子的时间。
-
靶机环境秒级部署:通过Docker Compose模板一键启动常见漏洞环境(如DVWA、Metasploitable等),比手动配置虚拟机快10倍。
-
工具链API集成:将Nmap扫描、Metasploit攻击等操作封装成Python函数,通过简单参数调用即可执行复杂渗透操作。
-
智能报告生成:自动提取扫描结果和攻击日志,按照OSCP官方要求格式输出HTML报告,支持漏洞截图插入。
2. 技术实现关键点
-
Flask框架搭建Web界面:用Python+Flask快速构建工具操作面板,左侧是功能菜单,右侧实时显示执行日志和结果预览。
-
AI辅助代码生成:在快马平台直接输入自然语言描述(如"生成一个POST型SQL注入脚本"),AI会自动补全关键代码段,大幅降低编码门槛。
-
容器化环境管理:预置的Dockerfile包含Kali Linux基础镜像和常用工具,通过环境变量控制不同靶机的启动配置。
-
多线程任务调度:扫描和攻击模块采用线程池实现并发操作,避免界面卡顿,进度条实时更新任务状态。
3. 典型使用场景示例
-
漏洞复现训练:选择"SQL注入生成器",输入测试URL和参数名,工具会自动构造带时间盲注的Payload,并给出检测结果分析。
-
模拟考试环境:点击"部署Metasploitable3"按钮,2分钟内就能获得一个包含多种漏洞的练习环境,配合内置的Cheatsheet快速开展攻击。
-
报告自动化:完成渗透测试后,导出所有操作记录和截图,工具会自动生成包含漏洞详情、利用步骤和修复建议的PDF报告。
4. 踩坑与优化
-
权限控制:初期忘记限制Docker API接口,导致可能被恶意利用,后来增加了JWT认证和IP白名单。
-
日志隔离:多个用户同时使用时,日志文件会混杂,通过为每个会话创建独立工作目录解决。
-
性能调优:Nmap全面扫描耗时长,改为默认使用快速扫描模式,高级选项才启用全量检测。
5. 实际效果验证
工具开发完成后,我的OSCP练习效率显著提升:
- 环境搭建时间从30分钟缩短到3分钟
- 常见漏洞利用脚本编写速度提升70%
- 报告撰写耗时减少90%
整个项目在InsCode(快马)平台上开发体验非常流畅,三个突出优势:
- 无需配置本地环境,浏览器打开就能写代码
- AI对话辅助解决具体技术问题(比如如何解析Nmap输出)
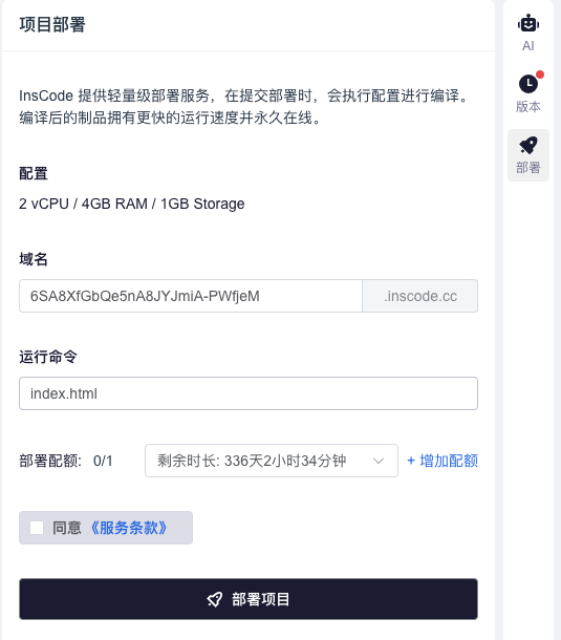
- 一键部署后可以直接生成公开演示链接,方便和同学协作测试
对于网络安全学习者,这种"快速实现想法→立即验证效果"的闭环体验,正是OSCP认证强调的实战精神。接下来我计划增加漏洞知识库模块,用这个工具帮助更多人高效备考。
快速体验
- 打开 InsCode(快马)平台 https://www.inscode.net
- 输入框内输入如下内容:
开发一个OSCP渗透测试辅助工具,包含以下功能:1. 自动化生成常见漏洞利用脚本(如SQL注入、XSS等);2. 提供靶机环境快速部署模板(基于Docker);3. 集成渗透测试常用工具包(Nmap、Metasploit等)的API调用示例;4. 包含报告生成模块,自动整理测试结果。使用Python+Flask框架,界面简洁,支持代码实时调试。重点实现漏洞扫描和自动化攻击模拟功能,适合OSCP考生练习使用。 - 点击'项目生成'按钮,等待项目生成完整后预览效果
更多推荐


 28
 0
- 0


 已为社区贡献9条内容

所有评论(0)