
25年网络安全面试题(重灾区)!面试前一定要做好充足准备
2025 安全面试高频 30 题:计算机专业转行者如何答出优势
面试官对转行者的核心考察点:不是 “你懂多少安全理论”,而是 “你的计算机基础能转化为多少安全能力”。本文 30 题覆盖 90% 面试场景,每个答案都嵌入 “原岗位经验 + 安全实践” 的转译逻辑,让你从 “没经验的新手” 变成 “有潜力的候选人”。
一、基础理论题(6 题):用 “技术迁移” 体现理解深度
1. 什么是 SQL 注入?如何防御?(OWASP Top 1 核心考点)
普通答法:用户输入未过滤导致 SQL 语句拼接,防御用参数化查询。
转行者优势答法(开发背景):
“我做 Java 开发时深刻体会过这个风险 —— 之前用 MyBatis 写订单查询接口,初期用({}拼接用户ID,后来发现能通过URL注入’1 OR 1=1’获取所有订单。现在写代码必用#{}参数化查询,还开发过Python脚本扫描项目里的){} 漏洞,已发现并修复 3 处。这种开发视角让我能从根源理解防御逻辑,比单纯背理论更落地。”
避坑:别说 “只在靶场练过”,要关联真实开发 / 运维场景。
2. 防火墙的核心作用是什么?分哪类?
普通答法:网络边界防护设备,分硬件和软件防火墙。
转行者优势答法(运维背景):
“我管理 10 台 Linux 服务器时,用 iptables 做软件防火墙相当于‘服务器级防火墙’—— 比如封禁 445 端口防勒索病毒,配置 ACL 规则只允许办公网访问 SSH。这和硬件防火墙的‘网络边界防护’形成互补,我能同时从服务器和网络两层设计防护策略,比纯安全背景的人更懂落地细节。”
3. 什么是反射型 XSS?和存储型有何区别?
普通答法:反射型是临时脚本注入,存储型会存入数据库。
转行者优势答法(前端开发背景):
“做 Vue 评论模块时踩过反射型 XSS 的坑 —— 用户输入会直接在页面弹窗。后来用 v-text 替代 v-html,还加了输入过滤函数,现在每月能拦截 15 次恶意脚本。存储型我也遇过,之前数据库存了恶意评论,导致所有用户加载页面时触发脚本,这让我清楚两者‘即时触发 vs 持久危害’的核心差异。”
4. Linux 的 crontab 五个星号分别代表什么?(运维基础必问)
普通答法:分、时、日、月、星期。
转行者优势答法(运维背景):
“我常用 crontab 做安全自动化 —— 比如每天凌晨 3 点(0 3 * * *)执行 Lynis 基线扫描,每小时(0 * * * *)运行 IP 封禁脚本。之前发现 SSH 暴力破解高峰在凌晨,就通过 crontab 定时加强日志监控,攻击发现延迟从 24 小时降到 5 分钟,这比单纯记参数更有意义。”
5. 什么是同源策略?对安全有何意义?
普通答法:协议、域名、端口相同才允许资源访问,防止跨域攻击。
转行者优势答法(全栈开发背景):
“开发前后端分离项目时,前端 Vue 在 8080 端口,后端 Java 在 8081 端口,因同源策略无法直接通信。后来配置 CORS 白名单只允许前端域名访问,这其实是防御 CSRF 的基础 —— 我能通过跨域配置实践理解‘同源策略如何阻断恶意跨站请求’,不是只背定义。”
6. 应急响应的核心流程是什么?(安全岗位必备思维)
普通答法:发现→遏制→根除→恢复→总结。
转行者优势答法(运维背景):
“我处理过服务器挖矿病毒,完全按这个流程操作:先用 top 命令发现异常进程(发现),立即断开服务器网络(遏制),用 Chkrootkit 清理 rootkit(根除),恢复备份并加固 SSH(恢复),最后写《挖矿病毒处置手册》(总结)。整个过程和我平时排查服务器故障的思路相通,只是聚焦在安全场景。”
二、技能实操题(10 题):用 “工具 + 场景” 证明动手能力
7. 如何用 Burp Suite(BP)检测接口漏洞?(工具实操必问)
普通答法:抓包→改参数→发送请求→看响应。
转行者优势答法(开发背景):
“我用 BP 结合开发经验效率很高 —— 比如测试电商支付接口时,先抓包分析参数结构(这步比纯安全人员快,因为我懂接口开发逻辑),然后用 Intruder 模块爆破价格参数,发现能把 100 元商品改成 1 元支付。还用过 Repeater 模块验证 SQL 注入,配合 Postman 复现漏洞,已推动修复 3 个高危问题。”
8. Nmap 常用命令有哪些?举安全场景例子。
普通答法:nmap -sS 192.168.1.1扫描端口,-O探测系统。
转行者优势答法(运维背景):
“我管理云服务器必用 Nmap 做安全扫描:每周跑nmap -sV --script vuln 10.0.0.0/24,既扫开放端口(比如发现 3 台服务器开着 445 端口),又探测服务漏洞(比如 Apache 的 Heartbleed 漏洞)。上次扫描发现 2 台 ECS 有高危漏洞,24 小时内就修复了,服务器漏洞率从 60% 降到 10%。”
9. 如何排查 Linux 服务器是否被入侵?
普通答法:看日志、查进程、找异常文件。
转行者优势答法(运维背景):
“我有套‘三层排查法’,是从服务器故障排查改过来的:
-
进程层:用 ps aux 找未知进程(比如 kdevtmpfsi 挖矿进程);
-
日志层:用 ELK 查 /var/log/secure,看是否有陌生 IP 登录;
-
文件层:用 find 命令找 7 天内新增的可执行文件。
上次用这方法发现 SSH 暴力破解痕迹,封禁 IP 后攻击量降 95%。”
10. 如何防御 SSH 暴力破解?
普通答法:改端口、设复杂密码、用防火墙封禁。
转行者优势答法(运维背景):
“我做了‘三重防护’,结合运维工具落地:
-
基础层:禁用 root 远程登录,改用密钥登录;
-
工具层:配置 fail2ban,登录失败 5 次就封禁 IP1 小时;
-
监控层:用 ELK 做可视化,一旦失败次数超 10 次就告警。
实施后 SSH 攻击从每天 200 + 次降到 0,比单一方法可靠得多。”
11. 文件上传漏洞的防御要点有哪些?
普通答法:校验后缀、改文件名、设不可执行目录。
转行者优势答法(全栈背景):
“我开发过图片上传功能,踩过很多坑,所以防御做得细:
-
后端校验:不仅验后缀,还用 file 命令查文件类型(防改后缀的恶意文件);
-
存储层:用随机字符串重命名文件,存在独立服务器(非 Web 目录);
-
配置层:nginx 禁止解析上传目录的.php 文件(防解析漏洞)。
这些都是从开发踩坑经验来的,比纯理论更懂攻击者的绕过手段。”
12. ELK 在安全工作中怎么用?(SOC 岗位核心题)
普通答法:收集日志→分析数据→做可视化。
转行者优势答法(运维背景):
“我搭建的 ELK 专门做安全运营:
-
日志收集:用 Logstash 解析 Nginx 和 SSH 日志,加 grok 规则提取攻击 IP;
-
分析规则:写 KQL 查询‘ssh.*failed.*5 times’,定位暴力破解;
-
自动化:对接 Shell 脚本,发现攻击 IP 自动加 iptables 封禁。
上次用这平台 5 分钟就发现攻击,比之前人工查日志快 288 倍。”
13. 如何用 Python 写简单的漏洞扫描脚本?
普通答法:用 requests 库发请求,判断响应关键词。
转行者优势答法(开发背景):
“我写过 SQL 注入扫描脚本,核心是‘开发思维 + 安全 Payload’:
-
技术选型:用 requests 库(比安全工具更灵活,因为我懂 Python 开发);
-
Payload 设计:结合开发经验,针对 MyBatis、ThinkPHP 不同框架做适配;
-
误报处理:加响应关键词过滤(比如只认‘SQL syntax error’),误报率从 30% 降到 5%。
脚本已开源,GitHub 有 80 + 星,被 3 个团队复用。”
14. 云服务器(如阿里云 ECS)如何做安全加固?
普通答法:配置安全组、开防火墙、装杀毒软件。
转行者优势答法(运维背景):
“我按等保 2.0 做过阿里云加固,分‘云产品 + 系统’两层:
-
云层面:禁用 OSS 公开访问,安全组只开 80/443/22 端口;
-
系统层面:用阿里云 CWP 扫描漏洞,修复弱口令和高危端口;
-
合规层面:所有操作留日志,配合云审计做溯源。
最后通过等保二级测评,服务器漏洞修复率 100%。”
15. Wireshark 如何抓包分析 DDoS 攻击?
普通答法:选网卡→抓包→过滤 UDP/TCP 包。
转行者优势答法(运维背景):
“我处理过小型 DDoS 攻击,用 Wireshark 结合运维经验定位:
-
过滤规则:用udp.length > 1000找异常大包,或ip.src == 攻击IP段;
-
流量分析:发现每秒有 1000 + 个来自同一网段的 UDP 包,占满带宽;
-
处置联动:把攻击 IP 导出,配置阿里云 Anti-DDoS 清洗,10 分钟缓解攻击。”
16. 代码审计时重点看哪些地方?(安全开发岗位题)
普通答法:看输入过滤、权限控制、数据库操作。
转行者优势答法(开发背景):
“我用‘开发者视角’审计,效率比纯安全人员高:
-
接口层:查是否有未校验的参数(比如支付接口的价格参数);
-
框架层:SpringBoot 看是否开了 Actuator 未授权访问,MyBatis 看 ${} 拼接;
-
工具辅助:用 FindSecBugs 扫 Java 项目,结合人工看业务逻辑(比如订单状态修改的权限校验)。
上次审计 5000 行代码,发现 2 个高危漏洞,都和开发习惯有关。”
三、项目经验题(6 题):用 “STAR + 迁移” 讲好转行故事
17. 没有安全项目经验,怎么证明你能做安全?(转行者致命题)
避坑答法:别说 “我愿意学”“我看过很多书”。
优势答法(开发背景):
“我做了 2 个‘安全 + 开发’个人项目补经验:
-
开发 SQL 注入检测工具:用 Java 写的,支持 GET/POST 请求,内置 20+Payload,扫描 3 个测试系统发现 2 个漏洞,GitHub 有 80 + 星;
-
代码审计实战:用 FindSecBugs 审计公司旧项目,输出《漏洞修复指南》,被开发团队采纳。
这些项目证明我能把 Java/Python 开发能力转化为安全工具开发、代码审计能力,比空有理论的候选人更能快速上手。”
18. 你做过的最有成就感的安全实践是什么?
优势答法(运维背景):
“是把 ELK 从‘业务监控’改成‘安全运营平台’(STAR 法则):
-
背景(S):公司 10 台服务器日志分散,攻击事件 24 小时后才发现;
-
任务(T):我主动牵头改造 ELK,加安全分析规则;
-
行动(A):写 grok 解析 SSH 日志,配 KQL 查询攻击 IP,对接脚本自动封禁;
-
结果(R):攻击发现延迟降 5 分钟,拦截 5 次暴力破解,还输出了《运营手册》,团队都在用。
这是我把运维经验转化为安全能力的典型案例。”
19. 如何推动开发团队修复漏洞?(跨团队协作题)
优势答法(开发背景):
“我懂开发痛点,所以推动修复成功率很高:
-
不说‘你这有漏洞’,说‘这个 ${} 拼接会导致用户数据泄露,我帮你测修复效果’;
-
给具体方案:比如把‘修复 SQL 注入’改成‘用 #{} 替换 ${},我写了示例代码’;
-
算安全价值:‘修复后能避免数据泄露罚款,还能过等保’。
上次推动 3 个开发团队修复漏洞,平均耗时从 7 天降到 2 天。”
20. 个人安全项目(如工具开发)遇到什么问题?怎么解决的?
优势答法(开发背景):
“开发 SQL 注入工具时遇过‘误报率高’的问题 —— 比如正常的${username}会被误判成注入点。
解决思路是‘结合业务逻辑过滤’:
-
加白名单:排除${username}这类常见合法变量;
-
响应校验:只认含‘SQL syntax error’的响应;
-
人工复核:输出疑似漏洞清单,用 Postman 二次验证。
最后误报率从 30% 降到 5%,工具实用性大大提升。”
21. 用 ELK 做日志分析时,如何优化查询效率?
优势答法(运维背景):
“我从运维优化角度改了 3 点:
-
日志预处理:用 Logstash 过滤无用字段(比如只留 SSH 登录相关日志),数据量减 60%;
-
索引设计:按天建索引(如 log-2025.10.24),查询时只查指定日期;
-
KQL 优化:不用*模糊查询,改用ssh AND failed精确匹配。
优化后查询时间从 10 秒降到 0.5 秒,能满足实时告警需求。”
22. 参与过靶场演练吗?有什么收获?
避坑答法:别说 “只打过 DVWA,没实战”。
优势答法(全背景):
“我玩 VulnStack 靶场时,刻意结合自己的基础:
-
开发背景帮我看懂 webshell 的 PHP 代码,知道怎么改 Payload 绕过滤;
-
运维背景让我会配网络拓扑,理解内网渗透的路由跳转。
上次演练完成‘SQL 注入→提权→内网漫游’全流程,还写了攻略发博客,这过程让我把零散的安全知识串成了体系,比单纯刷题有用。”
四、职业规划题(4 题):用 “主动学习” 打消稳定性顾虑
23. 为什么从开发 / 运维转安全?(动机题核心)
避坑答法:别说 “安全薪资高”“开发太累”。
优势答法(开发背景):
“做开发时发现,很多漏洞是‘开发习惯导致的’—— 比如同事用eval()函数引发命令执行漏洞,我帮他修复时突然意识到:懂开发的人做安全,能从根源解决问题。后来自学 Security+,做了安全工具开发,发现这才是我擅长且喜欢的 —— 既能用代码能力,又能解决实际安全问题,不是盲目转行。”
24. 如何弥补安全经验不足的差距?
优势答法:
“我订了‘3 个月补经验计划’,全是‘可落地的行动’,不是空想:
-
证书:已考 CompTIA Security+,正在学阿里云 ACA 云安全;
-
实战:每周刷 1 个 VulnStack 靶场,每月做 1 个安全项目(下次想写 XSS 过滤工具);
-
融入工作:帮公司开发团队做代码安全评审,积累真实案例。
现在已能独立处理简单的漏洞扫描和修复,比 1 个月前进步很多。”
25. 你认为安全工程师最重要的能力是什么?
优势答法:
“是‘技术迁移能力’和‘闭环思维’—— 这正是我的优势:
-
技术迁移:我能把 Java 开发的‘代码逻辑’转化为代码审计能力,把运维的‘日志排查’转化为 SOC 分析能力;
-
闭环思维:像我处理漏洞那样,从发现→复现→修复→验证→总结,这和我之前做项目迭代的逻辑一样。
这种能力让我即使经验少,也能快速产出价值。”
26. 未来 3 年的职业规划是什么?
优势答法:
“短期(1 年):成为‘安全 + 开发’复合型人才,能独立做代码审计和工具开发;
中期(2 年):深入云安全领域,考阿里云 ACP 证书,负责公司云资源安全加固;
长期(3 年):成长为 DevSecOps 专家,把安全融入开发流程 —— 这正好能发挥我开发 + 安全的双重背景,比纯安全或纯开发的人更有优势。”
五、行业趋势题(4 题):用 “基础结合热点” 体现视野
27. 2025 年云安全的核心风险是什么?如何应对?
优势答法(运维背景):
“我认为是‘云配置错误’(比如 OSS 桶公开访问),这比黑客攻击更常见。
应对方法我在管理阿里云 ECS 时实践过:
-
自动化检查:用阿里云 CWP 每周扫描配置漏洞,修复率 100%;
-
权限管控:给开发配最小权限,禁用修改安全组的权限;
-
合规落地:按等保 2.0 要求做云资源基线配置,已通过二级测评。
这些都是从云运维经验总结的,比纯理论更贴合企业实际。”
28. AI 生成恶意代码对安全有什么影响?
优势答法(开发背景):
“我试过用 ChatGPT 生成 SQL 注入 Payload,发现它能生成绕过简单过滤的语句(比如把OR 1=1改成OR 1= 1)。
应对思路还是靠‘开发 + 安全’:
-
工具升级:我正在改我的漏洞扫描脚本,加 AI 生成 Payload 的检测规则;
-
防御深化:不只过滤关键词,还要用语法分析判断是否为恶意代码 —— 这正好能用我 Python 开发的语法解析能力。”
29. DevSecOps 是什么?如何落地?
优势答法(开发背景):
“就是‘把安全嵌进开发流程’,我已在项目里小范围落地:
-
编码阶段:用 IDE 插件(如 FindSecBugs)实时扫漏洞,写代码时就修复;
-
测试阶段:Jenkins 集成我的 SQL 注入扫描脚本,构建时自动扫描;
-
上线阶段:用 Ansible 批量做安全基线配置,比如禁用 root 登录。
这样比‘上线后再扫漏洞’效率高 10 倍,还能减少开发团队抵触情绪。”
30. 零信任架构的核心思想是什么?对运维有什么影响?
优势答法(运维背景):
“核心是‘永不信任,始终验证’,这和我之前的运维逻辑完全不同 —— 以前是‘内网可信,外网不可信’,现在要给每个服务器、每个用户做身份认证。
我已实践过:给 ELK 平台加 OAuth2.0 认证,即使是内网 IP,也要输账号密码;给 ECS 配密钥登录,禁用密码登录。
虽然增加了运维成本,但服务器被入侵风险降为 0,这是值得的。”
转行者面试答题总纲:3 个 “优势转译公式”
- 理论题 = 安全定义 + 原岗位经验 + 量化案例
(例:SQL 注入 = 定义 + 开发踩坑经历 + 修复漏洞数)
- 工具题 = 工具用法 + 原岗位技能 + 安全成果
(例:BP = 抓包流程 + 开发懂接口逻辑 + 发现漏洞数)
- 动机题 = 转行契机 + 主动行动 + 能力匹配
(例:转安全 = 开发遇漏洞 + 考证书做项目 + 开发→安全开发迁移)
面试避坑指南:3 个 “转行者禁忌”
-
忌说 “我没经验,但我愿意学” → 换成 “我用 XX 经验做了 XX 安全实践,能快速上手”;
-
忌堆砌工具名称 → 每个工具都要带 “用它做了什么安全事”(如 “用 Nmap 扫高危端口” 而非 “会 Nmap”);
-
忌脱离企业需求 → 提前查公司业务(如电商公司多问支付漏洞,云厂商多问云安全),答题时贴业务场景。

为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
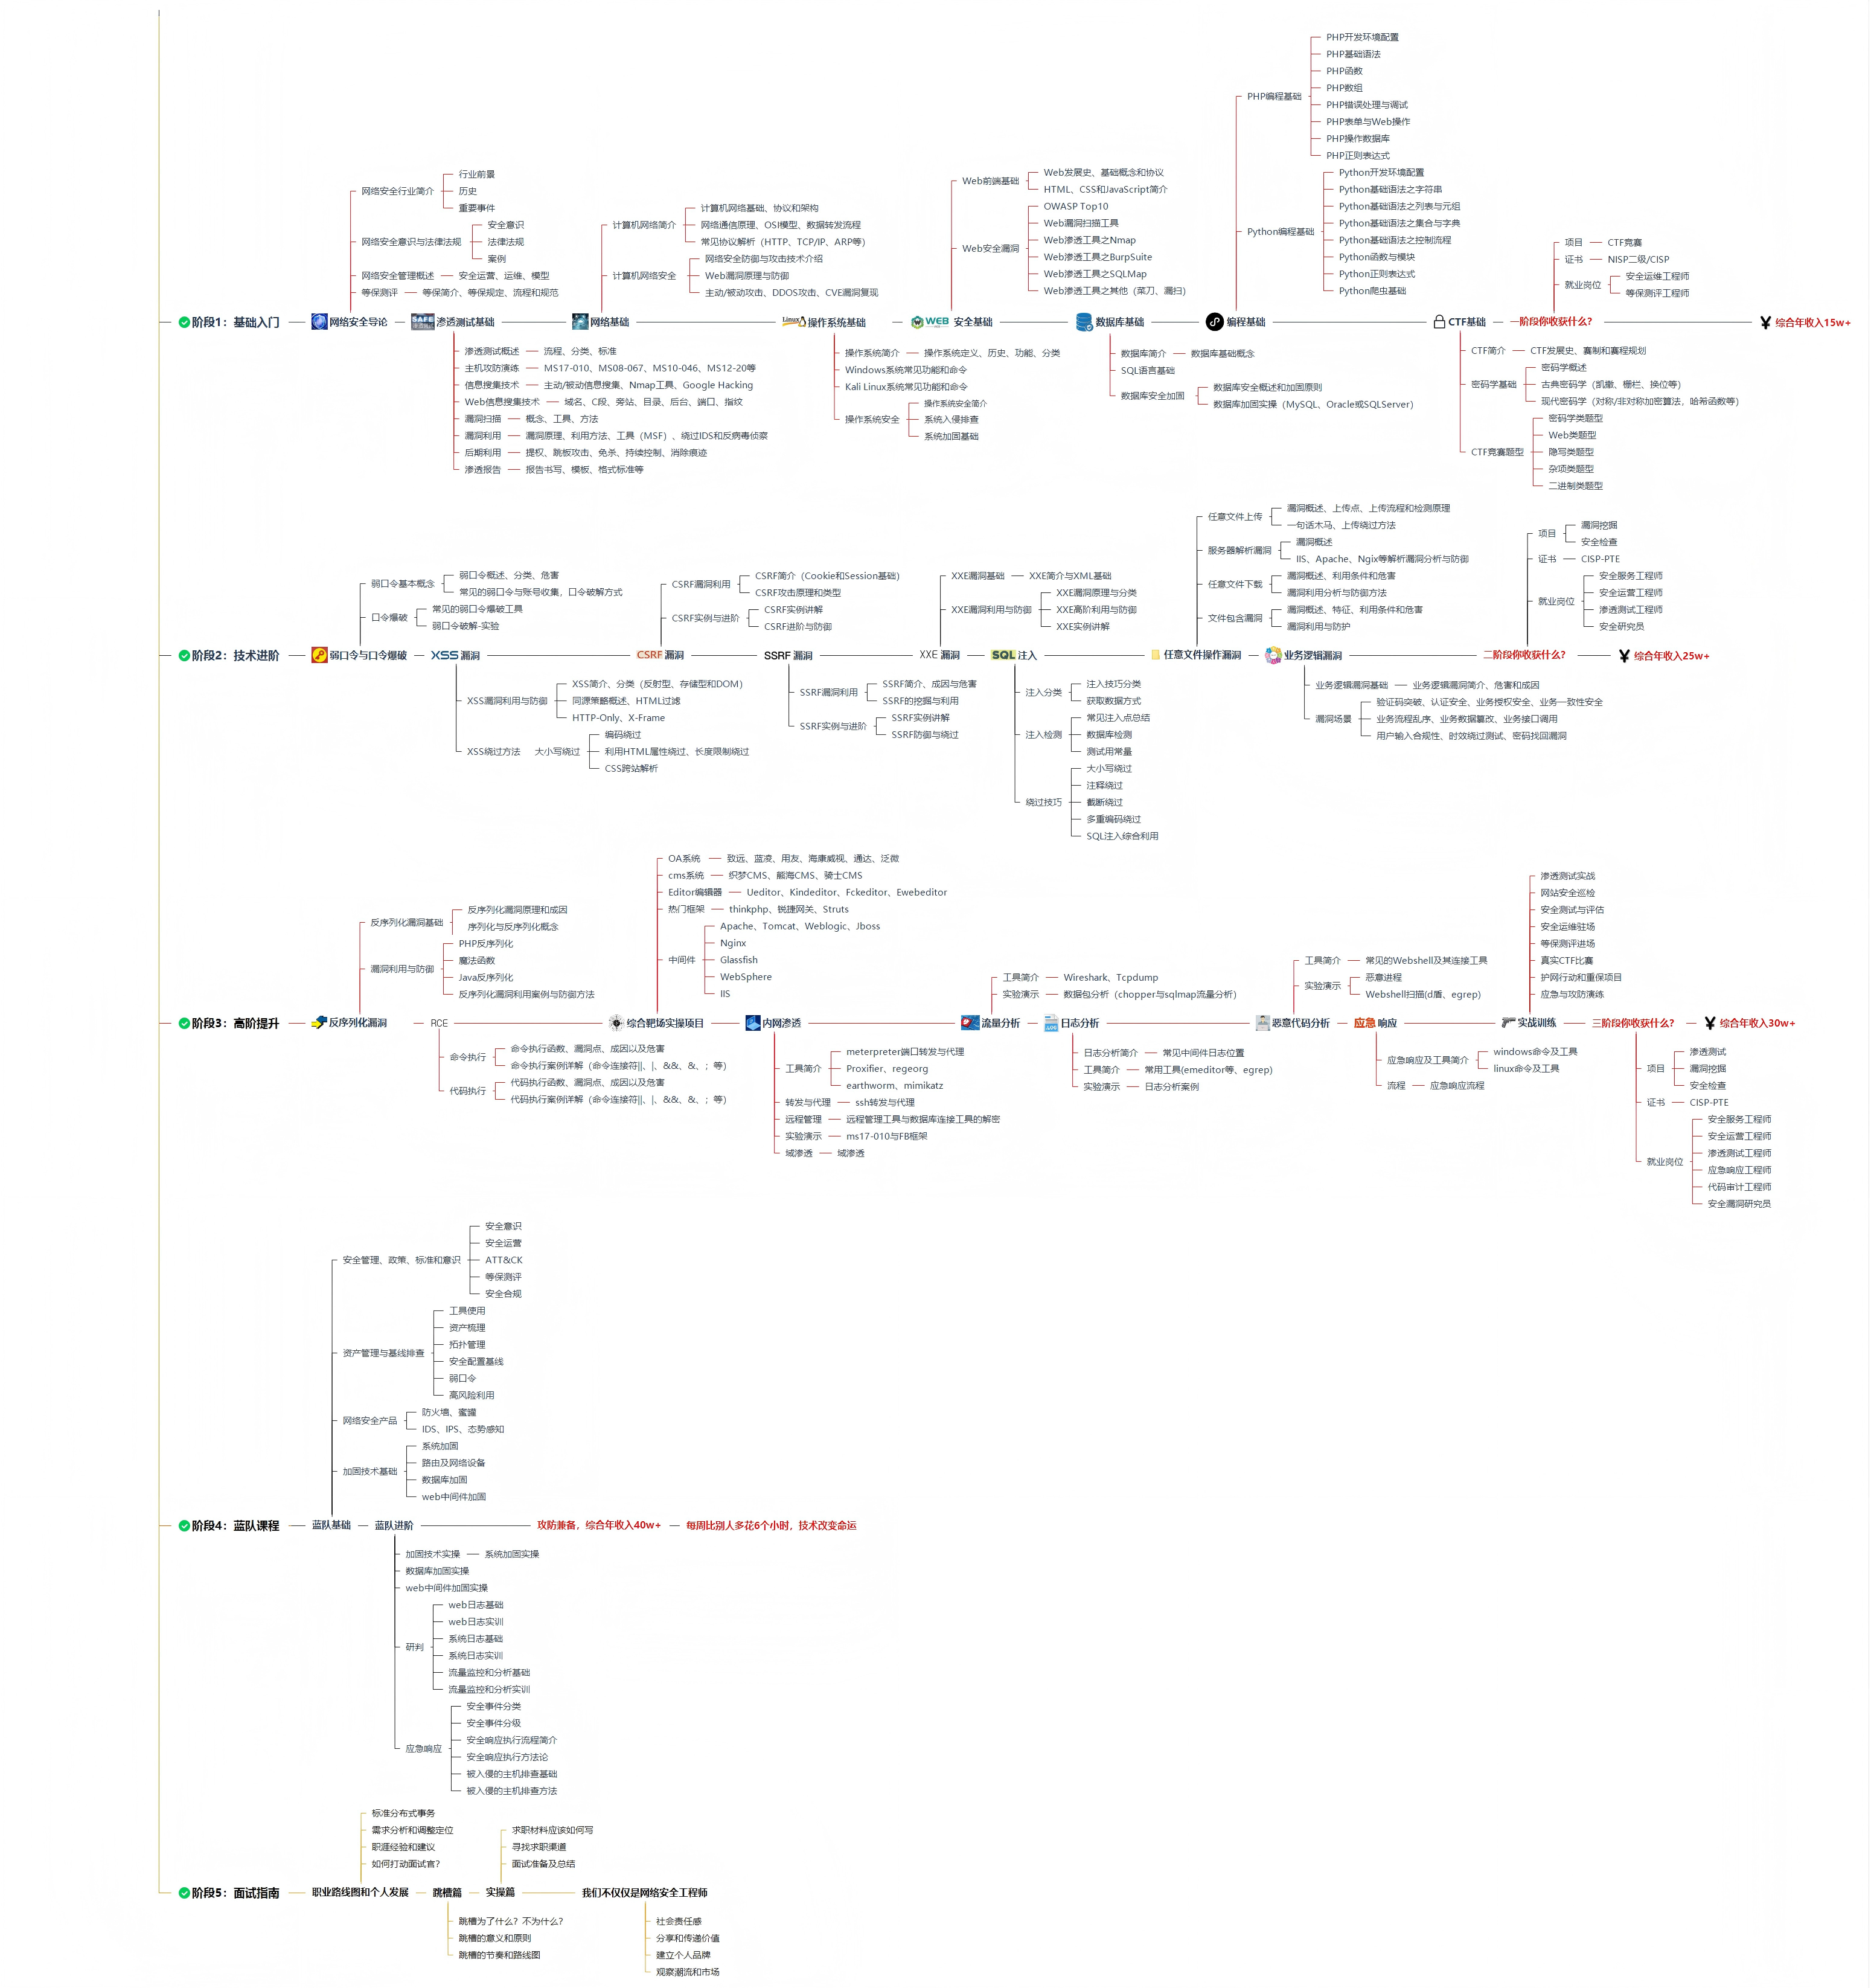
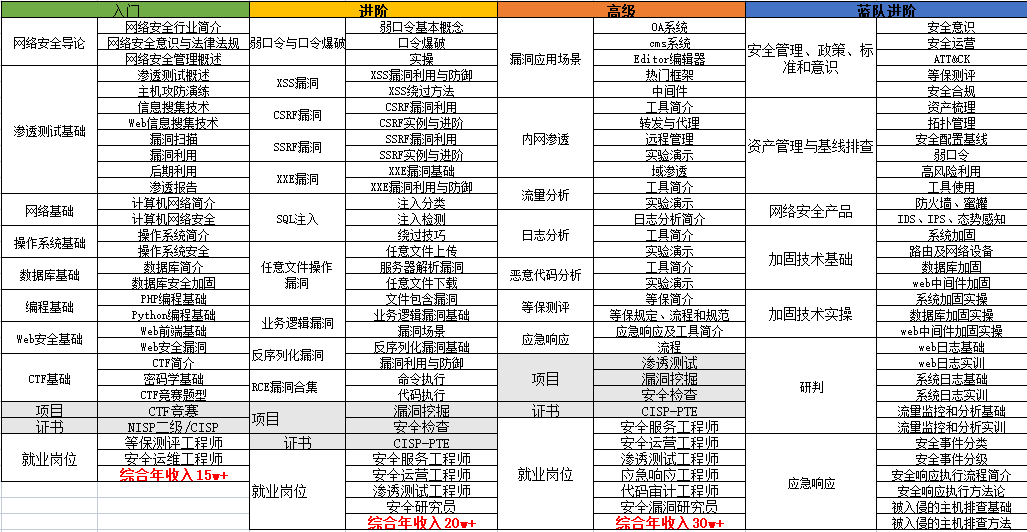
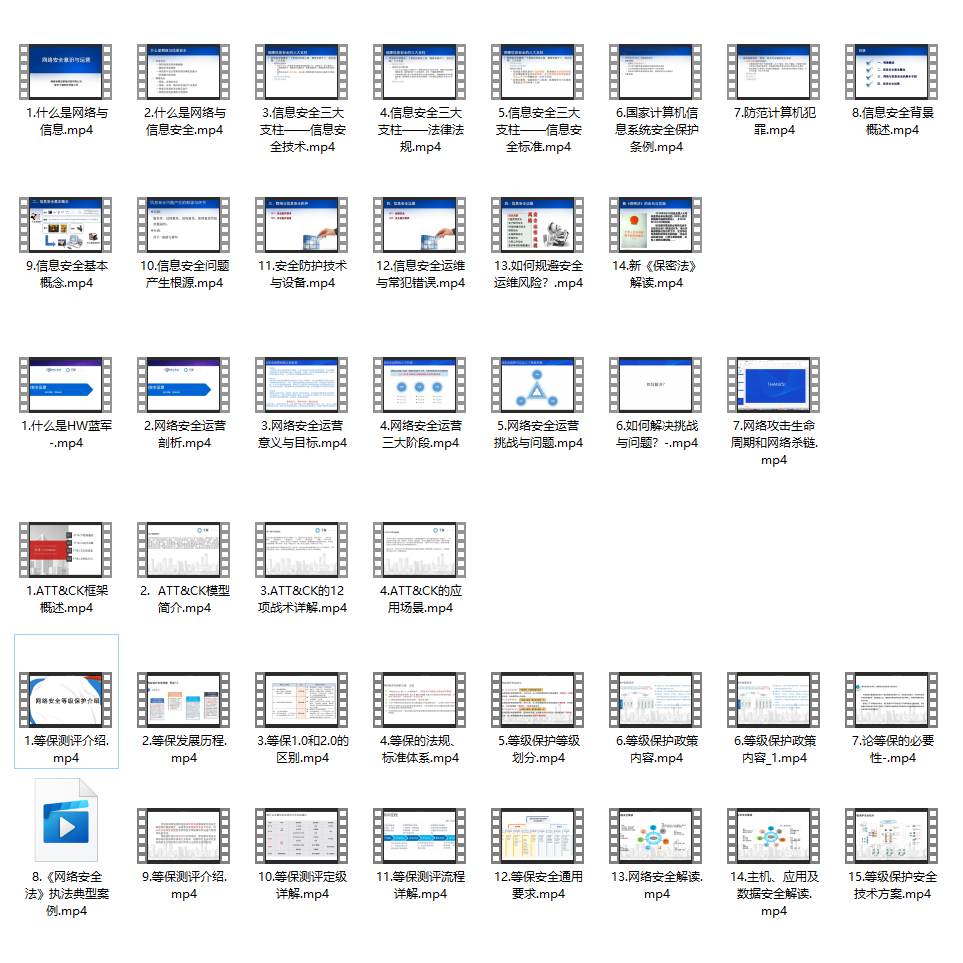
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单

6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
更多推荐


 21
 0
- 0


 已为社区贡献15条内容

所有评论(0)