
【收藏必备】网络安全三大神器Kali、Nessus与Metasploit的关系详解
掌握网络安全你必须理解的 Kali Linux、Nessus 与 Metasploit 三者关系
网络安全防护已成为数字化时代的必备技能,但仅了解攻击原理远远不够,实战更需要专业工具的支持。如何高效部署扫描、渗透与漏洞利用?接下来,我们将深入解析网络安全领域的"黄金搭档"组合。
一、Kali Linux、Nessus与Metasploit的协作关系解析
1. Kali Linux:攻防演练的操作系统基石
作为专为渗透测试设计的开源Linux发行版,Kali集成了600+安全工具(如Nmap、Wireshark)。它不仅是安全人员的"作战平台",更提供了底层环境支持——就像Python解释器之于代码运行。
下载入口:https://www.kali.org/get-kali/
2. Nessus:精准漏洞扫描的"雷达系统"
作为行业领先的漏洞扫描工具,Nessus通过深度资产探测生成风险报告。其核心价值在于:
✅ 自动化识别系统弱点(CVE漏洞/配置错误)
✅ 可视化风险评级(高/中/低危分类)
✅ 持续监控资产暴露面
注:社区版免费开放基础功能,企业版支持定制化扫描策略。
3. Metasploit Framework:渗透测试的"战术武器库"
作为模块化渗透测试框架,Metasploit实现从扫描到攻击的闭环:
msf6 > use exploit/windows/smb/ms17_010_eternalblue
msf6 > set RHOSTS 192.168.1.10
msf6 > exploit  # 执行漏洞利用
其核心能力包括:
- 📦 1700+ 预置渗透模块(Exploit/Auxiliary)
- 🔄 载荷动态生成(Payload)
- ⚙️ 后渗透自动化(Meterpreter会话管理)
二、安全工具的实战协作方案
| 应用场景 | 推荐工具组合 | 优势解析 |
|---|---|---|
| 基础攻防学习 | Kali Linux + Nessus | 快速掌握漏洞扫描与风险评估 |
| 高级渗透实战 | Kali Linux + Metasploit | 实现漏洞利用全流程自动化 |
| 企业级安全运维 | 三者联合部署 | 扫描→验证→加固闭环管理 |
三、关键协作逻辑说明
- Kali Linux提供操作环境
→ 预装Metasploit/Nmap等工具,支持直接调用 - Nessus定位攻击入口
→ 扫描报告生成CVE编号,为Metasploit提供利用目标 - Metasploit实现攻击验证
→ 使用msfconsole -q载入Nessus扫描结果,自动触发漏洞利用
✅ 最佳实践:通过CVE编号关联扫描与攻击阶段
msf6 > search type:exploit cve:2023-1234
四、总结
-
Kali Linux 是安全测试的"载具":集成工具链,统一操作环境
-
Nessus 扮演"侦察兵":精准识别漏洞坐标,量化风险等级
-
Metasploit 作为"突击队":执行深度渗透,验证漏洞危害性
三者形成 侦察→定位→打击 的攻防闭环,构建企业安全防御能力的黄金三角。
如何学习黑客/网络安全?
网络安全不是「速成黑客」,而是守护数字世界的骑士修行。当你第一次用自己写的脚本检测出漏洞时,那种创造的快乐远胜于电影里的炫技。装上虚拟机,从配置第一个Linux环境开始,脚踏实地从基础命令学起,相信你一定能成为一名合格的黑客。
如果你还不知道从何开始,我自己整理的282G的网络安全教程可以分享,我也是一路自学走过来的,很清楚小白前期学习的痛楚,你要是没有方向还没有好的资源,根本学不到东西!
下面是我整理的网安资源,希望能帮到你。
😝需要的话,可以V扫描下方二维码联系领取~
如果二维码失效,可以点击下方👇链接去拿,一样的哦
【CSDN大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!!
1.从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
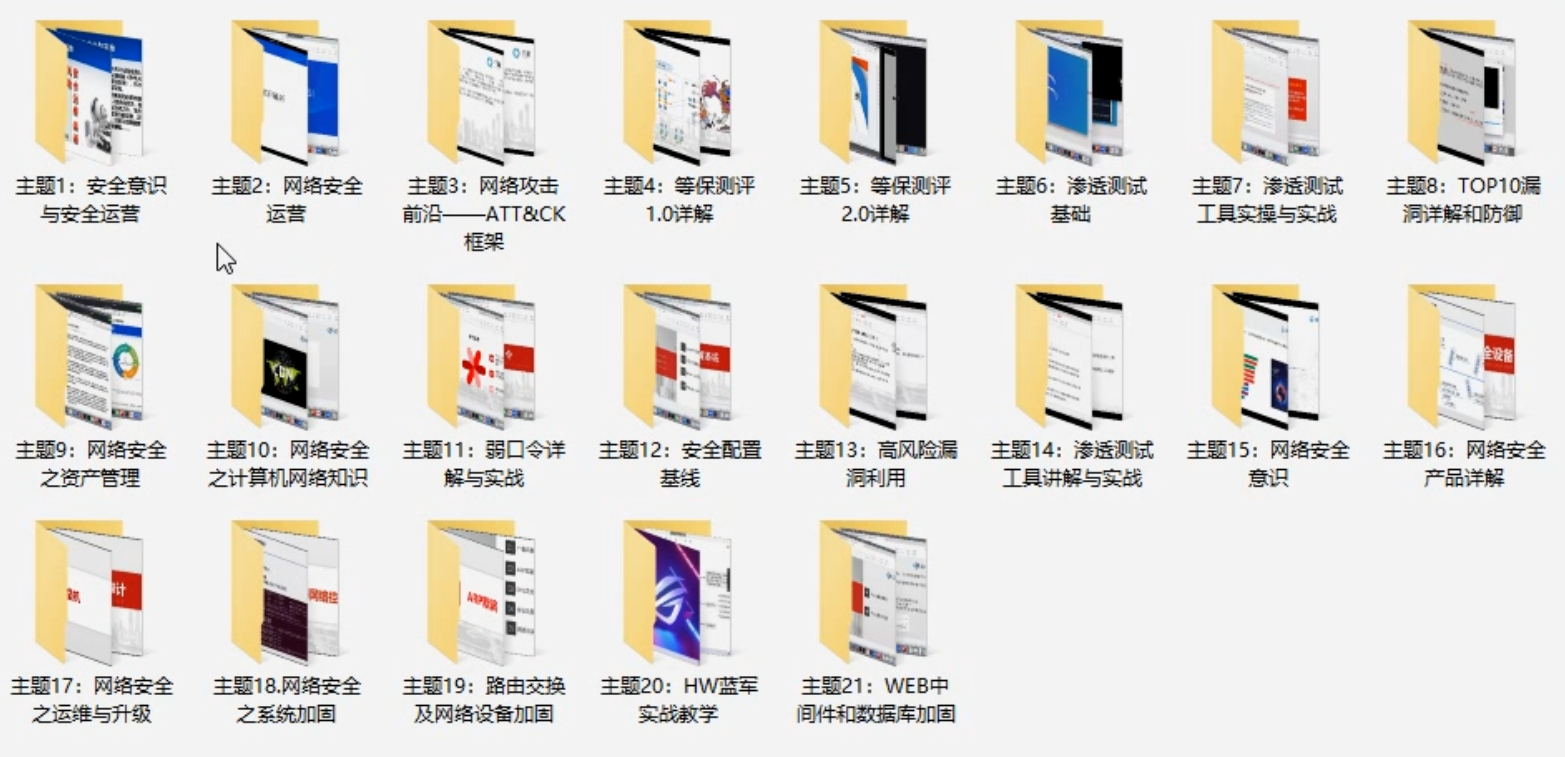
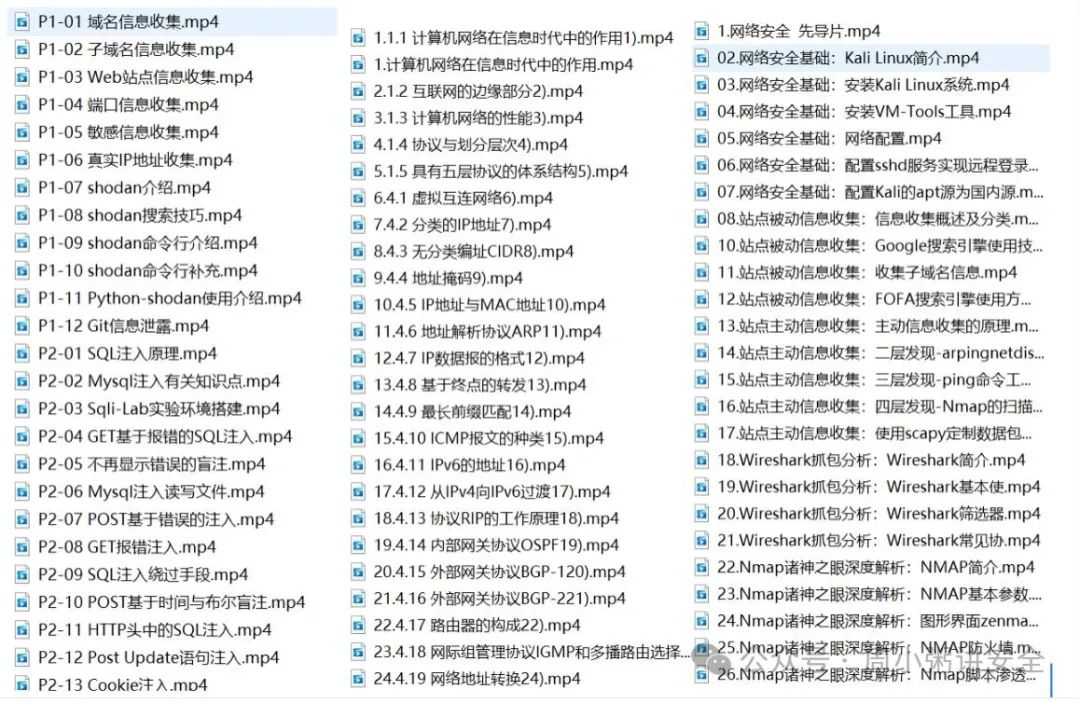
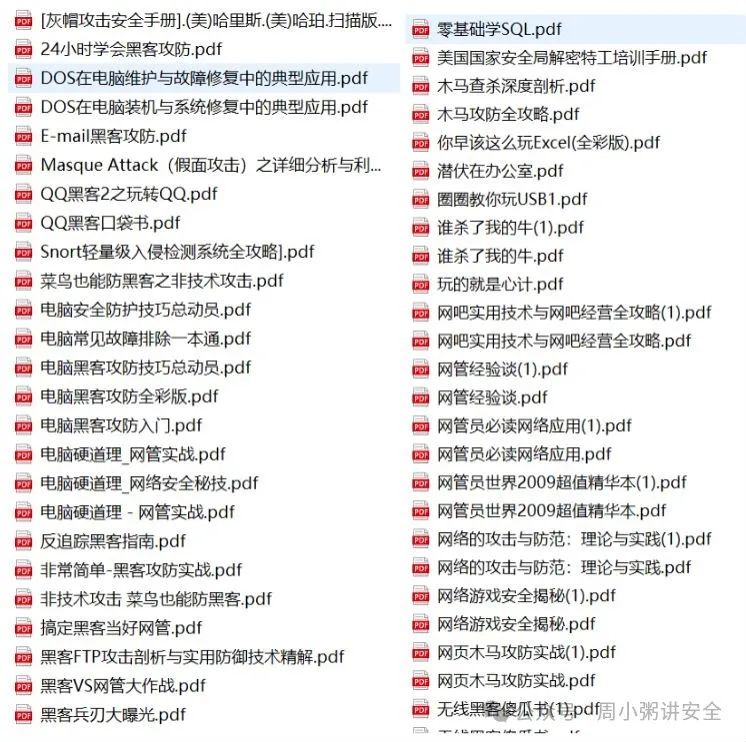
2.入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的,还有很多不在图里)
3.安装包/源码
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
4.面试试题/经验
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
😝需要的话,可以V扫描下方二维码联系领取~
因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
如果二维码失效,可以点击下方👇链接去拿,一样的哦
更多推荐


 23
 0
- 0


 已为社区贡献10条内容

所有评论(0)