
树莓派构建Tor实验平台
一个由树莓派驱动的Tor匿名攻击实验平台
摘要
私有Tor网络对于分析Tor项目以及众多研究人员的安全问题至关重要。然而,当前的研究工作主要通过在单个节点上离散模拟流量来提升可扩展性和效率,或通过部署高成本的完整私有网络来提高还原程度。本文提出一种新颖的方法,通过编辑和控制树莓派构建真实的私有Tor网络,称为Tor匿名攻击实验平台。与其他同类平台相比,该平台具有低成本、易于扩展、数据传输实时性高、网络协议还原度高以及配置便捷等优势。为了验证该平台可用作私有且完整的Tor匿名网络实验环境,我们以源追踪攻击为例进行了案例研究。实验结果与理论分析均表明,该平台能够高效且低成本地支持研究人员开展多种Tor网络安全研究。
关键词 —私有Tor网络,实验平台
I. 引言
Tor目前是全球最大的匿名网络,拥有大量用户群体,因其高效稳定的服务而受到世界各地匿名网络用户的欢迎。同时,Tor匿名网络强大的匿名性也为犯罪分子从事非法活动提供了安全保护。如今,以Tor为媒介的网络犯罪活动日益增多,联邦调查局等情报机构虽已对此高度关注并重点监控,但仍无法从技术上彻底破坏Tor的匿名性。由此可见,追踪Tor匿名网络的通信链路及用户源头十分困难。为了提高溯源成功率,我们需要进一步挖掘Tor在应用和网络协议方面的漏洞。
基于Tor应用和匿名网络协议的常见攻击方法包括:时序攻击,前任攻击,和代码注入攻击。上述攻击方法只有在攻击者能够获取Tor用户入口节点和出口节点的流量或参与匿名通信过程时,才能准确追踪通信双方的源头。即使是网站指纹识别攻击也要求Tor用户入口节点的通信流量。
在对Tor进行回溯攻击实验时,发现真实的Tor网络中存在Tor网络节点分布广泛以及Tor用户行为不可预测等因素。这些因素导致实验者在获取Tor节点流量数据时效率低下,且难以观察和入侵目标节点。因此,实验者难以同时观测Tor用户入口节点和出口节点的通信流量,也无法轻易参与他人的匿名通信过程。这种情况使得实验者无法高效地挖掘Tor中的漏洞。
为了提高Tor网络流量数据的效率,一些研究人员选择在模拟实验环境中进行Tor匿名通信实验。常见的仿真方法有两种:第一种是基于互联网环境中的Tor节点信息,对无通信流量的Tor通信过程进行离散事件仿真;第二种是构建私有且完整的Tor网络,以实现真实的Tor匿名通信仿真和通信流量的模拟。这种方法的优势在于能够提升Tor研究效率,同时避免因监控他人Tor节点而暴露自身身份的问题。然而,当前的研究工作主要集中在通过单个节点的离散事件仿真来提高可扩展性和效率,以及通过高成本部署完整私有网络来提升还原程度。
针对上述问题,本文提出了一种通过编辑和控制树莓派构建真实私有Tor网络的新方法,称为Tor匿名攻击实验平台。该平台以极低的成本构建了私有Tor匿名网络的硬件环境和Tor应用软件环境,旨在全方位还原各类Tor匿名通信场景,并充分暴露Tor应用及匿名通信协议中的漏洞。
论文结构如下。本文第二章分析了Tor匿名通信仿真的当前研究现状。第三部分介绍了硬件和软件的构建方法。第四部分重点分析该平台的优缺点。第五部分探讨基于此平台的匿名通信过程的可行性。第六部分进行总结并对未来工作进行展望。
II. 研究现状
与在真实网络环境中进行的Tor匿名通信实验相比,在模拟环境中可提高实验效率。通常有两种方法来模拟Tor通信:第一种是模拟匿名通信的通信过程,第二种是在模拟Tor网络中进行匿名通信实验。第二种仿真方法又可细分为基于软件的私有Tor匿名网络仿真和基于硬件的私有Tor匿名网络仿真。接下来,我们将对现有仿真方案的研究现状进行分类。
匿名通信过程仿真
用于模拟匿名通信过程的常用工具有OmNet++、NS2等。这类仿真通常可以模拟离散匿名通信事件,但在仿真过程中通常没有Tor应用的参与,也不会生成符合Tor匿名通信协议的流量。因此,可仿真的Tor匿名通信场景非常有限,难以充分挖掘Tor应用和Tor匿名通信协议的漏洞。
B. 基于软件的Tor网络仿真
常见的基于软件的私有Tor网络模拟器是Shadow和ExperimenTor。Shadow是一个开源分布式网络节点模拟器。Shadow可以提供在本地模拟Tor网络或比特币网络实际运行的功能。
ExperimenTor是一个基于工具包和网络仿真的测试平台。该平台包含一组用于配置、运行和分析全网实验的工具,并可在ModelNet网络仿真平台中运行隔离的Tor部署。该测试平台使研究人员能够轻松部署自己的实验性Tor网络,该网络由他们自己的Tor目录服务器和Tor路由器组成,其带宽和延迟与实时Tor网络相似。
这些模拟工具可以还原Tor匿名网络的拓扑结构,也能模拟大量Tor节点用于实验。但它们都将真实的流量传输替换为内存读写。同时,这类离散事件网络模拟器无法适应高度动态环境,导致仿真精度非常低。
C. 基于硬件的Tor网络仿真
其他实验者使用高性能网络服务器来运行虚拟机集群以构建Tor网络。如果使用高性能服务器来搭建虚拟机集群以仿真Tor网络,那么在服务器内存分配和服务器管理方面的手动维护投入将非常巨大。同时,增加仿真节点数量规模将导致需要投入更多的高性能服务器,从而带来巨大的开销。
基于上述分析,本文在接下来的两章中将给出Tor匿名攻击实验平台的构建方案以及相较于现有仿真方案的优势。
III. 系统组件
A. 硬件组成
在Tor匿名攻击实验平台中,为了使每个节点都具备独立工作的功能,同时考虑到实验平台的效率和成本,我们选择树莓派(RPI)作为平台的计算节点。RPI(Raspberry Pi)也被称为卡片计算机,其外形只有信用卡大小,安装有Linux操作系统,具备计算机的基本功能。因此,RPI紧凑的外形和强大的功能非常适合作为构建本实验平台的基础。在该平台中,每个RPI都是一个能够独立执行匿名通信任务的计算机主机。
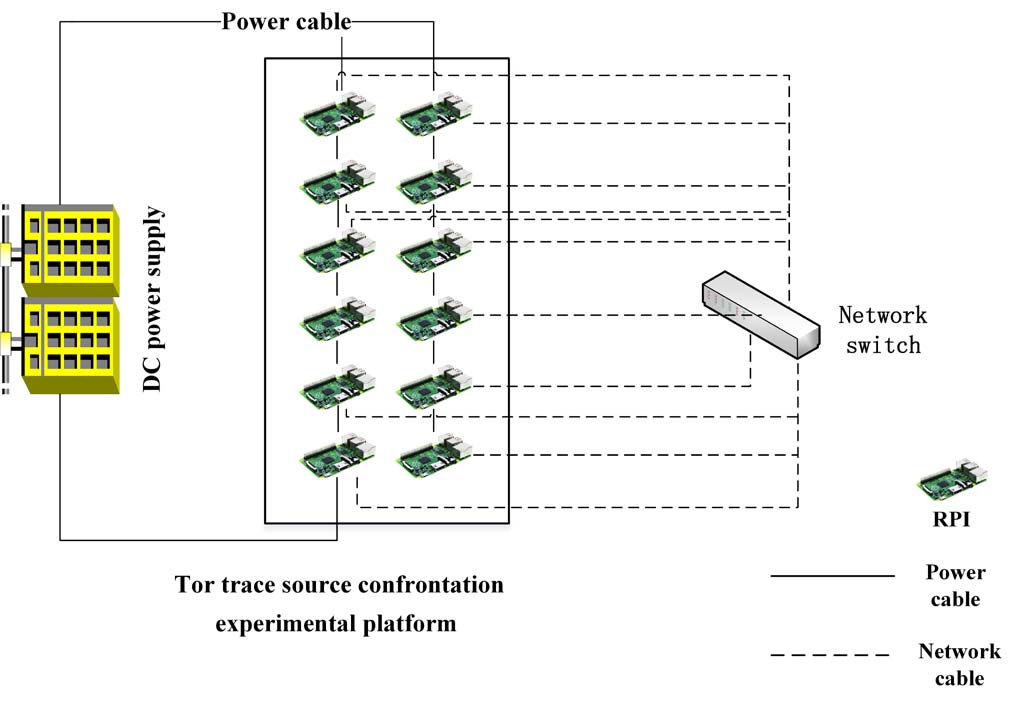
在系统供电方面,我们采用BitScope解决方案对平台进行集中供电。每两个树莓派(RPI)配备一块BB02B DUO电源板,共插入10块电源板作为一组。将这组并联连接的树莓派安装到5U BitScope CBBRACK20机箱中,并使用明纬SP‐480‐24直流电源统一提供480W、24V直流电源。从而构建了一个包含20个独立工作节点的集群。该机箱占用面积小,可安装在19英寸标准机柜中。
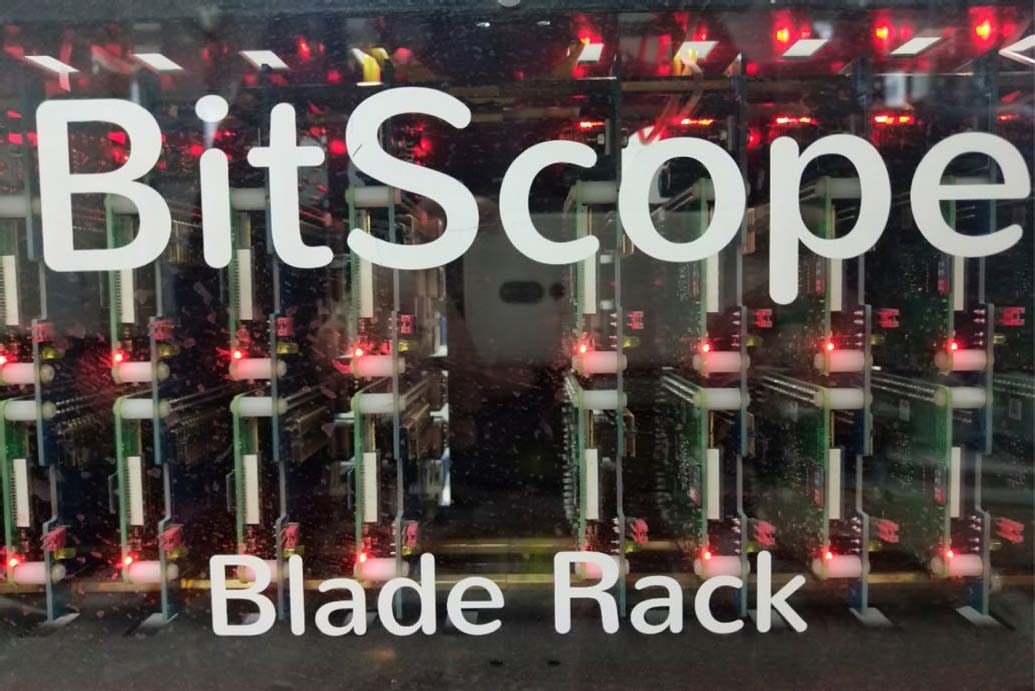
该平台使用科兰德网络交换机进行统一为20台树莓派(RPI)分配IP地址,使其形成一个网络集群,并具备构建私有Tor网络的硬件条件。该平台如图1所示。
B. 软件组成
1) 网络拓扑和节点功能配置
平台中的每个RPI节点都配备了一张64GB的TF卡,TF卡上安装了Raspbian操作系统。由于集群中RPI节点上安装的软件相同,因此只需为一个RPI节点的内存卡安装操作系统,其他节点的内存卡可直接复制已安装系统的内存卡,这大大减少了系统搭建过程中的工作量。
在安装操作系统后,我们为每台树莓派(RPI)安装Tor 0.3.4.0软件,然后根据每个节点在私有Tor网络中所扮演的角色进行配置。在一个完整的私有Tor网络中,必须包含目录服务器、洋葱路由器(OR)以及使用该网络的客户端。在当前的20节点实验平台中,我们配置了2个目录服务器、12个洋葱路由器和6个客户端。部分节点还挂载了洋葱网站服务,供其他节点访问。图2展示了该平台的示意图。
2) 统一管理和时间同步
为了方便平台中树莓派(RPI)集群的软件启动以及Linux终端命令的集中输入,我们使用‘Clustershell’软件实现对整个集群的命令行并行输入操作。同时,为了同步整个集群的时间,集群中的所有节点均启动NTP服务,将各节点的时间与集中控制主机的时间进行同步,以避免因系统时间错误导致Tor网络无法协同工作的问题。
3) Tor网络连通性测试
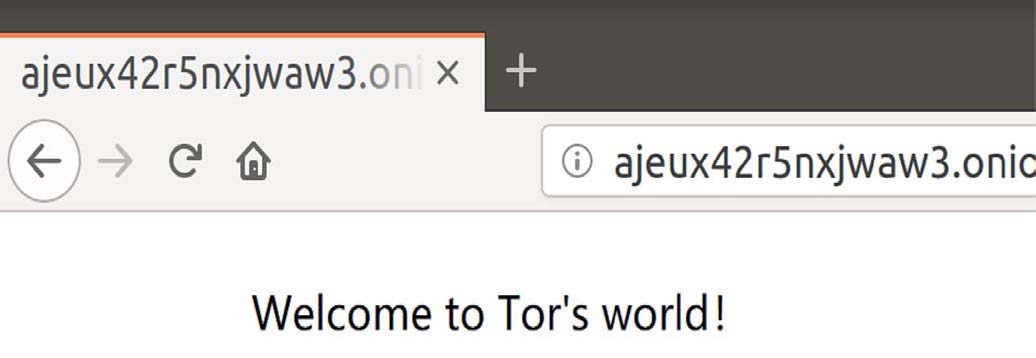
私有Tor网络配置完成后,需要通过两个步骤来验证构建是否成功。第一步是在目录服务器上的缓存共识文件中检查每个节点的运行状态。检查后,各节点的运行状态良好。第二步是挂载.onion网站在RPI节点上运行服务,然后使用tor用户节点访问.onion网站。如果访问成功,则意味着私有Tor网络已成功搭建。实验结果如图3所示:
IV. 优势与劣势分析
A. 优势
1) 低成本
目前,搭建一个20个节点的集群成本约为17,000元。未来,该集群将扩展至100个节点,预算不会超过100,000元。如果使用虚拟机在高性能服务器上构建同等规模的集群,则需要多台高性能服务器,这将增加平台建设的成本。此外,一台服务器同时运行多个虚拟机会带来服务器维护困难和运行速度慢等问题。同时,节点与服务器之间的网络通信拥堵也会发生,给实验带来诸多不便。
与使用传统计算机网络集群构建Tor匿名网络相比,Tor匿名攻击实验平台不仅具有高性价比的优势,还更便于维护平台中的软件和系统。如果平台中某个节点的操作系统崩溃,只需复制该崩溃节点的TF卡,或直接更换无法使用的TF卡即可恢复节点功能。而在传统计算机网络集群中,一旦系统或硬盘出现故障,将面临重新安装系统或更换硬盘的问题,人力和资本投入成本较高。
2) 可扩展性
Tor匿名攻击实验平台的节点规模易于扩展。在扩展平台节点规模时,您只需将现有节点的TF卡内容复制到新节点的TF卡中,新节点即可快速参与平台的工作。如果在高性能服务器的虚拟机集群环境中扩展相同规模的平台节点,研究人员将不得不面对服务器内存重新分配的问题,甚至需要增加高性能服务器的数量。
与Shadow模拟器相比,Tor匿名攻击实验平台承载的服务内容可以轻松扩展。例如,我们可以构建一个I2P和Freenet在该平台上构建私有的匿名网络以进行实验。这种多匿名网络通信协议的通信状态更符合真实网络环境下的通信状况,从而丰富了我们的实验场景。
3) 灵活性和效率
由于基于树莓派的Tor匿名攻击实验平台上的节点在硬件和软件配置方面均独立满足Tor匿名通信的要求,因此在节点性能和协议还原方面,该平台上进行Tor匿名通信与在真实网络环境中实验没有显著差异。实验人员可根据希望追踪的通信场景和待验证的算法,设置匿名通信可追溯性实验。
由树莓派驱动的平台还具备在私有Tor网络中可控的节点运行、可控的通信过程、实验场景的独立设计等便利条件,并且能够高效地分析实验数据和结果。
4) 仿真与现实
当平台进行Tor匿名网络通信实验时,每个RPI节点均使用物理网卡发送由Tor应用加密的数据。因此,该平台能够模拟出高度动态的实验环境,并精确仿真各种通信过程。这无疑为实验者提供了接近真实网络环境的Tor匿名通信过程,以分析Tor节点及Tor匿名通信协议的运行情况。
相比之下,OmNet++仿真框架用于模拟Tor匿名通信,仅模拟匿名通信事件,而不生成真实的Tor数据流量,这极大地限制了实验的范围。R. 詹森和N. 胡珀设计了Shadow,一种开源的分布式Tor网络节点模拟器。用户可以使用Shadow在本地模拟运行Tor程序的多个节点进行匿名通信,并通过内存读写替代网络流量传输。此外,Shadow无法模拟Tor用户复杂行为与多种匿名网络协议共存的实验场景,因此使用范围较小。
B. 缺点
Tor匿名攻击实验平台以极低的成本构建了一个私有的、完整的Tor匿名通信网络,具有良好的灵活性和可扩展性,能够大幅提高研究人员在各种通信场景下获取Tor匿名通信流量的效率。然而,该平台仍存在以下不足:
1) 真实性
在仿真Tor匿名通信过程中,所有Tor节点和Tor网络状态均为私有,而互联网环境中的Tor节点和Tor网络状态是未使用的。因此,该平台无法研究Tor整体安全性。
2) 还原程度
尽管该平台在Tor通信仿真过程中使用具有计算能力的真实节点,并生成真实的网络通信流量,能够较好地还原Tor匿名通信协议。然而,该平台产生的实验通信流量在通信延迟和通信噪声方面,与在互联网环境中生成的真实Tor匿名通信流量存在较大差异。
V. 基于平台的实验分析
在实验阶段,我们通过自主设计的实验流程,验证了基于平台的通信场景设计和可追溯性攻击实验的可行性,并证实了关联攻击对端到端匿名通信可追溯性的有效性。
A. 环境设置
在实施之前,我们使用集中管理主机将参与实验的节点设置为同一组。组内的节点将通过平行输入命令实现同步操作。并行输入的命令包括启动Tor应用、捕获每个节点的通信流量,以及实验结束后将数据返回到主机。
同时,为了实现对实验步骤的精细控制,我们使用Tor官方Python控制器库‘stem’来指定本次实验的通信链路。通过‘stem’可以选择实验中需要使用的节点。
B. 基于流的反匿名化
本实验基于Tor协议漏洞。Tor匿名通信系统在数据流传输过程中未刻意添加延迟机制,以确保用户的实时通信。因此,有望通过关联通信时间特征来破坏Tor的匿名性。
在实验中,匿名通信用户B通过Tor建立的隐藏路径发起对网站A的访问,并获取数据。用户B进入Tor匿名网络的入口点为E。网站A在接收到请求后,以相同方式将用户B请求的数据返回给用户B。我们能够获取到的流量数据是A发送的流量流A,以及入口节点E处用户B的流量流B。我们希望通过关联攻击比较流A与流B之间的关系,验证Tor协议中的漏洞。实验场景如下图4所示:
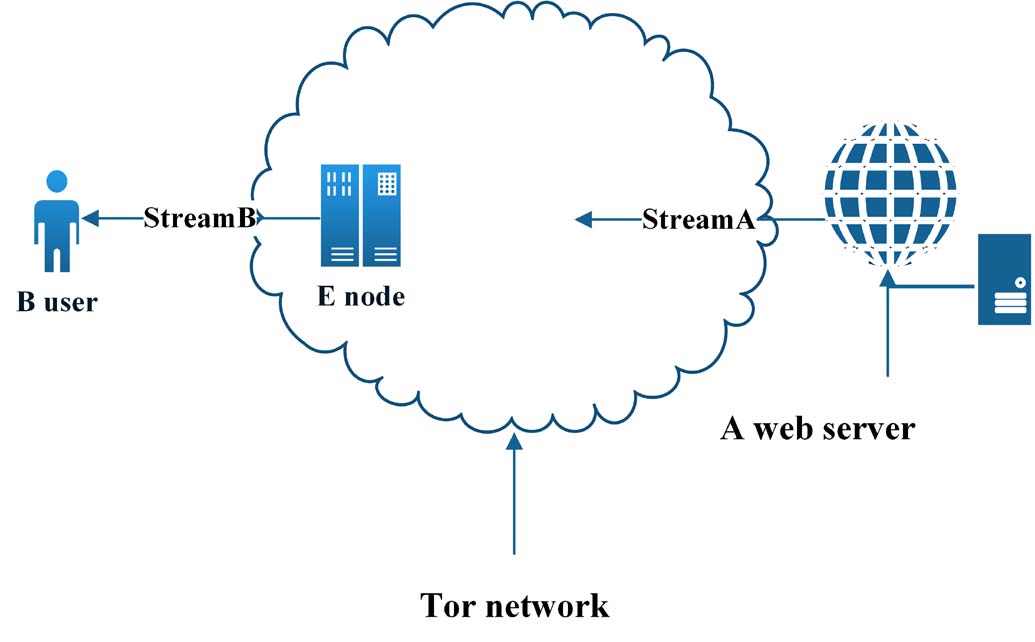
如上图所示,我们已获取网站A发送的流A和节点E发送的流B。下面的图5显示了TCP流A和流B的数据包大小随时间的变化情况。
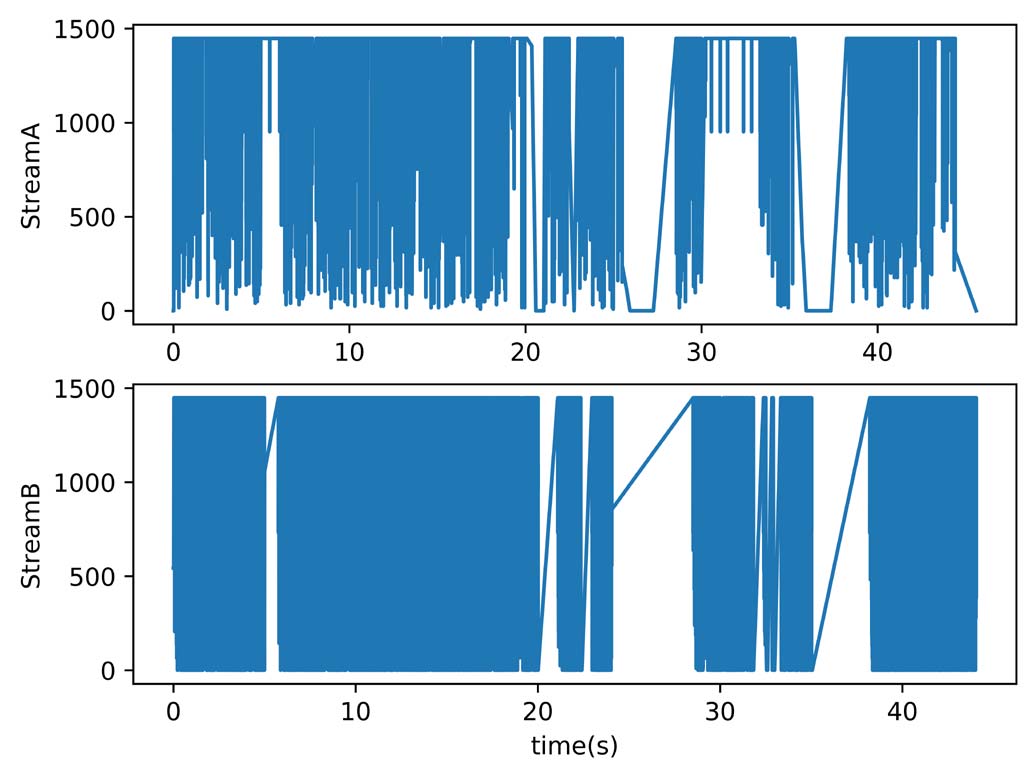
通过观察图表发现,TCP流A和TCP流B具有较高的相似性。同时也可以发现,Tor确实会对每个数据包进行填充,使得每个数据包大小相同,从而有效消除了数据包大小随时间变化的特征。在TCP流的相关性分析中,我们使用线性相关卷积来反映两个TCP流在不同时刻的匹配程度。
首先,使用时间间隔T将两条TCP流的通信时间进行等间隔划分。其次,分别统计每个时间间隔内的TCP数据包数量,使两条TCP流的时间间隔对齐;最后,对这两组以相等时间间隔随时间变化的TCP数据包数量数据进行互相相关卷积。
下图图6显示了在相等时间间隔内流A和流B中TCP数据包计数及互相关卷积的结果。
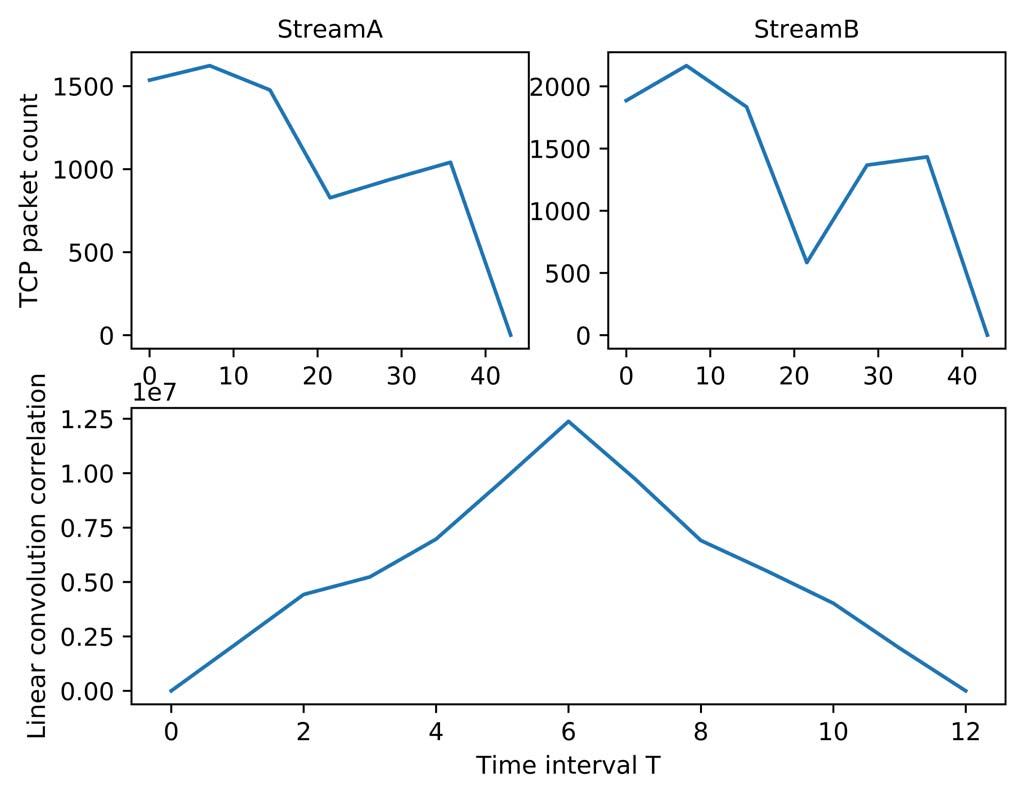
经确认发现,流A与流B之间的线性相关性较强,且该线性相关性可被确定。
经过验证,上述实验结果符合我们的预期。因此,如果我们获得了访问者B的入口节点E的流量和被访问网站A的流量,并且在TCP数据传输过程中没有发生拥塞,则线性相关性分析方法可以充分利用Tor匿名通信协议的漏洞,追踪端到端Tor匿名通信的源头。
VI. 结论与未来工作
由树莓派驱动的Tor匿名攻击实验平台是一个低成本、便携且功能强大的实验平台。该平台可大幅提升科研人员挖掘Tor应用及通信协议漏洞的效率,缩短回溯攻击实验周期。因此,构建此类攻击实验平台具有重要意义。在后续的研究过程中,还需进一步优化平台的软件环境,使攻击实验平台支持多种背景流量建模、网络延迟建模及其他匿名网络安全分析功能。同时,还需构建更多实验模型,从协议干扰、协议漏洞测试、密码安全等多个角度深入研究Tor匿名网络,并提出更高效的算法以追踪Tor通信链路及其双方源头。在实验平台上通过验证的算法与研究思路,最终将在真实网络环境中进行验证。但凭借由树莓派驱动的Tor匿名攻击实验平台,研究人员在研究Tor匿名网络时将能够事半功倍。
更多推荐

 27
 0
- 0


 已为社区贡献4条内容

所有评论(0)