
Linux服务器编程实践73 - openlog/closelog/setlogmask:定制日志输出的细节
深入理解Linux系统日志接口,打造可控的服务器日志体系
1. 日志在Linux服务器中的核心价值
在Linux服务器编程中,日志是调试排障、性能监控和安全审计的核心载体。无论是高并发Web服务器(如Nginx)、数据库服务(如MySQL)还是分布式中间件,都依赖完善的日志系统记录关键事件——从客户端连接建立、请求处理结果到系统资源异常等信息。
Linux系统默认通过rsyslogd(syslogd的升级版)管理日志,应用程序通过syslog系列函数与日志系统交互。其中,openlog、closelog和setlogmask是定制日志输出的关键接口,它们能帮助开发者结构化日志内容、控制日志级别,避免"日志泛滥"或"关键信息缺失"的问题。
1.1 Linux系统日志流转机制
为了更直观理解日志从应用到存储的过程,Linux日志体系的核心流转图:
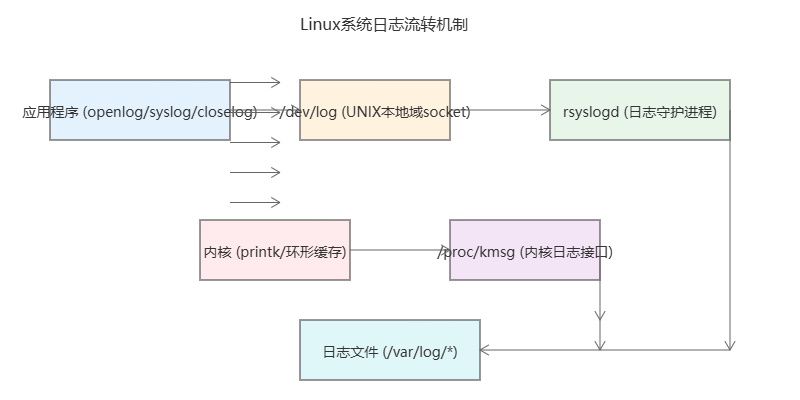
如图所示,应用程序通过openlog/syslog/closelog接口输出日志,日志先发送到UNIX本地域socket文件/dev/log,再由rsyslogd根据配置(如/etc/rsyslog.conf)分发到不同日志文件(如/var/log/messages、/var/log/debug)。内核日志则通过printk写入环形缓存,最终也由rsyslogd读取并存储。
2. openlog:初始化日志上下文
openlog并非强制调用,但它能提前初始化日志上下文,避免每次调用syslog时重复执行初始化操作,同时支持定制日志的前缀、输出方式等属性。
2.1 函数原型与参数解析
#include <syslog.h>
void openlog(const char *ident, int logopt, int facility);
| 参数 | 含义 | 示例 |
|---|---|---|
ident | 日志前缀字符串,会附加在每条日志的日期时间之后,通常设为程序名 | "web_server" |
logopt | 日志输出选项,支持多个选项按位或组合 | LOG_PID | LOG_NDELAY |
facility | 日志设施值,用于分类日志(如用户日志、系统日志),默认是LOG_USER | LOG_LOCAL0(自定义本地日志) |
2.2 logopt选项详解
| 选项 | 功能描述 | 适用场景 |
|---|---|---|
LOG_PID | 在日志中包含当前进程的PID | 多进程服务器(如Nginx多worker进程),便于定位具体进程的日志 |
LOG_CONS | 若日志无法写入文件(如磁盘满),则输出到终端 | 关键服务(如SSH),避免日志丢失 |
LOG_ODELAY | 延迟打开日志连接,直到第一次调用syslog才初始化 | 程序启动时可能不立即输出日志的场景,减少资源占用 |
LOG_NDELAY | 立即打开日志连接,不延迟 | 启动后需立即输出日志(如启动日志)的场景 |
2.3 实战示例:初始化Web服务器日志
#include <syslog.h>
#include <stdio.h>

int main() {
    // 初始化日志:前缀为"web_server",包含PID,立即打开连接,使用本地自定义设施
    openlog("web_server", LOG_PID | LOG_NDELAY, LOG_LOCAL0);

    // 输出一条启动日志
    syslog(LOG_INFO, "Web server started successfully on port 8080");

    // 后续业务逻辑...

    closelog();
    return 0;
}
编译运行后,查看/var/log/local0.log(需在/etc/rsyslog.conf配置local0.* /var/log/local0.log),会看到类似日志:
Jul 15 14:30:00 localhost web_server[12345]: Web server started successfully on port 8080
其中[12345]就是进程PID,由LOG_PID选项自动添加。
3. setlogmask:控制日志输出级别
服务器在开发阶段需要输出大量调试日志(如变量值、函数调用栈),但上线后应关闭调试日志,仅保留警告、错误等关键级别日志——setlogmask就是实现这一需求的核心函数,它通过"日志掩码"过滤日志级别。
3.1 函数原型与日志级别
#include <syslog.h>
int setlogmask(int maskpri);
maskpri是日志掩码,其值由日志级别宏按位或组合而成。Linux定义的日志级别(从高到低,优先级递减)如下:
| 级别宏 | 数值 | 含义 | 适用场景 |
|---|---|---|---|
LOG_EMERG | 0 | 系统不可用 | 服务器崩溃、核心资源耗尽 |
LOG_ALERT | 1 | 需立即处理的警报 | 数据库连接失败、配置文件损坏 |
LOG_CRIT | 2 | 严重错误 | 客户端连接超时、内存分配失败 |
LOG_ERR | 3 | 普通错误 | 请求参数非法、文件读取失败 |
LOG_WARNING | 4 | 警告 | 磁盘空间不足、连接数接近上限 |
LOG_NOTICE | 5 | 正常但重要的事件 | 管理员登录、配置文件重新加载 |
LOG_INFO | 6 | 普通信息 | 服务器启动、客户端连接建立 |
LOG_DEBUG | 7 | 调试信息 | 函数参数、循环变量、网络包内容 |
3.2 掩码工作原理
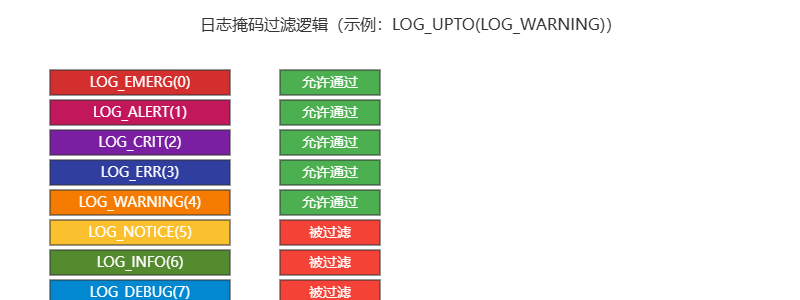
日志掩码的本质是"允许通过的日志级别集合"。例如:
setlogmask(LOG_MASK(LOG_ERR) | LOG_MASK(LOG_WARNING)):仅允许LOG_ERR(错误)和LOG_WARNING(警告)级别日志输出setlogmask(LOG_UPTO(LOG_INFO)):允许LOG_INFO及更高级别(LOG_NOTICE、LOG_WARNING...LOG_EMERG)日志输出setlogmask(0):禁止所有日志输出
我们通过Canvas绘制日志掩码的过滤逻辑:
3.3 实战示例:动态切换日志级别
#include <syslog.h>
#include <stdio.h>
#include <getopt.h>

int main(int argc, char *argv[]) {
    int debug_mode = 0;
    int opt;

    // 解析命令行参数,--debug启用调试模式
    while ((opt = getopt(argc, argv, "d")) != -1) {
        if (opt == 'd') {
            debug_mode = 1;
        }
    }

    // 初始化日志
    openlog("file_server", LOG_PID, LOG_LOCAL1);

    // 根据模式设置日志掩码
    if (debug_mode) {
        // 调试模式:允许DEBUG及以上所有级别
        setlogmask(LOG_UPTO(LOG_DEBUG));
        syslog(LOG_DEBUG, "Debug mode enabled: all logs will be output");
    } else {
        // 生产模式:仅允许WARNING及以上级别
        setlogmask(LOG_UPTO(LOG_WARNING));
        syslog(LOG_INFO, "Production mode: only WARNING+ logs will be output");
    }

    // 模拟业务逻辑日志
    syslog(LOG_DEBUG, "Read config file: /etc/file_server.conf"); // 仅调试模式可见
    syslog(LOG_INFO, "Listen on port 9000"); // 仅调试模式可见
    syslog(LOG_WARNING, "Disk usage is 85% (threshold: 90%)"); // 所有模式可见
    syslog(LOG_ERR, "Failed to connect to backup server"); // 所有模式可见

    closelog();
    return 0;
}
调试模式运行(./file_server -d),日志输出:
Jul 15 15:00:00 localhost file_server[12346]: Debug mode enabled: all logs will be output
Jul 15 15:00:00 localhost file_server[12346]: Read config file: /etc/file_server.conf
Jul 15 15:00:00 localhost file_server[12346]: Listen on port 9000
Jul 15 15:00:00 localhost file_server[12346]: Disk usage is 85% (threshold: 90%)
Jul 15 15:00:00 localhost file_server[12346]: Failed to connect to backup server
生产模式运行(./file_server),日志输出:
Jul 15 15:01:00 localhost file_server[12347]: Disk usage is 85% (threshold: 90%)
Jul 15 15:01:00 localhost file_server[12347]: Failed to connect to backup server
注意:setlogmask的返回值是"之前的日志掩码",可用于临时切换日志级别后恢复原配置。例如:
// 保存原掩码
int old_mask = setlogmask(LOG_UPTO(LOG_DEBUG));
// 输出调试日志
syslog(LOG_DEBUG, "Temporary debug log");
// 恢复原掩码
setlogmask(old_mask);
4. closelog:释放日志资源
closelog用于关闭由openlog打开的日志连接,释放相关资源(如文件描述符、内存缓存)。虽然进程退出时内核会自动释放资源,但显式调用closelog是良好的编程习惯,尤其在长期运行的服务器中(如daemon进程)。
4.1 函数原型与使用场景
#include <syslog.h>
void closelog(void);
closelog无参数、无返回值,通常在以下场景调用:
- 服务器正常退出前(如收到
SIGTERM信号时) - 日志输出模块卸载时(如动态加载的日志插件)
- 长期运行的进程中,阶段性完成日志输出后(如批量任务结束)
4.2 实战示例:守护进程的日志资源管理
#include <syslog.h>
#include <signal.h>
#include <unistd.h>
#include <stdlib.h>

// 信号处理函数:收到SIGTERM时优雅退出
void handle_sigterm(int sig) {
    syslog(LOG_NOTICE, "Received SIGTERM, exiting...");
    closelog(); // 释放日志资源
    exit(0);
}

int main() {
    // 初始化日志
    openlog("daemon_demo", LOG_PID | LOG_NDELAY, LOG_LOCAL2);
    syslog(LOG_INFO, "Daemon started");

    // 注册SIGTERM信号处理
    signal(SIGTERM, handle_sigterm);

    // 模拟守护进程主循环
    while (1) {
        syslog(LOG_DEBUG, "Daemon is running (sleep 5s)");
        sleep(5);
    }

    // 理论上不会执行到这里,但显式调用closelog更严谨
    closelog();
    return 0;
}
当通过kill -TERM <pid>停止守护进程时,会输出日志:
Jul 15 15:30:00 localhost daemon_demo[12348]: Received SIGTERM, exiting...
若不调用closelog,虽然进程退出后内核会释放资源,但可能导致日志缓冲区中的最后几条日志未及时写入文件,造成日志丢失。
5. 完整实践:构建服务器日志模块
结合openlog、setlogmask和closelog,我们实现一个可复用的服务器日志模块,支持初始化、动态切换级别、优雅关闭等功能。
5.1 日志模块实现(log_module.h)
#ifndef LOG_MODULE_H
#define LOG_MODULE_H

#include <syslog.h>

// 日志级别枚举(与syslog兼容)
typedef enum {
    LOG_LEVEL_EMERG = LOG_EMERG,
    LOG_LEVEL_ALERT = LOG_ALERT,
    LOG_LEVEL_CRIT = LOG_CRIT,
    LOG_LEVEL_ERR = LOG_ERR,
    LOG_LEVEL_WARNING = LOG_WARNING,
    LOG_LEVEL_NOTICE = LOG_NOTICE,
    LOG_LEVEL_INFO = LOG_INFO,
    LOG_LEVEL_DEBUG = LOG_DEBUG
} LogLevel;

// 日志模块初始化
// ident: 日志前缀(程序名)
// facility: 日志设施值(如LOG_LOCAL0)
// debug_mode: 是否启用调试模式(1=启用,0=禁用)
void log_module_init(const char *ident, int facility, int debug_mode);

// 输出日志
// level: 日志级别
// format: 日志格式串(同printf)
void log_output(LogLevel level, const char *format, ...);

// 切换日志级别
// level: 最高允许输出的级别(如LOG_WARNING表示允许WARNING及以上)
void log_set_level(LogLevel level);

// 日志模块关闭
void log_module_close(void);

#endif // LOG_MODULE_H
5.2 日志模块实现(log_module.c)
#include "log_module.h"
#include <stdarg.h>
#include <stdio.h>

static int s_log_facility; // 日志设施值
static int s_old_mask;     // 保存原日志掩码(用于恢复)

void log_module_init(const char *ident, int facility, int debug_mode) {
    s_log_facility = facility;
    // 初始化日志:包含PID,立即打开连接
    openlog(ident, LOG_PID | LOG_NDELAY, facility);

    // 设置初始日志级别
    if (debug_mode) {
        log_set_level(LOG_LEVEL_DEBUG);
        log_output(LOG_LEVEL_DEBUG, "Log module initialized (debug mode)");
    } else {
        log_set_level(LOG_LEVEL_WARNING);
        log_output(LOG_LEVEL_INFO, "Log module initialized (production mode)");
    }
}

void log_output(LogLevel level, const char *format, ...) {
    va_list args;
    va_start(args, format);
    // 调用vsyslog(syslog的可变参数版本)
    vsyslog(level | s_log_facility, format, args);
    va_end(args);
}

void log_set_level(LogLevel level) {
    // 保存原掩码
    s_old_mask = setlogmask(LOG_UPTO(level));
    log_output(LOG_LEVEL_NOTICE, "Log level updated to %d", level);
}

void log_module_close(void) {
    log_output(LOG_LEVEL_NOTICE, "Log module closing...");
    closelog();
}
5.3 模块使用示例(server.c)
#include "log_module.h"
#include <signal.h>
#include <unistd.h>
#include <stdlib.h>

void handle_sigint(int sig) {
    log_output(LOG_LEVEL_NOTICE, "Received SIGINT, exiting...");
    log_module_close();
    exit(0);
}

int main() {
    // 初始化日志模块:前缀"echo_server",设施LOG_LOCAL3,生产模式
    log_module_init("echo_server", LOG_LOCAL3, 0);

    // 注册SIGINT信号处理(Ctrl+C)
    signal(SIGINT, handle_sigint);

    // 模拟服务器业务
    log_output(LOG_LEVEL_INFO, "Echo server started on port 8888");

    // 动态切换到调试模式
    log_set_level(LOG_LEVEL_DEBUG);
    log_output(LOG_LEVEL_DEBUG, "Accept new client: 192.168.1.100:54321");
    log_output(LOG_LEVEL_DEBUG, "Receive data: 'hello world'");

    // 模拟错误
    log_output(LOG_LEVEL_ERR, "Failed to send data to client (connection closed)");

    // 主循环
    while (1) {
        sleep(1);
    }

    return 0;
}
编译运行(gcc server.c log_module.c -o echo_server),日志输出:
Jul 15 16:00:00 localhost echo_server[12349]: Log module initialized (production mode)
Jul 15 16:00:00 localhost echo_server[12349]: Echo server started on port 8888
Jul 15 16:00:00 localhost echo_server[12349]: Log level updated to 7
Jul 15 16:00:00 localhost echo_server[12349]: Accept new client: 192.168.1.100:54321
Jul 15 16:00:00 localhost echo_server[12349]: Receive data: 'hello world'
Jul 15 16:00:00 localhost echo_server[12349]: Failed to send data to client (connection closed)
6. 常见问题与最佳实践
6.1 问题1:日志未写入预期文件
原因:rsyslogd配置未匹配日志设施值。例如,使用LOG_LOCAL0但未在/etc/rsyslog.conf中配置local0.* /var/log/local0.log。
解决:编辑/etc/rsyslog.conf,添加设施与日志文件的映射,然后重启rsyslogd:
# 添加配置
local0.* /var/log/my_server.log
# 重启服务
sudo systemctl restart rsyslog
6.2 问题2:调试日志在生产环境泄露
原因:未正确调用setlogmask,或调用顺序错误(在openlog之前调用)。
解决:确保setlogmask在openlog之后调用,且生产环境掩码仅包含LOG_WARNING及以上级别。
6.3 最佳实践总结
- 始终显式调用
openlog和closelog,避免资源泄漏 - 使用
LOG_PID选项,便于多进程/多线程服务器的日志定位 - 生产环境日志级别不低于
LOG_WARNING,避免日志文件过大 - 通过命令行参数(如
--debug)控制日志模式,而非硬编码 - 关键操作(如用户登录、数据修改)使用
LOG_NOTICE级别,便于审计
更多推荐

 19
 0
- 0


 已为社区贡献2条内容

所有评论(0)