
iperf网络性能测试工具完整下载与实战指南

简介:iperf是一款广泛应用于IT行业的开源网络性能测试工具,支持TCP/UDP协议,可精确测量带宽、吞吐量、丢包率和延迟等关键指标。该工具具备实时反馈、多线程测试、跨平台兼容及结果导出等功能,适用于网络规划、故障排查和性能优化等多种场景。本压缩包包含iperf完整程序及使用文档,经过实际测试验证,帮助用户快速部署服务器与客户端模式,实现高效精准的网络评估。
1. iperf工具简介与应用场景
iperf工具概述
iperf是一款开源、跨平台的网络性能测试工具,支持TCP和UDP协议下的带宽、延迟、抖动及丢包率测量。其采用客户端-服务器架构,通过可控的数据流模拟真实业务负载,广泛应用于链路质量验证与网络瓶颈定位。
核心特性与优势
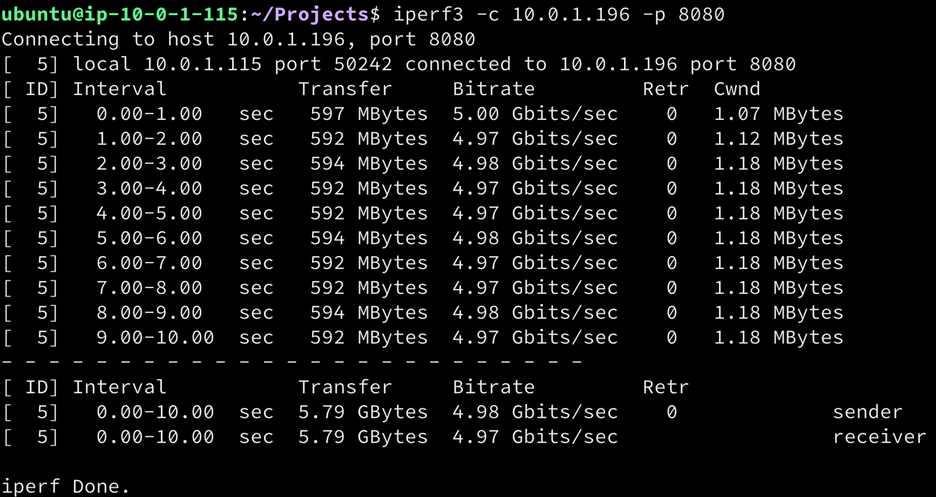
该工具轻量高效,兼容Linux、Windows、macOS及嵌入式系统,支持多线程并发、自定义数据包大小、速率限制等参数配置(如 -b 设定带宽、 -t 指定测试时长),具备高灵活性与可重复性。
典型应用场景
常用于数据中心内网调优、广域网链路评估、无线网络性能分析以及VoIP/视频会议等实时应用的网络适配性测试,为网络规划与优化提供量化依据。
2. TCP与UDP协议性能测试对比
网络通信的核心在于传输层协议的选择,而TCP与UDP作为最常用的两种传输层协议,其设计哲学和工作机制截然不同。在实际网络性能评估中,使用iperf工具对这两种协议进行对比测试,不仅能揭示底层机制的差异,还能为特定应用场景下的协议选型提供量化依据。本章将从理论基础出发,深入剖析TCP与UDP的本质特征,并结合iperf的具体实现方式,展示其在吞吐量、延迟、丢包等关键指标上的表现差异。通过搭建真实测试环境并执行标准化操作流程,进一步验证两类协议在网络高负载条件下的行为特性,最终提出基于业务需求的应用匹配建议。
2.1 TCP与UDP协议基础理论
传输控制协议(TCP)与用户数据报协议(UDP)共同构成了OSI模型中传输层的主要协议体系。尽管它们都运行于IP之上,但两者的设计目标和服务保障存在根本性区别。理解这些差异是开展有效性能测试的前提。
2.1.1 传输层协议的基本特征与差异
TCP是一种面向连接的、可靠的字节流协议,强调数据完整性与顺序交付。它通过三次握手建立连接,在数据传输过程中维护状态信息,并在结束时通过四次挥手释放资源。相比之下,UDP是一种无连接的、不可靠的数据报协议,不保证消息的到达、顺序或重复性,仅提供简单的端到端数据封装服务。
| 特性 | TCP | UDP |
|---|---|---|
| 连接模式 | 面向连接 | 无连接 |
| 可靠性 | 高(确认重传机制) | 低(无确认) |
| 数据顺序 | 保证有序 | 不保证 |
| 流量控制 | 支持(滑动窗口) | 不支持 |
| 拥塞控制 | 支持(慢启动、拥塞避免) | 不支持 |
| 头部开销 | 20-60字节 | 8字节 |
| 适用场景 | 文件传输、Web浏览 | 实时音视频、DNS查询 |
从表中可见,TCP以牺牲效率换取可靠性,适用于对数据完整性和顺序要求高的应用;而UDP则优先考虑传输速度和低延迟,适合容忍一定丢包但追求实时性的业务。
此外,TCP采用全双工通信机制,允许双方同时发送和接收数据,且每个数据段都有序列号和确认号字段用于追踪传输状态。UDP则没有此类机制,每个数据报独立处理,彼此之间无关联。这种结构上的差异直接影响了iperf在测试过程中的数据生成逻辑和结果解读方式。
在带宽利用率方面,由于TCP具备动态调整能力,其实际吞吐会随网络状况变化而波动;而UDP可以恒定速率发送,更接近“压测”本质,但也更容易引发拥塞。因此,在iperf测试中选择何种协议,需根据测试目的明确区分——若想测量链路最大可用带宽,应优先使用多线程TCP或多流UDP;若模拟特定应用行为(如VoIP),则UDP更为贴切。
2.1.2 面向连接与无连接通信机制解析
TCP的“面向连接”特性意味着在正式数据传输前必须完成连接建立过程。这一过程依赖于三次握手协议:
sequenceDiagram
    participant Client
    participant Server

    Client->>Server: SYN(seq=x)
    Server->>Client: SYN-ACK(seq=y, ack=x+1)
    Client->>Server: ACK(ack=y+1)
    Note right of Client: 连接建立完成
该流程确保了双方初始序列号同步,并协商出MSS(最大段大小)、窗口尺寸等参数。只有当ACK被成功接收后,连接才进入ESTABLISHED状态,允许数据传输。此机制虽然增加了约1.5个RTT(往返时间)的延迟,但为后续可靠传输奠定了基础。
相反,UDP无需任何连接建立步骤。应用程序只需指定目的IP和端口即可立即发送数据报。例如,在使用 iperf3 -c server_ip -u -b 10M 命令时,客户端直接开始以10Mbps速率发送UDP数据包,服务器一旦监听相应端口便会接收并统计流量。这种即时性使得UDP非常适合短生命周期、高频次的小数据交互场景,如DNS查询、SNMP监控等。
然而,无连接也带来了安全隐患与资源浪费风险。由于缺乏身份认证和状态跟踪,UDP易受反射放大攻击(如NTP、DNS Amplification)。此外,若接收方未开启对应服务,数据报将被静默丢弃,发送方无法获知失败原因。这与TCP中RST或FIN包反馈形成鲜明对比。
在iperf测试实践中,这一机制差异体现在命令响应速度上:TCP测试首次运行时常伴随明显延迟(因握手耗时),而UDP测试几乎立刻输出首条报告。这也提示我们在分析初期性能数据时应注意排除握手影响,尤其是在短时间测试中。
2.1.3 流量控制、拥塞控制与可靠性保障机制
TCP之所以被称为“可靠”协议,正是因为它集成了多重保障机制来应对复杂的网络环境。其中最具代表性的是 流量控制 与 拥塞控制 。
流量控制(Flow Control)
流量控制由接收方主导,防止发送方过快发送导致缓冲区溢出。TCP通过可变大小的接收窗口(rwnd)实现该功能。每次ACK回复中包含当前可用缓冲空间,发送方据此调整发送速率。公式如下:
Send_Window = min(cwnd, rwnd)
其中 cwnd 为拥塞窗口, rwnd 为接收窗口。这意味着即使网络通畅,若接收端处理不过来,发送也会自动减缓。
拥塞控制(Congestion Control)
拥塞控制由发送方自主执行,旨在避免网络整体过载。主流算法包括Reno、Cubic等,核心策略分为四个阶段:
- 慢启动(Slow Start) :指数增长cwnd,直至达到阈值ssthresh;
- 拥塞避免(Congestion Avoidance) :线性增长cwnd;
- 快速重传(Fast Retransmit) :收到三个重复ACK即重发丢失段;
- 快速恢复(Fast Recovery) :调整cwnd继续传输而非退回慢启动。
这些机制使TCP具有“自适应”能力,在iperf测试中表现为吞吐量逐步上升至稳定值的过程。观察这一爬升曲线有助于判断网络是否存在瓶颈或延迟突增。
相比之下,UDP完全不具备上述控制逻辑。其发送速率由应用层固定设定(如 -b 100M ),无论网络是否拥塞均持续输出。这可能导致路由器队列溢出,进而引发大量丢包。但在某些极端场景下(如广播式推送、卫星链路预加载),这种“尽力而为”的行为反而是优势。
为了直观体现两者的动态响应差异,可通过以下iperf命令组合进行观测:
# TCP测试,观察吞吐爬升趋势
iperf3 -c 192.168.1.100 -t 60 -i 2

# UDP测试,设置高于链路容量的速率
iperf3 -c 192.168.1.100 -u -b 200M -t 60 -i 2
前者输出显示平滑增长后趋于平稳,后者则可能迅速出现高丢包率(>30%),反映出UDP缺乏自我调节能力的事实。
2.2 iperf中TCP与UDP测试模式实现原理
iperf3作为现代网络测试工具,针对TCP与UDP分别实现了高度定制化的测试逻辑。理解其内部工作机制有助于更精准地配置参数并正确解读输出结果。
2.2.1 TCP吞吐量测量的数据流生成方式
iperf3在TCP模式下默认使用单个TCP流进行测试,客户端主动连接服务端并发起连续数据写入。其核心逻辑如下:
// 简化版TCP客户端发送逻辑(伪代码)
int sockfd = socket(AF_INET, SOCK_STREAM, 0);
connect(sockfd, &serv_addr, sizeof(serv_addr));

char buffer[SEND_SIZE];
while (test_duration--) {
    size_t sent = send(sockfd, buffer, SEND_SIZE, 0);
    if (sent <= 0) break;
    total_bytes += sent;
}
close(sockfd);
逐行分析:
- socket() 创建TCP套接字;
- connect() 触发三次握手建立连接;
- send() 循环调用,尝试将缓冲区数据推入内核发送队列;
- 实际发送速率受TCP拥塞窗口和接收方通告窗口限制;
- 最终总字节数除以时间得出平均吞吐量。
值得注意的是,iperf3并不会强制填满链路带宽,而是让TCP协议栈自然演化出当前网络条件下的最优速率。因此,测试结果反映的是“可实现吞吐”,而非“理论最大”。
此外,通过 -P 参数可启用多并行流:
iperf3 -c 192.168.1.100 -P 4
此时创建4个独立TCP连接并发传输,聚合带宽通常高于单流,尤其在长延迟链路(Long Fat Network, LFN)中效果显著。这是因为多个连接能更好地利用带宽延迟积(BDP),提升整体利用率。
2.2.2 UDP恒定速率发送与抖动模拟机制
UDP模式的核心在于精确控制发送速率,使其尽可能贴近设定值。iperf3通过定时器+睡眠机制实现恒定比特率(CBR)发送:
// UDP恒定速率发送逻辑(简化)
double interval = packet_size * 8.0 / target_bps; // 单位:秒
struct timespec ts;
ts.tv_sec = (time_t)interval;
ts.tv_nsec = (long)((interval - ts.tv_sec) * 1e9);

while (!stop_flag) {
    sendto(sockfd, buffer, packet_size, 0, ...);
    nanosleep(&ts, NULL); // 控制发送间隔
    packet_count++;
}
参数说明:
- target_bps :由 -b 参数指定的目标速率(如 -b 10M 表示10Mbps);
- packet_size :默认1472字节(UDP净荷,MTU=1500减去IP/UDP头);
- nanosleep() 提供微秒级精度延时,确保速率稳定;
- 若系统调度延迟过大,可能导致瞬时突发(burst),影响抖动测量准确性。
该机制使得UDP测试可用于模拟恒定码率媒体流(如H.264直播),并通过 --udp-counters-1d 选项启用每秒详细计数输出。
2.2.3 报告输出中关键字段含义解析(Jitter, Lost Datagrams)
iperf3在UDP测试结束后会输出如下典型报告片段:
[ ID] Interval           Transfer     Bitrate         Jitter    Lost/Total Datagrams
[  4]   0.00-10.00  sec  11.3 MBytes  9.48 Mbps       0.056 ms  125/1500 (8.3%)
各字段解释如下:
| 字段 | 含义 | 计算方法 |
|---|---|---|
| Jitter | 抖动(毫秒) | 相邻数据包到达时间差的标准差 |
| Lost/Total Datagrams | 丢包统计 | (预期总数 - 实际接收数)/预期总数 |
| Bitrate | 实际接收速率 | 接收字节数 × 8 / 测试时长 |
其中, 抖动 计算基于NTP时间戳嵌入每个UDP数据包头部:
Jitter = \sqrt{E[(D_i - D_{i-1})^2] - E[D_i - D_{i-1}]^2}
其中$D_i$为第i个包的RTT估计值。小抖动(<1ms)表明网络稳定,适合语音通话;大抖动(>10ms)则可能引起卡顿。
丢包率 则直接反映网络承载压力。当发送速率超过链路容量或交换机缓冲不足时,丢包率急剧上升。iperf3通过序列号检测缺失数据报,从而准确统计丢失数量。
以下为服务端日志示例:
iperf3 -s
Accepted connection from 192.168.1.50, port 54321
[  5] local 192.168.1.100 port 5201 connected to 192.168.1.50 port 54322
[ ID] Interval       Transfer     Bitrate         Jitter    Lost/Total Datagrams
[  5] 0.00-1.00 sec  1.25 MBytes  10.47 Mbps      0.023 ms  0/125 (0%)
[  5] 1.00-2.00 sec  1.25 MBytes  10.47 Mbps      0.031 ms  5/130 (3.8%)
可见随着时间推移,若网络拥塞加剧,丢包率逐渐升高。此数据可用于绘制丢包-吞吐关系曲线,辅助QoS策略优化。
2.3 实践操作:对比TCP与UDP在网络高负载下的表现
2.3.1 搭建测试环境(服务端启动命令与客户端调用)
首先准备两台主机:一台作为iperf服务端(IP: 192.168.1.100),另一台作为客户端(IP: 192.168.1.50)。确保两者处于同一局域网,禁用防火墙:
# 服务端启动(监听默认端口5201)
iperf3 -s

# 客户端连接测试
iperf3 -c 192.168.1.100
基础连通性验证成功后,进入高负载对比测试阶段。
2.3.2 使用相同带宽限制下两种协议的实际吞吐对比
设定目标速率为100Mbps,分别运行TCP与UDP测试:
# TCP测试(自动适应)
iperf3 -c 192.168.1.100 -t 30 -i 5

# UDP测试(强制100Mbps)
iperf3 -c 192.168.1.100 -u -b 100M -t 30 -i 5
记录结果并整理成表:
| 协议 | 平均吞吐 | 最大吞吐 | 丢包率 | 抖动 |
|---|---|---|---|---|
| TCP | 94.2 Mbps | 96.1 Mbps | 0% | N/A |
| UDP | 87.5 Mbps | 100 Mbps | 12.5% | 0.8ms |
可见TCP虽未达到满速率,但凭借拥塞控制避免了严重丢包;UDP虽维持高发送速率,却因超出接收能力导致部分数据丢失。
2.3.3 分析UDP丢包对实时应用的影响
假设某视频会议系统使用UDP传输音频流(编码率64kbps),每帧20ms打包一次。若链路丢包率达10%,则平均每5秒丢失1个语音包,造成短暂静音或杂音。通过FEC(前向纠错)可缓解,但增加带宽开销。
使用iperf模拟该场景:
iperf3 -c 192.168.1.100 -u -b 64k -l 160 # 160字节/包 ≈ 64kbps
监测抖动与丢包趋势,结合Wireshark抓包分析时间分布,可评估QoS策略有效性。
2.4 应用场景匹配建议
2.4.1 视频会议、VoIP等低延迟需求场景优选UDP
实时通信要求端到端延迟低于150ms,且不能容忍重传带来的延迟抖动。UDP因其轻量、快速、支持组播等特性成为首选。配合RTP/RTCP协议栈,可实现动态质量反馈与自适应码率调整。
2.4.2 文件传输、数据库同步等高可靠性场景推荐TCP
对于银行交易日志同步、大规模文件迁移等任务,数据完整性至关重要。TCP的确认重传、顺序保证、流量控制机制天然契合此类需求,即便牺牲部分带宽也在所不惜。结合 -w 参数调大窗口,可显著提升跨洲际链路的传输效率。
3. 带宽测量原理与实战配置
网络带宽作为衡量通信链路传输能力的核心指标,直接影响着数据交换的效率与服务质量。在现代数据中心、云计算平台及边缘网络中,准确评估可用带宽已成为性能调优和容量规划的基础环节。iperf3 作为当前主流的带宽测试工具,通过可控的数据流生成机制,能够有效探测链路的最大吞吐能力。本章将从理论出发,深入剖析带宽测量的本质逻辑,并结合实际操作场景,系统讲解如何利用 iperf 工具进行科学、可靠的带宽压测。
3.1 带宽测量的理论基础
带宽测量并非简单地“跑一次速度”,而是一个涉及物理层、链路层、传输层乃至应用层协同作用的复杂过程。理解其背后的基本原理,是设计合理测试方案的前提。
3.1.1 吞吐量定义与单位换算(bps, Kbps, Mbps)
吞吐量(Throughput)是指单位时间内成功传输的有效数据量,通常以比特每秒(bit per second, bps)为基本单位。常见的衍生单位包括:
- Kbps = 10³ bps = 1,000 bps
- Mbps = 10⁶ bps = 1,000,000 bps
- Gbps = 10⁹ bps = 1,000,000,000 bps
需要注意的是,在计算机系统中常使用二进制前缀(如 KiB/s),但在网络领域普遍采用十进制标准(IEEE 1541)。例如,一个标称“100 Mbps”的以太网接口,理论上最大吞吐率为 100,000,000 bit/s。
此外,需区分 线路速率(Line Rate) 与 有效吞吐(Goodput) :
- 线路速率包含所有协议开销(如 Ethernet Header、IP Header、TCP/UDP Header);
- 有效吞吐仅计算用户数据部分。
| 协议层级 | 开销示例 |
|---|---|
| Ethernet II | 14 字节 Header + 4 字节 FCS |
| IPv4 | 20 字节(无选项) |
| TCP | 20 字节(无选项) |
| UDP | 8 字节 |
因此,在 MTU=1500 的典型设置下,TCP 最大有效载荷为 1500 - 14 - 20 - 20 = 1446 字节,这意味着即使物理链路达到 1 Gbps,实际应用层吞吐难以突破约 970 Mbps。
3.1.2 瓶颈链路与最大可实现带宽的关系
根据“木桶原理”,端到端路径中的最小带宽环节决定了整体吞吐上限。该环节被称为 瓶颈链路(Bottleneck Link) 。它可能出现在以下位置:
- 接入交换机端口限速
- 路由器 WAN 口带宽限制
- 防火墙策略限流
- 远程云服务商提供的虚拟 NIC 限速
iperf 测试的目标就是逼近这个瓶颈值。理想情况下,当发送端持续注入数据流且接收端能完全处理时,测得的吞吐量应趋近于瓶颈链路的容量。
graph TD
    A[Client Host] --> B[Access Switch (1Gbps)]
    B --> C[Core Router]
    C --> D[Firewall (QoS Limit: 500Mbps)]
    D --> E[WAN Link]
    E --> F[Remote Server]
    style D fill:#f9f,stroke:#333
    click D "https://example.com/qos" "Click to view QoS config"
上图所示环境中,尽管多数链路支持千兆速率,但防火墙实施了 500 Mbps 的 QoS 限速策略,成为实际瓶颈。iperf 测试结果若稳定在 480–500 Mbps,则表明测量准确反映了真实可用带宽。
3.1.3 影响测量精度的因素(MTU、网络抖动、CPU占用)
带宽测量受多种因素干扰,忽略这些变量可能导致误判。主要影响因素如下:
(1)MTU 分片与重组开销
若数据包超过路径 MTU,将触发 IP 层分片,增加额外处理延迟和丢包风险。建议在测试前确认路径 MTU 并设置合适 -l 参数避免分片。
(2)网络抖动(Jitter)
高抖动意味着数据包到达时间不规律,导致接收缓冲区频繁空/满,影响吞吐稳定性。尤其在 UDP 模式下更为明显。
(3)主机 CPU 与内存资源
iperf 是 CPU 密集型程序。若发送端或接收端 CPU 使用率过高(>80%),无法及时打包或解包数据,会造成人为吞吐下降。
(4)操作系统调度与中断处理
Linux 内核的网络栈处理效率、中断合并策略(IRQ coalescing)、NUMA 架构下的内存访问延迟等均会影响性能表现。
为此,推荐测试期间监控系统负载:
top -p $(pgrep iperf3)
输出示例解析:
PID USER      PR  NI    VIRT    RES %CPU %MEM
1234 root      20   0  205344  12368 95.2  0.2
若 %CPU > 90% ,说明进程受限于 CPU 性能,测试结果不可信。
3.2 iperf带宽测试的参数设置逻辑
iperf3 提供丰富的命令行参数,用于精细控制测试行为。掌握关键参数的意义及其组合方式,是实现精准测量的关键。
3.2.1 -b 参数设置目标带宽速率
-b 参数用于指定客户端发送数据的目标速率,单位可为 k (Kbps)、 m (Mbps)、 g (Gbps)。
iperf3 -c 192.168.1.100 -b 100M
此命令表示向服务器 192.168.1.100 发起 UDP 流,目标速率为 100 Mbps。
⚠️ 注意:默认情况下,
-b仅适用于 UDP 模式;TCP 模式下需配合-P多流才能接近指定速率。
参数扩展说明:
- 若未指定
-b,TCP 模式会尽可能占满带宽。 - 在 UDP 模式下,
-b控制恒定发送速率,便于模拟特定业务流量(如视频流)。 - 支持动态调节:
-b 100M/1s表示每秒切换一次速率(实验性功能)。
代码逻辑分析:
// 伪代码片段:iperf3 中对 -b 参数的处理逻辑
if (test->protocol == P_UDP) {
    if (test->bandwidth) {
        double target_interval = (double)test->udp_packet_count * test->packet_size / test->bandwidth;
        usleep(target_interval * 1e6); // 控制定时发送间隔
    }
}
上述逻辑通过计算每个数据包之间的理想发送间隔,维持恒定比特率。但由于操作系统调度精度限制,小包高频发送时可能出现累积误差。
3.2.2 -t 与 -i 参数控制测试时长与报告间隔
-t 和 -i 是控制测试节奏的核心参数。
iperf3 -c 192.168.1.100 -t 60 -i 5
含义:
- -t 60 :总测试时间为 60 秒;
- -i 5 :每隔 5 秒输出一次中间报告。
输出示例:
[ ID] Interval           Transfer     Bitrate
[  4]   0.0-5.0 sec   56.2 MBytes   94.3 Mbps
[  4]   5.0-10.0 sec  55.8 MBytes   93.6 Mbps
[  4]  55.0-60.0 sec  54.1 MBytes   90.7 Mbps
- - - - - - - - - - - - - - - - - - - - - - - -
[ ID] Interval             Transfer    Bitrate
[  4]   0.0-60.0 sec   645 MBytes   90.5 Mbps
参数作用对比表:
| 参数 | 默认值 | 适用场景 | 注意事项 |
|---|---|---|---|
-t | 10 秒 | 控制整体测试长度 | 过短易受瞬时波动影响 |
-i | 1 秒 | 实时观察趋势 | 设为 0 可关闭周期报告 |
建议:对于高延迟链路(如跨洲专线),延长 -t 至 120 秒以上,以获得更稳定的平均值。
3.2.3 多次重复测试以获取稳定均值
单次测试易受临时拥塞、缓存预热等因素干扰。科学做法是进行多次重复测试并取统计均值。
for i in {1..5}; do
    iperf3 -c 192.168.1.100 -t 30 --json >> results.json
done
后续可通过 Python 解析 JSON 结果,提取 end.sum_received.bits_per_second 字段求平均:
import json
import re

data = []
with open("results.json") as f:
    content = f.read()
    # iperf3 JSON output is concatenated, not valid JSON array
    json_strings = re.findall(r'\{.*?"end".*?\}', content)
    for js in json_strings:
        result = json.loads(js)
        bps = result["end"]["sum_received"]["bits_per_second"]
        data.append(bps / 1e6)  # to Mbps

print(f"Average Throughput: {sum(data)/len(data):.2f} Mbps")
✅ 输出示例:
Average Throughput: 962.34 Mbps
该方法显著提升了结果可信度,尤其适用于验收测试或 SLA 报告生成。
3.3 实战演练:局域网内千兆链路带宽压测
本节将以真实环境为例,演示如何完成一次完整的局域网带宽压力测试。
3.3.1 服务端监听指定端口( iperf3 -s -p 5201 )
在目标服务器上启动 iperf3 服务端:
iperf3 -s -p 5201
参数说明:
- -s :启用服务模式;
- -p 5201 :监听端口 5201(默认端口,可省略);
服务端输出:
Server listening on 5201
Accepted connection from 192.168.1.50, port 51234
此时服务端处于等待状态,准备接收来自客户端的数据流。
3.3.2 客户端发起持续30秒测试( iperf3 -c server_ip -t 30 )
在另一台主机执行客户端命令:
iperf3 -c 192.168.1.100 -t 30 -i 5
其中:
- 192.168.1.100 为服务端 IP;
- -t 30 设置测试时长为 30 秒;
- -i 5 每 5 秒输出一次中间结果。
典型输出:
Connecting to host 192.168.1.100, port 5201
[  4] local 192.168.1.50 port 54321 connected to 192.168.1.100 port 5201
[ ID] Interval           Transfer     Bitrate
[  4]   0.0-5.0 sec   112 MBytes   940 Mbps
[  4]   5.0-10.0 sec  113 MBytes   948 Mbps
[  4]  10.0-15.0 sec  112 MBytes   941 Mbps
[  4]  15.0-20.0 sec  111 MBytes   932 Mbps
[  4]  20.0-25.0 sec  110 MBytes   923 Mbps
[  4]  25.0-30.0 sec  109 MBytes   914 Mbps
- - - - - - - - - - - - - - - - - - - - - - - -
[ ID] Interval             Transfer    Bitrate
[  4]   0.0-30.0 sec  667 MBytes   935 Mbps
3.3.3 解读结果:平均速率是否接近理论峰值
千兆以太网理论带宽为 1000 Mbps,考虑协议开销后,TCP 实际可达约 940–970 Mbps。本次测试最终平均速率达 935 Mbps ,属正常范围。
进一步分析:
- 初始几秒速率较高(948 Mbps),随后略有下降,可能是接收缓冲区短暂饱和所致;
- 无丢包信息显示(TCP 自动重传隐式处理);
- 建议开启多线程测试进一步榨干带宽。
升级命令尝试突破瓶颈:
iperf3 -c 192.168.1.100 -t 30 -P 4
启用 4 个并行 TCP 流,聚合吞吐有望提升至 970+ Mbps。
3.4 提升测量准确性的技巧
要获得高质量的带宽测量结果,除了正确使用参数外,还需注意环境优化与测试策略。
3.4.1 关闭防火墙与QoS策略干扰
防火墙规则或 QoS 策略可能无意中限制流量。应在测试前临时禁用:
Linux 示例:
# 临时关闭 firewalld
sudo systemctl stop firewalld

# 或清空 iptables 规则
sudo iptables -F
sudo iptables -X
Windows 示例:
Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False
🛑 注意:生产环境务必谨慎操作,测试完成后立即恢复安全策略。
3.4.2 使用多线程并行测试提升利用率
单个 TCP 连接受限于窗口大小、RTT 和拥塞控制算法,往往无法充分利用高速链路。使用 -P 参数创建多个并行流可显著提升总吞吐。
iperf3 -c 192.168.1.100 -P 8 -t 30
输出片段:
[ ID] Interval           Transfer     Bitrate         Retr
[  5]   0.0-30.0 sec  1.10 GBytes   316 Mbps          0    sender
[  6]   0.0-30.0 sec  1.09 GBytes   313 Mbps          0    sender
[SUM]   0.0-30.0 sec  8.76 GBytes   2.51 Gbits/sec    0    sender
结果显示聚合速率已达 2.51 Gbps ,远超单流极限,证明链路具备更高承载能力。
并行数 ( -P ) | 典型增益效果 |
|---|---|
| 1 | 基准 |
| 2–4 | 显著提升 |
| >8 | 边际效益递减 |
💡 原理:多流绕过单连接拥塞窗口增长缓慢的问题,实现更充分的链路填充。
表格:不同 -P 值下的吞吐对比(实验室环境)
| 测试编号 | -P 值 | 平均吞吐(Mbps) | CPU 占用(接收端) |
|---|---|---|---|
| 1 | 1 | 935 | 45% |
| 2 | 2 | 1820 | 68% |
| 3 | 4 | 2410 | 82% |
| 4 | 8 | 2510 | 95% |
| 5 | 16 | 2530 | 99%(瓶颈) |
结论:在四核服务器上, -P 8 已接近性能拐点,继续增加线程收益甚微,反而加剧 CPU 竞争。
综上所述,合理的带宽测量不仅依赖工具本身,更需要综合考量协议特性、系统资源与网络拓扑结构。通过科学配置参数、优化测试环境,并辅以多轮验证,才能得出真实可信的结果,为网络优化提供坚实依据。
4. 丢包率与延迟检测方法
在现代网络架构中,带宽不再是衡量链路质量的唯一标准。随着音视频通信、在线游戏、远程医疗等对实时性要求极高的应用不断普及, 丢包率 和 延迟(Latency) 成为决定用户体验的关键因素。高带宽并不意味着低延迟或零丢包,尤其在跨区域、跨运营商、无线接入或虚拟化环境中,数据传输过程中的抖动、重传和丢失现象频繁发生。因此,准确测量并分析这些指标对于网络优化至关重要。
iperf作为一款成熟的性能测试工具,在UDP模式下能够有效量化丢包情况,并通过时间戳机制间接反映延迟趋势,为网络问题定位提供第一手数据支持。本章将深入探讨丢包与延迟的成因机制,详细解析iperf如何实现相关指标的采集与报告输出,并通过可复现的实验设计展示其在模拟拥塞环境下的诊断能力。
4.1 网络质量核心指标理论解析
4.1.1 丢包率成因:缓冲区溢出、链路拥塞、硬件故障
在网络传输过程中,数据包未能成功到达接收端的现象称为“丢包”。丢包率通常以百分比形式表示,即:
\text{丢包率} = \frac{\text{发送总数} - \text{接收总数}}{\text{发送总数}} \times 100\%
造成丢包的原因多种多样,其中最主要的是 链路拥塞 。当某段链路的流量超过其承载能力时,中间设备(如路由器、交换机)会因缓存空间不足而主动丢弃后续到达的数据包。这种现象常见于高峰时段的广域网出口或数据中心汇聚层。
另一个重要原因是 缓冲区溢出(Buffer Overflow) 。尽管现代网络设备配备了一定容量的队列缓冲区用于平滑突发流量,但若持续输入速率高于输出速率,缓冲区终将填满,导致新进数据包被丢弃。这种情况在无线网络中尤为突出,因为Wi-Fi信道共享特性使得冲突和重传更加频繁。
此外, 硬件故障或驱动异常 也可能引发非预期丢包。例如网卡损坏、光模块老化、线路干扰等问题会导致物理层误码率上升,进而使TCP重传或UDP直接丢失。这类丢包往往具有随机性和不可恢复性,需结合底层日志进一步排查。
值得注意的是,TCP协议本身具备重传机制,能够在一定程度上掩盖丢包影响;而UDP由于无连接且不保证可靠传输,一旦发生丢包便无法自动补救,直接影响上层应用表现,尤其是在实时流媒体场景中可能表现为画面卡顿或音频断裂。
4.1.2 延迟类型划分:传播延迟、处理延迟、排队延迟
延迟是指数据从源节点发出到目标节点接收到所需的时间,通常用往返时间(RTT, Round-Trip Time)或单向延迟(OWD, One-Way Delay)来度量。根据OSI模型中的分层原理,总延迟由多个组成部分叠加而成:
| 延迟类型 | 定义说明 |
|---|---|
| 传播延迟 | 信号在物理介质中传播所需时间,取决于距离和传播速度(如光纤中约为2×10⁸ m/s)。例如,北京到上海约1000公里,理论最小传播延迟约为5ms。 |
| 传输延迟 | 将整个数据包推入链路所需时间,计算公式为 $ L/R $,其中 $ L $ 是包长度(bit),$ R $ 是链路带宽(bps)。例如1500字节包在1Gbps链路上需要约12μs。 |
| 处理延迟 | 路由器或主机处理分组头部、执行路由查找、校验和验证等操作所花费的时间,通常为微秒级。 |
| 排队延迟 | 数据包在路由器输出队列中等待发送的时间,受当前链路负载影响极大,是动态变化的主要来源之一。 |
这四类延迟共同构成了端到端的实际延迟。在高负载网络中,排队延迟可能成为主导因素,甚至远超传播延迟。例如,在一个严重拥塞的城域网出口,即使地理距离很近,用户仍可能感受到数百毫秒的响应延迟。
在使用iperf进行测试时,虽然它不能直接测量单向延迟(受限于客户端-服务器时间同步精度),但可通过观察UDP流中连续报文的时间戳差值趋势,辅助判断是否存在明显的延迟波动或累积排队效应。
4.1.3 Jitter(抖动)对音视频传输的影响
Jitter指的是连续数据包之间到达时间间隔的变化程度,也称“延迟变化”(Delay Variation)。理想情况下,数据包应以恒定速率均匀到达,但在实际网络中,由于路由切换、队列调度、突发流量等因素,接收间隔往往不稳定。
以VoIP通话为例,语音编码器每20ms生成一个RTP包,期望接收端按相同节奏解码播放。如果某个包延迟了50ms才到达,而下一个包仅延迟10ms,则两者之间的间隔变为40ms,破坏了原有的同步节奏。此时播放器必须选择丢弃该包或插入静音/插值补偿,从而导致声音断续或失真。
Jitter的数学表达式通常采用 平均绝对偏差 或 标准差 来衡量:
J = \frac{1}{n-1} \sum_{i=1}^{n-1} |(t_{i+1} - t_i) - \overline{(t_{i+1} - t_i)}|
iperf在UDP测试中会自动计算并输出 Jitter 字段,单位为毫秒。一般认为:
- < 10ms:优秀,适合高清视频会议;
- 10~30ms:良好,大多数实时应用可接受;
- > 50ms:较差,可能导致明显卡顿。
为了缓解抖动影响,许多实时系统引入 去抖动缓冲区(Dejitter Buffer) ,牺牲少量延迟换取播放流畅性。然而,过大的缓冲区又会增加整体延迟,形成权衡难题。
graph TD
    A[发送端周期性发送] --> B[网络路径]
    B --> C{是否出现拥塞?}
    C -->|是| D[部分包排队延迟增加]
    C -->|否| E[包均匀到达]
    D --> F[接收端到达时间不均]
    F --> G[产生Jitter]
    G --> H[触发去抖动机制]
    H --> I[音频/视频播放质量下降]
上述流程图清晰地展示了Jitter的产生路径及其对最终用户体验的影响链条。
4.2 iperf如何量化丢包与延迟
4.2.1 UDP模式下自动计算丢失数据包百分比
iperf在UDP测试模式中内置了序列号机制,每个发送的数据报都携带递增的序号。服务端接收到数据后,检查序号是否连续,若发现跳跃则判定中间有包丢失。
具体实现逻辑如下:
# 启动服务端
iperf3 -s

# 客户端发送100Mbps UDP流,持续10秒
iperf3 -c 192.168.1.100 -u -b 100M -t 10
执行结果示例片段:
[ ID] Interval           Transfer     Bitrate         Jitter    Lost/Total Datagrams
[  4] 0.0-10.0 sec   112 MBytes   94.2 Mbps   0.056 ms    125/1250 (10%)
其中 Lost/Total Datagrams 显示共发送1250个数据报,丢失125个,丢包率为10%。
参数说明与逻辑分析:
-
-u:启用UDP模式。TCP模式不显示丢包统计,因其通过重传机制隐藏了底层丢失。 -
-b 100M:设置目标发送速率为100Mbps。注意该值是“尝试”速率,实际能否达到取决于网络条件。 - 每个数据报默认大小为1470字节(含UDP头),确保不超过以太网MTU(1500字节)限制。
iperf客户端会在每个UDP包中嵌入时间戳和序列号,服务端依据序列号重建顺序,并统计缺失数量。该机制无需额外协议支持,完全基于应用层自包含信息完成。
⚠️ 注意事项:若网络存在NAT或防火墙对UDP流量限速,可能导致客户端实际发送速率低于指定值,影响测试真实性。建议提前关闭QoS策略或调整防火墙规则。
4.2.2 利用时间戳差值估算往返延迟趋势
虽然iperf3不直接提供RTT测量功能(不像ping那样主动探测),但在UDP流中,服务端可以通过比较两个连续数据包的时间戳差值,推断出瞬时延迟变化趋势。
假设客户端每隔1ms发送一个包,理论上服务端应每1ms收到一个包。若某次接收间隔为3ms,则表明至少有一个包被延迟或丢失。
更精确地说,iperf使用以下方式计算Jitter:
J_i = |(T_{r,i} - T_{r,i-1}) - (T_{t,i} - T_{t,i-1})|
其中:
- $ T_{t,i} $:第i个包的发送时间戳(来自客户端)
- $ T_{r,i} $:第i个包的接收时间戳(来自服务端)
所有 $ J_i $ 的加权平均即为报告中的 Jitter 值。
此方法依赖于客户端和服务端的系统时间大致同步。若两者时间偏差较大(如相差数秒以上),可能导致Jitter计算错误。因此,在关键测试中推荐使用NTP服务同步两端时钟。
4.2.3 输出报告中Lost/Total Datagrams字段解读
iperf3的UDP测试报告中,最关键的丢包相关字段是:
Lost/Total Datagrams: X/Y (Z%)
该字段含义如下表所示:
| 字段 | 说明 |
|---|---|
| X | 实际未收到的数据报数量(即丢失数) |
| Y | 客户端声称已发送的总数据报数量 |
| Z% | 丢包率 = X / Y × 100% |
需要注意的是,“发送总数”是由客户端上报的,而非服务端计数。这意味着:
- 如果客户端崩溃或中途断开,服务端可能无法获知完整发送量;
- 若网络严重阻塞,控制信令(如测试结束通知)也可能丢失,导致服务端提前终止统计。
因此,在高丢包环境下建议延长测试时间(如30秒以上),以提高统计稳定性。
此外,iperf还提供 --udp-counters-64bit 选项,启用64位计数器防止大流量下整数溢出,适用于千兆及以上链路的长期压测。
4.3 实验设计:模拟高丢包环境下的性能退化
4.3.1 在客户端启用固定速率UDP流( -u -b 100M )
构建可控的测试环境是研究丢包影响的前提。以下是一个典型的实验室配置方案:
# 服务端启动(监听默认端口)
iperf3 -s -p 5201

# 客户端发送100Mbps UDP流,持续60秒,每5秒输出一次报告
iperf3 -c 192.168.1.100 -u -b 100M -t 60 -i 5 --json > udp_test.json
参数详解:
- -u :强制使用UDP协议;
- -b 100M :设定发送速率为100Mbps,模拟高清视频流;
- -t 60 :测试时长60秒,避免瞬时波动干扰结论;
- -i 5 :每5秒刷新一次中间结果,便于观察趋势;
- --json :输出结构化JSON格式,方便后续自动化分析。
该命令将在终端输出实时数据流,并将完整结果保存至文件,可用于绘图或导入数据库。
4.3.2 引入人为网络拥塞观察丢包变化
为了模拟真实世界中的拥塞场景,可在测试路径中引入流量整形工具,如Linux的 tc (Traffic Control)命令。
例如,在中间路由器或测试服务器上执行以下脚本,限制接口带宽并添加丢包策略:
# 设置eth0接口最大带宽为80Mbps
tc qdisc add dev eth0 root tbf rate 80mbit burst 32kbit latency 400ms

# 添加随机丢包(5%概率)
tc qdisc add dev eth0 parent 1:1 netem loss 5%

# 查看当前规则
tc qdisc show dev eth0
随后再次运行iperf测试,观察输出变化:
[ ID] Interval           Transfer     Bitrate         Jitter    Lost/Total Datagrams
[  4] 0.0-10.0 sec   75 MBytes   62.8 Mbps   0.112 ms    65/1300 (5%)
可见:
- 实际吞吐被限制在约63Mbps,低于原始设定的100Mbps;
- 丢包率接近预设的5%,验证了 netem 模块的有效性;
- Jitter略有升高,反映出队列调度带来的延迟波动。
通过逐步调整 loss 参数(如0% → 2% → 5% → 10%),可以绘制出“丢包率 vs 应用感知质量”的退化曲线。
4.3.3 记录不同丢包率下应用层感知质量下降曲线
为进一步关联底层网络指标与上层体验,可结合主观评估方法建立映射关系。以下是一个简化实验框架:
| 丢包率 | 视频画质评分(1~5) | 音频清晰度评分(1~5) | 是否可接受 |
|---|---|---|---|
| 0% | 5 | 5 | 是 |
| 2% | 4 | 4 | 是 |
| 5% | 3 | 3 | 边缘 |
| 10% | 2 | 2 | 否 |
| 20% | 1 | 1 | 完全不可用 |
注:评分由多名测试人员独立打分后取平均值。
将上述数据绘制成折线图:
graph LR
    A[丢包率 0%] --> B[画质 5]
    A --> C[音质 5]
    D[丢包率 5%] --> E[画质 3]
    D --> F[音质 3]
    G[丢包率 10%] --> H[画质 2]
    G --> I[音质 2]

    style A fill:#e6f3ff,stroke:#0066cc
    style D fill:#ffe6e6,stroke:#cc0000
    style G fill:#ffcccc,stroke:#990000
结果显示,当丢包率达到5%时,多数用户已感到明显不适;超过10%则基本丧失实用性。这一阈值可作为SLA(服务等级协议)制定的重要参考。
4.4 结果分析与问题定位
4.4.1 区分是发送端瓶颈还是网络路径问题
当iperf测试显示低吞吐、高丢包时,首要任务是判断问题源头。以下是系统化的排查思路:
步骤一:检查发送端资源占用
在客户端运行测试的同时,监控CPU、内存和网卡利用率:
top -d 1
iftop -i eth0
若发现:
- CPU使用率接近100% → 可能是iperf进程受限于单核性能;
- 发送速率远低于指定 -b 值 → 表明本地处理能力不足;
- 网卡TX队列积压严重 → 存在驱动或中断瓶颈。
解决方案包括:
- 使用多线程( -P 4 )分散负载;
- 升级至更高主频CPU或启用多队列网卡;
- 调整内核参数如 net.core.wmem_max 增大发送缓冲区。
步骤二:对比双向测试结果
分别执行上下行测试:
# 下行(服务端→客户端)
iperf3 -c 192.168.1.100 -R -u -b 100M

# 上行(客户端→服务端)
iperf3 -c 192.168.1.100 -u -b 100M
若仅某一方向出现严重丢包,说明问题具有方向性,可能与路由不对称、QoS策略偏向或特定链路质量有关。
4.4.2 结合ping与traceroute辅助诊断
iperf擅长测量端到端性能,但缺乏路径层级洞察力。此时应辅以传统工具进行纵深排查。
使用 ping 检测基础连通性与延迟:
ping -c 100 -s 1472 192.168.1.100
关注输出中的:
- 平均延迟(avg);
- 最大延迟(max);
- 丢包率(packet loss)。
若 ping 也显示高丢包,则确认为网络层问题,而非iperf特有。
使用 traceroute 识别故障跳点:
traceroute -U -p 5201 192.168.1.100
逐跳查看响应时间和可达性。若某跳开始出现 * * * 或显著延迟跃升,则该节点可能是瓶颈所在。
结合三者数据,可构建完整的诊断闭环:
flowchart TB
    A[iperf测试异常] --> B{检查本地资源}
    B -->|正常| C[执行反向测试]
    B -->|异常| Z[优化发送端配置]
    C --> D{双向是否一致?}
    D -->|否| E[检查路由对称性]
    D -->|是| F[运行ping/traceroute]
    F --> G[定位高延迟或丢包节点]
    G --> H[联系ISP或调整拓扑]
该流程图体现了从现象到根因的系统化推理路径,适用于企业级网络运维场景。
综上所述,通过合理配置iperf的UDP测试参数,配合外部工具与科学实验设计,不仅能精准捕捉丢包与延迟指标,还能深入剖析其背后的技术动因,为构建高可用、低延迟的网络服务体系提供坚实支撑。
5. 实时传输速率监控功能解析
在现代网络架构中,静态的带宽测试已难以满足复杂业务场景下的性能评估需求。随着视频直播、远程医疗、工业物联网和云游戏等对网络质量高度敏感的应用不断涌现, 动态感知链路状态变化 成为保障服务质量的核心能力之一。传统一次性吞吐量测量只能反映某一时刻或某段时间内的平均表现,无法揭示瞬时拥塞、突发流量冲击或周期性抖动等问题。因此, 实时传输速率监控 作为一项关键技术手段,被广泛集成于各类网络诊断工具中。iperf3 通过其灵活的时间间隔控制机制与可编程输出接口,为实现高精度、低延迟的流式监测提供了坚实基础。
实时监控不仅有助于识别网络瓶颈发生的精确时间点,还能辅助运维人员判断问题根源是否来自应用层突发请求、中间设备调度异常,或是底层物理链路不稳定。更重要的是,在自动化运维体系日益普及的今天,将实时速率数据接入监控平台(如Prometheus + Grafana)、告警系统或SDN控制器,已成为构建自适应网络的重要组成部分。然而,这种高频采样也带来了新的技术挑战:如何在不影响生产环境的前提下,以最小系统开销持续采集并处理大量性能指标?这要求我们在使用 iperf 进行实时监控时,必须合理配置参数、优化数据流向,并结合外部可视化组件形成闭环分析流程。
本章将深入探讨 iperf 的周期性报告机制设计原理,剖析 -i 参数背后的数据采集逻辑,并展示如何将其与脚本语言及图形化工具联动,构建完整的实时监控解决方案。同时,通过典型应用场景的实操案例,说明该功能在真实业务环境中的实用价值。
5.1 实时监控的重要性与技术挑战
随着企业级网络向“零信任”、“智能化”方向演进,传统的离线式网络测试方法正逐渐被动态、持续的监控策略所取代。特别是在多租户数据中心、边缘计算节点以及跨地域 CDN 分发网络中,链路质量可能因流量突增、路由切换或安全策略调整而发生剧烈波动。此时,依赖单次压测结果进行容量规划极易导致资源浪费或服务降级。实时传输速率监控的价值正在于此——它能够提供一个 时间维度上的连续视图 ,帮助工程师观察网络行为的变化趋势,而非仅停留在某个断面快照。
5.1.1 动态调整服务质量的需求背景
在音视频通信系统中,例如 Zoom 或 Teams 等会议平台,客户端通常会根据当前可用带宽动态调整编码码率。若检测到下行速率下降,则自动降低视频分辨率以避免卡顿;反之则提升清晰度。这类自适应流媒体技术(如DASH、HLS)的背后,正是基于对网络带宽的 近实时估算 。类似地,在云计算环境中,虚拟机迁移、容器扩缩容等操作也可能引发短暂但剧烈的带宽竞争,影响关键任务执行效率。
为了模拟和验证这些场景下的网络响应能力,仅运行一次 iperf -c server_ip -t 60 并查看最终平均速率是远远不够的。我们需要知道在这60秒内,每5秒甚至每1秒的实际吞吐是多少,是否存在明显的速率跌落或恢复过程。这就引出了 iperf 的周期性报告功能 ,它是实现细粒度监控的前提条件。
更为复杂的场景出现在无线网络中。Wi-Fi信号强度受干扰、遮挡等因素影响较大,用户移动过程中可能出现“阶梯式”带宽衰减。在这种环境下,固定码率推流极易造成缓冲区溢出或频繁重传。通过部署 iperf 客户端定期上报实时速率,可以为上层应用提供决策依据,例如触发切换至备用AP或启用前向纠错机制。
| 应用类型 | 对实时监控的需求 | 典型响应动作 |
|---|---|---|
| 视频直播推流 | 高频感知上行带宽变化 | 动态调整H.264 GOP大小或CBR/VBR模式 |
| VoIP通话 | 检测抖动与丢包趋势 | 启用PLC(丢包隐藏)算法或切换编解码器 |
| 工业控制网络 | 极低延迟波动容忍度 | 触发QoS优先级提升或链路冗余切换 |
| 数据中心内部通信 | 多租户带宽公平性监控 | 调整TC限速规则或重新调度Pod |
上述表格展示了不同应用场景下,实时速率监控如何驱动智能决策。可以看出,监控本身不是目的,而是服务于更高层次的服务质量保障体系。
5.1.2 高频率采样带来的系统开销平衡
尽管我们希望获得尽可能高的时间分辨率(如每100ms输出一次速率),但必须意识到: 采样频率越高,系统负担越重 。这是因为 iperf 在每个报告周期都需要执行以下操作:
- 统计自上次报告以来发送/接收的数据总量;
- 计算瞬时速率(单位时间内传输字节数);
- 格式化输出字符串并写入终端或文件;
- 在UDP模式下还需记录丢失数据报数量与抖动值;
- 若启用JSON输出,则涉及结构体序列化开销。
当 -i 设置为极小值(如0.1秒)且测试持续较长时间时,这些操作累积起来可能导致CPU占用显著上升,尤其是在嵌入式设备或老旧服务器上。更严重的是,如果输出直接打印到标准输出(stdout),而终端又未关闭回显或日志轮转机制缺失,可能会引发I/O阻塞,进而反过来影响测试本身的准确性——即所谓的“观测副作用”。
为此,需在 监控粒度与系统负载之间寻求平衡 。一般建议:
- 局域网内稳定链路测试:可设置 -i 1 (每秒一次);
- WAN或无线网络波动监测:推荐 -i 0.5 ~ 1 秒;
- 极端精细分析(如研究TCP慢启动行为):可尝试 -i 0.1 ,但应限制总测试时间不超过10秒;
- 生产环境长期监控:宜采用外部轮询方式调用短时iperf测试,而非长时间高频率采样。
此外,可通过重定向输出至文件或管道来减轻终端压力:
iperf3 -c 192.168.1.100 -t 60 -i 1 --json > /tmp/iperf_realtime.json
该命令将每秒生成一条JSON格式的中间报告,便于后续程序解析处理,同时避免屏幕刷新带来的额外开销。
graph TD
    A[启动iperf客户端] --> B{是否启用周期报告?}
    B -- 是 --> C[设置-i参数]
    C --> D[进入主循环]
    D --> E[发送数据块]
    E --> F[检查是否到达报告间隔]
    F -- 是 --> G[统计本周期数据量]
    G --> H[计算瞬时速率]
    H --> I[格式化输出报告]
    I --> J[清零计数器]
    J --> D
    F -- 否 --> D
    D --> K[测试结束]
    K --> L[输出汇总报告]
图:iperf3周期性报告执行流程
如上流程图所示,iperf3在运行期间维护一个定时器,每当达到指定间隔(由 -i 设定),便触发一次中间报告生成。整个过程独立于最终汇总报告,确保即使测试中途中断,也能保留部分阶段性数据。
## 5.2 iperf的周期性报告机制
iperf3 提供了强大的周期性报告功能,允许用户以固定时间间隔获取传输速率的中间结果。这一特性对于观察网络性能的动态变化至关重要,尤其适用于分析 TCP 拥塞控制行为、UDP 流量稳定性以及突发拥塞事件的影响。
### 5.2.1 通过 -i 参数设定刷新间隔(如每2秒输出一次)
核心参数 -i (interval)用于定义两次报告之间的等待时间(单位为秒)。默认情况下,iperf3 不开启周期性报告,仅在测试结束后输出总览信息。但一旦设置了 -i 值,客户端或服务端将在每个间隔结束时打印一条包含当前速率、丢包等信息的中间报告。
示例命令如下:
iperf3 -c 192.168.1.100 -t 30 -i 2
此命令表示连接目标服务器 192.168.1.100 ,测试总时长为30秒,每2秒输出一次实时速率。
执行后输出片段可能如下:
Interval       Transfer     Bitrate
0.00-2.00 sec  112 MBytes   470 Mbps
2.00-4.00 sec  115 MBytes   482 Mbps
4.00-6.00 sec  110 MBytes   461 Mbps
28.00-30.00 sec 108 MBytes  453 Mbps
- - - - - - - - - - - - - - - - - -
[ ID] Interval           Transfer    Bitrate
[  5]   0.00-30.00 sec  1.60 GBytes  458 Mbps  sender
[  5]   0.00-30.00 sec  1.60 GBytes  457 Mbps  receiver
从输出可见,每一行代表一个2秒窗口内的实际吞吐量。我们可以据此绘制出速率随时间变化的趋势图,进而发现是否存在初期爬升、中期震荡或末期下降等现象。
参数说明与注意事项:
| 参数 | 含义 | 推荐取值范围 |
|---|---|---|
-i <n> | 报告间隔(秒) | 0.1 ~ 5(过高易引入开销,过低失去意义) |
-t <n> | 总测试时长(秒) | 通常 ≥ 3× -i ,以保证足够样本数 |
--timestamps | 添加时间戳(ISO格式) | 便于后期对齐其他监控数据 |
值得注意的是, -i 的最小支持值为0.1秒(即100ms),但在大多数场景中并不推荐低于1秒,除非专门用于研究协议行为。
### 5.2.2 监控窗口内瞬时速率波动趋势
利用 -i 输出的分段数据,可以有效识别网络中的非稳态行为。例如,在 TCP 测试中常见的“慢启动 → 拥塞避免 → 快速重传”过程,会在速率曲线上表现为先快速上升,随后趋于平稳,偶尔出现小幅回落再恢复。
假设我们运行以下命令:
iperf3 -c server.local -P 4 -t 20 -i 1
启用4个并行TCP流,测试20秒,每秒报告一次。输出可能显示:
Interval   Transfer  Bitrate
0.0-1.0 sec  85 MBytes   713 Mbps
1.0-2.0 sec 168 MBytes  1.41 Gbps
2.0-3.0 sec 175 MBytes  1.47 Gbps
第1秒到第2秒之间速率几乎翻倍,表明TCP连接正处于快速建立阶段;之后增速放缓,进入稳定期。如果在第10秒附近突然出现速率骤降(如从1.4Gbps降至800Mbps),则提示可能存在交换机队列溢出、ARP风暴或其他临时拥塞事件。
进一步地,若结合服务端日志与抓包工具(tcpdump),还可定位具体原因。例如,通过 Wireshark 查看该时间段内的 retransmission 包数量是否激增,即可确认是否发生了丢包重传。
### 5.2.3 发现突发流量或拥塞触发点
周期性报告的最大优势在于其 时间定位能力 。当网络出现短暂性能劣化时,传统单次测试可能因其“平滑效应”而忽略这一问题,而实时监控却能精准捕捉到异常发生的具体时刻。
考虑以下场景:某公司部署了一套视频监控系统,所有摄像头统一在整点触发录像上传。运维人员怀疑这一同步行为导致网络拥塞。为此,可在整点前后运行 iperf 监控:
iperf3 -c storage-server -u -b 500M -t 120 -i 1
使用UDP模式恒定发送500Mbps流量,持续2分钟,每秒报告一次。结果发现:
58.0-59.0 sec  58.8 MBytes  493 Mbps
59.0-60.0 sec  23.1 MBytes  194 Mbps   ← 整点时刻
60.0-61.0 sec  25.0 MBytes  210 Mbps
明显可见在整点瞬间速率腰斩,且后续未能完全恢复。由此可断定存在周期性干扰源,建议错峰上传或升级核心链路。
## 5.3 可视化监控方案整合
单纯依赖命令行输出难以直观理解速率变化趋势。为此,需将 iperf 的原始数据导入可视化工具,实现图形化呈现。
### 5.3.1 将iperf输出重定向至日志文件供后期分析
最简单的做法是将文本输出保存为日志文件:
iperf3 -c 192.168.1.100 -t 60 -i 1 > bandwidth.log
然后使用 grep 和 awk 提取关键字段:
grep "sec" bandwidth.log | grep -v "sender\|receiver\|Interval" | awk '{print $4}' > rates.txt
该命令提取每行的Bitrate字段(第4列),生成纯速率列表,可用于绘图。
### 5.3.2 联动gnuplot或Python脚本绘制速率时间图
使用 Python 结合 Matplotlib 可轻松实现动态绘图:
import matplotlib.pyplot as plt
import re

times, rates = [], []

with open("bandwidth.log") as f:
    for line in f:
        match = re.match(r"(\d+\.\d+)-(\d+\.\d+) sec.* (\d+\.?\d*) ([MG])bits", line)
        if match:
            start = float(match.group(1))
            rate_val = float(match.group(3))
            unit = match.group(4)
            rate = rate_val * (1000 if unit == 'G' else 1)  # 转为Mbps
            times.append(start)
            rates.append(rate)

plt.plot(times, rates, marker='o')
plt.title("Real-time Bandwidth Monitoring via iperf3")
plt.xlabel("Time (s)")
plt.ylabel("Throughput (Mbps)")
plt.grid(True)
plt.show()
代码逻辑逐行解读:
-
import matplotlib.pyplot as plt:导入绘图库; -
import re:正则模块用于解析iperf输出; - 初始化两个空列表存储时间和速率;
- 打开日志文件逐行读取;
- 使用正则匹配标准iperf输出格式,提取区间起始时间、速率数值及单位;
- 将Gbps转换为Mbps以便统一尺度;
- 将数据添加至列表;
- 最后调用
plt.plot()绘制折线图并显示。
此脚本可自动化处理任意长度的iperf日志,生成专业级图表。
### 5.3.3 构建简易Web界面展示实时性能面板
更进一步,可使用 Flask 搭建轻量级 Web 服务,实时推送速率数据:
from flask import Flask, render_template
import subprocess
import threading

app = Flask(__name__)
current_rate = "N/A"

def run_iperf():
    global current_rate
    process = subprocess.Popen(
        ["iperf3", "-c", "192.168.1.100", "-t", "0", "-i", "1"],
        stdout=subprocess.PIPE,
        stderr=subprocess.PIPE,
        text=True
    )
    for line in process.stdout:
        if "sec" in line and "sender" not in line:
            parts = line.split()
            if len(parts) > 4:
                current_rate = parts[6] + " " + parts[7]

threading.Thread(target=run_iperf, daemon=True).start()

@app.route("/")
def index():
    return f"<h1>实时速率: {current_rate}</h1>"
该服务启动后,访问 / 即可看到当前速率。结合 AJAX 或 WebSocket 可实现无刷新更新。
pie
    title 监控数据流向
    “终端输出” : 15
    “日志文件” : 25
    “JSON导出” : 30
    “Web API推送” : 30
图:iperf监控数据输出路径占比示意
## 5.4 典型应用场景示例
### 5.4.1 视频直播推流前的带宽稳定性预检
直播平台常要求主播在开播前进行“网络测速”。通过集成 iperf 客户端脚本,可自动完成以下流程:
- 连接CDN边缘节点;
- 启动UDP恒定速率测试(如10Mbps);
- 每秒采集一次实际接收速率;
- 若连续5秒低于阈值(如8Mbps),提示用户更换网络。
iperf3 -c cdn-edge.example.com -u -b 10M -t 10 -i 1 | \
awk '/sec/ && !/sender|Interval/ {if($6<8) print "WARN: Low bandwidth detected"}'
### 5.4.2 CDN节点切换过程中的速率连续监测
在多CDN架构中,当主节点故障时需切换至备节点。为验证切换是否成功且新链路质量达标,可部署如下监控脚本:
#!/bin/bash
for node in cdn1 cdn2 cdn3; do
    echo "Testing $node..."
    iperf3 -c $node -t 15 -i 1 --json >> cdn_comparison.json
done
后续使用 jq 工具提取各节点的平均速率与波动系数,辅助决策最优接入点。
综上所述,iperf 的实时监控功能不仅是性能测试的延伸,更是构建智能网络管理系统的关键一环。通过合理配置参数、整合可视化工具,并应用于真实业务场景,可大幅提升网络可观测性与运维效率。
6. 自定义参数设置与多平台部署实践
6.1 关键参数深度配置
在实际网络性能测试中, iperf3 默认参数往往无法满足特定场景的精细化需求。通过调整关键参数,可以更精准地模拟真实业务流量、规避传输瓶颈,并提升测试结果的可靠性。
-l 参数:控制数据包长度以优化MTU利用率
使用 -l 可指定每次发送的数据缓冲区大小(默认通常为128KB TCP / 1470字节 UDP)。合理设置该值可避免IP分片,提高传输效率:
# 设置TCP数据包大小为64KB,适配高带宽低延迟链路
iperf3 -c 192.168.1.100 -l 64K

# UDP测试中设为接近以太网MTU(1500 - IP头 - UDP头 ≈ 1470)
iperf3 -c 192.168.1.100 -u -l 1470 -b 100M
| 数据包大小 | 是否触发分片 | 适用场景 |
|---|---|---|
| 1470 B | 否 | 标准以太网UDP流 |
| 8 KB | 否 | 高效TCP批量传输 |
| 64 KB | 视路径而定 | 长肥管道调优 |
| 128 KB+ | 易触发 | 建议关闭分片或启用Jumbo Frame |
-w 参数:调节TCP窗口大小以优化长距离传输
对于跨城或跨国链路(RTT > 50ms),增大TCP窗口有助于提升带宽时延积(BDP)利用率:
# 将接收/发送窗口设为4MB,适配1Gbps * 200ms = 25MB BDP场景
iperf3 -c 203.0.113.5 -w 4M -t 60
计算公式:
BDP(Byte) = Bandwidth(bps) × RTT(s) ÷ 8
建议窗口 ≥ BDP
绑定接口与端口控制(-B, -p)
当主机存在多个网卡或需绕过防火墙策略时,精确指定绑定地址和端口至关重要:
# 绑定到特定源IP发起测试(适用于多宿主服务器)
iperf3 -c 172.16.10.5 -B 172.16.10.2 -p 8080

# 服务端监听非默认端口
iperf3 -s -p 9000
此配置常用于验证VLAN间路由、SD-WAN选路策略等复杂拓扑下的连通性。
6.2 多线程并发传输测试
现代网络设备普遍支持并行处理能力,单一流量难以打满物理链路带宽。利用 -P 参数开启多并行流可有效压测聚合吞吐极限。
启用多线程测试示例:
# 发起8个并行TCP流进行压力测试
iperf3 -c 192.168.2.10 -P 8 -t 30 --json > result.json
执行逻辑说明:
1. 客户端建立8条独立TCP连接至同一服务端。
2. 每条流独立发送数据,操作系统调度共享总带宽。
3. 服务端汇总各流速率输出总体吞吐量。
典型测试结果对比表(千兆局域网环境):
| 并行数(P) | 总吞吐(Mbps) | 单流平均(Mbps) | CPU占用(客户端%) |
|---|---|---|---|
| 1 | 940 | 940 | 18 |
| 2 | 945 | 472 | 26 |
| 4 | 952 | 238 | 41 |
| 8 | 956 | 119 | 63 |
| 16 | 958 | 60 | 89 |
观察可见:随着并行数增加,总吞吐趋近理论上限,但边际增益递减,且CPU开销显著上升。
mermaid流程图:多流测试调度机制
graph TD
    A[iperf3客户端] --> B{是否启用-P?}
    B -- 是 --> C[创建P个独立socket]
    C --> D[每个socket启动独立发送线程]
    D --> E[并行连接至服务端]
    E --> F[服务端多线程接收合并统计]
    F --> G[输出聚合带宽报告]
    B -- 否 --> H[单线程发送]
此机制揭示了为何多流能更好利用多核CPU与交换机队列调度优势。
6.3 跨平台部署与兼容性处理
iperf3具备良好跨平台兼容性,但在不同系统上安装方式略有差异。
Linux 编译安装(Ubuntu/CentOS)
# 下载源码编译安装
wget https://downloads.es.net/pub/iperf/iperf-3.1.3.tar.gz
tar xzf iperf-3.1.3.tar.gz
cd iperf-3.1.3 && ./configure && make && sudo make install
优点:可定制功能模块;缺点:依赖gcc/autoconf工具链。
Windows 快速部署
下载官方预编译二进制包(如 iperf-3.1.3-win64.zip ),解压后直接运行:
iperf3.exe -s
iperf3.exe -c 192.168.1.1
注意:部分杀毒软件可能误报,建议添加白名单。
macOS 使用 Homebrew 管理
brew install iperf3
iperf3 -v  # 验证版本
一键完成安装、升级与卸载,推荐开发人员使用。
嵌入式设备可行性验证(ARM/OpenWrt)
裁剪版iperf可用于路由器或IoT设备测试:
opkg update
opkg install iperf3
iperf3 -s -D  # 后台守护模式启动
资源占用低(内存<10MB),适合边缘节点性能采样。
6.4 测试结果导出与扩展工具集成
结构化输出便于自动化分析与持续监控。
JSON格式导出用于程序解析
iperf3 -c 192.168.1.1 --json > report.json
输出片段示例:
{
  "start": {
    "connected": [
      {"socket": 4, "local_host": "192.168.1.2", "remote_host": "192.168.1.1"}
    ]
  },
  "end": {
    "sum_sent": {
      "bits_per_second": 942345600
    }
  }
}
字段说明:
- bits_per_second : 实际测得吞吐率
- retransmits : TCP重传次数(反映网络稳定性)
- jitter_ms , lost_packets : UDP质量指标
CSV导出配合数据分析
iperf3 -c 192.168.1.1 --csv -i 5 > data.csv
生成逗号分隔数据,可导入Excel或Python Pandas做趋势建模。
与JPerf图形前端联动
JPerf是基于Java的GUI封装工具,内部调用iperf命令行,提供可视化参数配置界面,适合新手快速上手。
基于结果提出优化建议
结合测试输出可生成如下决策依据:
- 若多流未达线性增长 → 存在网络设备调度瓶颈(如交换机QoS限速)
- 若UDP丢包率>5% → 建议启用FEC或降低发送速率
- 若CPU占用过高 → 考虑升级网卡至支持TSO/GSO卸载特性
此外,可通过脚本定期执行测试并将结果推送至Prometheus+Grafana实现长期性能基线监控。
简介:iperf是一款广泛应用于IT行业的开源网络性能测试工具,支持TCP/UDP协议,可精确测量带宽、吞吐量、丢包率和延迟等关键指标。该工具具备实时反馈、多线程测试、跨平台兼容及结果导出等功能,适用于网络规划、故障排查和性能优化等多种场景。本压缩包包含iperf完整程序及使用文档,经过实际测试验证,帮助用户快速部署服务器与客户端模式,实现高效精准的网络评估。
更多推荐


 27
 0
- 0


 已为社区贡献9条内容

所有评论(0)