
网络安全:DDoS攻防深度解析,“分层”战争艺术
引言
大家好,我是专注于云原生与系统运维的博主。在运维生涯中,DDoS(分布式拒绝服务)攻击是我们绕不开的“老朋友”。它就像互联网世界的“极限压力测试”,只不过发起方并非善意。很多朋友对DDoS的认知可能停留在带宽“流量打满”的层面,但实际上,这是一场发生在网络协议栈各个层面的立体战争。想要做到有效防御,就必须洞悉攻击者在不同协议层(网络层、传输层、应用层)的战术意图与技术手段。本文将以运维的视角,为大家逐层剖析DDoS的攻击原理,并分享与之对应的防御策略,希望能帮助大家构建起一个更全面、更深入的DDoS防御知识体系。
网络层(第3层)攻击:污染战场,阻断通路
网络层,主要由IP协议和ICMP协议构成,负责数据包的寻址和路由。这一层的DDoS攻击,其核心战术思想是制造大量的“无效”或“恶意”数据包,耗尽网络设备(如路由器、交换机)的处理能力或直接塞满链路带宽,从物理上阻断正常流量的通路。
核心攻击手段:ICMP Flood(Ping洪水)
ICMP协议通常用于网络诊断,比如我们常用的ping命令。攻击者利用这一点,操控大量僵尸主机向目标服务器发送海量的ICMP Echo Request(ping请求)包。服务器每收到一个请求,都必须耗费CPU资源去处理并返回一个ICMP Echo Reply包。当请求量达到百万、千万级别时,服务器的CPU和网络带宽将被迅速耗尽,无法再处理任何正常业务请求。
核心攻击手段:IP分片攻击(Ping of Death)
这是一个较为古老的攻击方式,但其原理至今仍有借鉴意义。攻击者发送一个尺寸超过IP协议规定的最大值(65535字节)的伪造IP包。由于网络传输的限制,这个巨大的包会被分片传输。目标主机在接收到所有分片后,尝试重组它们,但由于最终大小超过了内存缓冲区的限制,会导致内存溢出,进而系统崩溃或重启。
网络层防御原理
防御网络层攻击的关键在于“过滤”与“限速”。
- 边界防火墙/路由器ACL:这是第一道防线。运维人员可以配置访问控制列表(ACL),直接丢弃来自不可信源的ICMP包,或者对ICMP流量进行严格的速率限制(Rate Limiting)。 比如,设定一个阈值,单位时间内来自单一源IP的ICMP请求超过该阈值即被视为异常并丢弃。
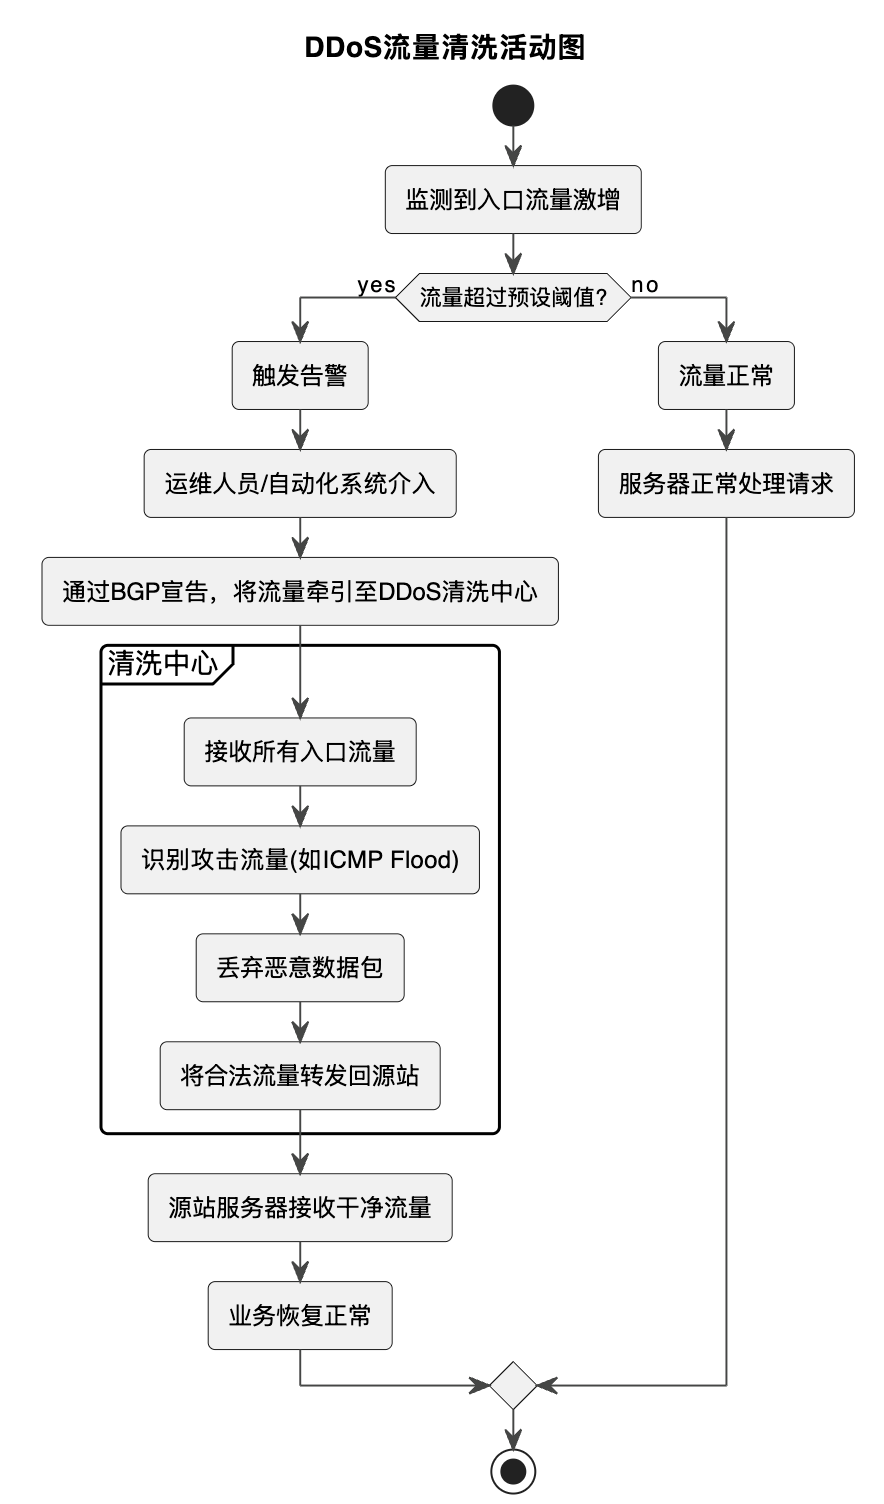
- 流量清洗服务:当攻击流量巨大,超出本地设备处理能力时,就需要专业的DDoS清洗服务。其原理是通过BGP路由协议,将目标IP的流量牵引至清洗中心。清洗中心拥有海量的带宽和高性能的检测设备,能够识别并过滤掉ICMP洪水等攻击流量,再将干净的业务流量回注给源站。
下面是一个简化的流量清洗过程活动图:
传输层(第4层)攻击:耗尽连接,让服务“占线”
传输层,主要由TCP和UDP协议负责,管理着端到端的通信会话。这一层的DDoS攻击不再追求单纯的带宽消耗,而是转向消耗服务器的“连接状态”资源,让服务器的连接池饱和,无法接受新的合法连接,如同让一部电话永远处于“占线”状态。
核心攻击手段:TCP SYN Flood
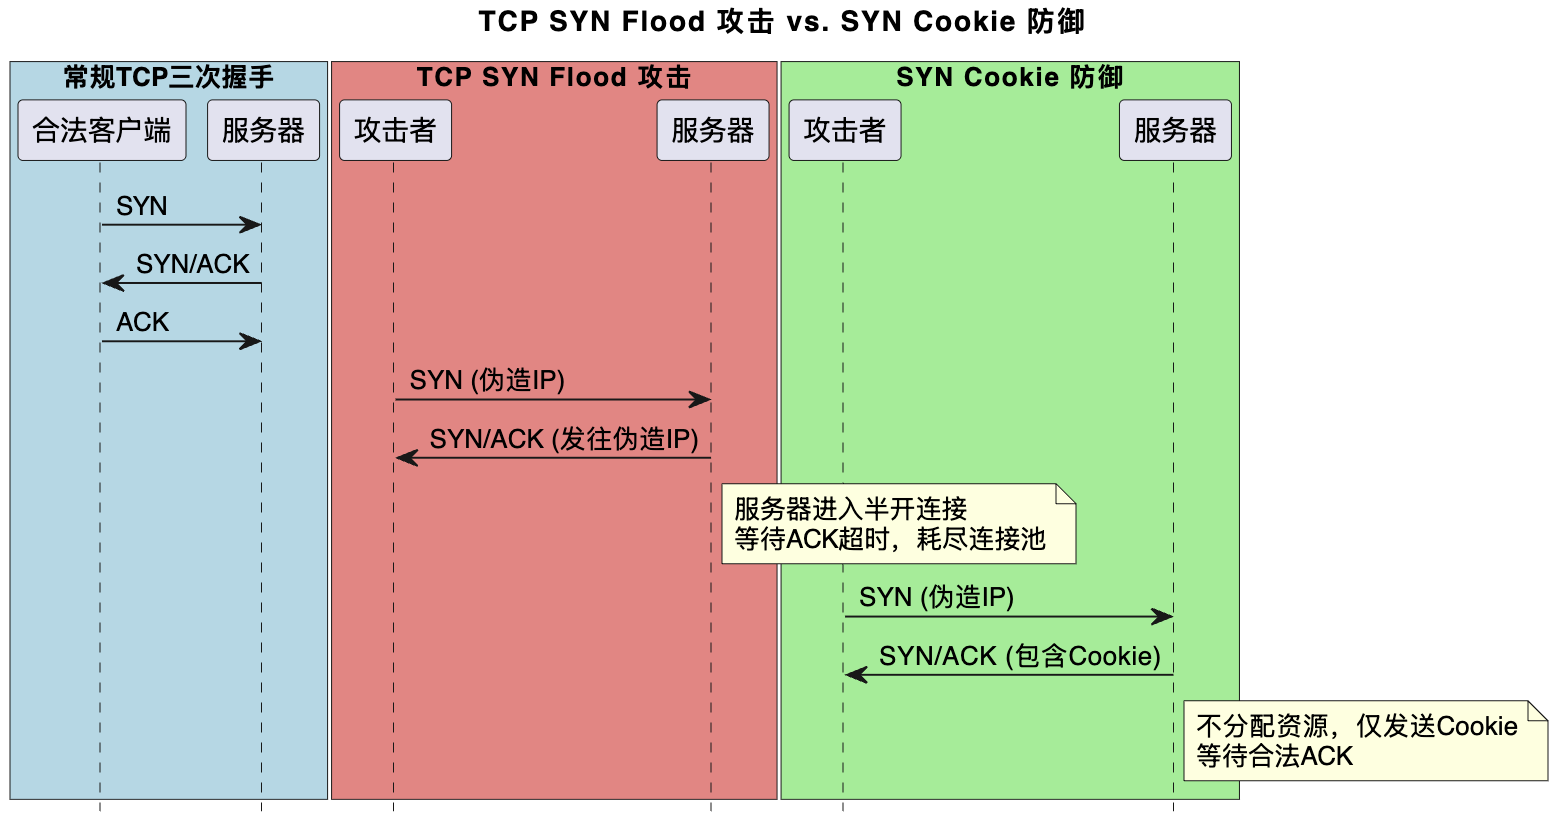
这是传输层最经典的攻击。它利用了TCP协议“三次握手”的机制缺陷。攻击者发送大量的伪造源IP的SYN连接请求包,服务器收到后会回复SYN-ACK,并进入“半开连接”状态,等待客户端的最后一次ACK。由于源IP是伪造的,服务器永远等不到这个ACK,大量的半开连接会迅速耗尽服务器的连接表(TCP Backlog Queue),导致其无法处理任何新的TCP连接请求。
核心攻击手段:UDP Flood
UDP是一种无连接的协议,它不像TCP那样有握手机制。攻击者向目标服务器的随机端口发送海量UDP数据包。服务器收到后,需要判断该端口是否有应用在监听。如果没有,它需要回复一个ICMP“端口不可达”的消息。这个查找和回复的过程虽然比处理TCP连接要快,但在海量数据包的冲击下,同样会耗尽服务器的CPU和网络资源。
传输层防御原理
防御传输层攻击的核心在于“连接状态的智能管理”。
- SYN Cookies技术:这是一种非常有效的防御SYN Flood的手段。当服务器收到SYN包后,它不立即分配连接资源,而是根据SYN包的源IP、端口等信息,通过一个特定算法生成一个加密的“Cookie”作为序列号,放在SYN-ACK包里发回。如果收到对方的ACK包,服务器会用同样的算法校验ACK包里的序列号是否与Cookie匹配。校验通过,才正式分配资源,建立连接。这样,服务器就避免了为伪造的SYN请求维护半开连接的开销。
- 状态防火墙与IPS:现代的防火墙和入侵防御系统(IPS)具备状态检测能力。它们可以追踪TCP连接的状态,识别出异常的连接行为,例如大量的半开连接或异常的UDP流量模式,并进行拦截。
- UDP流量限速:与网络层类似,对非核心业务的UDP端口流量进行严格的速率限制,是简单而有效的防御方式。
下面是一个SYN Flood攻击与SYN Cookie防御的序列图对比:
应用层(第7层)攻击:模拟真人,让应用过载
应用层攻击是最为复杂和难以防御的一种DDoS。它不再是简单的流量或连接攻击,而是模拟真实用户的行为,发送看似合法的请求(如HTTP GET/POST、DNS查询),但其目的是耗尽应用服务器的CPU、内存或I/O资源。
核心攻击手段:HTTP Flood
攻击者控制大量僵尸机,向目标网站的特定页面(通常是计算密集型页面,如搜索、登录接口)发起海量HTTP请求。这些请求在协议层面完全合法,与正常用户访问无异,但其高频率的特性会迅速耗尽Web服务器或数据库服务器的处理能力,导致网站响应缓慢甚至完全瘫痪。
核心攻击手段:DNS Query Flood
这种攻击针对DNS服务器。攻击者向DNS服务器发送海量的、伪造的域名查询请求。DNS服务器需要不断地进行递归查询或响应,最终因资源耗尽而无法为正常用户提供域名解析服务,导致整个网站或服务对外“失联”。
应用层防御原理
防御应用层攻击的精髓在于“行为分析”与“请求甄别”。
- Web应用防火墙(WAF):WAF是防御应用层攻击的核心设备。它能深入分析HTTP/HTTPS请求的内容,通过规则匹配、行为分析、信誉库等方式,识别出恶意的请求。例如,WAF可以对单一IP的请求频率进行限制,识别异常的User-Agent,或者对请求参数进行合法性校验。
- 验证码与人机识别:当检测到流量异常时,可以对部分访客弹出验证码(CAPTCHA)或更高级的人机识别挑战(如Google的reCAPTCHA)。这能有效地区分自动化脚本和真实用户,因为大多数攻击脚本无法通过这类验证。
- API接口限流与认证:对所有对外暴露的API接口进行严格的速率限制和身份认证。这不仅是安全最佳实践,也是防御API被DDoS攻击的有效手段。
- CDN与负载均衡:内容分发网络(CDN)可以将流量分散到全球各地的边缘节点,天然具备吸收和缓解大规模HTTP Flood的能力。负载均衡器则可以将请求分发到后端的多个应用服务器,避免单一服务器被率先击垮。
结论
DDoS攻防是一场持续演进的对抗。作为运维人员,我们不能仅仅满足于购买昂贵的防御设备,更重要的是理解其背后的攻防原理。从网络层的流量拥塞,到传输层的连接耗尽,再到应用层的资源枯竭,每一种攻击手段都直指协议栈的特定弱点。相应的,我们的防御策略也必须是分层、纵深的:在网络层进行粗粒度的流量过滤,在传输层进行连接状态的精细化管理,在应用层进行用户行为的深度分析。只有构建起这样一个立体的、多层次的防御体系,我们才能在这场没有硝烟的战争中,真正做到临危不乱,从容应对。
更多推荐



 18
 0
- 0


 已为社区贡献12条内容

所有评论(0)