
CVE与CPE:读懂网络安全的两把“钥匙”
·
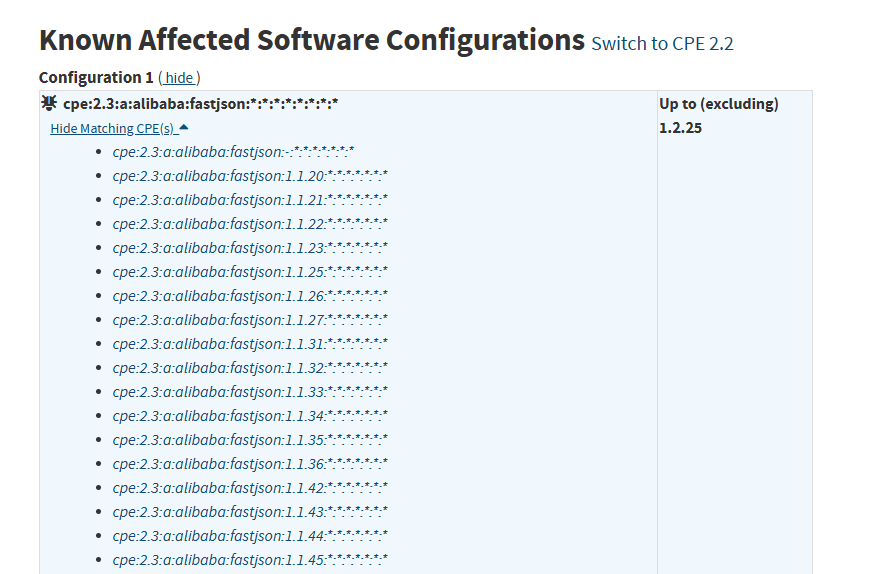
CVE和CPE是网络安全领域两个非常重要且基础的概念。它们就像网络安全世界的“通用语言”,用于标准化的识别和描述漏洞与软件。
一、CVE 与 CPE 的核心定义
| 名称 | 全称 | 中文含义 | 核心作用 |
|---|---|---|---|
| CVE | Common Vulnerabilities and Exposures | 通用漏洞与暴露 | 给漏洞一个唯一的“身份证号” |
| CPE | Common Platform Enumeration | 通用平台枚举 | 给软硬件产品一个标准的“姓名” |
一句话总结区别:
- CVE 是漏洞的编号(如“这个人得了什么病”)
- CPE 是受影响产品的标识(如“这个人是谁、住哪、用什么系统”)
二、详细对比:CVE vs CPE
| 维度 | CVE | CPE |
|---|---|---|
| 对象 | 漏洞(Vulnerability) | 软硬件产品(Product/Platform) |
| 示例 | CVE-2021-44228(Log4j 漏洞) | cpe:2.3:a:apache:log4j:2.0:*:*:*:*:*:*:* |
| 目的 | 唯一标识一个安全漏洞 | 唯一标识一个软件或硬件产品 |
| 谁维护 | MITRE Corporation | NIST(美国国家标准与技术研究院) |
| 是否可变 | 一旦分配,永不更改 | 可随产品版本变化而变化 |
| 用途 | 漏洞通报、修复跟踪、情报共享 | 资产管理、漏洞匹配、自动化扫描 |
| 类比 | 疾病名称(如“新冠”) | 患者档案(姓名、年龄、住址、病史) |
三、深入解析:它们如何协同工作?
场景:Log4j 漏洞(CVE-2021-44228)
-
CVE 告诉你:
- 有一个严重漏洞,编号
CVE-2021-44228 - 它存在于 Apache Log4j 2.x 版本中
- CVSS 评分 10.0(最高危)
- 有一个严重漏洞,编号
-
CPE 告诉你:
- 哪些具体产品受影响?
- 例如:
cpe:2.3:a:apache:log4j:2.0:*:*:*:*:*:*:*cpe:2.3:a:oracle:weblogic_server:12.2.1.3.0:*:*:*:*:*:*
- 这意味着:你的 WebLogic 服务器如果用了 Log4j 2.0,就可能中招
-
NVD / CNVD 如何使用它们?
- 在漏洞详情页中,NVD 和 CNVD 都会标注:
- CVE-ID:
CVE-2021-44228 - CPE 匹配规则:列出所有受影响的产品格式
- CVE-ID:
- 安全工具(如 Nessus、OpenVAS、SCA 工具)通过 CPE 匹配你的资产,再关联 CVE 数据,判断你是否受影响。
- 在漏洞详情页中,NVD 和 CNVD 都会标注:
CVE + CPE = “谁有病?得的什么病?”
四、CPE 的结构详解(以 Log4j 为例)
cpe:2.3:a:apache:log4j:2.0:*:*:*:*:*:*:*
│   │ │   │      │     │ │ │ │ │ │ │
│   │ │   │      │     │ │ │ │ │ │ └─── 13. 其他信息
│   │ │   │      │     │ │ │ │ │ └───── 12. 语言
│   │ │   │      │     │ │ │ │ └─────── 11. 软件分支
│   │ │   │      │     │ │ │ └───────── 10. 更新版本
│   │ │   │      │     │ │ └─────────── 9. 架构(如 x86)
│   │ │   │      │     │ └───────────── 8. 操作系统
│   │ │   │      │     └─────────────── 7. 应用(App)
│   │ │   │      └───────────────────── 6. 版本
│   │ │   └──────────────────────────── 5. 产品名
│   │ └──────────────────────────────── 4. 厂商名
│   └────────────────────────────────── 3. CPE 类型(a=应用,o=操作系统,h=硬件)
└────────────────────────────────────── 1-2. CPE 前缀和版本
通过这个结构,系统可以精确识别:Apache 公司的 Log4j 2.0 版本软件是否在你的系统中。
五、在应急响应中,CVE 与 CPE 的作用
应急响应流程(以 CNVD 为例)
1. CNVD 发布预警:发现高危漏洞,编号 CNVD-2025-12345,关联 CVE-2025-12345
   → 提供 CVE-ID,便于国际对标

2. CNVD 标注受影响产品(CPE 格式):
   → cpe:2.3:a:kingdee:eas:7.6:*:*:*:*:*:*:*
   → cpe:2.3:a:ufida:erp:10.1:*:*:*:*:*:*:*

3. 企业安全团队:
   a. 查看 CNVD 通报,获取 CVE-ID 和 CPE
   b. 使用资产扫描工具,匹配内部系统是否包含这些 CPE
   c. 如果匹配成功 → 立即隔离、打补丁、上报

4. 完成应急响应闭环
所以:
- CVE 帮你快速定位漏洞详情(国内外通用)
- CPE 帮你精准识别受影响资产(避免误报)
- CNVD 提供中文通报、修复建议、协调厂商,是国内应急响应的核心入口
六、总结:CVE 与 CPE 的关系图
                    +---------------------+
                    |     漏洞情报        |
                    +----------+----------+
                               |
                +-------------+-------------+
                |                           |
         +------v------+           +--------v--------+
         |    CVE      |           |     CPE         |
         | 漏洞身份证   |           | 产品姓名册       |
         | CVE-2025-1234|           | cpe:...log4j... |
         +------+------+           +--------+--------+
                |                           |
                +-------------+-------------+
                              |
                     +--------v--------+
                     |  漏洞影响分析   |
                     | (谁中招了?)  |
                     +--------+--------+
                              |
                     +--------v--------+
                     |  应急响应平台   |
                     |     CNVD       |
                     +----------------+
七、实用建议
| 任务 | 推荐做法 |
|---|---|
| 查漏洞详情 | 查 CVE-ID(通过 NVD、CNVD、CNNVD),CVE 是漏洞编号,CVE 告诉我们“什么漏洞” |
| 识别受影响资产 | 使用 CPE 匹配资产清单(SCA、CMDB 工具),CPE 是产品标识,告诉我们“谁受影响” |
| 应急响应 | 第一时间访问 CNVD,获取中文通报和修复建议 |
| 自动化检测 | 在 CI/CD 中集成 CVE + CPE 匹配规则 |
| 等保审计 | 在报告中同时引用 CVE 和 CNVD 编号 |
更多推荐

 13
 0
- 0


 已为社区贡献6条内容

所有评论(0)