
iptables 防火墙
Linux 的防火墙体系主要工作在网络层,针对 TCP/IP 数据包实施过滤和限制,属于典型的包过滤防火墙(或称为网络层防火墙)。Linux 系统的防火墙体系基于内核编码实现, 具有非常稳定的性能和高效率,也因此获得广泛的应用。
1. iptables 概述
1.1 Netfilter
Linux防火墙是由Netfilter组件提供的,Netfilter工作在内核空间,集成在linux内核中Netfilter 是Linux 2.4.x之后新一代的Linux防火墙机制,是linux内核的一个子系统。Netfilter采用模块化设计,具有良好的可扩充性,提供扩展各种网络服务的结构化底层框架。Netfilter与IP协议栈是无缝契合,并允许对数据报进行过滤、地址转换、处理等操作
Netfilter官网文档:https://netfilter.org/documentation/
- netfilter/iptables:IP 信息包过滤系统,它实际上由两个组件 netfilter 和 iptables组成。
主要工作在网络层,针对IP数据包,体现在对包内的IP地址、端口等信息的处理。
-netfilter/iptables关系:
netfilter:属于“内核态”又称内核空间(kernel space)的防火墙功能体系。
linux 好多东西都是内核态 用户态,那我们运维人员关注的是用户态, 内核我们关注不是很多,内核基本是我们开发人员关心的事情
是内核的一部分,由一些信息包过滤表组成,这些表包含内核用来控制信息包过滤处理的规则集。
- iptables :属于“用户态”(User Space, 又称为用户空间)的防火墙管理体系。
是一种用来管理Linux防火墙的命令程序,它使插入、修改和删除数据包过滤表中的规则变得容易,通常位于/sbin/iptables目录下。
netfilter/iptables后期简称为iptables。iptables是基于内核的防火墙,其中内置了raw、mangle、 nat和filter
四个规则表。表中所有规则配置后,立即生效,不需要重启服务。
2. iptables 的表、链结构
2.1 ptables的四表五链结构介绍
iptables的作用是为包过滤机制的实现提供规则,通过各种不同的规则,告诉netfilter对来自某些源,前往某些目的或具有某些协议特征的数据包应该如何处理,为了更加方便的组织和管理防火墙规则,iptables采用了表和链的分层结构
所以它会对请求的数据包的包头数据进行分析,根据我们预先设定的规则进行匹配来决定是否可以进入主机
其中,每个规则表相当于内核空间的一个容器,根据规则集的不同用途划分为默认的四个表,在每个表容器内又包括不同的规则链,根据处理数据包的不同时机划分为五种链
2.1.1 四表五链
规则表的作用: 容纳各种规则链;
表的划分依据:防火墙规则的作用相似
规则链的作用:容纳各种防火墙规则;
规则的作用:对数据包进行过滤或处理 ;
链的分类依据:处理数据包的不同时机。
- 总结:表里有链,链里有规则
2.1.2 四表
raw:主要用来决定是否对数据包进行状态跟踪 包含两个规则链,OUTPUT、PREROUTING
mangle : 修改数据包内容,用来做流量整形的,给数据包设置标记。包含五个规则链,INPUT、 OUTPUT、 FORWARD、 PREROUTING、 POSTROUTING
nat:负责网络地址转换,用来修改数据包中的源、目标IP地址或端口。包含三个规则链,OUTPUT、PREROUTING、POSTROUTING。
filter:负责过滤数据包,确定是否放行该数据包(过滤)。包含三个链,即INPUT、FORWARD、 OUTPUT
注:在iptables 的四个规则表中,mangle 表 和raw表的应用相对较少
2.1.3 五链
INPUT: 处理入站数据包,匹配目标IP为本机的数据包。 访问百度
OUTPUT: 处理出站数据包,一般不在此链上做配置。 百度回馈
FORWARD: 处理转发数据包,匹配流经本机的数据包。 目标不是主机转发
PREROUTING链: 在进行路由选择前处理数据包,用来修改目的地址,用来做DNAT。相当于把内网服务器的IP和端口映射到路由器的外网IP和端口上。 路由前
DNAT就是把外部请求映射到内部服务器 公网转换私网
POSTROUTING链: 在进行路由选择后处理数据包,用来修改源地址,用来做SNAT。相当于内网通过路由器NAT转换功能实现内网主机通过一个公网IP地址上网。 路由后
SNAT就是把内网主机映射(伪装)路由器的公网IP/私网地址映射到公网地址
2.2 数据包过滤的匹配流程
优先顺序
规则表应用顺序:raw→mangle→nat→filter
2.2.1 规则链之间的匹配顺序:
主机型防火墙:
入站数据(来自外界的数据包,且目标地址是防火墙本机) : PREROUTING --> INPUT --> 本机的应用程序
出站数据(从防火墙本机向外部地址发送的数据包):本机的应用程序-->OUTPUT-->POSTROUTING
网络型防火墙:
转发数据(需要经过防火墙转发的数据包) : PREROUTING --> FORWARD --> POSTROUTING
2.2.2 规则链内的匹配顺序:
自上向下按顺序依次进行检查,找到相匹配的规则即停止(LOG策略例外,表示记录相关日志)要么放行 要么丢弃
若在该链内找不到相匹配的规则,则按该链的默认策略处理(未修改的状况下,默认策略为允许)
注:按第一条规则……第二条规则的顺序进行匹配处理,遵循“匹配即停止”的原则,
一旦找到一条匹配规则将不再检查后续的其他规则,如果一直找不到匹配的规则,就按默认规则处理。
默认规则用iptables -L查看,规则链后面出现(policy ACCEPT)即是默认放行
默认策略不参与链内规则的顺序编排
-F清空链时,默认策略不受影响
数据包在规则表、链间的匹配流程:
- 入站数据流向:来自外界的数据包到达防火墙后,首先被 PREROUTING 链处理(是
否修改数据包地址等),然后进行路由选择(判断该数据包应发往何处);如果数据包的
目标地址是防火墙本机(如 Internet 用户访问网关的 Web 服务端口),那么内核将其传
递给 INPUT 链进行处理(决定是否允许通过等),通过以后再交给系统上层的应用程序
(如 httpd 服务器)进行响应。
- 转发数据流向:来自外界的数据包到达防火墙后,首先被 PREROUTING 链处理,然
后再进行路由选择;如果数据包的目标地址是其他外部地址(如局域网用户通过网关访
问 QQ 服务器),则内核将其传递给 FORWARD 链进行处理(允许转发或拦截、丢弃),
最后交给 POSTROUTING 链(是否修改数据包的地址等)进行处理。
- 出站数据流向:防火墙本机向外部地址发送的数据包(如在防火墙主机中测试公网 DNS
服务时),首先进行路由选择,确定了输出路径后,再经由 OUTPUT 链处理,最后再
交 POSTROUTING 链(是否修改数据包的地址等)进行处理。
3. 编写防火墙规则
3.1 iptabes 安装
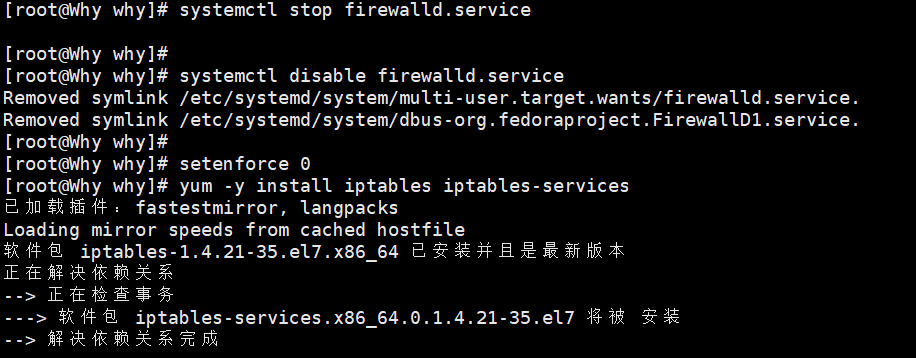
CentOS7默认使用firewalld防火墙,没有安装iptables,若想使用iptables防火墙。必须先关闭firewalld防火墙,再安装iptables
关闭firewalld防火墙
systemctl stop firewalld.service
systemctl disable firewalld.service
setenforce 0
安装iptables 防火墙
yum -y install iptables iptables-services
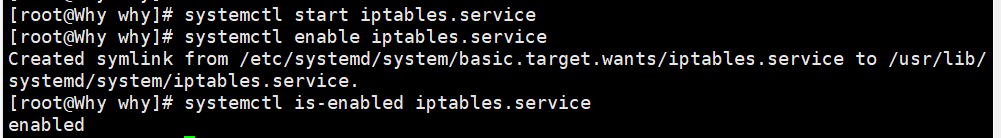
设置iptables开机启动
systemctl start iptables.service
systemctl enable iptables.service
iptables防火墙的配置方法:
1、使用iptables命令行。
2、使用system-config-firewall centso7不能使用 centos 6可以使用
3.2 iptables 基本语法、数据包控制类型
语法构成
iptables [-t 表名] 管理选项 [链名] [匹配条件] [-j 控制类型]
其中,表名、链名用来指定 iptables 命令所操作的表和链,未指定表名时将默认使用 filter 表;
管理选项:表示iptables规则的操作方式,如插入、增加、删除、查看等;
匹配条件:用来指定要处理的数据包的特征,不符合指定条件的数据包将不会处理;
控制类型指的是数据包的处理方式,如允许、拒绝、丢弃等。
注意事项:
不指定表名时,默认指filter表
不指定链名时,默认指表内的所有链
除非设置链的默认策略,否则必须指定匹配条件
选项、链名、控制类型使用大写字母,其余均为小写
数据包的常见控制类型
对于防火墙,数据包的控制类型非常关键,直接关系到数据包的放行、封堵及做相应的日志记录等。在 iptables 防火墙体系中,最常用的几种控制类型如下。
- ACCEPT:允许数据包通过。
- DROP:直接丢弃数据包,不给出任何回应信息。
- REJECT:拒绝数据包通过,必要时会给数据发送端一个响应信息。
- LOG:在/var/log/messages 文件中记录日志信息,然后将数据包传递给下一条规则。
- SNAT:修改数据包的源地址。
- DNAT:修改数据包的目的地址。
- MASQUERADE(mɑːskəˈreɪd):伪装成一个非固定公网IP地址。
防火墙规则的“匹配即停止”对于 LOG 操作来说是一个特例,因为 LOG 只是一种辅助
动作,并没有真正处理数据包。
注:需要大写
3.3 添加、查看、删除规则等基本操作
3.3.1 iptables 命令的常用管理选项
管理选项 | 用法示例
-A 在指定链末尾追加一条 iptables -A INPUT (操作) 。
-I 在指定链中插入一条新的,未指定序号默认作为第一条 iptables -I INPUT(操作) 。
-P 指定默认规则 iptables -P OUTPUT ACCEPT (操作)
-D 删除 iptables -t nat -D INPUT (操作)。
-R 修改、替换某一条规则 iptables -t nat -R INPUT (操作) 。
-L 查看 iptables -t nat -L (查看)。
-n 所有字段以数字形式显示(比如任意ip地址是0.0.0.0而不是anywhere,比如显示协议端口号而不是服务名)。
iptables -L -n,iptables -nL,iptables -vnL (查看) | 复合有先后顺序
-v 查看时显示更详细信息,常跟-L一起使用 (查看)。
--line-number 规则带编号 iptables -t nat -L -n --line-number /iptables -t nat -L --line-number
-F 清除链中所有规则 iptables -F (操作)。
-X 清空自定义链的规则,不影响其他链 iptables -X
-Z 清空链的计数器(匹配到的数据包的大小和总和)iptables -Z
-S 查看链的所有规则或者某个链的规则/某个具体规则后面跟编号
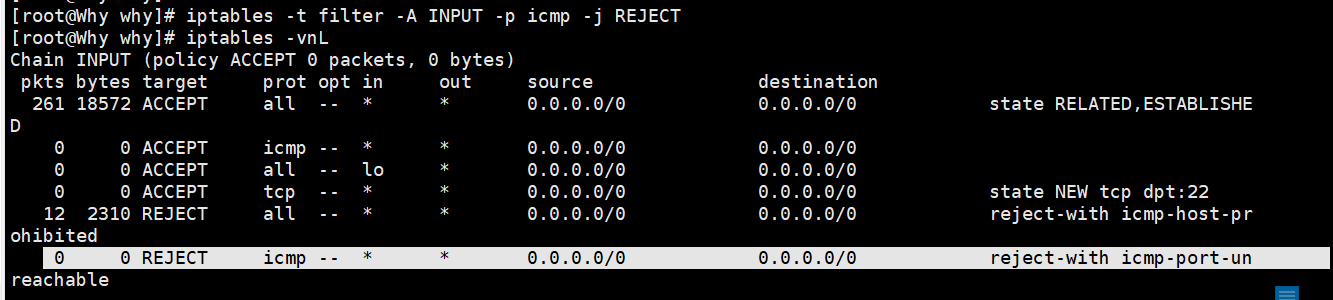
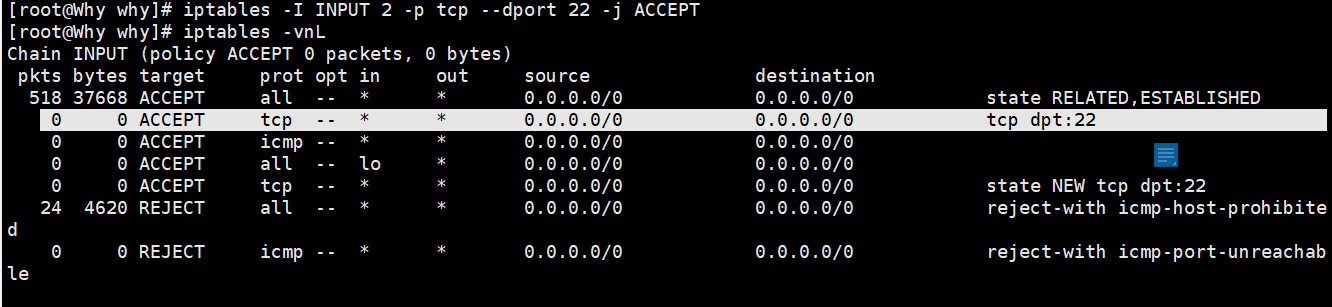
iptables各字段解读
pkts:对应规则匹配到的报文的个数。
bytes:对应匹配到的报文包的大小总和。
target:规则对应的target,往往表示规则对应的"动作",即规则匹配成功后需要采取的措施。
prot:表示规则对应的协议,是否只针对某些协议应用此规则。
opt:表示规则对应的选项。
in:表示数据包由哪个接口(网卡)流入,我们可以设置通过哪块网卡流入的报文需要匹配当前规则。
out:表示数据包由哪个接口(网卡)流出,我们可以设置通过哪块网卡流出的报文需要匹配当前规则。
source:表示规则对应的源头地址,可以是一个IP,也可以是一个网段。
destination:表示规则对应的目标地址。可以是一个IP,也可以是一个网段。
packages:匹配到的包数量
bytes:匹配到的总字节数
3.3.2 添加新的规则
添加新的防火墙规则时,使用管理选项“-A”、“-I”,前者用来追加规则,后者用来插入规则。
例如,若要在 filter 表 INPUT 链的末尾添加一条防火墙规则,可以执行以下操作(其中 “-p 协议名”作为匹配条件)。
例
iptables -t filter -A INPUT -p icmp -j REJECT //插入最后一行 不允许任何主机ping本主机
iptables -I INPUT 2 -p tcp --dport 22 -j ACCEPT 插入第2行 tcp协议 22端口允许
其他
iptables -t filter -A INPUT -p tcp -j ACCEPT //允许任何主机tcp
iptables -I INPUT -p udp -j ACCEPT //允许任何主机udp
3.3.3 查看规则列表
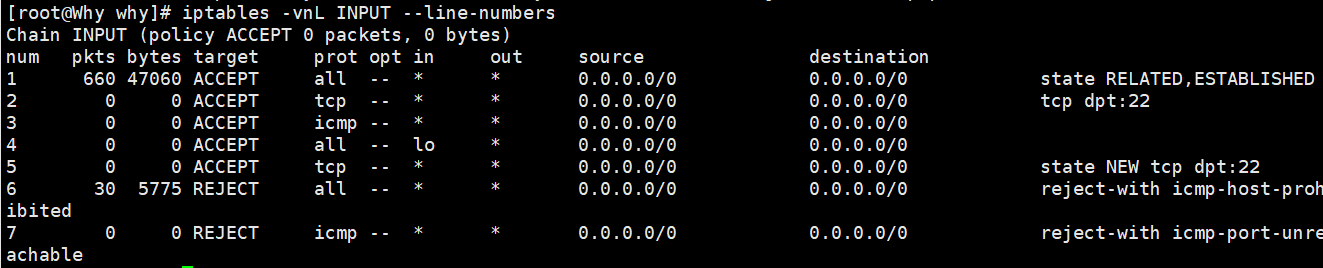
查看已有的防火墙规则时,使用管理选项“-L”,结合“--line-numbers”选项还可显示各条规则在链内的顺序号。例如,若要查看 filter 表 INPUT 链中的所有规则,并显示规则序号, 可以执行以下操作
iptables [-t表名] -n -L [链名] |[-- line-numbers]
或
iptables - [vn]L
注意:不可以合写为-Ln
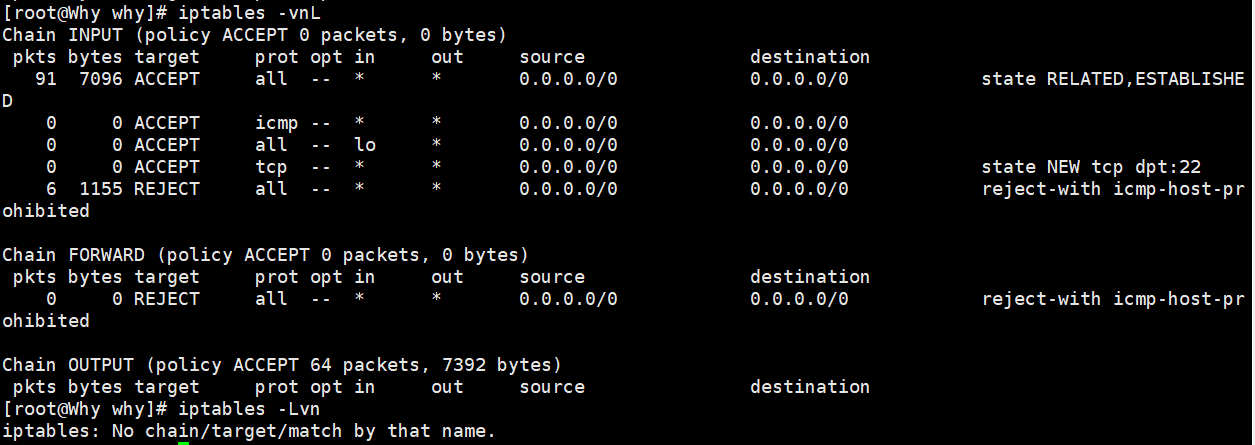
当防火墙规则的数量较多时,若能够以数字形式显示地址和端口信息,可以减少地址解析的环节,在一定程度上加快命令执行的速度。例如,若要以数字地址形式查看 filter 表INPUT 链中的所有规则,可以执行以下操作
3.3.4 删除、清空规则
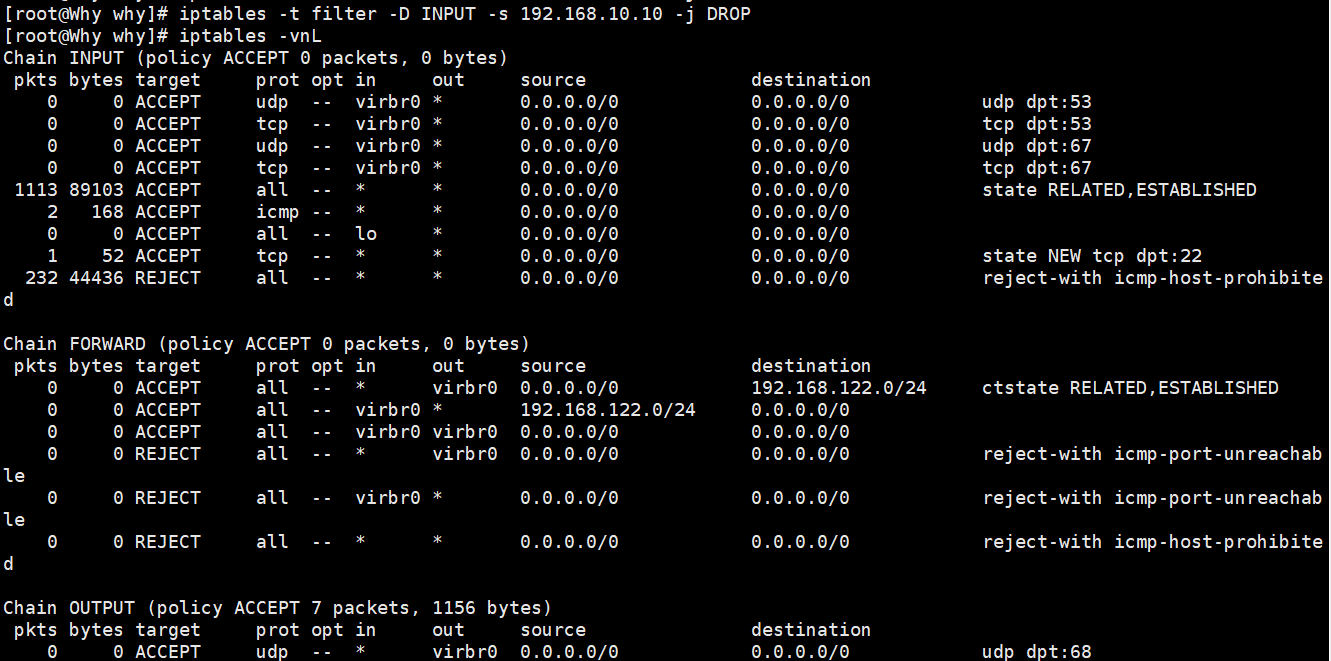
删除一条防火墙规则时,使用管理选项“-D”。例如,若要删除 filter 表 INPUT 链中的第
五条规则,可以执行以下操作。
```
iptables -D INPUT 5
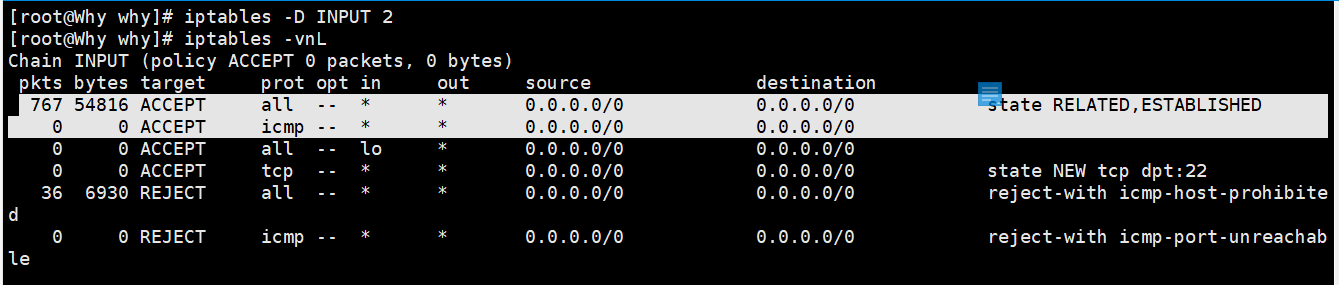
iptables -L INPUT --line-numbers
第二种写法
iptables -t filter -D INPUT -p icmp - j REJECT filter表 删除 icmp协议 拒绝
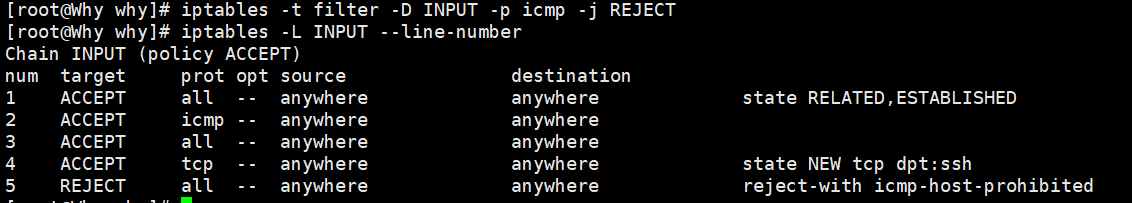
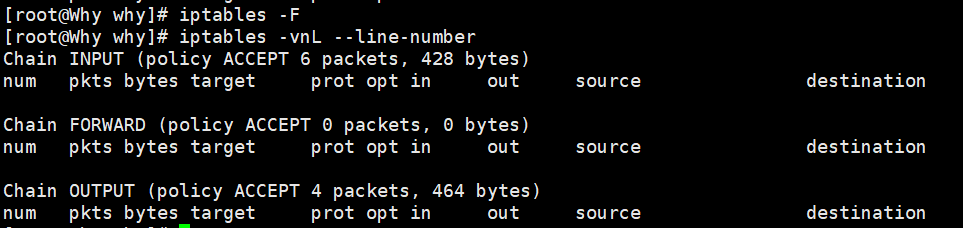
清空指定链或表中的所有防火墙规则,使用管理选项“-F”。
例如,若要清空 filter 表 INPUT
链中的所有规则,可以执行以下操作。
1.若规则列表中有多条相同的规则时,按内容匹配只删除的序号最小的一条
2.按号码匹配删除时,确保规则号码小于等于已有规则数,否则报错
3.按内容匹配删数时,确保规则存在,否则报错
使用管理选项“-F”时,允许省略链名而清空指定表所有链的规则。例如,执行以下操作 分别用来清空 filter 表、nat 表、mangle 表
[root@localhost ~]# iptables -F
[root@localhost ~]# iptables -t nat -F
[root@localhost ~]# iptables -t mangle -F
```
注意:
l.-F仅仅是清空链中的规则,并不影响-P设置的默认规则,默认规则需要手动进行修改
2.-P设置了DROP后,使用-F 一定要小心!
防止把允许远程连接的相关规则清除后导致无法远程连接主机,此情况如果没有保存规则可重启主机解决
3.如果不写表名和链名,默认清空filter表中所有链里的所有规则
3.3.5 设置默认策略
iptables 的各条链中,默认策略是规则匹配的最后一个环节——当找不到任何一条能够匹配数据包的规则时,则执行默认策略。默认策略的控制类型为 ACCEPT(允许)、DROP(丢弃)两种。例如,执行以下操作可以将 filter 表中 FORWARD 链的默认策略设为丢弃, OUTPUT 链的默认策略设为允许。
iptables [-t表名] -P <链名> <控制类型>
iptables -P INPUT DROP 输入后没显示 清除所有规则之后生效,因为下面只剩下DROP 添加远程端口22
iptables -F
iptables -P FORWARD DROP
#--般在生产环境中设置网络型防火墙、主机型防火墙时都要设置默认规则为DROP,并设置白名单
```
[root@localhost ~]# iptables -t filter -P FORWARD DROP
[root@localhost ~]# iptables -P OUTPUT ACCEPT
```
需要注意的是,当使用管理选项“-F”清空链时,默认策略不受影响。因此若要修改默认 策略,必须通过管理选项“-P”重新进行设置。另外,默认策略并不参与链内规则的顺序编排, 因此在其他规则之前或之后设置并无区别。
3.4 规则的匹配条件
在编写防火墙规则时,匹配条件的设置起着决定性的作用。只有清晰、准确地设置好匹配条件,防火墙才知道要对符合什么条件的数据包进行处理,避免“误杀”。对于同一条防火墙规则,可以指定多个匹配条件,表示这些条件必须都满足规则才会生效。根据数据包的各种特征,结合iptables的模块结构,匹配条件的设置包括三大类:通用匹配、隐含匹配、显式匹配。
3.4.1 通用匹配
通用匹配也称为常规匹配,这种匹配方式可以独立使用,不依赖于其他条件或扩展模块。 常见的通用匹配包括协议匹配、地址匹配、网络接口匹配。
协议匹配
编写 iptables 规则时使用“-p 协议名”的形式指定,用来检查数据包所使用的网络协议(--protocol),如 tcp、udp、icmp 和 all(针对所有 IP 数据包)等,可用的协议类型存放于 Linux 系统的/etc/procotols 文件中。例如,若要丢弃通过 icmp 协议访问防火墙本机的数据包,允许转发经过防火墙的除 icmp 协议之外的数据包,可以执行以下操作。
1.通用匹配
可直接使用,不依赖于其他条件或扩展,包括网络协议、IP地址、网络接口等条件。
协议匹配: -p 协议名 tcp、udp、icmp
地址匹配:-s 源地址、-d目的地址
#可以是IP、网段、域名、空(任何地址)
接口匹配: -i入站网卡、-o出站网卡
iptables -A FORWARD ! -p icmp -j ACCEPT
iptables -A INPUT -s 192.168.80.11 -j DROP
iptables -I INPUT -i ens33 -s 192.168.80.0/24 -j DROP
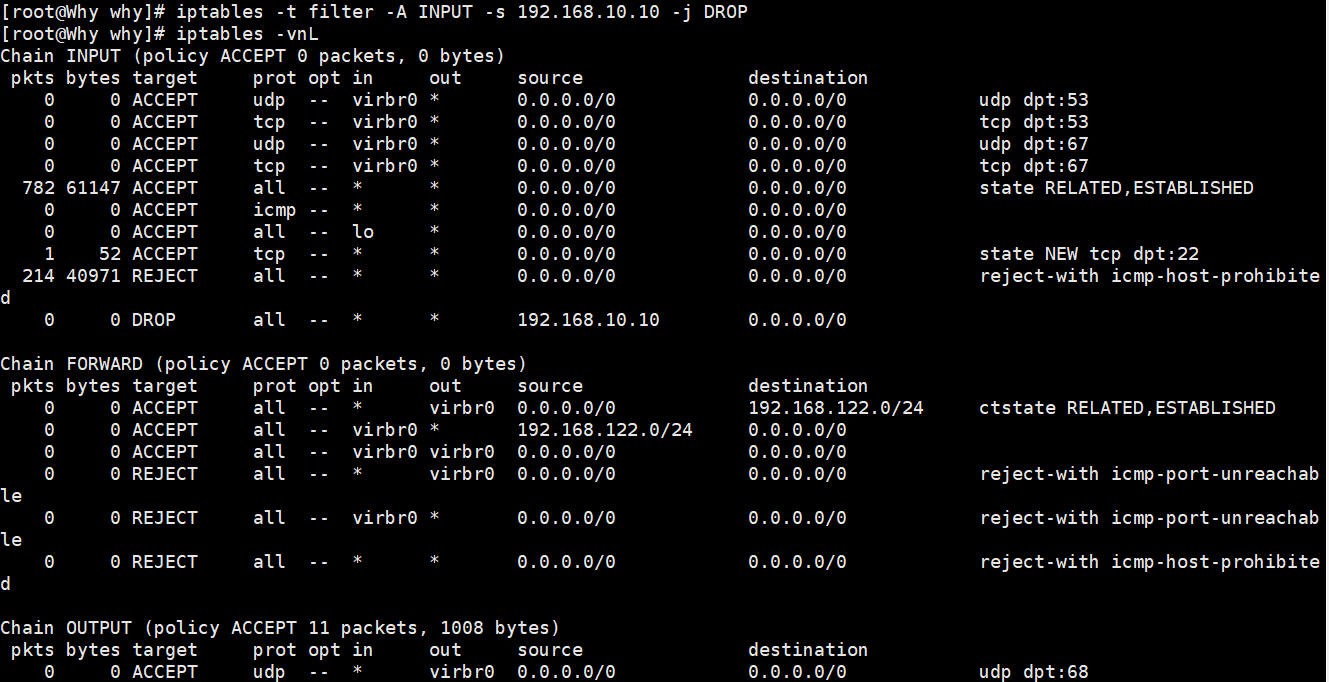
iptables -I INPUT -p icmp -j DROP
iptables -I INPUT -p tcp --dport 22 -i ACCEPT
iptables -I INPUT -i ens33 -p tcp --dport 22 -j DROP
iptables -P INPUT
iptables -A FORWARD ! -p icmp -j ACCEPT //感叹号”!”表示取反
2.隐含匹配
要求以特定的协议匹配作为前提,包括端口、TCP标记、ICMP类型等条件。
端口匹配: --sport 源端口、--dport 目的端口
#可以是个别端口、端口范围
--sport 1000 匹配源端口是1000的数据包
--sport 1000:3000 匹配源端口是1000-3000的数据包
--sport :3000 匹配源端口是3000及以下的数据包
--sport 1000: 匹配源端口是1000及以上的数据包
注意: --sport和--dport 必须配合-p <协议类型>使用
iptables -A INPUT -p tcp --sport 1000:3000 -j REJECT
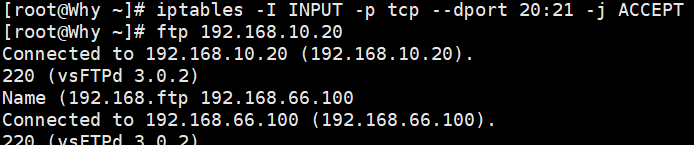
iptables -A INPUT -p tcp --dport 20:21 -j ACCEPT
iptables -I FORWARD -d 192.168.80.0/24 -p tcp --dport 24500:24600 -j DROP
iptables -A FORWARD -s 192.168.4.0/24 -p udp --dport 53 -j ACCEPT
iptables -A FORWARD -d 192.168.4.0/24 -p udp --sport 53 -j ACCEPT
iptables -A INPUT -s 192.168.4.0/24 -p tcp --dport 53 -j ACCEPT
网卡入站
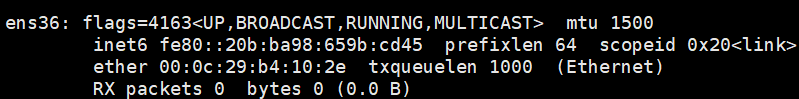
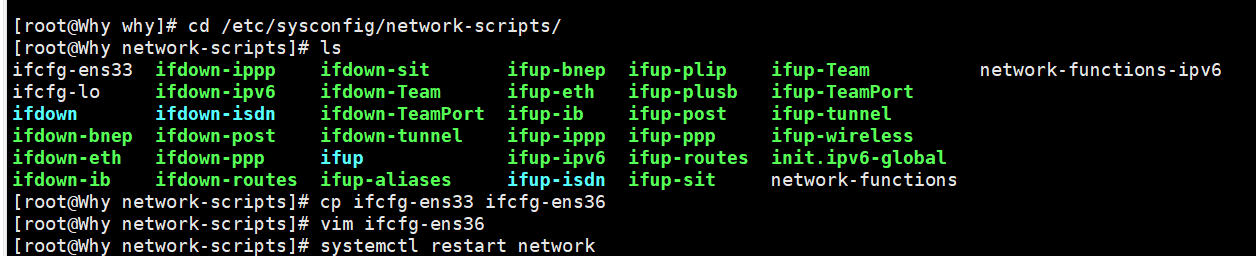
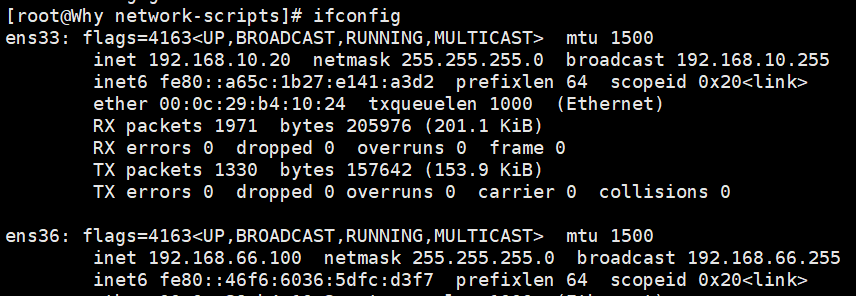
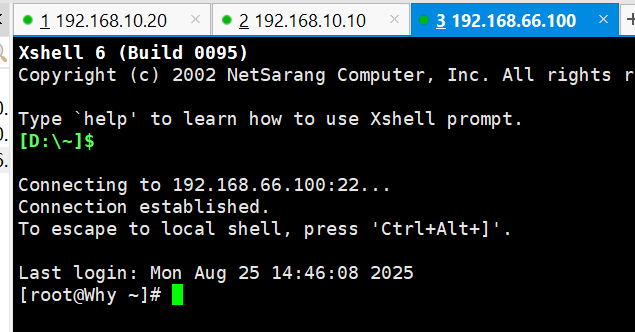


33网卡禁用xshell断开 其他网卡好的
3.显式匹配
要求以“-m扩展模块”的形式明确指出类型,包括多端口、MAC地址、IP范围、数据包状态等条件。
多端口匹配: -m multiport --sport 源端口列表
-m multiport --dport 目的端口列表
iptables -A INPUT -p tcp -m multiport --dport 80,22,21,20,53 -j ACCEPT
iptables -A INPUT -P udp -m multiport --dport 53 -j ACCEPT
IP范围匹配: -m iprange --src-range IP范围
iptables -A FORWARD -p udp -m iprange --src-range 192.168.80.100-192.168.80.200 -j DROP
#禁止转发源地址位于192.168.80.100-192.168.80.200的udp数据包
MAC地址匹配: -m mac --mac-source MAC地址
iptables -A FORWARD -m mac --mac-source xx:xx:xx:xx:xx:xx -j DROP
#禁止来自某MAC地址的数据包通过本机转发
状态匹配: -m state --state 连接状态
常见的连接状态:
NEW(新的) :与任何连接无关的,还没开始连接
ESTABLISHED(已建立) :响应请求或者已建立连接的,连接态
RELATED(相关的) :与已有连接有相关性的(如FTP主被动模式的数据连接),衍生态,一般与ESTABLISHED 配合使用
INVALID(无效的):不能被识别属于哪个连接或没有任何状态S
iptables -A FORWARD -m state --state NEW -p tcp ! --syn -j DROP
#禁止转发与正常TCP连接无关的非--syn请求数据包(如伪造的网络攻击数据包)
iptables -I INPUT -p tcp -m multiport --dport 80,22,21,20,53 -j ACCEPT
iptables -A INPUT -p udp -m multiport --dport 53 -j ACCEPT
iptables -A INPUT -p tcp -m state --state ESTABLISHED, RELATED -j ACCEPT
#对进来的包的状态进行检测。已经建立tcp连接的包以及该连接相关的包允许通过。
#比如我和你做生意,我们谈成了生意,到了支付的时候,就可以直接调用与这笔生意相关的支付功能
iptables -P INPUT DROP
DROP转发所有来自192.168.80.0/24主机发送的20-21,22,53,80号端口的数据包
iptables -I FORWARD -s 192.168.80.0/24 -p tcp -m multiport --dport 20:21,80,22,53 -j DROP
iptables -A INPUT -p tco -m state --state ESTABLISHED,RELATED -j ACCEPT
3.5 配置永久保存
vim /etc/sysconfig/iptables
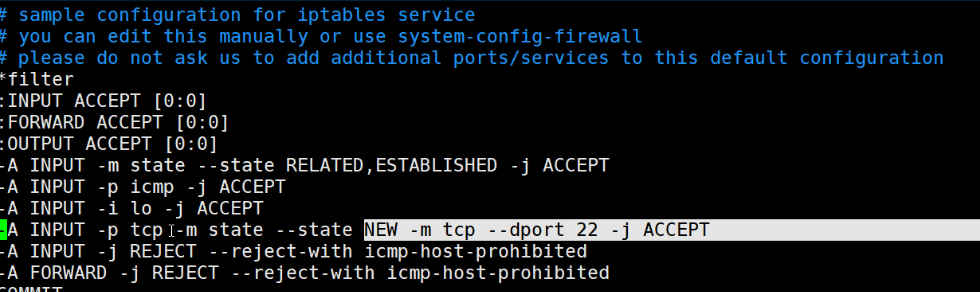

yy复制改80端口 永久保存 可以访问
目录
总结:
iptables 哪个几个组成 netfiter内核态 iptables 用户态
四表五链**
1、四表
raw: 状态 跟踪 (是否对数据包进行连接跟踪)
mangle: 修改数据包 (如:TTL 标记等)
nat: 网络地址转换(SNAT DNAT)
filter: 过滤数据包 (是否放行)
2、五链**
INPUT:处理入站(进入本机)的数据包
OUTPUT:处理出站(本机发出)的数据包
FORWARD: 处理经过本机的转发数据包
PREROUTING:路由器前 处理 (常用 DNAT)
PREROUTING链:DNAT 就是把外部请求 映射到 内部服务器 公网地址转私网地址
POSTROUTING:路由后 处理 (常用 SNAT)
POSTROUTING链:SNAT 就是让 内网主机 映射(伪装) 路由器的公网IP地址 / 就是把私网地址 映射到 公网地址
3、表的优先顺序:
raw---> mangle---> nat---> filter
4、数据包匹配顺序 过程 数据包在规则表、链间的匹配流程
入站 PREROUTING----》INPUT---> 应用程序
转发 PREROUTING--->FORWARD----> POSTROUTING
出站 应用程序 ---> OUTPUT ----> POSTROUTING
表里有链,链里有规则
更多推荐
 60
 0
- 0


 已为社区贡献1条内容

所有评论(0)