
【超详细】渗透测试平台Metasploit使用教程(框架介绍、靶机安装、基本使用方法)
1.metasploit介绍
Metasploit framework,简称msf。
Metasploit是一个渗透测试平台,能够查找,利用和验证漏洞。
Metasploit是一个免费的、可下载的框架,通过它可以很容易的对计算机软件漏洞实施攻击。它本身附带数百个已知软件漏洞的专业级漏洞攻击工具。
Metasploit的设计初衷是打造一个攻击工具开发平台。
下载官网:
2.Metasploit体系框架
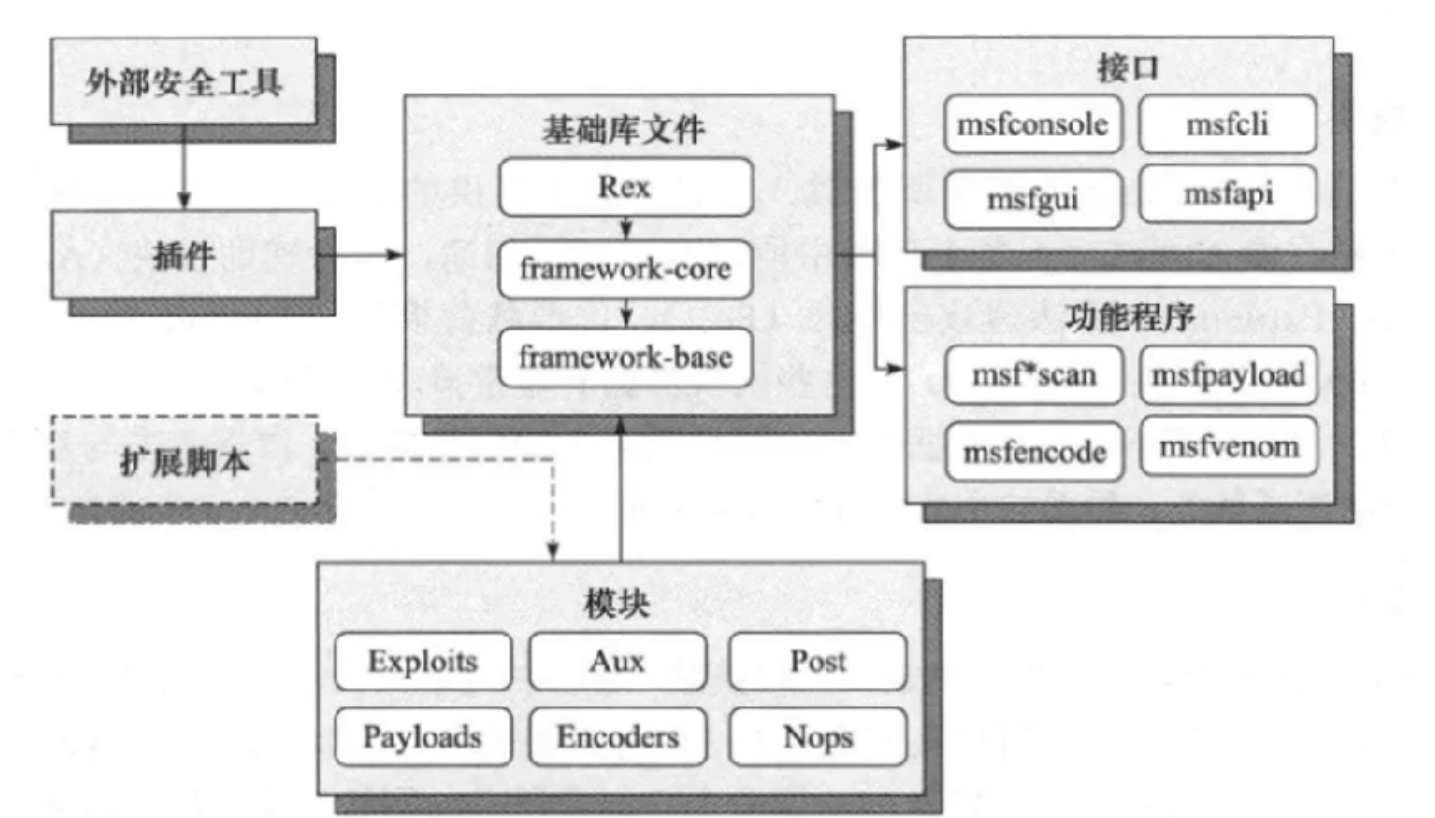
模块分为:
辅助模块--------------AUX
渗透攻击模块--------exploits
后渗透攻击模块------post
攻击在和模块---------payloads
编码器模块------------encoders
空指令模块------------nops
注:payload又称为攻击载荷,主要是用来建立目标机与攻击机稳定连接的。可返回shell,也可以进行程序注入等。
3. Metasploitable2-Linux靶机的安装
1.下载地址如下,点击下载即可。
2.安装虚拟机。打开虚拟机,选刚刚下载的文件中的.vmx文件,然后打开,选择我已复制。
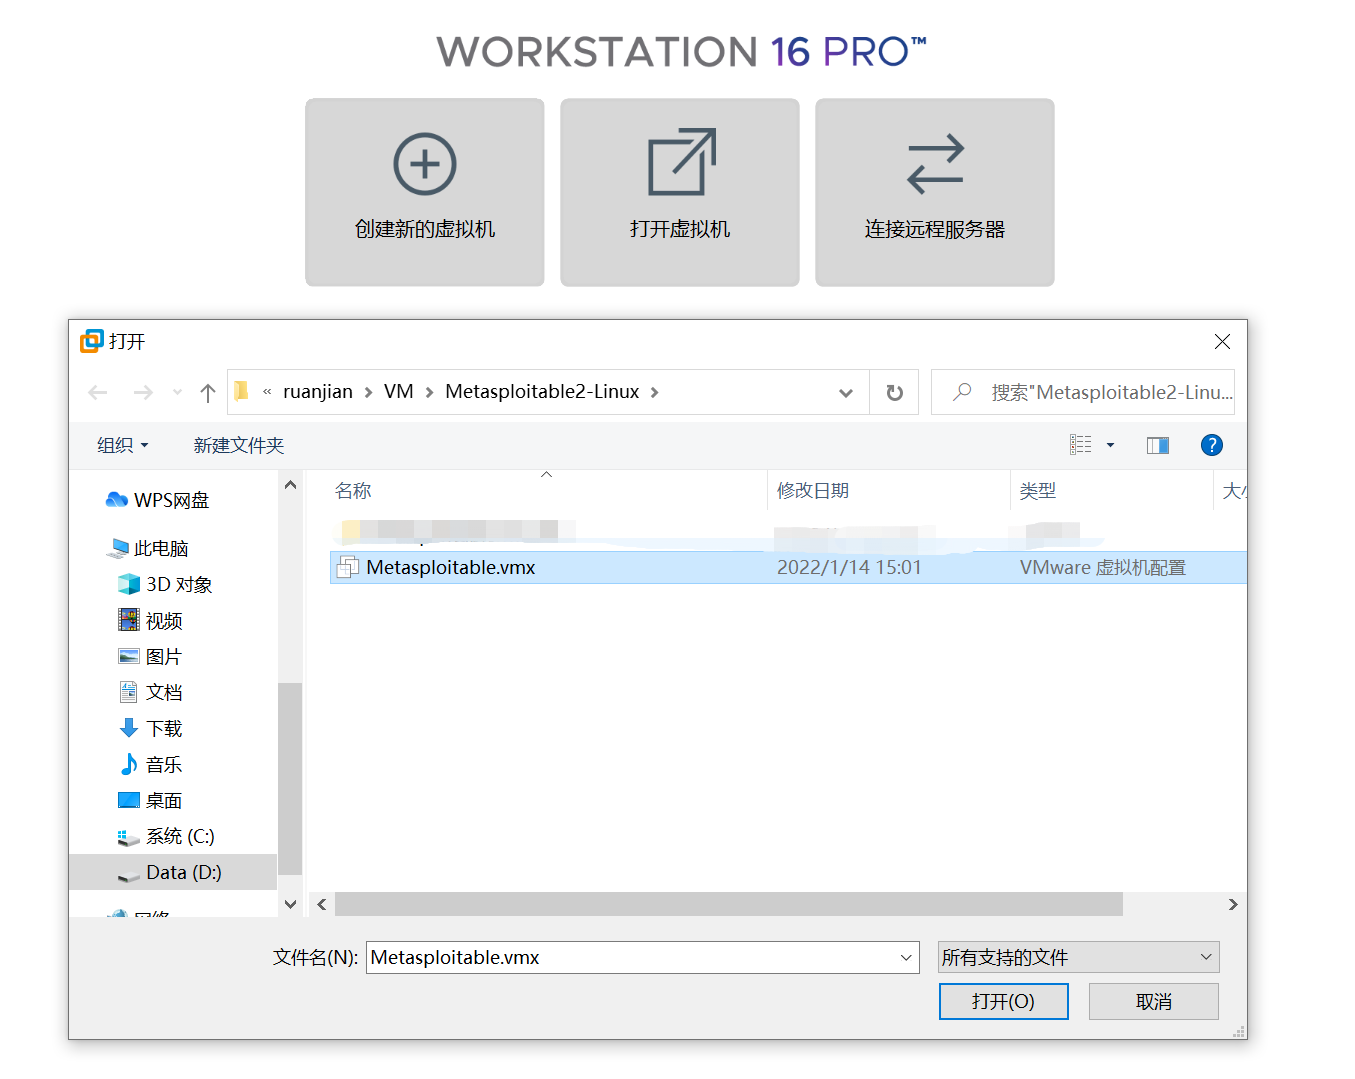
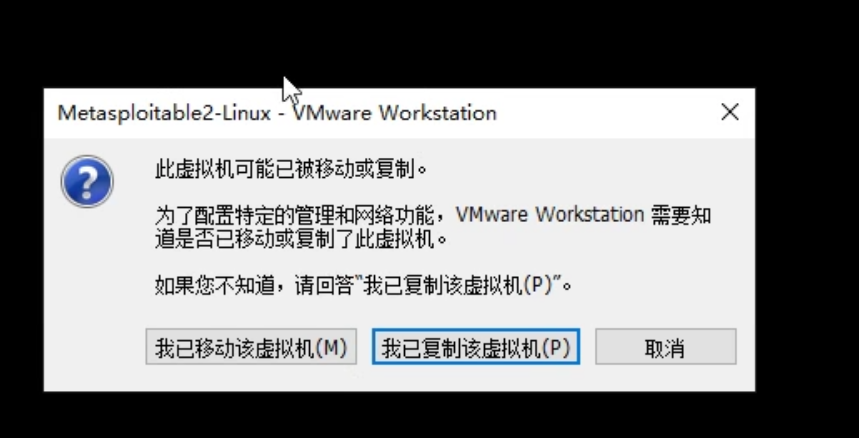
如图所示,开启成功。
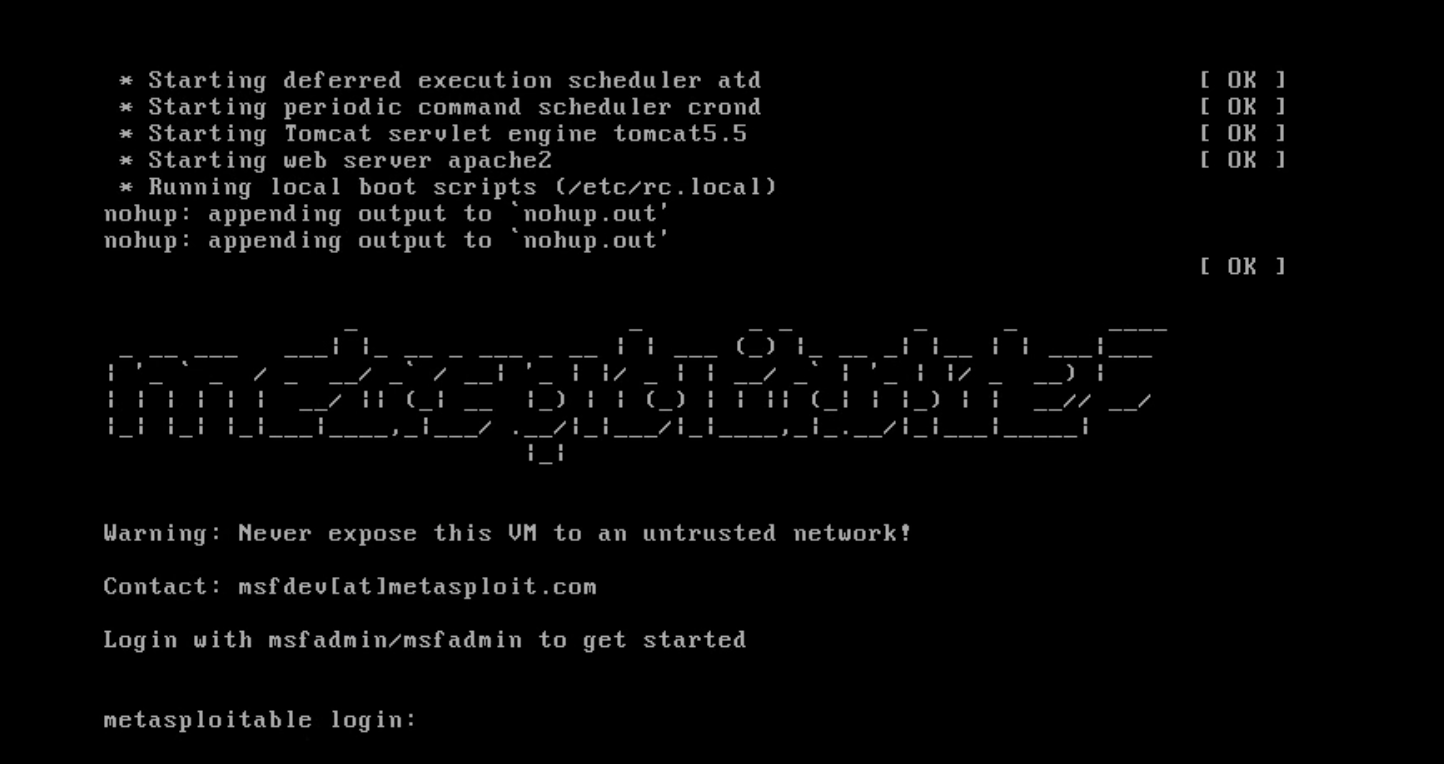
输入账号和密码。默认都是msfadmin。如图,登陆成功。
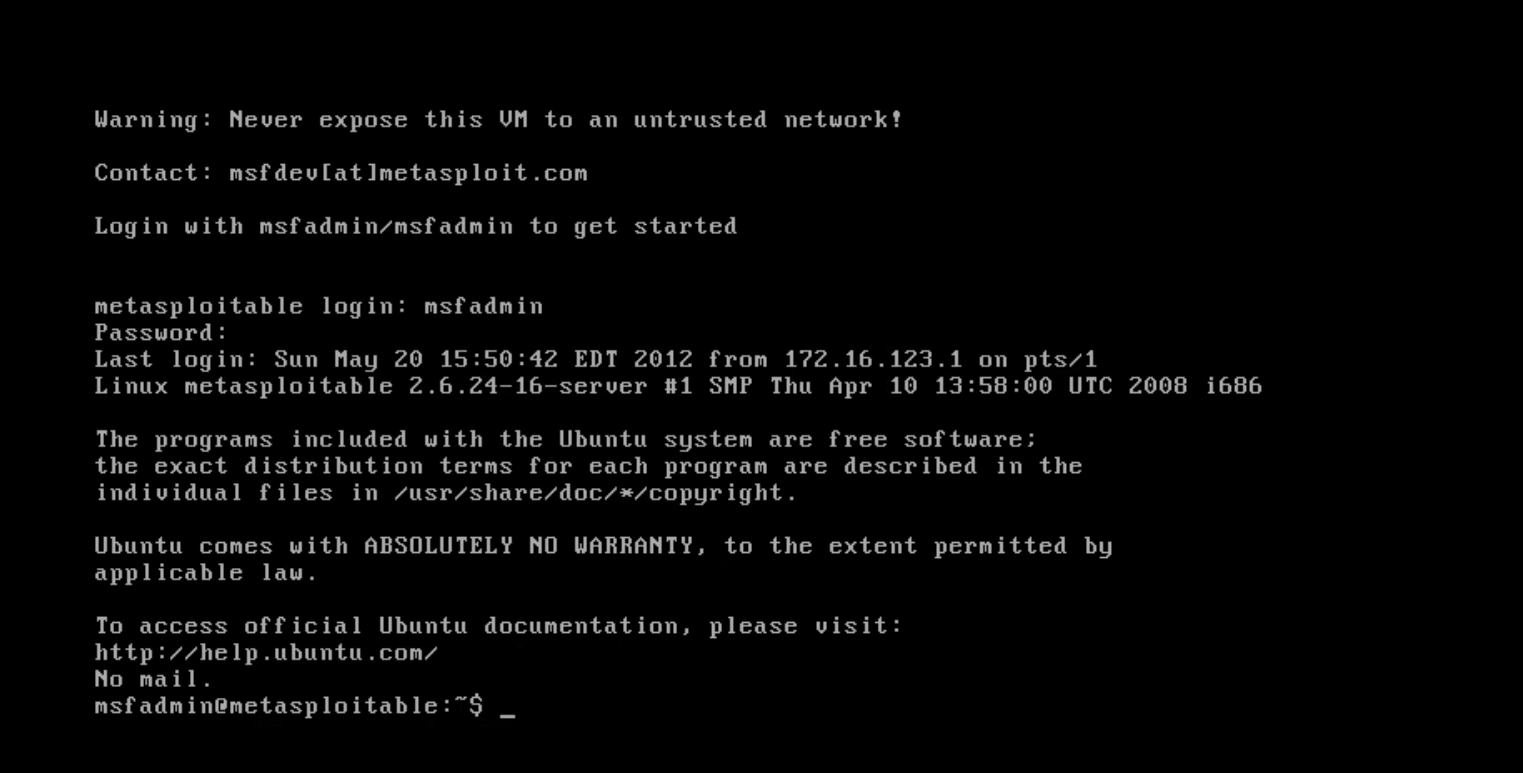
修改root密码,如图修改成功。
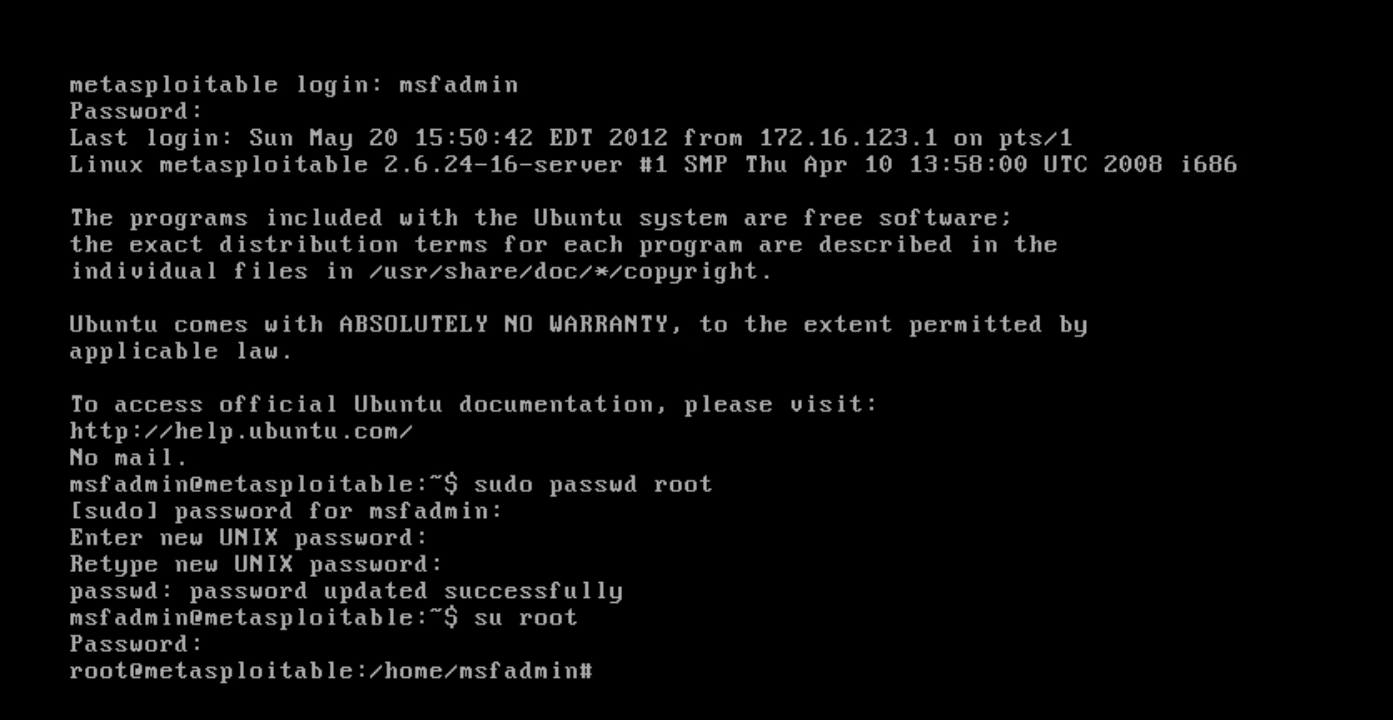
安装完成,我们进行快照,确保安全。

4.Metasploit基本使用方法
metasploit程序需要使用Postgresql数据库,kali系统自带有,我们不需要再去安装。
Postgresql数据库官网:PostgreSQL: The world’s most advanced open source database
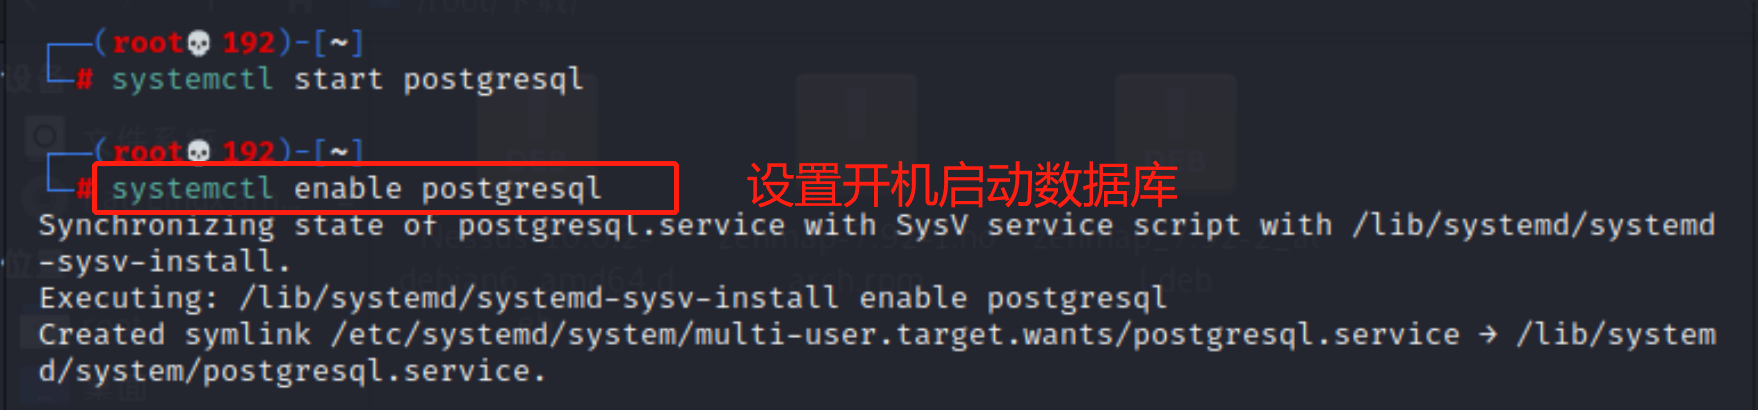
1.kali启动postgresql数据库
systemctl start postgresql --------启动数据库
systemctl enable postgresql-------设置开机自动启动数据库
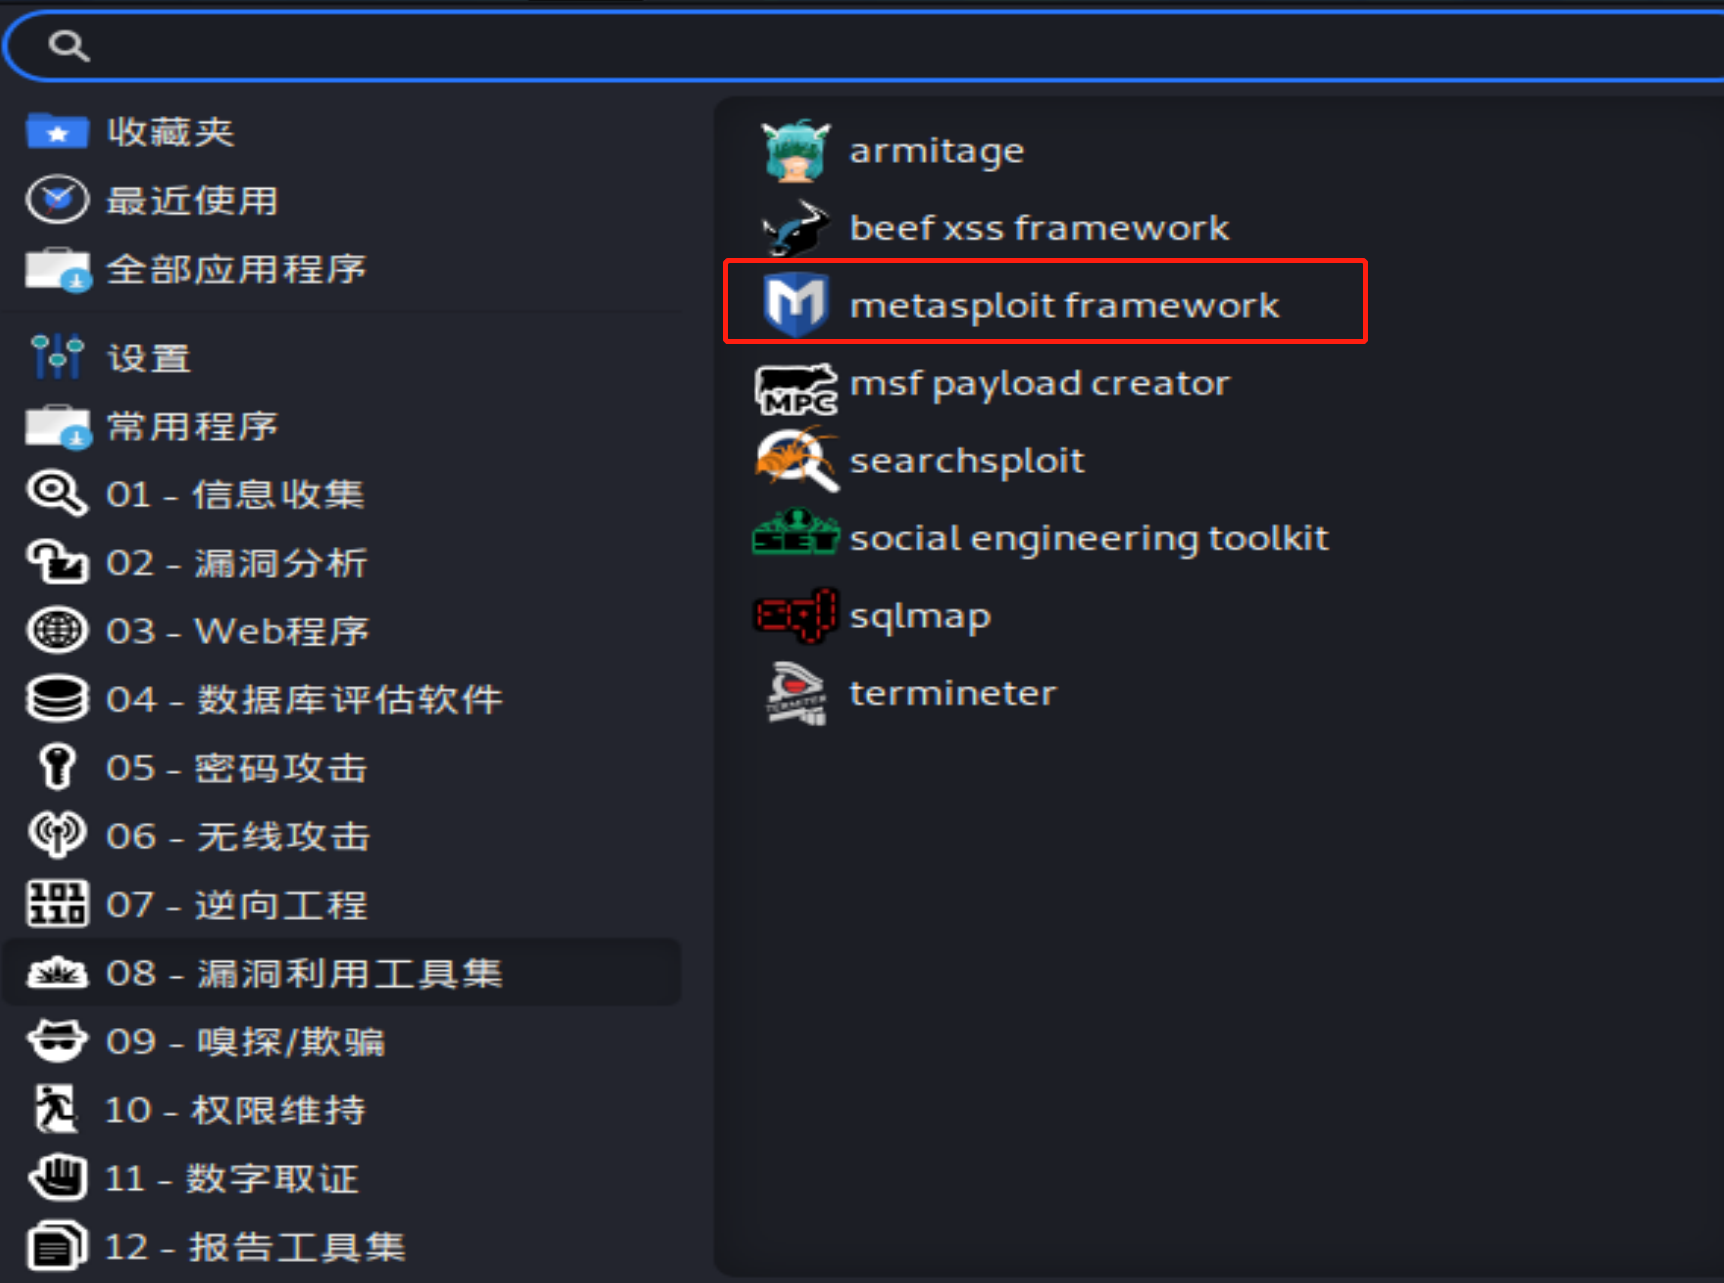
2.打开kali系统的metaspolit软件
在漏洞利用工具集里面
当看到msf时说明已经开启成功。
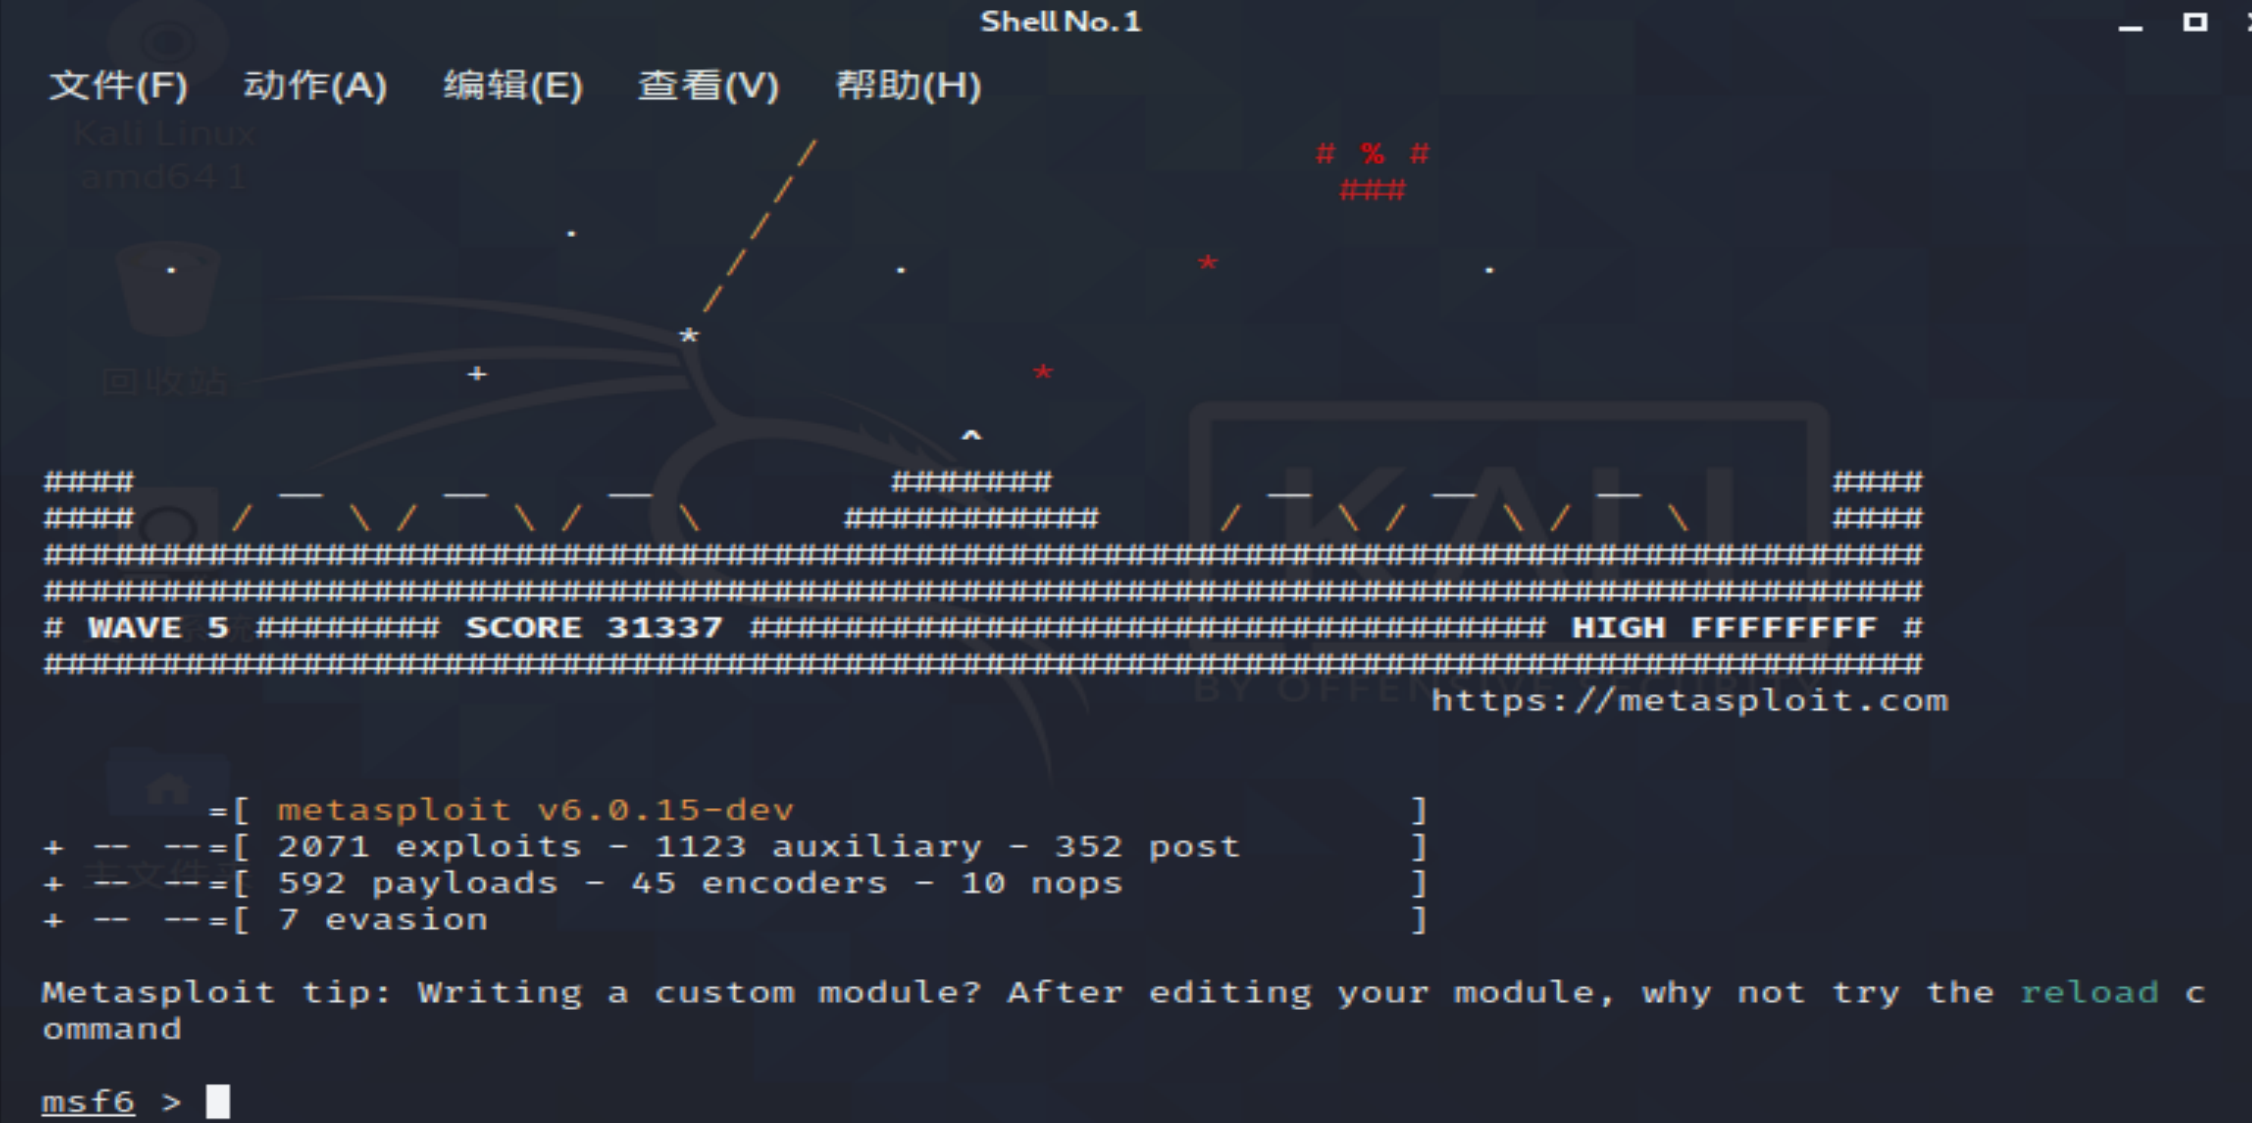
或者在终端模拟器中输入 msfconsole也可以打开这个软件。
如图,这里显示的是我们有多少个模块。
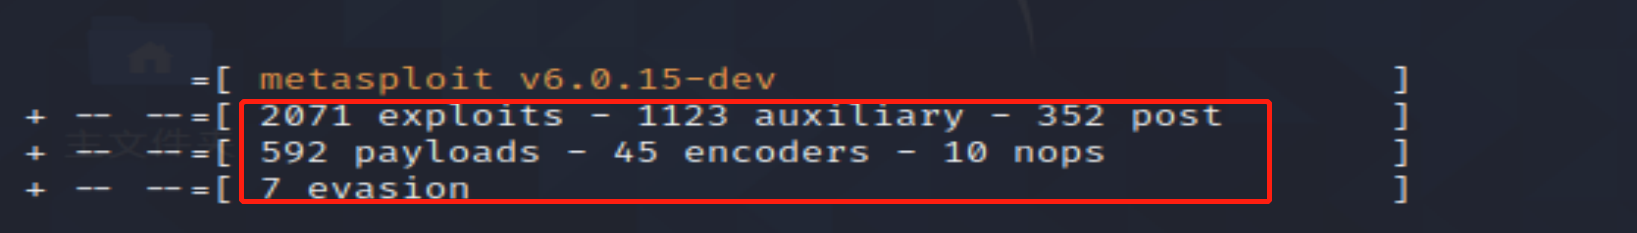
注:通过help可以查看帮助。
core commands ------核心命令
module commands-----模块命令
job commands ---------后台任务命令
3.常用的命令
1.核心命令中的connect命令
connect命令------远程连接主机,一般用于内网渗透
如图,通过ip和端口号去链接我们刚刚搭建的靶机

2.模块命令show使用方法
列车框架中的所有渗透攻击模块 exploits

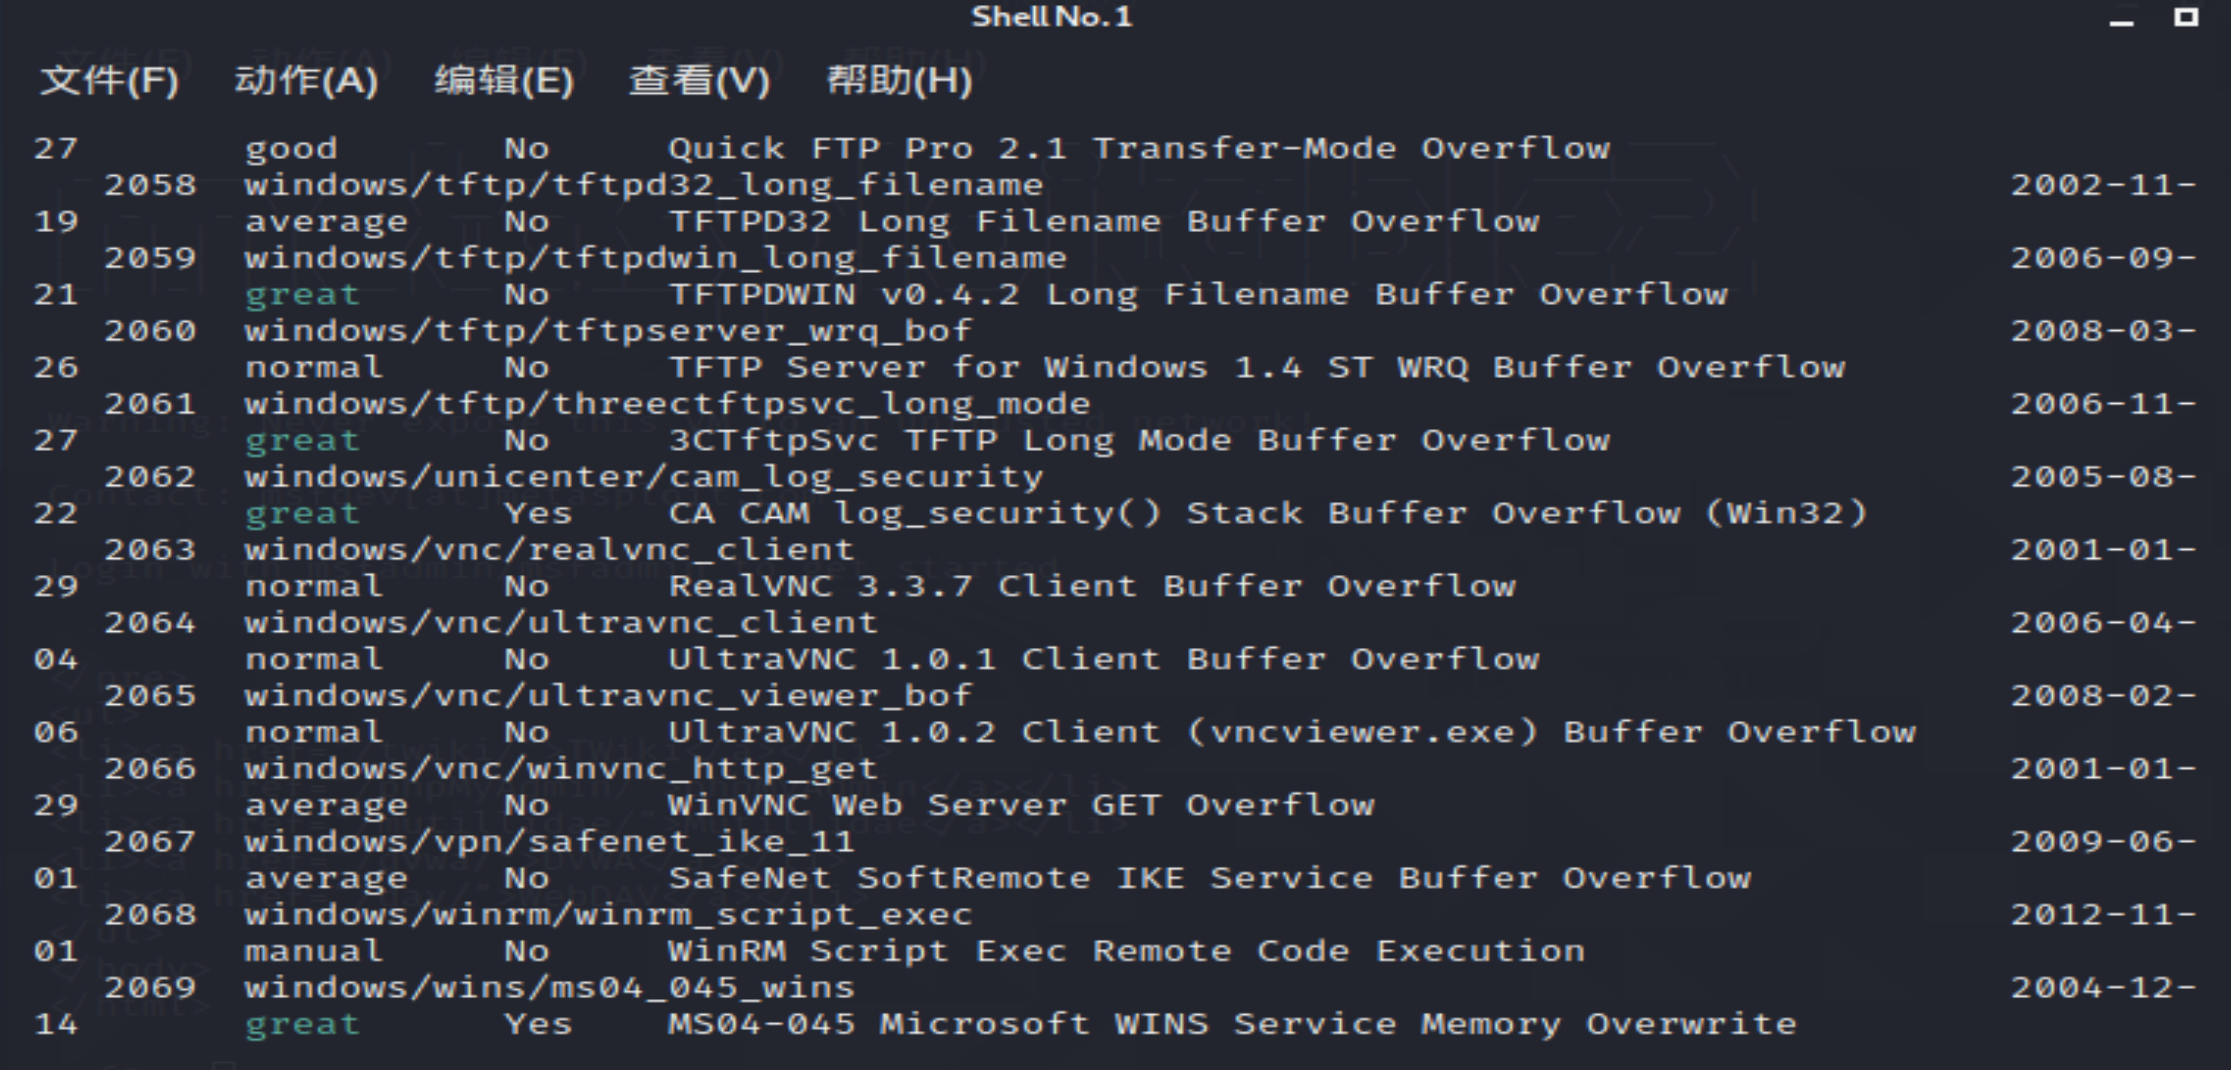
3.search搜索的使用方法
search -h ------查看帮助信息
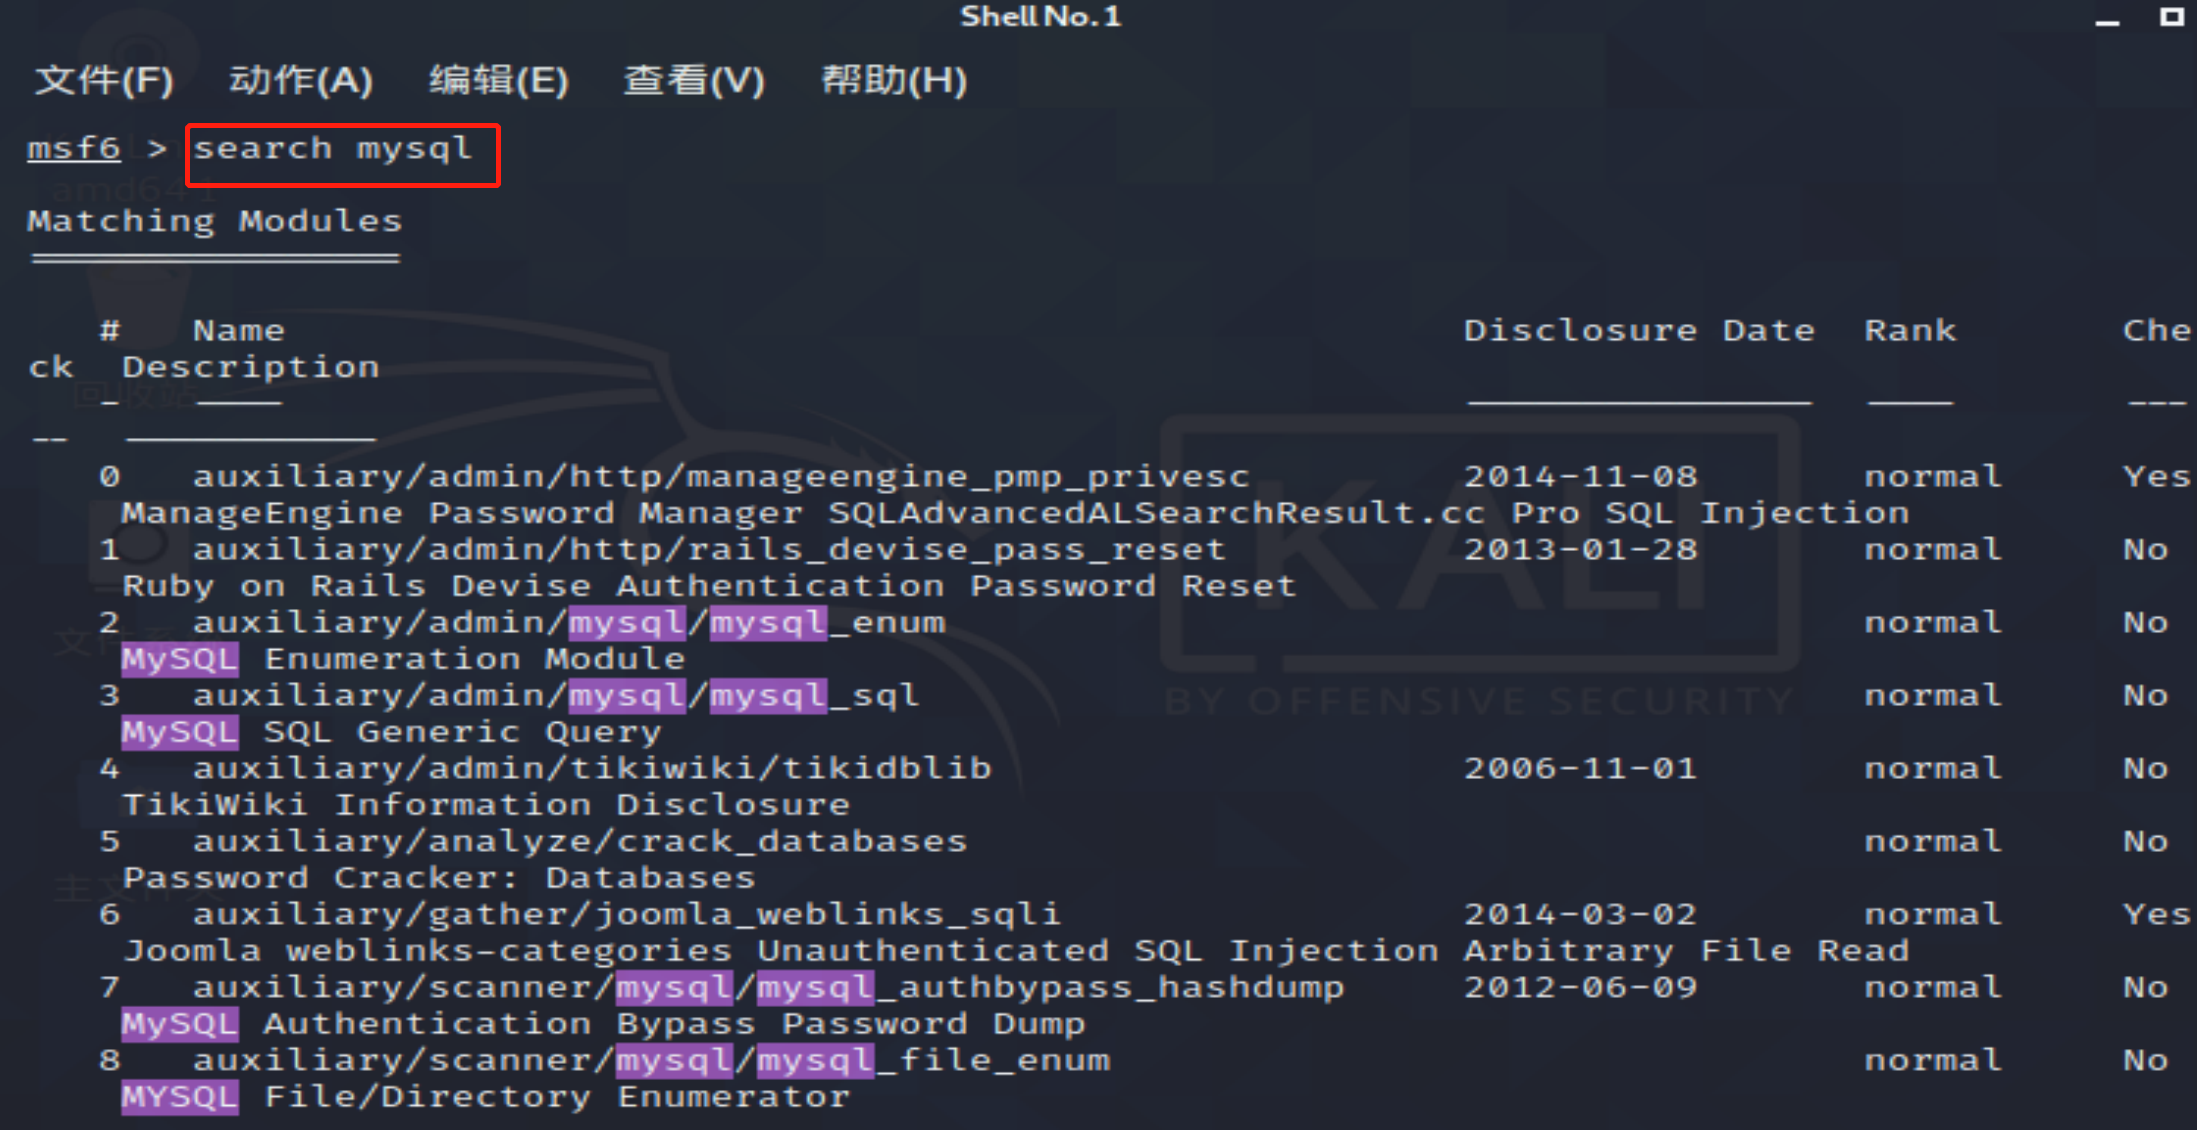
通过name进行查找
search mysql
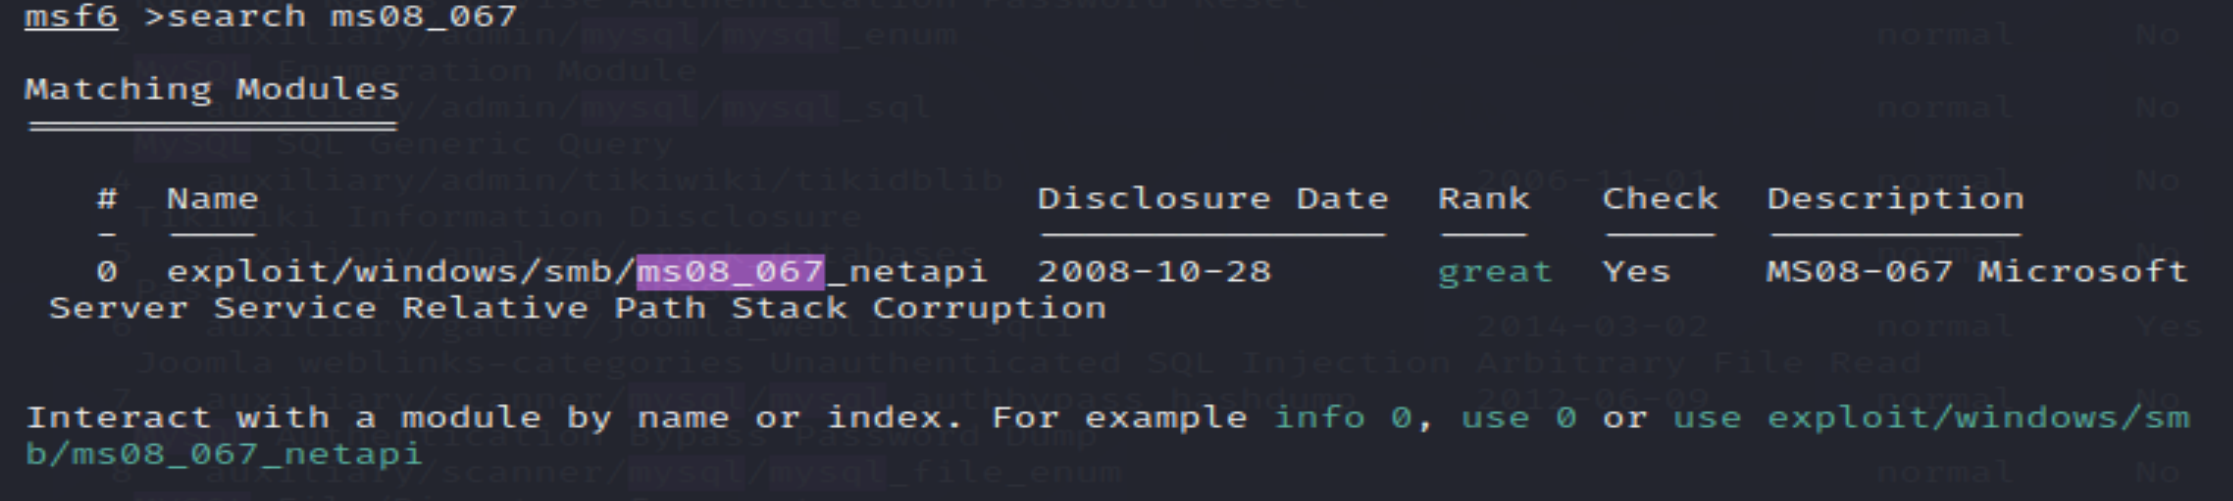
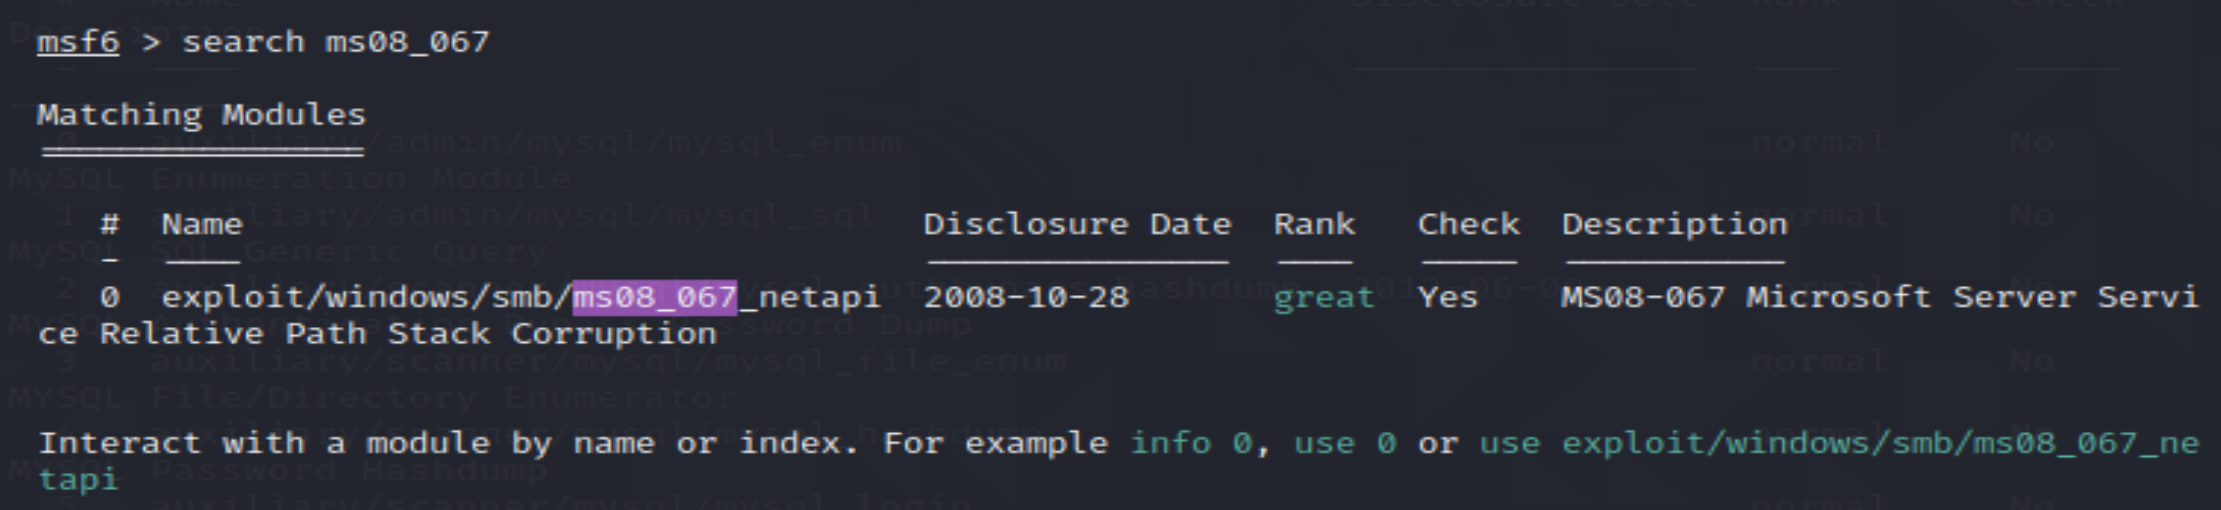
search ms08_067
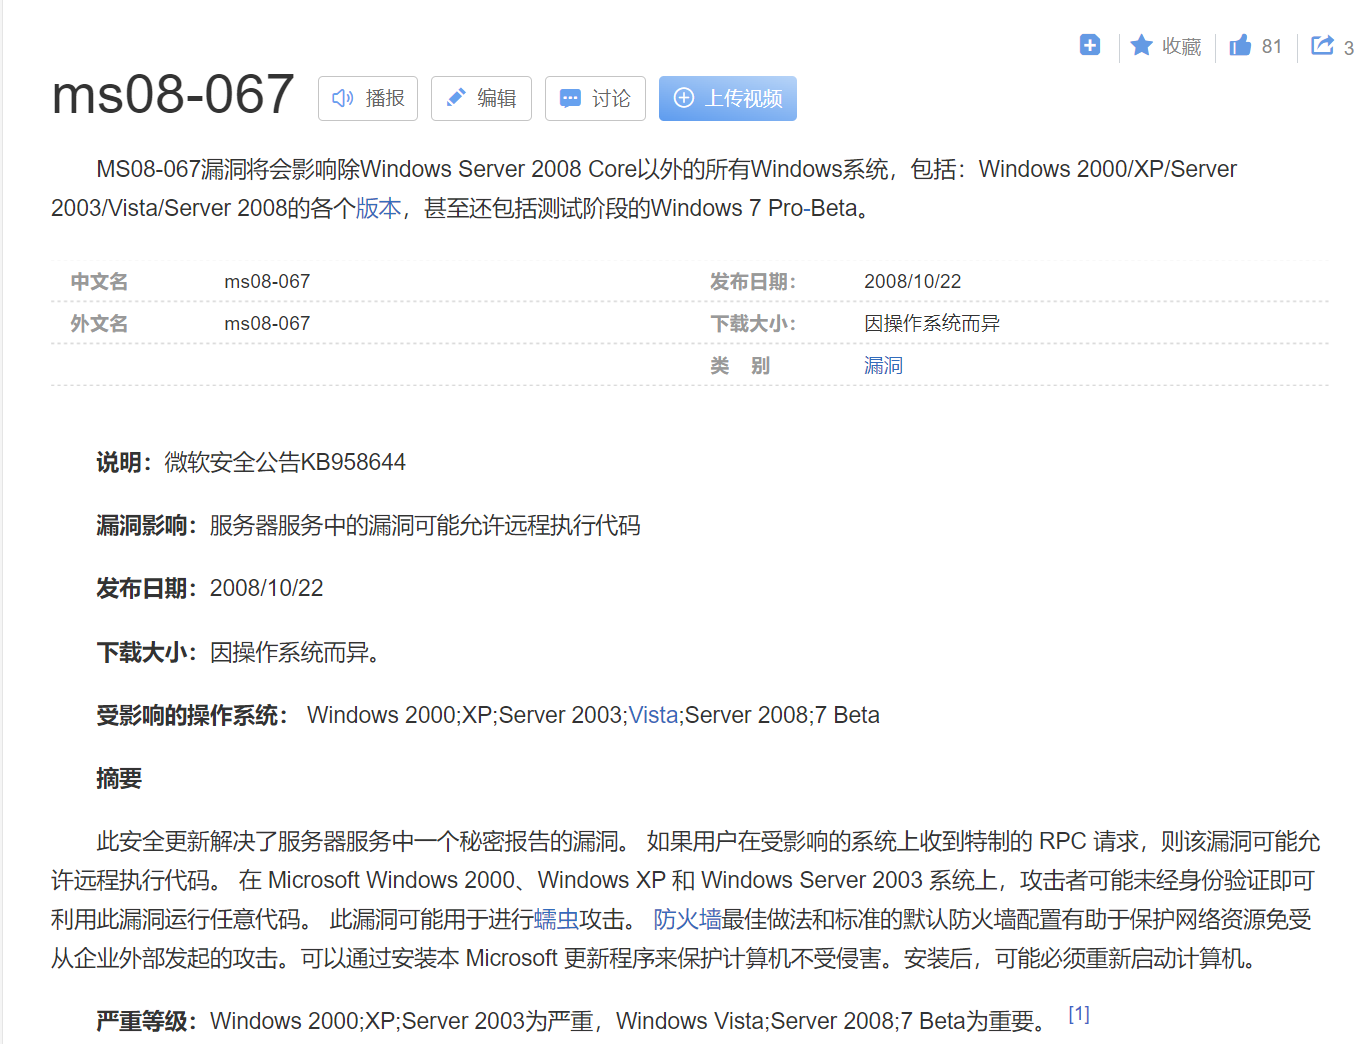
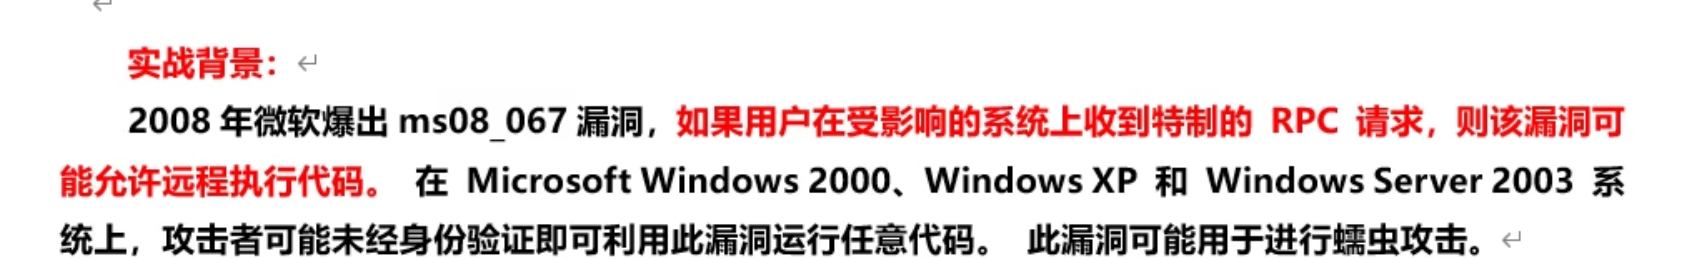
ms08_067是一个漏洞,可能会允许远程代码执行
每一列的含义:

name----名称
disclosure date ----披露日期
rank-----等级
check----检查
description—说明
rank按照可靠性降序排列:
excellent-----great–good—normal—average—low—manual
等级越高,越容易利用
通过路径去查找
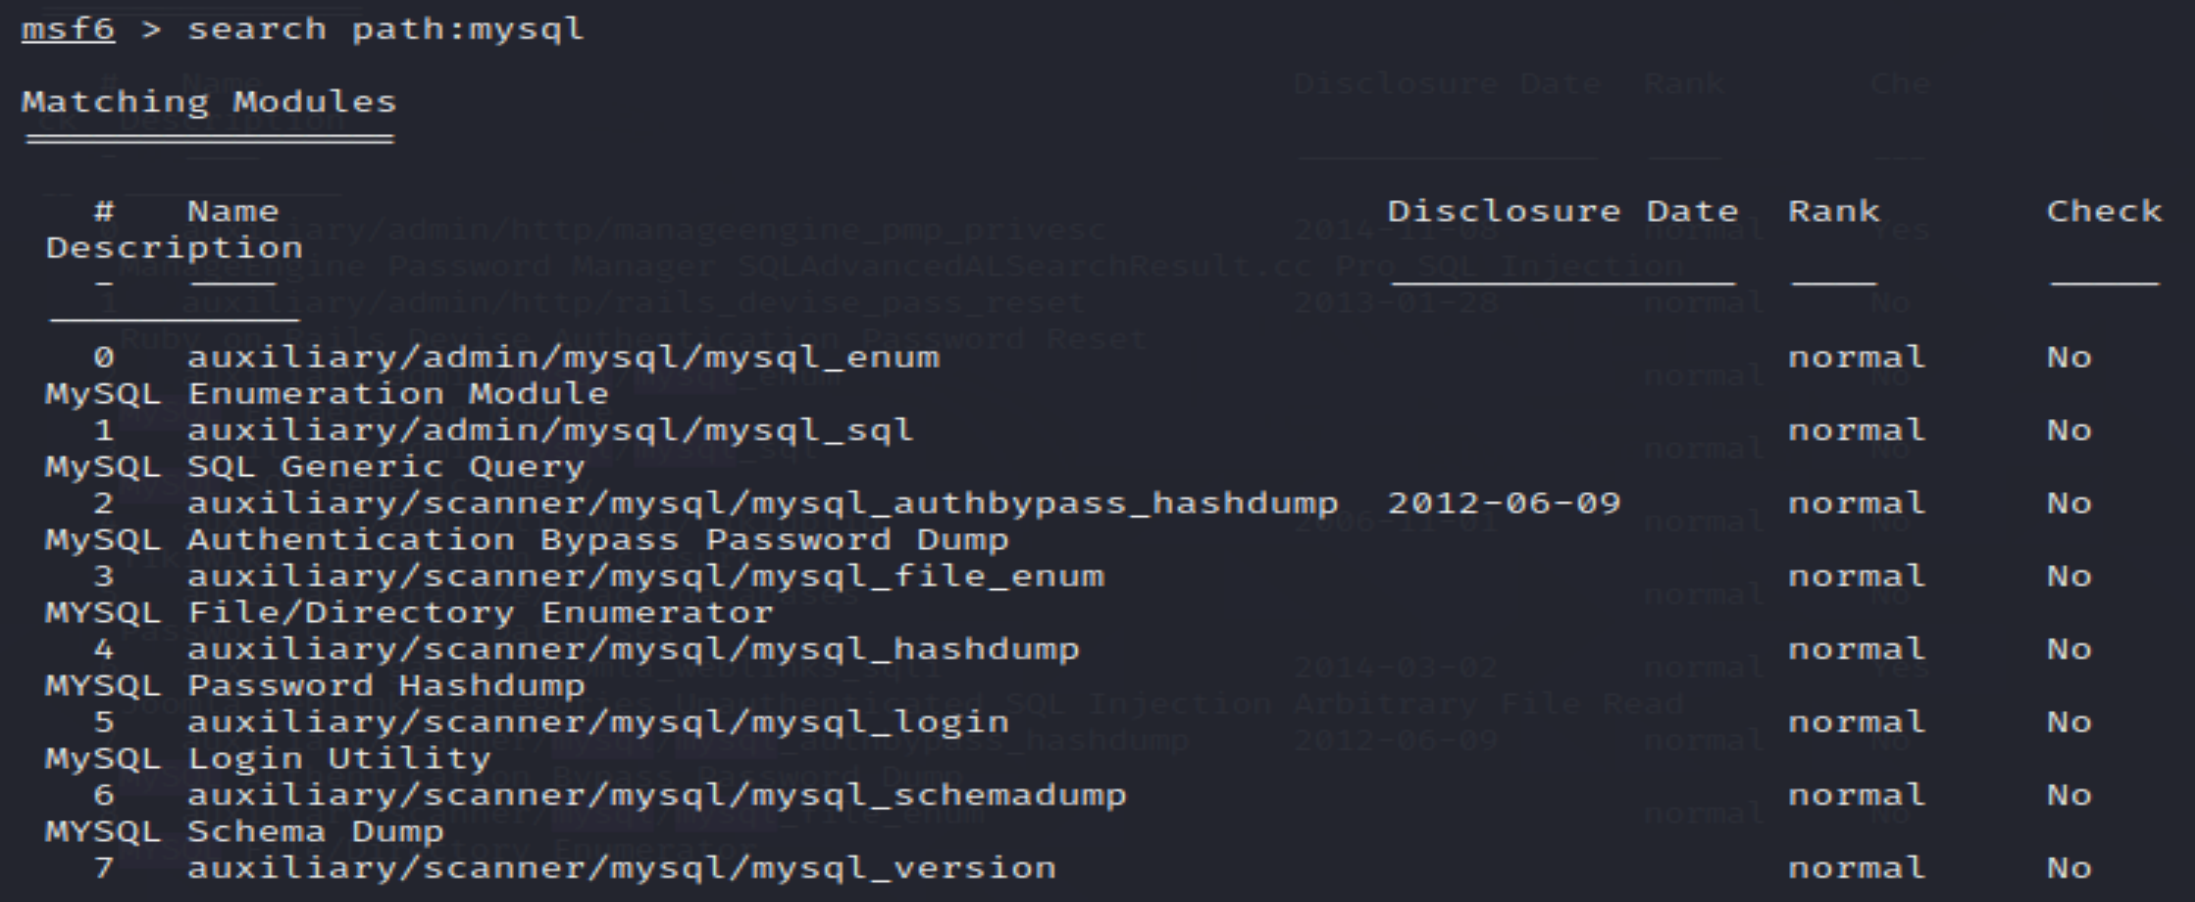
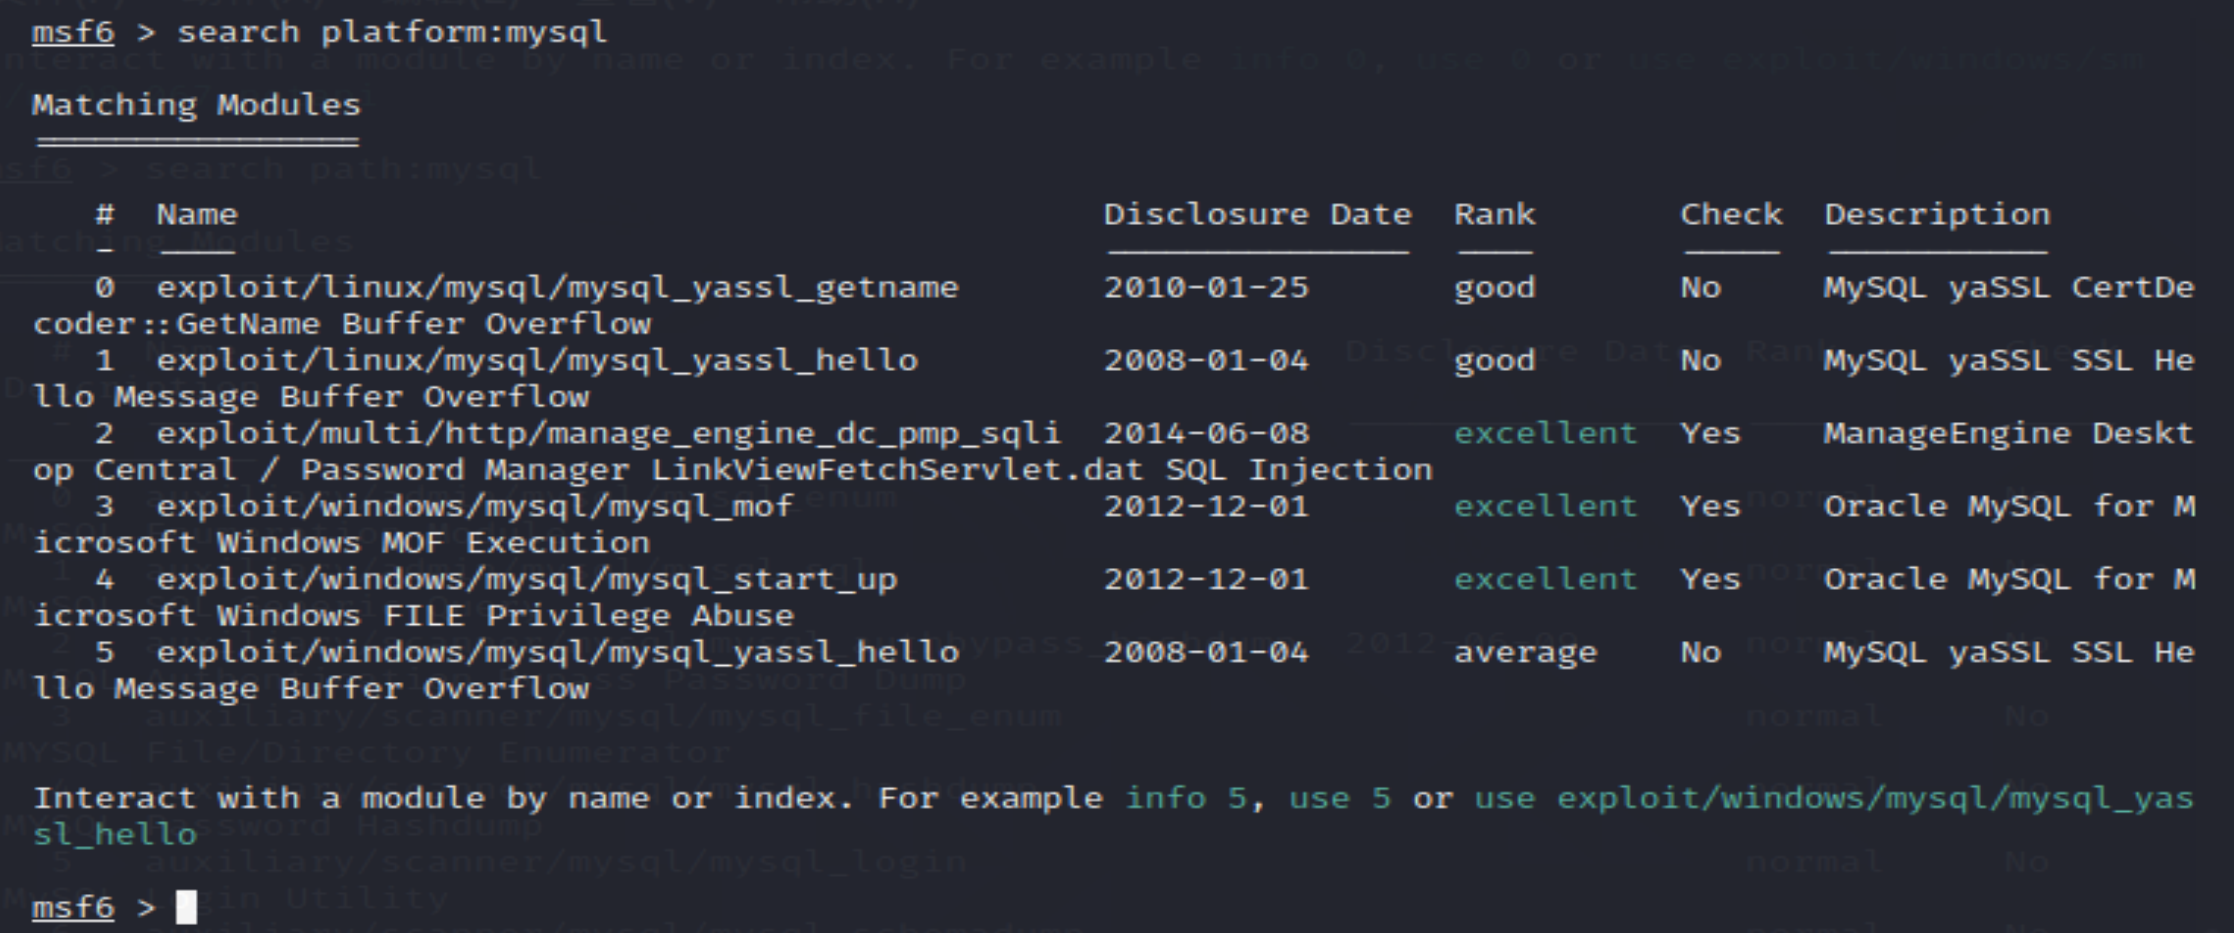
4.缩小查询范围 platform
所查询出来的等级都比较高
search platform:mysql
5.通过类型进行查找
使用type命令
search type:exploit
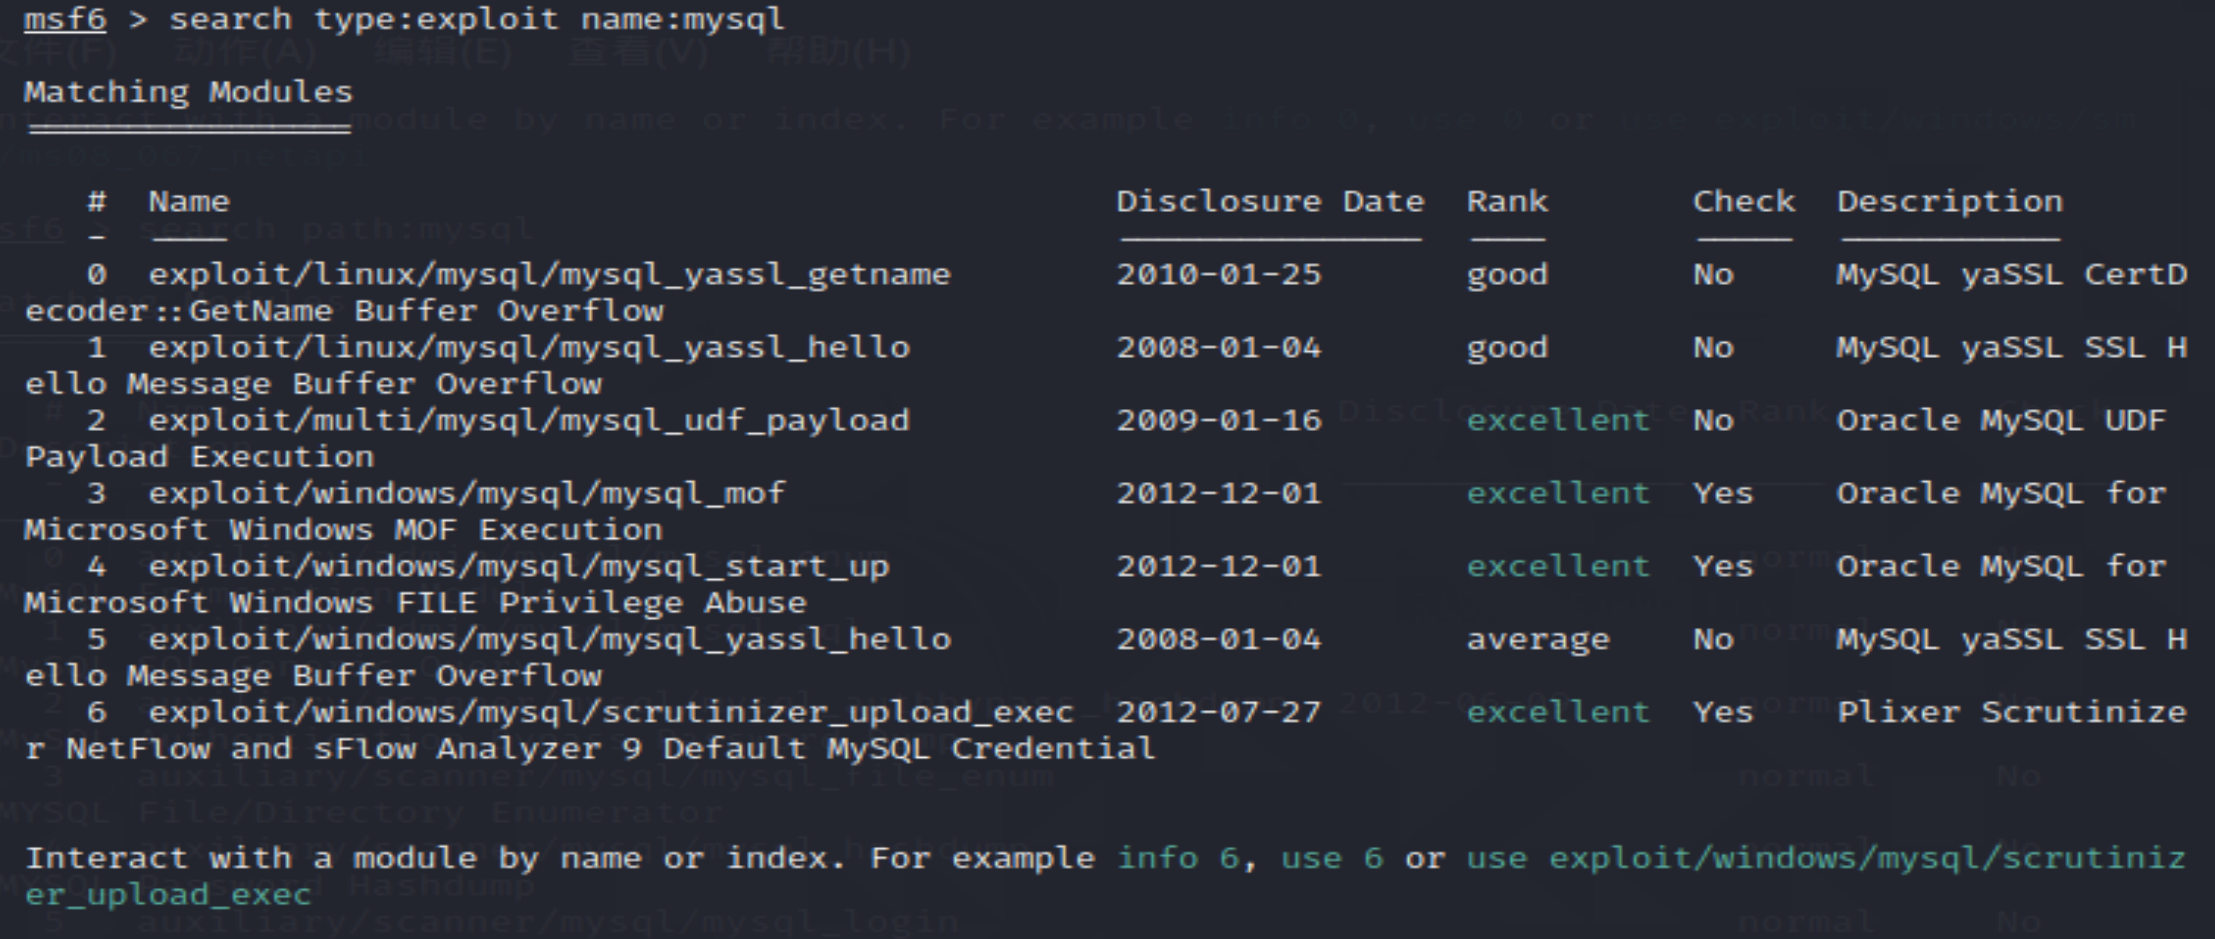
6.联合查询
search type:exploit name:mysql
7.根据CVE搜索exploit相关模块
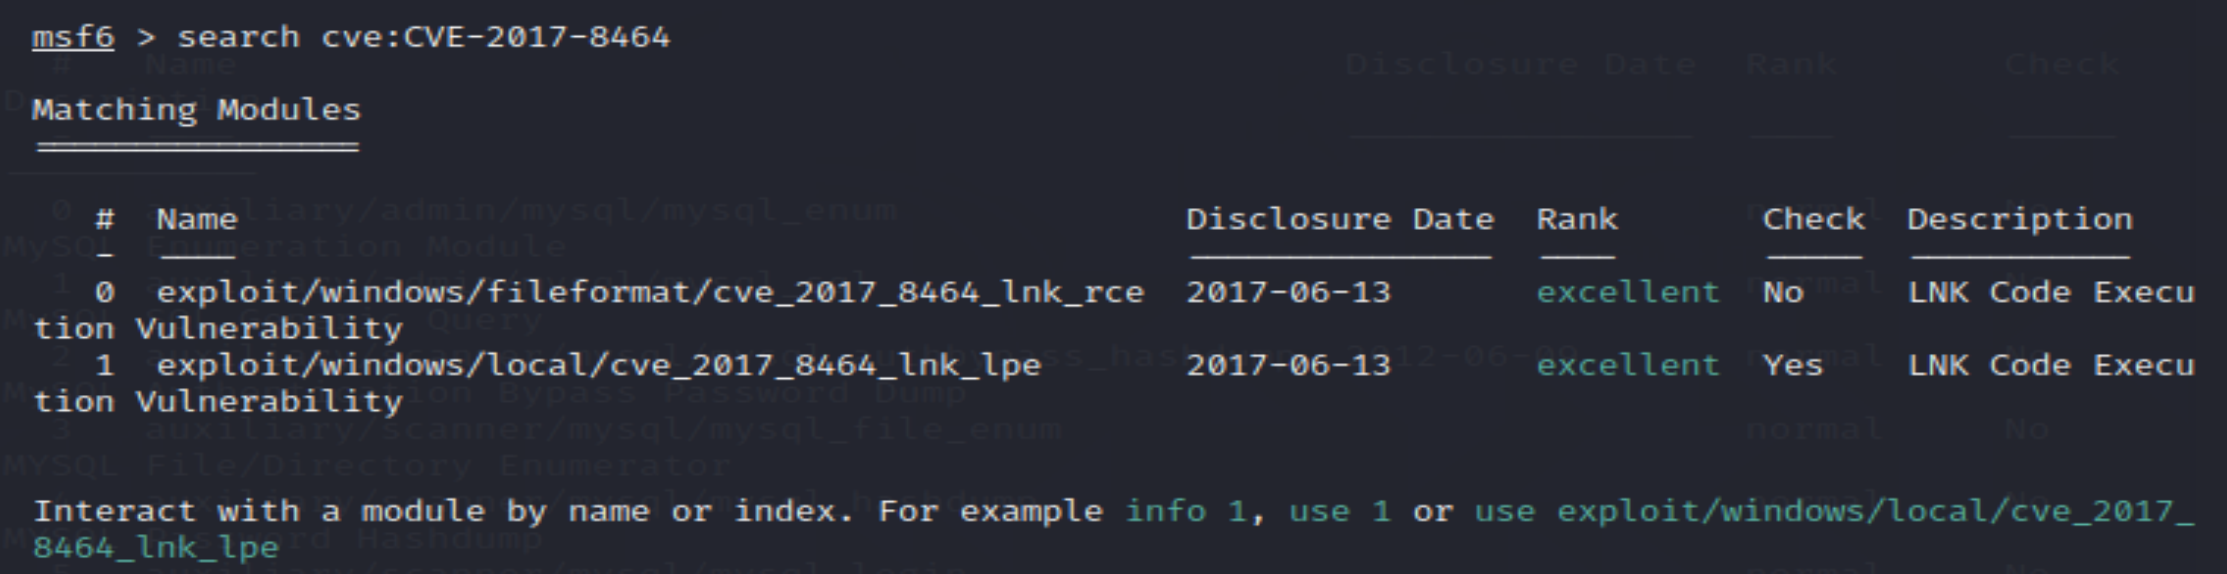
CVE:就像是一个字典,可以快速地在任何其它CVE兼容的数据库中找到相应修补的信息。
search cve:CVE-2017-8464
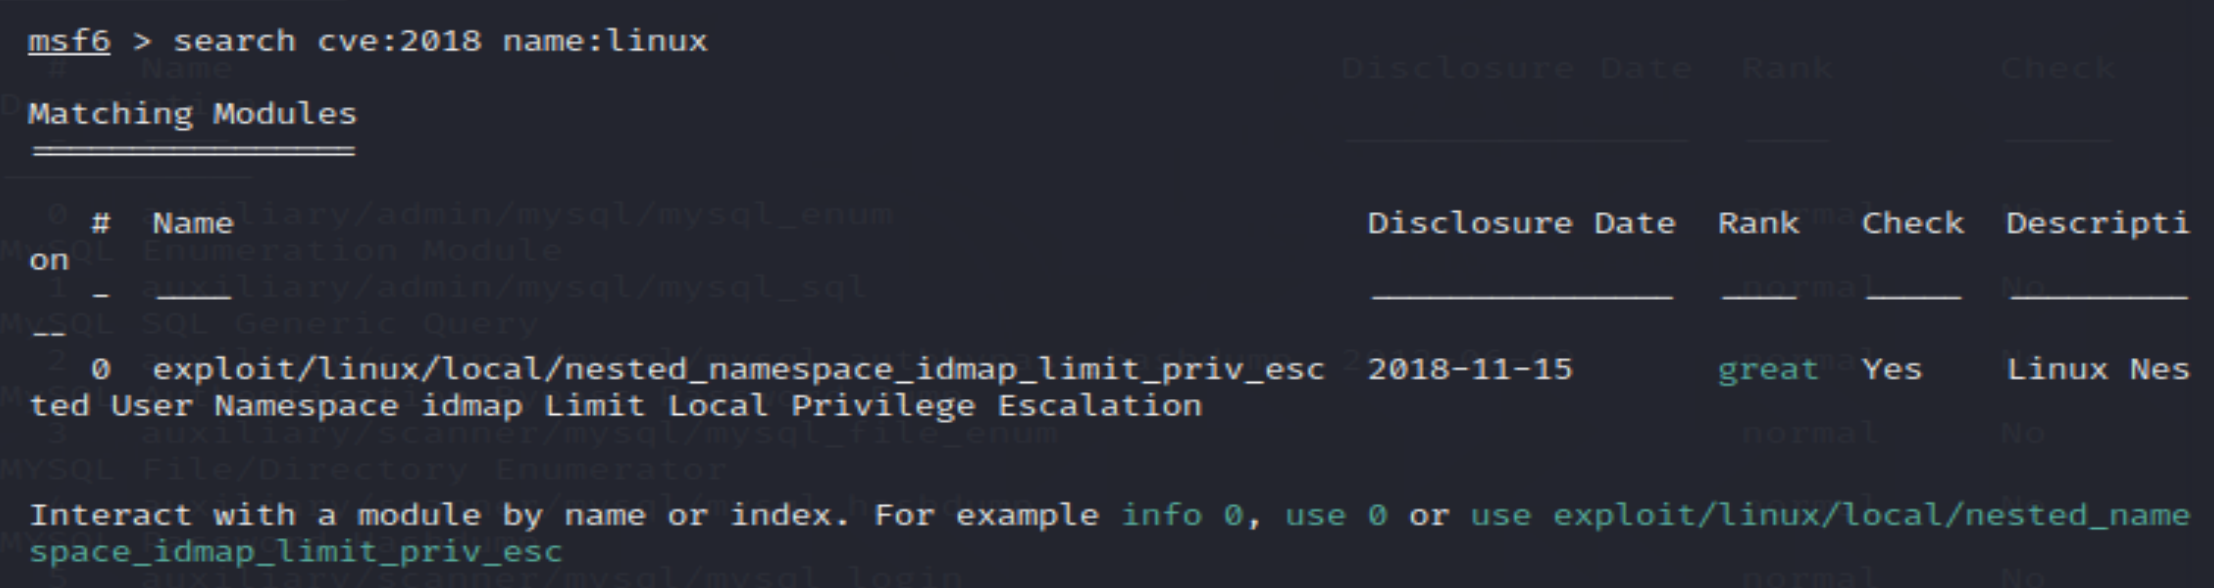
查找2018年linux相关的漏洞模块
search cve:2018 name:linux
8.use的使用方法
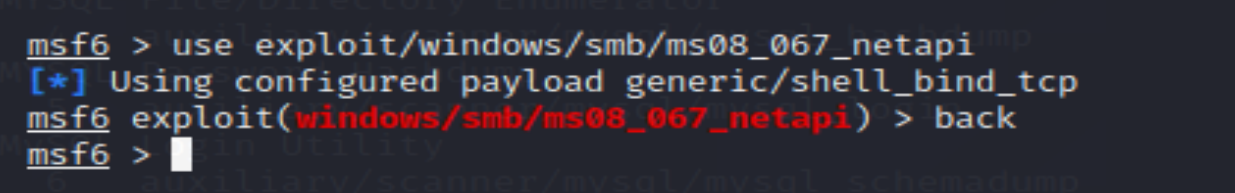
1.查找出自己想要的ms08_067漏洞模块
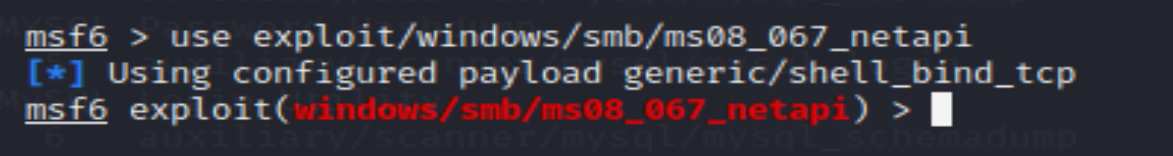
2.装在一个渗透攻击模块
3.退出这个模块 back
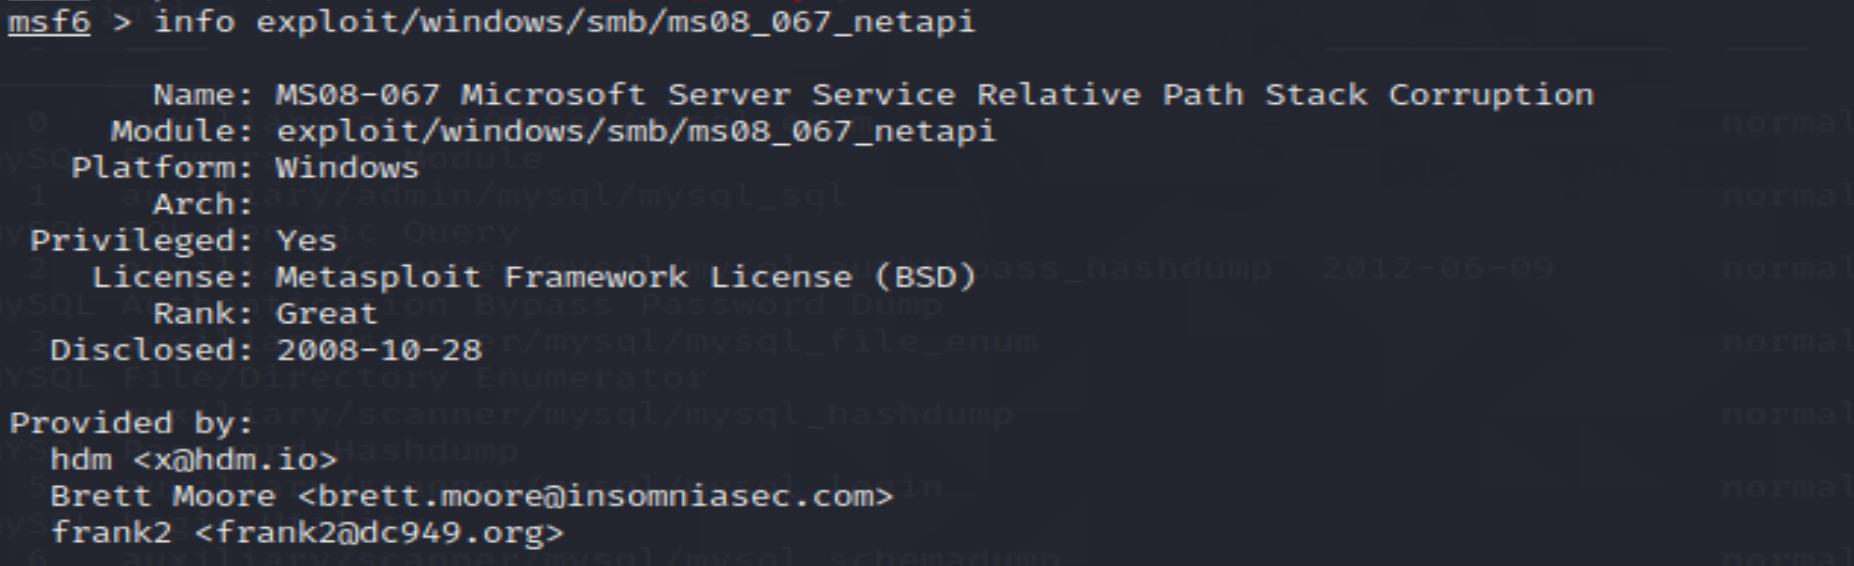
4.通过info可以看到这个模块的详细信息
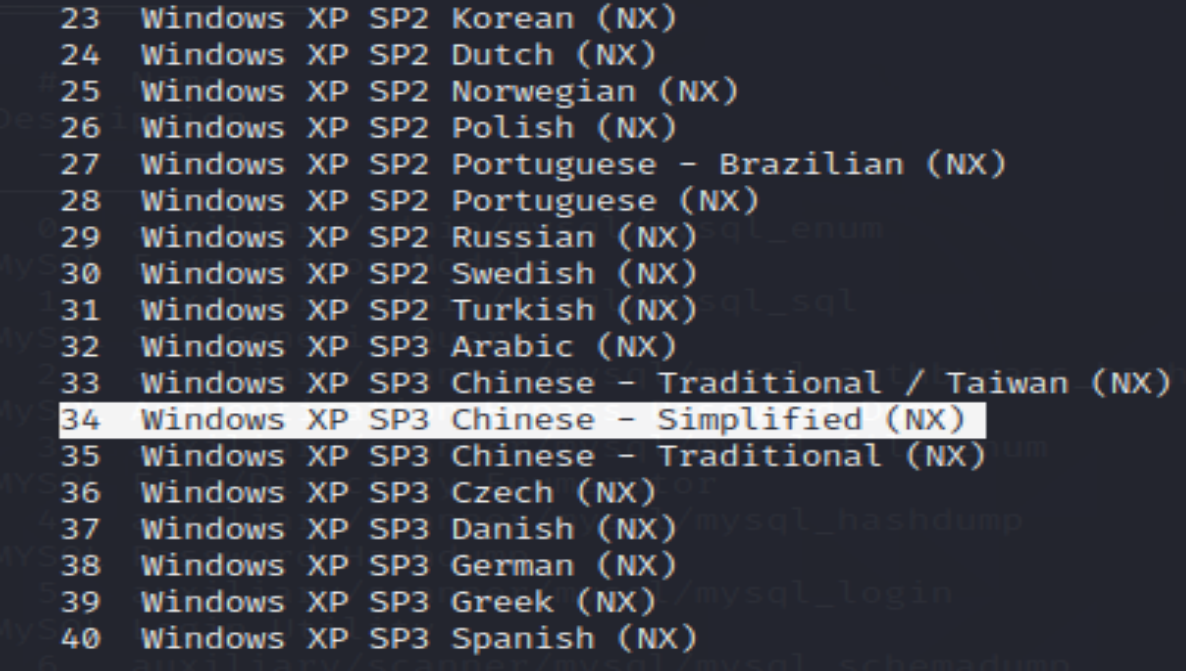
如果要使用的话,选择中国的。如图。
题外话
初入计算机行业的人或者大学计算机相关专业毕业生,很多因缺少实战经验,就业处处碰壁。下面我们来看两组数据:
-
2023届全国高校毕业生预计达到1158万人,就业形势严峻;
-
国家网络安全宣传周公布的数据显示,到2027年我国网络安全人员缺口将达327万。
一方面是每年应届毕业生就业形势严峻,一方面是网络安全人才百万缺口。
6月9日,麦可思研究2023年版就业蓝皮书(包括《2023年中国本科生就业报告》《2023年中国高职生就业报告》)正式发布。
2022届大学毕业生月收入较高的前10个专业
本科计算机类、高职自动化类专业月收入较高。2022届本科计算机类、高职自动化类专业月收入分别为6863元、5339元。其中,本科计算机类专业起薪与2021届基本持平,高职自动化类月收入增长明显,2022届反超铁道运输类专业(5295元)排在第一位。
具体看专业,2022届本科月收入较高的专业是信息安全(7579元)。对比2018届,电子科学与技术、自动化等与人工智能相关的本科专业表现不俗,较五年前起薪涨幅均达到了19%。数据科学与大数据技术虽是近年新增专业但表现亮眼,已跻身2022届本科毕业生毕业半年后月收入较高专业前三。五年前唯一进入本科高薪榜前10的人文社科类专业——法语已退出前10之列。

“没有网络安全就没有国家安全”。当前,网络安全已被提升到国家战略的高度,成为影响国家安全、社会稳定至关重要的因素之一。
网络安全行业特点
1、就业薪资非常高,涨薪快 2021年猎聘网发布网络安全行业就业薪资行业最高人均33.77万!

2、人才缺口大,就业机会多
2019年9月18日《中华人民共和国中央人民政府》官方网站发表:我国网络空间安全人才 需求140万人,而全国各大学校每年培养的人员不到1.5W人。猎聘网《2021年上半年网络安全报告》预测2027年网安人才需求300W,现在从事网络安全行业的从业人员只有10W人。

行业发展空间大,岗位非常多
网络安全行业产业以来,随即新增加了几十个网络安全行业岗位︰网络安全专家、网络安全分析师、安全咨询师、网络安全工程师、安全架构师、安全运维工程师、渗透工程师、信息安全管理员、数据安全工程师、网络安全运营工程师、网络安全应急响应工程师、数据鉴定师、网络安全产品经理、网络安全服务工程师、网络安全培训师、网络安全审计员、威胁情报分析工程师、灾难恢复专业人员、实战攻防专业人员…
职业增值潜力大
网络安全专业具有很强的技术特性,尤其是掌握工作中的核心网络架构、安全技术,在职业发展上具有不可替代的竞争优势。
随着个人能力的不断提升,所从事工作的职业价值也会随着自身经验的丰富以及项目运作的成熟,升值空间一路看涨,这也是为什么受大家欢迎的主要原因。
从某种程度来讲,在网络安全领域,跟医生职业一样,越老越吃香,因为技术愈加成熟,自然工作会受到重视,升职加薪则是水到渠成之事。
网络安全学习路线&学习资源
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

需要高清完整学习路线图,和全套网络安全技术教程的小伙伴!
↓↓↓ 扫描下方图片即可前往获取↓↓↓
学习资料电子文档
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

网络安全源码合集+工具包

视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)
因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取
好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
更多推荐


 26
 0
- 0


 已为社区贡献9条内容

所有评论(0)