
Kubernetes中Traefik的部署与实践:网络入口与负载均衡

简介:本文介绍了如何在Kubernetes集群中部署和使用流行的开源负载均衡器和反向代理Traefik。通过配置Ingress Controller,Traefik能够动态管理外部流量路由规则。详细内容包括了Traefik与Kubernetes Ingress的整合、工作原理、安装、配置、TLS终止、健康检查、负载均衡策略以及监控和日志记录等。文章旨在通过实战指导,帮助用户高效地利用Traefik进行微服务架构的构建和维护。
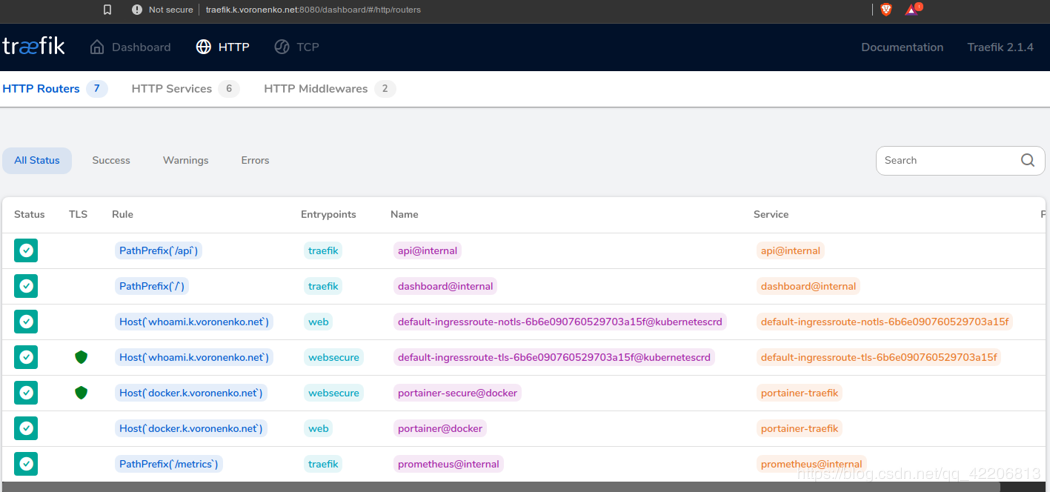
1. Traefik与Kubernetes Ingress整合
在现代微服务架构中,应用被拆分成多个小服务,每个服务可能部署在不同的容器中。为了有效管理和暴露这些服务,Ingress控制器如Traefik成为了不可或缺的部分。本章节将探讨如何将Traefik与Kubernetes Ingress整合,以及整合后的优势所在。
Kubernetes Ingress简介
Kubernetes Ingress是一个API对象,它提供了一种方式,让外部访问集群内的服务。通过定义Ingress规则,可以控制外部请求的路由到相应的服务。它简化了服务暴露的过程,使开发者不必为每个服务配置负载均衡器或修改防火墙规则。
Traefik的基本概念
Traefik是一个开源的HTTP反向代理和负载均衡器,它与Kubernetes集群紧密集成。它能够监听集群中的Ingress资源变化,并自动更新路由规则,无需重启即可实现配置的热更新。它提供易于使用的负载均衡和故障转移功能,同时支持现代DevOps实践,如蓝绿部署、滚动更新等。
Traefik与Kubernetes Ingress的整合优势
整合Traefik与Kubernetes Ingress可以带来以下优势:
- 实时更新 :动态更新配置,无需手动干预,确保服务的高可用性。
- 自定义路由 :灵活定义路由规则,满足复杂的业务需求。
- 无缝集成 :与Kubernetes的无缝集成,使得维护和管理更为便捷。
整合Traefik与Kubernetes Ingress为微服务架构的运维带来了革命性的提升,提供了强大的服务管理能力。下面的章节将深入探讨Traefik的工作原理和动态配置,以及如何在Kubernetes环境中高效安装和配置Traefik。
2. Traefik工作原理和动态配置
2.1 Traefik的基本工作流程
2.1.1 理解Traefik的数据模型
Traefik 的数据模型是基于 Provider 和 Router 的概念构建的。Provider 负责提供路由规则所需的服务发现和配置信息,而 Router 则根据定义的规则将传入的请求转发到相应的后端服务。Traefik 支持多种 Provider,包括文件、Kubernetes、Docker 等。
对于 Traefik 来说,每个入站的 HTTP/S 请求都会被处理成一个 “Request” 对象,该对象包含了诸如 Host、Method、Path 等属性。然后根据配置的 Router 对象,请求会被匹配到特定的 “Service”。Service 是指实际处理请求的后端服务集合,通常是通过负载均衡机制将请求分散到一组后端服务实例。
2.1.2 Traefik的动态配置原理
Traefik 的核心特性之一是其动态配置。这意味着在运行时,Traefik 可以读取和处理配置的改变,并立即反映到路由和负载均衡策略中。动态配置主要依赖于其监听机制,它可以持续监控配置文件或其支持的后端(如 Kubernetes)的变化。
当配置发生变化时,Traefik 会使用一个中间件架构来处理请求。这个过程涉及一个或多个中间件的堆栈,这些中间件可以对请求进行处理,比如日志记录、请求路由、认证、限流等。动态配置确保这些中间件可以动态添加、更新或删除,而不需要重启 Traefik 实例。
2.2 Traefik的动态更新机制
2.2.1 配置更新的即时性分析
Traefik 的一大卖点就是它的配置更新可以做到近乎实时。这得益于其内部的事件驱动架构,可以捕捉到配置文件或后端配置变化的事件。当检测到变化时,Traefik 会重新加载配置,并对新的规则进行热更新,使得新的路由和服务能够立即生效。
即时更新机制极大地提升了用户体验和系统的可靠性。由于没有重启的时间窗口,服务的可用性得到了保证。在微服务架构中,这种特性尤其重要,因为它可以减少部署新版本时的停机时间,从而增强系统的弹性和灵活性。
2.2.2 服务发现机制的集成与应用
Traefik 可以与各种服务发现系统集成,包括 etcd、Consul、Eureka 等。这种集成使得 Traefik 能够动态地获取服务的注册信息,并根据这些信息实时更新路由规则。
服务发现机制通常会通过一个 API 接口暴露服务的实例信息。当服务实例发生变化时,如新增、删除或更新,服务发现系统会通知 Traefik,然后 Traefik 会重新加载其路由配置,确保流量总是被正确地分发到健康的实例上。
2.3 Traefik的路由规则
2.3.1 路由规则的定义和匹配策略
路由规则在 Traefik 中是通过定义一些规则来确定如何将外部的请求转发到内部服务的。规则由一个或多个条件和一个目标组成,条件用于匹配请求,而目标则指定了请求应该被转发到的 Service。
路由规则的定义基于路由表达式,它包括对 URL 路径、主机名、请求方法、请求头、查询参数等的匹配策略。这些策略可以组合使用,以实现非常具体的路由需求。例如,可以根据不同的 HTTP 头部信息将请求路由到不同的服务。
2.3.2 路由规则的高级用法
除了基本的路由匹配策略,Traefik 还支持高级路由规则,比如优先级控制、路径重写和请求转发的自定义。优先级控制允许管理员为不同的路由规则指定优先级,以解决规则冲突问题。路径重写可以通过中间件功能实现,它允许在请求到达目标服务之前修改请求的 URL。
高级用法还包括使用中间件执行更复杂的请求处理逻辑,例如添加、移除或修改请求头,或执行请求限流、缓存等。这些用法通过 Traefik 的中间件插件系统实现,允许用户根据需要组合各种中间件来构建复杂的处理流程。
为了更好地理解 Traefik 的路由规则和它们的高级用法,下面是一个配置示例:
http:
  routers:
    my-router:
      rule: "Host(`example.com`) && PathPrefix(`/api`)"
      service: my-service
      middlewares:
        - add-headers
  services:
    my-service:
      loadBalancer:
        servers:
          - url: "http://10.1.2.3:80"
          - url: "http://10.1.2.4:80"
  middlewares:
    add-headers:
      headers:
        Access-Control-Allow-Origin: "*"
        # 其他头部规则...
以上 YAML 配置定义了一个名为 my-router 的路由规则,它匹配 example.com 域名下所有以 /api 开头的路径。匹配的请求将会被转发到 my-service 服务,该服务由两个静态定义的服务器组成。此外,还添加了一个 add-headers 中间件,用于修改响应头部。
在实际部署中,管理员需要根据自己的需求来设计路由规则。而对 Traefik 的动态配置和路由规则的深入理解,将帮助管理员更高效地管理复杂的流量分配和路由逻辑。
3. Traefik安装步骤
在本章节中,我们将深入了解如何在不同的环境和场景下安装Traefik。Traefik是一个现代的HTTP反向代理和负载均衡器,它易于使用且功能强大。安装Traefik的过程涉及多个步骤,包括环境准备、安装和初始化配置。我们会逐一探讨这些步骤,并提供具体的示例代码,以便您可以轻松地根据自己的需求进行安装。
3.1 Traefik的环境准备
在安装Traefik之前,需要做一些准备工作。这些准备工作是安装过程顺利进行的基础。
3.1.1 选择合适的部署环境
首先,我们需要决定在哪里部署Traefik。它可以部署在物理机、虚拟机、容器中,甚至是Kubernetes集群中。对于Kubernetes环境,Traefik提供了官方的Helm Chart,大大简化了部署过程。对于非Kubernetes环境,也可以选择使用Docker或直接在宿主机上安装。
3.1.2 必要的依赖和前置条件
部署Traefik之前,需要确保系统满足一些基本的依赖和前置条件。这些包括:
- Linux/Windows/macOS操作系统
- Docker(如果在容器中部署)
- Kubernetes(如果部署在Kubernetes集群上)
- Helm(如果使用Helm Chart部署)
如果计划使用Traefik的企业版特性,还需要准备相应的许可证。
3.2 Traefik的安装过程详解
安装Traefik可以有多种方法,根据您的环境不同,可以选择最适合您的方式。
3.2.1 使用Helm进行安装
在Kubernetes环境中,使用Helm进行安装是最简单的方法。以下是一个使用Helm Chart安装Traefik的基本命令:
helm repo add traefik https://containous.github.io/traefik-helm-chart
helm install traefik traefik/traefik
上述命令会安装最新版本的Traefik到您的Kubernetes集群中。如果您需要进行定制化安装,可以在安装命令中添加特定的值(values)来自定义Traefik的行为。
3.2.2 非Helm环境下的安装方法
如果您的环境不支持Helm,或者您更喜欢传统的方式,可以使用以下几种方法之一来安装Traefik:
- 使用官方二进制包 :您可以从Traefik的官方网站下载适合您操作系统的二进制包并进行安装。
- 使用Docker镜像 :通过拉取官方Docker镜像,并在Docker容器内运行Traefik。
- 手动编译安装 :如果您需要特定版本的Traefik,或者需要进行源代码级别的定制,可以手动下载源代码进行编译安装。
以下是使用Docker方式安装Traefik的一个示例:
docker run -d --name=traefik \
  -v $PWD/traefik.toml:/traefik.toml \
  -v $PWD/acme.json:/acme.json \
  -p 80:80 \
  -p 443:443 \
  traefik:latest --configFile=/traefik.toml
上述命令假设您有一个配置好的 traefik.toml 文件,并且您希望将Traefik的80和443端口映射到宿主机上相同的端口。
3.3 Traefik的初始化配置
安装完Traefik之后,您需要进行一些初始化配置来满足您的需求。
3.3.1 配置文件的基本结构和内容
Traefik的基本配置文件通常是一个TOML或YAML文件,用于定义Traefik的行为。以下是一个TOML格式的配置文件示例:
[entryPoints]
  [entryPoints.web]
  address = ":80"

[api]
  dashboard = true
  insecure = true

[providers]
  [providers.file]
    filename = "/etc/traefik/traefik.toml"
上述配置文件定义了一个名为 web 的入口点,启用了Traefik的API,并指定了一个文件配置提供者。
3.3.2 初步的配置参数解释
在配置文件中,每个参数都有其特定的作用。例如:
-
entryPoints定义了Traefik监听的端口。 -
api选项用于配置Traefik的API接口,其中dashboard设置为true表示启用了Web Dashboard。 -
providers.file指定了一个文件配置源,这是Traefik读取配置的一种方式。
正确理解并配置这些参数是确保Traefik正常工作的关键。
安装Traefik并进行基本配置之后,您就可以开始使用Traefik来路由您的应用流量了。在下一章节中,我们将讨论如何设置Ingress资源来管理您的HTTP路由。
4. Ingress路由设置
4.1 Ingress资源介绍
4.1.1 Ingress资源的作用和格式
Ingress资源是Kubernetes集群中用于实现外部访问集群内部服务的一种API对象。它提供了一种规则的集合,描述了外部请求应该如何转发到集群内的服务上。Ingress可以将一个或多个服务暴露给外部网络,并且支持基于路径、域名等规则的路由。
在Ingress资源中定义的规则通常包括以下几个部分:
- 主机 (Host):可选字段,用于定义域名,如果未指定,则规则适用于所有域。
- 路径 (Path):必须字段,指定请求的URI路径,以匹配请求的目标服务。
- 后端服务 (Backend):必须字段,指定当路径匹配时,请求应该转发到哪个服务上。
- 服务端口 (Service Port):必须字段,指定服务的哪个端口将接收流量。
Ingress的定义使用YAML格式,如下示例:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: minimal-ingress
spec:
  rules:
  - http:
      paths:
      - path: /testpath
        pathType: Prefix
        backend:
          service:
            name: test
            port:
              number: 80
4.1.2 基于Traefik的Ingress控制器
Traefik作为一个现代的HTTP反向代理和负载均衡器,它支持Ingress控制器的功能,允许用户通过Ingress资源来控制流量路由。要使Traefik作为Ingress控制器工作,需要正确配置Traefik来监听Ingress资源的变化,并将其规则转化为内部的路由配置。
Traefik与Kubernetes集成时,通常会部署一个Traefik的部署资源,它会指定一个控制器角色来观察Ingress对象的变更。Traefik的Ingress路由支持动态更新,意味着当Kubernetes集群中的Ingress对象被更新时,Traefik能够实时地反映出这些更新,而无需重启或重新加载配置。
apiVersion: v1
kind: Service
metadata:
  name: traefik
  namespace: kube-system
spec:
  selector:
    k8s-app: traefik-ingress-lb
  ports:
  - protocol: TCP
    port: 80
    targetPort: 80
    name: web
  - protocol: TCP
    port: 443
    targetPort: 443
    name: websecure
4.2 Ingress路由规则配置
4.2.1 定义基本的HTTP路由
配置基本的HTTP路由是将外部HTTP请求转发到集群内部服务的过程。这一过程在Ingress规则中通过定义匹配路径和对应的服务来完成。基本的Ingress路由规则配置通常包括主机名、路径规则和服务端点。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: example-ingress
spec:
  rules:
  - host: www.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: my-service
            port:
              number: 80
在上面的例子中,定义了一个名为 example-ingress 的Ingress对象,它包含一条规则,将来自 www.example.com 的根路径( / )的HTTP请求转发到 my-service 服务的80端口上。
4.2.2 高级路由规则的应用实例
高级路由规则允许更精细的流量控制,例如定义多个后端服务、使用重写规则、设置权重、配置请求头等。Traefik支持高级路由规则,可以通过Ingress的注释或CRD(自定义资源定义)进行配置。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: advanced-ingress
  annotations:
    traefik.ingress.kubernetes.io/router.middlewares: my-middleware@kubernetescrd
spec:
  rules:
  - host: www.example.com
    http:
      paths:
      - path: /api
        pathType: Prefix
        backend:
          service:
            name: api-service
            port:
              number: 8080
      - path: /static
        pathType: Prefix
        backend:
          service:
            name: static-service
            port:
              number: 80
在这个高级Ingress配置示例中,我们定义了一个名为 advanced-ingress 的Ingress对象,它包含两条规则。其中,对 /api 路径的请求会被转发到 api-service ,而对 /static 路径的请求则会被转发到 static-service 。此外,使用Traefik注解的方式定义了一个中间件 my-middleware 。
4.3 Ingress在多环境下的应用
4.3.1 开发、测试和生产环境下的Ingress配置
在一个典型的软件开发周期中,应用程序会经历多个环境,比如开发、测试和生产。Ingress规则可以用来隔离这些环境的流量,并确保流量只能流向正确的服务实例。这通常通过为不同环境配置不同的Ingress资源实现,或者使用不同的主机名区分。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: dev-ingress
  namespace: dev
spec:
  rules:
  - host: dev.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: dev-service
            port:
              number: 80


apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: prod-ingress
  namespace: prod
spec:
  rules:
  - host: prod.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: prod-service
            port:
              number: 80
在这两个示例中,我们分别为开发环境和生产环境定义了独立的Ingress资源。 dev-ingress 将流量导向 dev 命名空间中的 dev-service ,而 prod-ingress 将流量导向 prod 命名空间中的 prod-service 。
4.3.2 Ingress的安全性考量
安全性是任何部署都不可忽视的方面。Ingress配置中的安全性考量包括但不限于TLS终止、请求限制、安全头的注入、身份验证和授权。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: secure-ingress
spec:
  tls:
  - secretName: tls-secret
    hosts:
    - secure.example.com
  rules:
  - host: secure.example.com
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: secure-service
            port:
              number: 80
  annotations:
    nginx.ingress.kubernetes.io/rewrite-target: /$2
    nginx.ingress.kubernetes.io/secure-backends: "true"
在这个Ingress配置示例中,我们定义了一个名为 secure-ingress 的Ingress对象,它通过指定一个TLS密钥 tls-secret ,来为 secure.example.com 启用HTTPS。此外,通过注解 nginx.ingress.kubernetes.io/secure-backends: "true" 确保了后端服务也使用HTTPS进行通信,从而增强安全性。
Ingress在多环境下的应用和安全性考量是保持现代应用服务可用性和安全性的关键。通过精心设计的Ingress规则和合理配置的安全措施,可以实现高效的流量管理和服务保护。
5. Traefik配置文件使用ConfigMap自定义
5.1 Kubernetes ConfigMap概念
5.1.1 ConfigMap的基本介绍
ConfigMap是Kubernetes中的一个核心对象,它提供了一种将配置信息注入到Pods中的方式,而不需要修改容器镜像。使用ConfigMap可以将配置数据以键值对的形式存储,然后通过环境变量、命令行参数或者卷(volume)的形式被Pods所使用。
ConfigMap的创建可以基于字面值或文件,使得在保持容器镜像不变的情况下,可以更新配置数据而不需要重新部署Pods。这种机制特别适合于需要经常变更配置而不希望每次都重建镜像的场景。
5.1.2 ConfigMap在Traefik中的应用
在Traefik中使用ConfigMap可以极大地提高配置的灵活性和维护的便捷性。通常,Traefik的配置文件较为复杂,涉及多个不同的路由规则和服务定义。通过将这些配置拆分成多个ConfigMap,管理员可以轻松地修改和更新特定部分的配置,而无需修改整个配置文件。
例如,可以创建一个ConfigMap来管理Ingress路由规则,另一个ConfigMap来管理TLS证书信息。这样,在需要添加新的路由规则时,只需要更新Ingress路由相关的ConfigMap,而不需要重新部署Traefik服务。
5.2 ConfigMap的创建和使用
5.2.1 创建ConfigMap的步骤
ConfigMap可以通过多种方式创建,最常见的是使用 kubectl create configmap 命令或者从目录、文件或字面值中创建。
以从文件创建为例,以下是创建ConfigMap的步骤:
kubectl create configmap traefik-config --from-file=traefik.toml
这条命令会读取 traefik.toml 文件的内容,并将数据存储在名为 traefik-config 的ConfigMap中。在Traefik中使用这个ConfigMap,可以通过挂载ConfigMap为文件系统卷的方式。
5.2.2 将ConfigMap应用到Traefik配置中
创建ConfigMap后,需要将其应用到Traefik的配置中。这通常通过在Traefik部署的Pods中使用卷挂载来实现。
以下是一个Traefik部署的Pods配置示例,展示了如何将ConfigMap挂载到Pods中,并指定为Traefik配置文件的路径:
apiVersion: v1
kind: Pod
metadata:
  name: traefik
spec:
  containers:
  - image: traefik
    name: traefik
    volumeMounts:
    - mountPath: "/etc/traefik"
      name: traefik-config
  volumes:
  - configMap:
      name: traefik-config
    name: traefik-config
这个配置会将之前创建的 traefik-config ConfigMap挂载到 /etc/traefik 目录,Traefik会从这个目录读取配置信息。
5.3 实现复杂的Traefik配置
5.3.1 基于ConfigMap的动态配置示例
利用ConfigMap,可以实现更复杂的动态配置。例如,可以为不同的环境创建不同的ConfigMap,然后在Pods的部署中指定使用哪一个环境的ConfigMap。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: traefik
spec:
  template:
    spec:
      containers:
      - image: traefik
        name: traefik
        volumeMounts:
        - mountPath: "/etc/traefik"
          name: traefik-config
      volumes:
      - configMap:
          name: traefik-${ENVIRONMENT} # ${ENVIRONMENT}可以根据实际环境动态替换
        name: traefik-config
在这个示例中, ${ENVIRONMENT} 可以是一个环境变量,例如 development 或 production 。这样就可以为不同的环境部署提供特定的配置,而不需要修改Pods模板。
5.3.2 高可用Traefik集群配置
对于高可用的Traefik集群配置,可以创建一个ConfigMap来定义集群成员和策略,然后在每个Traefik实例上通过卷挂载来实现配置的一致性。
apiVersion: v1
kind: ConfigMap
metadata:
  name: traefik-cluster-config
data:
  cluster.toml: |
    [entryPoints]
    [entryPoints.web]
    address = ":80"
    [entryPoints.web-secure]
    address = ":443"
    [peers]
    [peers(peer1)]
    endpoint = "http://peer1-traefik:8080"
    [peers(peer2)]
    endpoint = "http://peer2-traefik:8080"
然后在Traefik的部署配置中挂载这个ConfigMap:
spec:
  template:
    spec:
      containers:
      - image: traefik
        name: traefik
        volumeMounts:
        - mountPath: "/etc/traefik/cluster"
          name: traefik-cluster-config
      volumes:
      - configMap:
          name: traefik-cluster-config
        name: traefik-cluster-config
以上步骤展示了如何使用ConfigMap来创建和应用复杂的Traefik配置,包括动态配置和高可用集群配置。通过这种方式,可以更加灵活地管理Traefik的配置,同时提高系统的可维护性和扩展性。
6. TLS终止支持和安全性
TLS终止是一个关键的网络安全特性,它允许在用户的浏览器和网站服务器之间加密通信。本章我们将探讨TLS终止的原理与实践、TLS证书的管理以及如何通过Traefik加强安全性。
6.1 TLS终止的原理与实践
6.1.1 TLS终止的必要性
传输层安全性(TLS)协议是互联网安全的基石之一,它能够确保数据在传输过程中的机密性和完整性。在Kubernetes环境下,启用TLS终止不仅可以保护应用数据安全,还可以减轻后端服务的处理负担,因为所有的数据加密和解密工作都可以在边缘代理(如Traefik)上完成。
6.1.2 在Traefik中启用TLS终止
在Traefik中启用TLS终止相对简单。首先确保Traefik配置文件中开启了TLS支持,然后针对每个Ingress路由规则配置TLS选项。Traefik的Kubernetes IngressRoute对象提供了灵活的TLS配置方式:
apiVersion: traefik.containo.us/v1alpha1
kind: IngressRoute
metadata:
  name: my-ingress-route
spec:
  routes:
    - match: Host(`example.com`)
      kind: Rule
      services:
        - name: my-service
          port: 80
  tls:
    secretName: my-tls-secret
在该示例中,我们指定TLS终止使用名为 my-tls-secret 的Kubernetes Secret,其中包含了TLS证书和私钥。
6.2 TLS证书的管理
Traefik通过Let’s Encrypt等自动化证书管理服务来简化TLS证书的获取和续订过程。
6.2.1 自动获取Let’s Encrypt证书
Traefik可以配置为自动获取Let’s Encrypt的证书。您只需要配置一个ACME(自动证书管理环境)的提供者并指定需要HTTPS支持的域名:
apiVersion: traefik.containo.us/v1alpha1
kind: Traefik
metadata:
  name: traefik
spec:
  certificatesResolvers:
    letsencrypt:
      acme:
        email: your-email@example.com
        storage: /data/letsencrypt
        httpChallenge:
          entryPoint: http
在这个配置中,Traefik将会处理Let’s Encrypt证书的获取和续订。
6.2.2 手动配置TLS证书
如果您的环境不支持自动获取证书,您也可以手动配置Traefik使用现有的TLS证书和私钥:
apiVersion: v1
kind: Secret
metadata:
  name: my-tls-secret
data:
  tls.crt: LS0t...
  tls.key: LS0t...
然后在Traefik的IngressRoute中引用这个Secret:
tls:
  secretName: my-tls-secret
6.3 安全性增强措施
随着网络攻击手段日益多样,对Traefik进行安全加固是保护应用程序的重要一环。
6.3.1 防止中间人攻击
为了防止中间人攻击,您应该确保所有经过Traefik的流量都是加密的。在Kubernetes中,这通常意味着通过设置Ingress资源,强制使用HTTPS。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: secure-ingress
  annotations:
    kubernetes.io/ingress.class: traefik
spec:
  tls:
    - hosts:
      - example.com
      secretName: my-tls-secret
  rules:
    - host: example.com
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: my-service
                port:
                  number: 80
6.3.2 禁用不安全的特性
Traefik提供了许多选项来禁用可能带来风险的功能。例如,可以禁用HTTP基本认证、代理头部等:
apiVersion: traefik.containo.us/v1alpha1
kind: Middleware
metadata:
  name: security-headers
spec:
  headers:
    security:
      sslRedirect: true
      forceSTSHeader: true
      stsIncludeSubdomains: true
      stsPreload: true
      frameDeny: true
      contentTypeNosniff: true
      browserXssFilter: true
      isDev: false
然后将这个中间件应用到IngressRoute的路由规则中:
apiVersion: traefik.containo.us/v1alpha1
kind: IngressRoute
metadata:
  name: my-ingress-route
spec:
  routes:
    - match: Host(`example.com`)
      kind: Rule
      middlewares:
        - name: security-headers
      services:
        - name: my-service
          port: 80
  tls:
    secretName: my-tls-secret
通过上述配置,我们为通过Traefik代理的流量设置了多个安全头部,提升了整体的安全级别。
本章节的内容详细介绍了Traefik在TLS终止支持和安全性方面的应用,从原理到实践,以及如何通过各种配置加强安全性。通过配置文件和资源对象的定义,Traefik能够提供强大的SSL/TLS支持,不仅可以通过Let’s Encrypt简化证书的获取和管理,还能通过配置和中间件应用来增强安全特性。
7. 后端服务健康检查与负载均衡策略
7.1 后端服务的健康检查机制
7.1.1 健康检查的重要性
在现代的分布式系统中,服务的健康检查是一个不可或缺的部分,它能够保证当后端服务出现故障时,流量可以及时地重定向到健康的实例上,从而避免服务中断或性能下降。通过健康检查,负载均衡器能够识别出无效的服务实例,并将其从流量分发中排除,确保用户请求总是能够得到有效的响应。
7.1.2 在Traefik中配置健康检查
Traefik 支持通过其配置文件或 API 动态地设置健康检查。例如,可以为特定的路由指定一个健康检查路径和期望的响应状态码。以下是一个配置示例:
[backends]
  [backends.backend1]
    [backends.backend1.healthcheck]
      path = "/healthz"  # 健康检查的路径
      scheme = "http"    # 使用的协议
      interval = "30s"   # 检查间隔
      timeout = "3s"     # 检查超时时间
      hostname = "localhost"
      port = 8080        # 后端服务的端口
通过这种方式,Traefik 会定期向该路径发起 HTTP 请求,如果收到的状态码与配置中的 expectedCodes 匹配,则认为服务是健康的。
7.2 负载均衡的策略与实现
7.2.1 负载均衡的基本概念
负载均衡是现代云服务架构中的核心组件之一。它的作用是根据特定的算法将进入系统的流量分配到多个服务实例上,以提高系统的处理能力并确保高可用性。负载均衡策略的选择直接影响到系统的性能和用户体验。
7.2.2 Traefik支持的负载均衡策略
Traefik 提供了多种内置的负载均衡策略,允许用户根据实际需要进行选择:
-
wrr:加权轮询,根据权重分配请求。 -
drr:动态加权轮询,根据服务实例的实时性能动态调整权重。 -
p2c:最不忙碌连接,基于最小连接数来选择服务实例。
在 Traefik 中设置负载均衡策略可以像下面这样简单:
[backends]
  [backends.backend1]
    [backends.backend1.loadBalancer]
      method = "drr"  # 使用动态加权轮询策略
7.3 负载均衡的高级配置
7.3.1 会话亲和性和粘性会话
在某些应用场景中,需要保证同一个用户会话期间的所有请求都发送到同一个后端服务实例上,这就是所谓的会话亲和性或粘性会话。在 Traefik 中,可以通过特定的中间件或外部插件实现。
7.3.2 负载均衡策略的定制与优化
对于复杂的负载均衡需求,Traefik 提供了灵活的扩展点。可以创建自定义的负载均衡器插件,并通过 Traefik 的中间件机制集成到其路由和负载均衡架构中。这使得在 Traefik 中实现高级负载均衡策略变得更加容易。
通过这种方式,开发者可以根据业务需求来调整负载均衡的行为,以实现最佳的性能和响应时间。例如,可以根据请求的类型、来源或内容来定制不同的负载均衡逻辑,为不同的用户或服务提供个性化的处理方式。
至此,我们已经详细介绍了后端服务健康检查机制、负载均衡的策略及其实现,并探讨了如何根据具体需要进行高级配置。在理解了这些概念后,我们能够在实际工作中更加自信地使用 Traefik 来构建高效和可靠的路由和负载均衡解决方案。
简介:本文介绍了如何在Kubernetes集群中部署和使用流行的开源负载均衡器和反向代理Traefik。通过配置Ingress Controller,Traefik能够动态管理外部流量路由规则。详细内容包括了Traefik与Kubernetes Ingress的整合、工作原理、安装、配置、TLS终止、健康检查、负载均衡策略以及监控和日志记录等。文章旨在通过实战指导,帮助用户高效地利用Traefik进行微服务架构的构建和维护。
更多推荐



 18
 0
- 0


 已为社区贡献8条内容

所有评论(0)