
100条必背网络安全知识点,你都掌握了吗?
1988年,一款名为“莫里斯蠕虫”的程序悄然传播,它最初是康奈尔大学研究员的实验项目,目的是测量互联网规模。可谁也没想到,这个程序失控后感染了数千台电脑,成为史上首个大规模网络攻击事件。从那时起,网络安全不再是实验室的玩具,而演化成了抵御黑客风暴的现实盾牌。
网络安全(Cyber Security)一词中的“Cyber”源自希腊语“Kubernetes”,意为“舵手”,象征掌控数字海洋的航行。就像舵手守护船只安全,网络安全专家保护着数据世界。据说,许多安全工程师调试代码时,总爱来一杯浓缩咖啡提神,灵感随之而来——网络安全就是端给互联网的一杯护盾咖啡,logo往往设计成带锁的盾牌形状。
科普告一段落,让我们来进入今天的正题。网络安全已成为数字时代的生命线,常年稳居IT技能榜前三。没有它,明天可能有数亿账户被窃取、关键设施瘫痪。这也让网络安全成为程序员、运维人学习的必经之路。
为了便于大家学习,小编在这里整理分享一下100条初学者必背的网络安全知识点。由于篇幅过长,今天首先分享前50条,干货满满,建议先收藏哦~
- 定义:网络安全是保护计算机系统、网络和数据免受攻击、损坏或未授权访问的学科。
- 基础原则 CIA 三元组:
- 机密性(Confidentiality):确保数据不被非法访问。
- 完整性(Integrity):数据在传输中不被篡改。
- 可用性(Availability):系统稳定可访问。
- 防火墙(Firewall):部署在网络边界的屏障,根据规则过滤流量。命令示例:配置 iptables。
- 入侵检测系统 (IDS):监控网络流量,识别可疑行为。分为网络型(NIDS)和主机型(HIDS)。
- 加密算法分类:
- 对称加密:如 AES,加解密用同一密钥。
- 非对称加密:如 RSA,公钥加密、私钥解密。
- 密钥管理:密钥长度至少 128 位,推荐定期轮换。存储时使用硬件安全模块 (HSM)。
- 强密码要求:长度 ≥12 位,混合大小写字母、数字、符号;避免生日等常见组合。
- 多因子认证 (MFA):登录时需两个以上验证因子(如密码 + 短信验证码)。
- 补丁管理:定期更新系统和软件,修复已知漏洞。忽略此点易遭 0-day 攻击。
- 网络协议安全:
- HTTP 明文传输不安全,必须使用 HTTPS (HTTP + SSL/TLS)。
- SSH 替代 Telnet,加密远程管理。
- 拒绝服务攻击 (DoS):通过洪水流量瘫痪服务。防御方案:部署 CDN 或云防火墙。
- 钓鱼攻击:欺骗用户点击恶意链接。识别要点:检查 URL 是否合法,警惕紧迫语言。
- 恶意软件类型:
- 病毒:依附文件传播。
- 蠕虫:自复制网络扩散。
- 木马:伪装合法软件潜伏。
- 漏洞扫描工具:如 Nessus、OpenVAS,定期扫描系统暴露弱点。
- 渗透测试流程:
- 信息收集(侦察)。
- 漏洞利用。
- 权限提升。
- 报告撰写。
- 数据备份原则 3-2-1:
- 保留 3 份数据副本。
- 存储于 2 种介质(如磁盘 + 磁带)。
- 1 份离线存储。
- 日志监控:系统日志集中存储于 SIEM(如 Splunk),便于追踪异常事件。
- 社会工程防范:培训员工识别钓鱼邮件,不泄露敏感信息给“伪技术支持”。
- 无线网络安全:
- 禁用 WEP,使用 WPA2/WPA3。
- 隐藏 SSID。
- 隔离访客网络。
- 物理安全:服务器机房锁门 + 生物认证,防止物理接触攻击。
- 安全策略文档:编写访问控制政策、密码规则、事件响应流程。
- 访问控制模型:
- DAC(自主访问控制):用户授权资源。
- MAC(强制访问控制):系统级强制策略,多用于军事。
- 网络安全分层:
- 应用层防护(如 WAF)。
- 传输层加密(SSL)。
- 网络层过滤(防火墙)。
- 端到端加密 (E2EE):数据从发送到接收全程加密(如 WhatsApp)。
- HTTP 状态码安全意义:
- 200 OK:正常。
- 403 Forbidden:未授权访问。
- 500 Internal Error:服务端漏洞。
- 安全开发生命周期 (SDL):在编码阶段集成安全设计,如输入验证。
- SQL 注入防御:使用预编译语句(如 Python 的 sqlite3),避免拼接查询。
- XSS (跨站脚本攻击):过滤用户输入,输出 HTML 转义。
- CSRF (跨站请求伪造):添加随机 Token 验证请求来源。
- API 安全:
- 限制请求速率。
- OAuth 2.0 授权机制。
- 证书颁发机构 (CA):颁发 SSL 证书。选择信誉 CA(如 Let’s Encrypt)。
- VPN 类型:
- IPSec VPN:安全隧道连接。
- SSL VPN:基于浏览器加密访问。
- 云安全模型:
- IaaS:用户管理 OS 安全。
- SaaS:云服务商负责数据加密。
- 零信任架构:默认不信任任何用户/设备,每项访问需验证。
- 生物特征认证:如指纹、人脸识别,需注意防伪(如硅胶面具攻击)。
- 数据丢失防护 (DLP):监控敏感数据外泄,正则匹配关键字。
- 网络安全法要求:
- 中国《网络安全法》等级保护制度。
- 欧盟 GDPR 数据隐私规则。
- 蜜罐系统:部署虚假系统诱捕攻击者,记录行为。
- 事件响应六步法:
- 1.准备。
- 2.检测。
- 3.抑制。
- 4.根除。
- 5.恢复。
- 6.复盘。
- 数据加密存储:
- 静态加密(如 LUKS 磁盘加密)。
- 传输加密(TLS)。
- 密码学散列函数:
- SHA-256:用于数据完整性校验。
- 避免 MD5(已知碰撞漏洞)。
- 端口安全规则:
- 关停不必要端口(如 Telnet 23)。
- 限制高危端口访问(如 RDP 3389)。
- 安全基线配置:
- 系统最小权限原则。
- 关闭默认管理员账户。
- 域名系统安全扩展 (DNSSEC):验证 DNS 响应真实性,防篡改。
- 容器安全:如 Docker 扫描镜像、限制容器权限。
- 威胁情报平台:如 AlienVault,共享攻击指标(IoC)。
- 安全意识培训内容:
- •密码管理。
- •鱼叉式钓鱼识别。
- •公共 Wi-Fi 风险。
- 邮件安全技术:
- SPF:防伪造发件人。
- DKIM:邮件签名验证。
- DMARC:策略协调。
- 网络安全等级保护:
- 一级基础防护。
- 三级关键系统防御。
- 后渗透阶段技巧:
- 清除痕迹。
- 建立持久后门(仅用于授权测试)。
今天的分享就到这里,希望对你能有所帮助。
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
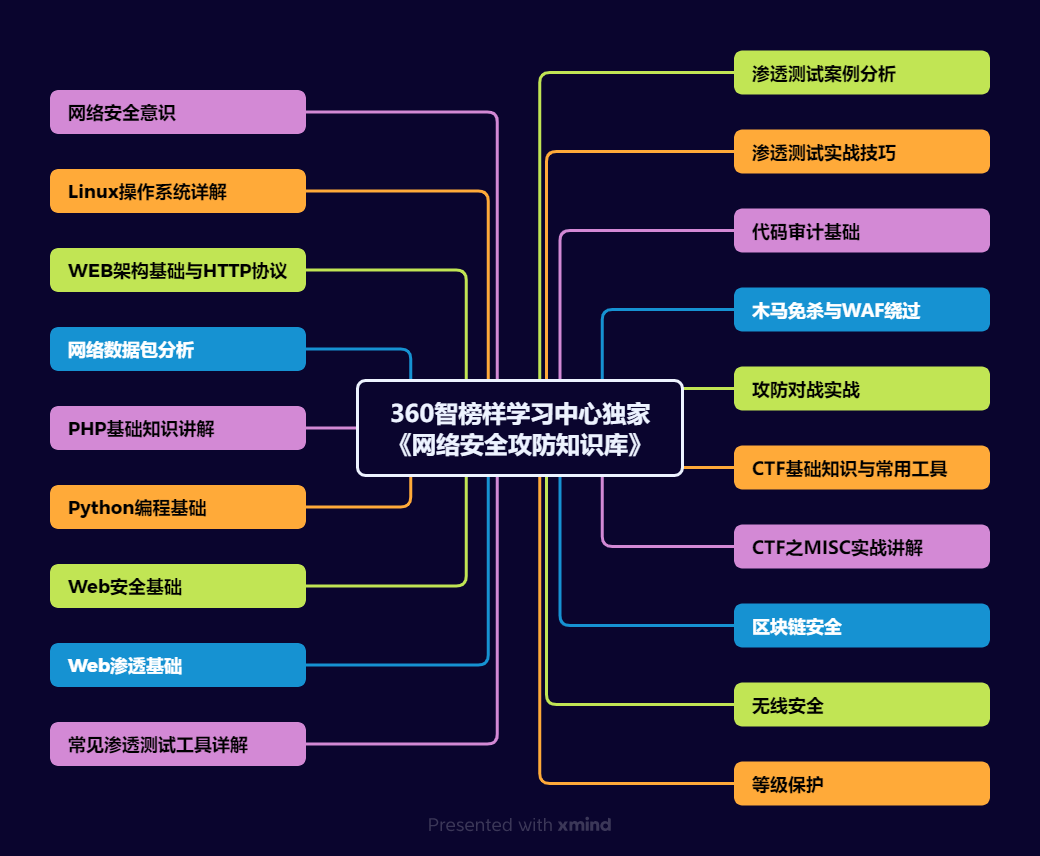
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
01 内容涵盖
- 网络安全意识
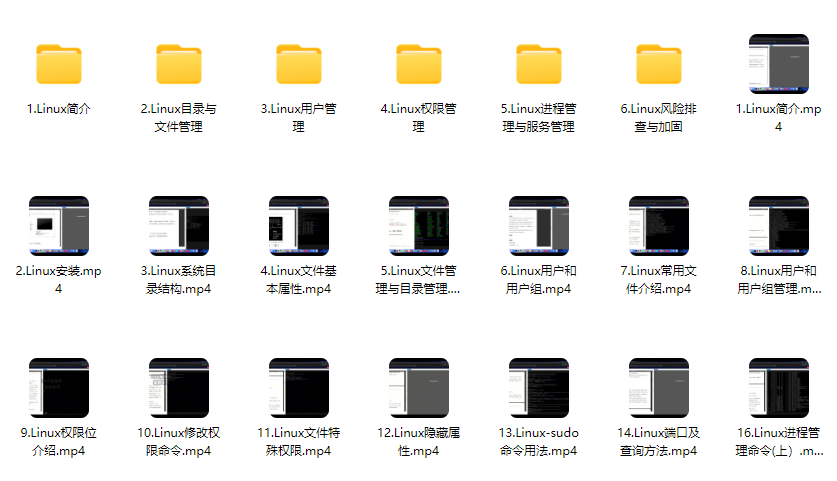
- Linux操作系统详解
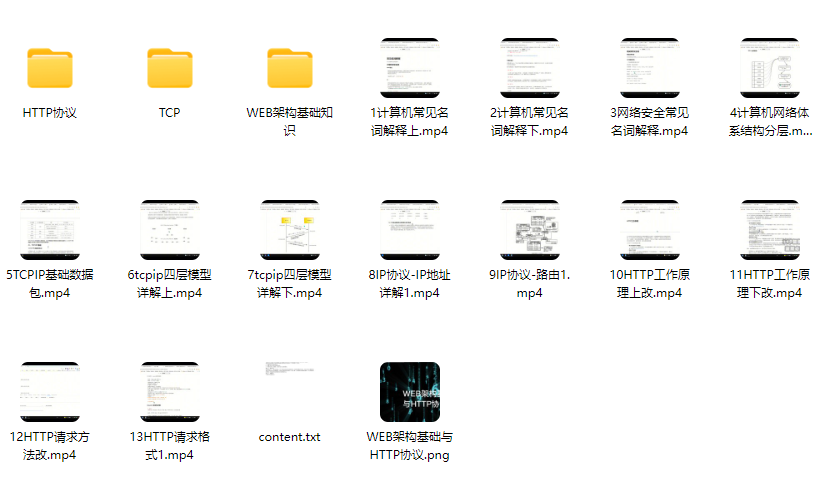
- WEB架构基础与HTTP协议
- 网络数据包分析
- PHP基础知识讲解
- Python编程基础
- Web安全基础
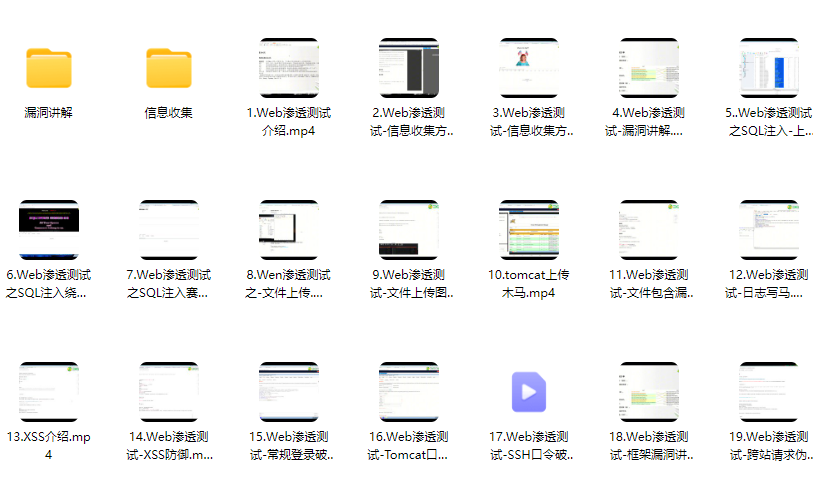
- Web渗透测试
- 常见渗透测试工具详解
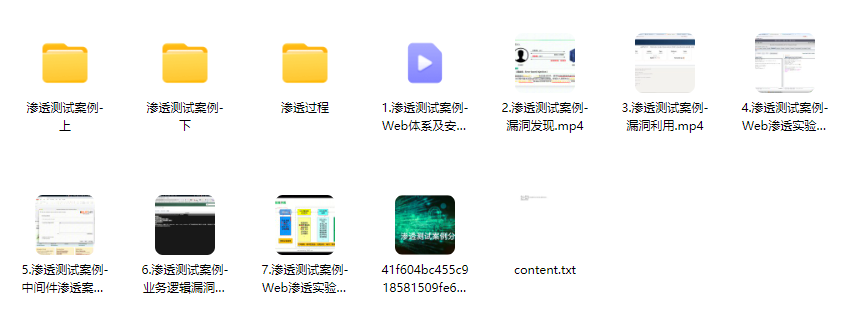
- 渗透测试案例分析
- 渗透测试实战技巧
- 代码审计基础
- 木马免杀与WAF绕过
- 攻防对战实战
- CTF基础知识与常用工具
- CTF之MISC实战讲解
- 区块链安全
- 无线安全
- 等级保护
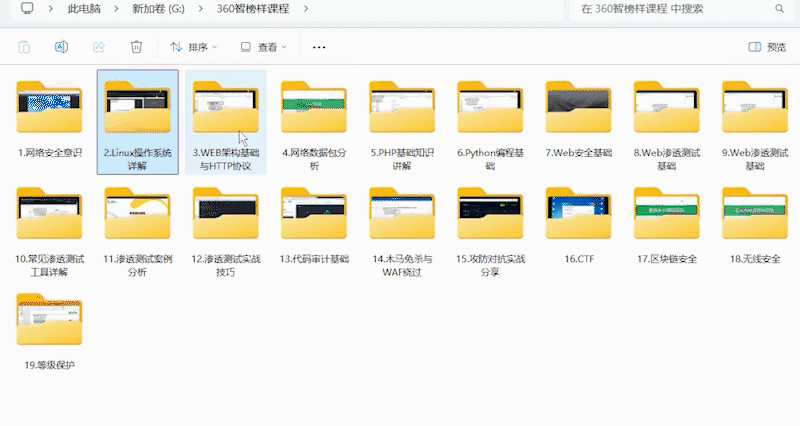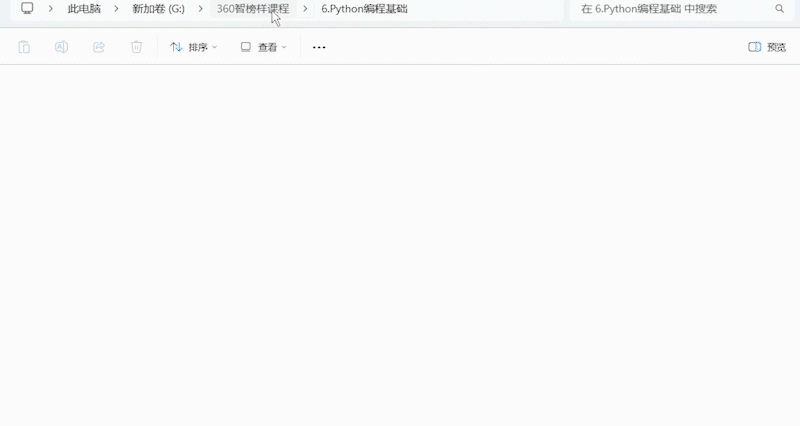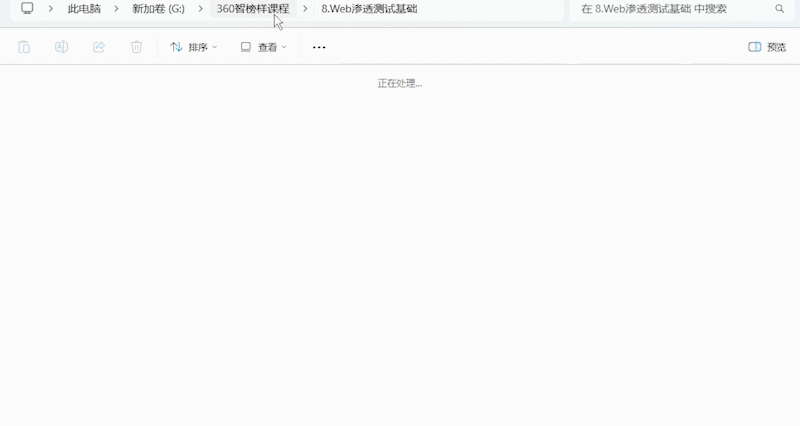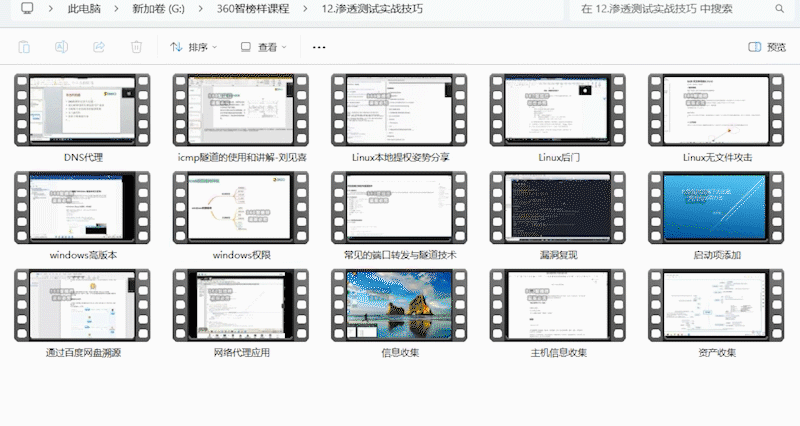
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
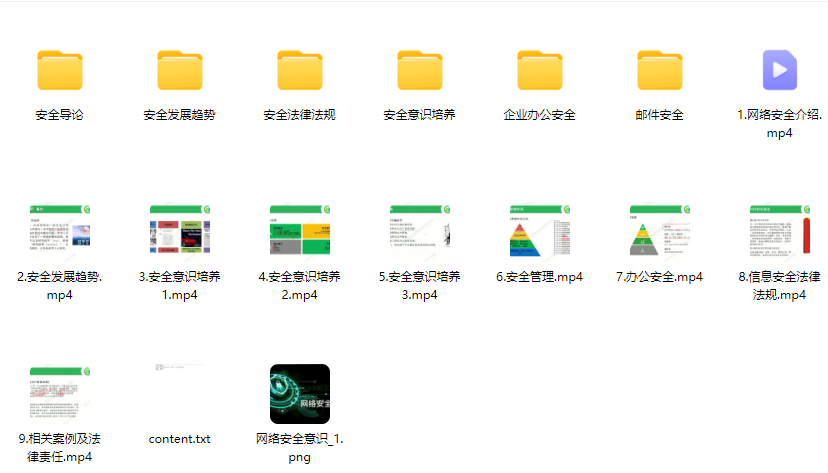
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
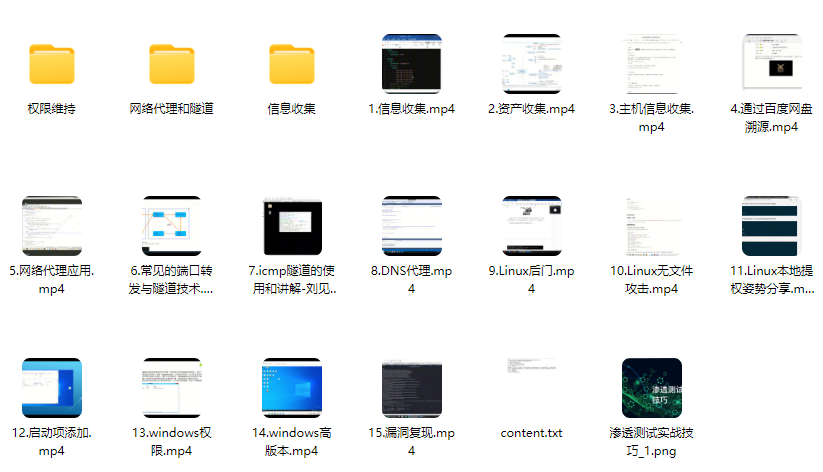
7、攻防对战实战
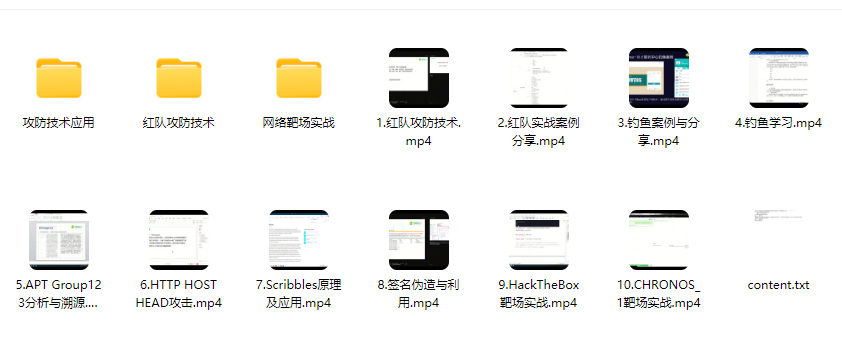
8、CTF之MISC实战讲解
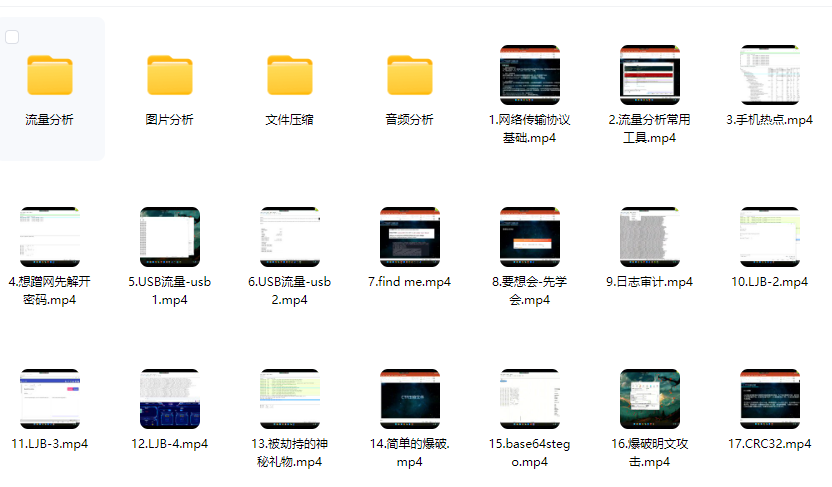
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
更多推荐



 10
 0
- 0


 已为社区贡献12条内容

所有评论(0)