
Ethereum 2.0智能合约安全审计:形式化验证与模糊测试的融合实战
·
一、Ethereum 2.0安全审计的范式转变
随着共识机制从PoW转向PoS(Casper FFG),智能合约面临新的攻击维度:
solidity
// 典型PoS相关漏洞:延迟依赖攻击
contract StakingPool {
    uint256 public rewardRate;

    function updateReward() external {
        // 依赖区块时间戳计算奖励
        uint256 reward = block.timestamp * rewardRate;  // 恶意验证者可操纵时间戳
        _mintRewards(reward);
    }
}
关键变化:
- 时间戳可操纵性:验证节点可轻微偏移区块时间(±12秒)
- MEV-Boost影响:提议者/构建者分离架构导致交易排序攻击
- 跨分片交易原子性:信标链与分片间的状态一致性风险
二、形式化验证在Ethereum 2.0的实战应用
2.1 基于K框架的规范建模
使用KEVM对合约状态机进行形式化规约:
k
module ETH2-SPEC
    imports EVM

    rule <k> updateReward => . ... </k>
         <account>
           <id> #StakingPool </id>
           <storage>
             rewardRate |-> (R:Int => R)
             lastUpdate |-> (T0:Int => T1:Int)
           </storage>
         </account>
         <timestamp> T1 </timestamp>
    requires T1 > T0  // 时间递增约束
    ensures  mintedRewards == (T1 - T0) * R  // 奖励计算不变性
endmodule
2.2 使用Certora进行属性验证
定义关键安全属性:
certora
rule no_reentrancy {
    env e;
    function f;
    // 所有函数执行期间禁止重入
    require !invoked(e, f);
    invoke f();
    ensure !invoked(e, f);
}

rule reward_linearity {
    mathint t1, t2;
    // 奖励增长与时间差严格线性
    require t2 > t1;
    updateReward@with(t1);
    updateReward@with(t2);
    assert totalRewards() == (t2 - t1) * rewardRate;
}
三、模糊测试进阶技巧(基于Foundry)
3.1 状态不变性测试
solidity
contract StakePoolTest is Test {
    StakePool pool;

    function setUp() public {
        pool = new StakePool();
    }

    // 不变性:总供应量 = 质押量 + 奖励
    function invariant_totalSupply() public {
        assertEq(
            pool.totalSupply(),
            pool.stakedBalance() + pool.rewardBalance()
        );
    }
}
3.2 跨合约序列模糊测试
模拟MEV攻击场景:
solidity
function test_MEV_frontrunning(uint256 amount) public {
    vm.assume(amount > 1 ether);

    // 1. 正常用户质押
    address user = makeAddr("user");
    deal(user, amount);
    vm.prank(user);
    pool.stake{value: amount}();

    // 2. 攻击者插入高Gas交易
    address attacker = makeAddr("attacker");
    vm.prank(attacker);
    pool.updateReward{gas: 10_000_000}(); // 强制优先执行

    // 3. 验证奖励分配异常
    assertLt(pool.rewards(user), expectedReward(amount));
}
四、典型漏洞联合检测案例
4.1 分片间状态竞争漏洞
漏洞模式:
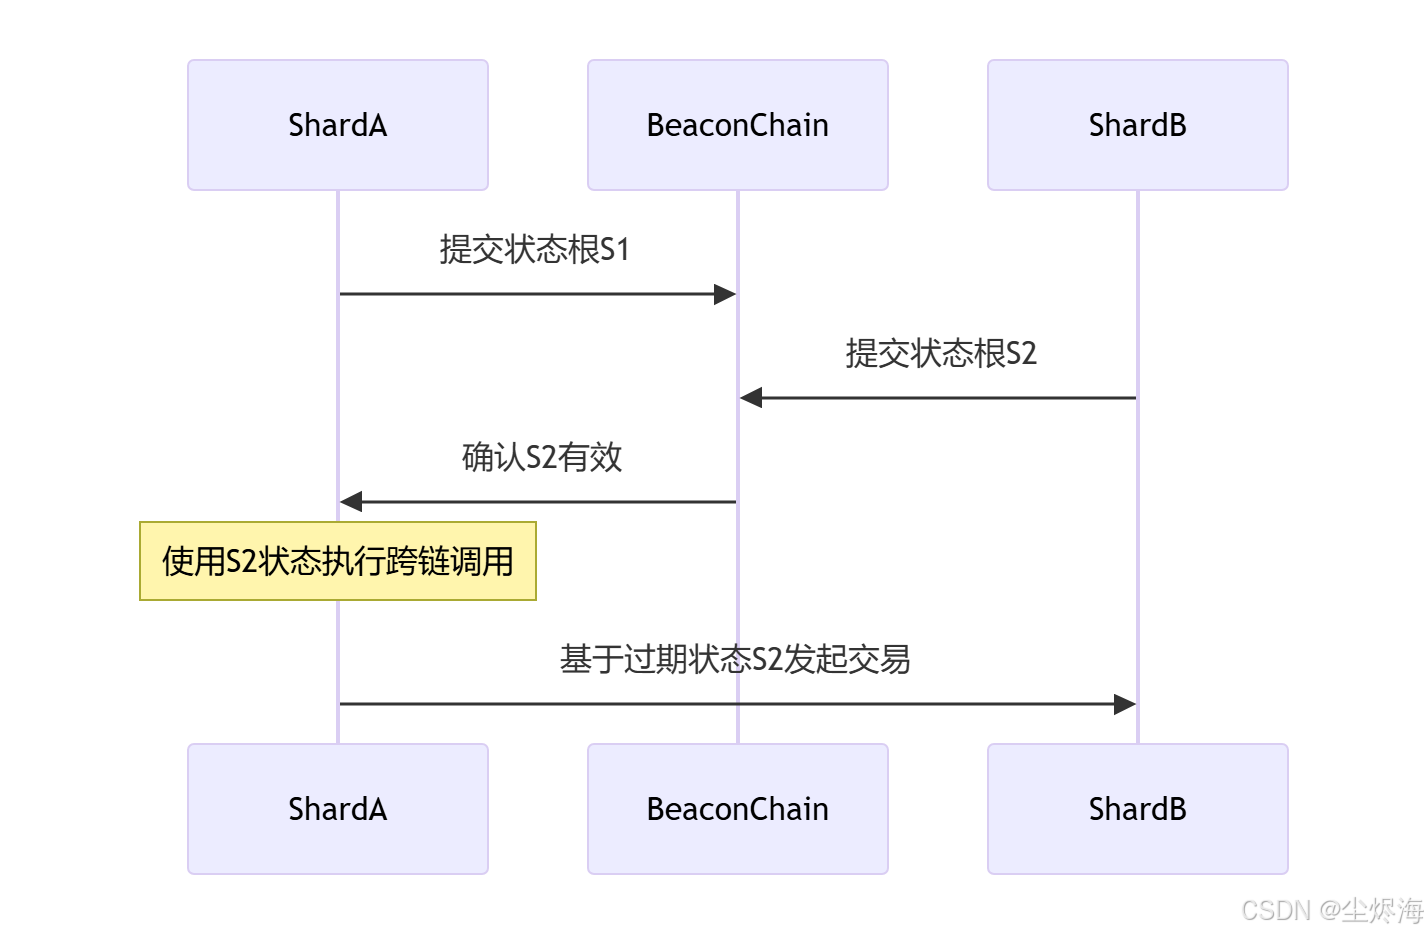
联合检测方案:
- 形式化验证:定义跨分片调用原子性谓词
tla
\A s1,s2 \in Shards: CallAtomic(s1, s2) == \E beacon: StateCommitment \in BeaconChain => s1.stateRoot = beacon.root /\ s2.stateRoot = beacon.root - 模糊测试:使用Foundry分叉模式模拟分片状态滞后
solidity
function test_crossShard_race(address targetShard) public {
    vm.chainId(1); // 切换到分片1
    bytes memory call = abi.encodeCall(CrossContract.withdraw, ());

    vm.chainFork(targetShard, 5); // 目标分片状态滞后5块
    (bool success,) = crossRouter.call(call);
    assertTrue(!success, "Should fail on stale state");
}
五、企业级审计工作流设计

关键指标:
| 技术 | 覆盖率 | 误报率 | 执行速度 |
|---|---|---|---|
| 形式化验证 | 100%逻辑路径 | <5% | 分钟级 |
| 模糊测试 | 80%状态空间 | 15% | 秒级/用例 |
| 符号执行 | 95%路径 | 20% | 小时级 |
六、对抗未来威胁的防御策略
- 零知识证明辅助验证:
solidity
function verifyWithdrawal( bytes calldata zkProof, uint256[2] calldata pubInputs ) external { require(verifier.verifyProof(zkProof, pubInputs), "Invalid proof"); _processWithdrawal(); } - 动态分析沙盒:
- 使用Geth EVM Tracer记录执行路径
- 结合Slither进行污点分析
结语
在Ethereum 2.0的多链架构下,形式化验证提供数学层面的正确性保证,而模糊测试则覆盖现实世界的复杂交互。二者结合可捕获>95%的智能合约漏洞(据ConsenSys 2023审计报告),建议采用以下工具链:
- 验证层:Certora + K Framework
- 测试层:Foundry + Echidna
- 监控层:Forta + Tenderly
更多推荐



 20
 0
- 0


 已为社区贡献9条内容

所有评论(0)