
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
在Windows环境下,开发者和网络安全工程师常常面临工具安装繁琐、环境配置复杂、版本管理混乱等问题。Scoop作为一款轻量级命令行包管理工具,以其简洁的操作、自动化的配置和丰富的软件仓库(bucket),完美解决了这些痛点。本文将详细介绍Scoop的安装配置、基础使用,以及如何搭配Git Bash提升操作体验,并重点讲解通过安全类bucket扩展网络安全工具链,帮助网络安全工程师打造高效便捷的工作环境。
一、Scoop简介:Windows下的命令行包管理解决方案
Scoop是一款专为Windows设计的开源命令行包管理工具,采用Go语言开发,核心目标是"让Windows软件安装像Linux/macOS的apt-get、brew一样简单"。与传统的图形化安装程序相比,Scoop具有以下核心优势:
- 全命令行操作:无需点击下一步,一行命令完成软件的安装、更新、卸载和配置;
- 自动配置环境变量:安装后自动添加软件路径到系统环境变量,无需手动配置;
- 沙箱化安装:默认将软件安装到用户目录下(如
C:\Users\用户名\scoop),无需管理员权限,避免污染系统目录; - 丰富的软件仓库:通过"bucket"机制支持官方和第三方软件源,涵盖开发工具、系统工具、安全工具等各类应用;
- 版本管理灵活:支持安装特定版本软件,一键更新所有已安装软件,轻松回滚版本。
Scoop 搭建开发环境可参考这篇文章:https://www.xrgzs.top/posts/scoop-dev-setup。
对于网络安全工程师而言,Scoop的优势尤为突出——可快速部署渗透测试、漏洞扫描、逆向分析等工具,无需逐个下载配置,大幅提升工作效率。
二、Scoop 安装与基础配置
(一)安装前置条件
- 操作系统:Windows 10/11(32位、64位均兼容);
- PowerShell 版本:需为 Windows PowerShell 5.1 或 PowerShell Core 6.0+(Windows 10/11 系统默认预装,无需额外安装);
- 执行策略:需允许 PowerShell 运行本地可信脚本(保障安装流程正常执行)。
(二)详细安装步骤
-
调整执行策略
打开 PowerShell 窗口(无需管理员权限),执行以下命令配置脚本执行策略:Set-ExecutionPolicy RemoteSigned -Scope CurrentUser执行后输入"Y"确认,该设置允许运行本地信任的脚本,保障Scoop安装流程正常执行。
-
执行 Scoop 安装命令
基础安装(默认路径,推荐个人使用):irm get.scoop.sh -outfile 'install.ps1' .\install.ps1自定义安装目录(推荐,避免占用C盘空间,如安装到D盘):
.\install.ps1 -ScoopDir 'D:\Scoop' -ScoopGlobalDir 'D:\Scoop\Global'说明:
-ScoopDir为用户专属软件安装目录(普通权限即可),-ScoopGlobalDir为全局软件安装目录(后续安装全局软件需管理员权限)。 -
验证安装结果
安装完成后,关闭当前 PowerShell 窗口并重新打开,执行以下命令验证:scoop --version若输出类似
scoop version 0.3.1的版本信息,说明 Scoop 安装成功。
(三)基础配置优化
-
代理配置(可选,适配网络环境)
若需通过代理下载软件,执行以下命令配置(按需选择):# 基础代理配置 scoop config proxy http://代理地址:端口 # 带账号密码认证的代理 scoop config proxy http://用户名:密码@代理地址:端口 -
镜像源加速(可选,提升下载速度)
方式1:永久更换国内源(基于 Gitee 镜像)# 替换 Scoop 主仓库地址 scoop config SCOOP_REPO "https://mirrors.tuna.tsinghua.edu.cn/git/scoop/scoop.git" # 拉取新仓库配置并更新 scoop update方式2:临时使用镜像(仅当前终端生效,用完即恢复)
# 临时设置镜像源(仅当前窗口有效)
$env:SCOOP_REPO = "https://mirrors.tuna.tsinghua.edu.cn/git/scoop/scoop.git"
# 执行需要加速的操作(示例:安装/更新 Python)
scoop install python
scoop update python
# 手动重置(可选,退出终端会自动恢复)
Remove-Item Env:SCOOP_REPO
注:临时配置无需修改系统文件,适合仅需偶尔加速下载的场景,兼顾便捷性与系统纯净性。
三、Scoop核心使用命令
Scoop的命令设计简洁直观,核心操作围绕软件的"查找-安装-更新-卸载"展开,以下是常用命令详解:
(一)软件查找与安装
- 搜索软件:查询可安装的软件包,支持模糊搜索:
# 搜索指定软件(如git)
scoop search git
# 搜索安全相关工具(如漏洞扫描工具)
scoop search scan
- 安装软件:默认从官方
mainbucket安装,命令格式为scoop install <软件名>:
# 安装基础工具(git、curl、jq等)
scoop install git curl jq
# 安装开发工具(vscode、nodejs)
scoop install vscode nodejs
# 安装特定版本软件(如nodejs 16.x)
scoop install nodejs@16.20.2
(二)软件更新与卸载
- 更新软件:
# 更新所有已安装软件
scoop update *
# 更新指定软件(如git)
scoop update git
# 更新Scoop自身
scoop update
- 卸载软件:
# 卸载指定软件
scoop uninstall git
# 卸载软件并删除配置文件
scoop uninstall git --purge
(三)软件管理与维护
- 列出已安装软件:
scoop list
- 清理缓存:Scoop会缓存安装包,执行以下命令清理无用缓存:
scoop cache clean
- 查看软件信息:
scoop info git
将显示软件版本、描述、安装路径、依赖关系等信息。
四、搭配Git Bash:打造类Linux命令行体验
Git Bash是Git for Windows自带的命令行终端,通过MinGW模拟了Linux终端环境,原生支持ls、cd、grep等基础Linux命令,但默认工具链仍存在功能简陋、效率低下的问题(如原生ls无色彩高亮、find搜索速度慢、cd无法智能跳转)。将Scoop与Git Bash深度整合,安装zoxide、eza、fd、helix等现代化命令行工具,可彻底重构Git Bash的使用体验,使其兼具Linux终端的灵活性与现代工具的高效性,完全满足开发、运维及安全工程师的高频操作需求。
(一)通过Scoop安装核心工具链
通过Scoop安装以下核心工具,逐一替换Git Bash原生工具,从根本上提升终端操作效率:
| 工具 | 替代对象 | 核心优势 | 安装命令 |
|---|---|---|---|
| zoxide | 原生cd命令 | 智能目录跳转,记住常用路径,输入z 目录关键词即可跳转,无需完整路径 | scoop install zoxide |
| eza | 原生ls命令 | 彩色高亮输出、支持图标显示、树形目录展示、文件权限/大小/修改时间精细化展示 | scoop install eza |
| fd | 原生find命令 | 极速文件搜索,支持正则/模糊匹配,忽略.gitignore规则,比find快10倍以上 | scoop install fd |
| helix | 原生vi/vim | 现代化终端编辑器,内置LSP支持、语法高亮、多光标编辑,轻量化且易上手 | scoop install helix |
| bat | 原生cat命令 | 语法高亮、行号显示、支持分页,可直接预览代码/配置文件 | scoop install bat |
| ripgrep | 原生grep命令 | 超快文本搜索,递归搜索目录,自动忽略二进制文件和.gitignore中的内容 | scoop install ripgrep |
| fzf | 无原生替代 | 命令行模糊搜索工具,可搭配zoxide/fd实现交互式文件/目录选择 | scoop install fzf |
批量安装命令(Git Bash中执行):
# 确保已添加extras bucket(eza/helix等工具在extras中)
scoop bucket add extras
# 一键安装核心工具链
scoop install zoxide eza fd helix bat ripgrep fzf
(二)配置Git Bash加载工具链
安装完成后,需修改Git Bash的配置文件(~/.bashrc),将新工具集成到终端环境中,实现「开箱即用」。
1. 初始化配置文件(首次配置)
若Git Bash中无~/.bashrc文件,先创建:
touch ~/.bashrc
2. 写入核心配置(复制粘贴到~/.bashrc)
# ====================== 基础环境配置 ======================
# 启用UTF-8编码,避免中文乱码
export LC_ALL=en_US.UTF-8
export LANG=en_US.UTF-8

# ====================== 工具别名配置:替换原生命令 ======================
# eza替代ls(彩色高亮+图标+详细信息,-l=详细列表,-a=显示隐藏文件,--icons=显示图标)
alias ls='eza -l --icons --color=always -a'
alias ll='eza -l --icons --color=always -a --git'  # 显示Git状态
alias lt='eza --tree --icons --color=always -L 3' # 树形展示目录(深度3)

# fd替代find(默认忽略.gitignore,-H=显示隐藏文件)
alias find='fd -H'

# bat替代cat(语法高亮+行号)
alias cat='bat --style=numbers --color=always'

# ripgrep替代grep(递归搜索+忽略二进制文件)
alias grep='rg --color=always --line-number'

# ====================== zoxide:智能cd配置 ======================
# 初始化zoxide(bash环境)
eval "$(zoxide init bash)"
# 别名z=zoxide(简化命令)
alias z='z'
# 交互式选择目录(搭配fzf)
alias zi='zoxide interactive'

# ====================== fzf:模糊搜索配置 ======================
# 加载fzf的bash键绑定和补全
if [ -f "$(scoop prefix fzf)/shell/key-bindings.bash" ]; then
    source "$(scoop prefix fzf)/shell/key-bindings.bash"
    source "$(scoop prefix fzf)/shell/completion.bash"
fi
# 配置fzf默认使用fd搜索文件(替代find)
export FZF_DEFAULT_COMMAND='fd --type f --hidden --follow --exclude .git'
export FZF_CTRL_T_COMMAND="$FZF_DEFAULT_COMMAND"
# fzf彩色主题
export FZF_DEFAULT_OPTS='--color=fg:#ebdbb2,bg:#282828,hl:#fabd2f --color=fg+:#ebdbb2,bg+:#3c3836,hl+:#fabd2f --color=border:#504945,spinner:#8ec07c,info:#83a598'

# ====================== helix编辑器配置 ======================
# 别名hx=helix(简化命令)
alias hx='helix'
# 设置helix为默认编辑器
export EDITOR='helix'
3. 生效配置
执行以下命令让配置立即生效(无需重启Git Bash):
source ~/.bashrc
(三)进阶优化:终端美化与交互增强
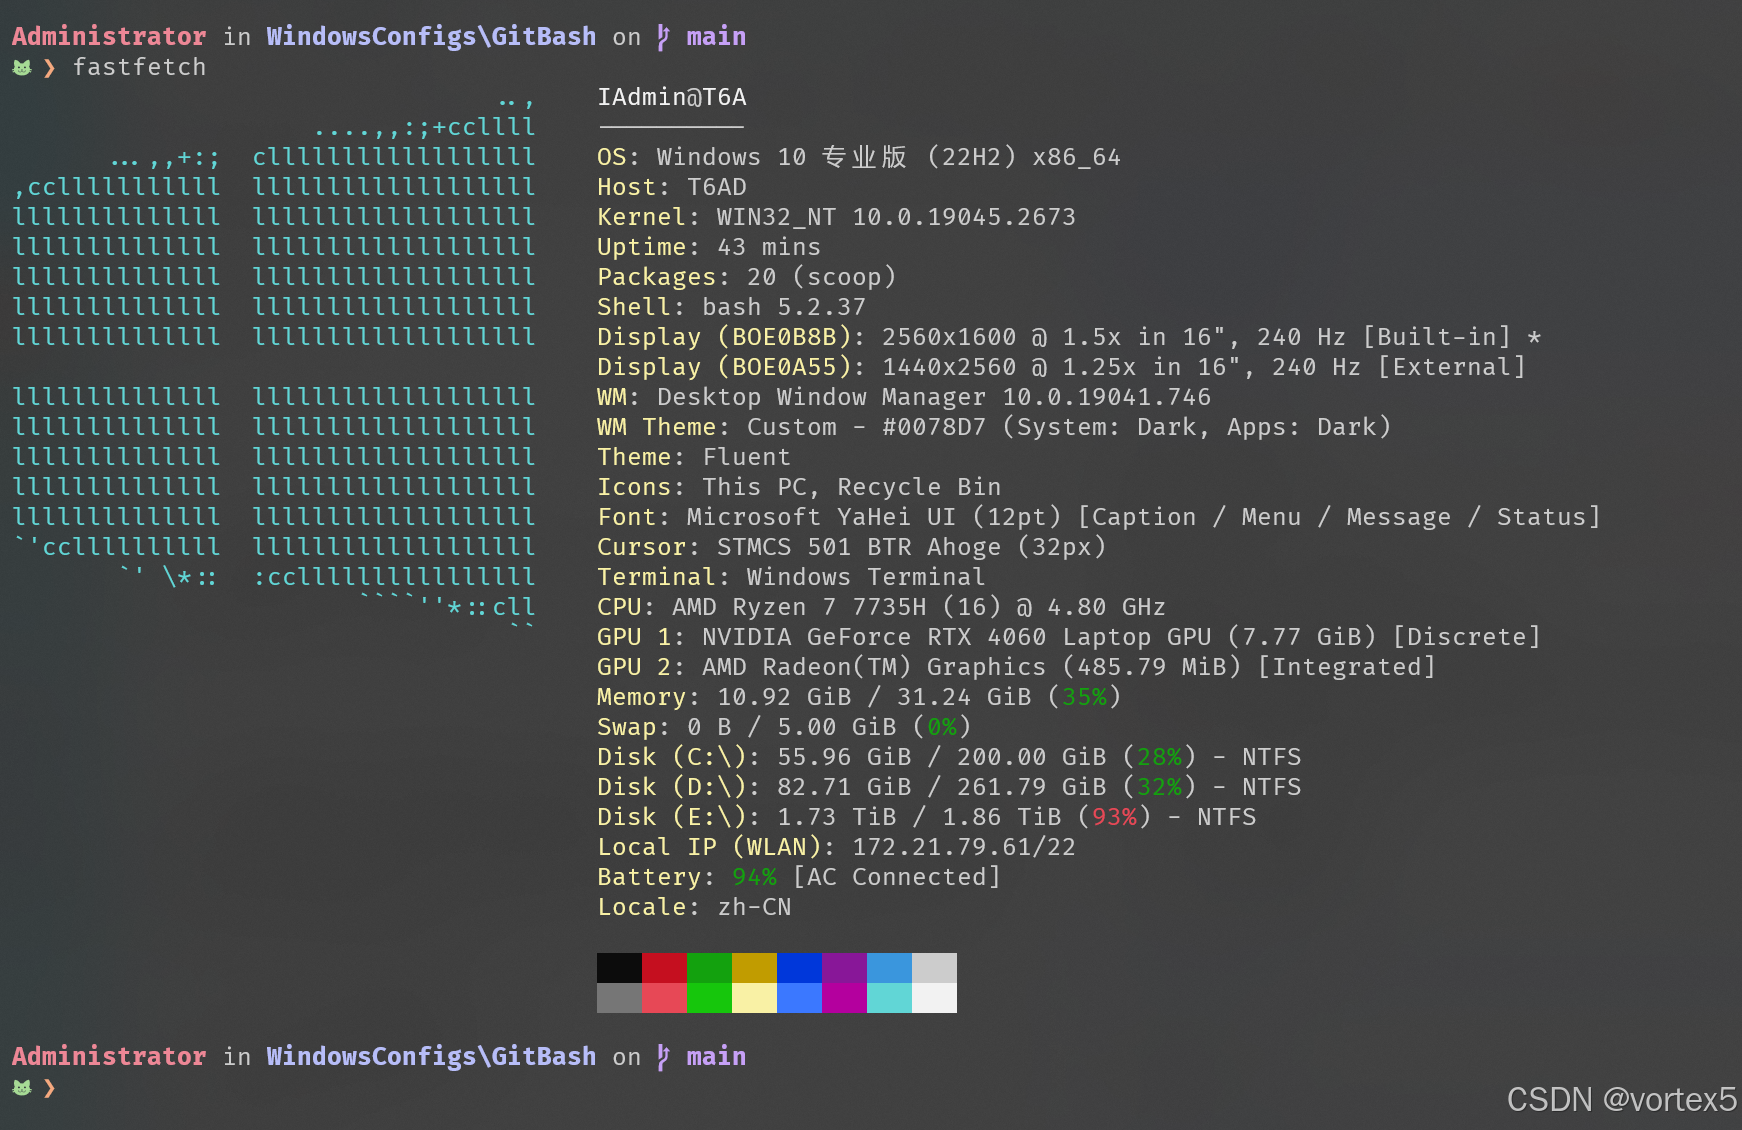
搭配starship(现代化提示符)和nerd-fonts(图标字体),进一步提升Git Bash的视觉体验和交互效率:
1. 安装美化工具
# 安装starship(提示符美化)
scoop install starship
# 安装Nerd Fonts(支持eza/starship的图标显示)
scoop bucket add nerd-fonts
scoop install Meslo-NF-Std
2. 配置starship提示符
在~/.bashrc末尾添加:
# 初始化starship
eval "$(starship init bash)"
创建starship配置文件:
mkdir -p ~/.config
touch ~/.config/starship.toml
写入定制化配置:
# Get editor completions based on the config schema
"$schema" = 'https://starship.rs/config-schema.json'
# Sets user-defined palette
# Palettes must be defined _after_ this line
palette = "catppuccin_macchiato"
# Starship modules
[character]
# Note the use of Catppuccin color 'peach'
success_symbol = "[[](green) ❯](peach)"
error_symbol = "[[](red) ❯](peach)"
vimcmd_symbol = "[ ❮](subtext1)" # For use with zsh-vi-mode
[git_branch]
style = "bold mauve"
[directory]
truncation_length = 4
style = "bold lavender"
# Palette definitions
[palettes.catppuccin_latte]
rosewater = "#dc8a78"
flamingo = "#dd7878"
pink = "#ea76cb"
mauve = "#8839ef"
red = "#d20f39"
maroon = "#e64553"
peach = "#fe640b"
yellow = "#df8e1d"
green = "#40a02b"
teal = "#179299"
sky = "#04a5e5"
sapphire = "#209fb5"
blue = "#1e66f5"
lavender = "#7287fd"
text = "#4c4f69"
subtext1 = "#5c5f77"
subtext0 = "#6c6f85"
overlay2 = "#7c7f93"
overlay1 = "#8c8fa1"
overlay0 = "#9ca0b0"
surface2 = "#acb0be"
surface1 = "#bcc0cc"
surface0 = "#ccd0da"
base = "#eff1f5"
mantle = "#e6e9ef"
crust = "#dce0e8"
[palettes.catppuccin_frappe]
rosewater = "#f2d5cf"
flamingo = "#eebebe"
pink = "#f4b8e4"
mauve = "#ca9ee6"
red = "#e78284"
maroon = "#ea999c"
peach = "#ef9f76"
yellow = "#e5c890"
green = "#a6d189"
teal = "#81c8be"
sky = "#99d1db"
sapphire = "#85c1dc"
blue = "#8caaee"
lavender = "#babbf1"
text = "#c6d0f5"
subtext1 = "#b5bfe2"
subtext0 = "#a5adce"
overlay2 = "#949cbb"
overlay1 = "#838ba7"
overlay0 = "#737994"
surface2 = "#626880"
surface1 = "#51576d"
surface0 = "#414559"
base = "#303446"
mantle = "#292c3c"
crust = "#232634"
[palettes.catppuccin_macchiato]
rosewater = "#f4dbd6"
flamingo = "#f0c6c6"
pink = "#f5bde6"
mauve = "#c6a0f6"
red = "#ed8796"
maroon = "#ee99a0"
peach = "#f5a97f"
yellow = "#eed49f"
green = "#a6da95"
teal = "#8bd5ca"
sky = "#91d7e3"
sapphire = "#7dc4e4"
blue = "#8aadf4"
lavender = "#b7bdf8"
text = "#cad3f5"
subtext1 = "#b8c0e0"
subtext0 = "#a5adcb"
overlay2 = "#939ab7"
overlay1 = "#8087a2"
overlay0 = "#6e738d"
surface2 = "#5b6078"
surface1 = "#494d64"
surface0 = "#363a4f"
base = "#24273a"
mantle = "#1e2030"
crust = "#181926"
[palettes.catppuccin_mocha]
rosewater = "#f5e0dc"
flamingo = "#f2cdcd"
pink = "#f5c2e7"
mauve = "#cba6f7"
red = "#f38ba8"
maroon = "#eba0ac"
peach = "#fab387"
yellow = "#f9e2af"
green = "#a6e3a1"
teal = "#94e2d5"
sky = "#89dceb"
sapphire = "#74c7ec"
blue = "#89b4fa"
lavender = "#b4befe"
text = "#cdd6f4"
subtext1 = "#bac2de"
subtext0 = "#a6adc8"
overlay2 = "#9399b2"
overlay1 = "#7f849c"
overlay0 = "#6c7086"
surface2 = "#585b70"
surface1 = "#45475a"
surface0 = "#313244"
base = "#1e1e2e"
mantle = "#181825"
crust = "#11111b"
五、通过Bucket扩展Scoop能力
Scoop的核心优势之一是"bucket"(软件仓库)机制。默认情况下,Scoop仅启用main仓库(包含基础工具),通过添加第三方bucket,可扩展数万款软件,尤其适合网络安全工程师的工具需求。
(一)Bucket基础操作
- 查看已添加的bucket:
scoop bucket list
- 添加bucket:
scoop bucket add <bucket名称> <bucket地址>
- 删除bucket:
scoop bucket rm <bucket名称>
- 搜索指定bucket中的软件:
scoop search <软件名> --bucket <bucket名称>
(二)必装官方bucket
extras:官方扩展仓库,包含大量常用软件(如Chrome、微信、VS Code等),添加命令:
scoop bucket add extras
versions:提供旧版本软件,适合需要特定版本工具的场景,添加命令:
scoop bucket add versions
(三)网络安全工程师专属bucket
以下两个安全类bucket涵盖了渗透测试、漏洞扫描、逆向分析、应急响应等各类工具,是网络安全工程师的必备仓库:
1. scoop-security:渗透测试专用仓库
- 仓库地址:
https://github.com/whoopscs/scoop-security.git - 特点:专注于网络安全和渗透测试工具,包含100+款安全工具,更新频率高,支持自动化漏洞扫描、子域收集、Web渗透等场景。
- 添加命令:
scoop bucket add security https://github.com/whoopscs/scoop-security.git
- 重点推荐工具及安装命令:
-
漏洞扫描工具:
# afrog:高性能漏洞扫描工具,支持自定义PoC scoop install security/afrog # nuclei:基于YAML的快速漏洞扫描器,拥有丰富PoC库 scoop install security/nuclei # xray:Web漏洞扫描工具,支持主动/被动扫描 scoop install security/xray -
渗透测试工具:
# BurpSuite:Web渗透测试神器(需自行注册) scoop install security/BurpSuite # sqlmap:自动化SQL注入工具 scoop install security/sqlmap # AntSword:中国蚁剑WebShell管理工具 scoop install security/AntSword # Behinder:冰蝎动态加密WebShell客户端 scoop install security/Behinder -
信息收集工具:
# oneforall:子域收集工具 scoop install security/OneForAll # fscan:内网综合扫描工具 scoop install security/fscan # ksubdomain:高性能子域枚举工具 scoop install security/ksubdomain -
逆向分析工具:
# x64dbg:Windows动态反汇编调试器
scoop install security/x64dbg
# jadx:Android Dex反编译器
scoop install security/jadx
# GDA:Dalvik字节码反编译器
scoop install security/GDA
-
2. PST-Bucket:Windows渗透测试工具集
- 仓库地址:
https://github.com/arch3rPro/PST-Bucket - 特点:专注于Windows平台渗透测试工具,包含免杀工具、C2框架、密码破解工具等,支持自动化更新,部分工具为国内安全社区优化版本。
- 添加命令:
scoop bucket add ar https://github.com/arch3rPro/PST-Bucket
- 重点推荐工具及安装命令:
-
免杀工具:
# AV_Evasion_Tool:掩日免杀执行器生成工具 scoop install ar/av_evasion_tool # MateuszEx:AV绕过工具 scoop install ar/mateuszex -
C2框架:
# CobaltStrike:雨苁优化版C2框架 scoop install ar/cobaltstrike # Sliver:现代 adversary emulation框架 scoop install ar/sliver -
密码破解工具:
# hydra:多协议密码爆破工具 scoop install ar/hydra # john-the-ripper:离线密码破解工具 scoop install ar/john-the-ripper -
应急响应工具:
# Hawkeye:Windows应急响应工具,支持日志分析、进程扫描
scoop install ar/Hawkeye
# HackBrowserData:浏览器数据导出解密工具
scoop install ar/hackbrowserdata
-
(四)bucket使用注意事项
- 工具冲突处理:部分工具可能在多个bucket中存在(如xray在
security和ar中均有收录),安装时可指定bucket:
scoop install security/xray
- 工具更新:第三方bucket的工具更新需手动触发:
# 更新指定bucket
scoop bucket update security
# 更新bucket中的工具
scoop update security/xray
- 安全性提示:部分安全工具(如C2框架、WebShell管理工具)可能被杀毒软件误报,使用前需关闭实时防护或添加信任;仅用于合法授权的渗透测试和安全评估,严禁用于非法用途。
六、常见问题与解决方案
(一)软件安装失败
- 网络问题:更换代理或镜像源,执行
scoop config proxy <代理地址>; - 哈希校验失败:清理缓存后重新安装,
scoop cache clean <软件名>,再执行scoop install <软件名>; - 依赖缺失:部分工具需要Java或Python环境,可通过Scoop安装:
scoop install openjdk python。
(二)Git Bash中无法识别Scoop命令
- 检查环境变量配置:确认
~/.bashrc中已添加Scoop的shims目录; - 重启Git Bash:环境变量修改后需重启终端生效;
- 手动添加路径:执行
export PATH="$PATH:/c/Users/用户名/scoop/shims"临时生效。
(三)安全工具被杀毒软件误报
- 添加信任:将Scoop安装目录(如
C:\Users\用户名\scoop\apps)添加到杀毒软件信任列表; - 关闭实时防护:测试期间临时关闭杀毒软件实时防护(测试完成后开启);
- 使用免杀版本:通过
arbucket安装优化后的免杀工具版本。
七、总结
Scoop作为Windows下的命令行包管理神器,彻底改变了传统Windows软件安装配置的繁琐流程。通过Scoop+Git Bash的组合,不仅能获得类Linux的命令行体验,还能通过安全类bucket快速部署渗透测试、漏洞扫描、逆向分析等工具,打造高效、可复用的网络安全工作环境。
对于网络安全工程师而言,Scoop的价值在于"标准化"和"高效化"——无需关注工具的下载、解压、配置等繁琐步骤,一行命令即可完成工具部署,让精力集中在安全测试本身。同时,Scoop的沙箱化安装和版本管理功能,也避免了工具之间的冲突和环境污染,保障了工作环境的稳定性。
建议网络安全工程师将Scoop作为日常工作的必备工具,熟练掌握bucket的添加和工具管理技巧,不断丰富自己的工具链。
更多推荐



 24
 0
- 0


 已为社区贡献6条内容

所有评论(0)