
DES加密算法的Java实现与应用示例

简介:DES(数据加密标准)是一种经典的对称加密算法,被广泛应用于信息安全领域。自从1970年代由IBM开发并被NIST采纳为标准后,它成为了数据加密的基石。本资料详细说明了如何在Java中使用JCE API实现DES加密算法,包括算法原理、Java实现步骤、安全性考量、扩展算法及其在现实世界中的应用。特别地,介绍了3DES算法以及在需要处理更大密钥长度时的JCE无限制强度政策文件的限制与许可证问题。压缩包中可能包含一个完整的Java实现示例,以及必要的源代码文件。 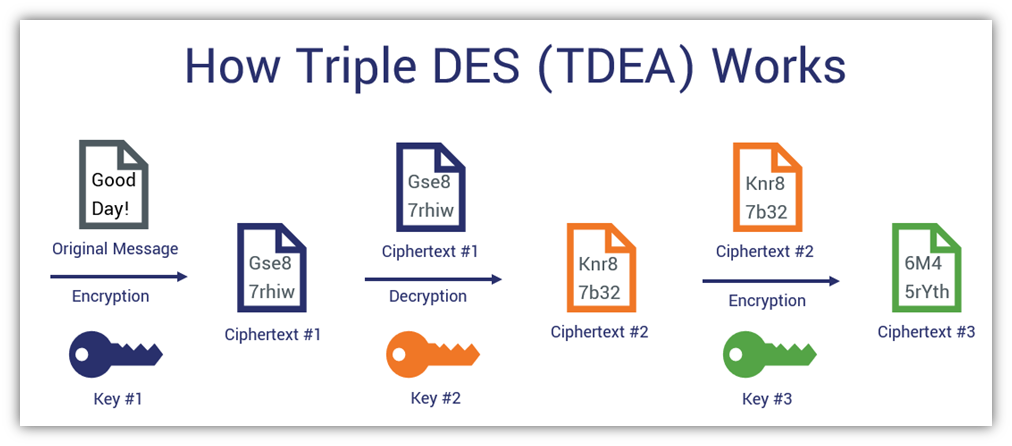
1. DES算法基础与原理
数据加密标准(DES)是一种对称密钥加密算法,它在1970年代被美国国家标准局采纳为加密数据的官方标准。DES使用固定长度的56位密钥对64位数据块进行加密和解密,确保数据传输的安全性。尽管DES的密钥长度对于现代计算能力来说已不再安全,但了解其工作原理对于认识加密技术的发展历程至关重要。
DES算法属于块加密,意味着它对数据进行固定大小块的处理。其加密过程涉及多轮复杂运算,包括置换、替代和混淆等步骤,这些步骤共同作用于输入数据,生成加密后的数据。解密过程则是加密的逆过程,使用相同的密钥对加密数据进行处理,恢复原始数据。尽管存在已知的安全弱点,DES算法的实现原理依然是现代加密算法设计的基础。在本章接下来的内容中,我们将深入探讨DES的加密和解密原理。
2. Java中DES算法的实现
2.1 DES算法在Java中的编码方式
2.1.1 字符串与字节序列的转换
在Java中,DES算法处理的是字节序列而不是字符串。因此,在进行加密之前,需要将字符串转换成字节序列;解密时则需要将字节序列转换回字符串。可以使用 String 类的 getBytes() 方法实现这一转换。需要注意的是, getBytes() 方法的参数可以指定字符集,这在处理不同语言的字符串时显得尤为重要。
String plaintext = "Hello, World!";
byte[] plaintextBytes = plaintext.getBytes("UTF-8");
在上述代码中,我们使用了UTF-8编码将字符串 Hello, World! 转换为了字节数组。为了确保在不同平台间的兼容性,推荐在转换时总是明确指定字符集。
2.1.2 DES密钥的生成与管理
DES算法使用固定长度的密钥(56位有效长度,实际为64位,其中8位用于奇偶校验),在Java中,可以通过 javax.crypto 包中的类来生成和管理密钥。以下是生成DES密钥并将其转换为字节数组的过程:
import javax.crypto.SecretKey;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKeyFactory;
import java.security.SecureRandom;
import java.security.spec.PBEKeySpec;

// 创建一个KeyGenerator实例来生成DES密钥
KeyGenerator keyGenerator = KeyGenerator.getInstance("DES");
SecureRandom secureRandom = new SecureRandom();
keyGenerator.init(secureRandom);
SecretKey desKey = keyGenerator.generateKey();

// 将生成的SecretKey转换为字节数组
byte[] keyBytes = desKey.getEncoded();
此代码段首先实例化了一个DES的 KeyGenerator ,通过 init 方法使用 SecureRandom 实例来初始化密钥生成器,以确保密钥的随机性。随后,调用 generateKey 方法生成了一个随机的DES密钥,然后通过 getEncoded 方法将其编码为字节数组。
2.2 DES算法的加密与解密过程
2.2.1 初始置换和逆初始置换
DES算法的工作流程从初始置换(IP)开始,它定义了一个64位数据块的初始排列方式。这个置换不影响数据的安全性,但有助于后续的处理步骤。初始置换之后,数据会进入16轮迭代处理,每一轮都包括扩展置换、S盒替换、P盒置换以及轮密钥生成和加法操作。解密过程与加密相反,但使用的是逆初始置换(IP^-1),并且轮密钥的顺序也与加密时相反。
初始置换和逆初始置换的过程可以由下述伪代码表示:
// 伪代码,不是实际可运行的Java代码
byte[] initialPermutation(byte[] inputBlock) {
    // 执行初始置换的64位数据块
    // ...
}

byte[] inverseInitialPermutation(byte[] inputBlock) {
    // 执行逆初始置换的64位数据块
    // ...
}
2.2.2 加密过程中的16轮迭代
在DES算法中,每个64位的输入数据块在加密过程中要经过16轮迭代的处理,每一轮包括扩展置换、S盒替换、P盒置换和与轮密钥的异或操作。
// 伪代码,不是实际可运行的Java代码
byte[] roundFunction(byte[] subkey, byte[] block) {
    // 执行一轮函数处理,包括扩展置换、S盒、P盒和异或操作
    // ...
}

for (int i = 0; i < 16; i++) {
    // 每一轮使用不同的子密钥执行roundFunction方法
    // ...
}
2.2.3 解密过程的特殊处理
解密过程看起来与加密过程非常相似,区别在于轮密钥的使用顺序相反,解密的子密钥序列是从最后生成的密钥开始向前逆序使用的。
// 伪代码,不是实际可运行的Java代码
byte[] decipher(byte[] ciphertext, byte[] key) {
    byte[] roundKeys = generateRoundKeys(key); // 生成16轮子密钥
    byte[] block = ciphertext;
    // 逆序使用子密钥,执行16轮迭代的解密函数
    for (int i = 15; i >= 0; i--) {
        block = roundFunction(roundKeys[i], block);
    }
    return block;
}
在上述伪代码中, generateRoundKeys 方法用于生成用于解密的16轮子密钥。解密函数的核心是在每次迭代中应用 roundFunction 函数,并在最后应用逆初始置换得到明文。
理解了这些基本的加密解密步骤之后,我们就可以在实际Java代码中实现它们,为数据安全提供基本的保护措施。在下一小节中,我们将深入探讨如何使用Java标准库中的 Cipher 类来实现DES算法,以及如何正确地配置和使用这些类以确保代码的安全性和效率。
3. Java中DES算法的API使用方法
3.1 javax.crypto包的介绍
3.1.1 Cipher类的使用
在Java中, javax.crypto.Cipher 类是加密和解密操作的核心。它为数据的加密和解密提供了标准的API接口。开发人员可以利用这个类所提供的方法来实现数据的保护。
使用 Cipher 类进行加密解密操作通常遵循以下几个步骤:
- 生成或获取一个密钥。
- 创建
Cipher实例,并指定加密算法(如"DES")。 - 根据操作类型(加密或解密)初始化
Cipher实例。 - 使用
Cipher实例的doFinal方法进行加密或解密操作。
以下是一个使用 Cipher 类进行DES加密的示例代码:
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import java.security.SecureRandom;

public class DesCipherExample {
    public static void main(String[] args) throws Exception {
        // 生成密钥
        KeyGenerator keyGenerator = KeyGenerator.getInstance("DES");
        keyGenerator.init(new SecureRandom());
        SecretKey secretKey = keyGenerator.generateKey();
        // 创建Cipher实例
        Cipher cipher = Cipher.getInstance("DES/ECB/PKCS5Padding");
        // 初始化为加密模式
        cipher.init(Cipher.ENCRYPT_MODE, secretKey);
        // 待加密的明文
        String plaintext = "Hello, World!";
        byte[] ciphertext = cipher.doFinal(plaintext.getBytes());
        // 输出加密后的数据
        System.out.println("Ciphertext: " + new String(ciphertext));
        // 初始化为解密模式
        cipher.init(Cipher.DECRYPT_MODE, secretKey);
        // 解密操作
        byte[] decryptedText = cipher.doFinal(ciphertext);
        // 输出解密后的数据
        System.out.println("Decrypted Text: " + new String(decryptedText));
    }
}
在这个例子中,首先通过 KeyGenerator 生成了一个 DES 密钥,然后创建了 Cipher 实例并指定了加密算法。使用密钥初始化 Cipher 实例,然后调用 doFinal 方法进行实际的加密操作。解密操作的步骤与加密相似,但需要将 Cipher 实例初始化为 DECRYPT_MODE 。
密钥初始化时使用了 SecureRandom 类,确保密钥生成过程中有足够的随机性。加密模式为 ECB (电子密码本模式),并且使用了 PKCS5Padding 填充方案,这是DES加密常用的填充方式之一。
3.1.2 SecretKeyFactory和KeyGenerator的使用
SecretKeyFactory 类与 KeyGenerator 类在Java中用于密钥的生成和管理。 SecretKeyFactory 用于从现有密钥规范中生成密钥,而 KeyGenerator 用于生成新的密钥。
SecretKeyFactory 类提供了一种方式,将密钥转换为规范形式,并且能够处理不同的密钥算法。例如,可以将一个DES密钥转换成一个具有不同编码的密钥。
下面是一个 SecretKeyFactory 使用示例:
import javax.crypto.SecretKeyFactory;
import javax.crypto.spec.SecretKeySpec;
import java.security.spec.KeySpec;
import java.security.spec.PKCS8EncodedKeySpec;
import java.security.spec.X509EncodedKeySpec;

public class KeyFactoryExample {
    public static void main(String[] args) throws Exception {
        // 假设这是从某个地方获取的DES密钥的字节表示
        byte[] keyBytes = new byte[] {(byte) 0x00, (byte) 0x01, ...};

        // 从字节表示创建密钥
        KeySpec keySpec = new SecretKeySpec(keyBytes, "DES");
        SecretKeyFactory factory = SecretKeyFactory.getInstance("DES");
        SecretKey secretKey = factory.generateSecret(keySpec);

        // 将密钥转换为PKCS#8编码
        byte[] pkcs8EncodedKey = factory.getKeySpec(secretKey, PKCS8EncodedKeySpec.class).getEncoded();

        // 将密钥转换为X.509编码
        byte[] x509EncodedKey = factory.getKeySpec(secretKey, X509EncodedKeySpec.class).getEncoded();

        // 输出转换后的编码
        System.out.println("PKCS8 Encoded Key: " + bytesToHex(pkcs8EncodedKey));
        System.out.println("X.509 Encoded Key: " + bytesToHex(x509EncodedKey));
    }

    private static String bytesToHex(byte[] bytes) {
        StringBuilder sb = new StringBuilder(bytes.length * 2);
        for (byte b : bytes) {
            sb.append(String.format("%02X ", b));
        }
        return sb.toString();
    }
}
在这个例子中,首先创建了一个 SecretKeySpec 实例来表示密钥,然后通过 SecretKeyFactory 将这个实例转换为规范形式的密钥。之后,代码展示了如何将密钥编码为PKCS#8和X.509格式。
KeyGenerator 的使用在前一个例子中已经展示,它用于生成新的密钥。生成密钥时可以指定不同的参数,如密钥长度、随机数生成器等。对于DES算法,密钥长度固定为56位(即64位,因为DES使用的是8位奇偶校验位)。
3.2 DES算法的参数配置
3.2.1 模式与填充方案的选择
在Java中使用DES加密算法时,除了指定算法名称(如"DES")外,还需指定加密模式和填充方案。加密模式影响了加密块的处理方式,而填充方案则用于处理需要填充到特定块大小的数据。
主要的加密模式包括:
- ECB(Electronic Codebook) :电子密码本模式,这是最基本的模式,对每个数据块独立加密。
- CBC(Cipher Block Chaining) :密码块链接模式,每个数据块的加密依赖于前一个数据块。
- CFB(Cipher Feedback) :密码反馈模式,数据在加密前先与密钥流进行反馈。
- OFB(Output Feedback) :输出反馈模式,数据直接与密钥流进行异或操作。
填充方案包括:
- PKCS5Padding :基于PKCS#5标准,适用于块大小为8字节的算法,如DES。
- NoPadding :不进行任何填充,输入数据必须是算法块大小的整数倍。
选择不同的模式和填充方案对加密结果和安全性有不同的影响。例如,虽然ECB模式实现简单,但不推荐用于安全性要求高的场景,因为它不具备足够的数据块间依赖性。而CBC模式通常更安全,因为它通过初始化向量(IV)来增加数据块间的依赖性。
下面是一个设置CBC模式和PKCS5Padding填充方案的示例:
Cipher cipher = Cipher.getInstance("DES/CBC/PKCS5Padding");
在此代码中,通过 getInstance 方法获取 Cipher 实例时指定了算法名称为"DES",加密模式为"CBC",填充方案为"PKCS5Padding"。
3.2.2 密钥长度的设置和限制
DES算法的密钥长度固定为64位(即8字节),其中56位用于加密,剩下8位作为奇偶校验位。这意味着它只有一种密钥长度设置。
由于DES密钥长度相对较短,在现代计算能力面前,这种加密方式不够安全。因此,在实践中,许多系统已经转向使用更安全的加密算法,如AES。对于需要使用DES算法的场合,应该注意其安全性限制,并结合其他安全措施来降低风险。
目前,Java通过Java加密扩展(JCE)提供了对加密算法的默认长度限制。在没有配置无限制强度策略文件的情况下,DES算法是不被允许的,因为它不再满足安全强度的要求。为了使用DES算法,必须配置JCE策略文件以允许使用无限制强度的加密算法。
在下一章节中,我们将详细探讨如何处理大密钥长度时的JCE政策文件限制,以及如何在Java环境中配置和使用这些文件。
4. Java中DES算法的安全性考量
随着信息技术的飞速发展,数据安全问题日益成为关注的焦点。DES算法作为曾经广泛使用的对称加密算法,其安全性考量也成为重要的研究话题。在本章中,我们将深入探讨DES算法的安全弱点,并提供提高其安全性的策略,确保数据在传输和存储过程中的安全。
4.1 DES算法的安全弱点
DES算法自1977年被美国国家标准局采纳以来,就一直在密码学领域扮演着重要角色。然而,在现代计算能力面前,DES的局限性愈发明显。
4.1.1 密钥长度的局限性
DES算法使用固定长度为56位的密钥。在20世纪70年代,这样的密钥长度被认为是安全的。然而,随着计算机性能的提升,特别是GPU加速和分布式计算能力的发展,56位密钥长度已经无法抵抗暴力破解攻击。现代破解工具能够在较短的时间内尝试所有可能的密钥组合,破解DES加密的数据。
密钥长度的安全影响
密钥长度直接影响到加密系统的安全强度。在密码学中,密钥长度每增加一位,潜在的密钥数量将翻倍,破解难度也呈指数级增长。以目前的计算能力来看,56位的DES密钥对于安全要求较高的应用而言已不再适用。
4.1.2 现代计算能力下的破解风险
随着计算能力的不断增强,DES算法面临的破解风险也随之提高。尤其是并行计算技术的发展,使得原本需要耗费数年才能完成的破解工作,如今可以在数天甚至数小时内完成。
现代破解工具的威胁
现代破解工具,例如分布式破解平台和高性能计算集群,可以并行处理大量数据,极大地缩短了破解时间。在这样的环境下,DES加密的文本很容易被破解,导致数据泄露风险。
4.2 提高DES算法安全性的方法
尽管DES算法存在安全弱点,但在某些特定场景中,由于兼容性或其他原因,可能仍需要使用该算法。因此,了解并应用一些提高安全性的策略变得尤为重要。
4.2.1 密钥更换策略
在使用DES算法的过程中,密钥的更换频率直接影响到系统的安全。定期更换密钥可以有效地减少密钥被破解的风险。
实施密钥更换的方法
密钥更换通常需要在加密和解密双方同步进行。可以设定一个密钥更换周期,在每个周期的结束时更换新的密钥。这样即便在旧密钥被破解之后,数据的完整性和保密性也可以得到保证。
4.2.2 硬件加密支持
硬件加密支持可以大幅度提高加密操作的性能,并且通过专用硬件实现的加密算法往往能够提供比软件加密更高级别的安全保护。
硬件加密的优势
硬件加密通常指使用专门的加密芯片来执行加密操作。这些芯片专为加密运算设计,能够提供更高的安全性,同时保持高效的数据处理能力。通过使用硬件加密支持,可以弥补软件加密中的某些弱点,提升整体的安全性能。
在对DES算法进行安全性考量时,我们不仅需要关注其加密技术本身的局限性,同时还需要关注在实际使用过程中可能出现的漏洞。在后续的章节中,我们将介绍DES算法的替代品——3DES算法及其优势,并讨论在处理大密钥长度时所遇到的Java加密扩展(JCE)政策文件的限制。通过这些讨论,我们可以更好地了解如何在保障数据安全的前提下进行加密技术的应用。
5. 3DES算法及其优势
5.1 3DES算法的工作原理
5.1.1 双重与三重DES的区别
双重数据加密标准(Double DES)和三重数据加密标准(Triple DES)是对早期数据加密标准(DES)的扩展,目的是提高安全性。双重DES通过使用两个56位的密钥(K1和K2)进行两次加密,可以提供一个57位的密钥空间,但这并不是简单地将安全性翻倍。由于两次加密存在中间状态,这导致双重DES实际上是可以通过所谓的“中间相遇攻击”被破解的,因此并不安全。
相比之下,三重DES使用三个不同的56位密钥对数据进行三次加密,提供了比双重DES更高的安全级别,其有效密钥长度是168位,但因为存在密钥间的关系,实际安全强度是112位。Triple DES的操作模式有两种:一种是先用K1加密,再用K2解密,最后用K3加密(加密过程为:E(K3, D(K2, E(K1, plaintext) ))),另一种与此相反(解密过程为:D(K1, E(K2, D(K3, ciphertext) )))。通常推荐使用前者,因为它提供了一定程度上的向后兼容性。
5.1.2 3DES加密解密流程
三重DES的加密过程(使用密钥K1、K2、K3)可以概括为以下几个步骤:
- 使用密钥K1进行DES加密。
- 使用密钥K2进行DES解密(实际上是将第一步的加密结果反转)。
- 使用密钥K3进行DES加密。
相应的解密过程则是:
- 使用密钥K3进行DES解密。
- 使用密钥K2进行DES加密。
- 使用密钥K1进行DES解密。
如下代码展示了使用Java中的Cipher类进行3DES加密的一个基本示例:
import javax.crypto.Cipher;
import javax.crypto.spec.SecretKeySpec;

public class TripleDESExample {
    public static void main(String[] args) throws Exception {
        String original = "The quick brown fox jumps over the lazy dog";
        byte[] keyBytes = new byte[24]; // 192 bits for 3DES
        // 这里假设keyBytes已经被正确填充
        SecretKeySpec key = new SecretKeySpec(keyBytes, "DESede"); // "DESede"表示3DES

        Cipher cipher = Cipher.getInstance("DESede"); // 获取3DES实例
        cipher.init(Cipher.ENCRYPT_MODE, key); // 初始化为加密模式

        // 加密
        byte[] encrypted = cipher.doFinal(original.getBytes());
        // 解密
        cipher.init(Cipher.DECRYPT_MODE, key);
        byte[] decrypted = cipher.doFinal(encrypted);

        // 输出加密和解密后的结果
        System.out.println("Original: " + original);
        System.out.println("Encrypted: " + bytesToHex(encrypted));
        System.out.println("Decrypted: " + new String(decrypted));
    }

    // 将字节数组转换为十六进制字符串
    public static String bytesToHex(byte[] bytes) {
        StringBuilder hexString = new StringBuilder(2 * bytes.length);
        for (byte b : bytes) {
            String hex = Integer.toHexString(0xff & b);
            if (hex.length() == 1) {
                hexString.append('0');
            }
            hexString.append(hex);
        }
        return hexString.toString();
    }
}
在上述代码中,我们使用了DESede模式来代表3DES算法,它需要一个24字节(192位)的密钥。注意,实际中应确保密钥的安全性,避免硬编码在源码中。
5.2 3DES与DES的性能对比
5.2.1 加密速度和资源消耗
相较于DES算法,3DES在安全性上有了显著提升,但这也带来了更高的资源消耗和更低的加密速度。每增加一个加密步骤,就会使得加密过程的复杂度增加一倍,这直接导致了更高的计算开销。
为了评估3DES与DES之间的性能差异,我们可以设计一个简单的基准测试来比较两者的处理时间。如下是使用Java进行的一个基准测试代码片段:
// DES加密
Cipher desCipher = Cipher.getInstance("DES");
SecretKeySpec desKey = new SecretKeySpec(keyBytes, "DES");
desCipher.init(Cipher.ENCRYPT_MODE, desKey);
long start = System.currentTimeMillis();
for (int i = 0; i < 1000; i++) {
    desCipher.doFinal(original.getBytes());
}
long desDuration = System.currentTimeMillis() - start;

// 3DES加密
Cipher tripleDESCipher = Cipher.getInstance("DESede");
SecretKeySpec tripleDESKey = new SecretKeySpec(keyBytes, "DESede");
tripleDESCipher.init(Cipher.ENCRYPT_MODE, tripleDESKey);
start = System.currentTimeMillis();
for (int i = 0; i < 1000; i++) {
    tripleDESCipher.doFinal(original.getBytes());
}
long tripleDesDuration = System.currentTimeMillis() - start;

System.out.println("DES encryption took " + desDuration + " ms");
System.out.println("3DES encryption took " + tripleDesDuration + " ms");
在这个例子中,我们使用了DES和3DES算法分别加密同一个字符串1000次,并记录了每个算法完成操作所需的总时间。通常情况下,3DES加密一次所需时间约为DES的三倍,这对性能敏感的应用来说可能是一个重要的考量因素。
5.2.2 安全性提升的实证分析
尽管3DES在性能方面较DES有所下降,但其安全性提升是显而易见的。在分析性能的同时,我们也需要考虑安全性提升带来的好处。例如,DES算法受到今天计算能力的限制,可以在很短的时间内通过暴力破解法破解。而3DES由于其密钥长度增加,破解难度大大增加。
为了更具体地说明这一点,我们可以参考公开的破解尝试数据。在实际中,3DES通常被认为可以抵抗已知的攻击手段,包括差分和线性密码分析攻击,尽管它不能完全抵抗这些攻击,但其安全性要远远高于DES。
当考虑使用3DES时,重要的是要注意这种算法在某些应用中可能不再被推荐使用。例如,2016年,NIST建议不再使用3DES,因为其密钥长度不足以对抗未来计算能力的提升。因此,建议在评估3DES时,也考虑其他替代算法,如AES(高级加密标准),它在性能和安全性上都提供了更好的平衡。
6. 处理大密钥长度时的JCE政策文件限制
在信息安全领域,加密算法的密钥长度直接影响到加密数据的安全级别。传统DES算法由于其56位的密钥长度,在面对现代计算能力的攻击时已经显得不足。为了提高安全性,出现了使用更长密钥长度的加密算法,比如3DES(Triple DES)和AES(Advanced Encryption Standard)。在使用这些算法时,可能会遇到Java Cryptography Extension(JCE)的默认限制,该限制会对密钥长度进行约束。这一章将探讨如何处理这种限制,并提供实际的应用示例。
6.1 JCE无限制强度策略文件的配置
Java默认情况下对于某些加密算法使用的是有强度限制的加密策略文件,这可能会导致在使用大于一定长度的密钥时抛出异常。为了使用更长的密钥,需要替换为无限制强度的策略文件。
6.1.1 获取和安装无限制强度策略文件
无限制强度的策略文件可以通过Oracle官方网站或者第三方库如BouncyCastle进行下载。下载后,解压缩文件会得到一个名为 local_policy.jar 和 US_export_policy.jar 的文件。
将这两个文件替换掉JDK安装目录下的 $JAVA_HOME/jre/lib/security 目录下的同名文件。在进行替换之前,请确保关闭所有使用JRE的应用程序,以避免文件正在使用而无法替换的情况。
6.1.2 配置Java运行环境
替换完策略文件后,需要重新启动所有使用JRE的应用程序。此外,对于使用独立JRE的应用,需要在启动JVM时指定 -Djava.security.policy 参数来指向新安装的策略文件:
java -Djava.security.policy=file:///path/to/local_policy.jar -jar your-application.jar
6.2 大密钥长度加密的应用实例
在处理大密钥长度的加密操作时,通常会使用 Cipher 类来执行加密和解密任务。下面将展示如何使用3DES算法进行大密钥长度的数据加密。
6.2.1 使用3DES加密大量数据
首先,导入必要的类,并设置密钥:
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;

public class DES3Example {
    public static void main(String[] args) throws Exception {
        // 生成密钥
        KeyGenerator keyGen = KeyGenerator.getInstance("DESede");
        keyGen.init(168); // 设置密钥长度为168位,即24字节
        SecretKey secretKey = keyGen.generateKey();
        // 创建Cipher实例并初始化
        Cipher cipher = Cipher.getInstance("DESede/CBC/PKCS5Padding");
        cipher.init(Cipher.ENCRYPT_MODE, secretKey);
        // 执行加密操作
        byte[] input = "This is a secret message".getBytes();
        byte[] encrypted = cipher.doFinal(input);
        // 打印加密后的数据
        System.out.println("Encrypted message: " + bytesToHex(encrypted));
    }
    // 辅助方法,将字节数组转换为十六进制字符串
    private static String bytesToHex(byte[] bytes) {
        StringBuilder sb = new StringBuilder();
        for (byte b : bytes) {
            sb.append(String.format("%02x", b));
        }
        return sb.toString();
    }
}
在上述示例中,我们首先生成了一个168位长度的DESede(3DES)密钥,然后初始化了 Cipher 实例,执行了加密操作,并将加密后的字节数据转换为可读的十六进制字符串。
6.2.2 性能测试和安全性评估
在进行大量数据加密时,性能成为了一个重要的考量因素。使用3DES时,相比DES,密钥长度的增加带来了更高的安全性,但同时也导致性能有一定的下降。因此,对加密操作进行性能测试是十分必要的。可以通过记录一定量数据加密所消耗的时间,比较不同密钥长度、不同加密模式下的性能表现。
安全性评估则需要从算法本身的强度以及实际应用环境中的安全配置来综合考虑。3DES相较于DES提供了更高的安全性,但与更先进的加密算法(如AES)相比,3DES已经不再推荐用于新的加密系统设计中。
总结而言,虽然3DES提供了比DES更强的安全保障,但在实际应用中,需要考虑其性能损耗,并关注新的加密算法发展,以便及时更新和升级加密系统以确保数据安全。
简介:DES(数据加密标准)是一种经典的对称加密算法,被广泛应用于信息安全领域。自从1970年代由IBM开发并被NIST采纳为标准后,它成为了数据加密的基石。本资料详细说明了如何在Java中使用JCE API实现DES加密算法,包括算法原理、Java实现步骤、安全性考量、扩展算法及其在现实世界中的应用。特别地,介绍了3DES算法以及在需要处理更大密钥长度时的JCE无限制强度政策文件的限制与许可证问题。压缩包中可能包含一个完整的Java实现示例,以及必要的源代码文件。
更多推荐

 29
 0
- 0


 已为社区贡献18条内容

所有评论(0)